
Forwarded from GitHub repos
mufeedvh/moonwalk
Cover your tracks during Linux Exploitation by leaving zero traces on system logs and filesystem timestamps. 👻🐚
Language: Rust
#cve #exploit #exploitation #infosec #infosectools #linux #privilege_escalation #red_teaming #redteam #redteam_tools #security #security_tools
Stars: 279 Issues: 0 Forks: 23
https://github.com/mufeedvh/moonwalk
GitHub
GitHub - mufeedvh/moonwalk: Cover your tracks during Linux Exploitation by leaving zero traces on system logs and filesystem timestamps.
Cover your tracks during Linux Exploitation by leaving zero traces on system logs and filesystem timestamps. - mufeedvh/moonwalk
Forwarded from HackGit
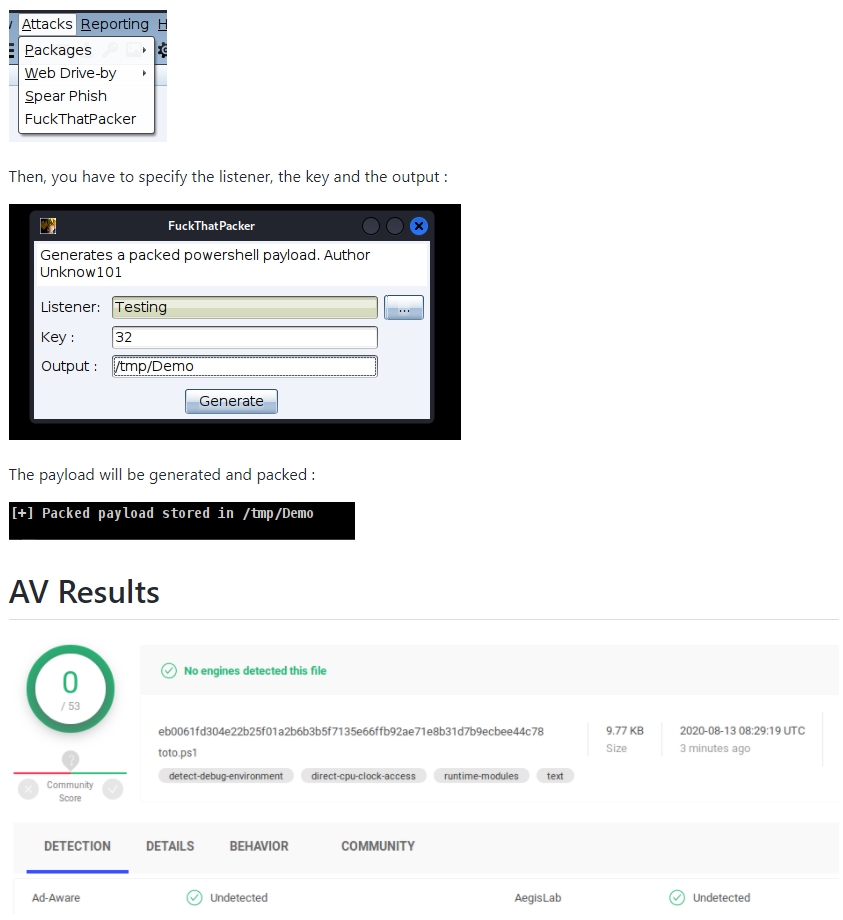
FuckThatPacker
A simple python packer to easily bypass Windows Defender
https://github.com/Unknow101/FuckThatPacker
#pentesting #bugbounty #redteam #hackers #exploit #inject
A simple python packer to easily bypass Windows Defender
https://github.com/Unknow101/FuckThatPacker
#pentesting #bugbounty #redteam #hackers #exploit #inject
Forwarded from Proxy Bar
Уязвимость в Python, позволяющая вызвать системные команды из изолированных скриптов
Взлом обучающих сред, online-оболочкек, встроенных обработчиков и т.п. никогда не был проще.
How it works
Download exploit
#exploit #python
Взлом обучающих сред, online-оболочкек, встроенных обработчиков и т.п. никогда не был проще.
How it works
Download exploit
#exploit #python
Forwarded from Ralf Hacker Channel (Ralf Hacker)
Forwarded from Ralf Hacker Channel (Ralf Hacker)