Апдейт по возможной блокировке блокировщиков рекламы в Chrome: Google пояснила, что не собирается полностью отказываться от webRequest API и не стремится к тому, чтобы «сломать» блокировщики.
Цель нового «Манифеста», вокруг которого возникла дискуссия, — усложнить злоупотребление доступом к пользовательским данным и повысить прозрачность работы расширений. По словам Google, документ до сих пор на стадии черновика, он дополняется и исправляется.
Компания заявила, что поощряет обратную связь от разработчиков, особенно в тех случаях, когда новый «Манифест» оказывается несовместим с существующими решениями.
Полная версия обращения: https://tprg.ru/b9ei
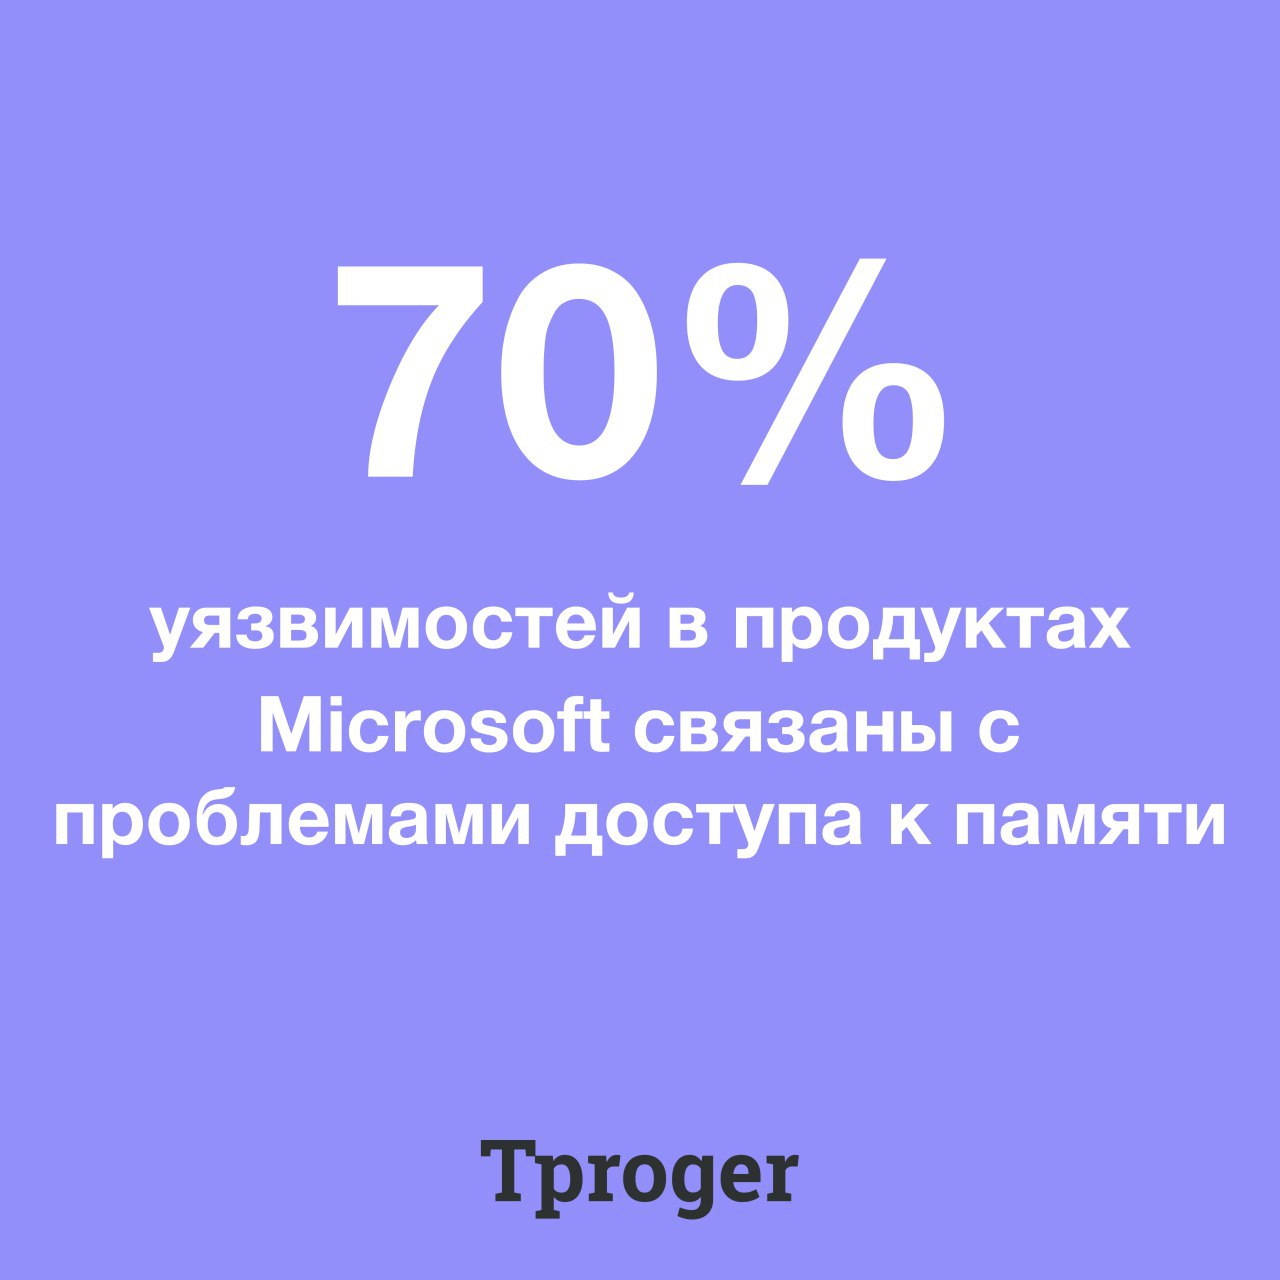
На ИБ-конференции BlueHat в начале февраля Microsoft поделилась интересной статистикой. Из всех уязвимостей, выявленных и пропатченных в продуктах компании за последние 12 лет, в среднем 70 % относятся к проблемам доступа к памяти.
Говорят, это из-за того, что Windows в основном писали на C++ и C — языках, в которых управление памятью ложится на хрупкие плечи разработчиков: https://tprg.ru/l6qF
Говорят, это из-за того, что Windows в основном писали на C++ и C — языках, в которых управление памятью ложится на хрупкие плечи разработчиков: https://tprg.ru/l6qF
Как и было запланировано в прошлом году, Google открыла ранний доступ к регистрации доменов в зоне .dev. Эта зона специально создана под IT-ресурсы. Зарегистрировать домен по этой программе можно до 28 февраля — за отдельную плату.
А потом что?
А потом регистрацию откроют для всех. Ранний доступ нужен, чтобы успеть «застолбить» самое лакомое доменное имя. К примеру, есть GitHub.dev, slack.dev, jetbrains.dev, а также women.dev, privacy.dev, web.dev, agile.dev и куча других, уже, к сожалению, занятых.
Подробнее: https://tprg.ru/whtf
Tproger
Google анонсировала регистрацию доменных имён в зоне .dev
С 16 января 2019 года зарегистрироваться в новом домене смогут владельцы брендов. Всем остальным домен станет доступен с 28 февраля 2019 года.
Мы всё говорим об уязвимых WP-плагинах, а оказалось, что на протяжении шести лет RCE-дыра была в самой CMS. Чтобы удалённо выполнить на сервере произвольный код, злоумышленнику нужен доступ к целевому сайту хотя бы с правами автора и полминуты времени: https://youtu.be/iWeRbsrjUOA
Защита есть?
Фактически есть: в версиях WordPress 4.9.9 и 5.0.1 RCE-возможность перекрыта патчем для другой уязвимости.
Остаётся активной уязвимость обхода каталога: в сочетании с плагином, некорректно обрабатывающим поля Post Meta, она открывает сайт для удалённого исполнения кода. Количество таких сайтов, говорят специалисты, исчисляется миллионами.
Разработчики CMS обещали исправить уязвимость обхода каталога в следующем выпуске ядра.
Подробнее: https://tprg.ru/KxMe
YouTube
WordPress 5.0.0 Remote Code Execution by RIPS Tech
https://blog.ripstech.com/2019/wordpress-image-remote-code-execution/
Вчера Samsung наконец показала Galaxy Fold — свой первый коммерческий складной смартфон с гибким экраном. В разложенном состоянии он больше похож на планшет. На большом экране помещается три активных приложения: https://youtu.be/7r_UgNcJtzQ
У Galaxy Fold два аккумулятора, 512 ГБ встроенной и 12 ГБ оперативной памяти. Камер целых шесть: одна на лицевой стороне (10 Мп), две на внутренней (8 и 10 Мп) и три на задней панели (12, 12 и 16 Мп).
Поставки начнутся 26 апреля, в том числе, в Россию. Цена — от 2 тысяч долларов (около 140 тысяч рублей).
Помимо складного смартфона Samsung ещё показала флагманы Galaxy S10 и S10 Plus. От чёлок, кстати, избавились: фронтальные камеры просто врезаны в экран.
Подробнее о Galaxy Fold: https://tprg.ru/wTyX
О прочих анонсах Samsung: https://tprg.ru/HoW9
В WinRAR нашли уязвимость, затрагивающую все версии архиватора за 19 лет. Если жертва распакует вредоносный архив, злоумышленник сможет удалённо исполнить код на его системе и получить полный контроль над устройством: https://youtu.be/R2qcBWJzHMo
Во всём виновата устаревшая сторонняя библиотека unacev2.dll, которая отвечала за распаковку файлов формата ACE.
Защита есть?
Да, уязвимость устранена в WinRAR 5.70 Beta 1. Разработчики удалили unacev2.dll, так что работу с ACE-файлами архиватор теперь не поддерживает.
Подробнее: https://tprg.ru/Lw15
YouTube
Extracting Code Execution from WinRAR
In this article, we tell the story of how we found a logical bug using the WinAFL fuzzer and exploited it in WinRAR to gain full control over a victim’s computer. The exploit works by just extracting an archive, and puts over 500 million users at risk. For…
Владимир Путин высказался насчёт проекта об автономном Рунете. Если кратко:
— Россия не собирается «сама себя отключать» от Интернета.
— «Партнёры», по словам президента, «сто раз подумают», прежде чем отключать Россию от Интернета, поскольку «ущерб для них будет очень большой, если не сказать колоссальный».
— Однако Путин не может говорить за «партнеров» и за то, «что у них на уме». «Всё может быть».
— Поэтому «чем больше суверенитета, в том числе в цифровой сфере, тем лучше».
А цитата, которая сейчас особо широко гуляет по Рунету, судя по материалу «ТАСС», относится к тому, почему «партнёрам» невыгодно отключать Россию от глобальной Сети:
«Они же там сидят, это же их изобретение, и все слушают, видят и читают, что вы говорите, и накапливают эту информацию, а так не будут».
Подробнее: https://tprg.ru/va4K
В блоге для веб-мастеров «Яндекс» предупредила, что вскоре начнёт активнее сигналить посетителям HTTP-сайтов о том, что эти сайты небезопасны. Предупреждения будут появляться в Яндекс.Браузере, в сервисах компании, в поиске.
Компания также косвенно подтвердила, что протокол влияет на ранжирование. «Яндекс» напомнила, что старается учитывать все данные, относящиеся к качеству сайта. При этом считает «HTTPS одним из признаков качественного сайта, а его отсутствие — риском для пользователя».
Подробнее: https://tprg.ru/vrdo
Блог Яндекса
HTTPS как знак качества сайта
Яндекс очень внимательно относится к безопасности пользователей, поэтому наши сервисы работают исключительно по защищённому протоколу HTTPS. По сравнению с обычным HTTP — он кардинально снижает риски:
Правительство РФ раздало ведомствам и министерствам задачи по проекту об автономном Рунете. Постановление об этом опубликовано на сайте правительства.
Какие задачи?
— К июлю Роскомнадзор должен создать и обеспечить функционирование Центра мониторинга и управления сетями связи. К январю должна появиться информационная система для мониторинга Рунета.
— Минкомсвязь должен к маю разработать законопроект и подзаконные акты о том, что за информация будет стекаться в систему мониторинга. А к январю министерству надо определиться с регламентом взаимодействия системы мониторинга с другими государственными информационными системами.
В справке к постановлению указывается, что Центр будет обобщать сведения о работе сетей связи и об аварийных ситуациях. Предполагается, что анализ этих сведений позволит спрогнозировать «возможные риски устойчивому функционированию сети связи общего пользования».
12 февраля Госдума приняла проект об автономном Рунете в первом чтении. В марте авторы закона должны показать версию, в которой исправлены спорные моменты.
Подробнее: https://tprg.ru/QZJe
Ссылка на документ: https://tprg.ru/gFMR
Российские хакеры в 2018 году проводили взломы быстрее всех, передаёт SecurityLab со ссылкой на исследование CrowdStrike.
Скоростью взлома считалось время с момента проникновения в систему до момента похищения данных. У российских злоумышленников на это уходило в среднем 18 минут 49 секунд. На втором месте северокорейцы, они действовали в восемь раз медленнее. И замыкают топ-3 китайские хакеры. Им на взлом требовалось 4−5 часов.
Чтобы вывести рейтинг, специалисты CrowdStrike проанализировали данные о 30 тысячах кибератак, проведённых в прошлом году.
Подробнее: https://tprg.ru/Suxa
2019 Global Threat Report от CrowdStrike: https://tprg.ru/GuXg
Ближайшие события для айтишников
💼 II Хакатон HR
28 февраля – 1 марта, Санкт-Петербург
Участникам нужно будет найти способы автоматизации и цифровизации современных HR-практик и решить насущные задачи в рамках HR Tech.
Организаторы обеспечат команды менторами, данными для анализа, а также горячим питанием, местами для работы и отдыха днём и ночью.
📈 Митап GetIT Community
1 марта, Москва
В этот раз речь пойдёт о работе тим-лида. Расскажут о том, как правильно оценивать soft skills на собеседовании, общаться с отделом по найму персонала и эффективно строить коммуникацию в команде.
📊 Teamlead Meetup: оценка и мотивация сотрудников
1 марта, Москва
Эксперты из топовых компаний расскажут о поддержании мотивации сотрудников в различных командах, в том числе полностью распределённых, рассмотрят системы оценки при найме соискателей и возникающие сложности.
В конце — круглый стол и дискуссии. Это бесплатно.
Сотрудники Microsoft опубликовали открытое письмо руководству компании. Они требуют аннулировать контракт IVAS на поставку американской армии гарнитур смешанной реальности HoloLens на 480 миллионов долларов. Microsoft выиграла тендер несколько месяцев назад.
Что не так с контрактом?
По словам Bloomberg (со ссылкой на описание контракта), гарнитуры будут использовать, чтобы «увеличить летальность путём улучшения способности обнаруживать цель, принимать решение и действовать, опережая противника». В своём письме сотрудники Microsoft процитировали цели контракта и заявили, что «не хотят наживаться на войне» и «не подписывались на то, чтобы создавать оружие».
В прошлом году уже происходило нечто подобное. Весной журналисты выяснили, что Google разрабатывает систему распознавания для американских военных беспилотников. Сотрудники компании и общество высказались решительно против, и проект закрыли.
Подробнее: https://tprg.ru/MCxy
Ссылка на открытое письмо: https://tprg.ru/zZeh

На конференции Mobile World Congress Microsoft представила новую гарнитуру смешанной реальности, HoloLens 2: https://youtu.be/eqFqtAJMtYE
Компания вдвое расширила угол обзора, реализовала управление «инстинктивными» жестами и изменила конструкцию, чтобы гарнитуру можно было легко подстроить под любого человека. Но предназначена она не для развлечений, а для профессионального использования.
Стоимость гарнитуры — около 3,5 тысяч долларов (больше 200 тысяч рублей). Однако в России официальных продаж, похоже, не будет.
Подробнее: https://tprg.ru/QkbT
YouTube
Introducing Microsoft HoloLens 2
HoloLens 2 offers the most comfortable and immersive mixed reality experience available, with industry-leading solutions that deliver value in minutes—all enhanced by the reliability, security, and scalability of cloud and AI services from Microsoft.
Discover…
Discover…
Вчера вышла версия Git 2.21. Команда GitHub прошерстила нововведения и выделила два самых интересных:
1. «Человеческий» формат дат:
2. Разрешение проблемы с конфликтом путей файлов при клонировании репозитория. Если целевая файловая система не чувствительна к регистру букв, а в репозитории есть одновременно «file» и «FILE», при клонировании можно потерять один из файлов. Git 2.21 перед клонированием проверяет репозитории на такие вещи и — нет, не исправляет самостоятельно, но сигнализирует о возможном конфликте.
Остальные изменения в Git 2.21: https://tprg.ru/aweR
Предыдущая версия вышла в декабре прошлого года: https://tproger.ru/news/git-2-20-release/
1. «Человеческий» формат дат:
--date=human. При выводе лога теперь можно запрашивать даты с минимумом деталей. В зависимости от того, насколько событие случилось давно или недавно, система отображает «3 minutes ago», «Thu Feb 14 20:46» или даже «Feb 21 2011».2. Разрешение проблемы с конфликтом путей файлов при клонировании репозитория. Если целевая файловая система не чувствительна к регистру букв, а в репозитории есть одновременно «file» и «FILE», при клонировании можно потерять один из файлов. Git 2.21 перед клонированием проверяет репозитории на такие вещи и — нет, не исправляет самостоятельно, но сигнализирует о возможном конфликте.
Остальные изменения в Git 2.21: https://tprg.ru/aweR
Предыдущая версия вышла в декабре прошлого года: https://tproger.ru/news/git-2-20-release/
До 25 марта идёт отбор на совместный курс IT-школы HackerU и «Альфа-банка» — «Специалист по Frontend / Java-разработчик». Нужно знать основы программирования и ООП.
Что в программе?
В программе 3 модуля: фронтенд, бэкенд и мобайл — можно выбрать что-то одно или записаться на всё. Продолжительность обучения — 2,5 месяца. Можно учиться как в Москве, так и онлайн. После обучения лучшим студентам предложат работу в банке и помогут с трудоустройством.
Подробнее: https://tprg.ru/abhu6

Подписывайтесь на наш большой канал @tproger_official — там мемости, ивенты, вакансии, советы, образовач. В общем, всё про айти.
Джоин-ссылка: https://t.me/joinchat/AAAAAD4-vB-a-k2t3frfqw
Джоин-ссылка: https://t.me/joinchat/AAAAAD4-vB-a-k2t3frfqw
Telegram
Типичный программист
Всё самое интересное по программированию.
Бот: @tproger_official_bot
ВК: vk.com/tproger
Размещение рекламы, вакансий и анонсов событий в Telegram: https://tproger.ru/ad/telegram/
Реклама и сотрудничество: @alexkayukov или @vshulepa
Бот: @tproger_official_bot
ВК: vk.com/tproger
Размещение рекламы, вакансий и анонсов событий в Telegram: https://tproger.ru/ad/telegram/
Реклама и сотрудничество: @alexkayukov или @vshulepa
Внимание пользователям WinRAR: ту уязвимость, о которой мы рассказывали на прошлой неделе, сейчас вовсю прощупывают спамеры. Они прикладывают к своим посланиям вредоносные архивы и внедряют бэкдор.
Что делать?
Обновиться до WinRAR 5.70 Beta 1, там уязвимая ACE-библиотека удалена. Если вам всё-таки нужен инструмент для распаковки таких архивов, обратите внимание на патч от специалистов ACROS Security. Если в архиве обнаружится малварь, WinRAR не будет извлекать файлы и высветит предупреждения. Чтобы установить патч от ACROS Security, потребуется загрузить приложение 0patch Agent.
Подробнее: https://tprg.ru/p18W
Tproger
В WinRAR нашли критическую уязвимость
Во всём виновата устаревшая сторонняя библиотека unacev2.dll, которая отвечала за распаковку файлов формата ACE.
Ближайшие события для айтишников
💻 Митап для студентов «Продуктовая разработка»
2 марта, Москва
Расскажут, из чего состоит современная продуктовая разработка, почему важно работать в команде и какие роли есть в современных проектах. Каждый гость сможет поучаствовать в проектировании и продвижении реального продукта.
🤖 Интенсив AI School
2 марта – 6 апреля, Москва
Научат всем аспектам работы с ИИ, начиная от символьных систем и заканчивая продвинутыми генеративно-состязательными нейросетями. Будет много самостоятельной практики, а в конце — хакатон.
🤝 Дататон от Университета ИТМО
2–3 марта, Санкт-Петербург
Гуманитариям и технарям придётся объединиться в команды и разметить исторические и культурологические тексты для последующего обучения нейросети на основе получившегося датасета. Лучшие получат денежные призы, билеты в театр и подарки от организаторов и спонсоров.
На рынке появились первые терабайтные microSD-карты. Их представили сразу две компании, Western Digital и Micron. По словам первой, её карта (бренд SanDisk) самая «быстрая» UHS-I microSD этого объёма из всех, представленных на рынке.
Заявленная скорость чтения карты SanDisk и правда выше, чем у Micron: 160 МБ/с против 100 МБ/с. Со скоростью записи наоборот: 95 МБ/с для Micron и 90 МБ/с для SanDisk.
Такие карты будут эффективны для устройств фото- и видеосъёмки, использования в экшн-камерах и дронах.
Продажи SanDisk начнутся в апреле, стоимость — 450 долларов (около 30 тысяч рублей). Micron заявила, что стоимость её карты будет «конкурентоспособной». Старт продаж назначен на второй квартал этого года.
Подробнее: https://tprg.ru/zgFS

ICANN призывает всех владельцев незащищённых доменов развернуть технологию DNSSEC. К публикации заявления корпорацию подтолкнул рост числа атак злоумышленников на инфраструктуру DNS.
Что за атаки?
Хакеры вмешиваются в структуру делегирования доменов и подменяют адреса серверов на те, что им подконтрольны. Это делает возможными, к примеру, атаки посредника, когда пользователя тайком перенаправляют на вредоносный сайт. Технология DNSSEC такую подмену адресов провернуть не позволяет.
По словам ICANN, количество атак на инфраструктуру DNS всё растёт, поэтому важно, чтобы к её защите отнеслись серьёзно все участники системы. Корпорация даже опубликовала чеклист по мерам безопасности.
Подробнее: https://tprg.ru/TneQ
Глубже в тему: https://tprg.ru/fUDI
Биометрия в каждом приложении: протокол FIDO2 для биометрической аутентификации теперь поддерживает каждое устройство с Android 7.0 и выше.
Что это значит?
Это значит, что скоро можно будет отказаться от паролей и входить в учётную запись Android-приложений по отпечатку пальца, сканеру лица или сетчатки глаза. При этом данные биометрии никуда не передаются, в отличие от паролей. Они хранятся на устройстве. При аутентификации сервис просто получает подтверждение, что пользователь — тот, за кого себя выдаёт, и никакие секретные данные не утекают.
Такая аутентификация будет доступна даже в веб-сервисах, если приложение браузера адаптирует под себя эту технологию.
Теперь нужно немного подождать, пока разработчики приложений встроят FIDO API в свои продукты.
Подробнее: https://tprg.ru/n8fQ