
Алгоритм AlphaStar обыграл двух профессиональных игроков в StarCraft II. В обеих сериях из пяти матчей ИИ от DeepMind победил со счётом 5:0.
Почему это важно?
По словам DeepMind, StarCraft II — одна из немногих онлайн-стратегий, в которой человек может бросить вызов ИИ. До этого момента ни один алгоритм не мог приблизиться к результатам профессиональных игроков-людей. Однако надо признать, что лучшие свои результаты нейросеть AlphaStar показала, когда не была ограничена физическими способностями людей.
Посмотреть трансляцию матча (осторожно, почти 3 часа): https://youtu.be/cUTMhmVh1qs
Почитать об алгоритме в блоге DeepMind: https://tprg.ru/AlphaStar
YouTube
DeepMind StarCraft II Demonstration
Join Artosis, RottterdaM and a cast of special guests for a unique StarCraft II showcase live from DeepMind in London, in partnership with Blizzard.
В Python-библиотеке NumPy обнаружена критическая уязвимость. Если Python-приложение загрузит заражённые данные, используя функцию numpy.load, злоумышленник сможет удалённо запустить на устройстве любой код. Уязвимы версии NumPy с 1.10 по 1.16.
Защита есть? Пока нет, над ней работают. Можно уязвимый модуль в приложении отключить вручную: поставить значение «False» для параметра allow_pickle в функции numpy.load.
Подробнее: https://tprg.ru/xpVR
Защита есть? Пока нет, над ней работают. Можно уязвимый модуль в приложении отключить вручную: поставить значение «False» для параметра allow_pickle в функции numpy.load.
Подробнее: https://tprg.ru/xpVR
Фонд развития интернет-инициатив считает, что люди могут зарабатывать на продаже своих данных до 60 тысяч рублей в год. Организация предлагает узаконить этот доход — заодно это подтолкнёт развитие IT-бизнеса, связанного с большими данными.
Эксперты же считают, что проект лоббирует интересы «держателей Big Data» в ущерб конфиденциальности. А ожидания доходов людей сильно завышены.
Подробнее: https://tproger.ru/news/data-income-project/
Эксперты же считают, что проект лоббирует интересы «держателей Big Data» в ущерб конфиденциальности. А ожидания доходов людей сильно завышены.
Подробнее: https://tproger.ru/news/data-income-project/
Tproger
ФРИИ: россияне могут зарабатывать на продаже своих данных до 60 тысяч рублей в год
Эксперты считают, что проект разработан «к откровенной выгоде российских держателей big data» в ущерб интересам субъектов данных — простых людей.
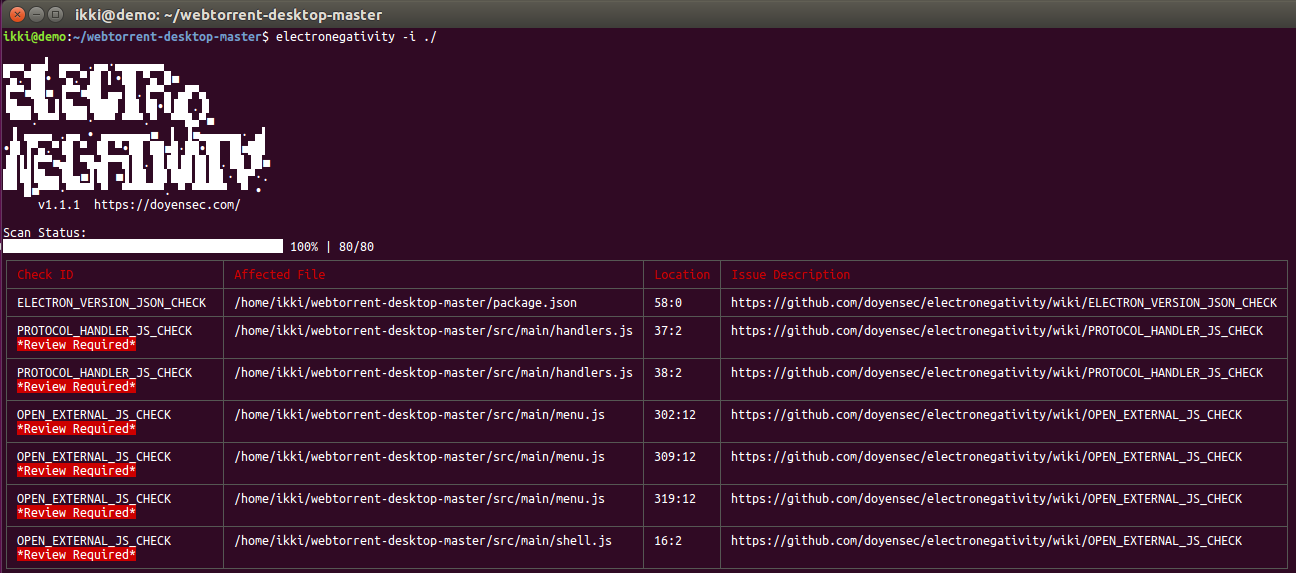
С помощью новой утилиты можно проверить безопасность приложения, построенного на фреймворке Electron. Electronegativity выявляет расхождения с рекомендациями по безопасной разработке с Electron и предоставляет отчёт. В нём даётся ссылка на описание потенциальной уязвимости и указывается файл, где её нужно поправить.
Почему это важно? Неверные настройки могут открыть приложение для атак или привести к утечкам.
Подробнее: https://tprg.ru/ETzy
В конце декабря Electron обновили до версии 4.0: https://t.me/tprogerlive/3984
Почему это важно? Неверные настройки могут открыть приложение для атак или привести к утечкам.
Подробнее: https://tprg.ru/ETzy
В конце декабря Electron обновили до версии 4.0: https://t.me/tprogerlive/3984
HackerU набирает слушателей на учебную программу «Специалист по web-разработке»
Научат писать фронтенд и бэкенд веб-приложений, чтобы стать крутым full stack разработчиком. В программе только современный стек: CSS3/HTML5, Bootstrap и jQuery для фронтенда, а для бэка — IBM Bluemix, PHP и MySQL.
Обещают, что после курса получите международный диплом и работу. Ну и кучу полезных знаний, само собой.
Подробнее: https://tprg.ru/Z8cK
На Сoursera стартовала онлайн-программа «Python для анализа данных» от Mail.Ru Group и МФТИ: https://tprg.ru/aKmU
Можно учиться в своём темпе, а в конце дадут диплом специалиста, который можно прикрепить к портфолио.
Зачем учиться?
Познакомят с удобными инструментами Python для анализа и визуализации данных, дадут базу математической статистики. Кроме того, научат обучать собственные нейросети как с учителем, так и без.
Подробнее: https://tproger.ru/events/python-for-data-science-mrg/
Обнаружен баг в FaceTime, из-за которого можно видеть и слышать собеседника ещё до ответа на вызов:
— позвоните кому-нибудь;
— свайп снизу, добавить собеседника;
— вбейте собственный номер или найдите себя в адресной книге;
— начнётся групповой звонок, в котором будет отображаться звук и видео с телефона того, кому вы звонили изначально.
Но не спешите пробовать — до исправления ошибки Apple временно отключила групповые звонки FaceTime. Редакции Tproger не удалось повторить, звонок просто сбрасывается.
Полноценное обновление для фикса обещают выпустить на этой неделе: https://tprg.ru/ioYN
В WP-плагине Total Donations обнаружен бэкдор, который хакеры могут использовать, даже если плагин деактивирован. Под ударом не только владельцы сайтов, но и люди, которые через этот инструмент переводят деньги.
В чём опасность?
Злоумышленник может подменить аккаунт для взносов, так что деньги будут утекать в никуда. Ещё бэкдор позволяет выгрузить базу подписчиков в Mailchimp, то есть открывает доступ к email-адресам и связанным с ними данным. А это уже возможность для фишинга и прочих неприятностей.
Создатели инструмента уже давно не выходят на связь, так что патча, скорее всего, не будет. Поскольку плагин платный, у него вряд ли большая аудитория, однако он может быть установлен на ресурсах с большим количеством пользователей.
Специалисты рекомендуют полностью удалить этот плагин, не просто деактивировать. Только так можно защитить свой сайт, деньги и данные подписчиков.
Подробнее: https://tprg.ru/8XPC
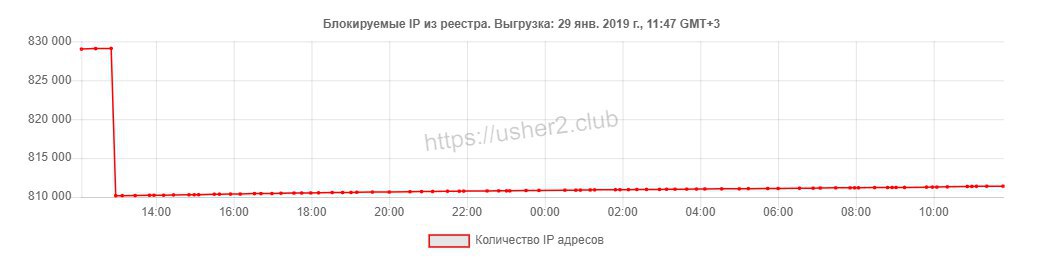
Вчера Роскомнадзор вычеркнул из реестра запрещённых сайтов ещё 3 подсети, всего около 18,9 тысяч IP-адресов. Из них 16,3 тысячи принадлежит хостинг-провайдеру SoftLayer, ещё 2 тысячи — Aruba S. p. A. и 500 — Vultr Holdings. Все они попали в реестр из-за попыток РКН заблокировать Telegram.
В реестре осталось около 811 тысяч IP-адресов. Лишь неделю назад их было на 2,8 миллиона больше.
Подробнее: https://tprg.ru/LGcF
В реестре осталось около 811 тысяч IP-адресов. Лишь неделю назад их было на 2,8 миллиона больше.
Подробнее: https://tprg.ru/LGcF
ФАС продвигает концепцию закона о предустановке российского софта. На всех ввозимых в страну гаджетах должны быть российские браузер, антивирус, мессенджер, карты и навигатор. Притом удалить их будет нельзя (а все остальные — можно).
Это касается смартфонов, планшетов, ноутбуков и ПК весом до 10 кг.
Они серьёзно?
Как никогда. В прошлом году ФАС примерно это и предлагала, когда представляла проект «дорожной карты» по развитию конкуренции на 2018-2020 годы. Пункт об этом законопроекте есть в утверждённой версии документа, следовательно, у него есть поддержка властей и все шансы дойти до подписания.
Помимо властей, концепцию проекта поддерживают российские IT-компании: Mail.Ru Group, «Лаборатория Касперского», МТС, «МегаФон». А вот производители техники считают, что инициатива выглядит как навязывание услуг пользователю. Кроме того, предустановка российских приложений потребует дополнительных затрат денег и времени, что скажется и на цене гаджета, и на сроках его выхода на рынок.
Подробнее: https://tprg.ru/DJpQ
В пятницу, 25 января, хакеры начали сканировать на уязвимости маршрутизаторы Cisco RV320 и RV325. Их две: первая без пароля выдаёт данные о конфигурации устройства, а вторая позволяет запускать на нём произвольные команды.
Почему это важно?
Эти маршрутизаторы популярны у провайдеров и интернет-компаний, поэтому успешная атака хакеров может сказаться на большом количестве пользователей. Уязвимые устройства широко распространены в США, в России их около трёх десятков.
Чтобы защитить маршрутизатор, надо обновить его прошивку до версии 1.4.2.20 и поменять пароли.
Подробнее: https://tprg.ru/OFHm
Американский музей Сальвадора Дали представил цифровую копию художника. Специалисты собрали все доступные снимки и видео с Сальвадором Дали, скормили их ML-алгоритму. Тот наложил лицо художника на актёра с похожим телосложением — и вуаля: https://youtu.be/Okq9zabY8rI
На апрельской выставке в музее развесят большие экраны, и на каждый можно будет вызвать цифрового Дали. Тот расскажет о «своей» жизни, работе и о самой выставке.
В анонсе сотрудники музея говорят о «взаимодействии» с цифровым Дали, однако подробностей не дают.
На апрельской выставке в музее развесят большие экраны, и на каждый можно будет вызвать цифрового Дали. Тот расскажет о «своей» жизни, работе и о самой выставке.
В анонсе сотрудники музея говорят о «взаимодействии» с цифровым Дали, однако подробностей не дают.
YouTube
Dalí Lives – Art Meets Artificial Intelligence
Dalí once said: “Si muero, no muero por todo,” or “If I die, I won’t completely die.” Thirty years after his death, his words take on a new meaning at The Dalí Museum in St. Petersburg, Florida. "Dalí Lives" uses artificial intelligence to let visitors experience…
В двух тысячах незащищённых БД на территории РФ нашли один и тот же бэкдор-аккаунт. С учёткой admin@kremlin.ru злоумышленники могли получать доступ к серверам российских и зарубежных банков, предприятий, коммуникационных компаний, даже Disney Russia и украинского реестра досудебных расследований.
Как такое могло произойти?
По словам ИБ-специалиста Виктора Геверса, компании использовали MongoDB в небезопасном режиме: СУБД открывала учётные данные всему Интернету. А бэкдор, считает Геверс, появился из-за того, что российские власти для удалённого доступа к базам использовали одни и те же учётные данные.
Со своими открытиями Геверс вначале обратился к самим компаниям — это было ещё в 2015 году. По его подсчётам, на закрытие уязвимости ушло 3 года, 5 месяцев и 15 дней.
Подробнее: https://tprg.ru/3YcU

Ребята из HackerRank опубликовали очередной ежегодный Developer Skills Report. В пару десятков диаграмм они втиснули всю жизнь девелоперского сообщества: на каких проектах разработчики тренируются, какие языки и фреймворки используют, какую музыку слушают, с какими багами сталкиваются и так далее: https://youtu.be/RSY9Zh1mS7I
Почему это важно?
Отчёт показывает, в каком направлении двигается разработка, какие инструменты нужно освоить, чтобы оставаться востребованным, или, в случае нанимателей, что нужно предлагать айтишникам, чтобы они любили свою работу и оставались ей верны.
Подробнее: https://tprg.ru/U5u6
Почему это важно?
Отчёт показывает, в каком направлении двигается разработка, какие инструменты нужно освоить, чтобы оставаться востребованным, или, в случае нанимателей, что нужно предлагать айтишникам, чтобы они любили свою работу и оставались ей верны.
Подробнее: https://tprg.ru/U5u6
YouTube
HackerRank Developer Skills Report 2019
HackerRank has released the 2019 edition of its annual Developer Skills Report, surveying over 71,000 software developers from more than 100 countries. Detai...
Почти одновременно вышли обновления Chrome и Firefox.
Что нового в Chrome 72:
— Данные для автозаполнения в настройках разделены на секции: пароли, способы оплаты и адреса. Ими теперь можно управлять по отдельности.
— По умолчанию включена функция просмотра видео «картинка в картинке».
— Добавлено предупреждение об использовании на сайтах устаревших протоколов TLS 1.0 или 1.1.
— Ещё Chrome постепенно отказывается от FTP — чтобы загрузить по этому протоколу файл, теперь нужна прямая ссылка. Содержимое каталогов Chrome 72 отображать не будет.
Подробнее: https://tprg.ru/Chrome72
Что нового в Firefox 65:
— В настройках безопасности появились три режима блокировки отслеживающих скриптов: стандартный (по умолчанию), строгий или настраиваемый. Стандартный блокирует скрипты из чёрного списка disconnect.me в окнах приватного просмотра, строгий — все следящие скрипты во всех окнах, а в настраиваемом можно поиграться.
— Task Manager теперь показывает, сколько памяти уходит на каждую вкладку и дополнение.
— Появилась поддержка изображений формата WebP и возможность быстро сменить язык интерфейса.
Подробнее: https://tprg.ru/Firefox65
Вместе с релизом Firefox 65 Mozilla опубликовала новую страничку в MozillaWiki. Она касается отслеживающих скриптов и того, как браузер будет на них реагировать. Сейчас Mozilla ориентируется на базу трекеров, составленную disconnect.me, но также собирается бороться:
— с межсайтовыми трекерами, основанными на идентификации посетителя сайта по cookie-файлам или по параметрам URL;
— с трекерами, которые идентифицируют посетителя по косвенным признакам, — сюда входит фингерпринтинг браузера (цифровые отпечатки) и supercookies (неудаляемые cookie).
Эти правила не окончательные, Mozilla по мере продвижения в этом направлении будет их совершенствовать. Уже сейчас есть несколько исключений. К примеру, не будут блокироваться трекеры, созданные в целях более надёжной аутентификации пользователя, а также те, что предотвращают создание поддельных аккаунтов и выявляют мошеннические финансовые операции.
Подробнее: https://tprg.ru/nFXB
ФАС получила отрицательный отзыв от Google на свою инициативу о предустановке российского ПО. Особых подробностей нет: компания прислала его в письменном виде, с пометкой «для служебного пользования», то есть не для разглашения прессе. Об этом порталу RNS сообщила представитель ФАС.
Ещё она рассказала, что сегодня, 1 февраля, ведомство закончит шлифовать свой проект и отправит его в Минкомсвязь. Судя по «дорожной карте», готовую версию законопроекта представят в апреле.
Напомним, что против высказались Apple, Microsoft, Intel и РАТЭК, защищающая их интересы. А защиту проект получил от Mail.Ru Group, «Лаборатории Касперского», МТС, «МегаФона» и объединения РУССОФТ. «Яндекс» чёткой позиции не предоставила, сведя разговор к качеству проекта и удобству пользователей.
Подробнее: https://tprg.ru/vdED
Tproger
ФАС продвигает идею предустановки российского софта на смартфоны и ноутбуки
На всех ввозимых в страну гаджетах должны быть российские браузер, антивирус, мессенджер, карты и навигатор. И удалить их будет нельзя.
Помните базу «Коллекция №1»? Миллиард уникальных комбинаций паролей и email-адресов — крупнейшая база слитых учётных данных, говорили тогда. Сейчас по даркнету и торрентам ходит «Коллекция №2−5». В ней 2,2 миллиарда уникальных комбинаций, а общее число записей — 25 миллиардов. Весит этот гигант 845 ГБ, и, по словам специалистов, его уже скачали больше тысячи раз.
Напоминаем, что проверить свои emai-адреса и пароли (по отдельности, да) можно на HaveIBeenPwnd.
Подробнее на WIRED: https://tprg.ru/ceCR
Напоминаем, что проверить свои emai-адреса и пароли (по отдельности, да) можно на HaveIBeenPwnd.
Подробнее на WIRED: https://tprg.ru/ceCR
Mozilla приостановила автообновление Firefox до версии 65 на Windows из-за проблем с доступом к сайтам. Браузер выдаёт сообщение о небезопасном соединении даже для ресурсов, доступных через HTTPS. Баг чаще всего воспроизводится на устройствах с установленными антивирусами Avast или AVG.
Что делать, если уже обновился?
Если Firefox 65 при подключении показывает ошибку SEC_ERROR_UNKNOWN_ISSUER, надо в настройках about:config поменять значение параметра security.enterprise_roots.enabled на true. Либо же отключить сканирование зашифрованных соединений в настройках антивируса.
Подробнее: https://tprg.ru/EDWY
О новой версии Firefox мы рассказывали пару дней назад: https://t.me/tprogerlive/4067
Проголосуйте, пожалуйста, за наш проект: https://tprg.ru/C8Hz
Если вам нравится наш канал — это лучший способ поблагодарить команду, которая над ним работает. С вас только аккаунт на Яндексе и несколько кликов.
Если вам нравится наш канал — это лучший способ поблагодарить команду, которая над ним работает. С вас только аккаунт на Яндексе и несколько кликов.
Apple пофиксила баг в групповых звонках FaceTime. Обновление прилетит на этой неделе.
Для тех, кто пропустил: в начале прошлой недели пользователи заметили, что при групповых звонках можно видеть и слышать собеседника ещё до того, как он принял или отклонил вызов. Из соображений безопасности Apple на время вообще отключила групповые звонки.
Подробнее: https://tprg.ru/XVHO
Для тех, кто пропустил: в начале прошлой недели пользователи заметили, что при групповых звонках можно видеть и слышать собеседника ещё до того, как он принял или отклонил вызов. Из соображений безопасности Apple на время вообще отключила групповые звонки.
Подробнее: https://tprg.ru/XVHO