
16–17 февраля пройдут два практических интенсива от @binarydistrict_ru и Академии кибербезопасности BI.ZONE.
🔒 Безопасность веб-приложений
Ключевые темы:
— Актуальные киберугрозы для веб-приложений и виды уязвимостей.
— Подход к анализу защищенности веб-приложений от А до Я.
— Как выявлять уязвимости в веб-приложениях.
— Как исправлять уязвимости и разрабатывать безопасные веб-приложения.
Регистрируйтесь: https://goo.gl/qovri2
💼 Расследование кибератак для бизнеса
Интенсив по компьютерной криминалистике от эксперта Академии кибербезопасности BI.ZONE.
Вы научитесь:
— создавать криминалистические образы накопителей и оперативной памяти;
— восстанавливать и извлекать артефакты работы вредоносного ПО;
— представлять сценарий проведения атаки и предоставлять рекомендации после расследования.
Регистрируйтесь: https://goo.gl/mWXQcz
Подробнее: https://tproger.ru/events/cybersec-courses-bi-zone-bd/

Специально для студентов IT-вузов Москвы и недавних выпускников Райффайзенбанк открывает набор на оплачиваемую стажировку So DGTL по актуальным направлениям: разработка ПО, тестирование, кибербезопасность, дизайн интерфейсов, анализ данных и веб-аналитика.
Почему нужно подать заявку?
Потому что это отличный шанс начать карьеру в современном банке с развитым IT-направлением: сотрудники активно используют DevOps, open source разработки и не боятся внедрять в продакшн новые технологии. Кроме того, в банке хотят вырастить крутых спецов специально для своей команды, поэтому на протяжении 9 месяцев стажёры будут участвовать в реальных проектах компании под руководством опытных менторов. Лучших возьмут на постоянную работу в команде.
Всё, что для этого нужно, — подать заявку на сайте до 11 февраля и ждать результатов.
Подробнее: https://tproger.ru/events/so-dgtl-raiffeisen-internship/
Как оказалось, запрет на манипулирование сетевыми запросами пользователей Chrome коснётся не только блокировщиков рекламы. К обсуждению третьего «Манифеста», правил для Chrome-расширений, присоединились разработчики защитных продуктов.
По их словам, ограничение webRequest API нарушит работу расширений для родительского контроля, блокировки потенциально опасных скриптов, а также антифишинговых дополнений. И declarativeNetRequest API тут не поможет.
Подробнее: https://tprg.ru/ojqs
Новые мнения в ветке обсуждений «Web Request Changes»: https://tprg.ru/MLIF
Вчера Госдума одобрила в первом чтении два законопроекта о штрафах: за фейковые новости и за оскорбление власти в Интернете.
Распространение фейковых новостей:
— это злоупотребление свободой массовой информации и попадает под статью 13.15 КоАП;
— несёт в себе «угрозу государственной, общественной или экологической безопасности»;
— должно караться штрафом: 3−5 тысяч рублей для граждан, 30−50 тысяч для должностных лиц, 400−1000 тысяч (до миллиона) — для юрлиц.
Оскорбление власти в Интернете:
— это мелкое хулиганство и попадает под статью 20.1 КоАП;
— это информация, «выражающая в неприличной форме явное неуважение к обществу, государству, официальным государственным символам Российской Федерации, Конституции и госорганам»;
— должно караться штрафом: до 5 тысяч рублей или 15 суток административного ареста.
Что дальше?
Дальше законопроекты подправят, подшлифуют и отправят на второе чтение, на третье, потом на подписание Совету Федерации и президенту. Это процесс долгий, и его проходят далеко не все проекты.
По мнению разных ведомств, документам не хватает более чётких формулировок и веских критериев, хотя в целом препятствий для внедрения новых норм нет.
Подробнее: https://tprg.ru/knBq
Ближайшие события для айтишников
💰 Практический курс интернет-маркетолога
Старт 28 января, Москва
В программе обучения очень много практики — выдадут сайт, с которым будете работать и оттачивать мастерство. За 51 час занятий станете специалистом по интернет-маркетингу и сразу сможете пойти работать, а выполненные проекты украсят портфолио.
Можно учиться как в Москве, так и онлайн.
💻 Курс UX/UI Designer
Старт 2 февраля, Санкт-Петербург
Курс объединяет сразу несколько направлений: разработка интерфейсов, UX, а также вёрстка и основы веб-программирования на JS. Для зачисления нужно уметь пользоваться Adobe Photoshop на базовом уровне, в конце пополните портфолио крутыми проектами.
Можно учиться в Санкт-Петербурге, а можно удалённо.
🔥 Конференция CleverDAY
7 февраля, Москва
Эксперты Cleverics расскажут о применении машинного обучения в поддержке IT-процессов и о созданном в компании инструменте для комплексной оценки процессов ITSM, а также поделятся мыслями о проблемах современной разработки ПО.
И раз уж зашёл разговор о законотворчестве: Совет Федерации предложил вести базу мобильных гаджетов — вообще любых устройств с доступом в мобильную сеть. Регистрация в ней будет обязательной и платной, около 100 рублей с владельца за каждый смартфон.
Зачем это нужно?
Таким образом хотят препятствовать обороту краденых и контрафактных устройств. Регистрация будет по IMEI — это международный идентификатор мобильного оборудования. Если человек потеряет свой смартфон, он может обратиться к оператору, тот заблокирует устройство и внесёт его IMEI в чёрный список. То есть, оно уже будет вне легального оборота.
Если человек покупает смартфон, он вносит его в базу, и тот высвечивается в белом списке. В сером списке будут телефоны, которые были куплены до принятия закона, и те, в отношении которых идёт проверка.
Инициативу поддержали эксперты рынка, а также представители «МегаФона» и «ВымпелКома» (владеет «Билайном»).
Подробнее о законопроекте: https://tprg.ru/rGhI
Алгоритм AlphaStar обыграл двух профессиональных игроков в StarCraft II. В обеих сериях из пяти матчей ИИ от DeepMind победил со счётом 5:0.
Почему это важно?
По словам DeepMind, StarCraft II — одна из немногих онлайн-стратегий, в которой человек может бросить вызов ИИ. До этого момента ни один алгоритм не мог приблизиться к результатам профессиональных игроков-людей. Однако надо признать, что лучшие свои результаты нейросеть AlphaStar показала, когда не была ограничена физическими способностями людей.
Посмотреть трансляцию матча (осторожно, почти 3 часа): https://youtu.be/cUTMhmVh1qs
Почитать об алгоритме в блоге DeepMind: https://tprg.ru/AlphaStar
YouTube
DeepMind StarCraft II Demonstration
Join Artosis, RottterdaM and a cast of special guests for a unique StarCraft II showcase live from DeepMind in London, in partnership with Blizzard.
В Python-библиотеке NumPy обнаружена критическая уязвимость. Если Python-приложение загрузит заражённые данные, используя функцию numpy.load, злоумышленник сможет удалённо запустить на устройстве любой код. Уязвимы версии NumPy с 1.10 по 1.16.
Защита есть? Пока нет, над ней работают. Можно уязвимый модуль в приложении отключить вручную: поставить значение «False» для параметра allow_pickle в функции numpy.load.
Подробнее: https://tprg.ru/xpVR
Защита есть? Пока нет, над ней работают. Можно уязвимый модуль в приложении отключить вручную: поставить значение «False» для параметра allow_pickle в функции numpy.load.
Подробнее: https://tprg.ru/xpVR
Фонд развития интернет-инициатив считает, что люди могут зарабатывать на продаже своих данных до 60 тысяч рублей в год. Организация предлагает узаконить этот доход — заодно это подтолкнёт развитие IT-бизнеса, связанного с большими данными.
Эксперты же считают, что проект лоббирует интересы «держателей Big Data» в ущерб конфиденциальности. А ожидания доходов людей сильно завышены.
Подробнее: https://tproger.ru/news/data-income-project/
Эксперты же считают, что проект лоббирует интересы «держателей Big Data» в ущерб конфиденциальности. А ожидания доходов людей сильно завышены.
Подробнее: https://tproger.ru/news/data-income-project/
Tproger
ФРИИ: россияне могут зарабатывать на продаже своих данных до 60 тысяч рублей в год
Эксперты считают, что проект разработан «к откровенной выгоде российских держателей big data» в ущерб интересам субъектов данных — простых людей.
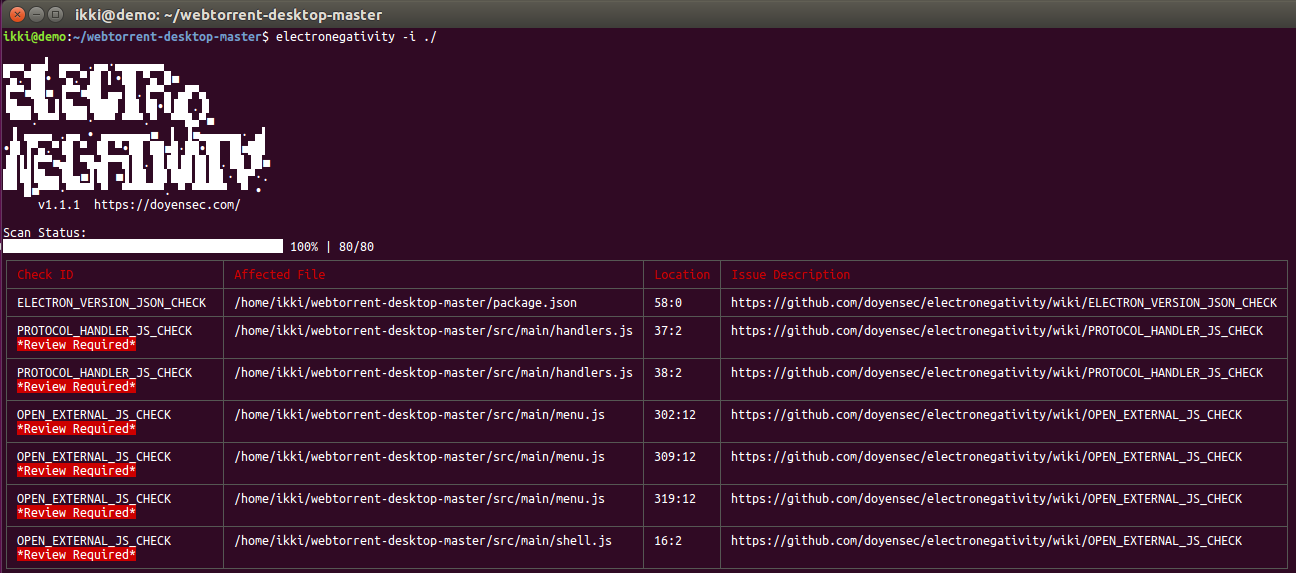
С помощью новой утилиты можно проверить безопасность приложения, построенного на фреймворке Electron. Electronegativity выявляет расхождения с рекомендациями по безопасной разработке с Electron и предоставляет отчёт. В нём даётся ссылка на описание потенциальной уязвимости и указывается файл, где её нужно поправить.
Почему это важно? Неверные настройки могут открыть приложение для атак или привести к утечкам.
Подробнее: https://tprg.ru/ETzy
В конце декабря Electron обновили до версии 4.0: https://t.me/tprogerlive/3984
Почему это важно? Неверные настройки могут открыть приложение для атак или привести к утечкам.
Подробнее: https://tprg.ru/ETzy
В конце декабря Electron обновили до версии 4.0: https://t.me/tprogerlive/3984
HackerU набирает слушателей на учебную программу «Специалист по web-разработке»
Научат писать фронтенд и бэкенд веб-приложений, чтобы стать крутым full stack разработчиком. В программе только современный стек: CSS3/HTML5, Bootstrap и jQuery для фронтенда, а для бэка — IBM Bluemix, PHP и MySQL.
Обещают, что после курса получите международный диплом и работу. Ну и кучу полезных знаний, само собой.
Подробнее: https://tprg.ru/Z8cK
На Сoursera стартовала онлайн-программа «Python для анализа данных» от Mail.Ru Group и МФТИ: https://tprg.ru/aKmU
Можно учиться в своём темпе, а в конце дадут диплом специалиста, который можно прикрепить к портфолио.
Зачем учиться?
Познакомят с удобными инструментами Python для анализа и визуализации данных, дадут базу математической статистики. Кроме того, научат обучать собственные нейросети как с учителем, так и без.
Подробнее: https://tproger.ru/events/python-for-data-science-mrg/
Обнаружен баг в FaceTime, из-за которого можно видеть и слышать собеседника ещё до ответа на вызов:
— позвоните кому-нибудь;
— свайп снизу, добавить собеседника;
— вбейте собственный номер или найдите себя в адресной книге;
— начнётся групповой звонок, в котором будет отображаться звук и видео с телефона того, кому вы звонили изначально.
Но не спешите пробовать — до исправления ошибки Apple временно отключила групповые звонки FaceTime. Редакции Tproger не удалось повторить, звонок просто сбрасывается.
Полноценное обновление для фикса обещают выпустить на этой неделе: https://tprg.ru/ioYN
В WP-плагине Total Donations обнаружен бэкдор, который хакеры могут использовать, даже если плагин деактивирован. Под ударом не только владельцы сайтов, но и люди, которые через этот инструмент переводят деньги.
В чём опасность?
Злоумышленник может подменить аккаунт для взносов, так что деньги будут утекать в никуда. Ещё бэкдор позволяет выгрузить базу подписчиков в Mailchimp, то есть открывает доступ к email-адресам и связанным с ними данным. А это уже возможность для фишинга и прочих неприятностей.
Создатели инструмента уже давно не выходят на связь, так что патча, скорее всего, не будет. Поскольку плагин платный, у него вряд ли большая аудитория, однако он может быть установлен на ресурсах с большим количеством пользователей.
Специалисты рекомендуют полностью удалить этот плагин, не просто деактивировать. Только так можно защитить свой сайт, деньги и данные подписчиков.
Подробнее: https://tprg.ru/8XPC
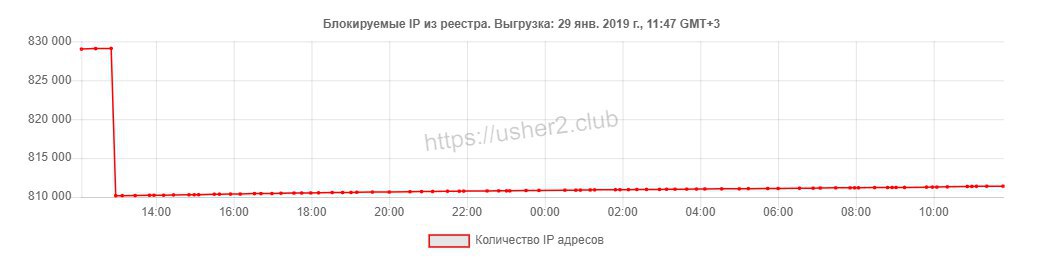
Вчера Роскомнадзор вычеркнул из реестра запрещённых сайтов ещё 3 подсети, всего около 18,9 тысяч IP-адресов. Из них 16,3 тысячи принадлежит хостинг-провайдеру SoftLayer, ещё 2 тысячи — Aruba S. p. A. и 500 — Vultr Holdings. Все они попали в реестр из-за попыток РКН заблокировать Telegram.
В реестре осталось около 811 тысяч IP-адресов. Лишь неделю назад их было на 2,8 миллиона больше.
Подробнее: https://tprg.ru/LGcF
В реестре осталось около 811 тысяч IP-адресов. Лишь неделю назад их было на 2,8 миллиона больше.
Подробнее: https://tprg.ru/LGcF
ФАС продвигает концепцию закона о предустановке российского софта. На всех ввозимых в страну гаджетах должны быть российские браузер, антивирус, мессенджер, карты и навигатор. Притом удалить их будет нельзя (а все остальные — можно).
Это касается смартфонов, планшетов, ноутбуков и ПК весом до 10 кг.
Они серьёзно?
Как никогда. В прошлом году ФАС примерно это и предлагала, когда представляла проект «дорожной карты» по развитию конкуренции на 2018-2020 годы. Пункт об этом законопроекте есть в утверждённой версии документа, следовательно, у него есть поддержка властей и все шансы дойти до подписания.
Помимо властей, концепцию проекта поддерживают российские IT-компании: Mail.Ru Group, «Лаборатория Касперского», МТС, «МегаФон». А вот производители техники считают, что инициатива выглядит как навязывание услуг пользователю. Кроме того, предустановка российских приложений потребует дополнительных затрат денег и времени, что скажется и на цене гаджета, и на сроках его выхода на рынок.
Подробнее: https://tprg.ru/DJpQ
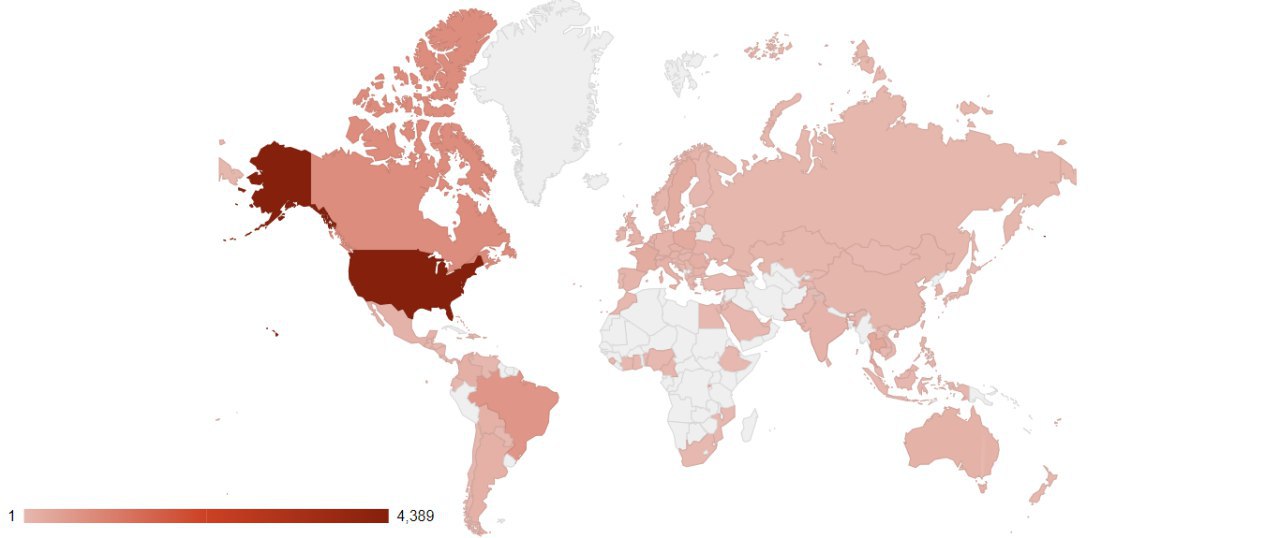
В пятницу, 25 января, хакеры начали сканировать на уязвимости маршрутизаторы Cisco RV320 и RV325. Их две: первая без пароля выдаёт данные о конфигурации устройства, а вторая позволяет запускать на нём произвольные команды.
Почему это важно?
Эти маршрутизаторы популярны у провайдеров и интернет-компаний, поэтому успешная атака хакеров может сказаться на большом количестве пользователей. Уязвимые устройства широко распространены в США, в России их около трёх десятков.
Чтобы защитить маршрутизатор, надо обновить его прошивку до версии 1.4.2.20 и поменять пароли.
Подробнее: https://tprg.ru/OFHm
Американский музей Сальвадора Дали представил цифровую копию художника. Специалисты собрали все доступные снимки и видео с Сальвадором Дали, скормили их ML-алгоритму. Тот наложил лицо художника на актёра с похожим телосложением — и вуаля: https://youtu.be/Okq9zabY8rI
На апрельской выставке в музее развесят большие экраны, и на каждый можно будет вызвать цифрового Дали. Тот расскажет о «своей» жизни, работе и о самой выставке.
В анонсе сотрудники музея говорят о «взаимодействии» с цифровым Дали, однако подробностей не дают.
На апрельской выставке в музее развесят большие экраны, и на каждый можно будет вызвать цифрового Дали. Тот расскажет о «своей» жизни, работе и о самой выставке.
В анонсе сотрудники музея говорят о «взаимодействии» с цифровым Дали, однако подробностей не дают.
YouTube
Dalí Lives – Art Meets Artificial Intelligence
Dalí once said: “Si muero, no muero por todo,” or “If I die, I won’t completely die.” Thirty years after his death, his words take on a new meaning at The Dalí Museum in St. Petersburg, Florida. "Dalí Lives" uses artificial intelligence to let visitors experience…
В двух тысячах незащищённых БД на территории РФ нашли один и тот же бэкдор-аккаунт. С учёткой admin@kremlin.ru злоумышленники могли получать доступ к серверам российских и зарубежных банков, предприятий, коммуникационных компаний, даже Disney Russia и украинского реестра досудебных расследований.
Как такое могло произойти?
По словам ИБ-специалиста Виктора Геверса, компании использовали MongoDB в небезопасном режиме: СУБД открывала учётные данные всему Интернету. А бэкдор, считает Геверс, появился из-за того, что российские власти для удалённого доступа к базам использовали одни и те же учётные данные.
Со своими открытиями Геверс вначале обратился к самим компаниям — это было ещё в 2015 году. По его подсчётам, на закрытие уязвимости ушло 3 года, 5 месяцев и 15 дней.
Подробнее: https://tprg.ru/3YcU

Ребята из HackerRank опубликовали очередной ежегодный Developer Skills Report. В пару десятков диаграмм они втиснули всю жизнь девелоперского сообщества: на каких проектах разработчики тренируются, какие языки и фреймворки используют, какую музыку слушают, с какими багами сталкиваются и так далее: https://youtu.be/RSY9Zh1mS7I
Почему это важно?
Отчёт показывает, в каком направлении двигается разработка, какие инструменты нужно освоить, чтобы оставаться востребованным, или, в случае нанимателей, что нужно предлагать айтишникам, чтобы они любили свою работу и оставались ей верны.
Подробнее: https://tprg.ru/U5u6
Почему это важно?
Отчёт показывает, в каком направлении двигается разработка, какие инструменты нужно освоить, чтобы оставаться востребованным, или, в случае нанимателей, что нужно предлагать айтишникам, чтобы они любили свою работу и оставались ей верны.
Подробнее: https://tprg.ru/U5u6
YouTube
HackerRank Developer Skills Report 2019
HackerRank has released the 2019 edition of its annual Developer Skills Report, surveying over 71,000 software developers from more than 100 countries. Detai...
Почти одновременно вышли обновления Chrome и Firefox.
Что нового в Chrome 72:
— Данные для автозаполнения в настройках разделены на секции: пароли, способы оплаты и адреса. Ими теперь можно управлять по отдельности.
— По умолчанию включена функция просмотра видео «картинка в картинке».
— Добавлено предупреждение об использовании на сайтах устаревших протоколов TLS 1.0 или 1.1.
— Ещё Chrome постепенно отказывается от FTP — чтобы загрузить по этому протоколу файл, теперь нужна прямая ссылка. Содержимое каталогов Chrome 72 отображать не будет.
Подробнее: https://tprg.ru/Chrome72
Что нового в Firefox 65:
— В настройках безопасности появились три режима блокировки отслеживающих скриптов: стандартный (по умолчанию), строгий или настраиваемый. Стандартный блокирует скрипты из чёрного списка disconnect.me в окнах приватного просмотра, строгий — все следящие скрипты во всех окнах, а в настраиваемом можно поиграться.
— Task Manager теперь показывает, сколько памяти уходит на каждую вкладку и дополнение.
— Появилась поддержка изображений формата WebP и возможность быстро сменить язык интерфейса.
Подробнее: https://tprg.ru/Firefox65