
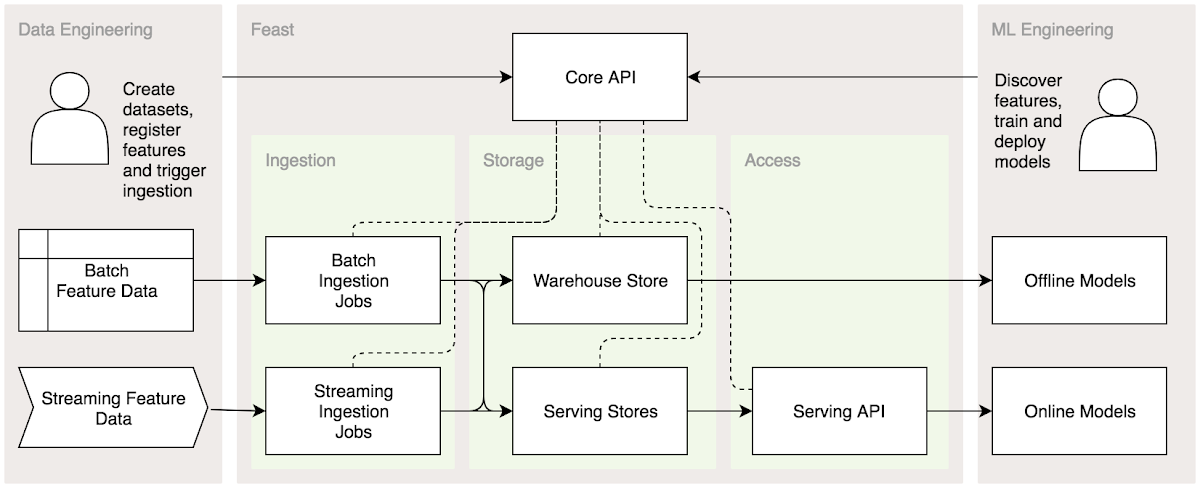
Google Cloud и компания GO-JEK разработали Feast — это централизованное хранилище признаков данных. С его помощью можно тренировать ML-модели или настроить обучаемую систему для работы на потоковых данных.
И что? Фишка в том, что признаки данных при поступлении через API стандартизируются, размечаются, — это обеспечивает быстрый доступ к ним. Эти признаки можно будет использовать неоднократно в разных проектах.
Подробнее: https://tprg.ru/Feast
И что? Фишка в том, что признаки данных при поступлении через API стандартизируются, размечаются, — это обеспечивает быстрый доступ к ним. Эти признаки можно будет использовать неоднократно в разных проектах.
Подробнее: https://tprg.ru/Feast
DNS-сервисы и производители DNS-серверов договорились устроить 1 февраля DNS Flag Day. Это значит, что они обновят механизмы работы, после чего некоторые сайты перестанут работать.
Почему? Потому что используют DNS-сервера со старым ПО, которое не поддерживает расширенный DNS (EDNS) — более безопасный и надёжный протокол. Раньше, если сайт не отвечал на запрос с EDNS-флагом, подключение просто висело до таймаута, после чего устройство клиента обращалось к сайту повторно, уже без флага. Теперь никаких повторных обращений не будет: если ресурс не ответил в первый раз, значит, не поддерживает EDNS, значит, вообще не откроется.
Свой сайт можно проверить на dnsflagday.net.
Подробнее на Хабре: https://tprg.ru/FlagDay
Рабочая версия блокчейн-платформы TON (Telegram Open Network) откроется в марте, сообщает The Bell со ссылкой на разные источники. По информации издания, тестовая версия то ли будет запущена в январе, то ли уже запущена, но в целом платформа на 90 % готова. Инвесторам обещали разослать свежие новости о платформе в феврале.
Подробнее на The Bell: https://tprg.ru/INZl
Подробнее на The Bell: https://tprg.ru/INZl
Команда Google Chrome планирует ограничить работу webRequest API, чтобы расширения не вмешивались в сетевые запросы пользователей. В результате заглохнут некоторые блокировщики рекламы.
Зачем тогда Google это делает?
Дело в том, что расширения сейчас имеют право не только просматривать сетевые запросы, но и редактировать их (в том числе, блокировать рекламу), перенаправлять. В результате страница загружается гораздо дольше, к тому же, страдает приватность и уровень безопасности.
Google предлагает блокировщикам перейти на declarativeNetRequest API.
Это пока только планы, они отмечены в черновике третьей версии «Манифеста» — документа, который определяет правила работы для расширений.
Подробнее: https://tprg.ru/Maiw
В тему стратегии импортозамещения в IT: в России начали тестировать устройство «НейроЧат». Это беспроводной гаджет с нейроинтерфейсом, позволяющий набирать на компьютере текст направленным мысленным усилием. Он пригодится тем, кто лишён возможности говорить или двигаться: https://youtu.be/2wacB6Vsms0
Почему это важно?
На самом деле, существование подобных технологий — уже давно не секрет. Другое дело, что это готовый продукт, и он российский. И не исключено, что в будущем его можно будет развить в продукт для игровой индустрии.
Если всё сложится удачно, серийное производство начнётся весной-летом этого года.
Подробнее: https://tprg.ru/NeuroChat
YouTube
Коммуникационная сеть Neurochat для общения силой мысли BCI
Нейрочат - это первая в мире специализированная социальная сеть, работающая на основе интерфейса мозг-компьютер, которая позволяет людям с ограничениями вернуться к общению. Те, кто потерям возможность двигаться и разговаривать теперь могут печатать текст…
Сбербанк приглашает на хакатон по Java с призовым фондом в 275 000 рублей.
Почему стоит участвовать?
— Возможность попасть в штат. На хакатоне будут представители IT-подразделений банка, где особенно нужны Junior Java-специалисты.
— Начинающий уровень. В хакатоне будут участвовать только действующие студенты и недавние выпускники с небольшим опытом.
— Задача без серьезных ограничений. Нужно написать веб-приложение, которое упростит повседневную жизнь, а также сможет принести прибыль банку.
Собрать команду или подать индивидуальную заявку можно до 25 января включительно: https://bit.ly/2CIKySu
Подробнее: https://tproger.ru/events/sberbank-javathon/
IT-сообщество России GetIT организует серию митапов по профессиональному развитию и прокачке софт скиллов совместно с крупными IT-компаниями.
Первая встреча состоится в Москве 1 февраля при поддержке Tutu.
Зачем идти?
Расскажут о том, как дорасти до тимлида и поменять сферу деятельности и подскажут, какими софт скиллами нужно обладать для карьеры в стартапе. Все митапы бесплатные, кроме докладов — нетворкинг с пиццей и возможность задать каверзные вопросы спикерам.
Подробнее: https://tproger.ru/events/getit-community-meetup/

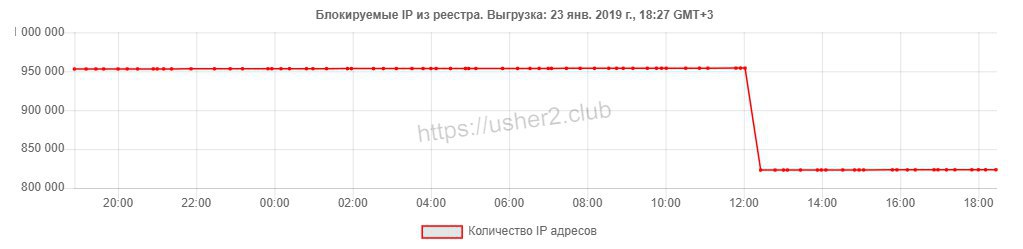
Вчера Роскомнадзор разблокировал ещё 131 тысячу IP-адресов. На этот раз под «амнистию» попала Microsoft. Причина та же: Telegram уже давно не использует эти сети для обхода блокировок. Как и подсети Amazon, адреса лежали в реестре запрещённых сайтов с прошлого апреля.
Подробнее: https://tprg.ru/3fsG
Подробнее: https://tprg.ru/3fsG
Задокументированная возможность: подключившись к базе данных под управлением MySQL, сторонний сервер может читать не только данные самой базы, но и другие файлы, хранящиеся на том же сервере. Так действует функция LOAD DATA в MySQL, и она описана в документации: https://tprg.ru/1Kur
К примеру, злоумышленник может получить логины и пароли для доступа к БД, SSH-ключи, данные о криптокошельках и прочие конфиденциальные сведения. Главное — знать точный путь к нужному файлу, но специалисты говорят, что узнать его проще простого.
И что с этим делать?
Команда MySQL рекомендует ограничить контакты с ненадёжными серверами или запретить внешние запросы на доступ к данным непосредственно в клиентских приложениях.
Подробнее: https://tprg.ru/xrvl
Критическую уязвимость нашли в пакетном менеджере APT — пользователям Debian, Ubuntu и других Linux-систем он может быть знаком. Выяснилось, что APT некорректно проверяет поля при HTTP-редиректах, чем открывает себя для атаки посредника.
Во время установки одного пакета злоумышленник может подменить его на другой. Приложение ничего не заметит и в итоге запустит вредоносный код с правами суперпользователя: https://youtu.be/POrzJvtZY_g
Защита есть? Да, есть. Нужно обновиться до версии APT 1.4.9, там эта уязвимость закрыта.
Подробнее: https://tprg.ru/FaR3
YouTube
Linux APT MiTM Vulnerability
New Flaw in APT Allows Remote Hackers to Hijack Linux Systems
Source: https://justi.cz/security/2019/01/22/apt-rce.html
News: https://thehackernews.com/2019/01/linux-apt-http-hacking.html
Source: https://justi.cz/security/2019/01/22/apt-rce.html
News: https://thehackernews.com/2019/01/linux-apt-http-hacking.html
В Chrome есть 170 уязвимых расширений, через которые злоумышленники могут запускать у пользователя произвольный код, получать его куки, закладки и историю просмотров, сохранять/извлекать файлы и делать прочие гнусные вещи.
Проверьте, вдруг у вас в браузере найдётся такое расширение: https://tproger.ru/news/chrome-extensions-attack/
Проверьте, вдруг у вас в браузере найдётся такое расширение: https://tproger.ru/news/chrome-extensions-attack/
Tproger
170 расширений Chrome открывают злоумышленникам доступ к данным пользователей
Злоумышленник может запустить произвольный код, получать куки, историю просмотров, устанавливать другие расширения, сохранять/извлекать файлы и так далее
16–17 февраля пройдут два практических интенсива от @binarydistrict_ru и Академии кибербезопасности BI.ZONE.
🔒 Безопасность веб-приложений
Ключевые темы:
— Актуальные киберугрозы для веб-приложений и виды уязвимостей.
— Подход к анализу защищенности веб-приложений от А до Я.
— Как выявлять уязвимости в веб-приложениях.
— Как исправлять уязвимости и разрабатывать безопасные веб-приложения.
Регистрируйтесь: https://goo.gl/qovri2
💼 Расследование кибератак для бизнеса
Интенсив по компьютерной криминалистике от эксперта Академии кибербезопасности BI.ZONE.
Вы научитесь:
— создавать криминалистические образы накопителей и оперативной памяти;
— восстанавливать и извлекать артефакты работы вредоносного ПО;
— представлять сценарий проведения атаки и предоставлять рекомендации после расследования.
Регистрируйтесь: https://goo.gl/mWXQcz
Подробнее: https://tproger.ru/events/cybersec-courses-bi-zone-bd/

Специально для студентов IT-вузов Москвы и недавних выпускников Райффайзенбанк открывает набор на оплачиваемую стажировку So DGTL по актуальным направлениям: разработка ПО, тестирование, кибербезопасность, дизайн интерфейсов, анализ данных и веб-аналитика.
Почему нужно подать заявку?
Потому что это отличный шанс начать карьеру в современном банке с развитым IT-направлением: сотрудники активно используют DevOps, open source разработки и не боятся внедрять в продакшн новые технологии. Кроме того, в банке хотят вырастить крутых спецов специально для своей команды, поэтому на протяжении 9 месяцев стажёры будут участвовать в реальных проектах компании под руководством опытных менторов. Лучших возьмут на постоянную работу в команде.
Всё, что для этого нужно, — подать заявку на сайте до 11 февраля и ждать результатов.
Подробнее: https://tproger.ru/events/so-dgtl-raiffeisen-internship/
Как оказалось, запрет на манипулирование сетевыми запросами пользователей Chrome коснётся не только блокировщиков рекламы. К обсуждению третьего «Манифеста», правил для Chrome-расширений, присоединились разработчики защитных продуктов.
По их словам, ограничение webRequest API нарушит работу расширений для родительского контроля, блокировки потенциально опасных скриптов, а также антифишинговых дополнений. И declarativeNetRequest API тут не поможет.
Подробнее: https://tprg.ru/ojqs
Новые мнения в ветке обсуждений «Web Request Changes»: https://tprg.ru/MLIF
Вчера Госдума одобрила в первом чтении два законопроекта о штрафах: за фейковые новости и за оскорбление власти в Интернете.
Распространение фейковых новостей:
— это злоупотребление свободой массовой информации и попадает под статью 13.15 КоАП;
— несёт в себе «угрозу государственной, общественной или экологической безопасности»;
— должно караться штрафом: 3−5 тысяч рублей для граждан, 30−50 тысяч для должностных лиц, 400−1000 тысяч (до миллиона) — для юрлиц.
Оскорбление власти в Интернете:
— это мелкое хулиганство и попадает под статью 20.1 КоАП;
— это информация, «выражающая в неприличной форме явное неуважение к обществу, государству, официальным государственным символам Российской Федерации, Конституции и госорганам»;
— должно караться штрафом: до 5 тысяч рублей или 15 суток административного ареста.
Что дальше?
Дальше законопроекты подправят, подшлифуют и отправят на второе чтение, на третье, потом на подписание Совету Федерации и президенту. Это процесс долгий, и его проходят далеко не все проекты.
По мнению разных ведомств, документам не хватает более чётких формулировок и веских критериев, хотя в целом препятствий для внедрения новых норм нет.
Подробнее: https://tprg.ru/knBq
Ближайшие события для айтишников
💰 Практический курс интернет-маркетолога
Старт 28 января, Москва
В программе обучения очень много практики — выдадут сайт, с которым будете работать и оттачивать мастерство. За 51 час занятий станете специалистом по интернет-маркетингу и сразу сможете пойти работать, а выполненные проекты украсят портфолио.
Можно учиться как в Москве, так и онлайн.
💻 Курс UX/UI Designer
Старт 2 февраля, Санкт-Петербург
Курс объединяет сразу несколько направлений: разработка интерфейсов, UX, а также вёрстка и основы веб-программирования на JS. Для зачисления нужно уметь пользоваться Adobe Photoshop на базовом уровне, в конце пополните портфолио крутыми проектами.
Можно учиться в Санкт-Петербурге, а можно удалённо.
🔥 Конференция CleverDAY
7 февраля, Москва
Эксперты Cleverics расскажут о применении машинного обучения в поддержке IT-процессов и о созданном в компании инструменте для комплексной оценки процессов ITSM, а также поделятся мыслями о проблемах современной разработки ПО.
И раз уж зашёл разговор о законотворчестве: Совет Федерации предложил вести базу мобильных гаджетов — вообще любых устройств с доступом в мобильную сеть. Регистрация в ней будет обязательной и платной, около 100 рублей с владельца за каждый смартфон.
Зачем это нужно?
Таким образом хотят препятствовать обороту краденых и контрафактных устройств. Регистрация будет по IMEI — это международный идентификатор мобильного оборудования. Если человек потеряет свой смартфон, он может обратиться к оператору, тот заблокирует устройство и внесёт его IMEI в чёрный список. То есть, оно уже будет вне легального оборота.
Если человек покупает смартфон, он вносит его в базу, и тот высвечивается в белом списке. В сером списке будут телефоны, которые были куплены до принятия закона, и те, в отношении которых идёт проверка.
Инициативу поддержали эксперты рынка, а также представители «МегаФона» и «ВымпелКома» (владеет «Билайном»).
Подробнее о законопроекте: https://tprg.ru/rGhI
Алгоритм AlphaStar обыграл двух профессиональных игроков в StarCraft II. В обеих сериях из пяти матчей ИИ от DeepMind победил со счётом 5:0.
Почему это важно?
По словам DeepMind, StarCraft II — одна из немногих онлайн-стратегий, в которой человек может бросить вызов ИИ. До этого момента ни один алгоритм не мог приблизиться к результатам профессиональных игроков-людей. Однако надо признать, что лучшие свои результаты нейросеть AlphaStar показала, когда не была ограничена физическими способностями людей.
Посмотреть трансляцию матча (осторожно, почти 3 часа): https://youtu.be/cUTMhmVh1qs
Почитать об алгоритме в блоге DeepMind: https://tprg.ru/AlphaStar
YouTube
DeepMind StarCraft II Demonstration
Join Artosis, RottterdaM and a cast of special guests for a unique StarCraft II showcase live from DeepMind in London, in partnership with Blizzard.
В Python-библиотеке NumPy обнаружена критическая уязвимость. Если Python-приложение загрузит заражённые данные, используя функцию numpy.load, злоумышленник сможет удалённо запустить на устройстве любой код. Уязвимы версии NumPy с 1.10 по 1.16.
Защита есть? Пока нет, над ней работают. Можно уязвимый модуль в приложении отключить вручную: поставить значение «False» для параметра allow_pickle в функции numpy.load.
Подробнее: https://tprg.ru/xpVR
Защита есть? Пока нет, над ней работают. Можно уязвимый модуль в приложении отключить вручную: поставить значение «False» для параметра allow_pickle в функции numpy.load.
Подробнее: https://tprg.ru/xpVR
Фонд развития интернет-инициатив считает, что люди могут зарабатывать на продаже своих данных до 60 тысяч рублей в год. Организация предлагает узаконить этот доход — заодно это подтолкнёт развитие IT-бизнеса, связанного с большими данными.
Эксперты же считают, что проект лоббирует интересы «держателей Big Data» в ущерб конфиденциальности. А ожидания доходов людей сильно завышены.
Подробнее: https://tproger.ru/news/data-income-project/
Эксперты же считают, что проект лоббирует интересы «держателей Big Data» в ущерб конфиденциальности. А ожидания доходов людей сильно завышены.
Подробнее: https://tproger.ru/news/data-income-project/
Tproger
ФРИИ: россияне могут зарабатывать на продаже своих данных до 60 тысяч рублей в год
Эксперты считают, что проект разработан «к откровенной выгоде российских держателей big data» в ущерб интересам субъектов данных — простых людей.