
Израильский стартап Wiliot разработал миниатюрную беспроводную метку с ARM-чипом и двумя датчиками, температуры и давления: https://youtu.be/DvOAgJ-91no
И зачем она нужна?
На замену пассивным RFID-меткам. Для работы с ними нужны специальные считывающие устройства, а новые метки передают данные через Bluetooth. Кроме того, они мониторят температуру и давление — это пригодится магазинам и складам, чтобы следить за состоянием товаров.
Старт массового производства и продаж запланирован на 2020 год.
Подробнее: https://tprg.ru/flgU
YouTube
Battery-Free Bluetooth Sensor Tag Demo
The beginning of January is an exciting time. New resolutions are made for the coming year and new projects are planned. Our year begins with two events that ignite the passion in people of the technology world. Between the Consumer Electronics Show (CES)…
Специалисты выяснили, как можно легко и просто хакнуть ряд ноутбуков, смартфонов, роутеров и игровых приставок — через уязвимость переполнения буфера в Wi-Fi-прошивке ThreadX RTOS. Атака не требует вообще никаких ответных действий: надо лишь отправить на целевое устройство Wi-Fi-пакет и подождать, пока оно во время сканирования сети его получит и запустит вредоносный код: https://youtu.be/syWIn62M72Y
Эксплойт по понятным причинам не опубликовали.
Защита есть? Пока в работе. Под угрозой 6,2 миллиарда устройств, среди них: Samsung Chromebook, Microsoft Surface, Sony PS4, Xbox One и Valve Steamlink.
Подробнее: https://tprg.ru/zwMf
Эксплойт по понятным причинам не опубликовали.
Защита есть? Пока в работе. Под угрозой 6,2 миллиарда устройств, среди них: Samsung Chromebook, Microsoft Surface, Sony PS4, Xbox One и Valve Steamlink.
Подробнее: https://tprg.ru/zwMf
YouTube
Zero click over the air explotation of Marvell Avastar Wi Fi
Read the full article: https://embedi.org/blog/remotely-compromise-devices-by-using-bugs-in-marvell-avastar-wi-fi-from-zero-knowledge-to-zero-click-rce/.
«Коммерсантъ» подглядел в проект новой стратегии развития IT-сферы в России, на 2019−2025 годы. Он сосредоточен на импортозамещении софта в государственных структурах, оборонной промышленности и прочих стратегически значимых предприятиях.
Ещё власти предлагают поощрять крупные российские компании инвестировать в мелкий и средний IT-бизнес, чтобы тот не «утекал» за рубеж, а также расширить список перспективных технологий. В нём появился блокчейн, Интернет вещей, биометрия, системы распознавания и ещё ряд направлений.
Какое нам до этого дело?
Стратегия определит курс, которому будет следовать государство в ближайшие годы. То есть по ней можно понять, что государство будет поощрять (инвестиции в стартапы, разработку перспективных технологий), а с чем — бороться (зарубежным софтом в некоторых областях).
К примеру, импортозамещение уже началось. «Ведомости» ещё в декабре раскрыли предписание правительства РФ, требующее от госкомпаний сократить использование зарубежного софта до 50 %. А до этого министерство связи предупредило, что будет исключать из реестра отечественного ПО разработки, основанные на зарубежных СУБД.
Госдума вообще сейчас разрабатывает проект об автономном Рунете. Говорят, это чтобы никто не мог России обрубить доступ в Сеть. И крупные IT-компании её поддерживают.
Мы тут участвуем в конкурсе от Яндекс.Кассы и Mastercard, поддержите наш проект: https://tprg.ru/aMmp
30 января начнётся очередной отбор на совместный курс IT-школы HackerU и «Альфа-банка» — «Специалист по Frontend / Java-разработчик». Нужно минимально уметь программировать и знать основы ООП.
Что в программе?
В программе 3 модуля: фронтенд, бэкенд и мобайл — можно выбрать что-то одно или записаться на всё. Продолжительность обучения — 2,5 месяца. Можно учиться как в Москве, так и онлайн. После обучения лучшим студентам предложат работу в банке и помогут с трудоустройством.
Подробнее: https://tproger.ru/events/alfabank-hackeru-5/
18 февраля в Санкт-Петербурге стартует бесплатный вечерний офлайн-интенсив по С# для начинающих разработчиков.
О чём расскажут?
Дадут базу ООП и C# .NET, научат разрабатывать многоуровневую архитектуру для распределённых highload-систем и работать по Agile-методологии. В конце дадут удостоверение о повышении квалификации, лучших возьмут на работу в Veeam.
Подробнее: https://tproger.ru/events/veeam-academy-csharp-2/

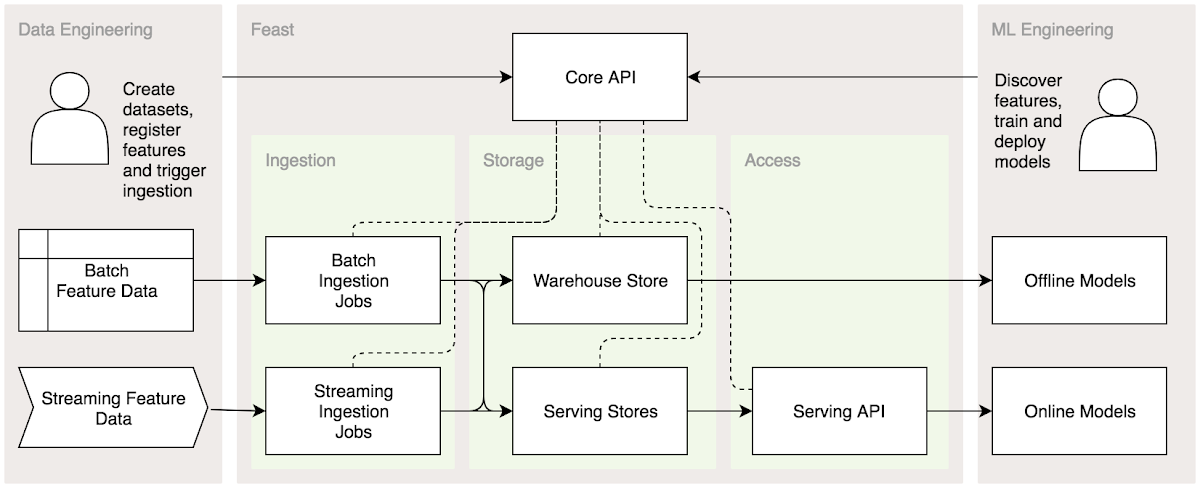
Google Cloud и компания GO-JEK разработали Feast — это централизованное хранилище признаков данных. С его помощью можно тренировать ML-модели или настроить обучаемую систему для работы на потоковых данных.
И что? Фишка в том, что признаки данных при поступлении через API стандартизируются, размечаются, — это обеспечивает быстрый доступ к ним. Эти признаки можно будет использовать неоднократно в разных проектах.
Подробнее: https://tprg.ru/Feast
И что? Фишка в том, что признаки данных при поступлении через API стандартизируются, размечаются, — это обеспечивает быстрый доступ к ним. Эти признаки можно будет использовать неоднократно в разных проектах.
Подробнее: https://tprg.ru/Feast
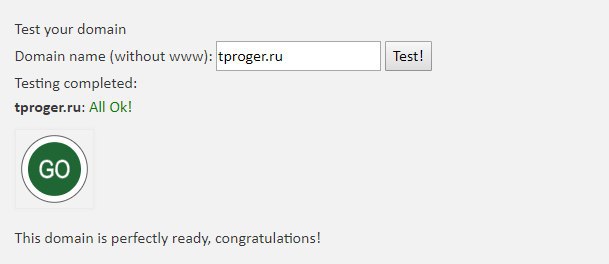
DNS-сервисы и производители DNS-серверов договорились устроить 1 февраля DNS Flag Day. Это значит, что они обновят механизмы работы, после чего некоторые сайты перестанут работать.
Почему? Потому что используют DNS-сервера со старым ПО, которое не поддерживает расширенный DNS (EDNS) — более безопасный и надёжный протокол. Раньше, если сайт не отвечал на запрос с EDNS-флагом, подключение просто висело до таймаута, после чего устройство клиента обращалось к сайту повторно, уже без флага. Теперь никаких повторных обращений не будет: если ресурс не ответил в первый раз, значит, не поддерживает EDNS, значит, вообще не откроется.
Свой сайт можно проверить на dnsflagday.net.
Подробнее на Хабре: https://tprg.ru/FlagDay
Рабочая версия блокчейн-платформы TON (Telegram Open Network) откроется в марте, сообщает The Bell со ссылкой на разные источники. По информации издания, тестовая версия то ли будет запущена в январе, то ли уже запущена, но в целом платформа на 90 % готова. Инвесторам обещали разослать свежие новости о платформе в феврале.
Подробнее на The Bell: https://tprg.ru/INZl
Подробнее на The Bell: https://tprg.ru/INZl
Команда Google Chrome планирует ограничить работу webRequest API, чтобы расширения не вмешивались в сетевые запросы пользователей. В результате заглохнут некоторые блокировщики рекламы.
Зачем тогда Google это делает?
Дело в том, что расширения сейчас имеют право не только просматривать сетевые запросы, но и редактировать их (в том числе, блокировать рекламу), перенаправлять. В результате страница загружается гораздо дольше, к тому же, страдает приватность и уровень безопасности.
Google предлагает блокировщикам перейти на declarativeNetRequest API.
Это пока только планы, они отмечены в черновике третьей версии «Манифеста» — документа, который определяет правила работы для расширений.
Подробнее: https://tprg.ru/Maiw
В тему стратегии импортозамещения в IT: в России начали тестировать устройство «НейроЧат». Это беспроводной гаджет с нейроинтерфейсом, позволяющий набирать на компьютере текст направленным мысленным усилием. Он пригодится тем, кто лишён возможности говорить или двигаться: https://youtu.be/2wacB6Vsms0
Почему это важно?
На самом деле, существование подобных технологий — уже давно не секрет. Другое дело, что это готовый продукт, и он российский. И не исключено, что в будущем его можно будет развить в продукт для игровой индустрии.
Если всё сложится удачно, серийное производство начнётся весной-летом этого года.
Подробнее: https://tprg.ru/NeuroChat
YouTube
Коммуникационная сеть Neurochat для общения силой мысли BCI
Нейрочат - это первая в мире специализированная социальная сеть, работающая на основе интерфейса мозг-компьютер, которая позволяет людям с ограничениями вернуться к общению. Те, кто потерям возможность двигаться и разговаривать теперь могут печатать текст…
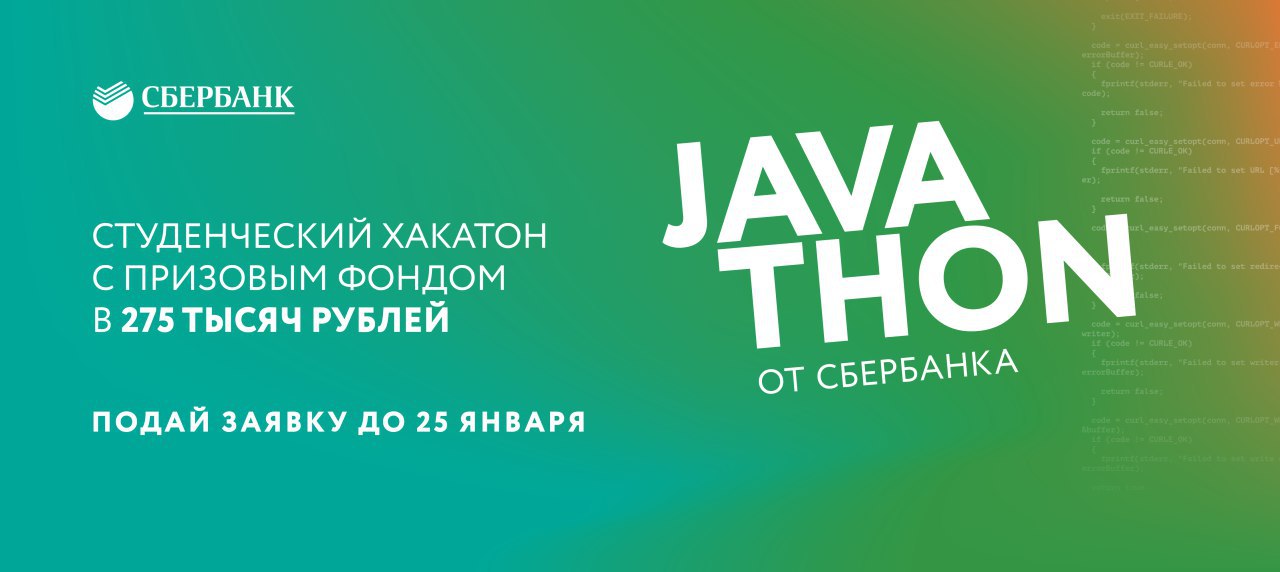
Сбербанк приглашает на хакатон по Java с призовым фондом в 275 000 рублей.
Почему стоит участвовать?
— Возможность попасть в штат. На хакатоне будут представители IT-подразделений банка, где особенно нужны Junior Java-специалисты.
— Начинающий уровень. В хакатоне будут участвовать только действующие студенты и недавние выпускники с небольшим опытом.
— Задача без серьезных ограничений. Нужно написать веб-приложение, которое упростит повседневную жизнь, а также сможет принести прибыль банку.
Собрать команду или подать индивидуальную заявку можно до 25 января включительно: https://bit.ly/2CIKySu
Подробнее: https://tproger.ru/events/sberbank-javathon/
IT-сообщество России GetIT организует серию митапов по профессиональному развитию и прокачке софт скиллов совместно с крупными IT-компаниями.
Первая встреча состоится в Москве 1 февраля при поддержке Tutu.
Зачем идти?
Расскажут о том, как дорасти до тимлида и поменять сферу деятельности и подскажут, какими софт скиллами нужно обладать для карьеры в стартапе. Все митапы бесплатные, кроме докладов — нетворкинг с пиццей и возможность задать каверзные вопросы спикерам.
Подробнее: https://tproger.ru/events/getit-community-meetup/

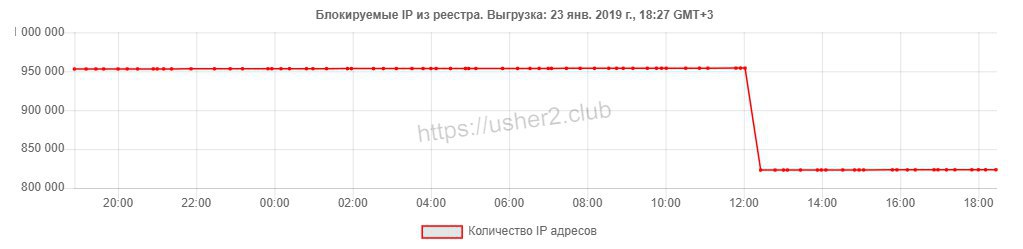
Вчера Роскомнадзор разблокировал ещё 131 тысячу IP-адресов. На этот раз под «амнистию» попала Microsoft. Причина та же: Telegram уже давно не использует эти сети для обхода блокировок. Как и подсети Amazon, адреса лежали в реестре запрещённых сайтов с прошлого апреля.
Подробнее: https://tprg.ru/3fsG
Подробнее: https://tprg.ru/3fsG
Задокументированная возможность: подключившись к базе данных под управлением MySQL, сторонний сервер может читать не только данные самой базы, но и другие файлы, хранящиеся на том же сервере. Так действует функция LOAD DATA в MySQL, и она описана в документации: https://tprg.ru/1Kur
К примеру, злоумышленник может получить логины и пароли для доступа к БД, SSH-ключи, данные о криптокошельках и прочие конфиденциальные сведения. Главное — знать точный путь к нужному файлу, но специалисты говорят, что узнать его проще простого.
И что с этим делать?
Команда MySQL рекомендует ограничить контакты с ненадёжными серверами или запретить внешние запросы на доступ к данным непосредственно в клиентских приложениях.
Подробнее: https://tprg.ru/xrvl
Критическую уязвимость нашли в пакетном менеджере APT — пользователям Debian, Ubuntu и других Linux-систем он может быть знаком. Выяснилось, что APT некорректно проверяет поля при HTTP-редиректах, чем открывает себя для атаки посредника.
Во время установки одного пакета злоумышленник может подменить его на другой. Приложение ничего не заметит и в итоге запустит вредоносный код с правами суперпользователя: https://youtu.be/POrzJvtZY_g
Защита есть? Да, есть. Нужно обновиться до версии APT 1.4.9, там эта уязвимость закрыта.
Подробнее: https://tprg.ru/FaR3
YouTube
Linux APT MiTM Vulnerability
New Flaw in APT Allows Remote Hackers to Hijack Linux Systems
Source: https://justi.cz/security/2019/01/22/apt-rce.html
News: https://thehackernews.com/2019/01/linux-apt-http-hacking.html
Source: https://justi.cz/security/2019/01/22/apt-rce.html
News: https://thehackernews.com/2019/01/linux-apt-http-hacking.html
В Chrome есть 170 уязвимых расширений, через которые злоумышленники могут запускать у пользователя произвольный код, получать его куки, закладки и историю просмотров, сохранять/извлекать файлы и делать прочие гнусные вещи.
Проверьте, вдруг у вас в браузере найдётся такое расширение: https://tproger.ru/news/chrome-extensions-attack/
Проверьте, вдруг у вас в браузере найдётся такое расширение: https://tproger.ru/news/chrome-extensions-attack/
Tproger
170 расширений Chrome открывают злоумышленникам доступ к данным пользователей
Злоумышленник может запустить произвольный код, получать куки, историю просмотров, устанавливать другие расширения, сохранять/извлекать файлы и так далее
16–17 февраля пройдут два практических интенсива от @binarydistrict_ru и Академии кибербезопасности BI.ZONE.
🔒 Безопасность веб-приложений
Ключевые темы:
— Актуальные киберугрозы для веб-приложений и виды уязвимостей.
— Подход к анализу защищенности веб-приложений от А до Я.
— Как выявлять уязвимости в веб-приложениях.
— Как исправлять уязвимости и разрабатывать безопасные веб-приложения.
Регистрируйтесь: https://goo.gl/qovri2
💼 Расследование кибератак для бизнеса
Интенсив по компьютерной криминалистике от эксперта Академии кибербезопасности BI.ZONE.
Вы научитесь:
— создавать криминалистические образы накопителей и оперативной памяти;
— восстанавливать и извлекать артефакты работы вредоносного ПО;
— представлять сценарий проведения атаки и предоставлять рекомендации после расследования.
Регистрируйтесь: https://goo.gl/mWXQcz
Подробнее: https://tproger.ru/events/cybersec-courses-bi-zone-bd/

Специально для студентов IT-вузов Москвы и недавних выпускников Райффайзенбанк открывает набор на оплачиваемую стажировку So DGTL по актуальным направлениям: разработка ПО, тестирование, кибербезопасность, дизайн интерфейсов, анализ данных и веб-аналитика.
Почему нужно подать заявку?
Потому что это отличный шанс начать карьеру в современном банке с развитым IT-направлением: сотрудники активно используют DevOps, open source разработки и не боятся внедрять в продакшн новые технологии. Кроме того, в банке хотят вырастить крутых спецов специально для своей команды, поэтому на протяжении 9 месяцев стажёры будут участвовать в реальных проектах компании под руководством опытных менторов. Лучших возьмут на постоянную работу в команде.
Всё, что для этого нужно, — подать заявку на сайте до 11 февраля и ждать результатов.
Подробнее: https://tproger.ru/events/so-dgtl-raiffeisen-internship/
Как оказалось, запрет на манипулирование сетевыми запросами пользователей Chrome коснётся не только блокировщиков рекламы. К обсуждению третьего «Манифеста», правил для Chrome-расширений, присоединились разработчики защитных продуктов.
По их словам, ограничение webRequest API нарушит работу расширений для родительского контроля, блокировки потенциально опасных скриптов, а также антифишинговых дополнений. И declarativeNetRequest API тут не поможет.
Подробнее: https://tprg.ru/ojqs
Новые мнения в ветке обсуждений «Web Request Changes»: https://tprg.ru/MLIF