Вышел ceph 15.2.16 (Octopus)
В этом выпуске рекомендуют обратить внимание на:
* Исправлена проблема логика в чтении для предотвращения перехода PG в состояние WAIT при рестарте OSD
* Несколько фиксов в блюсторе
Подробнее в официальном блоге:
https://ceph.io/en/news/blog/2022/v15-2-16-octopus-released/
#ceph #release #octopus
В этом выпуске рекомендуют обратить внимание на:
* Исправлена проблема логика в чтении для предотвращения перехода PG в состояние WAIT при рестарте OSD
* Несколько фиксов в блюсторе
Подробнее в официальном блоге:
https://ceph.io/en/news/blog/2022/v15-2-16-octopus-released/
#ceph #release #octopus
Ceph
v15.2.16 Octopus released - Ceph
Ceph is an open source distributed storage system designed to evolve with data.
Forwarded from DevOps&SRE Library
Forwarded from addmeto (Grigory Bakunov 🧪)
В ядре Linux самая серьезная уязвимость за последние годы. За модным названием Dirty Pipe скрывается возможность от имени непривелегированного пользователя перезаписать содержимое любого файла. Совсем любого, в том числе и защищенного. Как следствие можно сделать с системой вообще всё, в том числе и получить рутовый доступ. Список ограничений и возможностей можете подглядеть в статье, самое важное для обычных пользователей - да, Андроид тоже уязвим, стоит быть аккуратнее https://arstechnica.com/information-technology/2022/03/linux-has-been-bitten-by-its-most-high-severity-vulnerability-in-years/
Ars Technica
Linux has been bitten by its most high-severity vulnerability in years
Dirty Pipe has the potential to smudge people using Linux and Linux derivitives.
Forwarded from opennet.ru
BHI - новая уязвимость класса Spectre в процессорах Intel и ARM https://opennet.ru/56827/
www.opennet.ru
BHI - новая уязвимость класса Spectre в процессорах Intel и ARM
Группа исследователей из Амстердамского свободного университета выявила новую уязвимость в микроархитектурных структурах процессоров Intel и ARM, представляющую собой расширенный вариант уязвимости Spectre-v2, позволяющий обойти добавленные в процессоры механизмы…
Forwarded from DevOps&SRE Library
Let service teams own the service operations instead of the SRE
https://medium.com/@crossbizz/let-service-teams-own-the-service-operations-instead-of-the-sre-4ff7bcbd53e0
https://medium.com/@crossbizz/let-service-teams-own-the-service-operations-instead-of-the-sre-4ff7bcbd53e0
Forwarded from DevOps&SRE Library
Interpreting Prometheus metrics for Linux disk I/O utilization
Как интерпретировать метрики i/o которые выдаёт нод экспортер.
https://brian-candler.medium.com/interpreting-prometheus-metrics-for-linux-disk-i-o-utilization-4db53dfedcfc
#monitoring #prometheus #io #drive #storage
Как интерпретировать метрики i/o которые выдаёт нод экспортер.
https://brian-candler.medium.com/interpreting-prometheus-metrics-for-linux-disk-i-o-utilization-4db53dfedcfc
#monitoring #prometheus #io #drive #storage
Medium
Interpreting Prometheus metrics for Linux disk I/O utilization
Prometheus is a metrics collection system, and its node_exporter exposes a rich range of system metrics.
Forwarded from Brocade CIS SAN (Nickolay Umnov)
О работе Brocade в регионе Россия и СНГ
17 марта 2022
Brocade Storage Networking (Brocade Communications Systems LLC, BSN, Brocade) – подразделение компании Broadcom – мировой лидер в области разработки, производства и продажи коммутационных платформ и решений для Fibre Channel сетей хранения данных (SAN).
Мы продолжаем работать и не планируем закрываться. Страны региона: Армения, Азербайджан, Беларусь, Грузия, Казахстан, Киргизстан, Молдова, Россия, Узбекистан, Украина, Таджикистан, Туркменистан. Коммутаторы и директоры Brocade SAN продаются и поддерживаются в регионе только через ОЕМ-партнеров. Brocade в регионе напрямую не продает и не поддерживает решения, но в ряде случаев для использования решений Brocade пользователям и партнерам может требоваться выход на портал Broadcom CSP, доступ к которому контролируется компанией Broadcom в США.
В последнее время я получаю запросы от партнеров и конечных пользователей в России, испытывающих трудности с активацией купленных лицензий Brocade и со скачиванием обновлений операционной системы FOS на Портале Поддержки Клиентов Broadcom (Customer Support Portal, CSP). На мой запрос к экспортному контролю и юристам компании Broadcom получен следующий ответ:
1. Соединенные Штаты Америки и другие страны ведут растущий список коммерческих и экспортных санкций. Информация о санкциях США доступна здесь: https://www.bis.doc.gov/index.php/federal-register-notices и https://home.treasury.gov/policy-issues/financial-sanctions/sanctions-programs-and-country-information.
2. Согласно прилагаемому регулированию 746 BIS от 11 марта 2022, перечисляющему на страницах 12-15 санкции США против России и Беларуси, Broadcom не может разрешить доступ к продуктам и услугам Brocade, включая доступ к Порталу Broadcom CSP, любой компании из России и Беларуси, за исключением гражданских конечных пользователей, связанных с компаниями из США или из стран А:5 и А:6 (см. прилагаемую форму SUPPLEMENTAL EXPORT COMPLIANCE CERTIFICATION ECC). Всем остальным компаниям в России или Беларуси требуется экспортная лицензия. В текущих условиях, за редкими исключениями, заявки на получение экспортной лицензии будут получать отказ правительства США.
3. Для получения доступа к порталу Broadcom CSP гражданским конечным пользователям, которые связаны с США или другими странами, уполномоченный сотрудник компании должен заполнить и подписать прилагаемую Дополнительную форму Сертификации Соответствия Экспортным требованиям (SUPPLEMENTAL EXPORT COMPLIANCE CERTIFICATION ECC) и отправить скан в Broadcom для ознакомления специалистов экспортного контроля. По результатам рассмотрения возможно одобрение доступа к порталу Broadcom CSP экспортным контролем Broadcom.
В текущих условиях правила экспортного контроля сложны, многообразны и могут быстро меняться. Если вы считаете, что ограничения по доступу вашей компании к Порталу Broadcom CSP ошибочны и вы можете это аргументировать – пожалуйста, присылайте подробности мне отдельным письмом, желательно по-английски, и я перешлю ваш запрос нашему экспортному контролю и юристам в США. Мне же можно пересылать скан заполненной и подписанной формы Дополнительного Сертификата ЕСС на адрес nickolay.umnov@broadcom.com – я перешлю ее нашему экспортному контролю в США.
С уважением,
Николай Умнов
Nickolay Umnov, Sales Representative, Brocade Storage Networking, Russia & CIS, Broadcom
Mob. +7 (985) 762-5486, E-mail nickolay.umnov@broadcom.com, www.брокейд.рф, www.brocade-event.com/rcis/
www.bis.doc.gov
Federal Register Notices
Forwarded from DevOps&SRE Library
From Infrastructure as Code to Environment as Code
https://compuzest.com/2021/09/23/from-infrastructure-as-code-to-environment-as-code
https://compuzest.com/2021/09/23/from-infrastructure-as-code-to-environment-as-code
Forwarded from DevOps&SRE Library
A curated list of “Top” based monitoring tools for use in Linux and Unix terminals.
https://drtailor.medium.com/a-curated-list-of-top-based-monitoring-tools-for-use-in-linux-and-unix-terminals-299154fd1394
https://drtailor.medium.com/a-curated-list-of-top-based-monitoring-tools-for-use-in-linux-and-unix-terminals-299154fd1394
Forwarded from linkmeup
Знаете такой MemTest86+?
Странно, если нет =)
Так вот, мемтест – штука живая, туда постоянно добавляют инфу о новом железе и понемногу допиливают напильником. Но это всё ерунда на фоне того, что там скоро случится тектонический сдвиг: появится новый тест. Четырнадцатый по счёту. Разрабы заметили, что некоторые ошибки в RAM возникают только при работе через DMA, без взаимодействия с CPU.
И в качестве приятного бонуса в шестой версии добавят поддержку 64-bit UEFI, загрузку с PXE и вагон всего другого. Бета уже доступна.
https://github.com/memtest86plus

Forwarded from opennet.ru
Уязвимость в GitLab, позволяющая захватить аккаунты, авторизированные через OAuth, LDAP и SAML https://opennet.ru/56948/
www.opennet.ru
Уязвимость в GitLab, позволяющая захватить аккаунты, авторизированные через OAuth, LDAP и SAML
В корректирующих обновлениях платформы для организации совместной разработки GitLab 14.7.7, 14.8.5 и 14.9.2 устранена критическая уязвимость (CVE-2022-1162), связанная с установкой предопределённых (hardcoded) паролей для учётных записей, зарегистрированных…
Forwarded from SHADOW:Group
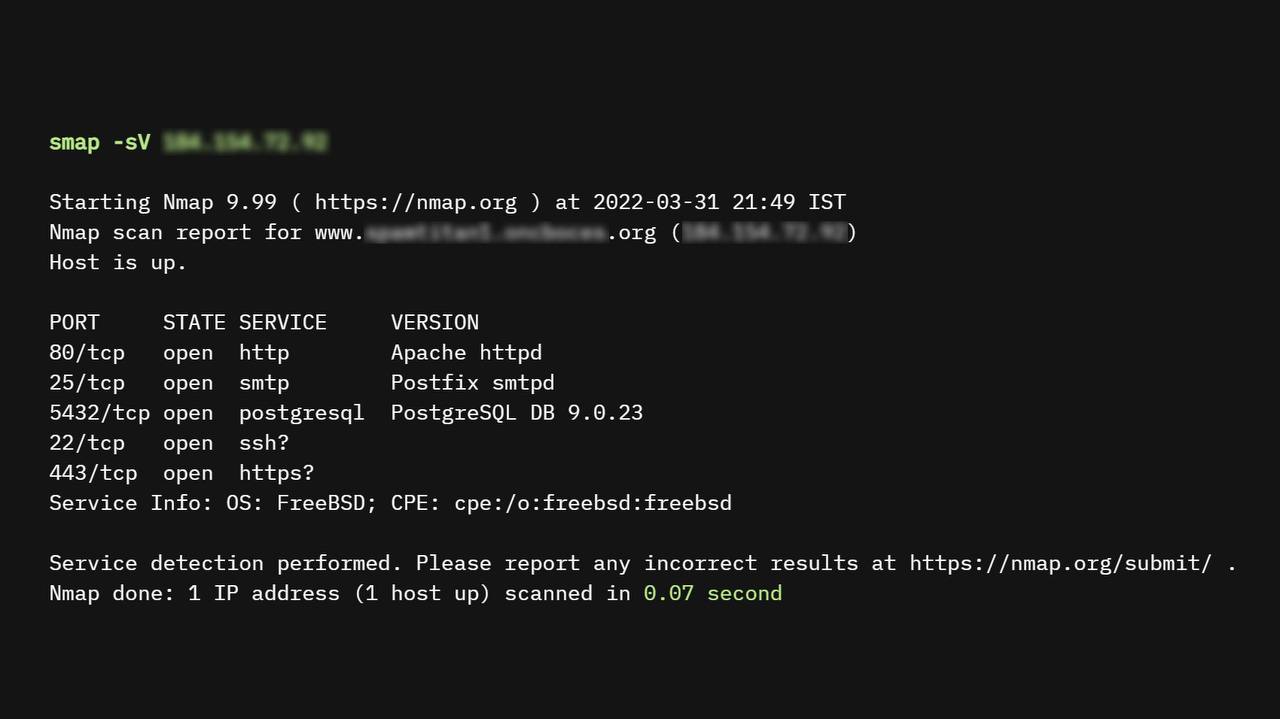
📬 Пассивный сканер портов
Smap - это копия Nmap, которая использует бесплатный API shodan.io для сканирования портов. Он принимает те же аргументы командной строки, что и Nmap, и производит тот же вывод.
Особенности:
• Сканирует 200 хостов в секунду
• Включает обнаружение уязвимостей
• Поддерживает все форматы вывода nmap
• Учетная запись shodan не требуется
• Полностью пассивный, всего 1 http запрос на хост
• и др…
Ссылка на инструмент
#web #recon
Forwarded from DevOps&SRE Library
5 Design Patterns for Building Observable Services
https://engineering.salesforce.com/5-design-patterns-for-building-observable-services-d56e7a330419
https://engineering.salesforce.com/5-design-patterns-for-building-observable-services-d56e7a330419
Forwarded from Записки админа
🛠 iptables-tracer - штуковина, с помощью которой можно посмотреть, проходит ли трафик через нужные нам цепочки iptables. Посмотрел и воспользовался сам, коротко описал в заметке:
📗 https://sysadmin.pm/iptables-tracer/
#iptables #trace #будничное
📗 https://sysadmin.pm/iptables-tracer/
#iptables #trace #будничное