
Forwarded from linkmeup
Интересный сайт, посвящённый разборам взломов, сливов, присоединениям к сети ботов и прочей инфобезной веселухи.
Довольно детально описывают что случилось, почему случилось и рисуют поминутную временную диаграмму. Потыкав по рандомным репортам, можно воочию убедиться, что зачастую от момента проникновения до финальной цели злоумышленники проходят за пару-тройку часов. А ты в это время спишь...
https://thedfirreport.com/
The DFIR Report
The DFIR Report | Actionable Cyber Threat Intelligence
Get real-world cyber threat intelligence from The DFIR Report. Strengthen defenses, improve detection, and stay ahead of evolving threats.
Forwarded from IT-KB.RU
"Отличная статья, очень много полезных инструментов в одном месте"
👉 DevOps Cookbook: как построить процессы с нуля
- Как провести аудит приложения
- Документация
- DevOps-аудит
- Аудит инфраструктуры
- Security-аудит
- Аудит наблюдаемости
- Набор DevOps-инструментов: первая помощь
- Документация
- Деплой в Kubernetes
- Инфраструктура
- Контейнеры
- Безопасность
- Локальная разработка
👉 DevOps Cookbook: как построить процессы с нуля
#DevOps
👉 DevOps Cookbook: как построить процессы с нуля
- Как провести аудит приложения
- Документация
- DevOps-аудит
- Аудит инфраструктуры
- Security-аудит
- Аудит наблюдаемости
- Набор DevOps-инструментов: первая помощь
- Документация
- Деплой в Kubernetes
- Инфраструктура
- Контейнеры
- Безопасность
- Локальная разработка
👉 DevOps Cookbook: как построить процессы с нуля
#DevOps
Хабр
DevOps Cookbook: как построить процессы с нуля
Привет! Меня зовут Мария, я DevOps-инженер в компании Wrike. В этой статье расскажу о работе DevOps-инженеров с командами разработчиков: как выглядит процесс взаимодействия, из каких этапов состоит и...
Forwarded from Записки админа
🆖 Nginx common useful configuration - вдруг кто-то найдёт для себя что-то полезное для работы с Nginx. Там ещё и ссылок приличное количество имеется, по ним тоже имеет смысл пройти.
#nginx #будничное
#nginx #будничное
Сравнение производительности nginx в виртуалке и на голом железе
https://www.nginx.com/blog/comparing-nginx-performance-bare-metal-and-virtual-environments/
#nginx #performance
https://www.nginx.com/blog/comparing-nginx-performance-bare-metal-and-virtual-environments/
#nginx #performance
Forwarded from opennet.ru
Компания Intel перевела разработку Cloud Hypervisor в организацию Linux Foundation https://opennet.ru/56335/
www.opennet.ru
Компания Intel перевела разработку Cloud Hypervisor в организацию Linux Foundation
Компания Intel передала гипервизор Cloud Hypervisor, оптимизированный для применения в облачных системах, под покровительство организации Linux Foundation, инфраструктура и сервисы которой будут использованы в дальнейшей разработке. Переход под крыло Linux…
Forwarded from opennet.ru
17 проектов Apache оказались затронуты уязвимостью в Log4j 2 https://opennet.ru/56342/
www.opennet.ru
17 проектов Apache оказались затронуты уязвимостью в Log4j 2
Организация Apache Software Foundation опубликовала сводный отчёт о проектах, которые затрагивает критическая уязвимость в Log4j 2, позволяющая выполнить произвольный код на сервере. Проблеме подвержены следующие проекты Apache: Archiva, Druid, EventMesh…
Forwarded from Cybersecgame (Oleg)
В недавнем посте мы высказали мнение, что пароли ещё поживут.
Теперь пара слов о таком их применении, чтобы потом не было мучительно больно.
Представьте себе организацию, в которой, смена пароля требуется раз в месяц. Пароль должен длинным, включать буквы разного регистра, символы и цифры. Хорошим паролем считается Hd3RT$u7_1.
Безопасно? Нет. Потому, что у подавляющего большинства работников пароль, который они за месяц не в силах запомнить, записан где нибудь в укромном или не очень месте (чаще всего — анекдотично налеплен на монитор).
В качесте иллюстрации уровня соврешенно ненужного стресса, вызываемого утренним окошком "истёк срок действия пароля", автор наблюдал в некоем банке (где как раз требовали менять пароль каждый месяц) начальника управления инкассации, который рассказывал, что его преследует страшный сон. Нет, не про грабителей. Снится ему, что он приходит на работу на следующий день после того, как поменял пароль и понимает, что забыл на какой.
В общем, единственное, чего добиваются исповедующие политику парольного фашизма — стресс и возможность при наличии физического доступа попасть почти на любой компьютер в банке, пошарив вокруг монитора и в верхнем ящике стола в поисках заветной желтой бумажки.
Так вот, практики эти устарели на много лет, но люди свято им следующие продолжают встречаться в большом количестве и даже в одном отчёте о пентесте пару дней назад мы видели подобные рекомендации.
Давайте о современных реалиях. Вообще, если позволяет инфраструктура, уходите от голых паролей на двухфакторную аутентификацию, но требований к самому паролю это не отменяет.
Пароль должен быть парольной фразой — несколькими словами (рекомендуют общую длину не меньше 14 символов), составляющими запоминающееся пользователю предложение.
Предложению этому не обязательно быть психиатрически правильным: фраза porosenoknauzhinelPlutonium238 будет отличным и практически невзламываемым паролем. Да, если вы любитель комиксов xkcd, это именно то, о чём написано в комиксе номер 936, на который теперь ссылается даже Microsoft, поскольку Рэндалл одним из первых громко сказал, что такие пароли надёжнее обычных.
Что до смены паролей, то самые суровые современные рекомендации, например, прошлогодние CIS Password Policy Guide, рекомендуют менять пароль примерно раз в год. Другие, например NIST Special Publication 800-63B от 2017 года, рекомендуют менять его никогда. Ну то есть только в том случае, если есть подозрение, что он скомпрометирован.
А чтобы узнать, когда пароль будет скомпрометирован, надо послеживать за авторизациями своих пользователей из подозрительных мест, в подозрительное время и т.п.
Итак, чтобы парольная защита работала, как ей положено:
1. Изживите эти адские доисторические требования по сложности паролей и их регулярной смене.*
2. Объясните своим пользователям, что пароль, который они придумают они должны использовать строго для входа в систему, где вы их регистрируете и больше нигде.
3. Научите их парольным фразам.
4. Проверяйте, что они вас услышали и используют не словарный пароль.
5. Мониторьте сливы паролей, мониторьте подозрительные авторизации. И только если вы подозреваете, что пароль скомпрометирован, вот тогда меняйте его.
Поскольку для реализации первого пункта вам наверняка потребуются ссылки на официальные документы, чтобы доказать руководству, айтишникам или наоборот безопасникам, что то, что вы предлагаете — и есть лучшие современные практики, вот списочек:
— NIST Special Publication 800-63B
— CIS password policy guide
— И ещё большое исследование того, насколько парольные фразы удобнее обычных паролей в использовании
* прежде, чем следовать нашим советам — убедитесь, что вы не связаны по рукам и ногам какими нибудь дремучими отраслевыми стандартами.
CIS
White Paper: CIS Password Policy Guide
The CIS Password Policy Guide was developed by the CIS Benchmarks community and consolidates password guidance in one place.
Forwarded from opennet.ru
Новый вариант атаки на Log4j 2, позволяющий обойти добавленную защиту https://opennet.ru/56347/
www.opennet.ru
Новый вариант атаки на Log4j 2, позволяющий обойти добавленную защиту
В реализации подстановок JNDI в библиотеке Log4j 2 выявлена ещё одна уязвимость (CVE-2021-45046), проявляющаяся несмотря на добавленные в выпуск 2.15 исправления и независимо от использования настройки "log4j2.noFormatMsgLookup" для защиты. Проблема представляет…
Forwarded from opennet.ru
Выпуск эмулятора QEMU 6.2 https://opennet.ru/56349/
www.opennet.ru
Выпуск эмулятора QEMU 6.2
Представлен релиз проекта QEMU 6.2. В качестве эмулятора QEMU позволяет запустить программу, собранную для одной аппаратной платформы, на системе с совершенно иной архитектурой, например, выполнить приложение для ARM на x86-совместимом ПК. В режиме виртуализации…
Forwarded from IT-KB.RU
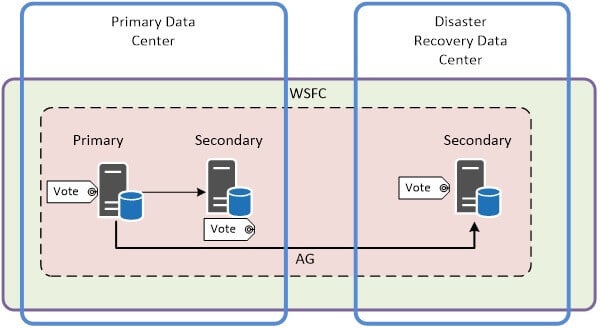
На blog.it-kb.ru новые статьи про довольно старую версию SQL 2012, но знания могут пригодится при работе с более современными версиями SQL
1️⃣ SQL Server 2012 AlwaysOn и резервные копии. Часть 1 - Разгрузка работы на реплику. Перевод статьи
👉 https://blog.it-kb.ru/2014/10/28/sql-server-2012-alwayson-and-backups-part-1-offloading-the-work-to-a-replica/
2️⃣ SQL Server 2012 AlwaysOn и резервные копии. Часть 2 - Настройка резервного копирования и автоматизация резервного копирования. Перевод статьи
👉 https://blog.it-kb.ru/2014/10/28/sql-server-2012-alwayson-and-backups-part-2-configuring-backup-preferences-and-automating-backups/
3️⃣ SQL Server 2012 AlwaysOn и резервные копии. Часть 3 - Восстановление. Перевод статьи
👉https://blog.it-kb.ru/2014/10/28/sql-server-2012-alwayson-and-backups-part-3-restore/
#SQL
Forwarded from DevOps&SRE Library
Incident Review and Postmortem Best Practices
https://newsletter.pragmaticengineer.com/p/incident-review-best-practices
https://newsletter.pragmaticengineer.com/p/incident-review-best-practices
Небольшой обзор систем сбора и анализа логов.
https://habr.com/ru/post/594805/
#graylog #elk #elasticsearch #logstash #kibana #grafana #loki #monq
https://habr.com/ru/post/594805/
#graylog #elk #elasticsearch #logstash #kibana #grafana #loki #monq
Хабр
На каких бесплатных инструментах строить Observability и зонтичный мониторинг: ELK vs Graylog vs Grafana Loki vs Monq
Сами по себе логи, трейсы, метрики - это очень узкие артефакты состояния нашего объекта наблюдения и обслуживания. Для понимания общей картины нужен взгляд сверху, сбор всех важных сигналов в одну...
Forwarded from opennet.ru
Уязвимость в подсистеме eBPF, позволяющая выполнить код на уровне ядра Linux https://opennet.ru/56497/
www.opennet.ru
Уязвимость в подсистеме eBPF, позволяющая выполнить код на уровне ядра Linux
В подсистеме eBPF, позволяющей запускать обработчики внутри ядра Linux в специальной виртуальной машине с JIT, выявлена уязвимость (CVE-2021-4204), дающая возможность локальному непривилегированному пользователю добиться повышения привилегий и выполнения…
Forwarded from Tech Cheat Sheet (Oleg Kovalov)
pwru is an eBPF-based tool for tracing network packets in the Linux kernel with advanced filtering capabilities.
https://github.com/cilium/pwru
#network #linux #ebpf #troubleshoot
https://github.com/cilium/pwru
#network #linux #ebpf #troubleshoot
GitHub
GitHub - cilium/pwru: Packet, where are you? -- eBPF-based Linux kernel networking debugger
Packet, where are you? -- eBPF-based Linux kernel networking debugger - cilium/pwru