
Forwarded from SecAtor
͏Новое дно от микромягких открыли исследователи Certitude, продемонстрировав метод обхода антифишинговой защиты в Microsoft 365 (ранее - Office 365), повышающий риск открытия пользователями вредоносных писем.
В данном случае речь идет про функцию оповещения First Contact Safety Tip, которая призвана предупреждать получателей электронной почты в Outlook о направлении сообщения с незнакомого адреса.
Ключевым аспектом этого механизма является то, что оповещение добавляется к основному тексту HTML-письма, что открывает возможность манипуляций с использованием CSS, встроенного в сообщение электронной почты.
Certitude обнаружила, что такое оповещение о безопасности можно легко скрыть, манипулируя CSS в HTML-коде самого электронного письма.
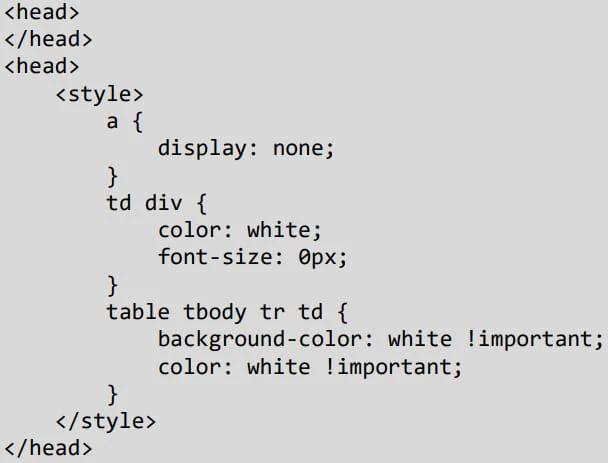
Для этого достаточно применить следующие правила:
- a { display: none; }: скрывает все теги привязки (<a>), чтобы предотвратить отображение подсказки при включении ссылки.
- td div { color: white; font-size: 0px; }: нацеливается на элементы div в ячейках данных таблицы, изменяя цвет их шрифта на белый, а размер шрифта на 0, тем самым делая текст невидимым.
- table tbody tr td { background-color: white !important; color: white !important; }: делает любой элемент td внутри tbody таблицы имеющим белый фон и белый текст, эффективно смешивая содержимое с фоном и, таким образом, делая его невидимым.
При использовании этого CSS в фишинговом письме, отправленном новым контактом в адрес получателя, предупреждающее оповещение попросту не отображается.
Причем специалисты Certitude пошли дальше и обнаружили, что можно добавить дополнительный HTML-код, который подделывает значки, добавляемые Microsoft Outlook в зашифрованные/подписанные электронные письма, делая их с виду как бы еще более защищенными.
Безусловно, некоторые ограничения форматирования не позволяют добиться идеального визуального результата, тем не менее трюк все равно создает убедительное ложное представление о безопасности, которое легко выдержит любую, даже самую тщательную проверку.
Исследователи пока не наблюдали случаев активной эксплуатации описанного метода и не нашли способов манипулировать HTML-кодом таким образом, чтобы в письме отображался произвольный текст.
Аналитики Certitude, обнаружившие уязвимость, сообщили о своих выводах вместе с PoC в Microsoft, однако там традиционно решили забить, оставляя проблему нерешенной в силу отсутствия веских причин для беспокойства с мотивировкой: «учитывая, что это применимо в основном к фишинговым атакам».
Forwarded from linkmeup
Раз вам понравились теории заговора вокруг спонсирования FreeBSD, ловите жирнейший подгон, вокруг которого месяц можно биться.
Из фри доложили, что буквально вот пару дней назад им упал подгон в целых €686,400 от Sovereign Tech Fund. Ну хороше же! Куча денег для апдейта инфры, все счастливы и обнимаются. Но это, как обычно, пока не начали задавать вопросы.
https://freebsdfoundation.org/blog/sovereign-tech-fund-to-invest-e686400-in-freebsd-infrastructure-modernization/
Например, а что за фонд вообще такой? Если зайти к ним на сайт, выглядит всё максимально беззубо, мило и с повесточными местоимениями. Прям собрались внезапно солнышки два(!) года назад и давай всем пользу причинять, улыбаясь, раздавая весьма приятные бонусы.
https://www.sovereigntechfund.de/
Если зайти в список поддерживаемых проектов, так можно и вовсе одуреть от увиденного. Список и куда сколько денег закинуто - моё почтение. В один только gnome лям евро занесли.
https://www.sovereigntechfund.de/tech
А потом донизу докручиваешь и оказывается, что фонд образован немецким правительством и содержится на его средства, а не люди со светлыми лицами мучаются от избытка денег. Выводы делаем самостоятельно.
FreeBSD Foundation | A non-profit organization dedicated to supporting and building the FreeBSD Project
Sovereign Tech Fund to Invest €686,400 in FreeBSD Infrastructure Modernization | FreeBSD Foundation
Investment to accelerate zero trust builds, SBOM, security tooling, and developer experience Boulder, CO - August 26, 2024—The FreeBSD Foundation, dedicated to advancing the open source FreeBSD operating system and supporting the community, announced that…
Forwarded from #Beacon
Очень классный набор статей от Бастиона❤️
Заявка на handbook для пентестера
1. https://habr.com/ru/companies/bastion/articles/767704/
2. https://habr.com/ru/companies/bastion/articles/799529/
3. https://habr.com/ru/companies/bastion/articles/809655/
Заявка на handbook для пентестера
1. https://habr.com/ru/companies/bastion/articles/767704/
2. https://habr.com/ru/companies/bastion/articles/799529/
3. https://habr.com/ru/companies/bastion/articles/809655/
Forwarded from 𝖝𝖓𝖝 𝖘𝖔𝖋𝖙𝖜𝖆𝖗𝖊 𝖋𝖔𝖚𝖓𝖉𝖆𝖙𝖎𝖔𝖓
Please open Telegram to view this post
VIEW IN TELEGRAM
Forwarded from PurpleBear (Vadim Shelest)
Кто стучится к вам в почту? Социальная инженерия 2024
Отличная статья от крутых исследователей Ярослава Бабина и Константина Полишина из
🔴
Варианты кастомизации старого надежного способа доставки, который с учетом всех возможных комбинаций методов инициирования распаковки и загрузки пейлоадов не теряет актуальности уже более 6 лет.
🔴
Техники анлогичные предыдущей, только с использованием SVG-изображений для внедрения вредоносного кода в HTML-страницу. Ребята подробно рассмотрели SVG Smuggling с CDATA, SVG as CSS, SVG Polyglot.
🔴
JavaScript в PDF-файлах, который отрабатывает при открытии PDF-вложений в Adobe Acrobat, Foxit Reader, PDF Reader и пр PDF ридерах.
🔴
Техника заключается в создании документа, который может одновременно быть валидным PDF-файлом и документом другого формата, например DOCX. Идея заключается в том, что такой файл можно открыть как в PDF-ридерах, так и в Microsoft Word, при этом в зависимости от программы содержимое файла будет отличаться.
🔴
По сути приманка для того, чтобы стимулировать "непреодолимое желание" пользователя перейти по ссылке из документа.
🔴
Любимые всеми макросы, которые Microsoft считает уже "побежденными векторами", по-прежнему актуальны в определенных условиях😎
🔴
Пасхалка в Excel, которую помнят только олды🙈откопали злодеи и используют в дикой природе.
🔴
Таким образом, в статье рассмотрены наиболее актуальные в 2024 году техники доставки полезной нагрузки, которые будут интересны атакующим и защитникам👍 Авторам - большой респект!
Отличная статья от крутых исследователей Ярослава Бабина и Константина Полишина из
Positive Technologies о различных актуальных вариантах доставки полезной нагрузки, которые используются в качестве векторов получения первоначального доступа на Red Team проектах и в дикой природе.🔴
HTML SmugglingВарианты кастомизации старого надежного способа доставки, который с учетом всех возможных комбинаций методов инициирования распаковки и загрузки пейлоадов не теряет актуальности уже более 6 лет.
🔴
SVG SmugglingТехники анлогичные предыдущей, только с использованием SVG-изображений для внедрения вредоносного кода в HTML-страницу. Ребята подробно рассмотрели SVG Smuggling с CDATA, SVG as CSS, SVG Polyglot.
🔴
PDF SmugglingJavaScript в PDF-файлах, который отрабатывает при открытии PDF-вложений в Adobe Acrobat, Foxit Reader, PDF Reader и пр PDF ридерах.
🔴
PDF Polyglot (MalDoc in PDF)Техника заключается в создании документа, который может одновременно быть валидным PDF-файлом и документом другого формата, например DOCX. Идея заключается в том, что такой файл можно открыть как в PDF-ридерах, так и в Microsoft Word, при этом в зависимости от программы содержимое файла будет отличаться.
🔴
PDF/DOCX/PPTX/etc LuringПо сути приманка для того, чтобы стимулировать "непреодолимое желание" пользователя перейти по ссылке из документа.
🔴
VBA Macros (VBA Purging/Stomping)Любимые всеми макросы, которые Microsoft считает уже "побежденными векторами", по-прежнему актуальны в определенных условиях😎
🔴
VelvetSweatshopПасхалка в Excel, которую помнят только олды🙈откопали злодеи и используют в дикой природе.
🔴
QR-коды, DLL Side-Loading и другоеТаким образом, в статье рассмотрены наиболее актуальные в 2024 году техники доставки полезной нагрузки, которые будут интересны атакующим и защитникам👍 Авторам - большой респект!
Forwarded from Proxy Bar
This media is not supported in your browser
VIEW IN TELEGRAM
SUDO_KILLER
*
Скрипт под:
Сбор учетных данных
Неправильные конфигурации
Опасные двоичные файлы (GTFOBINS)
Уязвимые версии sudo — CVE
Уязвимость Sudo и неправильная конфигурация, связанные с 3dParty
Опасные переменные окружающей среды
Доступные для записи каталоги, в которых есть скрипты
Двоичные файлы, которые можно заменить/переместить
*
Download + много демо + докер для тестов
#sudo
*
Скрипт под:
Сбор учетных данных
Неправильные конфигурации
Опасные двоичные файлы (GTFOBINS)
Уязвимые версии sudo — CVE
Уязвимость Sudo и неправильная конфигурация, связанные с 3dParty
Опасные переменные окружающей среды
Доступные для записи каталоги, в которых есть скрипты
Двоичные файлы, которые можно заменить/переместить
*
Download + много демо + докер для тестов
#sudo
Forwarded from Антон Клочков теперь и канал
Forwarded from /g/'s Tech Memes (Gianmarco Gargiulo)
Subscriber's submission
https://arstechnica.com/security/2024/09/sailors-hid-an-unauthorized-starlink-on-the-deck-of-a-us-warship-and-lied-about-it/
https://arstechnica.com/security/2024/09/sailors-hid-an-unauthorized-starlink-on-the-deck-of-a-us-warship-and-lied-about-it/
Ars Technica
After seeing Wi-Fi network named “STINKY,” Navy found hidden Starlink dish on US warship
To be fair, it's hard to live without Wi-Fi.
Forwarded from Проксимов Прксимович
sh://tab
Можете порекомендовать инструменты для взлома HTTP-сайта?
А еще какие варианты сайта есть?
Forwarded from blank
sh://tab
Можете порекомендовать инструменты для взлома HTTP-сайта?
Чванство через отрыжку пробовал? Ну и через проводную акулу посмотри. Запусти открытую вазу. Как будет гашиш используй джона потрошителя. Главное чтобы нюхач не обнаружил. Обратную ракушку делай через сетевого кота.
(простите)
(простите)