
Forwarded from T.Hunter
#news ИБ-отдел Университета Калифорнии решил провести тренировку студентов и сотрудников по противодействию фишингу. После этого на кампусе начался сущий кошмар: согласно письму, один из коллег вернулся из Южной Африки с эболой. Для получения дополнительных данных предлагалось перейти по ссылке. Классика.
В университете такую оригинальную кампанию по борьбе с фишингом не оценили. Так что ИБ-отделу пришлось извиняться за поднятую панику и подрыв доверия не только к официальным сообщениям, но и к прекрасной далёкой Южной Африке, где случаев заражения эболой не было с 1996-го. При этом безопасники университета просто использовали в качестве шаблона реальное фишинговое письмо, полученное несколькими неделями ранее. Но как водится, что дозволено киберпреступнику, не дозволено безопаснику.
@tomhunter
Forwarded from Cult Of Wire
Немного сиволапого vulnerability management.
Есть у нас условный репорт nmap/nuclei/Defect Dojo с кучей разных CVE. Вроде понятно, что всё надо как-то фиксить. Но возникает вопрос: что нужно фиксить "ещё вчера", а что "не отлично, но и не ужасно" и вообще может подождать? Когда счёт идёт на десятки, ещё пробежаться глазами и определить критичность и приоритет, но когда счёт CVE идёт на сотни, такой процесс может занять очень много времени.
А нам как-то надо отделить уязвимый ssh от бесконечных buffer overflow в vim.
От чего мы можем отталкиваться?
- CVSS с Base Score (Severity). Тут вроде всё просто. Сначала смотрим Critical, потом High и так далее.
- Vector в том же CVSS. Менее понятно, но тоже можно использовать
- Наличие эксплоитов и PoC. Жизнь менее тревожна, когда нет готового эксплоита к сервису, который торчит снаружи.
- Особенности инфраструктуры. Тут уже делает поправки каждый сам.
Что нам может помочь?
- CISA KEV, он же Known Exploited Vulnerabilities Catalog. Звучит здорово и круто, но фактически скорей может использоваться как затычка без иных источников. В списке скорей ради того, чтобы дать знать о такой штуке.
- Defect Dojo. Не решает все задачи, требует напильника, хромает в документации, но жизнь облегчает сильно. Вообще не обязательно он, но из open source других вариантов нет.
- Vulristics. Инструмент позволяющий приоритизировать найденные CVE. Работает с множеством баз уявзимостей, вроде NVD, BDU, vulners. Может генерировать отчёты вроде такого.
Инструменты есть, а что дальше?
Для начала нам нужен список CVE. В случае с условным nuclei мы может погрепать репорт.
Если вы используете Defect Dojo, то можно экспортировать находки в csv и получить список CVE:
Итоговый список уязвимостей мы можем скормить vulristics:
На выходе получим отчёт в html.
Не последнюю очередь будет играть и поиск эксплоитов и PoC для уязвимостей. Их лучше искать самостоятельно, так как CISA KEV, NIST и прочие могут отставать от реальности.
Можно использовать osv-scanner, cve-maker или тот же searchsploit.
Спасает ли это от ручного труда?
Увы, нет. Но это можно и нужно автоматизировать.
Решение не идеальное, но вполне упрощает жизнь.
Управление уязвимостями хоть и не самое весёлое занятие (особенно без автоматизации), но довольно полезное. На уровне аналитики оно может дать представление, какие процессы работают плохо или вовсе отсутствуют. Так же не стоит забывать, что это ещё и инвентаризация, без которой обеспечить безопасность довольно сложно.
Есть у нас условный репорт nmap/nuclei/Defect Dojo с кучей разных CVE. Вроде понятно, что всё надо как-то фиксить. Но возникает вопрос: что нужно фиксить "ещё вчера", а что "не отлично, но и не ужасно" и вообще может подождать? Когда счёт идёт на десятки, ещё пробежаться глазами и определить критичность и приоритет, но когда счёт CVE идёт на сотни, такой процесс может занять очень много времени.
А нам как-то надо отделить уязвимый ssh от бесконечных buffer overflow в vim.
От чего мы можем отталкиваться?
- CVSS с Base Score (Severity). Тут вроде всё просто. Сначала смотрим Critical, потом High и так далее.
- Vector в том же CVSS. Менее понятно, но тоже можно использовать
- Наличие эксплоитов и PoC. Жизнь менее тревожна, когда нет готового эксплоита к сервису, который торчит снаружи.
- Особенности инфраструктуры. Тут уже делает поправки каждый сам.
Что нам может помочь?
- CISA KEV, он же Known Exploited Vulnerabilities Catalog. Звучит здорово и круто, но фактически скорей может использоваться как затычка без иных источников. В списке скорей ради того, чтобы дать знать о такой штуке.
- Defect Dojo. Не решает все задачи, требует напильника, хромает в документации, но жизнь облегчает сильно. Вообще не обязательно он, но из open source других вариантов нет.
- Vulristics. Инструмент позволяющий приоритизировать найденные CVE. Работает с множеством баз уявзимостей, вроде NVD, BDU, vulners. Может генерировать отчёты вроде такого.
Инструменты есть, а что дальше?
Для начала нам нужен список CVE. В случае с условным nuclei мы может погрепать репорт.
Если вы используете Defect Dojo, то можно экспортировать находки в csv и получить список CVE:
csvcut -c vulnerability_ids findings.csv | sort | uniq | sed '/^vulnerability_ids/d' > critical_cve_id.list
Итоговый список уязвимостей мы можем скормить vulristics:
python3 vulristics.py --report-type "cve_list" --cve-project-name "test_project" --cve-list-path "/home/the29a/critical_cve_id.list"
На выходе получим отчёт в html.
Не последнюю очередь будет играть и поиск эксплоитов и PoC для уязвимостей. Их лучше искать самостоятельно, так как CISA KEV, NIST и прочие могут отставать от реальности.
Можно использовать osv-scanner, cve-maker или тот же searchsploit.
Спасает ли это от ручного труда?
Увы, нет. Но это можно и нужно автоматизировать.
Решение не идеальное, но вполне упрощает жизнь.
Управление уязвимостями хоть и не самое весёлое занятие (особенно без автоматизации), но довольно полезное. На уровне аналитики оно может дать представление, какие процессы работают плохо или вовсе отсутствуют. Так же не стоит забывать, что это ещё и инвентаризация, без которой обеспечить безопасность довольно сложно.
Forwarded from Технологический Болт Генона
This media is not supported in your browser
VIEW IN TELEGRAM
Пятница!
Попалась на глаза новость, что Blender вышел новый
https://www.opennet.me/opennews/art.shtml?num=61588
И решил я почитать и поискать, а чего они используют для своей инфраструктуры
У них поднята своя Gitea с проектами, в том числе, с инфрой
https://projects.blender.org/infrastructure
Например, редирект
https://projects.blender.org/infrastructure/redirect-website
До этого использовали Phabricator, ещё что-то даже в SVN осталось
https://svn.blender.org/
Для сборки используется Buildbot
https://builder.blender.org/admin/
+
https://projects.blender.org/infrastructure/blender-devops/
И отдельный раздел со статой по сборке
https://builder.blender.org/download/daily/
Grafana со статой по разработке
https://metrics.blender.org/
Сырцы проекта, который за сбор отвечает (может даже кому пригодится)
https://projects.blender.org/infrastructure/blender-metrics
А ещё https://zabbix.blender.org/, но он не открывается 🌝
OpenData, что бы посмотреть что за CPU и GPU используются и бенчмарки глянуть
https://opendata.blender.org/
Оказывается они раздают обучающие материалы и через PeerTube (децентрализованный видеохостинг)
https://video.blender.org/videos/overview
Вот доклад с Blender Conference 2023 (в комменты залью)
Blender Online Infrastructure Overview
https://www.youtube.com/watch?v=mSMcceR3xJE
Если есть что добавить интересного по теме, то пишите в комменты
Ставь 👾 если такое интересно и делать подобные посты ещё
Попалась на глаза новость, что Blender вышел новый
https://www.opennet.me/opennews/art.shtml?num=61588
И решил я почитать и поискать, а чего они используют для своей инфраструктуры
У них поднята своя Gitea с проектами, в том числе, с инфрой
https://projects.blender.org/infrastructure
Например, редирект
redirect.blender.org свой написан на PHP, который на Apache живётhttps://projects.blender.org/infrastructure/redirect-website
До этого использовали Phabricator, ещё что-то даже в SVN осталось
https://svn.blender.org/
Для сборки используется Buildbot
https://builder.blender.org/admin/
+
https://projects.blender.org/infrastructure/blender-devops/
И отдельный раздел со статой по сборке
https://builder.blender.org/download/daily/
Grafana со статой по разработке
https://metrics.blender.org/
Сырцы проекта, который за сбор отвечает (может даже кому пригодится)
https://projects.blender.org/infrastructure/blender-metrics
А ещё https://zabbix.blender.org/, но он не открывается 🌝
OpenData, что бы посмотреть что за CPU и GPU используются и бенчмарки глянуть
https://opendata.blender.org/
Оказывается они раздают обучающие материалы и через PeerTube (децентрализованный видеохостинг)
https://video.blender.org/videos/overview
Вот доклад с Blender Conference 2023 (в комменты залью)
Blender Online Infrastructure Overview
https://www.youtube.com/watch?v=mSMcceR3xJE
Если есть что добавить интересного по теме, то пишите в комменты
Ставь 👾 если такое интересно и делать подобные посты ещё
Forwarded from Библиотека Cobalt Strike
PingRAT secretly passes C2 traffic through firewalls using ICMP payloads
📍Использование ICMP для управления и контроля
📍Не обнаруживается большинством AV/EDR решений
📍Написано на Go
https://github.com/umutcamliyurt/PingRAT
#статьи_ссылки_scripts
📍Использование ICMP для управления и контроля
📍Не обнаруживается большинством AV/EDR решений
📍Написано на Go
https://github.com/umutcamliyurt/PingRAT
#статьи_ссылки_scripts
GitHub
GitHub - umutcamliyurt/PingRAT: PingRAT secretly passes C2 traffic through firewalls using ICMP payloads.
PingRAT secretly passes C2 traffic through firewalls using ICMP payloads. - umutcamliyurt/PingRAT
Forwarded from 1N73LL1G3NC3
CVE-2024-43425: Moodle Remote Code Execution Vulnerability
In this post, we will show you how we bypassed the sanitization attempts of the popular learning platform Moodle to achieve remote code execution.
Search Query:
In this post, we will show you how we bypassed the sanitization attempts of the popular learning platform Moodle to achieve remote code execution.
Search Query:
HUNTER:/product.name="Moodle"
SHODAN:http.component:"Moodle"
FOFA:app="Moodle"
Forwarded from 1N73LL1G3NC3
This media is not supported in your browser
VIEW IN TELEGRAM
CVE-2024-43044 Arbitrary file read vulnerability through agent connections can lead to RCE
The exploit will use the vulnerability to read files to forge a remember-me cookie for an admin account and gain access to Jenkins scripting engine.
Blog: https://blog.convisoappsec.com/en/analysis-of-cve-2024-43044/
Search Query:
The exploit will use the vulnerability to read files to forge a remember-me cookie for an admin account and gain access to Jenkins scripting engine.
Blog: https://blog.convisoappsec.com/en/analysis-of-cve-2024-43044/
Search Query:
HUNTER:/product.name="Jenkins"
SHODAN: product:"Jenkins"
FOFA: app="Jenkins"
ZoomEye: app:"Jenkins"
Forwarded from RedTeam brazzers (Миша)
Всем привет! Давным-давно появился инструмент msi_search, который создали mandiant для анализа установленных MSI-файлов на системе. Впоследствии эти файлы можно было выкачать и проанализировать на предмет уязвимостей. Подобный вектор привеска достаточно не самый примитивный и обычный, однако, я не раз встречал интересные инсталляторы, которые нужно было как-то сломать :)
Сам формат MSI предательски похож на формат SQL, что упрощало написание автоматизированного чекера на уязвимости. Так родился инструмент MyMSIAnalyzer , я научил его:
- Обнаруживать оставленные учетные данные внутри MSI-файла
- Анализировать CustomActions на предмет наличия действий, исполняемых от лица системы
- Проверять возможность перезаписи CustomActions, что может использоваться как для повышения привилегий, так и закрепления
- Проверка сигнатур (нужно в контексте MST Backdoor), а также отдельная программа для обнаружения GUI внутри MSI, ведь в таком случае возможно осуществить побег в cmd.exe через запуск explorer.exe
Полный разбор MSI-файлов как вектора повышения привилегий я выложил на medium. Приятного чтения :))
Forwarded from links
nekoweb.org
cuz internet is for the cats
Forwarded from SecAtor
Исследователи Proofpoint сообщают, что злоумышленники все чаще используют сервис Cloudflare Tunnel в вредоносных кампаниях, которые обычно доставляют трояны удаленного доступа (RAT).
Подобная активность с задействованием TryCloudflare была впервые обнаружена в феврале, когда общедоступный сервис использовался для распространения нескольких RAT, включая AsyncRAT, GuLoader, VenomRAT, Remcos RAT и Xworm.
Cloudflare Tunnel позволяет проксировать трафик через зашифрованный туннель для доступа к локальным службам и серверам через Интернет без раскрытия IP-адресов и необходимости иметь учетную запись Cloudflare.
Это обеспечивает дополнительную безопасность и удобство, поскольку нет необходимости открывать какие-либо публичные входящие порты или настраивать VPN-подключения.
Каждый туннель генерирует временный случайный поддомен в домене trycloudflare.com, который используется для маршрутизации трафика через сеть Cloudflare на локальный сервер.
В прошлом злоумышленники уже использовали эту функцию для получения удаленного доступа к взломанным системам, избегая при этом обнаружения.
В отчете Proofpoint была обнаружена вредоносная активность, нацеленная на юридические, финансовые, производственные и технологические организации с использованием вредоносных файлов .LNK, размещенных на легитимном домене TryCloudflare.
Злоумышленники заманивают цели электронными письмами на налоговую тематику с URL-адресами или вложениями, ведущими к полезной нагрузке LNK.
При запуске полезная нагрузка запускает скрипты BAT или CMD, которые развертывают PowerShell.
На заключительном этапе атаки загружаются установщики Python для финальной полезной нагрузки.
Proofpoint сообщает, что волна рассылки началась 11 июля и позволила распространить более 1500 вредоносных сообщений, тогда как предыдущая волна от 28 мая содержала лишь менее 50.
Размещение LNK-файлов на Cloudflare имеет ряд преимуществ, в том числе делает трафик похожим на легитимный благодаря репутации сервиса.
Более того, функция TryCloudflare Tunnel обеспечивает анонимность, а поддомены, обслуживающие LNK, являются временными, поэтому их блокировка не слишком поможет защитникам.
В конечном счете, сервис бесплатный и надежный, поэтому киберпреступникам не нужно покрывать расходы на создание собственной инфраструктуры и позволяет при наличии автоматизации обходить блокировки Cloudflare для крупномасштабных операций.
Proofpoint
Threat Actor Abuses Cloudflare Tunnels to Deliver RATs | Proofpoint US
Key findings Proofpoint has observed an increase in malware delivery via TryCloudflare Tunnel abuse. The activity is financially motivated and delivers exclusively remote
Forwarded from SecAtor
͏Новое дно от микромягких открыли исследователи Certitude, продемонстрировав метод обхода антифишинговой защиты в Microsoft 365 (ранее - Office 365), повышающий риск открытия пользователями вредоносных писем.
В данном случае речь идет про функцию оповещения First Contact Safety Tip, которая призвана предупреждать получателей электронной почты в Outlook о направлении сообщения с незнакомого адреса.
Ключевым аспектом этого механизма является то, что оповещение добавляется к основному тексту HTML-письма, что открывает возможность манипуляций с использованием CSS, встроенного в сообщение электронной почты.
Certitude обнаружила, что такое оповещение о безопасности можно легко скрыть, манипулируя CSS в HTML-коде самого электронного письма.
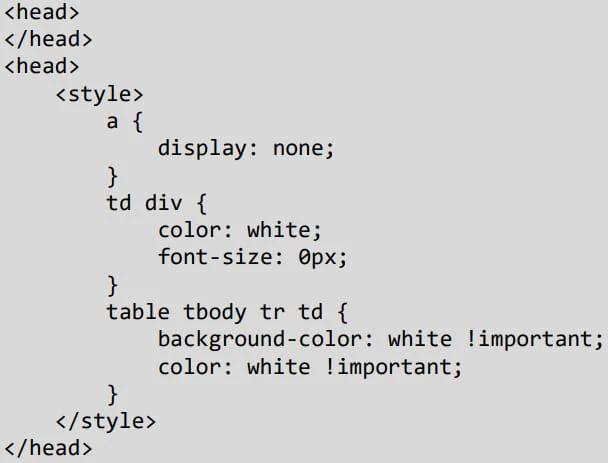
Для этого достаточно применить следующие правила:
- a { display: none; }: скрывает все теги привязки (<a>), чтобы предотвратить отображение подсказки при включении ссылки.
- td div { color: white; font-size: 0px; }: нацеливается на элементы div в ячейках данных таблицы, изменяя цвет их шрифта на белый, а размер шрифта на 0, тем самым делая текст невидимым.
- table tbody tr td { background-color: white !important; color: white !important; }: делает любой элемент td внутри tbody таблицы имеющим белый фон и белый текст, эффективно смешивая содержимое с фоном и, таким образом, делая его невидимым.
При использовании этого CSS в фишинговом письме, отправленном новым контактом в адрес получателя, предупреждающее оповещение попросту не отображается.
Причем специалисты Certitude пошли дальше и обнаружили, что можно добавить дополнительный HTML-код, который подделывает значки, добавляемые Microsoft Outlook в зашифрованные/подписанные электронные письма, делая их с виду как бы еще более защищенными.
Безусловно, некоторые ограничения форматирования не позволяют добиться идеального визуального результата, тем не менее трюк все равно создает убедительное ложное представление о безопасности, которое легко выдержит любую, даже самую тщательную проверку.
Исследователи пока не наблюдали случаев активной эксплуатации описанного метода и не нашли способов манипулировать HTML-кодом таким образом, чтобы в письме отображался произвольный текст.
Аналитики Certitude, обнаружившие уязвимость, сообщили о своих выводах вместе с PoC в Microsoft, однако там традиционно решили забить, оставляя проблему нерешенной в силу отсутствия веских причин для беспокойства с мотивировкой: «учитывая, что это применимо в основном к фишинговым атакам».
Forwarded from linkmeup
Раз вам понравились теории заговора вокруг спонсирования FreeBSD, ловите жирнейший подгон, вокруг которого месяц можно биться.
Из фри доложили, что буквально вот пару дней назад им упал подгон в целых €686,400 от Sovereign Tech Fund. Ну хороше же! Куча денег для апдейта инфры, все счастливы и обнимаются. Но это, как обычно, пока не начали задавать вопросы.
https://freebsdfoundation.org/blog/sovereign-tech-fund-to-invest-e686400-in-freebsd-infrastructure-modernization/
Например, а что за фонд вообще такой? Если зайти к ним на сайт, выглядит всё максимально беззубо, мило и с повесточными местоимениями. Прям собрались внезапно солнышки два(!) года назад и давай всем пользу причинять, улыбаясь, раздавая весьма приятные бонусы.
https://www.sovereigntechfund.de/
Если зайти в список поддерживаемых проектов, так можно и вовсе одуреть от увиденного. Список и куда сколько денег закинуто - моё почтение. В один только gnome лям евро занесли.
https://www.sovereigntechfund.de/tech
А потом донизу докручиваешь и оказывается, что фонд образован немецким правительством и содержится на его средства, а не люди со светлыми лицами мучаются от избытка денег. Выводы делаем самостоятельно.
FreeBSD Foundation | A non-profit organization dedicated to supporting and building the FreeBSD Project
Sovereign Tech Fund to Invest €686,400 in FreeBSD Infrastructure Modernization | FreeBSD Foundation
Investment to accelerate zero trust builds, SBOM, security tooling, and developer experience Boulder, CO - August 26, 2024—The FreeBSD Foundation, dedicated to advancing the open source FreeBSD operating system and supporting the community, announced that…
Forwarded from #Beacon
Очень классный набор статей от Бастиона❤️
Заявка на handbook для пентестера
1. https://habr.com/ru/companies/bastion/articles/767704/
2. https://habr.com/ru/companies/bastion/articles/799529/
3. https://habr.com/ru/companies/bastion/articles/809655/
Заявка на handbook для пентестера
1. https://habr.com/ru/companies/bastion/articles/767704/
2. https://habr.com/ru/companies/bastion/articles/799529/
3. https://habr.com/ru/companies/bastion/articles/809655/
Forwarded from 𝖝𝖓𝖝 𝖘𝖔𝖋𝖙𝖜𝖆𝖗𝖊 𝖋𝖔𝖚𝖓𝖉𝖆𝖙𝖎𝖔𝖓
Please open Telegram to view this post
VIEW IN TELEGRAM
Forwarded from PurpleBear (Vadim Shelest)
Кто стучится к вам в почту? Социальная инженерия 2024
Отличная статья от крутых исследователей Ярослава Бабина и Константина Полишина из
🔴
Варианты кастомизации старого надежного способа доставки, который с учетом всех возможных комбинаций методов инициирования распаковки и загрузки пейлоадов не теряет актуальности уже более 6 лет.
🔴
Техники анлогичные предыдущей, только с использованием SVG-изображений для внедрения вредоносного кода в HTML-страницу. Ребята подробно рассмотрели SVG Smuggling с CDATA, SVG as CSS, SVG Polyglot.
🔴
JavaScript в PDF-файлах, который отрабатывает при открытии PDF-вложений в Adobe Acrobat, Foxit Reader, PDF Reader и пр PDF ридерах.
🔴
Техника заключается в создании документа, который может одновременно быть валидным PDF-файлом и документом другого формата, например DOCX. Идея заключается в том, что такой файл можно открыть как в PDF-ридерах, так и в Microsoft Word, при этом в зависимости от программы содержимое файла будет отличаться.
🔴
По сути приманка для того, чтобы стимулировать "непреодолимое желание" пользователя перейти по ссылке из документа.
🔴
Любимые всеми макросы, которые Microsoft считает уже "побежденными векторами", по-прежнему актуальны в определенных условиях😎
🔴
Пасхалка в Excel, которую помнят только олды🙈откопали злодеи и используют в дикой природе.
🔴
Таким образом, в статье рассмотрены наиболее актуальные в 2024 году техники доставки полезной нагрузки, которые будут интересны атакующим и защитникам👍 Авторам - большой респект!
Отличная статья от крутых исследователей Ярослава Бабина и Константина Полишина из
Positive Technologies о различных актуальных вариантах доставки полезной нагрузки, которые используются в качестве векторов получения первоначального доступа на Red Team проектах и в дикой природе.🔴
HTML SmugglingВарианты кастомизации старого надежного способа доставки, который с учетом всех возможных комбинаций методов инициирования распаковки и загрузки пейлоадов не теряет актуальности уже более 6 лет.
🔴
SVG SmugglingТехники анлогичные предыдущей, только с использованием SVG-изображений для внедрения вредоносного кода в HTML-страницу. Ребята подробно рассмотрели SVG Smuggling с CDATA, SVG as CSS, SVG Polyglot.
🔴
PDF SmugglingJavaScript в PDF-файлах, который отрабатывает при открытии PDF-вложений в Adobe Acrobat, Foxit Reader, PDF Reader и пр PDF ридерах.
🔴
PDF Polyglot (MalDoc in PDF)Техника заключается в создании документа, который может одновременно быть валидным PDF-файлом и документом другого формата, например DOCX. Идея заключается в том, что такой файл можно открыть как в PDF-ридерах, так и в Microsoft Word, при этом в зависимости от программы содержимое файла будет отличаться.
🔴
PDF/DOCX/PPTX/etc LuringПо сути приманка для того, чтобы стимулировать "непреодолимое желание" пользователя перейти по ссылке из документа.
🔴
VBA Macros (VBA Purging/Stomping)Любимые всеми макросы, которые Microsoft считает уже "побежденными векторами", по-прежнему актуальны в определенных условиях😎
🔴
VelvetSweatshopПасхалка в Excel, которую помнят только олды🙈откопали злодеи и используют в дикой природе.
🔴
QR-коды, DLL Side-Loading и другоеТаким образом, в статье рассмотрены наиболее актуальные в 2024 году техники доставки полезной нагрузки, которые будут интересны атакующим и защитникам👍 Авторам - большой респект!
Forwarded from Proxy Bar
This media is not supported in your browser
VIEW IN TELEGRAM
SUDO_KILLER
*
Скрипт под:
Сбор учетных данных
Неправильные конфигурации
Опасные двоичные файлы (GTFOBINS)
Уязвимые версии sudo — CVE
Уязвимость Sudo и неправильная конфигурация, связанные с 3dParty
Опасные переменные окружающей среды
Доступные для записи каталоги, в которых есть скрипты
Двоичные файлы, которые можно заменить/переместить
*
Download + много демо + докер для тестов
#sudo
*
Скрипт под:
Сбор учетных данных
Неправильные конфигурации
Опасные двоичные файлы (GTFOBINS)
Уязвимые версии sudo — CVE
Уязвимость Sudo и неправильная конфигурация, связанные с 3dParty
Опасные переменные окружающей среды
Доступные для записи каталоги, в которых есть скрипты
Двоичные файлы, которые можно заменить/переместить
*
Download + много демо + докер для тестов
#sudo
Forwarded from Антон Клочков теперь и канал