🇺🇸: And some individuals can be seen, like "usernemer9"
🇷🇺: И некоторые индивидуальные пользователи также могут быть замечены, например, "usernemer9".
🇷🇺: И некоторые индивидуальные пользователи также могут быть замечены, например, "usernemer9".
❤1
🇺🇸: The "LPnhqo" Lumma Panel ID belongs to some kind of traffers team, because it has been seen with other worker IDs (also telegram users). Sadly, I can't identify which team is using this panel.
🇷🇺: Идентификатор панели Lumma "LPnhqo" принадлежит некоторой команде трафиков, поскольку он был замечен с другими идентификаторами работников (также пользователями Telegram). К сожалению, я не могу определить, какая команда использует эту панель.
🇷🇺: Идентификатор панели Lumma "LPnhqo" принадлежит некоторой команде трафиков, поскольку он был замечен с другими идентификаторами работников (также пользователями Telegram). К сожалению, я не могу определить, какая команда использует эту панель.
🇺🇸: Two different panels on the end months of 2023
🇷🇺: Два различных панелей в конечных месяцах 2023 года.
🇷🇺: Два различных панелей в конечных месяцах 2023 года.
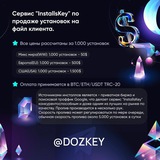
🇺🇸: Privateloader also offers .apk installations. Someone asked doZKey about the APK Traffic on the InstallsKey service, and it seems to not have a lot of customers for this option.
🇷🇺: Privateloader также предлагает установки .apk. Кто-то спросил doZKey о трафике APK на сервисе InstallsKey, и, кажется, у этой опции не так много клиентов.
🇷🇺: Privateloader также предлагает установки .apk. Кто-то спросил doZKey о трафике APK на сервисе InstallsKey, и, кажется, у этой опции не так много клиентов.
🇺🇸: Privateloader also offers .apk installations. Someone asked doZKey about the APK Traffic on the InstallsKey service, and it seems to not have a lot of customers for this option.
🇷🇺: Privateloader также предлагает установки .apk. Кто-то спросил doZKey о трафике APK на сервисе InstallsKey, и, кажется, у этой опции не так много клиентов.
🇷🇺: Privateloader также предлагает установки .apk. Кто-то спросил doZKey о трафике APK на сервисе InstallsKey, и, кажется, у этой опции не так много клиентов.
👍1
🇺🇸: We can trigger .apk downloads for the same sites spreading Privateloader for Windows victims, just by changing the User Agent to any Android device.
This is the point where I can't distinguish between Privateloader downloads and other Spam downloads we get on these sites. If we rely on the domains we previously identified as "Campaign 09" we get some samples:
https://bazaar.abuse.ch/browse/tag/PrivateloaderAPK/
🇷🇺: Мы можем вызывать загрузки .apk для тех же сайтов, распространяющих Privateloader для жертв Windows, просто изменив User Agent на любое устройство Android. Именно здесь я не могу различить между загрузками Privateloader и другими спам-загрузками, которые мы получаем на этих сайтах. Если мы полагаемся на домены, которые мы ранее идентифицировали как "Кампания 09", мы получаем некоторые образцы:
https://bazaar.abuse.ch/browse/tag/PrivateloaderAPK/
This is the point where I can't distinguish between Privateloader downloads and other Spam downloads we get on these sites. If we rely on the domains we previously identified as "Campaign 09" we get some samples:
https://bazaar.abuse.ch/browse/tag/PrivateloaderAPK/
🇷🇺: Мы можем вызывать загрузки .apk для тех же сайтов, распространяющих Privateloader для жертв Windows, просто изменив User Agent на любое устройство Android. Именно здесь я не могу различить между загрузками Privateloader и другими спам-загрузками, которые мы получаем на этих сайтах. Если мы полагаемся на домены, которые мы ранее идентифицировали как "Кампания 09", мы получаем некоторые образцы:
https://bazaar.abuse.ch/browse/tag/PrivateloaderAPK/
bazaar.abuse.ch
MalwareBazaar - Tag PrivateloaderAPK
Hunt for malware samples tagged with tag 'PrivateloaderAPK'
🇺🇸: As you can see, most of them are detected as “Triada” (https://malpedia.caad.fkie.fraunhofer.de/details/apk.triada). Considered by Kaspersky a “modular mobile Trojan” with capabilities capability to “download and launch other files," are these Triada builds being used as the Privateloader for mobile devices?
🇷🇺: Как вы можете видеть, большинство из них обнаружены как "Triada" (https://malpedia.caad.fkie.fraunhofer.de/details/apk.triada). По мнению Kaspersky, это "модульный мобильный троян", который обладает способностью "загружать и запускать другие файлы". Возможно, эти сборки Triada используются в качестве Privateloader для мобильных устройств?
🇷🇺: Как вы можете видеть, большинство из них обнаружены как "Triada" (https://malpedia.caad.fkie.fraunhofer.de/details/apk.triada). По мнению Kaspersky, это "модульный мобильный троян", который обладает способностью "загружать и запускать другие файлы". Возможно, эти сборки Triada используются в качестве Privateloader для мобильных устройств?
malpedia.caad.fkie.fraunhofer.de
Triada (Malware Family)
Triada is a remote access trojan (RAT) malware that is used to compromise Android devices in order to steal confidential and sensitive information such as credit card numbers, passwords, bank account information, etc. It also provides a backdoor for attackers…
🇺🇸: Other builds are detected as “HiddAd” adware or the “GodFather” banking trojan.
And we also get a redirection to download this app from Google Play:
https://play.google.com/store/apps/details?id=com.securex.browser
That looks very suspicious based on user reviews.
🇷🇺: Другие сборки обнаружены как рекламное ПО "HiddAd" или банковский троян "GodFather".
И мы также получаем перенаправление для загрузки этого приложения из Google Play:
https://play.google.com/store/apps/details?id=com.securex.browser
Это выглядит очень подозрительно с учетом отзывов пользователей.
And we also get a redirection to download this app from Google Play:
https://play.google.com/store/apps/details?id=com.securex.browser
That looks very suspicious based on user reviews.
🇷🇺: Другие сборки обнаружены как рекламное ПО "HiddAd" или банковский троян "GodFather".
И мы также получаем перенаправление для загрузки этого приложения из Google Play:
https://play.google.com/store/apps/details?id=com.securex.browser
Это выглядит очень подозрительно с учетом отзывов пользователей.
❤4👍1
🇺🇸: Feel free to take a look on everything!
Stay safe from threats. Protect yourself.
🇷🇺: Не стесняйтесь посмотреть все!
Будьте осторожны с угрозами. Защищайте себя.
Stay safe from threats. Protect yourself.
🇷🇺: Не стесняйтесь посмотреть все!
Будьте осторожны с угрозами. Защищайте себя.
❤3👍2