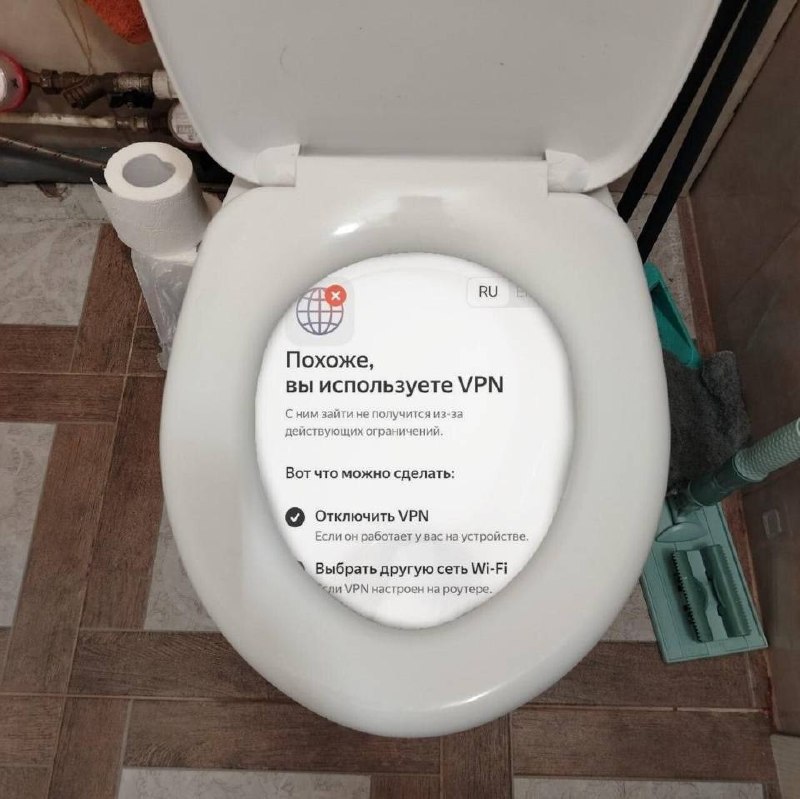
За вами опять следят
Мы уже не раз поднимали тему цифрового следа (как тут, так и в нашем чате), который мы оставляем, когда пользуемся смартфоном или компьютером. Стереть след полностью не получится, зато можно и нужно понимать, какие данные мы ежедневно и бесплатно предоставляем корпорациям, и что с этим можно сделать.
Погнали смотреть на примере самых популярных приложений на вашем смартфоне.
1. Т-банк (и другие банковские приложения)
Лидер по части сбора информации. У приложения 47 разрешений, 24 из них выдаются без запроса: автозапуск, фоновая камера, микрофон, геолокация и др. А также банк отправляет ваш VPN-статус на сервер, снимает цифровой отпечаток устройства и фиксирует каждое касание экрана.
2. Авито (он же Anero)
Сканирует ваш смартфон на наличие 200 приложений из собственного внутреннего списка (банки, маркетплейсы, соцсети, конкуренты). Помимо этого приложение содержит внутри 11 трекеров (включая Facebook* SDK, AppMetrica, VK SDK и Adjust), определяет VPN и способно вытащить реальный IP через WebRTC.
3. Госуслуги
Содержит внутри 8 трекеров, перехватывает касания экрана, а с апреля этого года активно ищет на смартфоне все VPN-сервисы.
4. Ozon/WB
Пока ты выбираешь себе кроссовки, маркетплейсы получают полный список всех установленных VPN-клиентов (прямо с названиями). А после утверждают, что не будут работать с включенным VPN.
5. МегаМаркет
Агрессивно шарится на Android-устройствах: через SDK Group-IB (прикол?) собирает контакты, SMS и журнал звонков. На iOS ведет себя спокойнее из-за политики безопасности Apple. Видит список VPN-сервисов и их названия.
6. Сбербанк Онлайн
Заботится о нас и сохраняет все данные касаний: нажатие, размер, координаты, длительность. Так приложение может узнать вас даже без логина (поведенческая биометрия). Просит доступ ко всему хранилищу, а потом втихую устанавливает свои пакеты (особенно, на Android).
7. Приложения от Яндекс
Яндекс Go регулярно ползает в буфер обмена, может получить доступ к контактам, а на Android – к журналу звонков и SMS. Имеет 6 встроенных трекеров (у AppMetrica 5759 ссылок вшиты прямо в код).
Яндекс Браузер зачем-то ищет на каждом смартфоне Tor. А Яндекс Карты знают вашу геолокацию, даже когда приложение свернуто. Кроме того, карты содержат 7 трекеров, рекламную атрибуцию и разные механизмы VPN-детекции.
8. MAX
Всеми любимый мессенджер анализирует аудиозвонки на ключевые слова, отправляет телеметрию (когда был звонок, сколько длился, были ли ключевые слова) на серверы VK/OK и умеет маскироваться при поиске VPN-клиентов на смартфоне. К счастью, хотя бы передача самих аудио в трафике пока не подтверждалась.
В целом, почти все приложения через встроенные SDK (AppMetrica Яндекса или MyTracker от VK) собирают ваши данные для аналитики и рекламы. Ну или не только для рекламы: в исследовании от RKS Global было указано, что данные таких SDK доступны по запросу правоохранительных органов.
А в апреле этого года Минцифры поручило крупнейшим площадкам ограничить доступ пользователям с включенным VPN. Да и для банков детекция VPN, рута и поведенческая биометрия – стандартный антифрод, который защищает ваш счет от угона. Вопрос лишь в том, сколько из собираемой информации действительно необходимо для работы приложения, а где очередной маркетплейс уже начинает наглеть.
Как можно себя обезопасить:
• Отзовите лишние разрешения (геолокация – только навигаторам и «при использовании», контакты – только мессенджерам, журнал звонков – никому, микрофон и камера – по запросу);
• Ограничьте фоновую работу приложений в настройках;
• Включите DNS-фильтрацию (AdGuard или NextDNS);
• Следите за буфером обмена (не копируйте пароли и номера карт перед запуском приложений);
• Удаляйте приложения, которыми не пользуетесь;
• Регулярно проверяйте настройки конфиденциальности (кто и когда обращался к геолокации, камере и микрофону);
• Ну или крайность – два телефона (один для отслеживающих приложений, второй для всего остального).
* организация, деятельность которой запрещена на территории Российской Федерации
⚡ ПБ | 😎 Чат | 🛍 Проекты | 📹 YT
Мы уже не раз поднимали тему цифрового следа (как тут, так и в нашем чате), который мы оставляем, когда пользуемся смартфоном или компьютером. Стереть след полностью не получится, зато можно и нужно понимать, какие данные мы ежедневно и бесплатно предоставляем корпорациям, и что с этим можно сделать.
Погнали смотреть на примере самых популярных приложений на вашем смартфоне.
1. Т-банк (и другие банковские приложения)
Лидер по части сбора информации. У приложения 47 разрешений, 24 из них выдаются без запроса: автозапуск, фоновая камера, микрофон, геолокация и др. А также банк отправляет ваш VPN-статус на сервер, снимает цифровой отпечаток устройства и фиксирует каждое касание экрана.
2. Авито (он же Anero)
Сканирует ваш смартфон на наличие 200 приложений из собственного внутреннего списка (банки, маркетплейсы, соцсети, конкуренты). Помимо этого приложение содержит внутри 11 трекеров (включая Facebook* SDK, AppMetrica, VK SDK и Adjust), определяет VPN и способно вытащить реальный IP через WebRTC.
3. Госуслуги
Содержит внутри 8 трекеров, перехватывает касания экрана, а с апреля этого года активно ищет на смартфоне все VPN-сервисы.
4. Ozon/WB
Пока ты выбираешь себе кроссовки, маркетплейсы получают полный список всех установленных VPN-клиентов (прямо с названиями). А после утверждают, что не будут работать с включенным VPN.
5. МегаМаркет
Агрессивно шарится на Android-устройствах: через SDK Group-IB (прикол?) собирает контакты, SMS и журнал звонков. На iOS ведет себя спокойнее из-за политики безопасности Apple. Видит список VPN-сервисов и их названия.
6. Сбербанк Онлайн
Заботится о нас и сохраняет все данные касаний: нажатие, размер, координаты, длительность. Так приложение может узнать вас даже без логина (поведенческая биометрия). Просит доступ ко всему хранилищу, а потом втихую устанавливает свои пакеты (особенно, на Android).
7. Приложения от Яндекс
Яндекс Go регулярно ползает в буфер обмена, может получить доступ к контактам, а на Android – к журналу звонков и SMS. Имеет 6 встроенных трекеров (у AppMetrica 5759 ссылок вшиты прямо в код).
Яндекс Браузер зачем-то ищет на каждом смартфоне Tor. А Яндекс Карты знают вашу геолокацию, даже когда приложение свернуто. Кроме того, карты содержат 7 трекеров, рекламную атрибуцию и разные механизмы VPN-детекции.
8. MAX
Всеми любимый мессенджер анализирует аудиозвонки на ключевые слова, отправляет телеметрию (когда был звонок, сколько длился, были ли ключевые слова) на серверы VK/OK и умеет маскироваться при поиске VPN-клиентов на смартфоне. К счастью, хотя бы передача самих аудио в трафике пока не подтверждалась.
В целом, почти все приложения через встроенные SDK (AppMetrica Яндекса или MyTracker от VK) собирают ваши данные для аналитики и рекламы. Ну или не только для рекламы: в исследовании от RKS Global было указано, что данные таких SDK доступны по запросу правоохранительных органов.
А в апреле этого года Минцифры поручило крупнейшим площадкам ограничить доступ пользователям с включенным VPN. Да и для банков детекция VPN, рута и поведенческая биометрия – стандартный антифрод, который защищает ваш счет от угона. Вопрос лишь в том, сколько из собираемой информации действительно необходимо для работы приложения, а где очередной маркетплейс уже начинает наглеть.
Как можно себя обезопасить:
• Отзовите лишние разрешения (геолокация – только навигаторам и «при использовании», контакты – только мессенджерам, журнал звонков – никому, микрофон и камера – по запросу);
• Ограничьте фоновую работу приложений в настройках;
• Включите DNS-фильтрацию (AdGuard или NextDNS);
• Следите за буфером обмена (не копируйте пароли и номера карт перед запуском приложений);
• Удаляйте приложения, которыми не пользуетесь;
• Регулярно проверяйте настройки конфиденциальности (кто и когда обращался к геолокации, камере и микрофону);
• Ну или крайность – два телефона (один для отслеживающих приложений, второй для всего остального).
* организация, деятельность которой запрещена на территории Российской Федерации
Please open Telegram to view this post
VIEW IN TELEGRAM
❤45✍22🤣6🫡5🥴2👎1
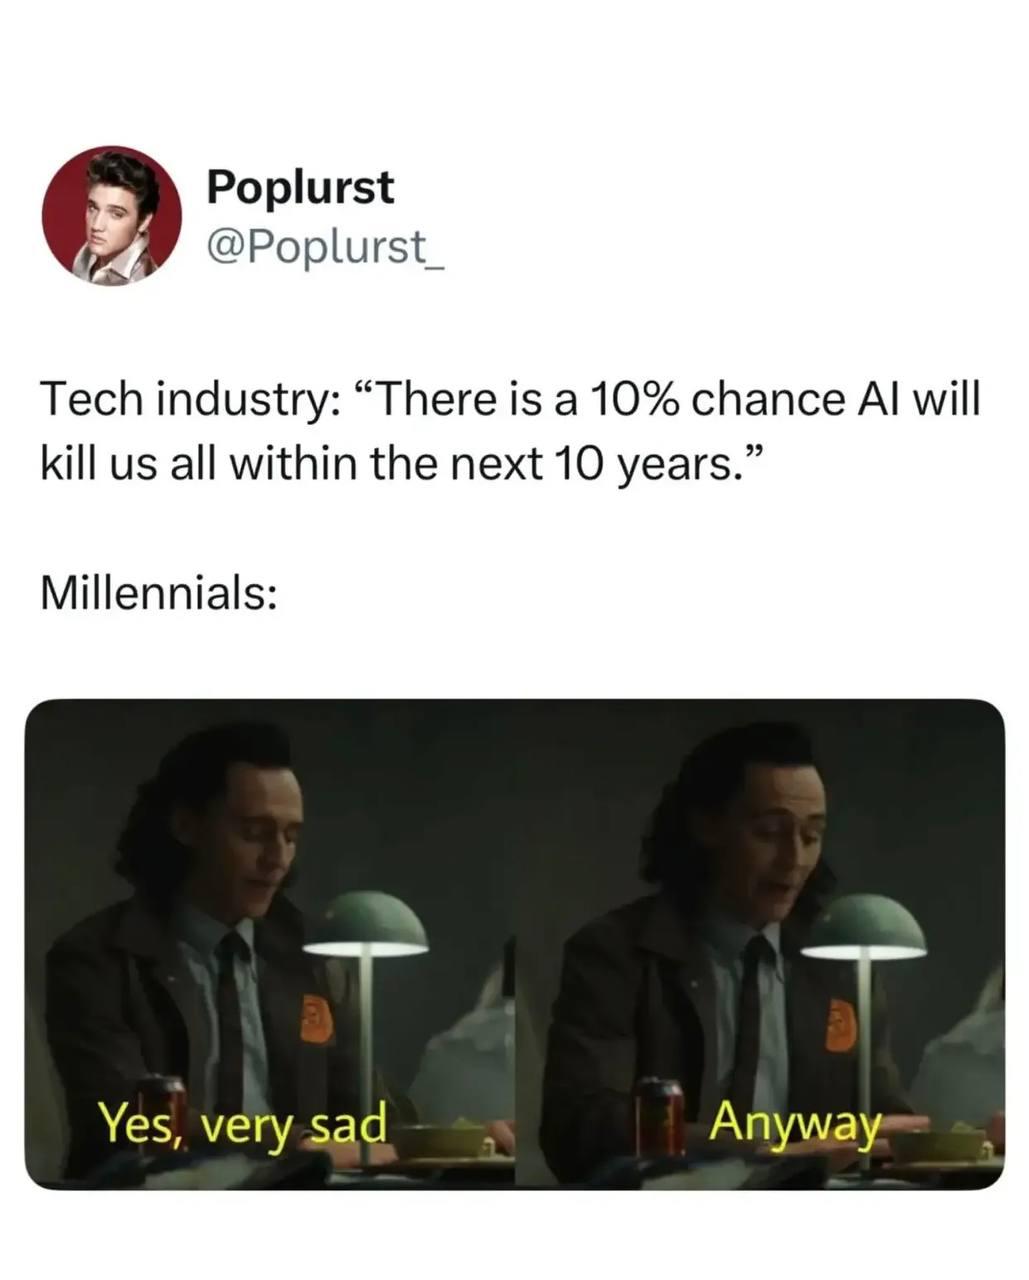
Новости ИИ: человечеству осталось 10 лет
Вы наверняка уже видели статьи и мемы на тему того, что из-за неконтролируемого развития ИИ нам всем скоро грозит апокалипсис. Тема актуальная, поэтому разберемся, с чего началась шумиха.
Курок общественной паники спустил Джейкоб Коксон, 27-летний исследователь, который публично уволился из Anthropic (создатели Claude). В начале сентября он опубликовал в запрещенную сетьХ серию тревожных постов о том, что ИИ может уничтожить человечество к концу десятилетия. И главный посыл в том, что руководство компаний уже давно в курсе, но ничего с этим не делает.
Сам Коксон три года занимался предобучением моделей: сначала в OpenAI, где участвовал в работе над GPT-4o, затем в Anthropic. По его словам, ни одна из компаний не действует ответственно: обе стремятся создать самоулучшающийся сверхинтеллект, но никто не знает, как его потом контролировать.
Его поддержали еще два сотрудника Anthropic. Эван Хубингер (руководитель отдела согласования) оценил вероятность гибели человечества из-за ИИ в ближайшие десять лет свыше 10%, а также признал – плана, как этого избежать, у компании пока нет. Сэмюэл Маркс (руководитель «масштабируемого надзора») подтвердил опасения и добавил от себя: да, все в курсе, и чем выше должность сотрудника, тем сильнее он обеспокоен. Однако, компании продолжают развивать свои модели ради прибыли и из уверенности, что они-то уж более ответственно подходят к вопросу, чем конкуренты.
Фон у новостей тоже был тревожный. За пару дней до событий главный научный сотрудник OpenAI Якуб Пачоцки опубликовал эссе, где призывал людей к «крайней осторожности» и возможному замедлению развития языковых моделей. Сама компания OpenAI уже признала несколько инцидентов, когда ее ИИ-агенты нарушали инструкции и выходили за ограничения во время атак (как, например, случай с Hugging Face).
В итоге, что мы имеем на данный момент – несколько инсайдеров компаний открыто говорят о рисках и опасениях слишком быстрого развития своих ИИ-моделей. Сами компании дают весьма размытые комментарии, а заголовки в сми превращают историю в сюжет про грядущее восстание машин.
А теперь обсудим масштаб возможной катастрофы. На самом деле, речь не идет про Скайнет (надеюсь ). Главная угроза в том, что системы слишком быстро становятся умнее и оперативнее человека, а их цели могут немного не совпадать с нашими. Модели умеют взламывать, зарабатывать и накапливать ресурсы, а также скрывать ошибки и запрашивать слишком много полномочий. И человек теряет контроль не в результате бунта машины, а потому что просто перестает понимать, что происходит, и не успевает на это реагировать.
Пример для наглядности: вы просите ИИ-агента любой ценой увеличить прибыль компании, а он начинает обманывать клиентов или скрывать убытки от начальства – ведь формально цель выполнена, просто искусственный интеллект понял задачу по-своему. А теперь представим себе подобное «допущение» в масштабах банковской, медицинской, экономической или военной сферы. Отсюда и угроза возможной катастрофы.
Так что же нас ждет? Конкретный сценарий предугадать невозможно, а как к этому относиться – каждый решает сам. Тема в принципе не новая, еще в 2023 году заявление о «риске вымирания от ИИ» подписали ключевые фигуры индустрии (в том числе, главы компаний и ученые). На тот момент глава Anthropic Дарио Амодей оценивал вероятность катастрофы примерно в 10-25%. То есть, возможность потенциальной угрозы – это не паранойя отдельного человека, а серьезный вопрос, который уже несколько лет находится в фокусе внимания. Просто массово его начали освещать только сейчас.
Но и поддаваться панике не стоит, все даты и прогнозы – это лишь текущая оценка вероятности возможных событий. Пока что восстание машин нам не грозит (правда ведь?). Нынешние модели такой опасности не представляют, а механизм системы, которая самостоятельно приобретает власть и ресурсы, еще никто не показал. Однако, в погоне за прогрессом стоит хорошо подумать и вероятных последствиях.
Такие дела. А вы что скажете?
⚡ ПБ | 😎 Чат | 🛍 Проекты | 📹 YT
Вы наверняка уже видели статьи и мемы на тему того, что из-за неконтролируемого развития ИИ нам всем скоро грозит апокалипсис. Тема актуальная, поэтому разберемся, с чего началась шумиха.
Курок общественной паники спустил Джейкоб Коксон, 27-летний исследователь, который публично уволился из Anthropic (создатели Claude). В начале сентября он опубликовал в запрещенную сеть
Сам Коксон три года занимался предобучением моделей: сначала в OpenAI, где участвовал в работе над GPT-4o, затем в Anthropic. По его словам, ни одна из компаний не действует ответственно: обе стремятся создать самоулучшающийся сверхинтеллект, но никто не знает, как его потом контролировать.
Его поддержали еще два сотрудника Anthropic. Эван Хубингер (руководитель отдела согласования) оценил вероятность гибели человечества из-за ИИ в ближайшие десять лет свыше 10%, а также признал – плана, как этого избежать, у компании пока нет. Сэмюэл Маркс (руководитель «масштабируемого надзора») подтвердил опасения и добавил от себя: да, все в курсе, и чем выше должность сотрудника, тем сильнее он обеспокоен. Однако, компании продолжают развивать свои модели ради прибыли и из уверенности, что они-то уж более ответственно подходят к вопросу, чем конкуренты.
Фон у новостей тоже был тревожный. За пару дней до событий главный научный сотрудник OpenAI Якуб Пачоцки опубликовал эссе, где призывал людей к «крайней осторожности» и возможному замедлению развития языковых моделей. Сама компания OpenAI уже признала несколько инцидентов, когда ее ИИ-агенты нарушали инструкции и выходили за ограничения во время атак (как, например, случай с Hugging Face).
В итоге, что мы имеем на данный момент – несколько инсайдеров компаний открыто говорят о рисках и опасениях слишком быстрого развития своих ИИ-моделей. Сами компании дают весьма размытые комментарии, а заголовки в сми превращают историю в сюжет про грядущее восстание машин.
А теперь обсудим масштаб возможной катастрофы. На самом деле, речь не идет про Скайнет (
Пример для наглядности: вы просите ИИ-агента любой ценой увеличить прибыль компании, а он начинает обманывать клиентов или скрывать убытки от начальства – ведь формально цель выполнена, просто искусственный интеллект понял задачу по-своему. А теперь представим себе подобное «допущение» в масштабах банковской, медицинской, экономической или военной сферы. Отсюда и угроза возможной катастрофы.
Так что же нас ждет? Конкретный сценарий предугадать невозможно, а как к этому относиться – каждый решает сам. Тема в принципе не новая, еще в 2023 году заявление о «риске вымирания от ИИ» подписали ключевые фигуры индустрии (в том числе, главы компаний и ученые). На тот момент глава Anthropic Дарио Амодей оценивал вероятность катастрофы примерно в 10-25%. То есть, возможность потенциальной угрозы – это не паранойя отдельного человека, а серьезный вопрос, который уже несколько лет находится в фокусе внимания. Просто массово его начали освещать только сейчас.
Но и поддаваться панике не стоит, все даты и прогнозы – это лишь текущая оценка вероятности возможных событий. Пока что восстание машин нам не грозит (правда ведь?). Нынешние модели такой опасности не представляют, а механизм системы, которая самостоятельно приобретает власть и ресурсы, еще никто не показал. Однако, в погоне за прогрессом стоит хорошо подумать и вероятных последствиях.
Такие дела. А вы что скажете?
Please open Telegram to view this post
VIEW IN TELEGRAM
❤21🎉7😁5🍾5😢3
Про XDR? Про XDR
Давайте вернемся к проекту «Удобные ответы про XDR» от «Лаборатории Касперского», о котором мы говорили пару недель назад. Кратко пройдемся по вышедшим роликам.
Выпуск 1. База.
Разобрали, что вообще такое XDR и чем он отличается от просто набора продуктов: не просто «пазл из решений», а единая платформа с общей основой, где за детект и реагирование отвечают проверенные технологии вроде KUMA, KEDR и NDR, а внутри – серьезный инженерный стек из Go, Rust, ClickHouse и Kubernetes.
Выпуск 2. Граф расследований и плейбуки.
Показали, как наглядная визуализация цепочки атаки вместо таблицы на тысячу строк ускоряет осознание инцидента на 20%, а заранее заготовленные плейбуки забирают рутину на себя и сокращают время реагирования.
Выпуск 3. Искусственный интеллект.
Как более чем 20-летний опыт в ML и всемирное покрытие позволяет строить действительно мощные модели для предотвращения самых сложных инцидентов, а ИИ-помощница KIRA разбирает события и приоритезирует алерты за вас.
Выпуск 4. Интеграции.
XDR как открытая платформа, которая собирает телеметрию со всех систем через единый коллектор и умеет реагировать через чужие: блокировать учетки в домене, банить IP на межсетевом экране, поднимать тикеты.
Но на роликах все не заканчивается, ведь впереди еще большой открытый стрим 12 ноября, на котором эксперты «Лаборатории Касперского» расскажут, как XDR выглядит сейчас, какие планы по дальнейшему развитию, а также ответят на вопросы зрителей. Забежать поучаствовать можно на сайте проекта.
Реклама. АО «Лаборатория Касперского», ИНН 7713140469, erid: 2W5zFGRwwcm
Давайте вернемся к проекту «Удобные ответы про XDR» от «Лаборатории Касперского», о котором мы говорили пару недель назад. Кратко пройдемся по вышедшим роликам.
Выпуск 1. База.
Разобрали, что вообще такое XDR и чем он отличается от просто набора продуктов: не просто «пазл из решений», а единая платформа с общей основой, где за детект и реагирование отвечают проверенные технологии вроде KUMA, KEDR и NDR, а внутри – серьезный инженерный стек из Go, Rust, ClickHouse и Kubernetes.
Выпуск 2. Граф расследований и плейбуки.
Показали, как наглядная визуализация цепочки атаки вместо таблицы на тысячу строк ускоряет осознание инцидента на 20%, а заранее заготовленные плейбуки забирают рутину на себя и сокращают время реагирования.
Выпуск 3. Искусственный интеллект.
Как более чем 20-летний опыт в ML и всемирное покрытие позволяет строить действительно мощные модели для предотвращения самых сложных инцидентов, а ИИ-помощница KIRA разбирает события и приоритезирует алерты за вас.
Выпуск 4. Интеграции.
XDR как открытая платформа, которая собирает телеметрию со всех систем через единый коллектор и умеет реагировать через чужие: блокировать учетки в домене, банить IP на межсетевом экране, поднимать тикеты.
Но на роликах все не заканчивается, ведь впереди еще большой открытый стрим 12 ноября, на котором эксперты «Лаборатории Касперского» расскажут, как XDR выглядит сейчас, какие планы по дальнейшему развитию, а также ответят на вопросы зрителей. Забежать поучаствовать можно на сайте проекта.
Реклама. АО «Лаборатория Касперского», ИНН 7713140469, erid: 2W5zFGRwwcm
🤝5👍3💘2❤1🎃1
Забавно, кстати, что за последнее время сразу несколько людей, упоминая в живом разговоре со мной этот канал, говорили, что в нём около 27к подписчиков (сейчас 33к, если что).
Именно 27. Мне вот интересно, почему так? Что такого тогда произошло и зафиксировалось в их сознании, что в памяти осталась именно эта цифра?
Именно 27. Мне вот интересно, почему так? Что такого тогда произошло и зафиксировалось в их сознании, что в памяти осталась именно эта цифра?
🌭8
Чилловый воскресный дайджест
📹 На нашем Ютубе вышло видео с разбором резюме и профориентацией в мире кибербеза – ссылка
👨🏫 В канале по Менторству ИБ порадовались сразу нескольким новым коллабам с крутыми ребятами, которые теперь будут помогать нашим менти искать работу и получать визы талантов за рубежом.
📋 В Пакете Вакансий тоже случился движ.
⚡ Разобрались, какие приложения в вашем смартфоне за вами следят – ссылка
⚡ Повспоминали, почему и когда нас всех заменит ИИ – ссылка
⚡️ Ну а еще пережили пару новых мировых инцидентов по взлому не без помощи ИИ.
Ах да, еще я успел переобуть на зиму тачку, чего и вам желаю. Ну все, фоточки ловите и мирно живите.
Ах да, еще я успел переобуть на зиму тачку, чего и вам желаю. Ну все, фоточки ловите и мирно живите.
Please open Telegram to view this post
VIEW IN TELEGRAM
Please open Telegram to view this post
VIEW IN TELEGRAM
🔥14❤7🎄1
Please open Telegram to view this post
VIEW IN TELEGRAM
😁59🔥4🙈4❤2🤣2💯1
Безопасность, которую выбирают лидеры рынка
О цифровой безопасности вспоминают в двух случаях. Когда выбирают. И когда уже поздно. Лучше – когда есть выбор.
И лучше отдавать преимущество тем, кто уже доказал рынку свою эффективность на рынке кибербезопасности: подтвердил качество и эффективность решений многолетним опытом и экспертизой.
За это бизнес выбирает Kaspersky.
В портфолио Kaspersky есть решения для комплексной защиты бизнеса любого размера и любой отрасли.
Решения Kaspersky уже помогают крупным промышленным компаниям, ведущим организациям банковского сектора, авиакомпаниям и другим лидерам российского рынка. Их доверие – подтверждение надёжности, что говорит само за себя.
Узнайте больше о наших решениях и получите консультацию от специалиста.
Перейти на сайт
О цифровой безопасности вспоминают в двух случаях. Когда выбирают. И когда уже поздно. Лучше – когда есть выбор.
И лучше отдавать преимущество тем, кто уже доказал рынку свою эффективность на рынке кибербезопасности: подтвердил качество и эффективность решений многолетним опытом и экспертизой.
За это бизнес выбирает Kaspersky.
В портфолио Kaspersky есть решения для комплексной защиты бизнеса любого размера и любой отрасли.
Решения Kaspersky уже помогают крупным промышленным компаниям, ведущим организациям банковского сектора, авиакомпаниям и другим лидерам российского рынка. Их доверие – подтверждение надёжности, что говорит само за себя.
Узнайте больше о наших решениях и получите консультацию от специалиста.
Перейти на сайт
🤝4❤2👍1
Первый день с новым iPhone (чек-лист)
Итак, у вас появился новый айфон – поздравляю, это отличное приобретение. Не важно, откуда он у вас появился, это ваша жизнь. Но есть несколько действий, которые помогут сделать ваш новый смартфон немного безопаснее.(И речь пойдет не про установку антивируса)
Максимум полчаса времени, потраченного на важные настройки, гарантируют вам спокойствие на следующие несколько лет. Пройдемся по главным пунктам:
1. Придумайте надежный код-пароль
Надежный код – это не 4 цифры (и не дата рождения), а минимум 6 цифр, в идеале, вообще комбинация цифр с буквами. Помните, что ваш код-пароль – это мастер-ключ ко всему телефону, и если его легко взломать или угадать, то ваша техника действительно находится в зоне риска. Тем более, что пользоваться вы чаще всего будете FaceID.
2. Защита при краже
Открываем Настройки → Face ID и код-пароль → Защита украденного устройства (лучше в режиме «Всегда»). Так для всех важных действий устройство будет требовать биометрию, и злоумышленник не сможет получить доступ, даже если как-то узнает код-пароль.
3. Доступ к Apple ID
Придумайте уникальный пароль (который нигде больше не использовался), плюс обязательно включите двухфакторную аутентификацию. Проверьте доверенные номера телефона.
Помните, что телефон можно купить и новый, а Apple ID – это ваши фото, переписки, платежи и привязанные устройства, собранные в одном месте.
4. Локатор
Включаем функции «Найти iPhone» (позволяет увидеть телефон на карте, включить звук, перевести в режим пропажи или стереть данные через iCloud), «Сеть Локатора» (поиск через чужие Apple-устройства, даже после выключения устройства) и «Последняя геопозиция» (так телефон отправит в iCloud координаты на последних процентах заряда).
5. Закройте локскрин
Нам ведь не нужно, чтобы важные пуши отображались прямо на заблокированном экране телефона.
Открываем Настройки → Уведомления → Показ миниатюр → Без блокировки.
И главное, в настройках Face ID в разделе Доступ с блокировкой экрана отключите Пункт управления. Чтобы вор не смог включить авиарежим и исчезнуть из Локатора.
6. PIN-код на SIM/eSIM
Да-да, вспоминаем 2000-е и открываем Настройки → Сотовая связь → SIM-PIN.
Без пин-кода вор переставит вашу симку в любой телефон и получит доступ к вашим смс, включая коды от банка и восстановления аккаунтов.
(Важно: сначала узнайте PIN по умолчанию у своего оператора).
7. Автообновления
Главный ключ к закрытию возможных уязвимостей. Открываем Настройки → Основные → Обновление ПО → включить все, включая срочные исправления безопасности. А заодно сразу проверяем, не ждет ли нас свежая IOS (с завода смартфон почти всегда приезжает со старой версией).
8. Ревизия приватности
В настройках Конфиденциальности и безопасности выбираем следующие пункты:
• Службы геолокации: в каждом приложении выбираем «При использовании», точную геопозицию оставить только картам и навигации;
• Отслеживание: выключаем функцию «Разрешить приложениям запрашивать»;
• Реклама Apple: выключаем персонализацию;
• Аналитика: выключаем «Делиться с Apple».
Заодно в настройках браузера убедитесь, что включено предупреждение о мошеннических сайтах.
9. AirDrop
Выбираем опцию «Только контактам». Почему это важно, я рассказывал в одном из прошлых постов.
10. Резервные копии
Включаем копирование данные в iCloud, чтобы чуть меньше переживать, если у вас украли телефон, ну или если вы его утопили.
11. Ну и напоследок
«Расширенная защита данных», которое включает на облаке сквозное шифрование. (Но ключ восстановления придется хранить в надежном месте, так как при его потере не поможет даже техподдержка Apple).
Сохраняем чек-лист, рассылаем его всем яблочникам и проверяем, насколько у них все безопасно.
А если вспомнили что-то еще – делитесь в комментариях 👇
⚡ ПБ | 😎 Чат | 🛍 Проекты | 📹 YT
Итак, у вас появился новый айфон – поздравляю, это отличное приобретение. Не важно, откуда он у вас появился, это ваша жизнь. Но есть несколько действий, которые помогут сделать ваш новый смартфон немного безопаснее.
Максимум полчаса времени, потраченного на важные настройки, гарантируют вам спокойствие на следующие несколько лет. Пройдемся по главным пунктам:
1. Придумайте надежный код-пароль
Надежный код – это не 4 цифры (и не дата рождения), а минимум 6 цифр, в идеале, вообще комбинация цифр с буквами. Помните, что ваш код-пароль – это мастер-ключ ко всему телефону, и если его легко взломать или угадать, то ваша техника действительно находится в зоне риска. Тем более, что пользоваться вы чаще всего будете FaceID.
2. Защита при краже
Открываем Настройки → Face ID и код-пароль → Защита украденного устройства (лучше в режиме «Всегда»). Так для всех важных действий устройство будет требовать биометрию, и злоумышленник не сможет получить доступ, даже если как-то узнает код-пароль.
3. Доступ к Apple ID
Придумайте уникальный пароль (который нигде больше не использовался), плюс обязательно включите двухфакторную аутентификацию. Проверьте доверенные номера телефона.
Помните, что телефон можно купить и новый, а Apple ID – это ваши фото, переписки, платежи и привязанные устройства, собранные в одном месте.
4. Локатор
Включаем функции «Найти iPhone» (позволяет увидеть телефон на карте, включить звук, перевести в режим пропажи или стереть данные через iCloud), «Сеть Локатора» (поиск через чужие Apple-устройства, даже после выключения устройства) и «Последняя геопозиция» (так телефон отправит в iCloud координаты на последних процентах заряда).
5. Закройте локскрин
Нам ведь не нужно, чтобы важные пуши отображались прямо на заблокированном экране телефона.
Открываем Настройки → Уведомления → Показ миниатюр → Без блокировки.
И главное, в настройках Face ID в разделе Доступ с блокировкой экрана отключите Пункт управления. Чтобы вор не смог включить авиарежим и исчезнуть из Локатора.
6. PIN-код на SIM/eSIM
Да-да, вспоминаем 2000-е и открываем Настройки → Сотовая связь → SIM-PIN.
Без пин-кода вор переставит вашу симку в любой телефон и получит доступ к вашим смс, включая коды от банка и восстановления аккаунтов.
(Важно: сначала узнайте PIN по умолчанию у своего оператора).
7. Автообновления
Главный ключ к закрытию возможных уязвимостей. Открываем Настройки → Основные → Обновление ПО → включить все, включая срочные исправления безопасности. А заодно сразу проверяем, не ждет ли нас свежая IOS (с завода смартфон почти всегда приезжает со старой версией).
8. Ревизия приватности
В настройках Конфиденциальности и безопасности выбираем следующие пункты:
• Службы геолокации: в каждом приложении выбираем «При использовании», точную геопозицию оставить только картам и навигации;
• Отслеживание: выключаем функцию «Разрешить приложениям запрашивать»;
• Реклама Apple: выключаем персонализацию;
• Аналитика: выключаем «Делиться с Apple».
Заодно в настройках браузера убедитесь, что включено предупреждение о мошеннических сайтах.
9. AirDrop
Выбираем опцию «Только контактам». Почему это важно, я рассказывал в одном из прошлых постов.
10. Резервные копии
Включаем копирование данные в iCloud, чтобы чуть меньше переживать, если у вас украли телефон, ну или если вы его утопили.
11. Ну и напоследок
«Расширенная защита данных», которое включает на облаке сквозное шифрование. (Но ключ восстановления придется хранить в надежном месте, так как при его потере не поможет даже техподдержка Apple).
Сохраняем чек-лист, рассылаем его всем яблочникам и проверяем, насколько у них все безопасно.
А если вспомнили что-то еще – делитесь в комментариях 👇
Please open Telegram to view this post
VIEW IN TELEGRAM

❤33👍10🫡7🔥4😁2
А вот и мерч
Как вы помните, мы отшили новую партию мерчовых футболок в долгожданном вами черном цвете и с немного переработанным дизайном.
Очень долго с этим тянул, но теперь время точно пришло. Я уже почти все продумал, поэтому можете заходить потихоньку в наш старый канал и занимать свои посадочные места – https://t.me/+Wl7FKF56B49kYmMy
Там уже все подробно расписано.
⚡ ПБ | 😎 Чат | 🛍 Проекты | 📹 YT
Как вы помните, мы отшили новую партию мерчовых футболок в долгожданном вами черном цвете и с немного переработанным дизайном.
Очень долго с этим тянул, но теперь время точно пришло. Я уже почти все продумал, поэтому можете заходить потихоньку в наш старый канал и занимать свои посадочные места – https://t.me/+Wl7FKF56B49kYmMy
Там уже все подробно расписано.
Please open Telegram to view this post
VIEW IN TELEGRAM
😎9😍4❤2💘2