Пакет Безопасности
РОЗЫГРЫШ Нет, это не новый ролик на ютубе, это долгожданный розыгрыш призов в Пакете Безопасности!!! Что у нас в меню - Nothing Phone 3a (синий) - Flipper Zero - Футболка черного цвета - Футболка белого цвета - Годовая подписка на Gemini - Книга Defensive…
Please open Telegram to view this post
VIEW IN TELEGRAM
😭29🎉14❤9🫡4
Forwarded from Сегодня взломали
Сегодня взломали популярную криптобиржу Binance
X (formerly Twitter)
International Cyber Digest (@IntCyberDigest) on X
‼️ BREAKING: The Binance hack has grown to about $5.6B drained across Ethereum, Bitcoin and Tron, on-chain trackers say.
If confirmed, it would be the biggest crypto heist on record.
Tether an…
If confirmed, it would be the biggest crypto heist on record.
Tether an…
🤯17⚡2😢2👏1
Лучше сядьте
Потому что мы досняли и домонтировали тот самый ролик. Ролик с самым полномасштабным разбором всех ролей и направлений в мире кибербезопасности. Без воды, с кучей графики и мемов. Все, как вы любите.
https://youtu.be/_mLan7QdY8Q
https://youtu.be/_mLan7QdY8Q
https://youtu.be/_mLan7QdY8Q
Какие профессии есть в ИБ? Чем отличаются SOC, пентест, AppSec, DevSecOps, DFIR, реверс-инжиниринг и другие направления? И главное — как выбрать роль, с которой стоит начать карьеру?
Ссылки на ролик:
-📹 Youtube
-📺 VK Video (а надо?)
⚡ ПБ | 😎 Чат | 🛍 Проекты | 📹 YT
Потому что мы досняли и домонтировали тот самый ролик. Ролик с самым полномасштабным разбором всех ролей и направлений в мире кибербезопасности. Без воды, с кучей графики и мемов. Все, как вы любите.
https://youtu.be/_mLan7QdY8Q
https://youtu.be/_mLan7QdY8Q
https://youtu.be/_mLan7QdY8Q
Какие профессии есть в ИБ? Чем отличаются SOC, пентест, AppSec, DevSecOps, DFIR, реверс-инжиниринг и другие направления? И главное — как выбрать роль, с которой стоит начать карьеру?
Ссылки на ролик:
-
-
Please open Telegram to view this post
VIEW IN TELEGRAM
2❤36🔥21🏆9💘1
Как заскамить жену безопасника
А я вам сейчас расскажу. Причем на личном примере любимой своей жены🥰
Началась эта история с того, как я увидел ее ошарашенное лицо в тот момент, как она клала трубку телефона, порываясь мне в чем-то раскаяться. Собственно, так и оказалось, ведь за минуту до этого момента она продиктовала своему собеседнику 4 цифры из СМС от отправителя под названием "2-berega".
Схема, при этом, ей попалась уже обкатанная годами. Более того, мы с ней ее даже проговаривали как-то раз. Но ничто не может тебя удержать, если в голове у человека в момент отыгрывания легенды сходятся факты из реальной жизни.
Собственно, начальная фаза схемы стартует с "замены домофона в вашем подъезде". Вам звонят из компании-подрядчика и рассказывают о том, что в вашем подъезде меняют домофон. В связи с этим, теперь нужно всем жильцам раздать новые ключи. Но перед этим нужно пройти легкую аутентификацию для того, чтобы связать ваш подъезд, ваш номер квартиры, ваше имя и ваш номер телефона. Как? Да очень просто – при помощи одноразового кода из СМС. Оператор даже называет отправителя этого кода – "2 берега". Через секунду приходит СМС, а мошенник получает 4 заветные цифры оттуда.
Я зашел в комнату именно в этот момент. Более того, моя жена уже сама смекнула, что это были мошенники, потому что после того, как она уже передала им код, человек на той стороне решил уточнить, какая у нее сейчас фамилия (девичья или мужа).
Мне почему-то сразу показалось, что ничего страшного от этих утекших 4 цифр быть не должно. Я сразу решил проверить, какие коды приходят от Госуслуг, ТБанка, Яндекса и еще пары сервисов, и обнаружил, что там у всех минимум 6 цифр (спасибо, ребята). Перебрав все возможные варианты, пересмотрев активные сессии во всех сервисах и приложениях, мы не нашли никаких следов и решили, что это просто был первый этап.
Так и оказалось, так как буквально через полчаса мы вошли в фазу два. Жене сначала пришла СМСка от левого номера телефона с текстом "Вход в "Мои документы" по СМС прошел успешно. При подозрении на несанкционированный доступ обратитесь в службу поддержки [еще один левый номер телефона]". Ну после поступил звонок из МИНЦИФРЫ (а вы как думали) и оператор начал ее грузить тем, что они узнали о ее оплошности, о коде от 2-berega и что с ее Госуслуг уже выписали на кого-то доверенность, подменили "основное устройство", и вот это вот все. Дальше оператор попытался выяснить актуальный адрес электронной почты, чтобы выслать на него уведомление о том, что была выдана доверенность (что?).
Письмо я это в итоге на одной из почт жены (само собой, в спаме) нашел, и отправлено оно было с адреса "office@digitals.gov.ru". Настоящий же адрес "office@digital.gov.ru". В общем, в какой-то момент я взял трубку, потому что хотел завершить этот разговор, но увлекся и в итоге звонок продлился минут 30. По итогу мы дали понять, что до фазы три мы не дойдем, и оператор повесил трубку.
Но фаза три таки настала, потому что минут через 10 после этого на номер телефона жены начали сыпаться десятки СМС (в итоге их было около 100) с одноразовыми кодами из банков, аптек, онлайн-кинотеатров, соцсетей и тд. Параллельно шли звонки, где голосом ей также диктовали коды аутентификации. Ну а в мобильных приложениях (по типу WB) также сыпались пуши с кодами. И длилось это порядка часа.
Извините, но на этом моменте эта остросюжетная история окончилась, потому что дойти до установки на смартфон вредоносного ПО и звонков от силовиков мы уже не смогли. Вот как-то так. Надеюсь, что эта небольшая история будет уроком и для вас, друзья. Всем мир.
И да, спасибо @popepiusXIII за дельный совет – добавлять номера мошенников в базы телекомов.
Например, вот тут – ссылка
⚡ ПБ | 😎 Чат | 🛍 Проекты | 📹 YT
А я вам сейчас расскажу. Причем на личном примере любимой своей жены
Началась эта история с того, как я увидел ее ошарашенное лицо в тот момент, как она клала трубку телефона, порываясь мне в чем-то раскаяться. Собственно, так и оказалось, ведь за минуту до этого момента она продиктовала своему собеседнику 4 цифры из СМС от отправителя под названием "2-berega".
Схема, при этом, ей попалась уже обкатанная годами. Более того, мы с ней ее даже проговаривали как-то раз. Но ничто не может тебя удержать, если в голове у человека в момент отыгрывания легенды сходятся факты из реальной жизни.
Собственно, начальная фаза схемы стартует с "замены домофона в вашем подъезде". Вам звонят из компании-подрядчика и рассказывают о том, что в вашем подъезде меняют домофон. В связи с этим, теперь нужно всем жильцам раздать новые ключи. Но перед этим нужно пройти легкую аутентификацию для того, чтобы связать ваш подъезд, ваш номер квартиры, ваше имя и ваш номер телефона. Как? Да очень просто – при помощи одноразового кода из СМС. Оператор даже называет отправителя этого кода – "2 берега". Через секунду приходит СМС, а мошенник получает 4 заветные цифры оттуда.
Я зашел в комнату именно в этот момент. Более того, моя жена уже сама смекнула, что это были мошенники, потому что после того, как она уже передала им код, человек на той стороне решил уточнить, какая у нее сейчас фамилия (девичья или мужа).
Мне почему-то сразу показалось, что ничего страшного от этих утекших 4 цифр быть не должно. Я сразу решил проверить, какие коды приходят от Госуслуг, ТБанка, Яндекса и еще пары сервисов, и обнаружил, что там у всех минимум 6 цифр (спасибо, ребята). Перебрав все возможные варианты, пересмотрев активные сессии во всех сервисах и приложениях, мы не нашли никаких следов и решили, что это просто был первый этап.
Так и оказалось, так как буквально через полчаса мы вошли в фазу два. Жене сначала пришла СМСка от левого номера телефона с текстом "Вход в "Мои документы" по СМС прошел успешно. При подозрении на несанкционированный доступ обратитесь в службу поддержки [еще один левый номер телефона]". Ну после поступил звонок из МИНЦИФРЫ (а вы как думали) и оператор начал ее грузить тем, что они узнали о ее оплошности, о коде от 2-berega и что с ее Госуслуг уже выписали на кого-то доверенность, подменили "основное устройство", и вот это вот все. Дальше оператор попытался выяснить актуальный адрес электронной почты, чтобы выслать на него уведомление о том, что была выдана доверенность (что?).
Письмо я это в итоге на одной из почт жены (само собой, в спаме) нашел, и отправлено оно было с адреса "office@digitals.gov.ru". Настоящий же адрес "office@digital.gov.ru". В общем, в какой-то момент я взял трубку, потому что хотел завершить этот разговор, но увлекся и в итоге звонок продлился минут 30. По итогу мы дали понять, что до фазы три мы не дойдем, и оператор повесил трубку.
Но фаза три таки настала, потому что минут через 10 после этого на номер телефона жены начали сыпаться десятки СМС (в итоге их было около 100) с одноразовыми кодами из банков, аптек, онлайн-кинотеатров, соцсетей и тд. Параллельно шли звонки, где голосом ей также диктовали коды аутентификации. Ну а в мобильных приложениях (по типу WB) также сыпались пуши с кодами. И длилось это порядка часа.
Извините, но на этом моменте эта остросюжетная история окончилась, потому что дойти до установки на смартфон вредоносного ПО и звонков от силовиков мы уже не смогли. Вот как-то так. Надеюсь, что эта небольшая история будет уроком и для вас, друзья. Всем мир.
И да, спасибо @popepiusXIII за дельный совет – добавлять номера мошенников в базы телекомов.
Например, вот тут – ссылка
Please open Telegram to view this post
VIEW IN TELEGRAM
😱35❤19🎃16⚡3🙈3👏1🤔1🎉1
Просто спокойный и стандартный воскресный дайджест. Эта неделя была супер напряженной сразу по нескольким причинам. В том числе и из-за того, что мы пытались успеть доснять и домонтировать тот самый ролик.
Ну да ладно, теперь можно выдохнуть и немного расслабиться, поэтому погнали смотреть, что там интересного произошло на неделе.
⚡ Обсудили с вами тему заклеивания камер на ноутах и смартфонах – ссылка
⚡ Объявили победителей большого конкурса (скоро ко всем зайду в личку) с флиппером и нафингом – ссылка
📹 Вышел ультимативный разбор всех ролей и направлений в кибербезе, из-за которого у меня бурлит вся личка в Линкедине – ссылка
⚡ Попытались взломать мою жену – ссылка
😎 В нашем уютном красном чатике в один момент перевалило за 2 600 человек.
👁 В одну ночь были взломаны Binance и Polymarket.
👨🏫 В канале по менторству рассказал про грядущие коллаборации Менторства ИБ с сервисами по автоматизации поиска работы и с ребятами, которые помогают с визами талантов.
🧠 В Кибер ПТУ начали собирать список всех площадок тля тренировок, CTF и всего, что с ними связано – ссылка
✌️ А еще можете посмотреть, как я напозорился на камеру пару лет назад на подкасте у ребят из Red Security. Тем более, что они решили отрисовать милый тизер в стиле Симпсонов.
Ну вот и все. Фоточки тоже ловите.
Ну да ладно, теперь можно выдохнуть и немного расслабиться, поэтому погнали смотреть, что там интересного произошло на неделе.
Ну вот и все. Фоточки тоже ловите.
Please open Telegram to view this post
VIEW IN TELEGRAM
Please open Telegram to view this post
VIEW IN TELEGRAM
❤19🔥6😎6😱1
Мы тут в наш проект Менторства ИБ ищем для наших менти преподавателя по английскому языку для подготовки к международным собеседованиям.
Если вы можете с этим помочь, ну или знаете тех, кто делает это круто – пишите мне (@romanpnn), поработаем.
UPD: Котелок, не вари. Скоро всем отвечу ❤️
Если вы можете с этим помочь, ну или знаете тех, кто делает это круто – пишите мне (@romanpnn), поработаем.
UPD: Котелок, не вари. Скоро всем отвечу ❤️
Telegram
Менторство ИБ | Пакет Безопасности
Канал для тех, кто задумывается о менторстве в сфере кибербезопасности или просто давно хочет зайти в этот прекрасный мир ИБ
https://securitymentor.ru
Начать менторство – https://t.me/packet_sec_bot?start=tgk
Все каналы – @package_with_packages
https://securitymentor.ru
Начать менторство – https://t.me/packet_sec_bot?start=tgk
Все каналы – @package_with_packages
❤11🙏3👏1🦄1
За вами опять следят
Мы уже не раз поднимали тему цифрового следа (как тут, так и в нашем чате), который мы оставляем, когда пользуемся смартфоном или компьютером. Стереть след полностью не получится, зато можно и нужно понимать, какие данные мы ежедневно и бесплатно предоставляем корпорациям, и что с этим можно сделать.
Погнали смотреть на примере самых популярных приложений на вашем смартфоне.
1. Т-банк (и другие банковские приложения)
Лидер по части сбора информации. У приложения 47 разрешений, 24 из них выдаются без запроса: автозапуск, фоновая камера, микрофон, геолокация и др. А также банк отправляет ваш VPN-статус на сервер, снимает цифровой отпечаток устройства и фиксирует каждое касание экрана.
2. Авито (он же Anero)
Сканирует ваш смартфон на наличие 200 приложений из собственного внутреннего списка (банки, маркетплейсы, соцсети, конкуренты). Помимо этого приложение содержит внутри 11 трекеров (включая Facebook* SDK, AppMetrica, VK SDK и Adjust), определяет VPN и способно вытащить реальный IP через WebRTC.
3. Госуслуги
Содержит внутри 8 трекеров, перехватывает касания экрана, а с апреля этого года активно ищет на смартфоне все VPN-сервисы.
4. Ozon/WB
Пока ты выбираешь себе кроссовки, маркетплейсы получают полный список всех установленных VPN-клиентов (прямо с названиями). А после утверждают, что не будут работать с включенным VPN.
5. МегаМаркет
Агрессивно шарится на Android-устройствах: через SDK Group-IB (прикол?) собирает контакты, SMS и журнал звонков. На iOS ведет себя спокойнее из-за политики безопасности Apple. Видит список VPN-сервисов и их названия.
6. Сбербанк Онлайн
Заботится о нас и сохраняет все данные касаний: нажатие, размер, координаты, длительность. Так приложение может узнать вас даже без логина (поведенческая биометрия). Просит доступ ко всему хранилищу, а потом втихую устанавливает свои пакеты (особенно, на Android).
7. Приложения от Яндекс
Яндекс Go регулярно ползает в буфер обмена, может получить доступ к контактам, а на Android – к журналу звонков и SMS. Имеет 6 встроенных трекеров (у AppMetrica 5759 ссылок вшиты прямо в код).
Яндекс Браузер зачем-то ищет на каждом смартфоне Tor. А Яндекс Карты знают вашу геолокацию, даже когда приложение свернуто. Кроме того, карты содержат 7 трекеров, рекламную атрибуцию и разные механизмы VPN-детекции.
8. MAX
Всеми любимый мессенджер анализирует аудиозвонки на ключевые слова, отправляет телеметрию (когда был звонок, сколько длился, были ли ключевые слова) на серверы VK/OK и умеет маскироваться при поиске VPN-клиентов на смартфоне. К счастью, хотя бы передача самих аудио в трафике пока не подтверждалась.
В целом, почти все приложения через встроенные SDK (AppMetrica Яндекса или MyTracker от VK) собирают ваши данные для аналитики и рекламы. Ну или не только для рекламы: в исследовании от RKS Global было указано, что данные таких SDK доступны по запросу правоохранительных органов.
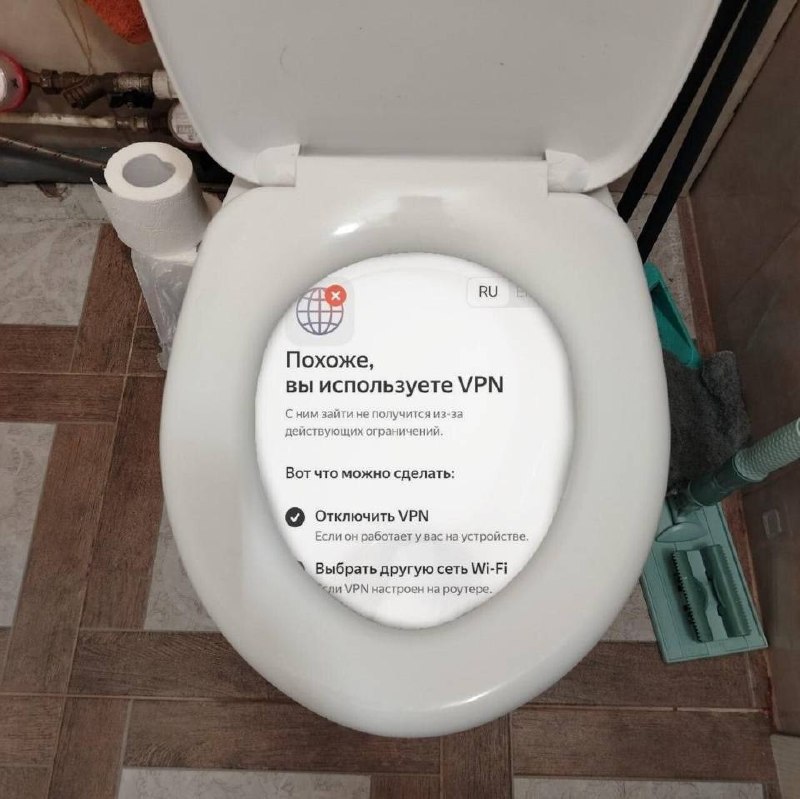
А в апреле этого года Минцифры поручило крупнейшим площадкам ограничить доступ пользователям с включенным VPN. Да и для банков детекция VPN, рута и поведенческая биометрия – стандартный антифрод, который защищает ваш счет от угона. Вопрос лишь в том, сколько из собираемой информации действительно необходимо для работы приложения, а где очередной маркетплейс уже начинает наглеть.
Как можно себя обезопасить:
• Отзовите лишние разрешения (геолокация – только навигаторам и «при использовании», контакты – только мессенджерам, журнал звонков – никому, микрофон и камера – по запросу);
• Ограничьте фоновую работу приложений в настройках;
• Включите DNS-фильтрацию (AdGuard или NextDNS);
• Следите за буфером обмена (не копируйте пароли и номера карт перед запуском приложений);
• Удаляйте приложения, которыми не пользуетесь;
• Регулярно проверяйте настройки конфиденциальности (кто и когда обращался к геолокации, камере и микрофону);
• Ну или крайность – два телефона (один для отслеживающих приложений, второй для всего остального).
* организация, деятельность которой запрещена на территории Российской Федерации
⚡ ПБ | 😎 Чат | 🛍 Проекты | 📹 YT
Мы уже не раз поднимали тему цифрового следа (как тут, так и в нашем чате), который мы оставляем, когда пользуемся смартфоном или компьютером. Стереть след полностью не получится, зато можно и нужно понимать, какие данные мы ежедневно и бесплатно предоставляем корпорациям, и что с этим можно сделать.
Погнали смотреть на примере самых популярных приложений на вашем смартфоне.
1. Т-банк (и другие банковские приложения)
Лидер по части сбора информации. У приложения 47 разрешений, 24 из них выдаются без запроса: автозапуск, фоновая камера, микрофон, геолокация и др. А также банк отправляет ваш VPN-статус на сервер, снимает цифровой отпечаток устройства и фиксирует каждое касание экрана.
2. Авито (он же Anero)
Сканирует ваш смартфон на наличие 200 приложений из собственного внутреннего списка (банки, маркетплейсы, соцсети, конкуренты). Помимо этого приложение содержит внутри 11 трекеров (включая Facebook* SDK, AppMetrica, VK SDK и Adjust), определяет VPN и способно вытащить реальный IP через WebRTC.
3. Госуслуги
Содержит внутри 8 трекеров, перехватывает касания экрана, а с апреля этого года активно ищет на смартфоне все VPN-сервисы.
4. Ozon/WB
Пока ты выбираешь себе кроссовки, маркетплейсы получают полный список всех установленных VPN-клиентов (прямо с названиями). А после утверждают, что не будут работать с включенным VPN.
5. МегаМаркет
Агрессивно шарится на Android-устройствах: через SDK Group-IB (прикол?) собирает контакты, SMS и журнал звонков. На iOS ведет себя спокойнее из-за политики безопасности Apple. Видит список VPN-сервисов и их названия.
6. Сбербанк Онлайн
Заботится о нас и сохраняет все данные касаний: нажатие, размер, координаты, длительность. Так приложение может узнать вас даже без логина (поведенческая биометрия). Просит доступ ко всему хранилищу, а потом втихую устанавливает свои пакеты (особенно, на Android).
7. Приложения от Яндекс
Яндекс Go регулярно ползает в буфер обмена, может получить доступ к контактам, а на Android – к журналу звонков и SMS. Имеет 6 встроенных трекеров (у AppMetrica 5759 ссылок вшиты прямо в код).
Яндекс Браузер зачем-то ищет на каждом смартфоне Tor. А Яндекс Карты знают вашу геолокацию, даже когда приложение свернуто. Кроме того, карты содержат 7 трекеров, рекламную атрибуцию и разные механизмы VPN-детекции.
8. MAX
Всеми любимый мессенджер анализирует аудиозвонки на ключевые слова, отправляет телеметрию (когда был звонок, сколько длился, были ли ключевые слова) на серверы VK/OK и умеет маскироваться при поиске VPN-клиентов на смартфоне. К счастью, хотя бы передача самих аудио в трафике пока не подтверждалась.
В целом, почти все приложения через встроенные SDK (AppMetrica Яндекса или MyTracker от VK) собирают ваши данные для аналитики и рекламы. Ну или не только для рекламы: в исследовании от RKS Global было указано, что данные таких SDK доступны по запросу правоохранительных органов.
А в апреле этого года Минцифры поручило крупнейшим площадкам ограничить доступ пользователям с включенным VPN. Да и для банков детекция VPN, рута и поведенческая биометрия – стандартный антифрод, который защищает ваш счет от угона. Вопрос лишь в том, сколько из собираемой информации действительно необходимо для работы приложения, а где очередной маркетплейс уже начинает наглеть.
Как можно себя обезопасить:
• Отзовите лишние разрешения (геолокация – только навигаторам и «при использовании», контакты – только мессенджерам, журнал звонков – никому, микрофон и камера – по запросу);
• Ограничьте фоновую работу приложений в настройках;
• Включите DNS-фильтрацию (AdGuard или NextDNS);
• Следите за буфером обмена (не копируйте пароли и номера карт перед запуском приложений);
• Удаляйте приложения, которыми не пользуетесь;
• Регулярно проверяйте настройки конфиденциальности (кто и когда обращался к геолокации, камере и микрофону);
• Ну или крайность – два телефона (один для отслеживающих приложений, второй для всего остального).
* организация, деятельность которой запрещена на территории Российской Федерации
Please open Telegram to view this post
VIEW IN TELEGRAM
❤30✍15🫡5🤣2👎1🥴1