
#incident #bzx
bZx - утечка приватных ключей на Polygon и BSC.
На Ethereum всё спокойно.
https://twitter.com/bZxHQ/status/1456603269355094021
У кого зааппрувлены там токены - нужно отозвать разрешения.
https://twitter.com/bZxHQ/status/1456609005682319360
bZx - утечка приватных ключей на Polygon и BSC.
На Ethereum всё спокойно.
https://twitter.com/bZxHQ/status/1456603269355094021
У кого зааппрувлены там токены - нужно отозвать разрешения.
https://twitter.com/bZxHQ/status/1456609005682319360
Twitter
bZx - Fulcrum & Torque (on ETH/BSC/Polygon)
An hour ago it appears that the private key controlling the Polygon and BSC deployments was compromised, leading to loss of funds. The Ethereum deployment is under DAO control and not impacted. We will provide further updates soon.
Crypto Offensive
#incident #bzx bZx - утечка приватных ключей на Polygon и BSC. На Ethereum всё спокойно. https://twitter.com/bZxHQ/status/1456603269355094021 У кого зааппрувлены там токены - нужно отозвать разрешения. https://twitter.com/bZxHQ/status/1456609005682319360
#hack #history #bzx
Минутка истории...
Первый взлом bZx (февраль 2020)
https://mudit.blog/bzx-hack-analysis-defi-legos/amp/
Второй взлом (сентябрь 2020)
https://cointelegraph.com/news/defi-platform-bzx-sees-new-8m-hack-from-one-misplaced-line-of-code
"Нулевой" взлом (январь 2020) - тут взлома не было, разработчики из 1inch нашли уязвимость в bZx, те под разными предлогами отказывались выплатить баунти
https://blog.1inch.io/yes-we-hacked-bzx-fulcrum-but-one-month-ago-3f7e5c437ee3
Минутка истории...
Первый взлом bZx (февраль 2020)
https://mudit.blog/bzx-hack-analysis-defi-legos/amp/
Второй взлом (сентябрь 2020)
https://cointelegraph.com/news/defi-platform-bzx-sees-new-8m-hack-from-one-misplaced-line-of-code
"Нулевой" взлом (январь 2020) - тут взлома не было, разработчики из 1inch нашли уязвимость в bZx, те под разными предлогами отказывались выплатить баунти
https://blog.1inch.io/yes-we-hacked-bzx-fulcrum-but-one-month-ago-3f7e5c437ee3
Forwarded from Dmitry
А вот итог компрометации https://twitter.com/SlowMist_Team/status/1456647033826123780?t=mCDl4EEkAeBrXpmc_A8Rog&s=09
Twitter
SlowMist
#bZx private key compromised, over $55 million dollars stolen so far. We’ll continue to update as more information is discovered. @RektHQ @ChainNewscom @bZxHQ twitter.com/SlowMist_Team/…
#hack #MONO
Час назад взломан MonoX.finance - DeFi-сервис single-token пулов ликвидности.
Выведено средств на $31 миллион.
Транзакция взлома: https://etherscan.io/tx/0x9f14d093a2349de08f02fc0fb018dadb449351d0cdb7d0738ff69cc6fef5f299
Час назад взломан MonoX.finance - DeFi-сервис single-token пулов ликвидности.
Выведено средств на $31 миллион.
Транзакция взлома: https://etherscan.io/tx/0x9f14d093a2349de08f02fc0fb018dadb449351d0cdb7d0738ff69cc6fef5f299
Ethereum (ETH) Blockchain Explorer
Ethereum Transaction Hash: 0x9f14d093a2... | Etherscan
Swap 4,029,106.88 USDC for 847.21 ETH on Uniswap V2 | Success | Nov-30-2021 01:27:51 PM (UTC)
#hack #grim
30млн$ взлом Grim Finance на блокчейне Fantom через #reentrancy баг: https://ftmscan.com/tx/0x19315e5b150d0a83e797203bb9c957ec1fa8a6f404f4f761d970cb29a74a5dd6
Фунция depositFor(token, _amount, user) не была защищена от reentrancy.
В ней идет вызов к IERC20(token).safeTransferFrom(msg.sender, address(this), _amount)
Атакующий размещает ликвидность на SpiritSwap и получает LP-токены, вызывает depositFor(token=ATTACKER, user=ATTACKER), получает управление контракт ATTACKER, который вызывает depositFor() с теми же параметрами несколько раз, на последнем шаге вызывает depositFor(token=Spirit-LP, user=ATTACKER). За каждый шаг минтятся соответствующие LP-токены, в итоге их больше чем надо, в конце они выводятся и выводятся Spirit-LP токены и соответствующая ликвидность больше, чем должно
30млн$ взлом Grim Finance на блокчейне Fantom через #reentrancy баг: https://ftmscan.com/tx/0x19315e5b150d0a83e797203bb9c957ec1fa8a6f404f4f761d970cb29a74a5dd6
Фунция depositFor(token, _amount, user) не была защищена от reentrancy.
В ней идет вызов к IERC20(token).safeTransferFrom(msg.sender, address(this), _amount)
Атакующий размещает ликвидность на SpiritSwap и получает LP-токены, вызывает depositFor(token=ATTACKER, user=ATTACKER), получает управление контракт ATTACKER, который вызывает depositFor() с теми же параметрами несколько раз, на последнем шаге вызывает depositFor(token=Spirit-LP, user=ATTACKER). За каждый шаг минтятся соответствующие LP-токены, в итоге их больше чем надо, в конце они выводятся и выводятся Spirit-LP токены и соответствующая ликвидность больше, чем должно
Fantom (FTM) Blockchain Explorer
Fantom Transaction Hash (Txhash) Details | FtmScan
Fantom (FTM) detailed transaction info for txhash 0x19315e5b150d0a83e797203bb9c957ec1fa8a6f404f4f761d970cb29a74a5dd6. The transaction status, block confirmation, gas fee, FTM, and token transfer are shown.
#rugpull #CHEEMIES
Разработчик контракта оставил для себя возможность кражи токенов у холдеров, не пытаясь даже скрыть это. И такое бывает, поэтому всегда нужно DYOR
https://etherscan.io/address/0x50dac1065fa42ce6e1fa706ef670b3a0516934e6#code
Разработчик контракта оставил для себя возможность кражи токенов у холдеров, не пытаясь даже скрыть это. И такое бывает, поэтому всегда нужно DYOR
https://etherscan.io/address/0x50dac1065fa42ce6e1fa706ef670b3a0516934e6#code
#challenge #defi
https://www.damnvulnerabledefi.xyz/
Damn Vulnerable DeFi is the wargame to learn offensive security of DeFi smart contracts.https://www.damnvulnerabledefi.xyz/
#MONO
В недавно взломанном MonoX.finance контракт позволял покупать и продавать токены, новая цена определялась по формуле
price*reserve/(reserve+-amount)
Но отсутствовала проверка на случай, если токен меняется сам на себя. Это позволило завысить цену внутреннего токена MONO, покупая его самого за себя многократно. После чего подорожавший MONO был обменян на другие токены, хранившиеся в пуле контракта
Детальный разбор тут: https://medium.com/@Knownsec_Blockchain_Lab/knownsec-blockchain-lab-i-kill-myself-monox-finance-security-incident-analysis-2dcb4d5ac8f
В недавно взломанном MonoX.finance контракт позволял покупать и продавать токены, новая цена определялась по формуле
price*reserve/(reserve+-amount)
Но отсутствовала проверка на случай, если токен меняется сам на себя. Это позволило завысить цену внутреннего токена MONO, покупая его самого за себя многократно. После чего подорожавший MONO был обменян на другие токены, хранившиеся в пуле контракта
Детальный разбор тут: https://medium.com/@Knownsec_Blockchain_Lab/knownsec-blockchain-lab-i-kill-myself-monox-finance-security-incident-analysis-2dcb4d5ac8f
Medium
Knownsec Blockchain Lab | “I kill myself ?” — MonoX.Finance Security incident analysis
MonoX.Finance was hacked and lost more than $31 million.
This media is not supported in your browser
VIEW IN TELEGRAM
Как перейти от хакинга Web2 к хакингу Web3? (ЧАСТЬ 1/3)
(с) Adrian Hetman https://twitter.com/adrianhetman/status/1475550508354093072
Первым делом прочтите как работает Ethereum. Книга Антонопоулоса “Mastering Ethereum”:
https://github.com/ethereumbook/ethereumbook
Следующий шаг - Solidity, это самый популярный язык для написания смарт-контрактов:
https://solidity-by-example.org/
https://www.youtube.com/channel/UCJWh7F3AFyQ_x01VKzr9eyA/featured
Понимание, как работают DeFi-приложения, поможет находить баги:
https://twitter.com/finematics
https://github.com/OffcierCia/DeFi-Developer-Road-Map
Один из самых забавных способов научиться - это проходить CTFы:
https://ethernaut.openzeppelin.com
https://capturetheether.com/challenges
https://damnvulnerabledefi.xyz
ПРОДОЛЖЕНИЕ НИЖЕ --->
(с) Adrian Hetman https://twitter.com/adrianhetman/status/1475550508354093072
Первым делом прочтите как работает Ethereum. Книга Антонопоулоса “Mastering Ethereum”:
https://github.com/ethereumbook/ethereumbook
Следующий шаг - Solidity, это самый популярный язык для написания смарт-контрактов:
https://solidity-by-example.org/
https://www.youtube.com/channel/UCJWh7F3AFyQ_x01VKzr9eyA/featured
Понимание, как работают DeFi-приложения, поможет находить баги:
https://twitter.com/finematics
https://github.com/OffcierCia/DeFi-Developer-Road-Map
Один из самых забавных способов научиться - это проходить CTFы:
https://ethernaut.openzeppelin.com
https://capturetheether.com/challenges
https://damnvulnerabledefi.xyz
ПРОДОЛЖЕНИЕ НИЖЕ --->
Как перейти от хакинга Web2 к хакингу Web3? (ЧАСТЬ 2/3)
Дальше - чтение Post Mortem о разных взломах/багах, много статей есть на блоге Immunefi:
https://twitter.com/immunefi
например на тему манипуляции ценовым оракулом:
https://medium.com/immunefi/enzyme-finance-price-oracle-manipulation-bug-fix-postmortem-4e1f3d4201b5
Отчеты об аудитах от известных компаний - это кладезь знаний
https://twitter.com/trailofbits
https://twitter.com/ConsenSysAudits
https://twitter.com/OpenZeppelin
https://twitter.com/peckshield
Настройте собственную среду для разработки/тестирования.
Изучите основы Hardhat:
https://hardhat.org
и Brownie:
https://github.com/eth-brownie/brownie
Разберитесь с Web3.js / Web3.py
ПРОДОЛЖЕНИЕ НИЖЕ --->
Дальше - чтение Post Mortem о разных взломах/багах, много статей есть на блоге Immunefi:
https://twitter.com/immunefi
например на тему манипуляции ценовым оракулом:
https://medium.com/immunefi/enzyme-finance-price-oracle-manipulation-bug-fix-postmortem-4e1f3d4201b5
Отчеты об аудитах от известных компаний - это кладезь знаний
https://twitter.com/trailofbits
https://twitter.com/ConsenSysAudits
https://twitter.com/OpenZeppelin
https://twitter.com/peckshield
Настройте собственную среду для разработки/тестирования.
Изучите основы Hardhat:
https://hardhat.org
и Brownie:
https://github.com/eth-brownie/brownie
Разберитесь с Web3.js / Web3.py
ПРОДОЛЖЕНИЕ НИЖЕ --->
X (formerly Twitter)
Immunefi (@immunefi) on X
Immunefi is the leading security platform for blockchains. Over $180B of user funds protected across 650+ protocols.
Как перейти от хакинга Web2 к хакингу Web3? (ЧАСТЬ 3/3)
Полезные инструменты, которые могут помочь:
Solidity Visual Developer:
https://marketplace.visualstudio.com/items?itemName=tintinweb.solidity-visual-auditor
Surya:
https://github.com/ConsenSys/surya
Анализ транзакций:
http://ethtx.info
Инструменты командной строки:
https://github.com/dapphub/dapptools
https://github.com/dapphub/dapptools/tree/master/src/seth
Статья о том, как стать аудитором смарт-контрактов:
https://cmichel.io/how-to-become-a-smart-contract-auditor/
Другие замечательные сборники статей и линков по теме:
https://www.useweb3.xyz/
https://www.notonlyowner.com/learn/intro-security-hacking-smart-contracts-ethereum
https://github.com/ConsenSys/ethereum-developer-tools-list#security-tools
https://devansh.xyz/blockchain-security/2021/09/17/genesis-0x01.html
Полезные инструменты, которые могут помочь:
Solidity Visual Developer:
https://marketplace.visualstudio.com/items?itemName=tintinweb.solidity-visual-auditor
Surya:
https://github.com/ConsenSys/surya
Анализ транзакций:
http://ethtx.info
Инструменты командной строки:
https://github.com/dapphub/dapptools
https://github.com/dapphub/dapptools/tree/master/src/seth
Статья о том, как стать аудитором смарт-контрактов:
https://cmichel.io/how-to-become-a-smart-contract-auditor/
Другие замечательные сборники статей и линков по теме:
https://www.useweb3.xyz/
https://www.notonlyowner.com/learn/intro-security-hacking-smart-contracts-ethereum
https://github.com/ConsenSys/ethereum-developer-tools-list#security-tools
https://devansh.xyz/blockchain-security/2021/09/17/genesis-0x01.html
Visualstudio
Solidity Visual Developer - Visual Studio Marketplace
Extension for Visual Studio Code - Ethereum Solidity Language customized for developers and auditors using Visual Studio Code
#hack #SashimiSwap
Взлом децентрализованной биржи SashimiSwap:
Взломщик заранее подготовил несколько собственных токенов и добавил их на биржу в парах с Wrapped ETH (WETH) и друг с другом.
Затем была вызвана функция обмена с заданным маршрутом (последовательностью промежуточных обменов).
В маршруте дважды присутствовал токен WETH - на второй и на заключительной позициях.
В результате - сумма к выдаче была вычислена по части маршрута, а обмен произведён по полному маршруту, и атакующий получил "лишние" токены Wrapped ETH.
https://twitter.com/blocksecteam/status/1476516736422019082
Аналогичная атака была проведена и против BSC-версии того же SashimiSwap.
Взлом децентрализованной биржи SashimiSwap:
Взломщик заранее подготовил несколько собственных токенов и добавил их на биржу в парах с Wrapped ETH (WETH) и друг с другом.
Затем была вызвана функция обмена с заданным маршрутом (последовательностью промежуточных обменов).
В маршруте дважды присутствовал токен WETH - на второй и на заключительной позициях.
В результате - сумма к выдаче была вычислена по части маршрута, а обмен произведён по полному маршруту, и атакующий получил "лишние" токены Wrapped ETH.
https://twitter.com/blocksecteam/status/1476516736422019082
Аналогичная атака была проведена и против BSC-версии того же SashimiSwap.
Twitter
BlockSec
1/2) Our monitoring system alerted that SashimiSwap @SashimiSwap was attacked (both Ethereum and BSC). and we confirmed that it is due to the bad logic of the swap function, which ALWAYS use the first pair to calculate the balances. @bantg @defiprime ver…
#rugpull #airdrop #EtherWrapped #YEAR
Токен под названием EtherWrapped (не путать с Wrapped Ether), также известный под кратким названием YEAR, был распространён путём раздачи на web-сайте на основе статистики действий получателей за 2021 год (отсюда имя YEAR).
https://etherscan.io/address/0x9010a15184da16e3a7c5b4aa50094dfe3bb36989#code
Ловушка заключалась в сочетании функций renounceOwnership и _burnMechanism.
Когда токен уже торговался на Uniswap, владелец контракта вызвал renounceOwnership с адресом контракта Uniswap, тем самым заблокировав держателям токена возможность его продажи проверкой в _burnMechanism. Теперь токен можно было только покупать.
Через некоторое время создатель токена вывел накопившуюся ликвидность с Uniswap. На этом существование YEAR фактически завершилось.
https://twitter.com/cat5749/status/1476813266462539779
Токен под названием EtherWrapped (не путать с Wrapped Ether), также известный под кратким названием YEAR, был распространён путём раздачи на web-сайте на основе статистики действий получателей за 2021 год (отсюда имя YEAR).
https://etherscan.io/address/0x9010a15184da16e3a7c5b4aa50094dfe3bb36989#code
Ловушка заключалась в сочетании функций renounceOwnership и _burnMechanism.
Когда токен уже торговался на Uniswap, владелец контракта вызвал renounceOwnership с адресом контракта Uniswap, тем самым заблокировав держателям токена возможность его продажи проверкой в _burnMechanism. Теперь токен можно было только покупать.
Через некоторое время создатель токена вывел накопившуюся ликвидность с Uniswap. На этом существование YEAR фактически завершилось.
https://twitter.com/cat5749/status/1476813266462539779
Ethereum (ETH) Blockchain Explorer
Etherwrapped Rug Contract | Address 0x9010a15184da16e3a7c5b4aa50094dfe3bb36989 | Etherscan
The Contract Address 0x9010a15184da16e3a7c5b4aa50094dfe3bb36989 page allows users to view the source code, transactions, balances, and analytics for the contract address. Users can also interact and make transactions to the contract directly on Etherscan.
#scam #airdrop #dogecash
Токены $DOGECASH в сети BSC - скам: в процессе их получения с кошелька получающего уводится небольшая сумма в BNB.
https://twitter.com/PeckShieldAlert/status/1477859991935918080
Токены $DOGECASH в сети BSC - скам: в процессе их получения с кошелька получающего уводится небольшая сумма в BNB.
https://twitter.com/PeckShieldAlert/status/1477859991935918080
Twitter
PeckShieldAlert
#SCAM PeckShield has detected that $DOGECASH is a scam that sneakily transfers a small amount of BNB when you Claim, the scammer pays a portion of BNB (e.g. 30%) to the promoter, spread on Twitter and YouTube! Please be careful when you claim #Airdrops !…
#hack #tinyman #algorand
Tinyman - главный DEX на блокчейне Algorand - подвергся взлому 1-2 января.
Непосредственно в процессе взлома было выведено средств на 3 миллиона долларов.
Затем вывод средств был продолжен другими участниками сети - белыми и чёрными хакерами-подражателями, а также обычными пользователями, выводящими предоставленную ими ликвидность.
https://tinymanorg.medium.com/official-announcement-about-the-incidents-of-01-01-2022-56abb19d8b19
В сентябре 2021 года компания Runtime Verification провела аудит контрактов Tinyman:
https://runtimeverification.com/blog/runtime-verification-audits-tinyman/
При аудите был обнаружен похожий баг - "A02: Leaking Funds When Burning LP Tokens..."
https://github.com/runtimeverification/publications/blob/main/reports/smart-contracts/Tinyman.pdf
Баг A02 указан как исправленный, и проявлялся немного иначе - при сжигании LP токенов оба актива возвращались в одинаковом количестве.
Во время взлома же возвращалось разное количество, но одного и того же актива.
Tinyman - главный DEX на блокчейне Algorand - подвергся взлому 1-2 января.
Непосредственно в процессе взлома было выведено средств на 3 миллиона долларов.
Затем вывод средств был продолжен другими участниками сети - белыми и чёрными хакерами-подражателями, а также обычными пользователями, выводящими предоставленную ими ликвидность.
https://tinymanorg.medium.com/official-announcement-about-the-incidents-of-01-01-2022-56abb19d8b19
В сентябре 2021 года компания Runtime Verification провела аудит контрактов Tinyman:
https://runtimeverification.com/blog/runtime-verification-audits-tinyman/
При аудите был обнаружен похожий баг - "A02: Leaking Funds When Burning LP Tokens..."
https://github.com/runtimeverification/publications/blob/main/reports/smart-contracts/Tinyman.pdf
Баг A02 указан как исправленный, и проявлялся немного иначе - при сжигании LP токенов оба актива возвращались в одинаковом количестве.
Во время взлома же возвращалось разное количество, но одного и того же актива.
Medium
Official Announcement About the Incidents of 01.01.2022
On the 1st of January 2022, an attack was orchestrated by unauthorized users on some of Tinyman’s pools
#guide
Методология аудита безопасности и качества кода смарт-контрактов от Rari Capital:
https://github.com/Rari-Capital/solcurity
Методология аудита безопасности и качества кода смарт-контрактов от Rari Capital:
https://github.com/Rari-Capital/solcurity
GitHub
GitHub - transmissions11/solcurity: Opinionated security and code quality standard for Solidity smart contracts.
Opinionated security and code quality standard for Solidity smart contracts. - transmissions11/solcurity
#guide
Полезная подборка паттернов solidity-программирования, в т.ч. по безопасности:
https://github.com/fravoll/solidity-patterns
Полезная подборка паттернов solidity-программирования, в т.ч. по безопасности:
https://github.com/fravoll/solidity-patterns
GitHub
GitHub - fravoll/solidity-patterns: A compilation of patterns and best practices for the smart contract programming language Solidity
A compilation of patterns and best practices for the smart contract programming language Solidity - fravoll/solidity-patterns
#guide
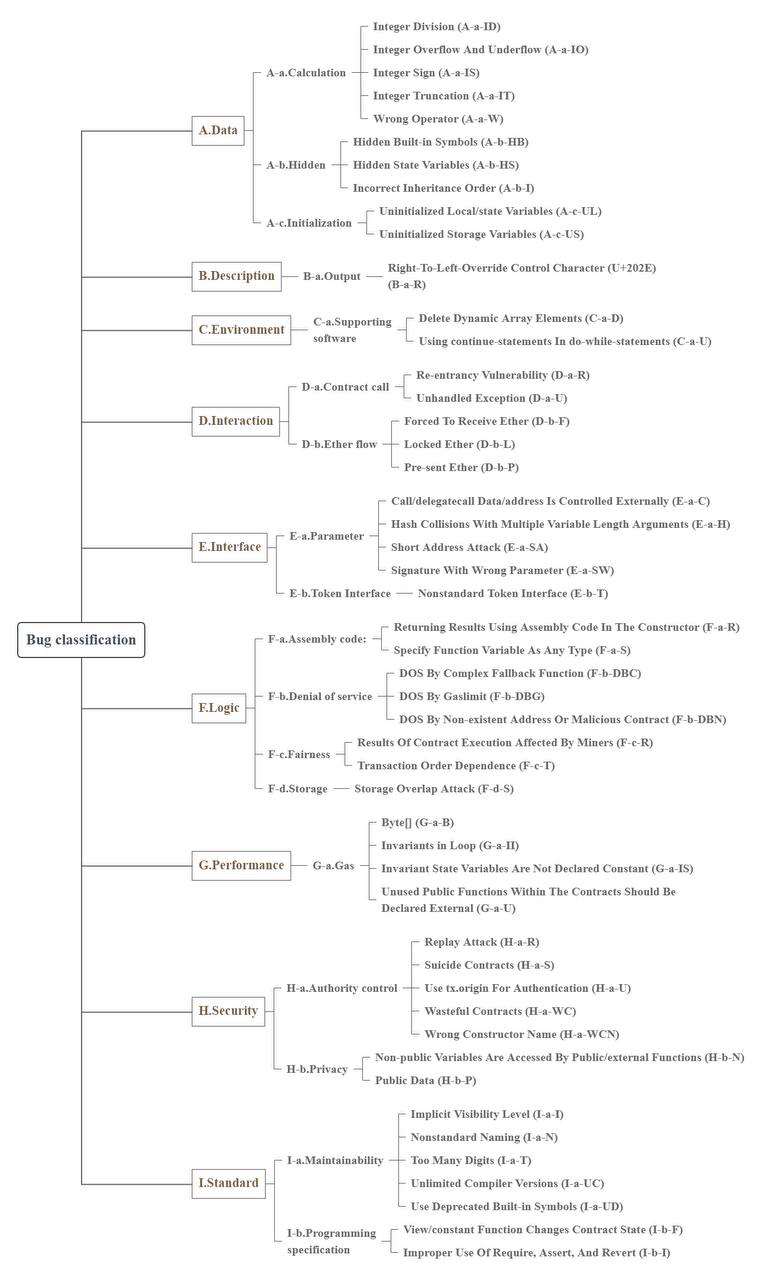
JiuZhou - классификация багов в смарт-контрактах Solidity: 49 типичных багов в 9 категориях. С описанием и примерами уязвимого кода
https://github.com/xf97/JiuZhou
JiuZhou - классификация багов в смарт-контрактах Solidity: 49 типичных багов в 9 категориях. С описанием и примерами уязвимого кода
https://github.com/xf97/JiuZhou
#guide
Еще один перечень типов уязвимостей в смарт-контрактах Solidity с описанием и примерами
https://github.com/sigp/solidity-security-blog
Еще один перечень типов уязвимостей в смарт-контрактах Solidity с описанием и примерами
https://github.com/sigp/solidity-security-blog
GitHub
GitHub - sigp/solidity-security-blog: Comprehensive list of known attack vectors and common anti-patterns
Comprehensive list of known attack vectors and common anti-patterns - sigp/solidity-security-blog
#vulnerability #anyswap #multichain #approve
Пользователям сервиса AnySwap - anyswap.exchange, также известного под новым названием Multichain - multichain.org, во избежание финансовых потерь необходимо отозвать аппрувы (разрешения) на токены WETH, PERI, OMT, WBNB, MATIC, AVAX.
https://medium.com/multichainorg/action-required-critical-vulnerability-for-six-tokens-6b3cbd22bfc0
Пользователям сервиса AnySwap - anyswap.exchange, также известного под новым названием Multichain - multichain.org, во избежание финансовых потерь необходимо отозвать аппрувы (разрешения) на токены WETH, PERI, OMT, WBNB, MATIC, AVAX.
https://medium.com/multichainorg/action-required-critical-vulnerability-for-six-tokens-6b3cbd22bfc0
Medium
Action Required: Critical Vulnerability for Six Token Contracts on Multichain
Dear users,