
ARinteg выпустит продукт для защиты данных по открытым каналам связи
Компания ARinteg планирует к 2027 году выпустить продукт для передачи защищённой информации по открытым каналам связи. Разработка ожидает получения лицензии ФСБ на криптографию.
Основатель ARinteg Дмитрий Слободенюк отмечает парадоксальную ситуацию на российском ИБ-рынке: несмотря на рост числа кибератак и дефицит специалистов, наблюдается тенденция к сокращению бюджетов. Компании вынуждены переходить на более доступные отечественные решения, что ставит под сомнение рост рынка в 2027 году.
Источник: SecPost
@cbunit
Компания ARinteg планирует к 2027 году выпустить продукт для передачи защищённой информации по открытым каналам связи. Разработка ожидает получения лицензии ФСБ на криптографию.
Основатель ARinteg Дмитрий Слободенюк отмечает парадоксальную ситуацию на российском ИБ-рынке: несмотря на рост числа кибератак и дефицит специалистов, наблюдается тенденция к сокращению бюджетов. Компании вынуждены переходить на более доступные отечественные решения, что ставит под сомнение рост рынка в 2027 году.
Источник: SecPost
@cbunit
KICS for Networks 5.0: машинное обучение выявляет аномалии в OT-сетях
Kaspersky Industrial CyberSecurity for Networks (KICS for Networks) 5.0 получила модуль Machine Learning Event Processor (MLEP). Сервис на основе машинного обучения анализирует сетевое поведение OT-устройств для выявления аномалий.
MLEP обрабатывает сетевые сессии как последовательность 15-секундных фрагментов. Агрегированные данные включают IP-адреса, MAC-адреса, порты, протоколы и объемы передаваемых пакетов. Это позволяет строить поведенческую историю устройств и выявлять отклонения от нормы, которые могут указывать на скрытые атаки.
Источник: Securelist
@cbunit
Kaspersky Industrial CyberSecurity for Networks (KICS for Networks) 5.0 получила модуль Machine Learning Event Processor (MLEP). Сервис на основе машинного обучения анализирует сетевое поведение OT-устройств для выявления аномалий.
MLEP обрабатывает сетевые сессии как последовательность 15-секундных фрагментов. Агрегированные данные включают IP-адреса, MAC-адреса, порты, протоколы и объемы передаваемых пакетов. Это позволяет строить поведенческую историю устройств и выявлять отклонения от нормы, которые могут указывать на скрытые атаки.
Источник: Securelist
@cbunit
Уязвимости в ядре Linux позволяют вызвать отказ в обслуживании
Duoming Zhou обнаружил уязвимости типа use-after-free в реализации протокола AX.25 в ядре Linux. Локальный атакующий может вызвать отказ в обслуживании, приведя к сбою системы.
Уязвимость CVE-2022-3114 в драйвере i.MX ядра Linux позволяет локальному атакующему вызвать сбой системы. Проблема связана с некорректной обработкой ошибок выделения памяти, что приводит к разыменованию нулевого указателя.
ⓘ Что такое use-after-free
Use-after-free — это тип уязвимости, при котором программа пытается получить доступ к области памяти после того, как она была освобождена. Это может привести к непредсказуемому поведению, сбоям или выполнению произвольного кода.
Источник: Ubuntu Security
@cbunit
Duoming Zhou обнаружил уязвимости типа use-after-free в реализации протокола AX.25 в ядре Linux. Локальный атакующий может вызвать отказ в обслуживании, приведя к сбою системы.
Уязвимость CVE-2022-3114 в драйвере i.MX ядра Linux позволяет локальному атакующему вызвать сбой системы. Проблема связана с некорректной обработкой ошибок выделения памяти, что приводит к разыменованию нулевого указателя.
ⓘ Что такое use-after-free
Use-after-free — это тип уязвимости, при котором программа пытается получить доступ к области памяти после того, как она была освобождена. Это может привести к непредсказуемому поведению, сбоям или выполнению произвольного кода.
Источник: Ubuntu Security
@cbunit
«Лаборатория Касперского»: 2 млн скрытых киберугроз в корпоративных сетях
Разбор целиком: cbunit.ru
Источники: Kaspersky · SecPost · SecurityMedia
@cbunit
Разбор целиком: cbunit.ru
Источники: Kaspersky · SecPost · SecurityMedia
@cbunit
Linux kernel (OEM) уязвим: обнаружены десятки критических ошибок
Несколько уязвимостей обнаружено в ядре Linux. Злоумышленник может использовать их для компрометации системы.
Обновление исправляет уязвимости в драйверах USB Gadget, управлении памятью, драйверах устройств, сетевом стеке, файловых системах EROFS и 9P, а также в архитектурах ARM64, ARM32, ARM, M68K, MIPS, OpenRISC, PA-RISC, PowerPC, RISC-V, S390, x86 и User-Mode Linux.
ⓘ Ядро Linux
Ядро Linux — это основной компонент операционной системы Linux. Оно управляет аппаратными ресурсами компьютера, обеспечивает взаимодействие между программами и оборудованием, а также отвечает за управление процессами, памятью и устройствами.
Источник: Ubuntu Security
@cbunit
Несколько уязвимостей обнаружено в ядре Linux. Злоумышленник может использовать их для компрометации системы.
Обновление исправляет уязвимости в драйверах USB Gadget, управлении памятью, драйверах устройств, сетевом стеке, файловых системах EROFS и 9P, а также в архитектурах ARM64, ARM32, ARM, M68K, MIPS, OpenRISC, PA-RISC, PowerPC, RISC-V, S390, x86 и User-Mode Linux.
ⓘ Ядро Linux
Ядро Linux — это основной компонент операционной системы Linux. Оно управляет аппаратными ресурсами компьютера, обеспечивает взаимодействие между программами и оборудованием, а также отвечает за управление процессами, памятью и устройствами.
Источник: Ubuntu Security
@cbunit
Linux Kernel: уязвимость CVE-2026-98432 позволяет получить root-доступ
В ядре Linux обнаружена уязвимость CVE-2026-98432, позволяющая удалённо выполнить код с правами root. Ошибка связана с состоянием гонки при обработке опций TCP-соединения.
Уязвимость затрагивает Linux версии 4.4 и выше. Эксплойт позволяет обойти рандомизацию адресного пространства ядра (KASLR) и выполнить произвольные команды. Уязвимость может быть использована неаутентифицированным удалённым атакующим при наличии прослушивающего MPTCP-слушателя.
ⓘ Что такое use-after-free
Use-after-free — это тип уязвимости в управлении памятью, при котором программа пытается получить доступ к области памяти после того, как она была освобождена. Это может привести к непредсказуемому поведению, сбоям или выполнению произвольного кода.
Источники: Akamai · The Hacker News
@cbunit
В ядре Linux обнаружена уязвимость CVE-2026-98432, позволяющая удалённо выполнить код с правами root. Ошибка связана с состоянием гонки при обработке опций TCP-соединения.
Уязвимость затрагивает Linux версии 4.4 и выше. Эксплойт позволяет обойти рандомизацию адресного пространства ядра (KASLR) и выполнить произвольные команды. Уязвимость может быть использована неаутентифицированным удалённым атакующим при наличии прослушивающего MPTCP-слушателя.
ⓘ Что такое use-after-free
Use-after-free — это тип уязвимости в управлении памятью, при котором программа пытается получить доступ к области памяти после того, как она была освобождена. Это может привести к непредсказуемому поведению, сбоям или выполнению произвольного кода.
SELECT
  o.name AS os,
  o.version AS os_version,
  k.version AS running_kernel,
  COALESCE(m.current_value, 'N/A') AS mptcp,
  COALESCE(t.current_value, 'N/A') AS tcp_migration,
  CASE
    WHEN m.current_value = '1'
      OR t.current_value = '1'
      THEN 'FEATURE ENABLED — PRIORITY REVIEW'
    WHEN m.current_value = '0'
      AND t.current_value = '0'
      THEN 'FEATURES DISABLED — PATCH CHECK REQUIRED'
    ELSE 'UNKNOWN — PATCH CHECK REQUIRED'
  END AS cve_2026_98432_status
FROM os_version o
CROSS JOIN kernel_info k
LEFT JOIN system_controls m
…
Источники: Akamai · The Hacker News
@cbunit
Beget подтвердил потерю бинарных бэкапов VPS из-за кибератаки
Кибератака на Beget привела к уничтожению данных в облачных сервисах. Злоумышленники получили доступ к управляющему контуру инфраструктуры провайдера и запустили обнуляющие скрипты.
В результате атаки, произошедшей в ночь с 1 на 2 ноября 2026 года, Beget потерял данные VPS, S3 и Kubernetes, бинарные резервные копии виртуальных серверов, а также настройки CDN и IP. Файловые резервные копии VPS и хостинга сохранились, но доступ к ним пока невозможен. Провайдер проверяет более 1000 серверов на наличие уязвимостей перед восстановлением.
Beget восстановил DNS-серверы и работу выделенных серверов. Работа над восстановлением почтового сервиса и управлением международными доменами продолжается. Компания не обнаружила признаков скачивания или изменения пользовательской информации, но рекомендует клиентам сменить учётные данные.
ⓘ Что такое VPS
VPS (Virtual Private Server) — это виртуальный выделенный сервер. Он имитирует работу физического сервера, но размещается на общем оборудовании дата-центра. Пользователи получают гарантированные ресурсы и возможность управлять операционной системой, как на собственном сервере.
Источники: SecurityLab · Ведомости · RusBase · SecPost
@cbunit
Кибератака на Beget привела к уничтожению данных в облачных сервисах. Злоумышленники получили доступ к управляющему контуру инфраструктуры провайдера и запустили обнуляющие скрипты.
В результате атаки, произошедшей в ночь с 1 на 2 ноября 2026 года, Beget потерял данные VPS, S3 и Kubernetes, бинарные резервные копии виртуальных серверов, а также настройки CDN и IP. Файловые резервные копии VPS и хостинга сохранились, но доступ к ним пока невозможен. Провайдер проверяет более 1000 серверов на наличие уязвимостей перед восстановлением.
Beget восстановил DNS-серверы и работу выделенных серверов. Работа над восстановлением почтового сервиса и управлением международными доменами продолжается. Компания не обнаружила признаков скачивания или изменения пользовательской информации, но рекомендует клиентам сменить учётные данные.
ⓘ Что такое VPS
VPS (Virtual Private Server) — это виртуальный выделенный сервер. Он имитирует работу физического сервера, но размещается на общем оборудовании дата-центра. Пользователи получают гарантированные ресурсы и возможность управлять операционной системой, как на собственном сервере.
Источники: SecurityLab · Ведомости · RusBase · SecPost
@cbunit
«Prompt adware» в ИИ: скрытые инструкции меняют поведение агентов
Исследователи Check Point Research обнаружили Haiou — набор для взлома OpenAI Codex. Он модифицирует доверенные инструкции ИИ-агента для показа рекламы стороннего сервиса. Техника получила название «prompt adware».
Метод позволяет незаметно влиять на поведение ИИ через текстовые команды и конфигурационные файлы, минуя традиционный исполняемый код. Это вызывает опасения у компаний, использующих ИИ-агентов: они могут не контролировать сторонние инструкции, влияющие на их системы.
Источники: Check Point · Check Point Research
@cbunit
Исследователи Check Point Research обнаружили Haiou — набор для взлома OpenAI Codex. Он модифицирует доверенные инструкции ИИ-агента для показа рекламы стороннего сервиса. Техника получила название «prompt adware».
Метод позволяет незаметно влиять на поведение ИИ через текстовые команды и конфигурационные файлы, минуя традиционный исполняемый код. Это вызывает опасения у компаний, использующих ИИ-агентов: они могут не контролировать сторонние инструкции, влияющие на их системы.
Источники: Check Point · Check Point Research
@cbunit
PHP2Shell: 29 млн серверов остаются уязвимыми спустя две недели после патчей
Две критические уязвимости в PHP, CVE-2026-109618 и CVE-2026-109619, получили название PHP2Shell. Они позволяли удаленно выполнить код на сервере без аутентификации. Разработчики выпустили патчи для поддерживаемых и неподдерживаемых веток PHP.
Почти две недели спустя после выхода обновлений, 29 млн из 46 млн сканируемых серверов с уязвимой версией PHP остаются незащищенными. Исследователи зафиксировали попытки эксплуатации, но массовой компрометации не произошло из-за необходимости учитывать специфику сборки PHP, настройки памяти и приложения.
Разработчики PHP выпустили второй пакет исправлений, закрывающий уязвимость CVE-2026-111497 в библиотеке Brotli, которая может привести к выполнению кода при обработке сжатого ответа. Обновления для PHP 8.2.35-1, 8.3.36-1, 8.4.27-1, 8.5.12-1 содержат исправления для обеих групп уязвимостей.
Источник: Kaspersky Daily
@cbunit
Две критические уязвимости в PHP, CVE-2026-109618 и CVE-2026-109619, получили название PHP2Shell. Они позволяли удаленно выполнить код на сервере без аутентификации. Разработчики выпустили патчи для поддерживаемых и неподдерживаемых веток PHP.
Почти две недели спустя после выхода обновлений, 29 млн из 46 млн сканируемых серверов с уязвимой версией PHP остаются незащищенными. Исследователи зафиксировали попытки эксплуатации, но массовой компрометации не произошло из-за необходимости учитывать специфику сборки PHP, настройки памяти и приложения.
Разработчики PHP выпустили второй пакет исправлений, закрывающий уязвимость CVE-2026-111497 в библиотеке Brotli, которая может привести к выполнению кода при обработке сжатого ответа. Обновления для PHP 8.2.35-1, 8.3.36-1, 8.4.27-1, 8.5.12-1 содержат исправления для обеих групп уязвимостей.
Источник: Kaspersky Daily
@cbunit
Node-RED: эксплойт уязвимости CVE-2026-58115 доставляет Linux-мальварь
Неизвестные злоумышленники эксплуатируют уязвимость максимальной степени критичности в Node-RED для доставки вредоносного ПО для Linux. Node-RED — инструмент для потокового программирования, используемый в критической инфраструктуре и промышленных системах управления.
Уязвимость CVE-2026-58115 позволяет удалённо выполнять системные команды без аутентификации. Исследователи VulnCheck зафиксировали эксплуатацию этой уязвимости 30 октября 2026 года. Атакующий использовал узлы inject и exec для автоматического выполнения команд при развёртывании вредоносного потока.
ⓘ Что такое Node-RED
Node-RED — это инструмент для потокового программирования, основанный на Node.js. Он широко применяется для автоматизации рабочих процессов в промышленных системах управления (ICS) и операционных технологиях (OT). Инструмент используется в коммерческих продуктах, включая Siemens SIMATIC IoT2050.
Источники: The Register · The Hacker News
@cbunit
Неизвестные злоумышленники эксплуатируют уязвимость максимальной степени критичности в Node-RED для доставки вредоносного ПО для Linux. Node-RED — инструмент для потокового программирования, используемый в критической инфраструктуре и промышленных системах управления.
Уязвимость CVE-2026-58115 позволяет удалённо выполнять системные команды без аутентификации. Исследователи VulnCheck зафиксировали эксплуатацию этой уязвимости 30 октября 2026 года. Атакующий использовал узлы inject и exec для автоматического выполнения команд при развёртывании вредоносного потока.
ⓘ Что такое Node-RED
Node-RED — это инструмент для потокового программирования, основанный на Node.js. Он широко применяется для автоматизации рабочих процессов в промышленных системах управления (ICS) и операционных технологиях (OT). Инструмент используется в коммерческих продуктах, включая Siemens SIMATIC IoT2050.
Источники: The Register · The Hacker News
@cbunit
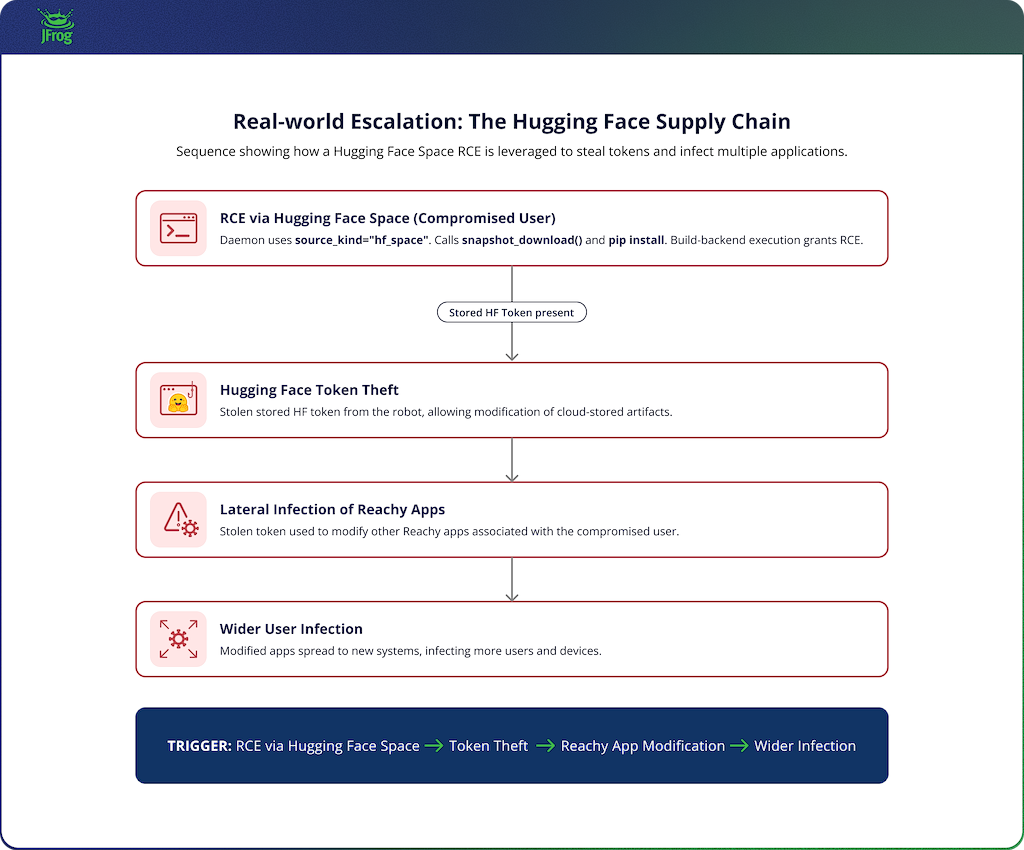
HTTP-запрос позволяет захватить управление ИИ-роботом Reachy Mini
Исследователи JFrog Security обнаружили уязвимости в ИИ-роботе Reachy Mini от Pollen Robotics. Злоумышленник в той же сети может получить полный контроль над устройством без аутентификации. Для этого достаточно отправить несколько HTTP-запросов.
Атака позволяет выполнить произвольный код, повысить привилегии до root и управлять моторами, камерой и микрофоном робота. Существует вариант атаки через браузер: достаточно посетить вредоносный сайт, чтобы скомпрометировать устройство.
ⓘ Что такое Reachy Mini
Reachy Mini — это опенсорсный робот-компаньон от Pollen Robotics и Hugging Face. Устройство работает на Raspberry Pi и используется для голосового и визуального взаимодействия в образовательных и исследовательских целях. Робот управляется через Python-деймон, который предоставляет FastAPI HTTP-сервер для связи с SDK и панелью управления.
Источник: JFrog Security
@cbunit
Исследователи JFrog Security обнаружили уязвимости в ИИ-роботе Reachy Mini от Pollen Robotics. Злоумышленник в той же сети может получить полный контроль над устройством без аутентификации. Для этого достаточно отправить несколько HTTP-запросов.
Атака позволяет выполнить произвольный код, повысить привилегии до root и управлять моторами, камерой и микрофоном робота. Существует вариант атаки через браузер: достаточно посетить вредоносный сайт, чтобы скомпрометировать устройство.
ⓘ Что такое Reachy Mini
Reachy Mini — это опенсорсный робот-компаньон от Pollen Robotics и Hugging Face. Устройство работает на Raspberry Pi и используется для голосового и визуального взаимодействия в образовательных и исследовательских целях. Робот управляется через Python-деймон, который предоставляет FastAPI HTTP-сервер для связи с SDK и панелью управления.
if app.source_kind == SourceKind.HF_SPACE:
   if app.url is not None:
       parts = app.url.rstrip("/").split("/")
       repo_id = f"{parts[-2]}/{parts[-1]}" if len(parts) >= 2 else app.name
   else:
       repo_id = app.name
   logger.info(f"Downloading HuggingFace Space: {repo_id}")
   target = await asyncio.to_thread(
        snapshot_download,
        repo_id=repo_id,
        repo_type="space",
        token=token,
    )

elif app.source_kind == SourceKind.LOCAL:
     target = app.extra.get("path", app.name)
# Both paths feed directly into: uv pip install <target>
…
Источник: JFrog Security
@cbunit
Марат Афлетунов: три теста SIEM до покупки экономят месяц пилота
Доля отечественных вендоров на российском рынке средств защиты информации превысила 94%. Рынок вырос на 16% в 2025 году, достигнув 364 млрд рублей. Покупатели теперь выбирают решения планово и хотят заранее оценивать функциональность.
Решение о покупке SIEM часто принимают после пилотного проекта. Пилот длится около месяца и требует 120–150 человеко-часов. Инженер Марат Афлетунов предложил методику тестирования SIEM до пилота, чтобы оценить продукт до покупки.
ⓘ Что такое SIEM
SIEM (Security Information and Event Management) — это система, которая собирает и анализирует данные о событиях безопасности из различных источников. Она помогает выявлять инциденты, проводить расследования и соответствовать требованиям регуляторов.
Источник: CNews
@cbunit
Доля отечественных вендоров на российском рынке средств защиты информации превысила 94%. Рынок вырос на 16% в 2025 году, достигнув 364 млрд рублей. Покупатели теперь выбирают решения планово и хотят заранее оценивать функциональность.
Решение о покупке SIEM часто принимают после пилотного проекта. Пилот длится около месяца и требует 120–150 человеко-часов. Инженер Марат Афлетунов предложил методику тестирования SIEM до пилота, чтобы оценить продукт до покупки.
ⓘ Что такое SIEM
SIEM (Security Information and Event Management) — это система, которая собирает и анализирует данные о событиях безопасности из различных источников. Она помогает выявлять инциденты, проводить расследования и соответствовать требованиям регуляторов.
Источник: CNews
@cbunit