
Уязвимость Brotli CVE-2026-111497 позволяет удалённо выполнить код на серверах WordPress
Google опубликовала CVE-2026-111497 — критическую уязвимость в библиотеке Brotli. Уязвимость позволяет удалённо выполнить код без аутентификации. Специально сформированный поток Brotli повреждает память процесса, обрабатывающего данные.
Уязвимость затрагивает серверную библиотеку Brotli, а не сам WordPress, плагины или темы. Сервер может использовать Brotli при обработке ответов на исходящие запросы WordPress. Эксплойт использует функцию pingback WordPress для вызова уязвимой библиотеки.
ⓘ Что такое Brotli
Brotli — это формат сжатия и библиотека, используемые для ускорения передачи веб-контента. Они часто поставляются операционной системой, платформой хостинга или веб-сервером. Владельцы сайтов могут использовать Brotli, не видя его в панели управления WordPress.
Источник: Wordfence
@cbunit
Google опубликовала CVE-2026-111497 — критическую уязвимость в библиотеке Brotli. Уязвимость позволяет удалённо выполнить код без аутентификации. Специально сформированный поток Brotli повреждает память процесса, обрабатывающего данные.
Уязвимость затрагивает серверную библиотеку Brotli, а не сам WordPress, плагины или темы. Сервер может использовать Brotli при обработке ответов на исходящие запросы WordPress. Эксплойт использует функцию pingback WordPress для вызова уязвимой библиотеки.
ⓘ Что такое Brotli
Brotli — это формат сжатия и библиотека, используемые для ускорения передачи веб-контента. Они часто поставляются операционной системой, платформой хостинга или веб-сервером. Владельцы сайтов могут использовать Brotli, не видя его в панели управления WordPress.
❝Ask your hosting provider whether the Brotli library used by your site has been patched for CVE-2026-111497. Updating WordPress, a plugin, or a theme does not update this server-level library.❞
— Wordfence
Источник: Wordfence
@cbunit
MPTCP: как работает и как обнаружить в сети
Разбор целиком: cbunit.ru
Источники: SANS ISC · JFrog Security
@cbunit
Разбор целиком: cbunit.ru
Источники: SANS ISC · JFrog Security
@cbunit
#дайджест
Главное к исходу понедельника (02.11):
🔸 Ivanti исправила две новые 0-day уязвимости в Connect Secure, эксплуатируемые в атаках
🔸 CyberStrikeAI: ИИ-оркестратор управляет атаками на организации
🔸 Уязвимость Brotli CVE-2026-111497 позволяет удалённо выполнить код на серверах WordPress
🔸 VasyGrek расширила географию атак и использует новые инструменты для заражения
Главное к исходу понедельника (02.11):
🔸 Ivanti исправила две новые 0-day уязвимости в Connect Secure, эксплуатируемые в атаках
🔸 CyberStrikeAI: ИИ-оркестратор управляет атаками на организации
🔸 Уязвимость Brotli CVE-2026-111497 позволяет удалённо выполнить код на серверах WordPress
🔸 VasyGrek расширила географию атак и использует новые инструменты для заражения
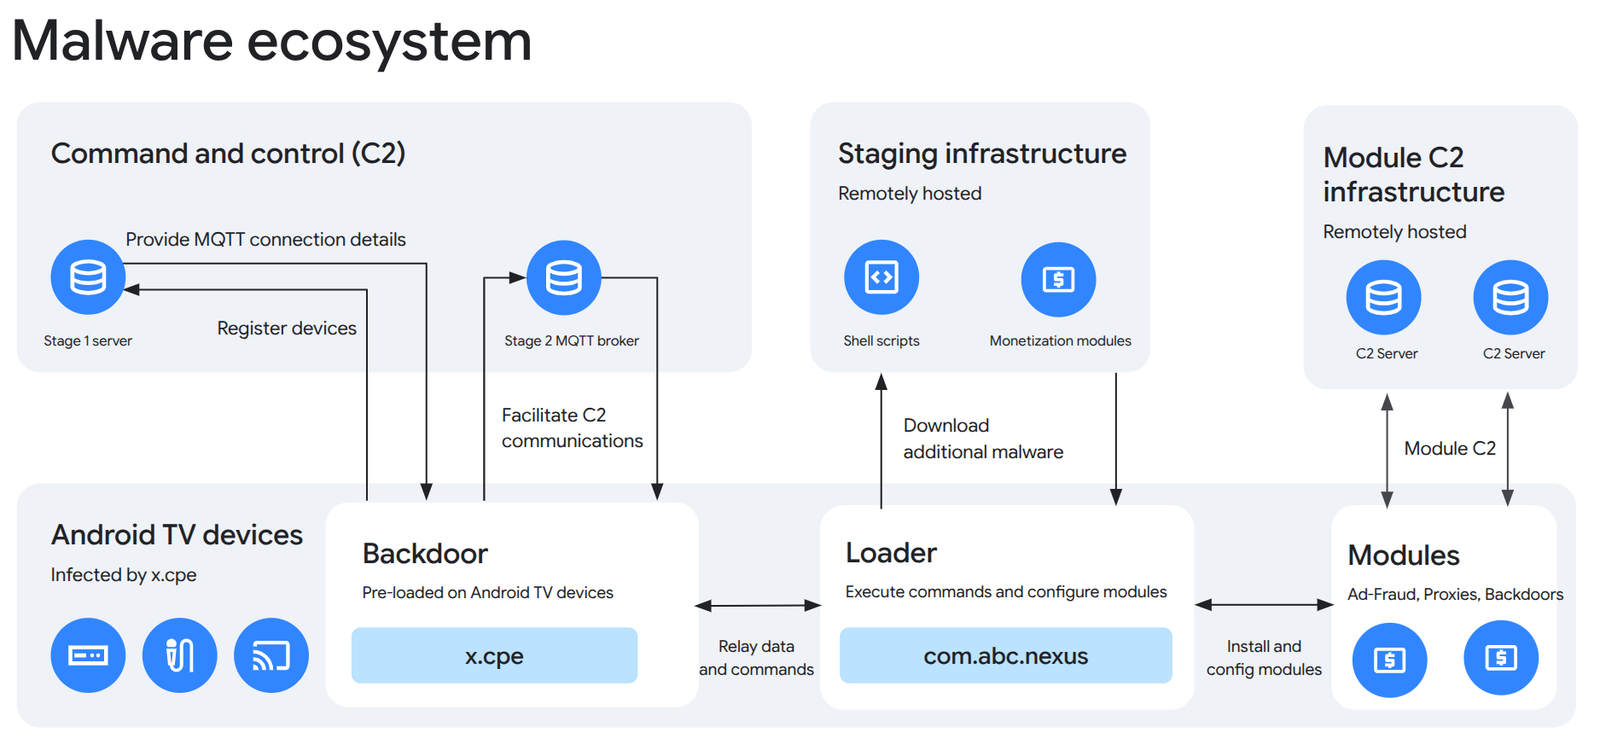
Google ликвидировал ботнет XCPE из 1,3 млн ТВ-приставок
Google и партнёры ликвидировали бэкдор XCPE, который использовал более 1,3 миллиона ТВ-приставок для создания ботнета. Утечка данных произошла из-за компании Videostrong Technology Co., производителя Android-устройств. Videostrong продавала доступ к бэкдору и устанавливала вредоносные модули для мошенничества с рекламой, прокси-сервисов и кражи данных.
Компания намеренно внедряла вредоносное ПО в свои устройства, обходя тесты безопасности Google. Google разорвала отношения с Videostrong и запретила ей производить устройства с предустановленными приложениями Google. Изменения в процессе тестирования устройств направлены на предотвращение подобных инцидентов в будущем.
ⓘ Бэкдор XCPE
XCPE — это бэкдор, который компания Videostrong Technology Co. предустанавливала в прошивку своих ТВ-приставок. Он позволял удалённо управлять устройствами, устанавливать сторонние модули для монетизации и обходить проверки безопасности Google. Бэкдор работал с привилегиями системы и автоматически восстанавливался после удаления.
Источники: Google Threat Intelligence · BleepingComputer · Krebs on Security
@cbunit
Google и партнёры ликвидировали бэкдор XCPE, который использовал более 1,3 миллиона ТВ-приставок для создания ботнета. Утечка данных произошла из-за компании Videostrong Technology Co., производителя Android-устройств. Videostrong продавала доступ к бэкдору и устанавливала вредоносные модули для мошенничества с рекламой, прокси-сервисов и кражи данных.
Компания намеренно внедряла вредоносное ПО в свои устройства, обходя тесты безопасности Google. Google разорвала отношения с Videostrong и запретила ей производить устройства с предустановленными приложениями Google. Изменения в процессе тестирования устройств направлены на предотвращение подобных инцидентов в будущем.
ⓘ Бэкдор XCPE
XCPE — это бэкдор, который компания Videostrong Technology Co. предустанавливала в прошивку своих ТВ-приставок. Он позволял удалённо управлять устройствами, устанавливать сторонние модули для монетизации и обходить проверки безопасности Google. Бэкдор работал с привилегиями системы и автоматически восстанавливался после удаления.
"infos": [
    {
      "libChannel": "SZKJ",
      "libCode": "linkfog",
      "libResource": [
        {
          "address": "https://github.com/Aviciiii/ott/releases/download/cpe_ext_lib/lw_android_agent_special_ndk_64",
          "architecture": "arm64-v8a",
          "md5": "abd0b6de6fdf78234f5dab098d5dd229"
        },
        {
          "address": "https://github.com/Aviciiii/ott/releases/download/cpe_ext_lib/lw_android_agent_special_ndk_32_20250717",
          "architecture": "armeabi-v7a",
          "md5": "d8971688d1929b6ed915b80eca7e7e3f"
        }
      ],
…
Источники: Google Threat Intelligence · BleepingComputer · Krebs on Security
@cbunit
Microsoft: Эксплуатируемые уязвимости — это RCE, повышение привилегий и обход аутентификации
Microsoft Security проанализировала 383 000 уязвимостей, раскрытых с 1999 по сентябрь 2026 года. Примерно 0,5% из них (около 2000 CVE) были использованы в реальных атаках.
Злоумышленники выбирают уязвимости, позволяющие захватить контроль над системой: удалённое выполнение кода (RCE), повышение привилегий и обход аутентификации. Искусственный интеллект ускоряет обнаружение и разработку эксплойтов, сокращая время на реакцию защитников.
Установка патчей занимает недели или месяцы, особенно на критических серверах. Защитникам необходимо концентрировать усилия на системах, где это принесёт наибольшую пользу, учитывая вероятность эксплуатации и потенциальный ущерб.
Источник: Microsoft Security
@cbunit
Microsoft Security проанализировала 383 000 уязвимостей, раскрытых с 1999 по сентябрь 2026 года. Примерно 0,5% из них (около 2000 CVE) были использованы в реальных атаках.
Злоумышленники выбирают уязвимости, позволяющие захватить контроль над системой: удалённое выполнение кода (RCE), повышение привилегий и обход аутентификации. Искусственный интеллект ускоряет обнаружение и разработку эксплойтов, сокращая время на реакцию защитников.
Установка патчей занимает недели или месяцы, особенно на критических серверах. Защитникам необходимо концентрировать усилия на системах, где это принесёт наибольшую пользу, учитывая вероятность эксплуатации и потенциальный ущерб.
Источник: Microsoft Security
@cbunit
ARinteg выпустит продукт для защиты данных по открытым каналам связи
Компания ARinteg планирует к 2027 году выпустить продукт для передачи защищённой информации по открытым каналам связи. Разработка ожидает получения лицензии ФСБ на криптографию.
Основатель ARinteg Дмитрий Слободенюк отмечает парадоксальную ситуацию на российском ИБ-рынке: несмотря на рост числа кибератак и дефицит специалистов, наблюдается тенденция к сокращению бюджетов. Компании вынуждены переходить на более доступные отечественные решения, что ставит под сомнение рост рынка в 2027 году.
Источник: SecPost
@cbunit
Компания ARinteg планирует к 2027 году выпустить продукт для передачи защищённой информации по открытым каналам связи. Разработка ожидает получения лицензии ФСБ на криптографию.
Основатель ARinteg Дмитрий Слободенюк отмечает парадоксальную ситуацию на российском ИБ-рынке: несмотря на рост числа кибератак и дефицит специалистов, наблюдается тенденция к сокращению бюджетов. Компании вынуждены переходить на более доступные отечественные решения, что ставит под сомнение рост рынка в 2027 году.
Источник: SecPost
@cbunit
KICS for Networks 5.0: машинное обучение выявляет аномалии в OT-сетях
Kaspersky Industrial CyberSecurity for Networks (KICS for Networks) 5.0 получила модуль Machine Learning Event Processor (MLEP). Сервис на основе машинного обучения анализирует сетевое поведение OT-устройств для выявления аномалий.
MLEP обрабатывает сетевые сессии как последовательность 15-секундных фрагментов. Агрегированные данные включают IP-адреса, MAC-адреса, порты, протоколы и объемы передаваемых пакетов. Это позволяет строить поведенческую историю устройств и выявлять отклонения от нормы, которые могут указывать на скрытые атаки.
Источник: Securelist
@cbunit
Kaspersky Industrial CyberSecurity for Networks (KICS for Networks) 5.0 получила модуль Machine Learning Event Processor (MLEP). Сервис на основе машинного обучения анализирует сетевое поведение OT-устройств для выявления аномалий.
MLEP обрабатывает сетевые сессии как последовательность 15-секундных фрагментов. Агрегированные данные включают IP-адреса, MAC-адреса, порты, протоколы и объемы передаваемых пакетов. Это позволяет строить поведенческую историю устройств и выявлять отклонения от нормы, которые могут указывать на скрытые атаки.
Источник: Securelist
@cbunit
Уязвимости в ядре Linux позволяют вызвать отказ в обслуживании
Duoming Zhou обнаружил уязвимости типа use-after-free в реализации протокола AX.25 в ядре Linux. Локальный атакующий может вызвать отказ в обслуживании, приведя к сбою системы.
Уязвимость CVE-2022-3114 в драйвере i.MX ядра Linux позволяет локальному атакующему вызвать сбой системы. Проблема связана с некорректной обработкой ошибок выделения памяти, что приводит к разыменованию нулевого указателя.
ⓘ Что такое use-after-free
Use-after-free — это тип уязвимости, при котором программа пытается получить доступ к области памяти после того, как она была освобождена. Это может привести к непредсказуемому поведению, сбоям или выполнению произвольного кода.
Источник: Ubuntu Security
@cbunit
Duoming Zhou обнаружил уязвимости типа use-after-free в реализации протокола AX.25 в ядре Linux. Локальный атакующий может вызвать отказ в обслуживании, приведя к сбою системы.
Уязвимость CVE-2022-3114 в драйвере i.MX ядра Linux позволяет локальному атакующему вызвать сбой системы. Проблема связана с некорректной обработкой ошибок выделения памяти, что приводит к разыменованию нулевого указателя.
ⓘ Что такое use-after-free
Use-after-free — это тип уязвимости, при котором программа пытается получить доступ к области памяти после того, как она была освобождена. Это может привести к непредсказуемому поведению, сбоям или выполнению произвольного кода.
Источник: Ubuntu Security
@cbunit
«Лаборатория Касперского»: 2 млн скрытых киберугроз в корпоративных сетях
Разбор целиком: cbunit.ru
Источники: Kaspersky · SecPost · SecurityMedia
@cbunit
Разбор целиком: cbunit.ru
Источники: Kaspersky · SecPost · SecurityMedia
@cbunit
Linux kernel (OEM) уязвим: обнаружены десятки критических ошибок
Несколько уязвимостей обнаружено в ядре Linux. Злоумышленник может использовать их для компрометации системы.
Обновление исправляет уязвимости в драйверах USB Gadget, управлении памятью, драйверах устройств, сетевом стеке, файловых системах EROFS и 9P, а также в архитектурах ARM64, ARM32, ARM, M68K, MIPS, OpenRISC, PA-RISC, PowerPC, RISC-V, S390, x86 и User-Mode Linux.
ⓘ Ядро Linux
Ядро Linux — это основной компонент операционной системы Linux. Оно управляет аппаратными ресурсами компьютера, обеспечивает взаимодействие между программами и оборудованием, а также отвечает за управление процессами, памятью и устройствами.
Источник: Ubuntu Security
@cbunit
Несколько уязвимостей обнаружено в ядре Linux. Злоумышленник может использовать их для компрометации системы.
Обновление исправляет уязвимости в драйверах USB Gadget, управлении памятью, драйверах устройств, сетевом стеке, файловых системах EROFS и 9P, а также в архитектурах ARM64, ARM32, ARM, M68K, MIPS, OpenRISC, PA-RISC, PowerPC, RISC-V, S390, x86 и User-Mode Linux.
ⓘ Ядро Linux
Ядро Linux — это основной компонент операционной системы Linux. Оно управляет аппаратными ресурсами компьютера, обеспечивает взаимодействие между программами и оборудованием, а также отвечает за управление процессами, памятью и устройствами.
Источник: Ubuntu Security
@cbunit
Linux Kernel: уязвимость CVE-2026-98432 позволяет получить root-доступ
В ядре Linux обнаружена уязвимость CVE-2026-98432, позволяющая удалённо выполнить код с правами root. Ошибка связана с состоянием гонки при обработке опций TCP-соединения.
Уязвимость затрагивает Linux версии 4.4 и выше. Эксплойт позволяет обойти рандомизацию адресного пространства ядра (KASLR) и выполнить произвольные команды. Уязвимость может быть использована неаутентифицированным удалённым атакующим при наличии прослушивающего MPTCP-слушателя.
ⓘ Что такое use-after-free
Use-after-free — это тип уязвимости в управлении памятью, при котором программа пытается получить доступ к области памяти после того, как она была освобождена. Это может привести к непредсказуемому поведению, сбоям или выполнению произвольного кода.
Источники: Akamai · The Hacker News
@cbunit
В ядре Linux обнаружена уязвимость CVE-2026-98432, позволяющая удалённо выполнить код с правами root. Ошибка связана с состоянием гонки при обработке опций TCP-соединения.
Уязвимость затрагивает Linux версии 4.4 и выше. Эксплойт позволяет обойти рандомизацию адресного пространства ядра (KASLR) и выполнить произвольные команды. Уязвимость может быть использована неаутентифицированным удалённым атакующим при наличии прослушивающего MPTCP-слушателя.
ⓘ Что такое use-after-free
Use-after-free — это тип уязвимости в управлении памятью, при котором программа пытается получить доступ к области памяти после того, как она была освобождена. Это может привести к непредсказуемому поведению, сбоям или выполнению произвольного кода.
SELECT
  o.name AS os,
  o.version AS os_version,
  k.version AS running_kernel,
  COALESCE(m.current_value, 'N/A') AS mptcp,
  COALESCE(t.current_value, 'N/A') AS tcp_migration,
  CASE
    WHEN m.current_value = '1'
      OR t.current_value = '1'
      THEN 'FEATURE ENABLED — PRIORITY REVIEW'
    WHEN m.current_value = '0'
      AND t.current_value = '0'
      THEN 'FEATURES DISABLED — PATCH CHECK REQUIRED'
    ELSE 'UNKNOWN — PATCH CHECK REQUIRED'
  END AS cve_2026_98432_status
FROM os_version o
CROSS JOIN kernel_info k
LEFT JOIN system_controls m
…
Источники: Akamai · The Hacker News
@cbunit
Beget подтвердил потерю бинарных бэкапов VPS из-за кибератаки
Кибератака на Beget привела к уничтожению данных в облачных сервисах. Злоумышленники получили доступ к управляющему контуру инфраструктуры провайдера и запустили обнуляющие скрипты.
В результате атаки, произошедшей в ночь с 1 на 2 ноября 2026 года, Beget потерял данные VPS, S3 и Kubernetes, бинарные резервные копии виртуальных серверов, а также настройки CDN и IP. Файловые резервные копии VPS и хостинга сохранились, но доступ к ним пока невозможен. Провайдер проверяет более 1000 серверов на наличие уязвимостей перед восстановлением.
Beget восстановил DNS-серверы и работу выделенных серверов. Работа над восстановлением почтового сервиса и управлением международными доменами продолжается. Компания не обнаружила признаков скачивания или изменения пользовательской информации, но рекомендует клиентам сменить учётные данные.
ⓘ Что такое VPS
VPS (Virtual Private Server) — это виртуальный выделенный сервер. Он имитирует работу физического сервера, но размещается на общем оборудовании дата-центра. Пользователи получают гарантированные ресурсы и возможность управлять операционной системой, как на собственном сервере.
Источники: SecurityLab · Ведомости · RusBase · SecPost
@cbunit
Кибератака на Beget привела к уничтожению данных в облачных сервисах. Злоумышленники получили доступ к управляющему контуру инфраструктуры провайдера и запустили обнуляющие скрипты.
В результате атаки, произошедшей в ночь с 1 на 2 ноября 2026 года, Beget потерял данные VPS, S3 и Kubernetes, бинарные резервные копии виртуальных серверов, а также настройки CDN и IP. Файловые резервные копии VPS и хостинга сохранились, но доступ к ним пока невозможен. Провайдер проверяет более 1000 серверов на наличие уязвимостей перед восстановлением.
Beget восстановил DNS-серверы и работу выделенных серверов. Работа над восстановлением почтового сервиса и управлением международными доменами продолжается. Компания не обнаружила признаков скачивания или изменения пользовательской информации, но рекомендует клиентам сменить учётные данные.
ⓘ Что такое VPS
VPS (Virtual Private Server) — это виртуальный выделенный сервер. Он имитирует работу физического сервера, но размещается на общем оборудовании дата-центра. Пользователи получают гарантированные ресурсы и возможность управлять операционной системой, как на собственном сервере.
Источники: SecurityLab · Ведомости · RusBase · SecPost
@cbunit