
❢ Ivanti исправила две новые 0-day уязвимости в Connect Secure, эксплуатируемые в атаках
Ivanti выпустила патчи для двух уязвимостей нулевого дня в Connect Secure (ICS), которые злоумышленники использовали в цепочке с ранее обнаруженной уязвимостью.
Новые уязвимости CVE-2026-111357 и CVE-2026-118527 позволяют повысить привилегии и загружать файлы. Атаки с использованием цепочки из трёх уязвимостей затронули ограниченное число клиентов.
ⓘ Что такое Ivanti Connect Secure
Ivanti Connect Secure — это VPN-решение для обеспечения безопасного удалённого доступа к корпоративным ресурсам. Уязвимости в нём позволяют злоумышленникам получить несанкционированный доступ к сетям компаний.
Источники: SecurityWeek · Rapid7
@cbunit
Ivanti выпустила патчи для двух уязвимостей нулевого дня в Connect Secure (ICS), которые злоумышленники использовали в цепочке с ранее обнаруженной уязвимостью.
Новые уязвимости CVE-2026-111357 и CVE-2026-118527 позволяют повысить привилегии и загружать файлы. Атаки с использованием цепочки из трёх уязвимостей затронули ограниченное число клиентов.
ⓘ Что такое Ivanti Connect Secure
Ivanti Connect Secure — это VPN-решение для обеспечения безопасного удалённого доступа к корпоративным ресурсам. Уязвимости в нём позволяют злоумышленникам получить несанкционированный доступ к сетям компаний.
Источники: SecurityWeek · Rapid7
@cbunit
VasyGrek расширила географию атак и использует новые инструменты для заражения
Эксперты «Лаборатории Касперского» зафиксировали более 100 попыток атак группы VasyGrek (Fluffy Wolf) на организации в России, Беларуси и Казахстане за первые три квартала 2026 года. Целями становились предприятия металлургии, оптовых поставок сырья, государственные учреждения, а также компании из сфер здравоохранения, нефтегазовой, энергетической, финансовой и агропромышленной отраслей.
Исследователи выявили новый сценарий атаки, при котором злоумышленники использовали фишинговые письма для установки бэкдора. Вредоносные файлы, замаскированные под бухгалтерские документы, запускали легитимный процесс, загружавший бэкдор на Golang. Этот бэкдор позволял удалённо выполнять команды на заражённом устройстве и связывался с командными серверами.
Группа также применяла многоступенчатые цепочки заражения с дропперами на Rust для установки бэкдора PureRAT, который предоставлял удалённый доступ к конфиденциальной информации. В арсенале VasyGrek появились загрузчик PowerLoader и шифровальщик Pay2Key, а возможности PureRAT расширили с помощью плагина PluginRemoteDesktop.
Источники: Kaspersky · SecurityMedia
@cbunit
Эксперты «Лаборатории Касперского» зафиксировали более 100 попыток атак группы VasyGrek (Fluffy Wolf) на организации в России, Беларуси и Казахстане за первые три квартала 2026 года. Целями становились предприятия металлургии, оптовых поставок сырья, государственные учреждения, а также компании из сфер здравоохранения, нефтегазовой, энергетической, финансовой и агропромышленной отраслей.
Исследователи выявили новый сценарий атаки, при котором злоумышленники использовали фишинговые письма для установки бэкдора. Вредоносные файлы, замаскированные под бухгалтерские документы, запускали легитимный процесс, загружавший бэкдор на Golang. Этот бэкдор позволял удалённо выполнять команды на заражённом устройстве и связывался с командными серверами.
Группа также применяла многоступенчатые цепочки заражения с дропперами на Rust для установки бэкдора PureRAT, который предоставлял удалённый доступ к конфиденциальной информации. В арсенале VasyGrek появились загрузчик PowerLoader и шифровальщик Pay2Key, а возможности PureRAT расширили с помощью плагина PluginRemoteDesktop.
Источники: Kaspersky · SecurityMedia
@cbunit
Криминальные форумы экстренно закрываются из-за уязвимостей в PHP
Две критические уязвимости в PHP вызвали панику среди администраторов криминальных форумов. Злоумышленники начали спешно защищать собственную инфраструктуру, демонстрируя те же проблемы управления экспозицией, что и их жертвы.
PHP используется примерно в 75% веб-сайтов, что делает его основой современного интернета. Эта инфраструктура включает не только легитимные бизнесы, но и криминальные форумы, маркетплейсы и платформы для общения. 20 октября 2026 года были публично раскрыты две критические уязвимости удалённого выполнения кода в PHP: CVE-2026-109618 (OOM Corruption) и CVE-2026-109619 (Stale Global State). Обе уязвимости имеют рейтинг CVSS v4.0 9.2 и могут использоваться совместно для более надёжной эксплуатации. Исследователи приписывают обнаружение и создание цепочки эксплуатации передовым моделям ИИ.
ⓘ Что такое PHP2Shell
PHP2Shell — это условное обозначение для двух критических уязвимостей удалённого выполнения кода в PHP (CVE-2026-109618 и CVE-2026-109619). Они позволяют злоумышленникам выполнять произвольный код на сервере, что может привести к компрометации данных и инфраструктуры.
Источник: Cloud Security Alliance
@cbunit
Две критические уязвимости в PHP вызвали панику среди администраторов криминальных форумов. Злоумышленники начали спешно защищать собственную инфраструктуру, демонстрируя те же проблемы управления экспозицией, что и их жертвы.
PHP используется примерно в 75% веб-сайтов, что делает его основой современного интернета. Эта инфраструктура включает не только легитимные бизнесы, но и криминальные форумы, маркетплейсы и платформы для общения. 20 октября 2026 года были публично раскрыты две критические уязвимости удалённого выполнения кода в PHP: CVE-2026-109618 (OOM Corruption) и CVE-2026-109619 (Stale Global State). Обе уязвимости имеют рейтинг CVSS v4.0 9.2 и могут использоваться совместно для более надёжной эксплуатации. Исследователи приписывают обнаружение и создание цепочки эксплуатации передовым моделям ИИ.
ⓘ Что такое PHP2Shell
PHP2Shell — это условное обозначение для двух критических уязвимостей удалённого выполнения кода в PHP (CVE-2026-109618 и CVE-2026-109619). Они позволяют злоумышленникам выполнять произвольный код на сервере, что может привести к компрометации данных и инфраструктуры.
❝We take our security seriously❞
— BreachForums
Источник: Cloud Security Alliance
@cbunit
Сбой у Beget: более 200 тыс. клиентов остались без доступа к сайтам
Российский хостинг-провайдер Beget столкнулся с масштабным сбоем 2 ноября. Инцидент затронул все уровни инфраструктуры и привел к недоступности сайтов клиентов. Причины сбоя пока не установлены, компания опровергла версии об атаке беспилотников и уязвимости PHP.
Сбой также повлиял на работу сторонних сервисов, включая «Честный знак» и BelkaCar. По данным компании, услугами Beget пользуются более 200 тыс. клиентов.
ⓘ Что такое Beget
Beget — российский облачный провайдер и регистратор доменных имен. Компания предоставляет услуги виртуального хостинга, аренды серверов и регистрации доменов. Beget занимает около 13–15% рынка регистрации доменов .RU и .РФ.
Источники: SecPost · Хабр / Новости · РБК
@cbunit
Российский хостинг-провайдер Beget столкнулся с масштабным сбоем 2 ноября. Инцидент затронул все уровни инфраструктуры и привел к недоступности сайтов клиентов. Причины сбоя пока не установлены, компания опровергла версии об атаке беспилотников и уязвимости PHP.
Сбой также повлиял на работу сторонних сервисов, включая «Честный знак» и BelkaCar. По данным компании, услугами Beget пользуются более 200 тыс. клиентов.
ⓘ Что такое Beget
Beget — российский облачный провайдер и регистратор доменных имен. Компания предоставляет услуги виртуального хостинга, аренды серверов и регистрации доменов. Beget занимает около 13–15% рынка регистрации доменов .RU и .РФ.
Источники: SecPost · Хабр / Новости · РБК
@cbunit
LLMJacking: как злоумышленники монетизируют украденные LLM-ресурсы
В 2026 году Google Threat Intelligence зафиксировала случаи компрометации корпоративных доступов к большим языковым моделям (LLM). Злоумышленники использовали эту тактику, названную LLMJacking, для получения прибыли от ресурсов облачных провайдеров и моделей.
LLMJacking приводит к резкому росту мошеннических расходов на облачные сервисы, достигающему сотен тысяч долларов в день. В некоторых организациях суммарные убытки превысили $1 млн до блокировки доступа.
Анализ криминальной экосистемы выявил финансово мотивированные группы, специализирующиеся на получении первоначального доступа и последующей монетизации через «LLM Mixers». Эти сервисы действуют как прокси-серверы, агрегируя и перепродавая несанкционированный доступ к LLM.
Источник: Google Threat Intelligence
@cbunit
В 2026 году Google Threat Intelligence зафиксировала случаи компрометации корпоративных доступов к большим языковым моделям (LLM). Злоумышленники использовали эту тактику, названную LLMJacking, для получения прибыли от ресурсов облачных провайдеров и моделей.
LLMJacking приводит к резкому росту мошеннических расходов на облачные сервисы, достигающему сотен тысяч долларов в день. В некоторых организациях суммарные убытки превысили $1 млн до блокировки доступа.
Анализ криминальной экосистемы выявил финансово мотивированные группы, специализирующиеся на получении первоначального доступа и последующей монетизации через «LLM Mixers». Эти сервисы действуют как прокси-серверы, агрегируя и перепродавая несанкционированный доступ к LLM.
Источник: Google Threat Intelligence
@cbunit
Уязвимость Brotli CVE-2026-111497 позволяет удалённо выполнить код на серверах WordPress
Google опубликовала CVE-2026-111497 — критическую уязвимость в библиотеке Brotli. Уязвимость позволяет удалённо выполнить код без аутентификации. Специально сформированный поток Brotli повреждает память процесса, обрабатывающего данные.
Уязвимость затрагивает серверную библиотеку Brotli, а не сам WordPress, плагины или темы. Сервер может использовать Brotli при обработке ответов на исходящие запросы WordPress. Эксплойт использует функцию pingback WordPress для вызова уязвимой библиотеки.
ⓘ Что такое Brotli
Brotli — это формат сжатия и библиотека, используемые для ускорения передачи веб-контента. Они часто поставляются операционной системой, платформой хостинга или веб-сервером. Владельцы сайтов могут использовать Brotli, не видя его в панели управления WordPress.
Источник: Wordfence
@cbunit
Google опубликовала CVE-2026-111497 — критическую уязвимость в библиотеке Brotli. Уязвимость позволяет удалённо выполнить код без аутентификации. Специально сформированный поток Brotli повреждает память процесса, обрабатывающего данные.
Уязвимость затрагивает серверную библиотеку Brotli, а не сам WordPress, плагины или темы. Сервер может использовать Brotli при обработке ответов на исходящие запросы WordPress. Эксплойт использует функцию pingback WordPress для вызова уязвимой библиотеки.
ⓘ Что такое Brotli
Brotli — это формат сжатия и библиотека, используемые для ускорения передачи веб-контента. Они часто поставляются операционной системой, платформой хостинга или веб-сервером. Владельцы сайтов могут использовать Brotli, не видя его в панели управления WordPress.
❝Ask your hosting provider whether the Brotli library used by your site has been patched for CVE-2026-111497. Updating WordPress, a plugin, or a theme does not update this server-level library.❞
— Wordfence
Источник: Wordfence
@cbunit
MPTCP: как работает и как обнаружить в сети
Разбор целиком: cbunit.ru
Источники: SANS ISC · JFrog Security
@cbunit
Разбор целиком: cbunit.ru
Источники: SANS ISC · JFrog Security
@cbunit
#дайджест
Главное к исходу понедельника (02.11):
🔸 Ivanti исправила две новые 0-day уязвимости в Connect Secure, эксплуатируемые в атаках
🔸 CyberStrikeAI: ИИ-оркестратор управляет атаками на организации
🔸 Уязвимость Brotli CVE-2026-111497 позволяет удалённо выполнить код на серверах WordPress
🔸 VasyGrek расширила географию атак и использует новые инструменты для заражения
Главное к исходу понедельника (02.11):
🔸 Ivanti исправила две новые 0-day уязвимости в Connect Secure, эксплуатируемые в атаках
🔸 CyberStrikeAI: ИИ-оркестратор управляет атаками на организации
🔸 Уязвимость Brotli CVE-2026-111497 позволяет удалённо выполнить код на серверах WordPress
🔸 VasyGrek расширила географию атак и использует новые инструменты для заражения
Google ликвидировал ботнет XCPE из 1,3 млн ТВ-приставок
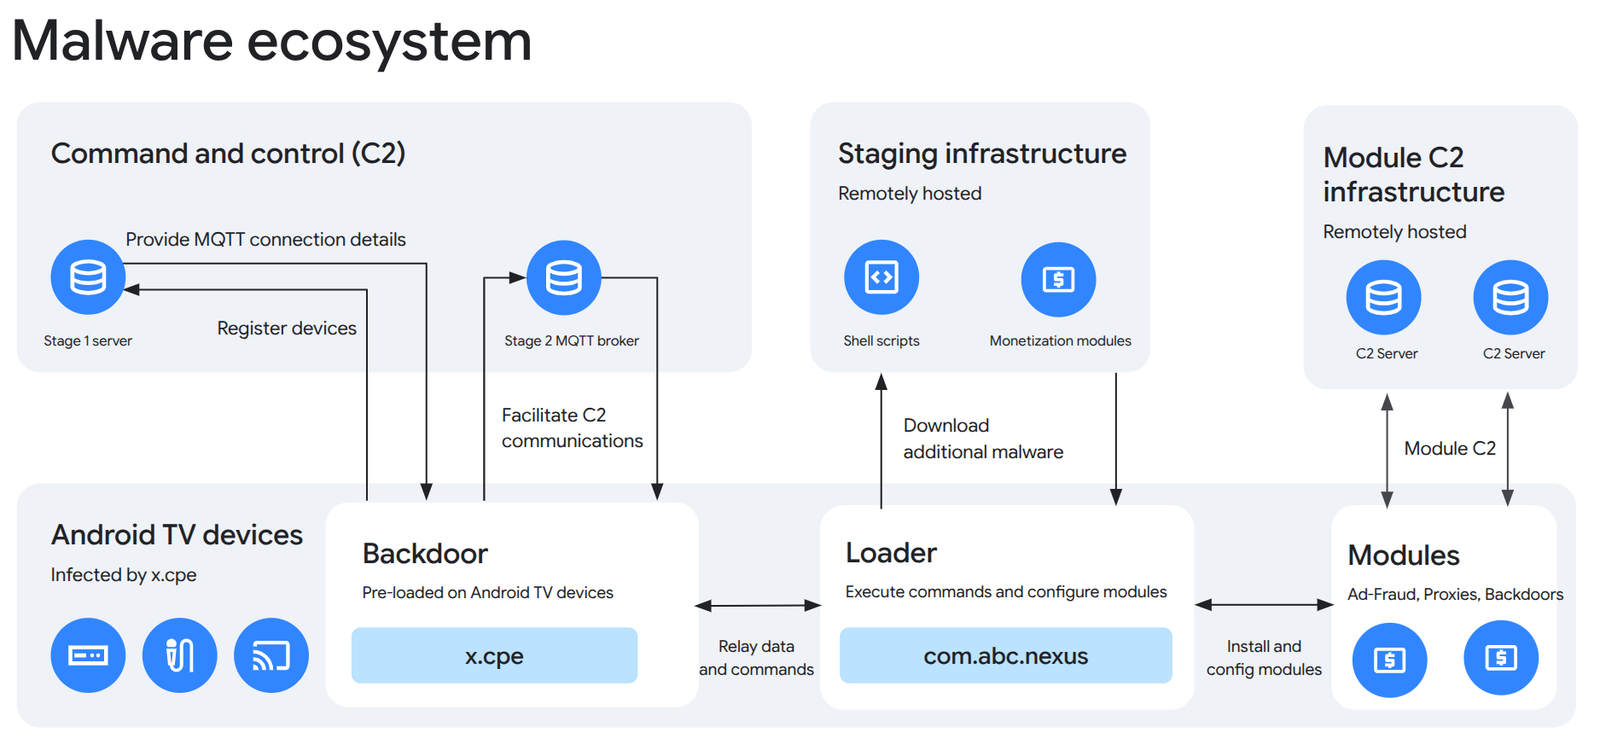
Google и партнёры ликвидировали бэкдор XCPE, который использовал более 1,3 миллиона ТВ-приставок для создания ботнета. Утечка данных произошла из-за компании Videostrong Technology Co., производителя Android-устройств. Videostrong продавала доступ к бэкдору и устанавливала вредоносные модули для мошенничества с рекламой, прокси-сервисов и кражи данных.
Компания намеренно внедряла вредоносное ПО в свои устройства, обходя тесты безопасности Google. Google разорвала отношения с Videostrong и запретила ей производить устройства с предустановленными приложениями Google. Изменения в процессе тестирования устройств направлены на предотвращение подобных инцидентов в будущем.
ⓘ Бэкдор XCPE
XCPE — это бэкдор, который компания Videostrong Technology Co. предустанавливала в прошивку своих ТВ-приставок. Он позволял удалённо управлять устройствами, устанавливать сторонние модули для монетизации и обходить проверки безопасности Google. Бэкдор работал с привилегиями системы и автоматически восстанавливался после удаления.
Источники: Google Threat Intelligence · BleepingComputer · Krebs on Security
@cbunit
Google и партнёры ликвидировали бэкдор XCPE, который использовал более 1,3 миллиона ТВ-приставок для создания ботнета. Утечка данных произошла из-за компании Videostrong Technology Co., производителя Android-устройств. Videostrong продавала доступ к бэкдору и устанавливала вредоносные модули для мошенничества с рекламой, прокси-сервисов и кражи данных.
Компания намеренно внедряла вредоносное ПО в свои устройства, обходя тесты безопасности Google. Google разорвала отношения с Videostrong и запретила ей производить устройства с предустановленными приложениями Google. Изменения в процессе тестирования устройств направлены на предотвращение подобных инцидентов в будущем.
ⓘ Бэкдор XCPE
XCPE — это бэкдор, который компания Videostrong Technology Co. предустанавливала в прошивку своих ТВ-приставок. Он позволял удалённо управлять устройствами, устанавливать сторонние модули для монетизации и обходить проверки безопасности Google. Бэкдор работал с привилегиями системы и автоматически восстанавливался после удаления.
"infos": [
    {
      "libChannel": "SZKJ",
      "libCode": "linkfog",
      "libResource": [
        {
          "address": "https://github.com/Aviciiii/ott/releases/download/cpe_ext_lib/lw_android_agent_special_ndk_64",
          "architecture": "arm64-v8a",
          "md5": "abd0b6de6fdf78234f5dab098d5dd229"
        },
        {
          "address": "https://github.com/Aviciiii/ott/releases/download/cpe_ext_lib/lw_android_agent_special_ndk_32_20250717",
          "architecture": "armeabi-v7a",
          "md5": "d8971688d1929b6ed915b80eca7e7e3f"
        }
      ],
…
Источники: Google Threat Intelligence · BleepingComputer · Krebs on Security
@cbunit
Microsoft: Эксплуатируемые уязвимости — это RCE, повышение привилегий и обход аутентификации
Microsoft Security проанализировала 383 000 уязвимостей, раскрытых с 1999 по сентябрь 2026 года. Примерно 0,5% из них (около 2000 CVE) были использованы в реальных атаках.
Злоумышленники выбирают уязвимости, позволяющие захватить контроль над системой: удалённое выполнение кода (RCE), повышение привилегий и обход аутентификации. Искусственный интеллект ускоряет обнаружение и разработку эксплойтов, сокращая время на реакцию защитников.
Установка патчей занимает недели или месяцы, особенно на критических серверах. Защитникам необходимо концентрировать усилия на системах, где это принесёт наибольшую пользу, учитывая вероятность эксплуатации и потенциальный ущерб.
Источник: Microsoft Security
@cbunit
Microsoft Security проанализировала 383 000 уязвимостей, раскрытых с 1999 по сентябрь 2026 года. Примерно 0,5% из них (около 2000 CVE) были использованы в реальных атаках.
Злоумышленники выбирают уязвимости, позволяющие захватить контроль над системой: удалённое выполнение кода (RCE), повышение привилегий и обход аутентификации. Искусственный интеллект ускоряет обнаружение и разработку эксплойтов, сокращая время на реакцию защитников.
Установка патчей занимает недели или месяцы, особенно на критических серверах. Защитникам необходимо концентрировать усилия на системах, где это принесёт наибольшую пользу, учитывая вероятность эксплуатации и потенциальный ущерб.
Источник: Microsoft Security
@cbunit
ARinteg выпустит продукт для защиты данных по открытым каналам связи
Компания ARinteg планирует к 2027 году выпустить продукт для передачи защищённой информации по открытым каналам связи. Разработка ожидает получения лицензии ФСБ на криптографию.
Основатель ARinteg Дмитрий Слободенюк отмечает парадоксальную ситуацию на российском ИБ-рынке: несмотря на рост числа кибератак и дефицит специалистов, наблюдается тенденция к сокращению бюджетов. Компании вынуждены переходить на более доступные отечественные решения, что ставит под сомнение рост рынка в 2027 году.
Источник: SecPost
@cbunit
Компания ARinteg планирует к 2027 году выпустить продукт для передачи защищённой информации по открытым каналам связи. Разработка ожидает получения лицензии ФСБ на криптографию.
Основатель ARinteg Дмитрий Слободенюк отмечает парадоксальную ситуацию на российском ИБ-рынке: несмотря на рост числа кибератак и дефицит специалистов, наблюдается тенденция к сокращению бюджетов. Компании вынуждены переходить на более доступные отечественные решения, что ставит под сомнение рост рынка в 2027 году.
Источник: SecPost
@cbunit
KICS for Networks 5.0: машинное обучение выявляет аномалии в OT-сетях
Kaspersky Industrial CyberSecurity for Networks (KICS for Networks) 5.0 получила модуль Machine Learning Event Processor (MLEP). Сервис на основе машинного обучения анализирует сетевое поведение OT-устройств для выявления аномалий.
MLEP обрабатывает сетевые сессии как последовательность 15-секундных фрагментов. Агрегированные данные включают IP-адреса, MAC-адреса, порты, протоколы и объемы передаваемых пакетов. Это позволяет строить поведенческую историю устройств и выявлять отклонения от нормы, которые могут указывать на скрытые атаки.
Источник: Securelist
@cbunit
Kaspersky Industrial CyberSecurity for Networks (KICS for Networks) 5.0 получила модуль Machine Learning Event Processor (MLEP). Сервис на основе машинного обучения анализирует сетевое поведение OT-устройств для выявления аномалий.
MLEP обрабатывает сетевые сессии как последовательность 15-секундных фрагментов. Агрегированные данные включают IP-адреса, MAC-адреса, порты, протоколы и объемы передаваемых пакетов. Это позволяет строить поведенческую историю устройств и выявлять отклонения от нормы, которые могут указывать на скрытые атаки.
Источник: Securelist
@cbunit