Хакер Syrian Electronic Army получил 42 месяца за обрушение рынка на $136 млрд
Сирийского хакера Ахмада Умара Агу приговорили к 42 месяцам тюрьмы в США. Он участвовал в заговоре, направленном против западных СМИ. Группировка Syrian Electronic Army действовала с 2011 года, используя фишинг для кражи паролей и последующего взлома сайтов и аккаунтов в соцсетях.
В 2013 году хакеры взломали аккаунт Associated Press в Twitter и опубликовали ложное сообщение о ранении Барака Обамы. Этот взлом вызвал падение индекса Dow Jones на $136 млрд. Аgha признал, что целью атаки было обрушение индекса.
Всего Аgha взломал около 47 западных медиа, компаний и государственных организаций. Он также пытался получить доступ к аккаунтам Белого дома в соцсетях. Многие жертвы понесли значительные финансовые убытки на восстановление и усиление безопасности.
Источники: The Hacker News · The Record · CyberScoop
@cbunit
Сирийского хакера Ахмада Умара Агу приговорили к 42 месяцам тюрьмы в США. Он участвовал в заговоре, направленном против западных СМИ. Группировка Syrian Electronic Army действовала с 2011 года, используя фишинг для кражи паролей и последующего взлома сайтов и аккаунтов в соцсетях.
В 2013 году хакеры взломали аккаунт Associated Press в Twitter и опубликовали ложное сообщение о ранении Барака Обамы. Этот взлом вызвал падение индекса Dow Jones на $136 млрд. Аgha признал, что целью атаки было обрушение индекса.
Всего Аgha взломал около 47 западных медиа, компаний и государственных организаций. Он также пытался получить доступ к аккаунтам Белого дома в соцсетях. Многие жертвы понесли значительные финансовые убытки на восстановление и усиление безопасности.
Источники: The Hacker News · The Record · CyberScoop
@cbunit
Атаки на AD CS через Teams: от выдачи себя за техподдержку до ESC1 и ESC8
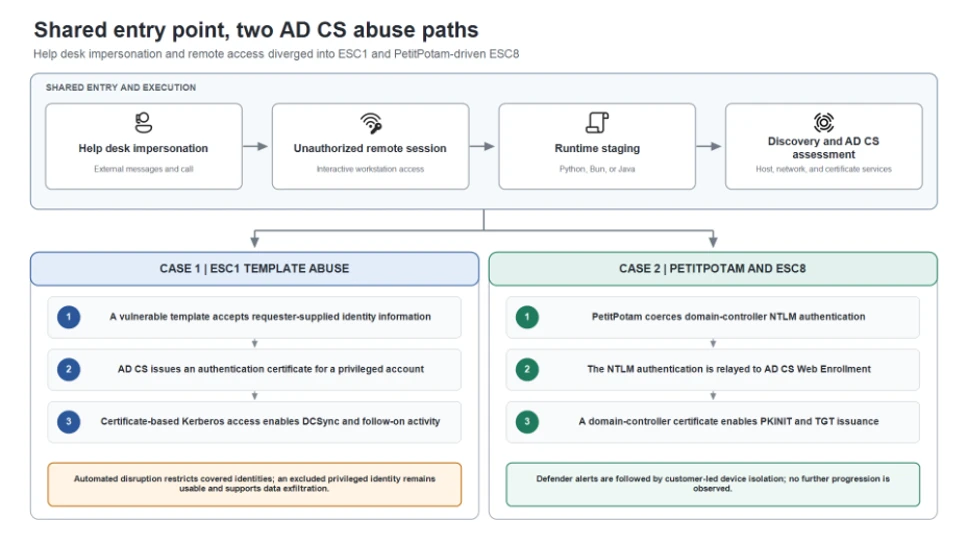
Злоумышленники использовали Microsoft Teams для выдачи себя за сотрудников техподдержки. Они убеждали пользователей предоставить удалённый доступ через Quick Assist. Получив доступ, атакующие разворачивали портативные среды выполнения Python, Bun или Java. Затем они проводили разведку хостов и сети, а также оценивали Active Directory Certificate Services (AD CS) на предмет путей аутентификации на основе сертификатов.
В одном случае злоумышленник злоупотребил шаблоном сертификата, уязвимым к ESC1, для получения сертификатов аутентификации для привилегированных учётных записей и выполнения DCSync. В другом случае использовалась техника PetitPotam, которая заставляла сервер Windows аутентифицироваться на контролируемой атакующим системе. Атакующий передал аутентификацию NTLM контроллера домена в службу веб-регистрации AD CS (ESC8), получил сертификат для учётной записи контроллера домена и использовал его для аутентификации Kerberos на основе сертификатов (PKINIT).
Такой паттерн атак представляет высокий риск, поскольку сеанс удалённого доступа, одобренный пользователем, может привести к доступу к привилегированным учётным записям и инфраструктуре домена на основе сертификатов. В одном из случаев Microsoft Defender ограничил охваченные учётные записи и заблокировал последующую активность, но одна привилегированная учётная запись, исключённая из автоматического сдерживания, осталась доступной и позже использовалась для эксфильтрации данных. Во втором случае Defender сгенерировал оповещения, связанные с ESC8, после чего клиент изолировал рабочую станцию, и дальнейшего развития атаки не наблюдалось. Активность не эксплуатировала уязвимость в Microsoft Teams, а полагалась на социальную инженерию и небезопасные или чрезмерно разрешительные конфигурации AD CS.
ⓘ Что такое AD CS
Active Directory Certificate Services (AD CS) — это роль сервера в Windows Server, которая позволяет создавать и управлять цифровыми сертификатами. Она используется для обеспечения безопасной аутентификации, шифрования и подписи данных в корпоративной сети. Злоупотребление AD CS может позволить атакующим получить несанкционированный доступ к ресурсам.
Источник: Microsoft Security
@cbunit
Злоумышленники использовали Microsoft Teams для выдачи себя за сотрудников техподдержки. Они убеждали пользователей предоставить удалённый доступ через Quick Assist. Получив доступ, атакующие разворачивали портативные среды выполнения Python, Bun или Java. Затем они проводили разведку хостов и сети, а также оценивали Active Directory Certificate Services (AD CS) на предмет путей аутентификации на основе сертификатов.
В одном случае злоумышленник злоупотребил шаблоном сертификата, уязвимым к ESC1, для получения сертификатов аутентификации для привилегированных учётных записей и выполнения DCSync. В другом случае использовалась техника PetitPotam, которая заставляла сервер Windows аутентифицироваться на контролируемой атакующим системе. Атакующий передал аутентификацию NTLM контроллера домена в службу веб-регистрации AD CS (ESC8), получил сертификат для учётной записи контроллера домена и использовал его для аутентификации Kerberos на основе сертификатов (PKINIT).
Такой паттерн атак представляет высокий риск, поскольку сеанс удалённого доступа, одобренный пользователем, может привести к доступу к привилегированным учётным записям и инфраструктуре домена на основе сертификатов. В одном из случаев Microsoft Defender ограничил охваченные учётные записи и заблокировал последующую активность, но одна привилегированная учётная запись, исключённая из автоматического сдерживания, осталась доступной и позже использовалась для эксфильтрации данных. Во втором случае Defender сгенерировал оповещения, связанные с ESC8, после чего клиент изолировал рабочую станцию, и дальнейшего развития атаки не наблюдалось. Активность не эксплуатировала уязвимость в Microsoft Teams, а полагалась на социальную инженерию и небезопасные или чрезмерно разрешительные конфигурации AD CS.
ⓘ Что такое AD CS
Active Directory Certificate Services (AD CS) — это роль сервера в Windows Server, которая позволяет создавать и управлять цифровыми сертификатами. Она используется для обеспечения безопасной аутентификации, шифрования и подписи данных в корпоративной сети. Злоупотребление AD CS может позволить атакующим получить несанкционированный доступ к ресурсам.
DeviceNetworkEvents
| where Timestamp > ago(7d)
| where InitiatingProcessVersionInfoOriginalFileName =~ "bun.exe"
    or InitiatingProcessFileName in~ (
        "bun.exe", "java.exe", "javaw.exe")
| where RemotePort in (80, 445, 636, 88)
| where InitiatingProcessFolderPath matches regex
    @"(?i)\\AppData\\Roaming\\KB[0-9]+\\"
| order by Timestamp desc
Источник: Microsoft Security
@cbunit
Вредоносное расширение Claude Code для Cursor создавало SSH-бэкдор
Источник: Microsoft Security
@cbunit
Источник: Microsoft Security
@cbunit
Positive Technologies: итоги расследований инцидентов за 2025-2026 гг.
▤ Разбор
Positive Technologies опубликовала отчёт об итогах расследований инцидентов и ретроспективного анализа за период с IV квартала 2025 по III квартал 2026 года. Отчёт основан на более чем 140 проектах, выполненных в России, Латинской Америке и на Ближнем Востоке.
В отчёте представлены основные выводы, статистика и динамика изменений по сравнению с предыдущим периодом. Отмечается рост числа проектов на 40%, увеличение медианного времени до обнаружения (TTD) на 5 дней и медианной длительности инцидента на 6 дней. Время до перевода инцидента в контролируемую фазу (TTC) увеличилось на 1 день, а время до завершения работ (TTR) сократилось на 2 дня.
В отчёте также анализируются типы выявленных угроз: доля компаний со следами APT-группировок составила 49,3%, Cybercrime — 34,2%, а неидентифицированных группировок — 16,5%. Среди наиболее часто встречающихся APT-группировок названы PhantomCore и IAmTheKing. Шесть группировок были обнаружены впервые, три из них — экспертами PT ESC IR.
Источник: Positive Technologies
@cbunit
▤ Разбор
Positive Technologies опубликовала отчёт об итогах расследований инцидентов и ретроспективного анализа за период с IV квартала 2025 по III квартал 2026 года. Отчёт основан на более чем 140 проектах, выполненных в России, Латинской Америке и на Ближнем Востоке.
В отчёте представлены основные выводы, статистика и динамика изменений по сравнению с предыдущим периодом. Отмечается рост числа проектов на 40%, увеличение медианного времени до обнаружения (TTD) на 5 дней и медианной длительности инцидента на 6 дней. Время до перевода инцидента в контролируемую фазу (TTC) увеличилось на 1 день, а время до завершения работ (TTR) сократилось на 2 дня.
В отчёте также анализируются типы выявленных угроз: доля компаний со следами APT-группировок составила 49,3%, Cybercrime — 34,2%, а неидентифицированных группировок — 16,5%. Среди наиболее часто встречающихся APT-группировок названы PhantomCore и IAmTheKing. Шесть группировок были обнаружены впервые, три из них — экспертами PT ESC IR.
Provider: Microsoft-Windows-PowerShell
EventID: 4104
Ключевая информация:
…
«ScriptBlockText»: «$hash_file = @{\n  \»[HASH]\» = @{\n    \»target\»
= \»C:\\Users\\.\»;\n    \»src_basename\» = \»putty_svc_32.exe\»;\n
\»dst\» = \»C:\\Users\\.\»\n  }\n}\n\nFunction Cleanup($disposable)
{\n  if (($disposable -ne null)-and(disposable.GetType().
GetMethod(\»Dispose\») -ne $null)) {\n    $disposable.Dispose()\n  }\n}\n\
nFunction Check-Files($h) {\n  return $h.GetEnumerator() > ForEach-
Object {\n    $dst = Unresolve-Path $_.Value.target\n    $dst_changed
…
Источник: Positive Technologies
@cbunit
Эксплойт "SMS of Death" для Android удалённо выводит из строя телефоны
Исследователь безопасности выпустил эксплойт для уязвимости Android, позволяющей удалённо вызывать сбои или аварийное завершение работы телефонов. Атака осуществляется отправкой специально сформированного SMS-сообщения, которое обрабатывается до попадания в папку входящих.
Уязвимость CVE-2026-58882, получившая название "SMS of Death", нарушает работу сотовой связи и прерывает текущие вызовы, включая экстренные. Google исправила её в октябрьских обновлениях безопасности для Android 14–17, однако устройства под управлением Android 12 и 13 остаются уязвимыми.
ⓘ Что такое "SMS of Death"
"SMS of Death" — это уязвимость в Android, позволяющая злоумышленникам вызывать сбой или перезагрузку устройства, отправляя специально сформированное SMS-сообщение. Атака не требует взаимодействия пользователя и может прерывать сотовую связь.
Источник: BleepingComputer
@cbunit
Исследователь безопасности выпустил эксплойт для уязвимости Android, позволяющей удалённо вызывать сбои или аварийное завершение работы телефонов. Атака осуществляется отправкой специально сформированного SMS-сообщения, которое обрабатывается до попадания в папку входящих.
Уязвимость CVE-2026-58882, получившая название "SMS of Death", нарушает работу сотовой связи и прерывает текущие вызовы, включая экстренные. Google исправила её в октябрьских обновлениях безопасности для Android 14–17, однако устройства под управлением Android 12 и 13 остаются уязвимыми.
ⓘ Что такое "SMS of Death"
"SMS of Death" — это уязвимость в Android, позволяющая злоумышленникам вызывать сбой или перезагрузку устройства, отправляя специально сформированное SMS-сообщение. Атака не требует взаимодействия пользователя и может прерывать сотовую связь.
❝When Android attempts to allocate memory using this negative value, it triggers a NegativeArraySizeException that crashes the com.android.phone process.❞
— Mark Blah
Источник: BleepingComputer
@cbunit
Северокорейские хакеры ускоряют атаки с помощью ИИ
▤ Разбор
Северокорейские хакерские группы активно используют искусственный интеллект для ускорения и масштабирования своих атак. Microsoft Threat Intelligence зафиксировала разный уровень внедрения ИИ в операциях таких группировок, как Jade Sleet, Onyx Sleet, Coral Sleet и Diamond Sleet. ИИ применяется для разведки, создания персонализированных фишинговых сообщений, разработки вредоносного ПО и анализа данных.
Применение ИИ не означает полную автономию атак; операции остаются под управлением человека. Северная Корея использует кибероперации для обхода международных санкций и достижения государственных целей, включая получение доходов, сбор разведданных и политически мотивированные действия. Основные цели — криптовалютные и финансовые организации, IT-компании, государственные и образовательные учреждения.
Источник: Microsoft Security
@cbunit
▤ Разбор
Северокорейские хакерские группы активно используют искусственный интеллект для ускорения и масштабирования своих атак. Microsoft Threat Intelligence зафиксировала разный уровень внедрения ИИ в операциях таких группировок, как Jade Sleet, Onyx Sleet, Coral Sleet и Diamond Sleet. ИИ применяется для разведки, создания персонализированных фишинговых сообщений, разработки вредоносного ПО и анализа данных.
Применение ИИ не означает полную автономию атак; операции остаются под управлением человека. Северная Корея использует кибероперации для обхода международных санкций и достижения государственных целей, включая получение доходов, сбор разведданных и политически мотивированные действия. Основные цели — криптовалютные и финансовые организации, IT-компании, государственные и образовательные учреждения.
Источник: Microsoft Security
@cbunit
#дайджест
Главное за неделю (25.10–31.10):
🔸 PHP2Shell: критические уязвимости позволяют выполнять код без аутентификации
🔸 CISA добавила в каталог KEV уязвимости Adobe Commerce и Google Brotli
🔸 Атаки с эксплойтами в РФ выросли на 24% в 2026 году
🔸 Binance потеряла $6,3 млрд из-за взлома, связанного с КНДР
🔸 HTTP2Shell: уязвимость Brotli затрагивает не только Node.js
🔸 PHP исправила уязвимость выполнения кода в Brotli для Windows
Главное за неделю (25.10–31.10):
🔸 PHP2Shell: критические уязвимости позволяют выполнять код без аутентификации
🔸 CISA добавила в каталог KEV уязвимости Adobe Commerce и Google Brotli
🔸 Атаки с эксплойтами в РФ выросли на 24% в 2026 году
🔸 Binance потеряла $6,3 млрд из-за взлома, связанного с КНДР
🔸 HTTP2Shell: уязвимость Brotli затрагивает не только Node.js
🔸 PHP исправила уязвимость выполнения кода в Brotli для Windows
CyberStrikeAI: ИИ-оркестратор управляет атаками на организации
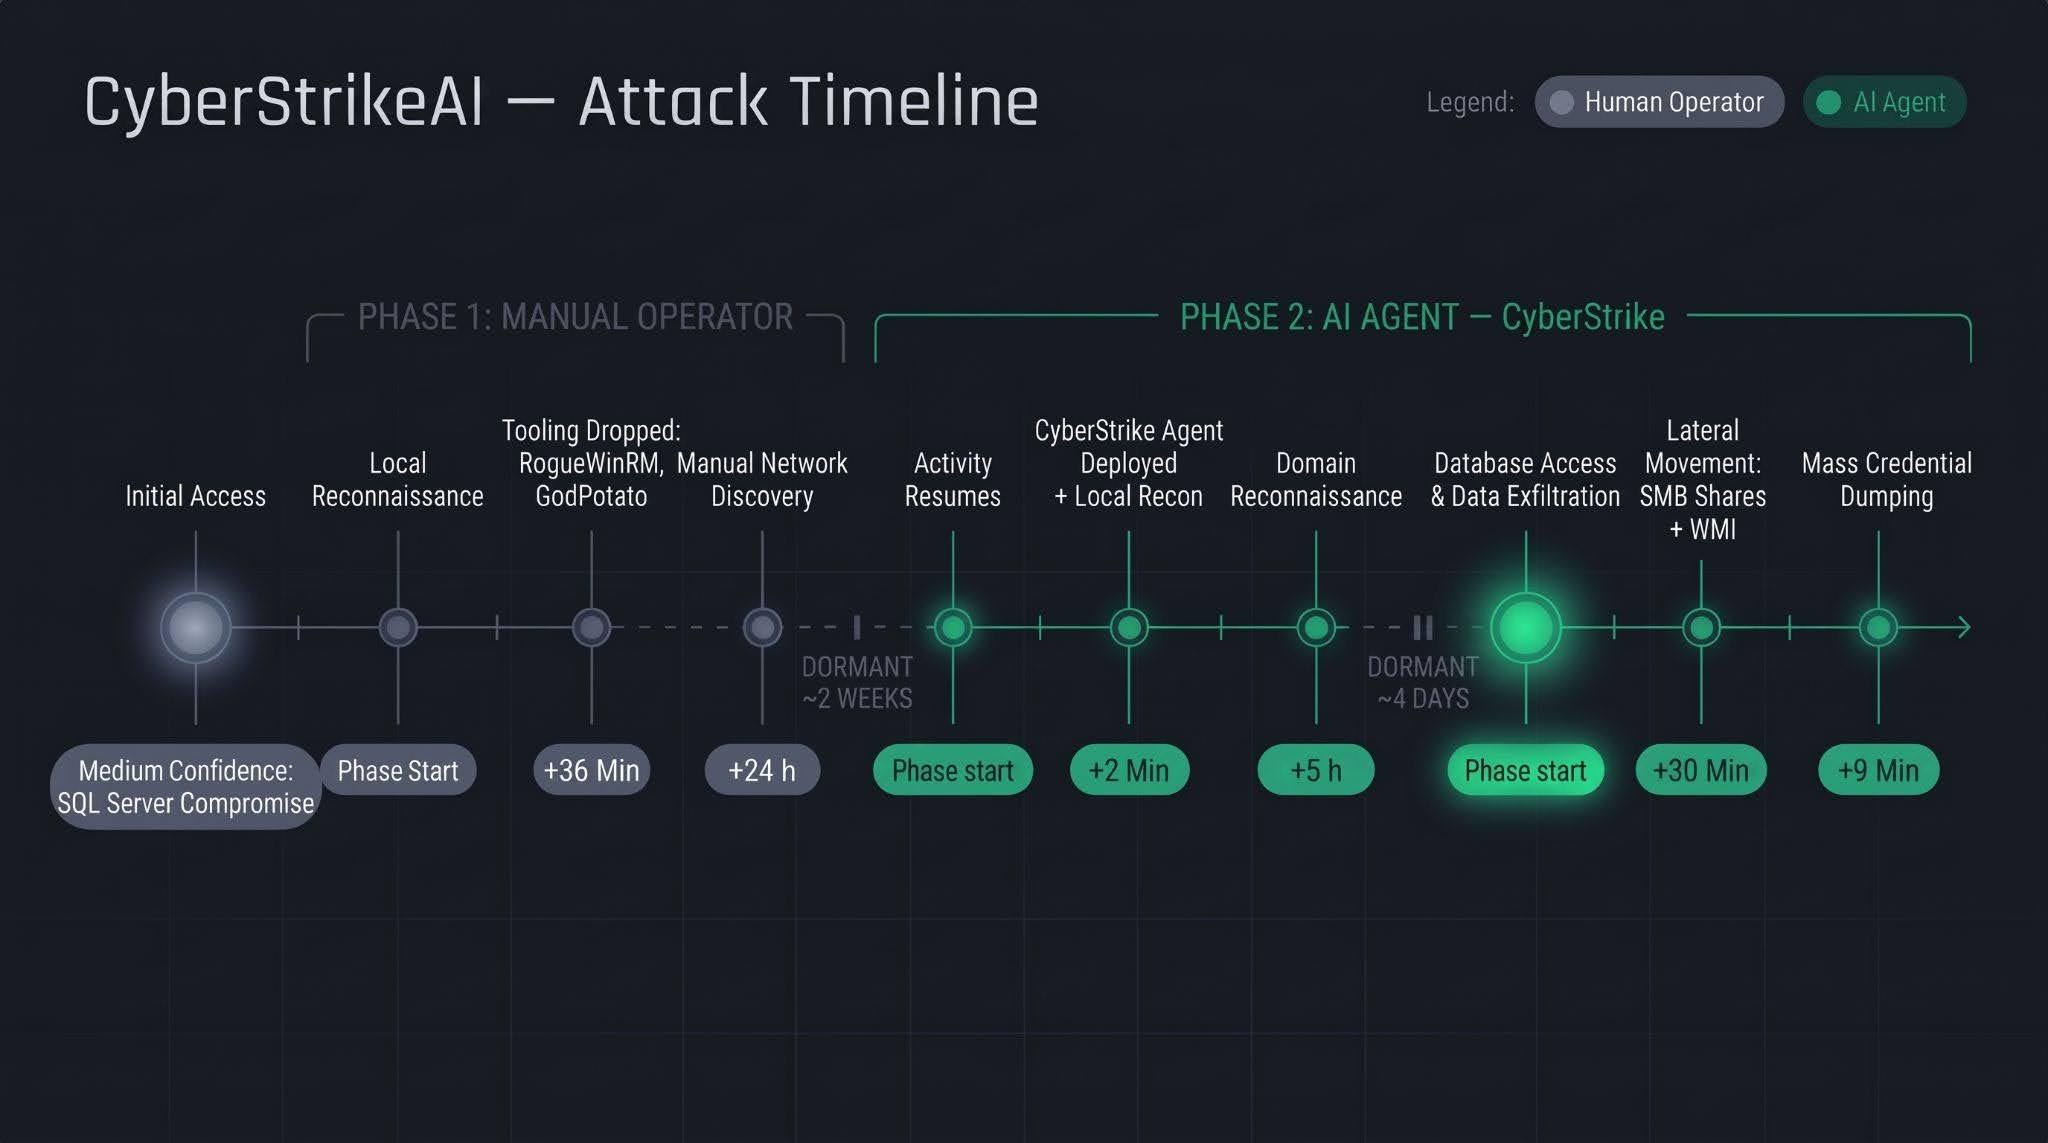
Специалисты «Лаборатории Касперского» выявили кампанию с использованием C2-агентов, управляемых искусственным интеллектом. Жертвами стали образовательные организации в Африке и Латинской Америке. Фреймворк CyberStrikeAI планирует действия, подбирает инструменты и формирует команды с помощью LLM-оркестратора на сервере, а имплант исполняет их на скомпрометированных узлах.
ИИ встраивается в ядро атаки, автоматизируя этапы от выполнения полезной нагрузки до сбора и эксфильтрации данных. Стратегический замысел остается за человеком, а выбор технических шагов переходит к модели. Имплант исполняет решения LLM-оркестратора.
ⓘ Что такое CyberStrikeAI
CyberStrikeAI — модульная платформа на Go с открытым исходным кодом для автоматизации пентестов. Она объединяет LLM-оркестрацию атаки и встроенный C2-сервер с агентами. Интеллектуальная надстройка изолирована на управляющем сервере, а имплант исполняет команды без ИИ-функциональности.
Источник: Securelist
@cbunit
Специалисты «Лаборатории Касперского» выявили кампанию с использованием C2-агентов, управляемых искусственным интеллектом. Жертвами стали образовательные организации в Африке и Латинской Америке. Фреймворк CyberStrikeAI планирует действия, подбирает инструменты и формирует команды с помощью LLM-оркестратора на сервере, а имплант исполняет их на скомпрометированных узлах.
ИИ встраивается в ядро атаки, автоматизируя этапы от выполнения полезной нагрузки до сбора и эксфильтрации данных. Стратегический замысел остается за человеком, а выбор технических шагов переходит к модели. Имплант исполняет решения LLM-оркестратора.
ⓘ Что такое CyberStrikeAI
CyberStrikeAI — модульная платформа на Go с открытым исходным кодом для автоматизации пентестов. Она объединяет LLM-оркестрацию атаки и встроенный C2-сервер с агентами. Интеллектуальная надстройка изолирована на управляющем сервере, а имплант исполняет команды без ИИ-функциональности.
Источник: Securelist
@cbunit
PHP и GitLab: критические уязвимости, найденные ИИ, требуют срочных обновлений
Две критические уязвимости в PHP и GitLab, обнаруженные с помощью ИИ, требуют срочного обновления серверов. PHP2Shell (CVE-2026-109618, CVE-2026-109619) с оценкой 9,2 балла по CVSS 4.0 позволяет выполнить код на сервере без авторизации. Уязвимы версии PHP до 5.4, включая PHP-FPM, mod_php и php-cgi.
GitLab закрыл уязвимость CVE-2026-110264 с оценкой 10.0, позволяющую удалённо выполнить код через переполнение целых чисел в движке регулярных выражений Onigmo. Ошибка присутствует в GitLab с версии 7.0, выпущенной в 2014 году. Исправление от 12 октября закрывало предыдущую ошибку, но не эту.
ИИ ускоряет поиск уязвимостей и создание эксплойтов. Модели OpenAI нашли ошибки в PHP, а VulnCheck продемонстрировал эксплойт для PHP2Shell. Автономные ИИ-агенты также используются злоумышленниками для автоматизации атак.
Своевременное обновление затруднено из-за сложности инфраструктуры, тестирования и согласования окон обслуживания. Для защиты в промежутке между обнаружением уязвимости и установкой патча применяется контроль поведения приложений (runtime-безопасность).
ⓘ Что такое PHP2Shell
PHP2Shell — это общее название для двух критических уязвимостей в языке программирования PHP, позволяющих удалённо выполнить код на сервере без аутентификации. Они были обнаружены с помощью искусственного интеллекта и требуют срочного обновления интерпретатора PHP.
Источники: УЦСБ · Сиолошная
@cbunit
Две критические уязвимости в PHP и GitLab, обнаруженные с помощью ИИ, требуют срочного обновления серверов. PHP2Shell (CVE-2026-109618, CVE-2026-109619) с оценкой 9,2 балла по CVSS 4.0 позволяет выполнить код на сервере без авторизации. Уязвимы версии PHP до 5.4, включая PHP-FPM, mod_php и php-cgi.
GitLab закрыл уязвимость CVE-2026-110264 с оценкой 10.0, позволяющую удалённо выполнить код через переполнение целых чисел в движке регулярных выражений Onigmo. Ошибка присутствует в GitLab с версии 7.0, выпущенной в 2014 году. Исправление от 12 октября закрывало предыдущую ошибку, но не эту.
ИИ ускоряет поиск уязвимостей и создание эксплойтов. Модели OpenAI нашли ошибки в PHP, а VulnCheck продемонстрировал эксплойт для PHP2Shell. Автономные ИИ-агенты также используются злоумышленниками для автоматизации атак.
Своевременное обновление затруднено из-за сложности инфраструктуры, тестирования и согласования окон обслуживания. Для защиты в промежутке между обнаружением уязвимости и установкой патча применяется контроль поведения приложений (runtime-безопасность).
ⓘ Что такое PHP2Shell
PHP2Shell — это общее название для двух критических уязвимостей в языке программирования PHP, позволяющих удалённо выполнить код на сервере без аутентификации. Они были обнаружены с помощью искусственного интеллекта и требуют срочного обновления интерпретатора PHP.
Источники: УЦСБ · Сиолошная
@cbunit
Крупные компании используют фишинговые симуляции для обучения сотрудников
Фишинг и социальная инженерия остаются основными методами проникновения злоумышленников в корпоративную инфраструктуру. Сотрудники компаний являются главным слабым звеном в информационной безопасности. Программы повышения осведомлённости (Security Awareness) демонстрируют высокую эффективность в противодействии этим угрозам.
Искусственный интеллект (ИИ) значительно повышает убедительность фишинговых сообщений, имитируя стиль легитимных писем и используя данные об атакуемой компании. Средняя конверсия фишинговых сообщений, сгенерированных ИИ, составляет 54%, что в 4,5 раза выше, чем у сообщений, написанных людьми. Наибольшему риску подвержены бухгалтерия, маркетинг, службы закупок и продаж, логистики.
Программы повышения осведомлённости, включающие обучение и тестирование, показывают не меньшую результативность по сравнению с техническими средствами защиты. Затраты на их проведение невелики, а эффект проявляется быстро: после первого цикла обучения сотрудники в 2-3 раза реже открывают фишинговые письма и переходят по ссылкам. В Билайне доля открывающих фишинговые письма снизилась с 45% до 18% после первого этапа обучения.
ⓘ Программы повышения осведомлённости
Программы повышения осведомлённости сотрудников об угрозах и их киберграмотности помогают сформировать базовые навыки кибербезопасности: распознавать ключевые угрозы и противодействовать им. Они включают обучение, тестирование и имитацию атак.
Источник: Anti-Malware
@cbunit
Фишинг и социальная инженерия остаются основными методами проникновения злоумышленников в корпоративную инфраструктуру. Сотрудники компаний являются главным слабым звеном в информационной безопасности. Программы повышения осведомлённости (Security Awareness) демонстрируют высокую эффективность в противодействии этим угрозам.
Искусственный интеллект (ИИ) значительно повышает убедительность фишинговых сообщений, имитируя стиль легитимных писем и используя данные об атакуемой компании. Средняя конверсия фишинговых сообщений, сгенерированных ИИ, составляет 54%, что в 4,5 раза выше, чем у сообщений, написанных людьми. Наибольшему риску подвержены бухгалтерия, маркетинг, службы закупок и продаж, логистики.
Программы повышения осведомлённости, включающие обучение и тестирование, показывают не меньшую результативность по сравнению с техническими средствами защиты. Затраты на их проведение невелики, а эффект проявляется быстро: после первого цикла обучения сотрудники в 2-3 раза реже открывают фишинговые письма и переходят по ссылкам. В Билайне доля открывающих фишинговые письма снизилась с 45% до 18% после первого этапа обучения.
ⓘ Программы повышения осведомлённости
Программы повышения осведомлённости сотрудников об угрозах и их киберграмотности помогают сформировать базовые навыки кибербезопасности: распознавать ключевые угрозы и противодействовать им. Они включают обучение, тестирование и имитацию атак.
❝Как отметил директор по продуктам для защиты рабочих станций и серверов Positive Technologies Сергей Лебедев в выступлении на конференции Positive Security Day, средняя конверсия фишинговых сообщений, сгенерированных ИИ, составляет 54%, что в 4,5 раза больше, чем если бы они были написаны людьми.❞
— Сергей Лебедев
Источник: Anti-Malware
@cbunit
❢ Ivanti исправила две новые 0-day уязвимости в Connect Secure, эксплуатируемые в атаках
Ivanti выпустила патчи для двух уязвимостей нулевого дня в Connect Secure (ICS), которые злоумышленники использовали в цепочке с ранее обнаруженной уязвимостью.
Новые уязвимости CVE-2026-111357 и CVE-2026-118527 позволяют повысить привилегии и загружать файлы. Атаки с использованием цепочки из трёх уязвимостей затронули ограниченное число клиентов.
ⓘ Что такое Ivanti Connect Secure
Ivanti Connect Secure — это VPN-решение для обеспечения безопасного удалённого доступа к корпоративным ресурсам. Уязвимости в нём позволяют злоумышленникам получить несанкционированный доступ к сетям компаний.
Источники: SecurityWeek · Rapid7
@cbunit
Ivanti выпустила патчи для двух уязвимостей нулевого дня в Connect Secure (ICS), которые злоумышленники использовали в цепочке с ранее обнаруженной уязвимостью.
Новые уязвимости CVE-2026-111357 и CVE-2026-118527 позволяют повысить привилегии и загружать файлы. Атаки с использованием цепочки из трёх уязвимостей затронули ограниченное число клиентов.
ⓘ Что такое Ivanti Connect Secure
Ivanti Connect Secure — это VPN-решение для обеспечения безопасного удалённого доступа к корпоративным ресурсам. Уязвимости в нём позволяют злоумышленникам получить несанкционированный доступ к сетям компаний.
Источники: SecurityWeek · Rapid7
@cbunit
VasyGrek расширила географию атак и использует новые инструменты для заражения
Эксперты «Лаборатории Касперского» зафиксировали более 100 попыток атак группы VasyGrek (Fluffy Wolf) на организации в России, Беларуси и Казахстане за первые три квартала 2026 года. Целями становились предприятия металлургии, оптовых поставок сырья, государственные учреждения, а также компании из сфер здравоохранения, нефтегазовой, энергетической, финансовой и агропромышленной отраслей.
Исследователи выявили новый сценарий атаки, при котором злоумышленники использовали фишинговые письма для установки бэкдора. Вредоносные файлы, замаскированные под бухгалтерские документы, запускали легитимный процесс, загружавший бэкдор на Golang. Этот бэкдор позволял удалённо выполнять команды на заражённом устройстве и связывался с командными серверами.
Группа также применяла многоступенчатые цепочки заражения с дропперами на Rust для установки бэкдора PureRAT, который предоставлял удалённый доступ к конфиденциальной информации. В арсенале VasyGrek появились загрузчик PowerLoader и шифровальщик Pay2Key, а возможности PureRAT расширили с помощью плагина PluginRemoteDesktop.
Источники: Kaspersky · SecurityMedia
@cbunit
Эксперты «Лаборатории Касперского» зафиксировали более 100 попыток атак группы VasyGrek (Fluffy Wolf) на организации в России, Беларуси и Казахстане за первые три квартала 2026 года. Целями становились предприятия металлургии, оптовых поставок сырья, государственные учреждения, а также компании из сфер здравоохранения, нефтегазовой, энергетической, финансовой и агропромышленной отраслей.
Исследователи выявили новый сценарий атаки, при котором злоумышленники использовали фишинговые письма для установки бэкдора. Вредоносные файлы, замаскированные под бухгалтерские документы, запускали легитимный процесс, загружавший бэкдор на Golang. Этот бэкдор позволял удалённо выполнять команды на заражённом устройстве и связывался с командными серверами.
Группа также применяла многоступенчатые цепочки заражения с дропперами на Rust для установки бэкдора PureRAT, который предоставлял удалённый доступ к конфиденциальной информации. В арсенале VasyGrek появились загрузчик PowerLoader и шифровальщик Pay2Key, а возможности PureRAT расширили с помощью плагина PluginRemoteDesktop.
Источники: Kaspersky · SecurityMedia
@cbunit
Криминальные форумы экстренно закрываются из-за уязвимостей в PHP
Две критические уязвимости в PHP вызвали панику среди администраторов криминальных форумов. Злоумышленники начали спешно защищать собственную инфраструктуру, демонстрируя те же проблемы управления экспозицией, что и их жертвы.
PHP используется примерно в 75% веб-сайтов, что делает его основой современного интернета. Эта инфраструктура включает не только легитимные бизнесы, но и криминальные форумы, маркетплейсы и платформы для общения. 20 октября 2026 года были публично раскрыты две критические уязвимости удалённого выполнения кода в PHP: CVE-2026-109618 (OOM Corruption) и CVE-2026-109619 (Stale Global State). Обе уязвимости имеют рейтинг CVSS v4.0 9.2 и могут использоваться совместно для более надёжной эксплуатации. Исследователи приписывают обнаружение и создание цепочки эксплуатации передовым моделям ИИ.
ⓘ Что такое PHP2Shell
PHP2Shell — это условное обозначение для двух критических уязвимостей удалённого выполнения кода в PHP (CVE-2026-109618 и CVE-2026-109619). Они позволяют злоумышленникам выполнять произвольный код на сервере, что может привести к компрометации данных и инфраструктуры.
Источник: Cloud Security Alliance
@cbunit
Две критические уязвимости в PHP вызвали панику среди администраторов криминальных форумов. Злоумышленники начали спешно защищать собственную инфраструктуру, демонстрируя те же проблемы управления экспозицией, что и их жертвы.
PHP используется примерно в 75% веб-сайтов, что делает его основой современного интернета. Эта инфраструктура включает не только легитимные бизнесы, но и криминальные форумы, маркетплейсы и платформы для общения. 20 октября 2026 года были публично раскрыты две критические уязвимости удалённого выполнения кода в PHP: CVE-2026-109618 (OOM Corruption) и CVE-2026-109619 (Stale Global State). Обе уязвимости имеют рейтинг CVSS v4.0 9.2 и могут использоваться совместно для более надёжной эксплуатации. Исследователи приписывают обнаружение и создание цепочки эксплуатации передовым моделям ИИ.
ⓘ Что такое PHP2Shell
PHP2Shell — это условное обозначение для двух критических уязвимостей удалённого выполнения кода в PHP (CVE-2026-109618 и CVE-2026-109619). Они позволяют злоумышленникам выполнять произвольный код на сервере, что может привести к компрометации данных и инфраструктуры.
❝We take our security seriously❞
— BreachForums
Источник: Cloud Security Alliance
@cbunit
Сбой у Beget: более 200 тыс. клиентов остались без доступа к сайтам
Российский хостинг-провайдер Beget столкнулся с масштабным сбоем 2 ноября. Инцидент затронул все уровни инфраструктуры и привел к недоступности сайтов клиентов. Причины сбоя пока не установлены, компания опровергла версии об атаке беспилотников и уязвимости PHP.
Сбой также повлиял на работу сторонних сервисов, включая «Честный знак» и BelkaCar. По данным компании, услугами Beget пользуются более 200 тыс. клиентов.
ⓘ Что такое Beget
Beget — российский облачный провайдер и регистратор доменных имен. Компания предоставляет услуги виртуального хостинга, аренды серверов и регистрации доменов. Beget занимает около 13–15% рынка регистрации доменов .RU и .РФ.
Источники: SecPost · Хабр / Новости · РБК
@cbunit
Российский хостинг-провайдер Beget столкнулся с масштабным сбоем 2 ноября. Инцидент затронул все уровни инфраструктуры и привел к недоступности сайтов клиентов. Причины сбоя пока не установлены, компания опровергла версии об атаке беспилотников и уязвимости PHP.
Сбой также повлиял на работу сторонних сервисов, включая «Честный знак» и BelkaCar. По данным компании, услугами Beget пользуются более 200 тыс. клиентов.
ⓘ Что такое Beget
Beget — российский облачный провайдер и регистратор доменных имен. Компания предоставляет услуги виртуального хостинга, аренды серверов и регистрации доменов. Beget занимает около 13–15% рынка регистрации доменов .RU и .РФ.
Источники: SecPost · Хабр / Новости · РБК
@cbunit
LLMJacking: как злоумышленники монетизируют украденные LLM-ресурсы
В 2026 году Google Threat Intelligence зафиксировала случаи компрометации корпоративных доступов к большим языковым моделям (LLM). Злоумышленники использовали эту тактику, названную LLMJacking, для получения прибыли от ресурсов облачных провайдеров и моделей.
LLMJacking приводит к резкому росту мошеннических расходов на облачные сервисы, достигающему сотен тысяч долларов в день. В некоторых организациях суммарные убытки превысили $1 млн до блокировки доступа.
Анализ криминальной экосистемы выявил финансово мотивированные группы, специализирующиеся на получении первоначального доступа и последующей монетизации через «LLM Mixers». Эти сервисы действуют как прокси-серверы, агрегируя и перепродавая несанкционированный доступ к LLM.
Источник: Google Threat Intelligence
@cbunit
В 2026 году Google Threat Intelligence зафиксировала случаи компрометации корпоративных доступов к большим языковым моделям (LLM). Злоумышленники использовали эту тактику, названную LLMJacking, для получения прибыли от ресурсов облачных провайдеров и моделей.
LLMJacking приводит к резкому росту мошеннических расходов на облачные сервисы, достигающему сотен тысяч долларов в день. В некоторых организациях суммарные убытки превысили $1 млн до блокировки доступа.
Анализ криминальной экосистемы выявил финансово мотивированные группы, специализирующиеся на получении первоначального доступа и последующей монетизации через «LLM Mixers». Эти сервисы действуют как прокси-серверы, агрегируя и перепродавая несанкционированный доступ к LLM.
Источник: Google Threat Intelligence
@cbunit