
❢ Атаки с эксплойтами в РФ выросли на 24% в 2026 году
Разбор целиком: cbunit.ru
Источники: Kaspersky · SecurityMedia
@cbunit
Разбор целиком: cbunit.ru
Источники: Kaspersky · SecurityMedia
@cbunit
❢ HTTP2Shell: уязвимость Brotli затрагивает не только Node.js
▤ Разбор
Уязвимость CVE-2026-111497, получившая название HTTP2Shell, затрагивает реализацию декомпрессии Brotli. Изначально её связывали с Node.js, но теперь известно, что она распространяется шире.
Уязвимость может привести к удалённому выполнению кода. Для её эксплуатации злоумышленник должен иметь возможность передать атакующему контролируемые данные, сжатые с помощью Brotli, уязвимой реализации декомпрессора. Приоритетом для защитников является обнаружение уязвимых компонентов, оценка возможности достижения цели и установка исправлений.
ⓘ Что такое Brotli
Brotli — это алгоритм сжатия данных с потерями, разработанный Google. Он используется для уменьшения размера веб-трафика, например, при передаче веб-страниц по протоколу HTTP.
Источники: Check Point · Ubuntu Security · Patchstack
@cbunit
▤ Разбор
Уязвимость CVE-2026-111497, получившая название HTTP2Shell, затрагивает реализацию декомпрессии Brotli. Изначально её связывали с Node.js, но теперь известно, что она распространяется шире.
Уязвимость может привести к удалённому выполнению кода. Для её эксплуатации злоумышленник должен иметь возможность передать атакующему контролируемые данные, сжатые с помощью Brotli, уязвимой реализации декомпрессора. Приоритетом для защитников является обнаружение уязвимых компонентов, оценка возможности достижения цели и установка исправлений.
ⓘ Что такое Brotli
Brotli — это алгоритм сжатия данных с потерями, разработанный Google. Он используется для уменьшения размера веб-трафика, например, при передаче веб-страниц по протоколу HTTP.
❝The vulnerability is associated with Brotli decompression, so defenders need to find vulnerable implementations across applications and infrastructure, confirm whether untrusted compressed data can reach them, and patch the affected component.❞
— Check Point
Источники: Check Point · Ubuntu Security · Patchstack
@cbunit
.NET: уязвимости в Blazor, Brotli и обработке файлов
В .NET обнаружены уязвимости, позволяющие удалённо выполнить код или повысить привилегии.
Уязвимость в отладчике .NET Blazor WebAssembly (CVE-2026-102870) позволяла злоумышленнику выполнить произвольный код. Исправление для этой уязвимости было выпущено ранее, но оказалось неполным. Проблема затрагивала только версии dotnet10 и dotnet11.
Уязвимость в библиотеке Brotli (CVE-2026-111497) позволяла удалённому атакующему вызвать отказ в обслуживании или выполнить произвольный код. Уязвимость связана с некорректной обработкой сжатых потоков.
Ещё одна уязвимость (CVE-2026-114148) позволяла локальному атакующему повысить свои привилегии. Проблема заключалась в некорректной обработке .NET прав собственности на файлы.
ⓘ Отладчик .NET Blazor WebAssembly
.NET Blazor WebAssembly — это фреймворк для создания интерактивных веб-интерфейсов на C# и .NET, работающий в браузере. Отладчик используется для поиска и исправления ошибок в приложениях.
Источники: Ubuntu Security · Patchstack
@cbunit
WordPress 7.1.4: RCE без аутентификации эксплуатируется после релиза
WordPress выпустила версию 7.1.4, устраняющую 22 уязвимости. Наиболее серьёзная из них — RCE без аутентификации, связанная с состоянием гонки в процессе обновления ядра.
Злоумышленники уже пытаются её эксплуатировать. Уязвимость позволяет выполнить произвольный код на сервере во время обновления, если атакующему удастся попасть в узкое окно. Для защиты пользователям рекомендуется проверить обновление WordPress до версии 7.1.4.
ⓘ Что такое RCE
RCE (Remote Code Execution) — это тип уязвимости, позволяющий злоумышленнику выполнить произвольный код на удалённом компьютере. Это даёт атакующему полный контроль над скомпрометированной системой.
Источник: Wordfence
@cbunit
WordPress выпустила версию 7.1.4, устраняющую 22 уязвимости. Наиболее серьёзная из них — RCE без аутентификации, связанная с состоянием гонки в процессе обновления ядра.
Злоумышленники уже пытаются её эксплуатировать. Уязвимость позволяет выполнить произвольный код на сервере во время обновления, если атакующему удастся попасть в узкое окно. Для защиты пользователям рекомендуется проверить обновление WordPress до версии 7.1.4.
ⓘ Что такое RCE
RCE (Remote Code Execution) — это тип уязвимости, позволяющий злоумышленнику выполнить произвольный код на удалённом компьютере. Это даёт атакующему полный контроль над скомпрометированной системой.
❝WordPress 7.1.4 is a security release addressing a broad set of issues in WordPress Core, including stored cross-site scripting, denial of service, information disclosure, authorization weaknesses, and a race condition that can result in remote code execution.❞
— WordPress
Источник: Wordfence
@cbunit
❢ Binance потеряла $6,3 млрд из-за взлома, связанного с КНДР
Хакеры украли $6,3 млрд в криптовалюте с платформы Binance. Инцидент произошел в четверг вечером и, вероятно, является крупнейшей кражей криптовалюты в истории.
По данным компаний, занимающихся безопасностью блокчейна, украденные средства направлялись через адреса, ранее связанные с северокорейскими хакерами. Binance установила, что взлом произошел из-за скомпрометированного ноутбука сотрудника. Злоумышленники получили доступ к системам, позволившим проводить несанкционированные транзакции по выводу средств.
ⓘ Кто такие TraderTraitor
TraderTraitor — хакерская группа, предположительно связанная с КНДР. Эксперты считают её наиболее частым виновником громких краж криптовалют. Группа использовала небольшие транзакции в Tornado Cash для финансирования операционного кошелька и готовила атаки заранее, исполняя их одним пакетом.
Источники: The Record · Anti-Malware · «Хакер» · BleepingComputer · SecurityWeek · TechRadar Pro · РБК · Chainalysis · Malwarebytes Labs
@cbunit
Пиратские книги и фишинг: как злоумышленники атакуют читателей
Злоумышленники используют интерес к электронным книгам для распространения вредоносного ПО и проведения фишинговых атак. Пользователи, скачивающие книги с пиратских сайтов, рискуют загрузить майнеры или стилеры, крадущие пароли и данные криптокошельков. Сайты, занимающиеся поисковым спамом, могут автоматически генерировать страницы для скачивания несуществующих книг, перенаправляя пользователей на вредоносные ресурсы.
Фишинговые схемы включают рассылку фальшивых писем от имени книжных сообществ, таких как Goodreads, с предложением фиктивных услуг для вымогательства денег. Также распространены поддельные предложения скидок от известных книжных магазинов, ведущие на сайты, оформляющие платные подписки. Злоумышленники маскируют фишинговые сайты под пиратские библиотеки, используя их для сбора данных пользователей, включая имена, адреса электронной почты, хеши паролей и даже адреса криптокошельков.
Электронные ридеры представляют меньший интерес для атак из-за сложности предугадывания пользовательских устройств и доступа к сети. Однако более продвинутые модели с доступом в интернет и возможностью установки сторонних приложений могут стать целью. История чтения также может быть использована злоумышленниками для доксинга, если произойдет утечка данных или взлом аккаунта книжного сервиса.
Источник: Kaspersky Daily
@cbunit
Уязвимость GitLab с оценкой 10/10 эксплуатировалась против Alpine Linux
Уязвимость в GitLab, отслеживаемая как CVE-2026-97229, эксплуатировалась через неделю после раскрытия в попытке атаки на Alpine Linux.
Уязвимость связана с недостаточной валидацией регулярных выражений в Onigmo, движке регулярных выражений Ruby. Она позволяла неаутентифицированному пользователю выполнять произвольный код на сервере GitLab через специально сформированное регулярное выражение в конфигурации CI/CD.
Атакующий использовал эксплойт CVE-2026-97229 против экземпляра GitLab Alpine Linux 20 и 21 октября. Атака не удалась, но дистрибутив Linux пересобрал экземпляр с нуля. Уязвимость не была исправлена обновлением GitLab до версии 19.3.6, поскольку она находится в Ruby, а не в самом GitLab. Для устранения требуется обновление Ruby до версии 3.3.13, 3.4.12, 4.0.9 или выше.
Источники: SecurityWeek · T.Hunter
@cbunit
Модель ИИ Anthropic нашла уязвимость в ядре Linux, дающую root-доступ
Модель ИИ от Anthropic обнаружила уязвимость в ядре Linux, позволяющую удалённо выполнить код с правами root.
Уязвимость CVE-2026-98432 представляет собой состояние гонки, приводящее к использованию освобождённой памяти (use-after-free) в сетевом стеке ядра. Эксплойт позволяет неаутентифицированному злоумышленнику выполнить произвольные команды без взаимодействия с пользователем.
Уязвимость затрагивает восемь веток ядра Linux, начиная с версии 4.4. Исправленные версии включают 5.10.272, 5.15.223, 6.6.159, 6.1.190, 6.12.113, 6.18.56, 7.2.10 и 7.3-rc7. Обновлённые пакеты ядра доступны для некоторых дистрибутивов, включая Debian, Oracle Linux, SUSE и Amazon Linux. Ubuntu и Red Hat Enterprise Linux ещё не выпустили исправления.
ⓘ Что такое Multipath TCP
Multipath TCP (MPTCP) расширяет стандартный TCP, позволяя устройству использовать несколько сетевых интерфейсов одновременно в рамках одного соединения. Это улучшает агрегацию пропускной способности и отказоустойчивость сети. В Linux MPTCP является опциональным и требует явного запроса при создании сокетов.
Источники: CSO Online · Хабр / Новости
@cbunit
Модель ИИ от Anthropic обнаружила уязвимость в ядре Linux, позволяющую удалённо выполнить код с правами root.
Уязвимость CVE-2026-98432 представляет собой состояние гонки, приводящее к использованию освобождённой памяти (use-after-free) в сетевом стеке ядра. Эксплойт позволяет неаутентифицированному злоумышленнику выполнить произвольные команды без взаимодействия с пользователем.
Уязвимость затрагивает восемь веток ядра Linux, начиная с версии 4.4. Исправленные версии включают 5.10.272, 5.15.223, 6.6.159, 6.1.190, 6.12.113, 6.18.56, 7.2.10 и 7.3-rc7. Обновлённые пакеты ядра доступны для некоторых дистрибутивов, включая Debian, Oracle Linux, SUSE и Amazon Linux. Ubuntu и Red Hat Enterprise Linux ещё не выпустили исправления.
ⓘ Что такое Multipath TCP
Multipath TCP (MPTCP) расширяет стандартный TCP, позволяя устройству использовать несколько сетевых интерфейсов одновременно в рамках одного соединения. Это улучшает агрегацию пропускной способности и отказоустойчивость сети. В Linux MPTCP является опциональным и требует явного запроса при создании сокетов.
❝The upstream fix addresses the memory-management problem by deferring the release of the affected objects until after a read-copy-update (RCU) grace period, giving concurrent readers time to finish accessing them.❞
— Linux kernel CVE advisory
Источники: CSO Online · Хабр / Новости
@cbunit
Хакер Syrian Electronic Army получил 42 месяца за обрушение рынка на $136 млрд
Сирийского хакера Ахмада Умара Агу приговорили к 42 месяцам тюрьмы в США. Он участвовал в заговоре, направленном против западных СМИ. Группировка Syrian Electronic Army действовала с 2011 года, используя фишинг для кражи паролей и последующего взлома сайтов и аккаунтов в соцсетях.
В 2013 году хакеры взломали аккаунт Associated Press в Twitter и опубликовали ложное сообщение о ранении Барака Обамы. Этот взлом вызвал падение индекса Dow Jones на $136 млрд. Аgha признал, что целью атаки было обрушение индекса.
Всего Аgha взломал около 47 западных медиа, компаний и государственных организаций. Он также пытался получить доступ к аккаунтам Белого дома в соцсетях. Многие жертвы понесли значительные финансовые убытки на восстановление и усиление безопасности.
Источники: The Hacker News · The Record · CyberScoop
@cbunit
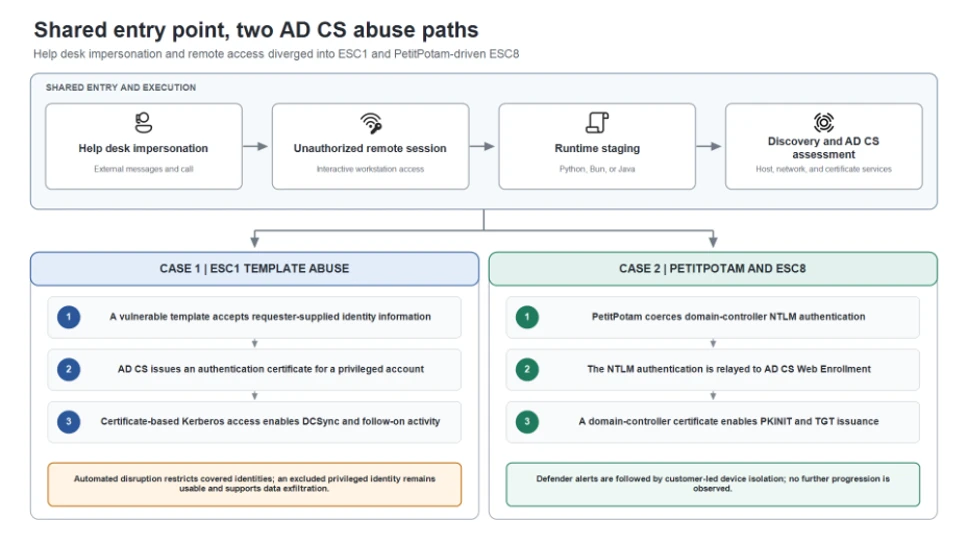
Атаки на AD CS через Teams: от выдачи себя за техподдержку до ESC1 и ESC8
Злоумышленники использовали Microsoft Teams для выдачи себя за сотрудников техподдержки. Они убеждали пользователей предоставить удалённый доступ через Quick Assist. Получив доступ, атакующие разворачивали портативные среды выполнения Python, Bun или Java. Затем они проводили разведку хостов и сети, а также оценивали Active Directory Certificate Services (AD CS) на предмет путей аутентификации на основе сертификатов.
В одном случае злоумышленник злоупотребил шаблоном сертификата, уязвимым к ESC1, для получения сертификатов аутентификации для привилегированных учётных записей и выполнения DCSync. В другом случае использовалась техника PetitPotam, которая заставляла сервер Windows аутентифицироваться на контролируемой атакующим системе. Атакующий передал аутентификацию NTLM контроллера домена в службу веб-регистрации AD CS (ESC8), получил сертификат для учётной записи контроллера домена и использовал его для аутентификации Kerberos на основе сертификатов (PKINIT).
Такой паттерн атак представляет высокий риск, поскольку сеанс удалённого доступа, одобренный пользователем, может привести к доступу к привилегированным учётным записям и инфраструктуре домена на основе сертификатов. В одном из случаев Microsoft Defender ограничил охваченные учётные записи и заблокировал последующую активность, но одна привилегированная учётная запись, исключённая из автоматического сдерживания, осталась доступной и позже использовалась для эксфильтрации данных. Во втором случае Defender сгенерировал оповещения, связанные с ESC8, после чего клиент изолировал рабочую станцию, и дальнейшего развития атаки не наблюдалось. Активность не эксплуатировала уязвимость в Microsoft Teams, а полагалась на социальную инженерию и небезопасные или чрезмерно разрешительные конфигурации AD CS.
ⓘ Что такое AD CS
Active Directory Certificate Services (AD CS) — это роль сервера в Windows Server, которая позволяет создавать и управлять цифровыми сертификатами. Она используется для обеспечения безопасной аутентификации, шифрования и подписи данных в корпоративной сети. Злоупотребление AD CS может позволить атакующим получить несанкционированный доступ к ресурсам.
Источник: Microsoft Security
@cbunit
Злоумышленники использовали Microsoft Teams для выдачи себя за сотрудников техподдержки. Они убеждали пользователей предоставить удалённый доступ через Quick Assist. Получив доступ, атакующие разворачивали портативные среды выполнения Python, Bun или Java. Затем они проводили разведку хостов и сети, а также оценивали Active Directory Certificate Services (AD CS) на предмет путей аутентификации на основе сертификатов.
В одном случае злоумышленник злоупотребил шаблоном сертификата, уязвимым к ESC1, для получения сертификатов аутентификации для привилегированных учётных записей и выполнения DCSync. В другом случае использовалась техника PetitPotam, которая заставляла сервер Windows аутентифицироваться на контролируемой атакующим системе. Атакующий передал аутентификацию NTLM контроллера домена в службу веб-регистрации AD CS (ESC8), получил сертификат для учётной записи контроллера домена и использовал его для аутентификации Kerberos на основе сертификатов (PKINIT).
Такой паттерн атак представляет высокий риск, поскольку сеанс удалённого доступа, одобренный пользователем, может привести к доступу к привилегированным учётным записям и инфраструктуре домена на основе сертификатов. В одном из случаев Microsoft Defender ограничил охваченные учётные записи и заблокировал последующую активность, но одна привилегированная учётная запись, исключённая из автоматического сдерживания, осталась доступной и позже использовалась для эксфильтрации данных. Во втором случае Defender сгенерировал оповещения, связанные с ESC8, после чего клиент изолировал рабочую станцию, и дальнейшего развития атаки не наблюдалось. Активность не эксплуатировала уязвимость в Microsoft Teams, а полагалась на социальную инженерию и небезопасные или чрезмерно разрешительные конфигурации AD CS.
ⓘ Что такое AD CS
Active Directory Certificate Services (AD CS) — это роль сервера в Windows Server, которая позволяет создавать и управлять цифровыми сертификатами. Она используется для обеспечения безопасной аутентификации, шифрования и подписи данных в корпоративной сети. Злоупотребление AD CS может позволить атакующим получить несанкционированный доступ к ресурсам.
DeviceNetworkEvents
| where Timestamp > ago(7d)
| where InitiatingProcessVersionInfoOriginalFileName =~ "bun.exe"
    or InitiatingProcessFileName in~ (
        "bun.exe", "java.exe", "javaw.exe")
| where RemotePort in (80, 445, 636, 88)
| where InitiatingProcessFolderPath matches regex
    @"(?i)\\AppData\\Roaming\\KB[0-9]+\\"
| order by Timestamp desc
Источник: Microsoft Security
@cbunit
Вредоносное расширение Claude Code для Cursor создавало SSH-бэкдор
Источник: Microsoft Security
@cbunit
Источник: Microsoft Security
@cbunit
Positive Technologies: итоги расследований инцидентов за 2025-2026 гг.
▤ Разбор
Positive Technologies опубликовала отчёт об итогах расследований инцидентов и ретроспективного анализа за период с IV квартала 2025 по III квартал 2026 года. Отчёт основан на более чем 140 проектах, выполненных в России, Латинской Америке и на Ближнем Востоке.
В отчёте представлены основные выводы, статистика и динамика изменений по сравнению с предыдущим периодом. Отмечается рост числа проектов на 40%, увеличение медианного времени до обнаружения (TTD) на 5 дней и медианной длительности инцидента на 6 дней. Время до перевода инцидента в контролируемую фазу (TTC) увеличилось на 1 день, а время до завершения работ (TTR) сократилось на 2 дня.
В отчёте также анализируются типы выявленных угроз: доля компаний со следами APT-группировок составила 49,3%, Cybercrime — 34,2%, а неидентифицированных группировок — 16,5%. Среди наиболее часто встречающихся APT-группировок названы PhantomCore и IAmTheKing. Шесть группировок были обнаружены впервые, три из них — экспертами PT ESC IR.
Источник: Positive Technologies
@cbunit
▤ Разбор
Positive Technologies опубликовала отчёт об итогах расследований инцидентов и ретроспективного анализа за период с IV квартала 2025 по III квартал 2026 года. Отчёт основан на более чем 140 проектах, выполненных в России, Латинской Америке и на Ближнем Востоке.
В отчёте представлены основные выводы, статистика и динамика изменений по сравнению с предыдущим периодом. Отмечается рост числа проектов на 40%, увеличение медианного времени до обнаружения (TTD) на 5 дней и медианной длительности инцидента на 6 дней. Время до перевода инцидента в контролируемую фазу (TTC) увеличилось на 1 день, а время до завершения работ (TTR) сократилось на 2 дня.
В отчёте также анализируются типы выявленных угроз: доля компаний со следами APT-группировок составила 49,3%, Cybercrime — 34,2%, а неидентифицированных группировок — 16,5%. Среди наиболее часто встречающихся APT-группировок названы PhantomCore и IAmTheKing. Шесть группировок были обнаружены впервые, три из них — экспертами PT ESC IR.
Provider: Microsoft-Windows-PowerShell
EventID: 4104
Ключевая информация:
…
«ScriptBlockText»: «$hash_file = @{\n  \»[HASH]\» = @{\n    \»target\»
= \»C:\\Users\\.\»;\n    \»src_basename\» = \»putty_svc_32.exe\»;\n
\»dst\» = \»C:\\Users\\.\»\n  }\n}\n\nFunction Cleanup($disposable)
{\n  if (($disposable -ne null)-and(disposable.GetType().
GetMethod(\»Dispose\») -ne $null)) {\n    $disposable.Dispose()\n  }\n}\n\
nFunction Check-Files($h) {\n  return $h.GetEnumerator() > ForEach-
Object {\n    $dst = Unresolve-Path $_.Value.target\n    $dst_changed
…
Источник: Positive Technologies
@cbunit