
Accenture, Dragos и SANS помогут малым энергокомпаниям США защититься от кибератак
Разбор целиком: cbunit.ru
Источники: Accenture · SecurityWeek
@cbunit
Разбор целиком: cbunit.ru
Источники: Accenture · SecurityWeek
@cbunit
Критическая уязвимость в PHP затронула все версии, патч ожидается для PHP 8
PHP выпустит критическое обновление для устранения уязвимостей CVE-2026-109618 и CVE-2026-109619. Уязвимости затрагивают все версии PHP начиная с пятой, включая последние релизы. Обновление безопасности ожидается сегодня в 14:00 UTC, но оно будет выпущено только для PHP 8, поскольку старые версии больше не поддерживаются.
Уязвимость находится в ядре PHP, что делает уязвимыми все стандартные установки. Частичная защита возможна путём отключения настройки "session.upload_progress.enabled" или ограничения максимального размера запроса на уровне веб-сервера или конфигурации PHP. Cloudflare уже развернула некоторые защитные меры, и другие поставщики, вероятно, последовали их примеру. Эксплойты уже наблюдаются в реальных атаках.
ⓘ Что такое PHP
PHP — это скриптовый язык программирования с открытым исходным кодом, который широко используется для веб-разработки. Он встраивается в HTML и выполняется на стороне сервера, генерируя динамический контент для веб-страниц.
Источник: SANS ISC
@cbunit
Эксплуатация уязвимостей происходит через 3 дня после публикации
Эксплуатация критических уязвимостей происходит в среднем через три дня после их публикации. В третьем квартале 2026 года Rapid7 зафиксировала 43 новые уязвимости с высоким или критическим уровнем серьёзности, что на 7% меньше, чем во втором квартале, но на 19% больше по сравнению с аналогичным периодом прошлого года.
79% из этих уязвимостей не требуют аутентификации или взаимодействия с пользователем. Это позволяет злоумышленникам получать доступ к системам без кражи учётных данных или использования вредоносного контента. Искусственный интеллект всё чаще используется в операционных задачах атак, включая выбор тактики и оценку целей.
ⓘ Что такое Rapid7
Rapid7 — американская компания, специализирующаяся на кибербезопасности. Она предоставляет решения для управления уязвимостями, обнаружения угроз и автоматизации безопасности.
Источник: Rapid7
@cbunit
Эксплуатация критических уязвимостей происходит в среднем через три дня после их публикации. В третьем квартале 2026 года Rapid7 зафиксировала 43 новые уязвимости с высоким или критическим уровнем серьёзности, что на 7% меньше, чем во втором квартале, но на 19% больше по сравнению с аналогичным периодом прошлого года.
79% из этих уязвимостей не требуют аутентификации или взаимодействия с пользователем. Это позволяет злоумышленникам получать доступ к системам без кражи учётных данных или использования вредоносного контента. Искусственный интеллект всё чаще используется в операционных задачах атак, включая выбор тактики и оценку целей.
ⓘ Что такое Rapid7
Rapid7 — американская компания, специализирующаяся на кибербезопасности. Она предоставляет решения для управления уязвимостями, обнаружения угроз и автоматизации безопасности.
❝Three days is the average time between a high-severity vulnerability becoming public and its exploitation, according to the latest Quarterly Threat Landscape Report from Rapid7.❞
— Rapid7
Источник: Rapid7
@cbunit
❢ PHP: две критические RCE-уязвимости (CVSS 9.2) эксплуатируются до запуска кода приложения
PHP выпустила обновления безопасности для двух критических уязвимостей удалённого выполнения кода (RCE), CVE-2026-109618 и CVE-2026-109619. Обе имеют оценку CVSS v4.0 — 9.2. Уязвимости затрагивают разные этапы обработки запроса: CVE-2026-109618 связана с некорректными данными после сбоя выделения памяти, а CVE-2026-109619 — с повторным использованием устаревшего состояния из предыдущего запроса.
Уязвимости эксплуатируются до запуска кода приложения. Злоумышленник может обойти ASLR с помощью подготовленных запросов. Успешная эксплуатация не обязательно приводит к сбою. Для расследования следует искать крупные POST-запросы, ошибки нехватки памяти при инициализации запроса и неожиданные процессы оболочки. Единственный способ защиты — установка патчей.
Источники: Datadog Security Labs · «Хакер» · BleepingComputer · Securelist · Unit 42 · Check Point · Cloudflare · CyberScoop · Ubuntu Security
@cbunit
PHP: критические уязвимости позволяют удалённое выполнение кода
Разработчики PHP выпустили экстренные обновления для двух критических уязвимостей. Обновления затрагивают версии PHP 8.5.12, 8.4.27, 8.3.36 и 8.2.35. Уязвимости CVE-2026-109618 и CVE-2026-109619 позволяют удалённое выполнение кода без аутентификации.
Уязвимости потенциально затрагивают все установки PHP, используемые для веб-запросов, включая PHP-FPM, mod_php, php-cgi, FrankenPHP и LiteSpeed. Наиболее высокий риск наблюдается для mod_php, где атака может быть инициирована до выполнения кода приложения. Эксперты уже фиксируют эксплуатацию уязвимостей в реальных атаках. В случае невозможности немедленного исправления рекомендуется изолировать интернет-приложения от публичных сетей.
ⓘ Что такое mod_php
mod_php — это модуль Apache, который позволяет веб-серверу Apache обрабатывать PHP-скрипты. Он интегрируется непосредственно в веб-сервер, что обеспечивает высокую производительность, но также может представлять повышенный риск при наличии уязвимостей, так как код выполняется в контексте самого веб-сервера.
Источник: The Register
@cbunit
Cisco устранила уязвимости в Snort 3, связанные с записью за пределы памяти
Разбор целиком: cbunit.ru
Источник: Cisco PSIRT
@cbunit
Разбор целиком: cbunit.ru
Источник: Cisco PSIRT
@cbunit
Фейковые предложения Amazon Music крадут данные аккаунтов Google у авторов YouTube
Мошенники используют поддельные сайты для кражи учётных данных пользователей Google.
Злоумышленники создают страницы, имитирующие предложения от Amazon Music для авторов YouTube-контента. Сайты показывают статистику канала жертвы, полученную через публичный API YouTube, чтобы создать видимость персонализированного предложения. Затем пользователю предлагается «подтвердить» свой канал через кнопку «Продолжить с Google».
ⓘ Что такое Amazon Music for Artists
Amazon Music for Artists — это сервис Amazon, который помогает музыкантам управлять своим присутствием на платформе Amazon Music. Он предоставляет аналитику, инструменты для продвижения и информацию о том, как слушатели взаимодействуют с их музыкой.
Источники: Malwarebytes Labs · Хабр / ИБ
@cbunit
PHP2Shell: две RCE-уязвимости позволят выполнить код без аутентификации
Две критические RCE-уязвимости в PHP, получившие название PHP2Shell, станут доступны сегодня. Уязвимости CVE-2026-109618 и CVE-2026-109619 позволяют удалённо выполнить код. Первая связана с некорректной обработкой ошибок нехватки памяти, вторая — с устаревшим глобальным состоянием.
Уязвимости затрагивают версии PHP 8.1 и старше, которые больше не поддерживаются. Исправленные версии — PHP 8.5.12, 8.4.27, 8.3.36 и 8.2.35. Для неподдерживаемых версий предложены временные меры: установка `memory_limit=-1`, ограничение `post_max_size`, использование лимитов контейнеров или cgroup, отключение `session.upload_progress.enabled` и настройка `fatal_error_backtraces=0` для PHP 8.5.
Исследователи VulnCheck подтвердили возможность эксплуатации уязвимостей на системах ARM64 и x86 без ASLR. На GitHub появилось множество PoC-репозиториев. По данным VulnCheck, около 2,6 млн интернет-серверов используют уязвимые версии PHP, из них более 1,1 млн работают на неподдерживаемых ветках.
ⓘ Что такое PHP2Shell
PHP2Shell — это название, данное сообществом двум критическим RCE-уязвимостям (CVE-2026-109618 и CVE-2026-109619) в языке программирования PHP. Они позволяют злоумышленникам удалённо выполнить произвольный код на сервере.
Источник: VulnCheck
@cbunit
#дайджест
Главное к исходу среды (21.10):
🔸 PHP: две критические RCE-уязвимости (CVSS 9.2) эксплуатируются до запуска кода приложения
🔸 PHP: две критические уязвимости позволят выполнить код удалённо
🔸 Lazarus использует ИИ и постквантовую криптографию в новой кампании кибершпионажа
🔸 Cisco устранила уязвимости в Snort 3, связанные с записью за пределы памяти
❢ PHP: ошибка OOM приводит к RCE через некорректную очистку памяти
В PHP обнаружена уязвимость, связанная с некорректной обработкой ошибок нехватки памяти (OOM). При возникновении OOM-ошибки PHP использует longjmp() для выхода из текущего контекста и прерывания обработки запроса. Некоторые контексты не учитывают этот сценарий должным образом, оставляя память запроса в неинициализированном состоянии перед выделением.
Процедура очистки запроса может привести к чтению или переходу по этой памяти. Использование различных OOM-стратегий позволяет последовательно вызывать это условие и достигать удалённого выполнения кода (RCE). Уязвимость имеет рейтинг CVSS 9.2 (CRITICAL) и классифицируется как CWE-416.
ⓘ Что такое OOM-ошибки
OOM (Out-of-Memory) — это ошибка, возникающая, когда программа пытается выделить больше памяти, чем доступно в системе. Некорректная обработка таких ошибок может привести к непредсказуемому поведению приложения, включая утечки памяти или уязвимости.
Источники: NVD · AWS Security · Unit 42 · Cisco Talos · Хабр / Новости · Malwarebytes Labs · The Register · Palo Alto Networks · Ubuntu Security · Wordfence · Socket · Zscaler ThreatLabz · Kaspersky Daily
@cbunit
Критическая уязвимость в PHP позволяет выполнять код без аутентификации
PHP-проект выпустил экстренные обновления для двух критических уязвимостей, позволяющих неаутентифицированному злоумышленнику выполнять код через службу PHP, обрабатывающую трафик веб-сайтов. Уязвимости отслеживаются как CVE-2026-109618 и CVE-2026-109619, каждая из которых имеет оценку CVSS v4.0 9.2 из 10.
Эти уязвимости находятся в самом языке PHP, а не в WordPress Core, плагинах или темах. Обновление WordPress не устанавливает исправления. На большинстве хостингов PHP управляется провайдером. Владельцы собственных серверов должны обновить пакет PHP самостоятельно. Исправления содержатся в версиях PHP 8.5.12, 8.4.27, 8.3.36 и 8.2.35. После обновления необходимо перезапустить PHP, а контейнеры пересобрать из обновленного образа.
ⓘ Что такое PHP и как он связан с WordPress
PHP — это язык программирования, на котором в основном написан WordPress. Он работает на веб-сервере и обычно устанавливается и управляется хостинг-провайдером. Обновление WordPress не обновляет PHP. Брандмауэр Wordfence защищает уровень приложений WordPress, а PHP, веб-сервер и операционная система требуют собственных обновлений и защиты.
Источник: Wordfence
@cbunit
IDC: Основы кибербезопасности — знание активов и их владельцев
Исследователь IDC Мишель Абрахам подчёркивает важность фундаментальных принципов кибербезопасности. Организации часто упускают из виду такие аспекты, как полная инвентаризация активов и чёткое понимание их владельцев. Эти базовые элементы, по её словам, остаются критически важными, несмотря на появление новых технологий.
Абрахам отмечает, что чрезмерное количество инструментов безопасности может создавать избыточный шум и сложность, что негативно сказывается на общей защищённости. Она ставит системы резервного копирования и восстановления выше многих инструментов обнаружения угроз. Лидерам следует оценивать, насколько эффективно команда справляется с существующими инструментами, прежде чем приобретать новые.
Для измерения прогресса в области безопасности Абрахам предлагает фокусироваться на снижении рисков, а не на количестве проведённых сканирований или обнаруженных проблем. Важно отслеживать полноту инвентаризации активов, охват средствами защиты, такими как MFA и защита конечных точек, а также риски, связанные с третьими сторонами. Приоритезация исправлений должна основываться на реальной бизнес-критичности и эксплуатируемости уязвимостей, а не только на показателе CVSS.
ⓘ Что такое MFA
MFA (Multi-Factor Authentication) — многофакторная аутентификация. Это метод подтверждения личности пользователя при входе в учётную запись путём предоставления двух или более доказательств (факторов) подлинности: что-то, что пользователь знает (пароль), что-то, что у него есть (телефон, токен), или что-то, что он собой представляет (биометрия).
Источник: IDC
@cbunit
Исследователь IDC Мишель Абрахам подчёркивает важность фундаментальных принципов кибербезопасности. Организации часто упускают из виду такие аспекты, как полная инвентаризация активов и чёткое понимание их владельцев. Эти базовые элементы, по её словам, остаются критически важными, несмотря на появление новых технологий.
Абрахам отмечает, что чрезмерное количество инструментов безопасности может создавать избыточный шум и сложность, что негативно сказывается на общей защищённости. Она ставит системы резервного копирования и восстановления выше многих инструментов обнаружения угроз. Лидерам следует оценивать, насколько эффективно команда справляется с существующими инструментами, прежде чем приобретать новые.
Для измерения прогресса в области безопасности Абрахам предлагает фокусироваться на снижении рисков, а не на количестве проведённых сканирований или обнаруженных проблем. Важно отслеживать полноту инвентаризации активов, охват средствами защиты, такими как MFA и защита конечных точек, а также риски, связанные с третьими сторонами. Приоритезация исправлений должна основываться на реальной бизнес-критичности и эксплуатируемости уязвимостей, а не только на показателе CVSS.
ⓘ Что такое MFA
MFA (Multi-Factor Authentication) — многофакторная аутентификация. Это метод подтверждения личности пользователя при входе в учётную запись путём предоставления двух или более доказательств (факторов) подлинности: что-то, что пользователь знает (пароль), что-то, что у него есть (телефон, токен), или что-то, что он собой представляет (биометрия).
❝If our most critical systems went down tomorrow due to a cyber attack, how long is it going to be till we’re operating again?❞
— Michelle Abraham, Research Vice President, Security and Trust, IDC
Источник: IDC
@cbunit
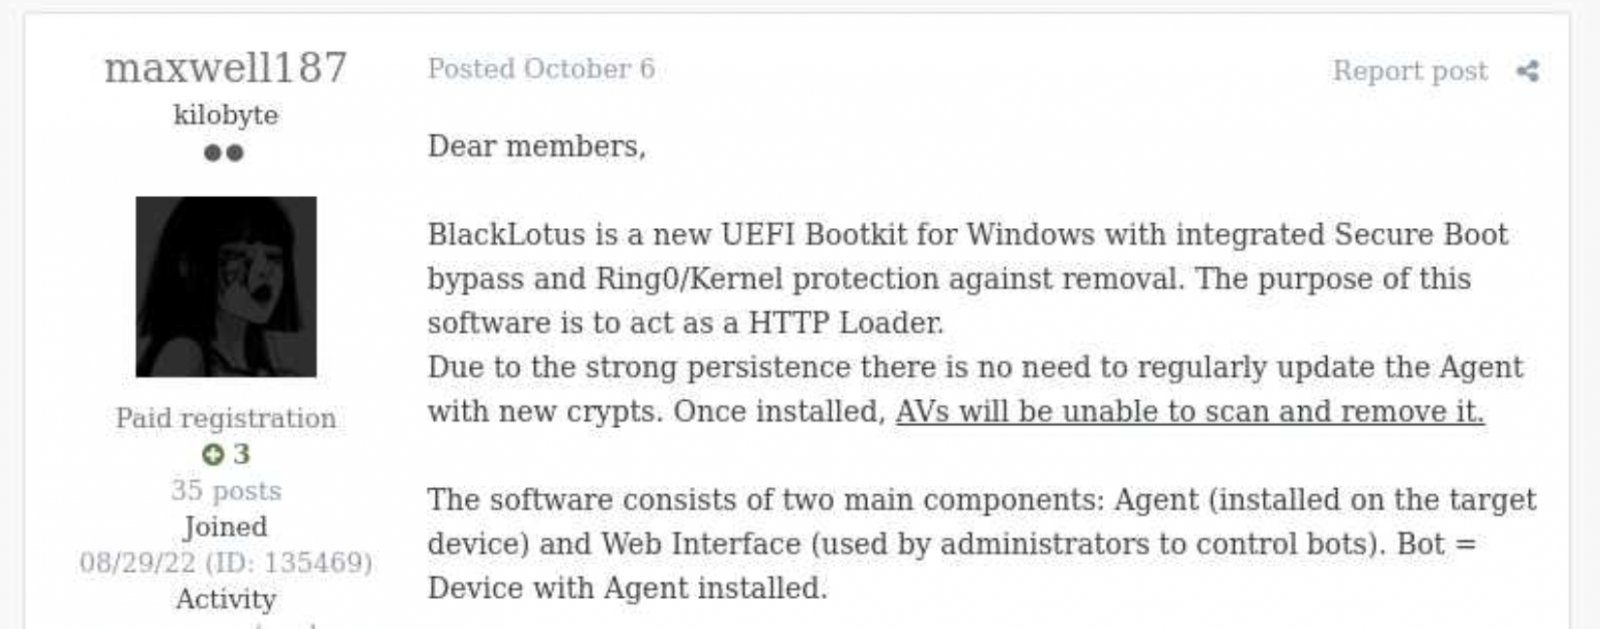
APT41 возродила UEFI-буткит BlackLotus для атак на дипломатов в Центральной Азии
Группировка APT41 возродила UEFI-буткит BlackLotus под новым названием BlackX. Исследователи обнаружили его применение в целевой кампании против дипломатических ведомств Таджикистана, Узбекистана и Туркменистана.
BlackX эксплуатирует уязвимость Baton Drop (CVE-2022-21894), позволяя обойти Secure Boot и установить пользовательские ключи владельца компьютера. Это дает возможность загружать произвольные EFI-файлы и манипулировать работой системы. Реализация эксплойта схожа с BlackLotus, но исходный код буткита не публиковался, что указывает на реверс-инжиниринг или покупку кода злоумышленниками.
Буткит устанавливает вредоносный драйвер, который вмешивается в работу защитных решений, отключая их функции. Также драйвер защищает файлы буткита от обнаружения. Далее развертываются троянцы удаленного доступа (RAT) и OxiDLLRunner, использующие облачные хранилища для связи с командными серверами и загрузки дополнительных модулей.
ⓘ Что такое UEFI-буткит
UEFI-буткит — это вредоносное программное обеспечение, которое загружается на раннем этапе инициализации системы, до старта операционной системы. Оно использует возможности интерфейса Unified Extensible Firmware Interface (UEFI) для обхода защитных механизмов и получения полного контроля над устройством.
Источник: Securelist
@cbunit