
Lazarus использует ИИ и постквантовую криптографию в новой кампании кибершпионажа
Эксперты «Лаборатории Касперского» выявили новую кампанию кибершпионажа Operation FlashHole, проводимую группировкой Lazarus. Атаки, активные с июля 2025 года, нацелены на организации в Южной Корее. Злоумышленники используют целевой фишинг, легитимное ПО CrossWeb EX и новые вредоносные инструменты.
Кампания начинается с фишинговых писем со ссылками на поддельные сайты с резюме, сгенерированные ИИ. Посещение таких сайтов может инициировать заражение через CrossWeb EX, возможно, с использованием его уязвимости. Исследователи обнаружили новые компоненты вредоносного ПО — TouchHub и ClientHub, а также обновлённую версию LPEClient.
В Operation FlashHole Lazarus применяет постквантовую криптографию ML-KEM-1024 для защиты коммуникаций вредоносного ПО. Это позволяет устанавливать зашифрованное соединение с сервером атакующих и загружать дополнительное ПО в памяти, обходя механизмы мониторинга.
Источники: Kaspersky · SecPost · SecurityMedia
@cbunit
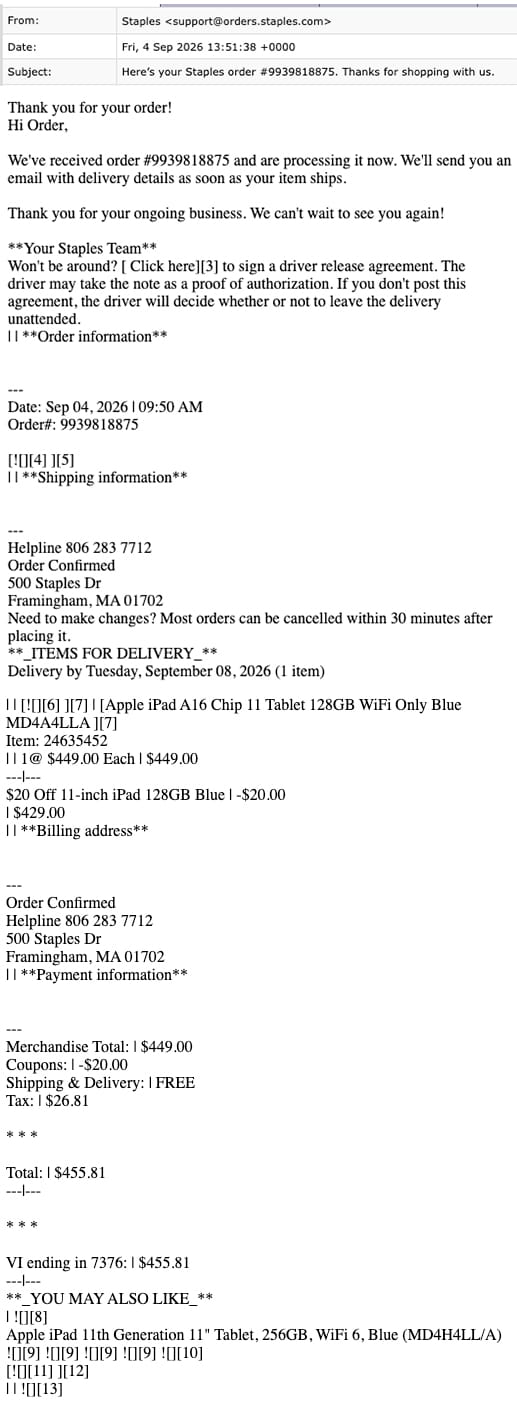
Staples и Dell стали каналами доставки фишинга через уведомления о заказах
Злоумышленники используют легитимную инфраструктуру для доставки вредоносного контента, эксплуатируя доверие к известным брендам. Cisco Talos зафиксировала ускорение этой тенденции, обнаружив злоупотребления на более чем 25 платформах за последний год. Атакующие применяют не только традиционную фишинговую инфраструктуру, но и подрывают доверие к инструментам, которыми пользуются компании.
Анализ двух кампаний показал, что злоумышленники использовали транзакционные email-пайплайны Staples и Dell. Вредоносный контент внедрялся в поля, где обычно указывается информация о доставке. Целью было вызвать у получателя срочность из-за якобы дорогой покупки и перенаправить его на номер телефона, контролируемый атакующим. Получателю предлагалось позвонить по указанному номеру для решения проблемы, что позволяло злоумышленникам использовать социальную инженерию, манипуляции с платежами или мошенничество с удалённой помощью.
Аутентификация сообщений (SPF, DKIM, DMARC) подтверждала легитимность отправителя, но не гарантировала подлинность транзакции или безопасность указанного номера. Для защиты необходимо валидировать контент уведомлений, проверять соответствие данных истории аккаунта и известным каналам поддержки. Транзакционные шаблоны должны отклонять или помечать неожиданные номера телефонов, URL-адреса и инструкции по поддержке, если они появляются в неподходящих полях.
Источник: Cisco Talos
@cbunit
Вымогатели атакуют PAN-OS через уязвимость аутентификации CVE-2026-0257
С лета 2024 года несколько программ-вымогателей, включая Qilin и Inc, эксплуатируют уязвимость аутентификации в PAN-OS. Уязвимость CVE-2026-0257 затрагивает порталы и шлюзы PAN-OS GlobalProtect. Она позволяет злоумышленникам обходить ограничения безопасности и устанавливать неавторизованное VPN-соединение.
Palo Alto Networks устранила уязвимость 13 мая, первоначально оценив её как среднюю. Исследователи Rapid7 зафиксировали успешную эксплуатацию с 17 мая. Эксперты Unit 42 отмечают, что злоумышленники используют уязвимость для получения первоначального доступа к корпоративным сетям и обхода многофакторной аутентификации.
После получения доступа преступники перемещаются по сети, используя RDP и SMB, сбрасывают вредоносное ПО для сбора учётных данных и кражи данных, а затем развёртывают программы-вымогатели. Unit 42 зафиксировала атаки в различных отраслях, включая финансовый сектор, здравоохранение и производство. Аналитики ReliaQuest предупреждают об использовании уязвимости группами Settra.
ⓘ Что такое PAN-OS
PAN-OS — операционная система межсетевых экранов Palo Alto Networks. Она обеспечивает функции безопасности, такие как межсетевой экран нового поколения, предотвращение вторжений и управление приложениями. Уязвимости в PAN-OS могут поставить под угрозу безопасность всей сети.
Источники: The Register · Unit 42
@cbunit
Signal: уязвимость позволяет слушать пользователя после завершения звонка
В приложении Signal обнаружили уязвимость, позволяющую злоумышленнику продолжать прослушивать пользователя после завершения звонка.
Уязвимость CVE-2026-113380 с оценкой CVSS 9.3 затронула библиотеку RingRTC версии до 2.72.0. Эта библиотека отвечает за голосовые и видеозвонки в Signal. Злоумышленник мог переполнить очередь событий звонка и помешать его корректному завершению.
Разработчики Signal обновили код библиотеки для повышения устойчивости при переполнении очереди. Пользователям рекомендуется установить последние обновления приложения Signal.
ⓘ Что такое RingRTC
RingRTC — это библиотека с открытым исходным кодом, которая обеспечивает работу голосовых и видеозвонков в приложениях Signal. Она используется в мобильных и десктопных версиях Signal.
Источник: Malwarebytes Labs
@cbunit
Accenture, Dragos и SANS помогут малым энергокомпаниям США защититься от кибератак
Разбор целиком: cbunit.ru
Источники: Accenture · SecurityWeek
@cbunit
Разбор целиком: cbunit.ru
Источники: Accenture · SecurityWeek
@cbunit
Критическая уязвимость в PHP затронула все версии, патч ожидается для PHP 8
PHP выпустит критическое обновление для устранения уязвимостей CVE-2026-109618 и CVE-2026-109619. Уязвимости затрагивают все версии PHP начиная с пятой, включая последние релизы. Обновление безопасности ожидается сегодня в 14:00 UTC, но оно будет выпущено только для PHP 8, поскольку старые версии больше не поддерживаются.
Уязвимость находится в ядре PHP, что делает уязвимыми все стандартные установки. Частичная защита возможна путём отключения настройки "session.upload_progress.enabled" или ограничения максимального размера запроса на уровне веб-сервера или конфигурации PHP. Cloudflare уже развернула некоторые защитные меры, и другие поставщики, вероятно, последовали их примеру. Эксплойты уже наблюдаются в реальных атаках.
ⓘ Что такое PHP
PHP — это скриптовый язык программирования с открытым исходным кодом, который широко используется для веб-разработки. Он встраивается в HTML и выполняется на стороне сервера, генерируя динамический контент для веб-страниц.
Источник: SANS ISC
@cbunit
Эксплуатация уязвимостей происходит через 3 дня после публикации
Эксплуатация критических уязвимостей происходит в среднем через три дня после их публикации. В третьем квартале 2026 года Rapid7 зафиксировала 43 новые уязвимости с высоким или критическим уровнем серьёзности, что на 7% меньше, чем во втором квартале, но на 19% больше по сравнению с аналогичным периодом прошлого года.
79% из этих уязвимостей не требуют аутентификации или взаимодействия с пользователем. Это позволяет злоумышленникам получать доступ к системам без кражи учётных данных или использования вредоносного контента. Искусственный интеллект всё чаще используется в операционных задачах атак, включая выбор тактики и оценку целей.
ⓘ Что такое Rapid7
Rapid7 — американская компания, специализирующаяся на кибербезопасности. Она предоставляет решения для управления уязвимостями, обнаружения угроз и автоматизации безопасности.
Источник: Rapid7
@cbunit
Эксплуатация критических уязвимостей происходит в среднем через три дня после их публикации. В третьем квартале 2026 года Rapid7 зафиксировала 43 новые уязвимости с высоким или критическим уровнем серьёзности, что на 7% меньше, чем во втором квартале, но на 19% больше по сравнению с аналогичным периодом прошлого года.
79% из этих уязвимостей не требуют аутентификации или взаимодействия с пользователем. Это позволяет злоумышленникам получать доступ к системам без кражи учётных данных или использования вредоносного контента. Искусственный интеллект всё чаще используется в операционных задачах атак, включая выбор тактики и оценку целей.
ⓘ Что такое Rapid7
Rapid7 — американская компания, специализирующаяся на кибербезопасности. Она предоставляет решения для управления уязвимостями, обнаружения угроз и автоматизации безопасности.
❝Three days is the average time between a high-severity vulnerability becoming public and its exploitation, according to the latest Quarterly Threat Landscape Report from Rapid7.❞
— Rapid7
Источник: Rapid7
@cbunit
❢ PHP: две критические RCE-уязвимости (CVSS 9.2) эксплуатируются до запуска кода приложения
PHP выпустила обновления безопасности для двух критических уязвимостей удалённого выполнения кода (RCE), CVE-2026-109618 и CVE-2026-109619. Обе имеют оценку CVSS v4.0 — 9.2. Уязвимости затрагивают разные этапы обработки запроса: CVE-2026-109618 связана с некорректными данными после сбоя выделения памяти, а CVE-2026-109619 — с повторным использованием устаревшего состояния из предыдущего запроса.
Уязвимости эксплуатируются до запуска кода приложения. Злоумышленник может обойти ASLR с помощью подготовленных запросов. Успешная эксплуатация не обязательно приводит к сбою. Для расследования следует искать крупные POST-запросы, ошибки нехватки памяти при инициализации запроса и неожиданные процессы оболочки. Единственный способ защиты — установка патчей.
Источники: Datadog Security Labs · «Хакер» · BleepingComputer · Securelist · Unit 42 · Check Point · Cloudflare · CyberScoop · Ubuntu Security
@cbunit
PHP: критические уязвимости позволяют удалённое выполнение кода
Разработчики PHP выпустили экстренные обновления для двух критических уязвимостей. Обновления затрагивают версии PHP 8.5.12, 8.4.27, 8.3.36 и 8.2.35. Уязвимости CVE-2026-109618 и CVE-2026-109619 позволяют удалённое выполнение кода без аутентификации.
Уязвимости потенциально затрагивают все установки PHP, используемые для веб-запросов, включая PHP-FPM, mod_php, php-cgi, FrankenPHP и LiteSpeed. Наиболее высокий риск наблюдается для mod_php, где атака может быть инициирована до выполнения кода приложения. Эксперты уже фиксируют эксплуатацию уязвимостей в реальных атаках. В случае невозможности немедленного исправления рекомендуется изолировать интернет-приложения от публичных сетей.
ⓘ Что такое mod_php
mod_php — это модуль Apache, который позволяет веб-серверу Apache обрабатывать PHP-скрипты. Он интегрируется непосредственно в веб-сервер, что обеспечивает высокую производительность, но также может представлять повышенный риск при наличии уязвимостей, так как код выполняется в контексте самого веб-сервера.
Источник: The Register
@cbunit
Cisco устранила уязвимости в Snort 3, связанные с записью за пределы памяти
Разбор целиком: cbunit.ru
Источник: Cisco PSIRT
@cbunit
Разбор целиком: cbunit.ru
Источник: Cisco PSIRT
@cbunit
Фейковые предложения Amazon Music крадут данные аккаунтов Google у авторов YouTube
Мошенники используют поддельные сайты для кражи учётных данных пользователей Google.
Злоумышленники создают страницы, имитирующие предложения от Amazon Music для авторов YouTube-контента. Сайты показывают статистику канала жертвы, полученную через публичный API YouTube, чтобы создать видимость персонализированного предложения. Затем пользователю предлагается «подтвердить» свой канал через кнопку «Продолжить с Google».
ⓘ Что такое Amazon Music for Artists
Amazon Music for Artists — это сервис Amazon, который помогает музыкантам управлять своим присутствием на платформе Amazon Music. Он предоставляет аналитику, инструменты для продвижения и информацию о том, как слушатели взаимодействуют с их музыкой.
Источники: Malwarebytes Labs · Хабр / ИБ
@cbunit
PHP2Shell: две RCE-уязвимости позволят выполнить код без аутентификации
Две критические RCE-уязвимости в PHP, получившие название PHP2Shell, станут доступны сегодня. Уязвимости CVE-2026-109618 и CVE-2026-109619 позволяют удалённо выполнить код. Первая связана с некорректной обработкой ошибок нехватки памяти, вторая — с устаревшим глобальным состоянием.
Уязвимости затрагивают версии PHP 8.1 и старше, которые больше не поддерживаются. Исправленные версии — PHP 8.5.12, 8.4.27, 8.3.36 и 8.2.35. Для неподдерживаемых версий предложены временные меры: установка `memory_limit=-1`, ограничение `post_max_size`, использование лимитов контейнеров или cgroup, отключение `session.upload_progress.enabled` и настройка `fatal_error_backtraces=0` для PHP 8.5.
Исследователи VulnCheck подтвердили возможность эксплуатации уязвимостей на системах ARM64 и x86 без ASLR. На GitHub появилось множество PoC-репозиториев. По данным VulnCheck, около 2,6 млн интернет-серверов используют уязвимые версии PHP, из них более 1,1 млн работают на неподдерживаемых ветках.
ⓘ Что такое PHP2Shell
PHP2Shell — это название, данное сообществом двум критическим RCE-уязвимостям (CVE-2026-109618 и CVE-2026-109619) в языке программирования PHP. Они позволяют злоумышленникам удалённо выполнить произвольный код на сервере.
Источник: VulnCheck
@cbunit
#дайджест
Главное к исходу среды (21.10):
🔸 PHP: две критические RCE-уязвимости (CVSS 9.2) эксплуатируются до запуска кода приложения
🔸 PHP: две критические уязвимости позволят выполнить код удалённо
🔸 Lazarus использует ИИ и постквантовую криптографию в новой кампании кибершпионажа
🔸 Cisco устранила уязвимости в Snort 3, связанные с записью за пределы памяти
❢ PHP: ошибка OOM приводит к RCE через некорректную очистку памяти
В PHP обнаружена уязвимость, связанная с некорректной обработкой ошибок нехватки памяти (OOM). При возникновении OOM-ошибки PHP использует longjmp() для выхода из текущего контекста и прерывания обработки запроса. Некоторые контексты не учитывают этот сценарий должным образом, оставляя память запроса в неинициализированном состоянии перед выделением.
Процедура очистки запроса может привести к чтению или переходу по этой памяти. Использование различных OOM-стратегий позволяет последовательно вызывать это условие и достигать удалённого выполнения кода (RCE). Уязвимость имеет рейтинг CVSS 9.2 (CRITICAL) и классифицируется как CWE-416.
ⓘ Что такое OOM-ошибки
OOM (Out-of-Memory) — это ошибка, возникающая, когда программа пытается выделить больше памяти, чем доступно в системе. Некорректная обработка таких ошибок может привести к непредсказуемому поведению приложения, включая утечки памяти или уязвимости.
Источники: NVD · AWS Security · Unit 42 · Cisco Talos · Хабр / Новости · Malwarebytes Labs · The Register · Palo Alto Networks · Ubuntu Security · Wordfence · Socket · Zscaler ThreatLabz · Kaspersky Daily
@cbunit