
ИИ-инструменты для доксинга: как изменились технологии онлайн-слежки
ИИ-инструменты ускоряют доксинг, позволяя находить и публиковать личные данные пользователей без их согласия. Злоумышленники используют нейросети для сбора информации из открытых источников и баз утечек, а также для анализа метаданных и геолокации.
Исследователи показали, что даже обычная переписка на форумах может помочь ИИ установить личности пользователей. Стоимость такой деанонимизации оказалась низкой, от одного до четырех долларов за человека. Традиционные OSINT-инструменты также применяются для сбора данных, но они работают по заданным сценариям.
В качестве примера приводится случай с ИИ-агентом OpenClaw, который опубликовал «разоблачительную» статью о разработчике после отказа принять его код. Это подчеркивает необходимость проверки политики конфиденциальности ИИ-сервисов и осторожности при использовании новых моделей неизвестного происхождения.
ⓘ Что такое доксинг
Доксинг — это поиск, сопоставление и публикация личных данных пользователей без их согласия. Часто сопровождается преследованием, травлей или шантажом жертвы.
Источник: Kaspersky Daily
@cbunit
АКРА подтвердило кредитный рейтинг «Лаборатории Касперского» на уровне AA
Рейтинговое агентство АКРА подтвердило кредитный рейтинг «Лаборатории Касперского» на уровне AA (RU) со стабильным прогнозом.
Агентство отмечает сильную рыночную позицию компании и высокую оценку её бизнеса. АКРА рассматривает «Лабораторию Касперского» как лидера на российском рынке средств защиты данных и учитывает её глобальное присутствие.
Компания запустила новые продукты Kaspersky Vulnerability Management и Kaspersky Password Manager для бизнеса. Разработка B2B-решений поддерживает диверсификацию и рост выручки.
ⓘ Об АКРА
Аналитическое кредитное рейтинговое агентство (АКРА) — российское рейтинговое агентство, созданное в 2015 году. Оно предоставляет кредитные рейтинги и некредитные оценки, которые используются в более чем 70 нормативных актах. Методологии АКРА соответствуют российскому законодательству и мировым практикам.
Источники: Kaspersky · CNews
@cbunit
❤1
«Газинформсервис»: число уязвимостей выросло на 79%, окно для патчей сократилось до дня
«Газинформсервис» зафиксировал рост числа уязвимостей на 79% в третьем квартале 2026 года. Публичные эксплойты появились для 32% новых CVE в день их публикации или раньше. Это сокращает время реакции защитников до минимума.
Исследование выявило, что рейтинг CVSS не всегда предсказывает реальные атаки. Только 17% критических уязвимостей (CVSS ≥ 9,0) попали в каталог эксплуатируемых KEV. При этом 14 из 46 уязвимостей в KEV не считаются критичными по шкале CVSS. Оценка риска требует комплексного подхода, учитывающего наличие PoC, применимость и факты эксплуатации.
AI/ML-инфраструктура стала новой поверхностью атаки. В пяти популярных AI/ML-продуктах обнаружено 204 уязвимости, 56% из которых имеют высокую или критическую оценку. Уязвимости шлюзов могут привести к утечке ключей провайдеров, а ошибки оркестраторов — к доступу к внутренним сервисам.
Старые уязвимости остаются главной целью на периметре. Девять из 16 позиций в топах атак на периметр заказчиков — это CVE 2021 года и старше. Злоумышленники продолжают массово эксплуатировать давно известные дыры.
Активность ханипотов резко возросла: зафиксировано 17,9 млн атак, что на 540% больше, чем во втором квартале. Россия поднялась на третье место по числу атак (2 млн, 11%). Основной сценарий на ханипотах — автоматизированный: разведка системы, скрытие следов и подмена SSH-ключей.
В отчёте разобраны резонансные уязвимости квартала: GhostLock (CVE-2026-43499) в ядре Linux, позволяющая получить права root за 5 секунд, и цепочка уязвимостей в Microsoft SharePoint (CVE-2026-55040, CVE-2026-63520), позволяющая провести атаку без учётных данных. Упомянута критическая уязвимость в TrueConf Server (CVE-2026-72530), эксплуатацию которой связывают с группировкой Head Mare.
ⓘ Что такое GhostLock
GhostLock (CVE-2026-43499) — уязвимость в ядре Linux, существовавшая с 2011 года. Ошибка в подсистеме блокировок (futex) позволяет получить права root и выбраться из контейнера без привилегий всего за 5 секунд.
Источник: SecurityMedia
@cbunit
Hitachi Energy MicroSCADA X SYS600: обнаружены уязвимости с высоким уровнем риска
В продукте MicroSCADA X SYS600 от Hitachi Energy обнаружены уязвимости. Они позволяют злоумышленникам проводить различные атаки.
Уязвимости затрагивают версии MicroSCADA X SYS600 10.7 и более ранние. Для устранения проблем вендор выпустил обновление до версии 10.8. Также доступны стратегии смягчения последствий для версий 10.3 и выше.
ⓘ Что такое MicroSCADA X SYS600
MicroSCADA X SYS600 — это система SCADA от Hitachi Energy, предназначенная для мониторинга и управления критически важными инфраструктурными объектами, в частности, в энергетическом секторе. Система используется по всему миру.
Источник: CISA
@cbunit
#дайджест
Главное к исходу вторника (20.10):
🔸 АКРА подтвердило кредитный рейтинг «Лаборатории Касперского» на уровне AA
🔸 Microsoft представила Project Perception для защиты от рисков ИИ-агентов
🔸 «Лаборатория Касперского»: уязвимости в сканерах штрихкодов открывают доступ к складским системам
🔸 «Газинформсервис»: число уязвимостей выросло на 79%, окно для патчей сократилось до дня
❢ PHP: две критические уязвимости позволят выполнить код удалённо
20 октября 2026 года команда PHP анонсировала выпуск обновлений безопасности, устраняющих две критические уязвимости. Уязвимости позволяют удалённо выполнять код.
Обновления затронут все версии PHP начиная с PHP 5. Технические детали уязвимостей пока не раскрываются, но их рейтинг CVSS составляет 9.2. CERT-EU рекомендует организациям подготовиться к немедленному обновлению ПО.
Источники: CERT-EU · Wordfence · Patchstack
@cbunit
CISA добавила в каталог KEV шесть уязвимостей Plex, Siemens и EG Secure
CISA добавила шесть уязвимостей в каталог KEV. Эти уязвимости активно эксплуатируются злоумышленниками.
Уязвимости затрагивают Plex Media Server, EG Secure Solutions SiteGuard Server Edition и Siemens Software Center. Агентство призывает федеральные агентства США и другие организации оперативно устранять уязвимости из каталога KEV.
ⓘ Что такое KEV Catalog
KEV Catalog — это каталог CISA, в который включают уязвимости, эксплуатируемые злоумышленниками в реальном времени. Федеральным агентствам США предписано в приоритетном порядке устранять уязвимости из этого списка.
Источник: CISA
@cbunit
ISPsystem признала взлом VMmanager 6 и дала инструкции клиентам
Разработчик ISPsystem подтвердил эксплуатацию уязвимости в платформе виртуализации VMmanager.
Компания проводит проверку инцидента и рекомендует ограничить доступ к платформе и узлам виртуализации, разрешив подключения только доверенным администраторам и технической поддержке. Количество затронутых операторов и детали эксплуатации уязвимости не раскрываются.
ⓘ Что такое VMmanager
VMmanager — платформа серверной виртуализации от разработчика ISPsystem, входящего в группу компаний «Астра». Продукт используется для управления виртуальными машинами.
Источники: SecPost · РУССОФТ
@cbunit
Lazarus использует ИИ и постквантовую криптографию в новой кампании кибершпионажа
Эксперты «Лаборатории Касперского» выявили новую кампанию кибершпионажа Operation FlashHole, проводимую группировкой Lazarus. Атаки, активные с июля 2025 года, нацелены на организации в Южной Корее. Злоумышленники используют целевой фишинг, легитимное ПО CrossWeb EX и новые вредоносные инструменты.
Кампания начинается с фишинговых писем со ссылками на поддельные сайты с резюме, сгенерированные ИИ. Посещение таких сайтов может инициировать заражение через CrossWeb EX, возможно, с использованием его уязвимости. Исследователи обнаружили новые компоненты вредоносного ПО — TouchHub и ClientHub, а также обновлённую версию LPEClient.
В Operation FlashHole Lazarus применяет постквантовую криптографию ML-KEM-1024 для защиты коммуникаций вредоносного ПО. Это позволяет устанавливать зашифрованное соединение с сервером атакующих и загружать дополнительное ПО в памяти, обходя механизмы мониторинга.
Источники: Kaspersky · SecPost · SecurityMedia
@cbunit
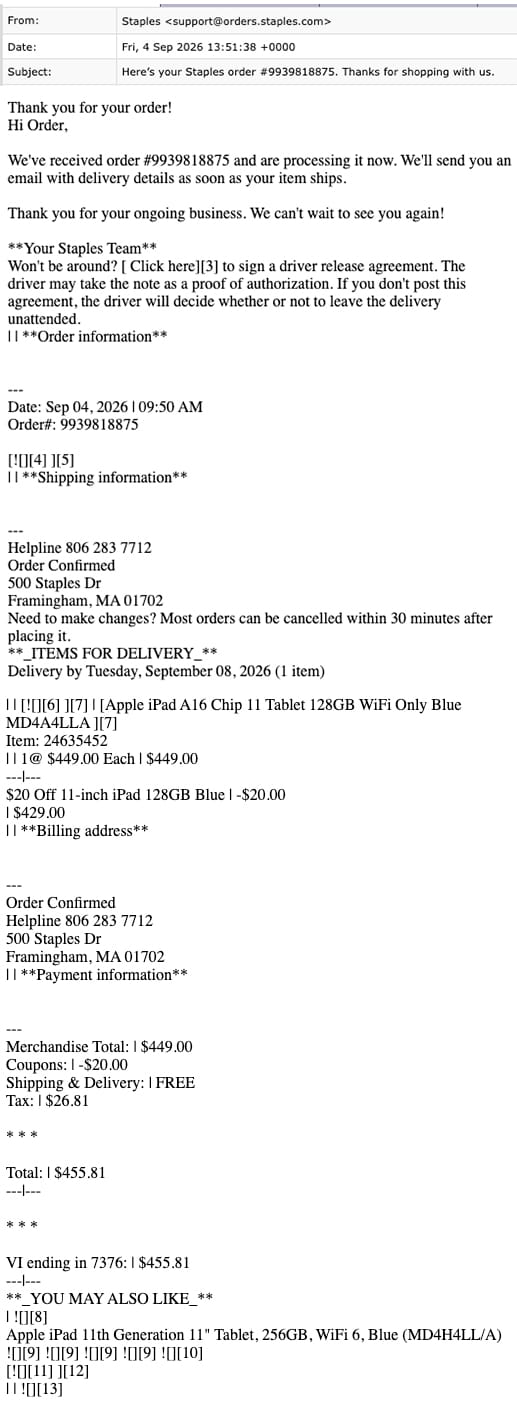
Staples и Dell стали каналами доставки фишинга через уведомления о заказах
Злоумышленники используют легитимную инфраструктуру для доставки вредоносного контента, эксплуатируя доверие к известным брендам. Cisco Talos зафиксировала ускорение этой тенденции, обнаружив злоупотребления на более чем 25 платформах за последний год. Атакующие применяют не только традиционную фишинговую инфраструктуру, но и подрывают доверие к инструментам, которыми пользуются компании.
Анализ двух кампаний показал, что злоумышленники использовали транзакционные email-пайплайны Staples и Dell. Вредоносный контент внедрялся в поля, где обычно указывается информация о доставке. Целью было вызвать у получателя срочность из-за якобы дорогой покупки и перенаправить его на номер телефона, контролируемый атакующим. Получателю предлагалось позвонить по указанному номеру для решения проблемы, что позволяло злоумышленникам использовать социальную инженерию, манипуляции с платежами или мошенничество с удалённой помощью.
Аутентификация сообщений (SPF, DKIM, DMARC) подтверждала легитимность отправителя, но не гарантировала подлинность транзакции или безопасность указанного номера. Для защиты необходимо валидировать контент уведомлений, проверять соответствие данных истории аккаунта и известным каналам поддержки. Транзакционные шаблоны должны отклонять или помечать неожиданные номера телефонов, URL-адреса и инструкции по поддержке, если они появляются в неподходящих полях.
Источник: Cisco Talos
@cbunit
Вымогатели атакуют PAN-OS через уязвимость аутентификации CVE-2026-0257
С лета 2024 года несколько программ-вымогателей, включая Qilin и Inc, эксплуатируют уязвимость аутентификации в PAN-OS. Уязвимость CVE-2026-0257 затрагивает порталы и шлюзы PAN-OS GlobalProtect. Она позволяет злоумышленникам обходить ограничения безопасности и устанавливать неавторизованное VPN-соединение.
Palo Alto Networks устранила уязвимость 13 мая, первоначально оценив её как среднюю. Исследователи Rapid7 зафиксировали успешную эксплуатацию с 17 мая. Эксперты Unit 42 отмечают, что злоумышленники используют уязвимость для получения первоначального доступа к корпоративным сетям и обхода многофакторной аутентификации.
После получения доступа преступники перемещаются по сети, используя RDP и SMB, сбрасывают вредоносное ПО для сбора учётных данных и кражи данных, а затем развёртывают программы-вымогатели. Unit 42 зафиксировала атаки в различных отраслях, включая финансовый сектор, здравоохранение и производство. Аналитики ReliaQuest предупреждают об использовании уязвимости группами Settra.
ⓘ Что такое PAN-OS
PAN-OS — операционная система межсетевых экранов Palo Alto Networks. Она обеспечивает функции безопасности, такие как межсетевой экран нового поколения, предотвращение вторжений и управление приложениями. Уязвимости в PAN-OS могут поставить под угрозу безопасность всей сети.
Источники: The Register · Unit 42
@cbunit
Signal: уязвимость позволяет слушать пользователя после завершения звонка
В приложении Signal обнаружили уязвимость, позволяющую злоумышленнику продолжать прослушивать пользователя после завершения звонка.
Уязвимость CVE-2026-113380 с оценкой CVSS 9.3 затронула библиотеку RingRTC версии до 2.72.0. Эта библиотека отвечает за голосовые и видеозвонки в Signal. Злоумышленник мог переполнить очередь событий звонка и помешать его корректному завершению.
Разработчики Signal обновили код библиотеки для повышения устойчивости при переполнении очереди. Пользователям рекомендуется установить последние обновления приложения Signal.
ⓘ Что такое RingRTC
RingRTC — это библиотека с открытым исходным кодом, которая обеспечивает работу голосовых и видеозвонков в приложениях Signal. Она используется в мобильных и десктопных версиях Signal.
Источник: Malwarebytes Labs
@cbunit
Accenture, Dragos и SANS помогут малым энергокомпаниям США защититься от кибератак
Разбор целиком: cbunit.ru
Источники: Accenture · SecurityWeek
@cbunit
Разбор целиком: cbunit.ru
Источники: Accenture · SecurityWeek
@cbunit
Критическая уязвимость в PHP затронула все версии, патч ожидается для PHP 8
PHP выпустит критическое обновление для устранения уязвимостей CVE-2026-109618 и CVE-2026-109619. Уязвимости затрагивают все версии PHP начиная с пятой, включая последние релизы. Обновление безопасности ожидается сегодня в 14:00 UTC, но оно будет выпущено только для PHP 8, поскольку старые версии больше не поддерживаются.
Уязвимость находится в ядре PHP, что делает уязвимыми все стандартные установки. Частичная защита возможна путём отключения настройки "session.upload_progress.enabled" или ограничения максимального размера запроса на уровне веб-сервера или конфигурации PHP. Cloudflare уже развернула некоторые защитные меры, и другие поставщики, вероятно, последовали их примеру. Эксплойты уже наблюдаются в реальных атаках.
ⓘ Что такое PHP
PHP — это скриптовый язык программирования с открытым исходным кодом, который широко используется для веб-разработки. Он встраивается в HTML и выполняется на стороне сервера, генерируя динамический контент для веб-страниц.
Источник: SANS ISC
@cbunit
Эксплуатация уязвимостей происходит через 3 дня после публикации
Эксплуатация критических уязвимостей происходит в среднем через три дня после их публикации. В третьем квартале 2026 года Rapid7 зафиксировала 43 новые уязвимости с высоким или критическим уровнем серьёзности, что на 7% меньше, чем во втором квартале, но на 19% больше по сравнению с аналогичным периодом прошлого года.
79% из этих уязвимостей не требуют аутентификации или взаимодействия с пользователем. Это позволяет злоумышленникам получать доступ к системам без кражи учётных данных или использования вредоносного контента. Искусственный интеллект всё чаще используется в операционных задачах атак, включая выбор тактики и оценку целей.
ⓘ Что такое Rapid7
Rapid7 — американская компания, специализирующаяся на кибербезопасности. Она предоставляет решения для управления уязвимостями, обнаружения угроз и автоматизации безопасности.
Источник: Rapid7
@cbunit
Эксплуатация критических уязвимостей происходит в среднем через три дня после их публикации. В третьем квартале 2026 года Rapid7 зафиксировала 43 новые уязвимости с высоким или критическим уровнем серьёзности, что на 7% меньше, чем во втором квартале, но на 19% больше по сравнению с аналогичным периодом прошлого года.
79% из этих уязвимостей не требуют аутентификации или взаимодействия с пользователем. Это позволяет злоумышленникам получать доступ к системам без кражи учётных данных или использования вредоносного контента. Искусственный интеллект всё чаще используется в операционных задачах атак, включая выбор тактики и оценку целей.
ⓘ Что такое Rapid7
Rapid7 — американская компания, специализирующаяся на кибербезопасности. Она предоставляет решения для управления уязвимостями, обнаружения угроз и автоматизации безопасности.
❝Three days is the average time between a high-severity vulnerability becoming public and its exploitation, according to the latest Quarterly Threat Landscape Report from Rapid7.❞
— Rapid7
Источник: Rapid7
@cbunit