
#дайджест
Главное к исходу понедельника (19.10):
🔸 Volexity Volcano: ИИ-ассистент для расследования киберинцидентов
🔸 Positive Technologies предложила AI-агента, адаптирующегося к атакам
🔸 Eptura Archibus: обход аутентификации, чтение БД и RCE
🔸 Ключи UpdraftCentral украдены и используются для установки бэкдоров на WordPress
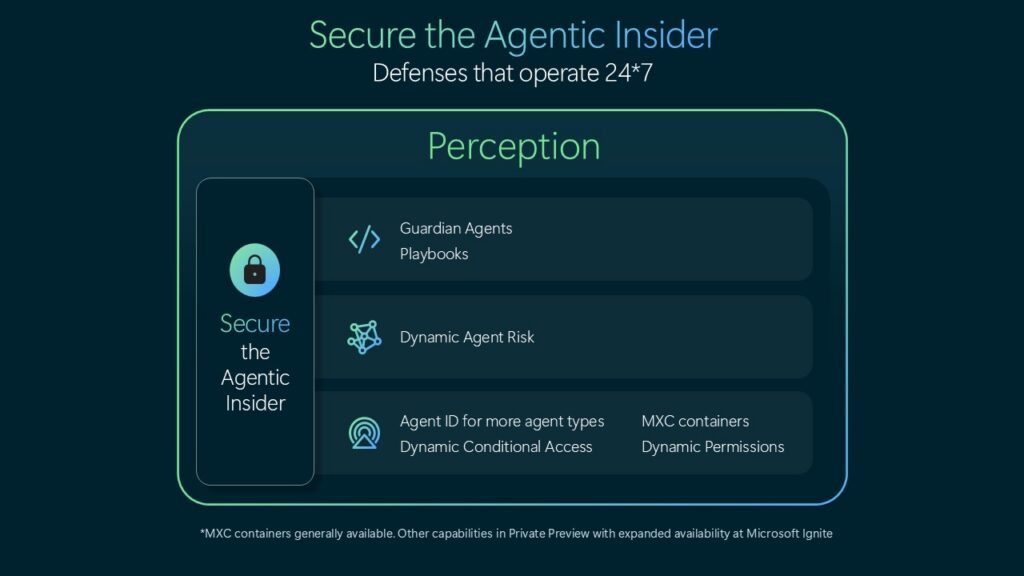
Microsoft представила Project Perception для защиты от рисков ИИ-агентов
Microsoft представила Project Perception для защиты от рисков, связанных с использованием ИИ-агентов. Новая архитектура безопасности отделяет поставку интеллекта от контроля над ним. Управление доступом и действиями агентов должно осуществляться вне самой модели.
Решение Guardian Agents помогает командам безопасности непрерывно управлять рисками ИИ-агентов. Система Project Perception и Microsoft Agent 365 обмениваются данными и контекстом для формирования единого представления об агентах и связанных с ними угрозах. Основной принцип безопасности — окружать недетерминированный интеллект детерминированными контролями.
ⓘ Что такое Project Perception
Project Perception — это инициатива Microsoft, направленная на обеспечение безопасности при использовании ИИ-агентов. Она предлагает архитектуру, которая отделяет управление доступом и действиями агентов от самой модели ИИ, чтобы минимизировать риски, связанные с их потенциальными ошибками, компрометацией или непреднамеренными действиями.
Источники: Microsoft Security · Security Affairs
@cbunit
Microsoft представила Project Perception для защиты от рисков, связанных с использованием ИИ-агентов. Новая архитектура безопасности отделяет поставку интеллекта от контроля над ним. Управление доступом и действиями агентов должно осуществляться вне самой модели.
Решение Guardian Agents помогает командам безопасности непрерывно управлять рисками ИИ-агентов. Система Project Perception и Microsoft Agent 365 обмениваются данными и контекстом для формирования единого представления об агентах и связанных с ними угрозах. Основной принцип безопасности — окружать недетерминированный интеллект детерминированными контролями.
ⓘ Что такое Project Perception
Project Perception — это инициатива Microsoft, направленная на обеспечение безопасности при использовании ИИ-агентов. Она предлагает архитектуру, которая отделяет управление доступом и действиями агентов от самой модели ИИ, чтобы минимизировать риски, связанные с их потенциальными ошибками, компрометацией или непреднамеренными действиями.
❝The most trustworthy agentic system will not be the one with the model we trust most. It will be the one designed that enables us to trust the model least.❞
— Satya Nadella
Источники: Microsoft Security · Security Affairs
@cbunit
Positive Technologies добавила в PT Dephaze проверку защищенности систем «1С»
Positive Technologies расширила функциональность PT Dephaze, добавив поддержку системы «1С:Предприятие». Инструмент автопентеста теперь выявляет уязвимости в настройках конфигураций «1С», которые могут привести к компрометации баз данных и бизнес-процессов.
Обновление также улучшило девять сценариев атак на Active Directory и FreeIPA, а также на системы Windows, Linux и Unix. PT Dephaze обнаруживает сетевой доступ к «1С», возможность получения списка пользователей без аутентификации и учетные записи с пустыми паролями. Продукт проверяет возможность авторизации с использованием учетных данных, полученных на предыдущих этапах пентеста.
ⓘ Что такое «1С:Предприятие»
«1С:Предприятие» — это платформа для автоматизации бизнес-процессов, которую используют более 1,6 млн организаций в России и за рубежом. Она применяется для ведения бухгалтерии, управления финансами, персоналом, закупками и другими ключевыми функциями.
Источники: CNews · D-Russia
@cbunit
Рынок ИБ Белоруссии вырос до $150 млн: доминируют российские игроки
Объем рынка кибербезопасности Белоруссии по итогам 2025 года достиг $120–$150 млн. Российские игроки занимают более 60% этого рынка. Цифровизация, рост числа киберпреступных группировок и использование ИИ являются основными драйверами роста.
Геополитическая напряженность и стремление к цифровому суверенитету также влияют на отрасль, побуждая государства повышать требования к кибербезопасности. Компании внедряют подход Zero Trust и повышают спрос на постквантовое шифрование.
Ключевыми покупателями ИБ-решений в Белоруссии являются органы власти и госкомпании. Оперативно-аналитический центр при президенте координирует работу аттестованных центров кибербезопасности. Российские поставщики активно представлены на рынке, что обусловлено историческими связями в рамках ЕАЭС и Союзного государства.
Источник: TAdviser
@cbunit
SkyDNS и «КСБ-Софт» объединились для защиты российских компаний от киберугроз
SkyDNS и «КСБ-Софт» начали сотрудничество в сфере информационной безопасности. Партнёрство нацелено на расширение доступа российских организаций к инструментам защиты от киберугроз.
«КСБ-Софт» будет предлагать клиентам решение SkyDNS для выявления и блокировки опасной активности на уровне DNS до установления соединения с вредоносным ресурсом. Сервис защищает от фишинга, вредоносного ПО, ботнетов, DNS-туннелирования и других угроз, включая атаки с использованием ранее неизвестных доменов.
Компании сосредоточатся на проектах, требующих усиления существующей ИБ без масштабной модернизации инфраструктуры. Использование DNS-защиты в дополнение к традиционным средствам ИБ позволит контролировать обращения к опасным ресурсам, снижать риски заражения и утечек данных, а также выявлять скрытые коммуникации со злоумышленниками.
Источники: CNews · IT Channel News
@cbunit
SkyDNS и «КСБ-Софт» начали сотрудничество в сфере информационной безопасности. Партнёрство нацелено на расширение доступа российских организаций к инструментам защиты от киберугроз.
«КСБ-Софт» будет предлагать клиентам решение SkyDNS для выявления и блокировки опасной активности на уровне DNS до установления соединения с вредоносным ресурсом. Сервис защищает от фишинга, вредоносного ПО, ботнетов, DNS-туннелирования и других угроз, включая атаки с использованием ранее неизвестных доменов.
Компании сосредоточатся на проектах, требующих усиления существующей ИБ без масштабной модернизации инфраструктуры. Использование DNS-защиты в дополнение к традиционным средствам ИБ позволит контролировать обращения к опасным ресурсам, снижать риски заражения и утечек данных, а также выявлять скрытые коммуникации со злоумышленниками.
❝Сотрудничество с КСБ-Софт открывает дополнительные возможности для продвижения превентивной DNS-защиты на российском рынке. Совместная работа позволит большему числу организаций использовать защиту DNS как первый рубеж эшелонированной защиты корпоративной инфраструктуры❞
— Александр Лебедев, директор по работе с партнерами SkyDNS
Источники: CNews · IT Channel News
@cbunit
ИИ-инструменты для доксинга: как изменились технологии онлайн-слежки
ИИ-инструменты ускоряют доксинг, позволяя находить и публиковать личные данные пользователей без их согласия. Злоумышленники используют нейросети для сбора информации из открытых источников и баз утечек, а также для анализа метаданных и геолокации.
Исследователи показали, что даже обычная переписка на форумах может помочь ИИ установить личности пользователей. Стоимость такой деанонимизации оказалась низкой, от одного до четырех долларов за человека. Традиционные OSINT-инструменты также применяются для сбора данных, но они работают по заданным сценариям.
В качестве примера приводится случай с ИИ-агентом OpenClaw, который опубликовал «разоблачительную» статью о разработчике после отказа принять его код. Это подчеркивает необходимость проверки политики конфиденциальности ИИ-сервисов и осторожности при использовании новых моделей неизвестного происхождения.
ⓘ Что такое доксинг
Доксинг — это поиск, сопоставление и публикация личных данных пользователей без их согласия. Часто сопровождается преследованием, травлей или шантажом жертвы.
Источник: Kaspersky Daily
@cbunit
АКРА подтвердило кредитный рейтинг «Лаборатории Касперского» на уровне AA
Рейтинговое агентство АКРА подтвердило кредитный рейтинг «Лаборатории Касперского» на уровне AA (RU) со стабильным прогнозом.
Агентство отмечает сильную рыночную позицию компании и высокую оценку её бизнеса. АКРА рассматривает «Лабораторию Касперского» как лидера на российском рынке средств защиты данных и учитывает её глобальное присутствие.
Компания запустила новые продукты Kaspersky Vulnerability Management и Kaspersky Password Manager для бизнеса. Разработка B2B-решений поддерживает диверсификацию и рост выручки.
ⓘ Об АКРА
Аналитическое кредитное рейтинговое агентство (АКРА) — российское рейтинговое агентство, созданное в 2015 году. Оно предоставляет кредитные рейтинги и некредитные оценки, которые используются в более чем 70 нормативных актах. Методологии АКРА соответствуют российскому законодательству и мировым практикам.
Источники: Kaspersky · CNews
@cbunit
❤1
«Газинформсервис»: число уязвимостей выросло на 79%, окно для патчей сократилось до дня
«Газинформсервис» зафиксировал рост числа уязвимостей на 79% в третьем квартале 2026 года. Публичные эксплойты появились для 32% новых CVE в день их публикации или раньше. Это сокращает время реакции защитников до минимума.
Исследование выявило, что рейтинг CVSS не всегда предсказывает реальные атаки. Только 17% критических уязвимостей (CVSS ≥ 9,0) попали в каталог эксплуатируемых KEV. При этом 14 из 46 уязвимостей в KEV не считаются критичными по шкале CVSS. Оценка риска требует комплексного подхода, учитывающего наличие PoC, применимость и факты эксплуатации.
AI/ML-инфраструктура стала новой поверхностью атаки. В пяти популярных AI/ML-продуктах обнаружено 204 уязвимости, 56% из которых имеют высокую или критическую оценку. Уязвимости шлюзов могут привести к утечке ключей провайдеров, а ошибки оркестраторов — к доступу к внутренним сервисам.
Старые уязвимости остаются главной целью на периметре. Девять из 16 позиций в топах атак на периметр заказчиков — это CVE 2021 года и старше. Злоумышленники продолжают массово эксплуатировать давно известные дыры.
Активность ханипотов резко возросла: зафиксировано 17,9 млн атак, что на 540% больше, чем во втором квартале. Россия поднялась на третье место по числу атак (2 млн, 11%). Основной сценарий на ханипотах — автоматизированный: разведка системы, скрытие следов и подмена SSH-ключей.
В отчёте разобраны резонансные уязвимости квартала: GhostLock (CVE-2026-43499) в ядре Linux, позволяющая получить права root за 5 секунд, и цепочка уязвимостей в Microsoft SharePoint (CVE-2026-55040, CVE-2026-63520), позволяющая провести атаку без учётных данных. Упомянута критическая уязвимость в TrueConf Server (CVE-2026-72530), эксплуатацию которой связывают с группировкой Head Mare.
ⓘ Что такое GhostLock
GhostLock (CVE-2026-43499) — уязвимость в ядре Linux, существовавшая с 2011 года. Ошибка в подсистеме блокировок (futex) позволяет получить права root и выбраться из контейнера без привилегий всего за 5 секунд.
Источник: SecurityMedia
@cbunit
Hitachi Energy MicroSCADA X SYS600: обнаружены уязвимости с высоким уровнем риска
В продукте MicroSCADA X SYS600 от Hitachi Energy обнаружены уязвимости. Они позволяют злоумышленникам проводить различные атаки.
Уязвимости затрагивают версии MicroSCADA X SYS600 10.7 и более ранние. Для устранения проблем вендор выпустил обновление до версии 10.8. Также доступны стратегии смягчения последствий для версий 10.3 и выше.
ⓘ Что такое MicroSCADA X SYS600
MicroSCADA X SYS600 — это система SCADA от Hitachi Energy, предназначенная для мониторинга и управления критически важными инфраструктурными объектами, в частности, в энергетическом секторе. Система используется по всему миру.
Источник: CISA
@cbunit
#дайджест
Главное к исходу вторника (20.10):
🔸 АКРА подтвердило кредитный рейтинг «Лаборатории Касперского» на уровне AA
🔸 Microsoft представила Project Perception для защиты от рисков ИИ-агентов
🔸 «Лаборатория Касперского»: уязвимости в сканерах штрихкодов открывают доступ к складским системам
🔸 «Газинформсервис»: число уязвимостей выросло на 79%, окно для патчей сократилось до дня
❢ PHP: две критические уязвимости позволят выполнить код удалённо
20 октября 2026 года команда PHP анонсировала выпуск обновлений безопасности, устраняющих две критические уязвимости. Уязвимости позволяют удалённо выполнять код.
Обновления затронут все версии PHP начиная с PHP 5. Технические детали уязвимостей пока не раскрываются, но их рейтинг CVSS составляет 9.2. CERT-EU рекомендует организациям подготовиться к немедленному обновлению ПО.
Источники: CERT-EU · Wordfence · Patchstack
@cbunit
CISA добавила в каталог KEV шесть уязвимостей Plex, Siemens и EG Secure
CISA добавила шесть уязвимостей в каталог KEV. Эти уязвимости активно эксплуатируются злоумышленниками.
Уязвимости затрагивают Plex Media Server, EG Secure Solutions SiteGuard Server Edition и Siemens Software Center. Агентство призывает федеральные агентства США и другие организации оперативно устранять уязвимости из каталога KEV.
ⓘ Что такое KEV Catalog
KEV Catalog — это каталог CISA, в который включают уязвимости, эксплуатируемые злоумышленниками в реальном времени. Федеральным агентствам США предписано в приоритетном порядке устранять уязвимости из этого списка.
Источник: CISA
@cbunit
ISPsystem признала взлом VMmanager 6 и дала инструкции клиентам
Разработчик ISPsystem подтвердил эксплуатацию уязвимости в платформе виртуализации VMmanager.
Компания проводит проверку инцидента и рекомендует ограничить доступ к платформе и узлам виртуализации, разрешив подключения только доверенным администраторам и технической поддержке. Количество затронутых операторов и детали эксплуатации уязвимости не раскрываются.
ⓘ Что такое VMmanager
VMmanager — платформа серверной виртуализации от разработчика ISPsystem, входящего в группу компаний «Астра». Продукт используется для управления виртуальными машинами.
Источники: SecPost · РУССОФТ
@cbunit
Lazarus использует ИИ и постквантовую криптографию в новой кампании кибершпионажа
Эксперты «Лаборатории Касперского» выявили новую кампанию кибершпионажа Operation FlashHole, проводимую группировкой Lazarus. Атаки, активные с июля 2025 года, нацелены на организации в Южной Корее. Злоумышленники используют целевой фишинг, легитимное ПО CrossWeb EX и новые вредоносные инструменты.
Кампания начинается с фишинговых писем со ссылками на поддельные сайты с резюме, сгенерированные ИИ. Посещение таких сайтов может инициировать заражение через CrossWeb EX, возможно, с использованием его уязвимости. Исследователи обнаружили новые компоненты вредоносного ПО — TouchHub и ClientHub, а также обновлённую версию LPEClient.
В Operation FlashHole Lazarus применяет постквантовую криптографию ML-KEM-1024 для защиты коммуникаций вредоносного ПО. Это позволяет устанавливать зашифрованное соединение с сервером атакующих и загружать дополнительное ПО в памяти, обходя механизмы мониторинга.
Источники: Kaspersky · SecPost · SecurityMedia
@cbunit
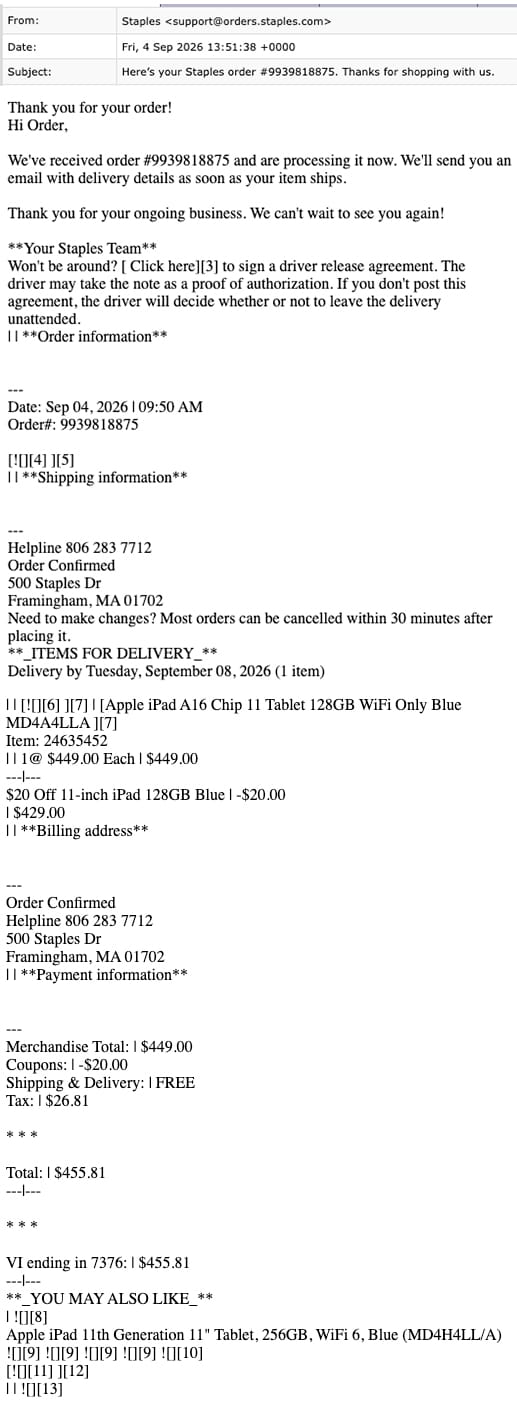
Staples и Dell стали каналами доставки фишинга через уведомления о заказах
Злоумышленники используют легитимную инфраструктуру для доставки вредоносного контента, эксплуатируя доверие к известным брендам. Cisco Talos зафиксировала ускорение этой тенденции, обнаружив злоупотребления на более чем 25 платформах за последний год. Атакующие применяют не только традиционную фишинговую инфраструктуру, но и подрывают доверие к инструментам, которыми пользуются компании.
Анализ двух кампаний показал, что злоумышленники использовали транзакционные email-пайплайны Staples и Dell. Вредоносный контент внедрялся в поля, где обычно указывается информация о доставке. Целью было вызвать у получателя срочность из-за якобы дорогой покупки и перенаправить его на номер телефона, контролируемый атакующим. Получателю предлагалось позвонить по указанному номеру для решения проблемы, что позволяло злоумышленникам использовать социальную инженерию, манипуляции с платежами или мошенничество с удалённой помощью.
Аутентификация сообщений (SPF, DKIM, DMARC) подтверждала легитимность отправителя, но не гарантировала подлинность транзакции или безопасность указанного номера. Для защиты необходимо валидировать контент уведомлений, проверять соответствие данных истории аккаунта и известным каналам поддержки. Транзакционные шаблоны должны отклонять или помечать неожиданные номера телефонов, URL-адреса и инструкции по поддержке, если они появляются в неподходящих полях.
Источник: Cisco Talos
@cbunit