
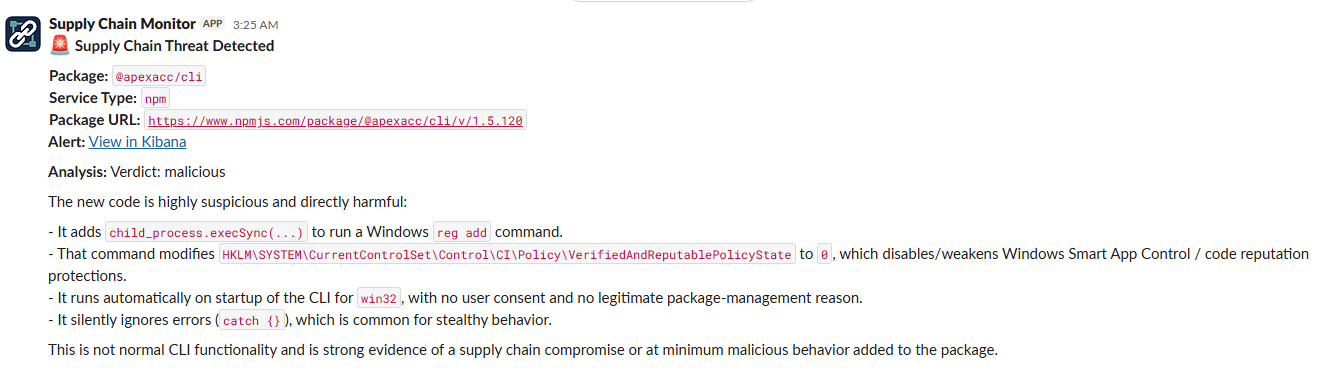
Акселератор для Web3 оказался фишингом с бэкдорами от Elastic
Elastic Security Labs выявила вредоносные npm-пакеты @apexacc/cli и @apexacc/audit. Они распространялись под видом акселератора для Web3-стартапов и предлагали бесплатные ИИ-кредиты, инструменты для разработчиков и аудит безопасности. Группировка создавала видимость легитимности через публичное присутствие и рекламу мероприятий.
Вредоносные инструменты устанавливали на macOS и Windows бэкдоры и стиллеры. Также злоумышленники переупаковывали легитимный агент для отправки запросов через контролируемые ими сервисы. Инструменты аудита генерировали поддельные результаты проверок безопасности. Исследователи надеются, что работа привлечёт внимание к подобным мошенническим схемам, использующим ИИ для придания убедительности.
ⓘ Что такое npm
npm — это менеджер пакетов для языка программирования JavaScript. Он позволяет разработчикам устанавливать, управлять и делиться кодом, который они используют в своих проектах. Вредоносные пакеты в npm могут компрометировать системы разработчиков или их конечных пользователей.
Источник: Elastic Security Labs
@cbunit
Elastic Security Labs выявила вредоносные npm-пакеты @apexacc/cli и @apexacc/audit. Они распространялись под видом акселератора для Web3-стартапов и предлагали бесплатные ИИ-кредиты, инструменты для разработчиков и аудит безопасности. Группировка создавала видимость легитимности через публичное присутствие и рекламу мероприятий.
Вредоносные инструменты устанавливали на macOS и Windows бэкдоры и стиллеры. Также злоумышленники переупаковывали легитимный агент для отправки запросов через контролируемые ими сервисы. Инструменты аудита генерировали поддельные результаты проверок безопасности. Исследователи надеются, что работа привлечёт внимание к подобным мошенническим схемам, использующим ИИ для придания убедительности.
ⓘ Что такое npm
npm — это менеджер пакетов для языка программирования JavaScript. Он позволяет разработчикам устанавливать, управлять и делиться кодом, который они используют в своих проектах. Вредоносные пакеты в npm могут компрометировать системы разработчиков или их конечных пользователей.
Malicious Apex npm packages
├─ @apexacc/cli
│  └─ apex.cjs (npm command entry)
│     └─ Downloads and starts platform-specific Bun executable
│        ├─ Windows: apex-windows-x64.exe
│        ├─ macOS: apex-darwin-arm64
│        └─ Embedded bootstrap: apex-bootstrap.ts
│           ├─ Attacker-controlled LLM routing
│           ├─ Attacker-controlled remote MCP registration
│           └─ Verification-command execution
└─ @apexacc/audit
   └─ audit.cjs (npm command entry)
      └─ Downloads and starts platform-specific Bun executable
         ├─ Windows: apex-audit-windows-x64.exe
…
Источник: Elastic Security Labs
@cbunit
#дайджест
Главное к исходу понедельника (12.10):
🔸 Эксплуатируется критическая уязвимость Bricksforge, позволяющая выполнить код на WordPress
🔸 Слабый пароль «123456» открыл доступ к данным 8,8 млн жителей Дании
🔸 ИИ-агенты уязвимы из-за загрузки пакетов: NVIDIA предлагает решение
🔸 Промышленность стала целью 60% кибератак в РФ за 9 месяцев 2026 года
Рынок кибербезопасности в России вырастет до 763 млрд рублей к 2031 году
Российский рынок кибербезопасности вырастет до 763 млрд рублей к 2031 году.
По итогам 2025 года объём рынка составил 333 млрд рублей. Ожидается, что среднегодовой темп роста составит 14,8%. Продукты информационной безопасности занимают 72% рынка.
На рынок влияют мировые тренды, такие как развитие ИИ и рост числа кибератак, а также российские реалии: импортозамещение, макроэкономическая ситуация и дефицит специалистов. Прогноз основан на текущей геополитической ситуации.
Источник: Kept
@cbunit
Microsoft Fabric: повышение привилегий через подмену пути
▤ Разбор
НКЦКИ опубликовал бюллетень об уязвимости VULN-20261012.131 в Microsoft Fabric. Ошибка позволяет повысить привилегии в системе.
Уязвимость относится к категории «Подмена относительного пути» и эксплуатируется через манипулирование ресурсами без взаимодействия с пользователем. Патч для устранения ошибки уже выпущен вендором.
ⓘ Что такое Microsoft Fabric
Microsoft Fabric — это комплексная облачная платформа для аналитики данных, объединяющая хранилища данных, инструменты ETL и аналитические сервисы. Уязвимость в ней может позволить злоумышленнику получить несанкционированный доступ к данным или функциям системы.
Источник: НКЦКИ
@cbunit
▤ Разбор
НКЦКИ опубликовал бюллетень об уязвимости VULN-20261012.131 в Microsoft Fabric. Ошибка позволяет повысить привилегии в системе.
Уязвимость относится к категории «Подмена относительного пути» и эксплуатируется через манипулирование ресурсами без взаимодействия с пользователем. Патч для устранения ошибки уже выпущен вендором.
ⓘ Что такое Microsoft Fabric
Microsoft Fabric — это комплексная облачная платформа для аналитики данных, объединяющая хранилища данных, инструменты ETL и аналитические сервисы. Уязвимость в ней может позволить злоумышленнику получить несанкционированный доступ к данным или функциям системы.
❝Данная уязвимость устраняется официальным патчем вендора. В связи со сложившейся обстановкой и введенными санкциями против Российской Федерации рекомендуем устанавливать обновления программного обеспечения только после оценки всех сопутствующих рисков.❞
— НКЦКИ
Источник: НКЦКИ
@cbunit

Хакеры повысили температуру в морозильниках французских супермаркетов до 50°C
Хакеры атаковали холодильные системы сотен французских супермаркетов, вызвав уничтожение запасов на миллионы евро. Атака затронула оборудование датской компании Danfoss, используемое для регулирования температуры.
Злоумышленники удалённо активировали функцию принудительной разморозки, установив температуру 50 градусов. Оборудование нагревалось несколько часов, что привело к порче свежих и замороженных продуктов. В некоторых случаях сообщается о возникновении пожаров.
Пострадали сотни магазинов сетей Intermarché, Netto, U, E.Leclerc, Carrefour Market и Monoprix. Ущерб оценивается в миллионы евро. Прокуратура Парижа начала расследование инцидента.
ⓘ Danfoss — производитель холодильного оборудования
Датская компания Danfoss производит холодильное оборудование, используемое в том числе в супермаркетах для регулирования температуры. В атаке были задействованы старые модели систем управления холодильными установками, которые достигли конца срока поддержки и больше не получают обновлений безопасности.
Источники: Security Affairs · Malwarebytes Labs
@cbunit
Хакеры атаковали холодильные системы сотен французских супермаркетов, вызвав уничтожение запасов на миллионы евро. Атака затронула оборудование датской компании Danfoss, используемое для регулирования температуры.
Злоумышленники удалённо активировали функцию принудительной разморозки, установив температуру 50 градусов. Оборудование нагревалось несколько часов, что привело к порче свежих и замороженных продуктов. В некоторых случаях сообщается о возникновении пожаров.
Пострадали сотни магазинов сетей Intermarché, Netto, U, E.Leclerc, Carrefour Market и Monoprix. Ущерб оценивается в миллионы евро. Прокуратура Парижа начала расследование инцидента.
ⓘ Danfoss — производитель холодильного оборудования
Датская компания Danfoss производит холодильное оборудование, используемое в том числе в супермаркетах для регулирования температуры. В атаке были задействованы старые модели систем управления холодильными установками, которые достигли конца срока поддержки и больше не получают обновлений безопасности.
❝Je confirme qu’une cyberattaque touche depuis cette nuit les installations de production de froid de plusieurs magasins de notre réseau @CooperativeU. Nos équipes sont pleinement mobilisées, en lien avec les frigoristes, pour rétablir la situation au plus vite. Une enquête devra…❞
— Dominique Schelcher
Источники: Security Affairs · Malwarebytes Labs
@cbunit
GitLab CE/EE: критическая уязвимость CVE-2026-97229 позволяет выполнить код
Разбор целиком: cbunit.ru
Источники: CERT-EU · CSO Online
@cbunit
Разбор целиком: cbunit.ru
Источники: CERT-EU · CSO Online
@cbunit
Positive Technologies: как восстановить цепочку атаки в технологической сети
Специалисты Positive Technologies исследовали сценарий атаки на технологические сети. Они воспроизвели его на онлайн-полигоне Standoff, используя компоненты АСУ ТП.
Учебный сценарий имитирует действия злоумышленника в промышленной инфраструктуре. Он позволяет изучить логику перемещения атакующего и работу источников телеметрии.
Источник: Positive Technologies
@cbunit
Microsoft оштрафовали на $9,6 млн за утечку данных пользователей Grindr
Норвежский орган по защите данных оштрафовал Xandr, рекламную компанию Microsoft, на 9,6 млн долларов. Регулятор счёл незаконной обработку и передачу конфиденциальных данных пользователей Grindr.
Компанию признали ответственной за обработку данных в период с июля 2018 по апрель 2020 года. Xandr управляла аукционами в реальном времени внутри Grindr, которые потенциально раскрывали информацию о сексуальной ориентации пользователей тысячам компаний. Xandr выступала посредником, получая профили пользователей для показа рекламы.
Источники: BleepingComputer · Malwarebytes Labs
@cbunit
Anthropic: ИИ-черви могут научиться заражать бытовую технику и серверы
Компании Anthropic предупредила о появлении ИИ-червей, способных самостоятельно распространяться между подключёнными к интернету устройствами. Такие системы смогут находить уязвимости, копировать себя на другие устройства и продолжать распространение без участия человека.
Исследователи установили, что модели размером до 30 млрд параметров уже способны выполнять многие отдельные этапы самовоспроизведения. При попытке последовательно пройти весь процесс они пока допускают ошибки. В упрощённых экспериментах с ослабленными защитными механизмами модели уровня GLM-5.2 смогли выполнить полный цикл распространения.
По оценке Anthropic, если развитие компактных моделей сохранит нынешние темпы, необходимые возможности могут появиться уже к концу 2026 года. Главная опасность заключается в автономности таких систем: ИИ-черви потенциально смогут адаптироваться к незнакомому оборудованию, искать новые способы проникновения и использовать вычислительные ресурсы заражённых устройств. Распределённая сеть заражённых устройств не будет зависеть от единого центра управления.
Источники: SecurityMedia · Data Secrets
@cbunit
ИИ и APT-группы Ирана угрожают критической инфраструктуре США
Организации критической инфраструктуры сталкиваются с повышенными киберрисками из-за действий спонсируемых государством группировок и атак с использованием ИИ. Атакующие используют ИИ для быстрого картирования конвергентных IT/OT-сетей и эксплуатации устаревших, неинвентаризированных систем.
Иранские APT-группы с февраля атакуют объекты водоснабжения, энергетики и государственные учреждения США. Эти атаки направлены на нарушение операций, а не на скрытое шпионаж. Агентство CISA призывает операторов критической инфраструктуры укрепить кибергигиену, сокращая уязвимости, заменяя неподдерживаемые устройства и готовя планы быстрого восстановления.
ⓘ Что такое APT-группы
APT (Advanced Persistent Threat) — это продвинутые постоянные угрозы. Так называют высококвалифицированные и хорошо финансируемые группы киберпреступников, часто спонсируемые государствами. Они проводят длительные, целенаправленные атаки на конкретные организации или отрасли с целью шпионажа, кражи данных или нарушения работы систем.
Источник: Tenable
@cbunit
В шлюзе LiteLLM нашли уязвимости, позволяющие захватить контроль
Источники: Check Point · Check Point Research
@cbunit
Источники: Check Point · Check Point Research
@cbunit
Уязвимости в ядре Linux: CVE-2023-20585 и десятки других
В ядре Linux обнаружили уязвимость CVE-2023-20585. Некорректная проверка RMP при доступе к буферам хоста могла привести к выходу за границы и компрометации памяти гостевой системы SEV-SNP. Уязвимость затрагивает процессоры AMD.
Исправление устраняет множество уязвимостей в различных подсистемах ядра Linux. Атакующий мог использовать их для компрометации системы. Обновление затрагивает драйверы NVDIMM, API рукопожатий, архитектуры ARM32, ARM64, MIPS, PowerPC, RISC-V, S390, x86, блочный слой, криптографический API, драйверы Intel NPU, ACPI, Android, Serial ATA и Parallel ATA, а также другие компоненты.
ⓘ Что такое SEV-SNP
SEV-SNP (Secure Encrypted Virtualization-Secure Nested Paging) — технология AMD, обеспечивающая шифрование памяти виртуальных машин и защиту от атак со стороны гипервизора.
Источник: Ubuntu Security
@cbunit