
Orion soft обновила сертифицированную ФСТЭК Nova Special Edition v1.2.0
Источники: SecPost · Anti-Malware
@cbunit
Источники: SecPost · Anti-Malware
@cbunit
Слабый пароль «123456» открыл доступ к данным 8,8 млн жителей Дании
Злоумышленник получил доступ к регистру населения Дании (CPR), используя утекший пароль.
Утечка затронула имена, адреса и идентификационные номера около 8,8 миллиона человек. Инцидент выявили после того, как необычно большое количество запросов привлекло внимание к аномальной активности.
ⓘ Что такое CPR
CPR — это национальный регистр населения Дании, содержащий персональные идентификационные номера граждан. Доступ к нему имеют авторизованные датские компании для выполнения таких задач, как обновление данных или проверка информации о смене адреса.
Источники: Malwarebytes Labs · Хабр / Новости
@cbunit
Эксплуатируется критическая уязвимость Bricksforge, позволяющая выполнить код на WordPress
Уязвимость в плагине Bricksforge для WordPress позволяет удалённо выполнить код.
Атакующие могут загружать и выполнять произвольный PHP-код на сайтах с версиями Bricksforge до 3.1.8.9. Уязвимость CVE-2026-85097 имеет наивысший рейтинг CVSS 10.0. Уязвимость исправлена в версии 3.1.8.10.
Эксплуатация уязвимости происходит через подмену метаданных файла при отправке формы. Злоумышленники загружают файл, который является изображением и содержит PHP-код, а затем изменяют URL файла на расширение .php. Плагин доверяет метаданным и размещает код в директории, что приводит к его выполнению.
ⓘ Что такое Bricksforge
Bricksforge — плагин для WordPress, который расширяет возможности конструктора сайтов Bricks. Он добавляет поддержку анимаций, форм и других элементов.
Источники: The Hacker News · SecurityWeek
@cbunit
Уязвимость в плагине Bricksforge для WordPress позволяет удалённо выполнить код.
Атакующие могут загружать и выполнять произвольный PHP-код на сайтах с версиями Bricksforge до 3.1.8.9. Уязвимость CVE-2026-85097 имеет наивысший рейтинг CVSS 10.0. Уязвимость исправлена в версии 3.1.8.10.
Эксплуатация уязвимости происходит через подмену метаданных файла при отправке формы. Злоумышленники загружают файл, который является изображением и содержит PHP-код, а затем изменяют URL файла на расширение .php. Плагин доверяет метаданным и размещает код в директории, что приводит к его выполнению.
ⓘ Что такое Bricksforge
Bricksforge — плагин для WordPress, который расширяет возможности конструктора сайтов Bricks. Он добавляет поддержку анимаций, форм и других элементов.
{
  "temporaryFileUploads": [
    {
      "field": "form-field-file",
      "file": {
        "file": "/var/www/example.com/wp-content/uploads/bricksforge/tmp/img_example.gif",
        "url": "https://example.com/wp-content/uploads/bricksforge/tmp/img_example.php",
        "type": "image/gif"
      }
    }
  ]
}
Источники: The Hacker News · SecurityWeek
@cbunit
Украина атаковала третий дата-центр «Яндекса», нарушив работу сервисов в России
Украинские дроны атаковали третий дата-центр «Яндекса» в России. Инцидент произошел в ночь на воскресенье в городе Владимир. Атака привела к полному отключению дата-центра и нестабильной работе оставшейся инфраструктуры.
Ранее на неделе дроны поразили два других объекта «Яндекса» в Рязанской и Калужской областях. Эти атаки нарушили работу облачных сервисов, платежей, доставки и других онлайн-сервисов по всей стране. «Яндекс» заявил, что платформа работает в аварийном режиме.
Источники: The Record · The Register
@cbunit
Ledger расследует кражу $93 млн из кошельков, проданных реселлером CryptoBilis
Производитель аппаратных криптокошельков Ledger расследует сообщения о массовой краже криптовалюты у клиентов, которые приобрели устройства через реселлера CryptoBilis. Представители Ledger обнаружили посторонний аппаратный компонент в одном из таких устройств.
По данным аналитиков Bitquery, с помощью «закладок» злоумышленники могли похитить около 93,2 млн долларов США из 315 кошельков. Первые сообщения о пропаже средств появились в конце прошлой недели. Аналитики tanuki42 и Specter оценили возможный ущерб в десятки миллионов долларов, отследив транзакции в сетях Bitcoin, Ethereum и Tron.
Ledger подтвердил расследование хищений у клиентов CryptoBilis, авторизованного продавца в Индонезии, Малайзии и на Филиппинах. Инфраструктура компании не пострадала, жалоб от покупателей напрямую у производителя не поступало. CryptoBilis приостановил продажи, а пользователям рекомендовали не настраивать устройства, купленные в последние 90 дней, или перенести активы на новое устройство.
ⓘ Кто такой CryptoBilis
CryptoBilis — авторизованный реселлер аппаратных криптокошельков Ledger, работающий в странах Юго-Восточной Азии, включая Индонезию, Малайзию и Филиппины. Компания занимается продажей устройств Ledger клиентам в этом регионе.
Источники: «Хакер» · Kaspersky
@cbunit
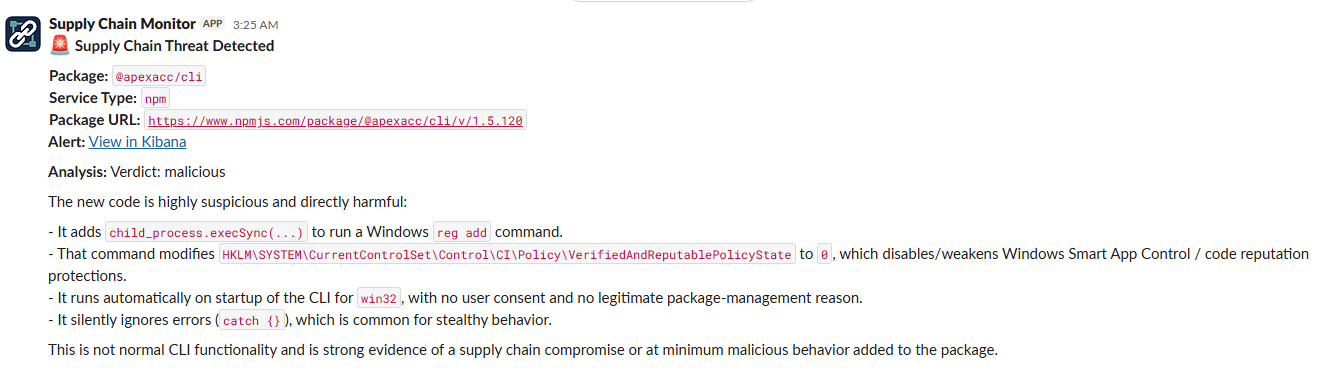
Акселератор для Web3 оказался фишингом с бэкдорами от Elastic
Elastic Security Labs выявила вредоносные npm-пакеты @apexacc/cli и @apexacc/audit. Они распространялись под видом акселератора для Web3-стартапов и предлагали бесплатные ИИ-кредиты, инструменты для разработчиков и аудит безопасности. Группировка создавала видимость легитимности через публичное присутствие и рекламу мероприятий.
Вредоносные инструменты устанавливали на macOS и Windows бэкдоры и стиллеры. Также злоумышленники переупаковывали легитимный агент для отправки запросов через контролируемые ими сервисы. Инструменты аудита генерировали поддельные результаты проверок безопасности. Исследователи надеются, что работа привлечёт внимание к подобным мошенническим схемам, использующим ИИ для придания убедительности.
ⓘ Что такое npm
npm — это менеджер пакетов для языка программирования JavaScript. Он позволяет разработчикам устанавливать, управлять и делиться кодом, который они используют в своих проектах. Вредоносные пакеты в npm могут компрометировать системы разработчиков или их конечных пользователей.
Источник: Elastic Security Labs
@cbunit
Elastic Security Labs выявила вредоносные npm-пакеты @apexacc/cli и @apexacc/audit. Они распространялись под видом акселератора для Web3-стартапов и предлагали бесплатные ИИ-кредиты, инструменты для разработчиков и аудит безопасности. Группировка создавала видимость легитимности через публичное присутствие и рекламу мероприятий.
Вредоносные инструменты устанавливали на macOS и Windows бэкдоры и стиллеры. Также злоумышленники переупаковывали легитимный агент для отправки запросов через контролируемые ими сервисы. Инструменты аудита генерировали поддельные результаты проверок безопасности. Исследователи надеются, что работа привлечёт внимание к подобным мошенническим схемам, использующим ИИ для придания убедительности.
ⓘ Что такое npm
npm — это менеджер пакетов для языка программирования JavaScript. Он позволяет разработчикам устанавливать, управлять и делиться кодом, который они используют в своих проектах. Вредоносные пакеты в npm могут компрометировать системы разработчиков или их конечных пользователей.
Malicious Apex npm packages
├─ @apexacc/cli
│  └─ apex.cjs (npm command entry)
│     └─ Downloads and starts platform-specific Bun executable
│        ├─ Windows: apex-windows-x64.exe
│        ├─ macOS: apex-darwin-arm64
│        └─ Embedded bootstrap: apex-bootstrap.ts
│           ├─ Attacker-controlled LLM routing
│           ├─ Attacker-controlled remote MCP registration
│           └─ Verification-command execution
└─ @apexacc/audit
   └─ audit.cjs (npm command entry)
      └─ Downloads and starts platform-specific Bun executable
         ├─ Windows: apex-audit-windows-x64.exe
…
Источник: Elastic Security Labs
@cbunit
#дайджест
Главное к исходу понедельника (12.10):
🔸 Эксплуатируется критическая уязвимость Bricksforge, позволяющая выполнить код на WordPress
🔸 Слабый пароль «123456» открыл доступ к данным 8,8 млн жителей Дании
🔸 ИИ-агенты уязвимы из-за загрузки пакетов: NVIDIA предлагает решение
🔸 Промышленность стала целью 60% кибератак в РФ за 9 месяцев 2026 года
Рынок кибербезопасности в России вырастет до 763 млрд рублей к 2031 году
Российский рынок кибербезопасности вырастет до 763 млрд рублей к 2031 году.
По итогам 2025 года объём рынка составил 333 млрд рублей. Ожидается, что среднегодовой темп роста составит 14,8%. Продукты информационной безопасности занимают 72% рынка.
На рынок влияют мировые тренды, такие как развитие ИИ и рост числа кибератак, а также российские реалии: импортозамещение, макроэкономическая ситуация и дефицит специалистов. Прогноз основан на текущей геополитической ситуации.
Источник: Kept
@cbunit
Microsoft Fabric: повышение привилегий через подмену пути
▤ Разбор
НКЦКИ опубликовал бюллетень об уязвимости VULN-20261012.131 в Microsoft Fabric. Ошибка позволяет повысить привилегии в системе.
Уязвимость относится к категории «Подмена относительного пути» и эксплуатируется через манипулирование ресурсами без взаимодействия с пользователем. Патч для устранения ошибки уже выпущен вендором.
ⓘ Что такое Microsoft Fabric
Microsoft Fabric — это комплексная облачная платформа для аналитики данных, объединяющая хранилища данных, инструменты ETL и аналитические сервисы. Уязвимость в ней может позволить злоумышленнику получить несанкционированный доступ к данным или функциям системы.
Источник: НКЦКИ
@cbunit
▤ Разбор
НКЦКИ опубликовал бюллетень об уязвимости VULN-20261012.131 в Microsoft Fabric. Ошибка позволяет повысить привилегии в системе.
Уязвимость относится к категории «Подмена относительного пути» и эксплуатируется через манипулирование ресурсами без взаимодействия с пользователем. Патч для устранения ошибки уже выпущен вендором.
ⓘ Что такое Microsoft Fabric
Microsoft Fabric — это комплексная облачная платформа для аналитики данных, объединяющая хранилища данных, инструменты ETL и аналитические сервисы. Уязвимость в ней может позволить злоумышленнику получить несанкционированный доступ к данным или функциям системы.
❝Данная уязвимость устраняется официальным патчем вендора. В связи со сложившейся обстановкой и введенными санкциями против Российской Федерации рекомендуем устанавливать обновления программного обеспечения только после оценки всех сопутствующих рисков.❞
— НКЦКИ
Источник: НКЦКИ
@cbunit

Хакеры повысили температуру в морозильниках французских супермаркетов до 50°C
Хакеры атаковали холодильные системы сотен французских супермаркетов, вызвав уничтожение запасов на миллионы евро. Атака затронула оборудование датской компании Danfoss, используемое для регулирования температуры.
Злоумышленники удалённо активировали функцию принудительной разморозки, установив температуру 50 градусов. Оборудование нагревалось несколько часов, что привело к порче свежих и замороженных продуктов. В некоторых случаях сообщается о возникновении пожаров.
Пострадали сотни магазинов сетей Intermarché, Netto, U, E.Leclerc, Carrefour Market и Monoprix. Ущерб оценивается в миллионы евро. Прокуратура Парижа начала расследование инцидента.
ⓘ Danfoss — производитель холодильного оборудования
Датская компания Danfoss производит холодильное оборудование, используемое в том числе в супермаркетах для регулирования температуры. В атаке были задействованы старые модели систем управления холодильными установками, которые достигли конца срока поддержки и больше не получают обновлений безопасности.
Источники: Security Affairs · Malwarebytes Labs
@cbunit
Хакеры атаковали холодильные системы сотен французских супермаркетов, вызвав уничтожение запасов на миллионы евро. Атака затронула оборудование датской компании Danfoss, используемое для регулирования температуры.
Злоумышленники удалённо активировали функцию принудительной разморозки, установив температуру 50 градусов. Оборудование нагревалось несколько часов, что привело к порче свежих и замороженных продуктов. В некоторых случаях сообщается о возникновении пожаров.
Пострадали сотни магазинов сетей Intermarché, Netto, U, E.Leclerc, Carrefour Market и Monoprix. Ущерб оценивается в миллионы евро. Прокуратура Парижа начала расследование инцидента.
ⓘ Danfoss — производитель холодильного оборудования
Датская компания Danfoss производит холодильное оборудование, используемое в том числе в супермаркетах для регулирования температуры. В атаке были задействованы старые модели систем управления холодильными установками, которые достигли конца срока поддержки и больше не получают обновлений безопасности.
❝Je confirme qu’une cyberattaque touche depuis cette nuit les installations de production de froid de plusieurs magasins de notre réseau @CooperativeU. Nos équipes sont pleinement mobilisées, en lien avec les frigoristes, pour rétablir la situation au plus vite. Une enquête devra…❞
— Dominique Schelcher
Источники: Security Affairs · Malwarebytes Labs
@cbunit
GitLab CE/EE: критическая уязвимость CVE-2026-97229 позволяет выполнить код
Разбор целиком: cbunit.ru
Источники: CERT-EU · CSO Online
@cbunit
Разбор целиком: cbunit.ru
Источники: CERT-EU · CSO Online
@cbunit
Positive Technologies: как восстановить цепочку атаки в технологической сети
Специалисты Positive Technologies исследовали сценарий атаки на технологические сети. Они воспроизвели его на онлайн-полигоне Standoff, используя компоненты АСУ ТП.
Учебный сценарий имитирует действия злоумышленника в промышленной инфраструктуре. Он позволяет изучить логику перемещения атакующего и работу источников телеметрии.
Источник: Positive Technologies
@cbunit