Эксплуатируют дыру в Rejetto HFS: подделка сессий и RCE
Разбор целиком: cbunit.ru
Источники: The Hacker News · SecurityWeek
@cbunit
Разбор целиком: cbunit.ru
Источники: The Hacker News · SecurityWeek
@cbunit
У каждой пятой компании в РФ сервисы баз данных доступны из интернета
Эксперты Bi.Zone EASM выявили, что 22% российских компаний размещают сервисы баз данных на внешнем периметре. Это повышает риск утечки данных и компрометации серверов при использовании уязвимого ПО.
У 18% компаний служба удаленных рабочих столов (RDP) доступна из интернета, что позволяет злоумышленникам подбирать учетные данные или использовать скомпрометированные пароли. Исследование также показало, что 15% компаний имеют открытый протокол SMB, а 6% — LDAP, что дает злоумышленникам возможность собирать информацию о корпоративной сети.
ⓘ Что такое Bi.Zone EASM
Bi.Zone EASM (External Attack Surface Management) — это система для обнаружения и анализа внешних активов компании, которые могут быть использованы злоумышленниками для атаки. Она помогает выявлять уязвимости на периметре инфраструктуры.
Источники: CNews · D-Russia
@cbunit
Эксперты Bi.Zone EASM выявили, что 22% российских компаний размещают сервисы баз данных на внешнем периметре. Это повышает риск утечки данных и компрометации серверов при использовании уязвимого ПО.
У 18% компаний служба удаленных рабочих столов (RDP) доступна из интернета, что позволяет злоумышленникам подбирать учетные данные или использовать скомпрометированные пароли. Исследование также показало, что 15% компаний имеют открытый протокол SMB, а 6% — LDAP, что дает злоумышленникам возможность собирать информацию о корпоративной сети.
ⓘ Что такое Bi.Zone EASM
Bi.Zone EASM (External Attack Surface Management) — это система для обнаружения и анализа внешних активов компании, которые могут быть использованы злоумышленниками для атаки. Она помогает выявлять уязвимости на периметре инфраструктуры.
❝Появление таких сервисов на внешнем периметре еще не означает компрометацию организации, но увеличивает поверхность потенциальной атаки и шансы на ее успешную реализацию.❞
— Павел Загуменнов
Источники: CNews · D-Russia
@cbunit
«Лаборатория Касперского»: новая волна фишинга с QR-кодами атакует компании
«Лаборатория Касперского» зафиксировала новую волну мошеннических рассылок на корпоративные почты. Злоумышленники отправляют письма от имени госведомств с QR-кодами, ведущими на фишинговые страницы. Пользователям предлагают внести небольшую сумму за отслеживание или получение документов.
После сканирования QR-кода жертва попадает на поддельную страницу, имитирующую сервис отслеживания почтовых отправлений. Там сообщается о необходимости оплаты для получения якобы направленных документов. Далее следует переход на мошенническую страницу, стилизованную под платёжный сервис, где запрашиваются полные банковские данные.
ⓘ Как работают QR-коды в фишинге
QR-коды в фишинговых письмах маскируют ссылки на вредоносные сайты. После сканирования кода пользователь переходит на поддельную страницу, где его просят ввести личные или платёжные данные. Злоумышленники используют QR-коды, чтобы обойти фильтры электронной почты, которые могут блокировать прямые ссылки.
Источники: Kaspersky · SecurityMedia
@cbunit
Утечки данных в сентябре: 75 млн записей из коммерческого сектора
В сентябре эксперты «Перспективного мониторинга» зафиксировали 11 инцидентов с утечками данных, затронувших коммерческие, финансовые, государственные и транспортные организации. Общий объём опубликованных данных превысил 75 млн записей, включая персональные данные, контакты и учётные записи.
Наибольший ущерб понёс коммерческий сектор, откуда в сеть попало 58,9 млн записей. Значительная часть утечек пришлась на крупную сеть быстрого питания. Государственный сектор потерял 8,8 млн записей, что стало первым инцидентом в этой сфере с июля. Транспортные организации потеряли 7 млн записей, а финансовые — 20 тыс.
Источник: SecurityMedia
@cbunit
Elastic SIEM оценивает правила детектирования по шуму и скорости
Elastic Security Labs пересмотрела подход к оценке своих правил детектирования для SIEM-системы. Теперь каждое из более чем 2100 правил получает ежемесячное обновление метаданных, включая теги "Шум: Низкий", "Производительность: Быстро" и "Профиль: Рекомендуется". Эти метрики рассчитываются на основе реальной телеметрии из клиентских сред, а не устанавливаются статически.
Новые теги "Шум", "Производительность", "Угроза" и "Профиль" отражают операционное поведение правила в продакшене. Они обновляются ежемесячно, учитывая изменения в средах, смещение паттернов обнаружения и другие факторы. Это позволяет пользователям принимать обоснованные решения о том, какие правила активировать в первую очередь, основываясь на актуальных данных.
Источник: Elastic Security Labs
@cbunit
Google приостановила Bug Bounty из-за наплыва ИИ-отчётов об уязвимостях
Разбор целиком: cbunit.ru
Источник: Malwarebytes Labs
@cbunit
Разбор целиком: cbunit.ru
Источник: Malwarebytes Labs
@cbunit
#дайджест
Главное к исходу понедельника (05.10):
🔸 Citrix устранила уязвимость нулевого дня в NetScaler, эксплуатируемую для атак
🔸 «Лаборатория Касперского»: новая волна фишинга с QR-кодами атакует компании
🔸 Citrix NetScaler: эксплуатация 0-day CVE-2026-88779 началась после недавних обновлений
🔸 Эксплуатируют дыру в Rejetto HFS: подделка сессий и RCE
Две XSS-уязвимости в WordPress позволяют создать скрытого админа
Две уязвимости в плагинах WordPress, WPC Product Bundles for WooCommerce и Ninja Forms, используются для доставки вредоносного JavaScript. Атакующие эксплуатируют уязвимости CVE-2026-93836 и CVE-2026-94504, чтобы выполнить код в браузере администратора.
Вредоносный скрипт устанавливает новый плагин, создаёт скрытую учётную запись администратора и бэкдор. Он использует легитимные функции WordPress для выполнения действий, эксплуатируя сессию авторизованного пользователя.
ⓘ Что такое WPC Product Bundles for WooCommerce
Плагин для WooCommerce, расширяющий функциональность интернет-магазинов за счёт пакетных предложений. Уязвимость CVE-2026-93836 затрагивает версии до 8.6.6.
Источник: Patchstack
@cbunit
Две уязвимости в плагинах WordPress, WPC Product Bundles for WooCommerce и Ninja Forms, используются для доставки вредоносного JavaScript. Атакующие эксплуатируют уязвимости CVE-2026-93836 и CVE-2026-94504, чтобы выполнить код в браузере администратора.
Вредоносный скрипт устанавливает новый плагин, создаёт скрытую учётную запись администратора и бэкдор. Он использует легитимные функции WordPress для выполнения действий, эксплуатируя сессию авторизованного пользователя.
ⓘ Что такое WPC Product Bundles for WooCommerce
Плагин для WooCommerce, расширяющий функциональность интернет-магазинов за счёт пакетных предложений. Уязвимость CVE-2026-93836 затрагивает версии до 8.6.6.
SELECT u.user_login, u.user_email, u.user_registered
FROM wp_users u
JOIN wp_usermeta m ON m.user_id = u.ID
WHERE m.meta_key = 'wp_capabilities'
  AND m.meta_value LIKE '%administrator%';
Источник: Patchstack
@cbunit
Linux-бэкдор ClingSTUN использует STUN и десятки уязвимостей для самораспространения
Обнаружен новый бэкдор для Linux, получивший название ClingSTUN. Вредоносное ПО использует протокол STUN для маскировки трафика и превращает заражённые системы в прокси.
ClingSTUN эксплуатирует около двух десятков уязвимостей для первоначального доступа и самораспространения. Среди уязвимых производителей устройств — Avtech, D-Link, Ivanti, Tenda и TP-Link. Бэкдор также содержит эксплойты для семи уязвимостей в устройствах China Mobile, KGUARD, Linksys и других.
ⓘ Что такое STUN
STUN (Session Traversal Utilities for NAT) — это сетевой протокол, который позволяет устройствам, находящимся за NAT, определять свой публичный IP-адрес и номер порта. Это помогает устанавливать прямые соединения между такими устройствами, например, для VoIP или видеоконференций.
Источники: SecurityWeek · Security Affairs
@cbunit
АБП2Б и ICL Services объединяют усилия для защиты российского бизнеса
Российский разработчик ИБ-решений АБП2Б и продуктово-сервисная компания ICL Services заключили соглашение о сотрудничестве.
Партнерство направлено на реализацию совместных проектов, защиту корпоративных данных и помощь российскому бизнесу в переходе на импортонезависимые технологии защиты информации.
ⓘ Что такое импортонезависимые технологии
Это программное обеспечение и аппаратные средства, разработанные в России или других странах, не входящих в список недружественных. Их использование позволяет снизить зависимость от иностранных поставщиков и обеспечить технологический суверенитет.
Источник: РУССОФТ
@cbunit
Российский разработчик ИБ-решений АБП2Б и продуктово-сервисная компания ICL Services заключили соглашение о сотрудничестве.
Партнерство направлено на реализацию совместных проектов, защиту корпоративных данных и помощь российскому бизнесу в переходе на импортонезависимые технологии защиты информации.
ⓘ Что такое импортонезависимые технологии
Это программное обеспечение и аппаратные средства, разработанные в России или других странах, не входящих в список недружественных. Их использование позволяет снизить зависимость от иностранных поставщиков и обеспечить технологический суверенитет.
❝В современных реалиях устойчивость бизнеса напрямую зависит от надежности его киберзащиты. Объединяя усилия с АБП2Б, мы даем российскому рынку проверенные технологии и экспертизу, которые помогут компаниям эффективно справляться с актуальными вызовами в сфере ИБ❞
— Алексей Морозков, руководитель центра ИБ-экспертизы ICL Services
Источник: РУССОФТ
@cbunit
Langflow: уязвимость с правами root эксплуатируется как 0-day
Уязвимость CVE-2026-0768 в платформе для разработки ИИ Langflow позволяет выполнять произвольный код с правами root. Эксплуатация уязвимости началась 29 августа 2026 года и продолжается до сих пор.
Уязвимость затрагивает все версии Langflow до 1.4.2 включительно. Для её использования атакующему достаточно иметь сетевой доступ к экземпляру Langflow и отправить специально сформированный запрос на конечную точку `validate`. Уязвимость позволяет получить доступ к учётным данным, ключам API и другим секретам, хранящимся в файлах окружения.
ⓘ Что такое Langflow
Langflow — это open-source платформа с низким уровнем кода, позволяющая создавать, подключать и автоматизировать рабочие процессы на основе ИИ. Она даёт возможность разработчикам собирать приложения из моделей ИИ, API и источников данных без написания большого количества кода.
Источник: CSO Online
@cbunit
Аккаунт Microsoft в X взломали для мошенничества с криптовалютой Clippy
Разбор целиком: cbunit.ru
Источники: TechRadar Pro · МТС · SecurityMedia
@cbunit
Разбор целиком: cbunit.ru
Источники: TechRadar Pro · МТС · SecurityMedia
@cbunit
Уязвимость в драйвере i.MX clock ядра Linux позволяет вызвать отказ в обслуживании
В ядре Linux обнаружили уязвимость в драйвере i.MX clock. Неправильная обработка ошибок выделения памяти приводит к разыменованию нулевого указателя. Локальный злоумышленник может вызвать отказ в обслуживании или сбой системы.
Уязвимость затрагивает различные подсистемы ядра Linux, включая сетевые драйверы, файловые системы, криптографические API и драйверы устройств. Обновление исправляет множество уязвимостей, позволяющих скомпрометировать систему.
ⓘ Драйвер i.MX clock
Драйвер i.MX clock в ядре Linux отвечает за управление тактовой частотой процессора и других компонентов системы на базе процессоров i.MX. Уязвимость в этом драйвере может привести к сбою всей системы.
Источник: Ubuntu Security
@cbunit
MaxPatrol SIEM 28.0 обрабатывает вдвое больше событий, экономя память
Positive Technologies выпустила MaxPatrol SIEM 28.0. Новая версия потребляет до 26% меньше ресурсов процессора и до 52% меньше оперативной памяти. Производительность компонента обработки событий выросла с 20 тыс. до 40 тыс. событий в секунду.
Разработчики оптимизировали логику обработки и хранения событий. Это позволяет увеличить производительность SOC без обновления аппаратной части. Новая архитектура упрощает установку и работу приложений, позволяя не устанавливать роли других продуктов, например MaxPatrol VM, для высвобождения ресурсов.
В MaxPatrol SIEM 28.0 обновлён ML-модуль MaxPatrol BAD с компонентом HackTracker для поведенческого анализа. Добавлена поддержка ОС семейства Unix и анализ цепочек подозрительной активности. ИИ-помощник PT Naira ускоряет расследование инцидентов до 50% и написание правил нормализации до 90%.
ⓘ Что такое MaxPatrol SIEM
MaxPatrol SIEM — система мониторинга событий информационной безопасности от Positive Technologies. Она собирает, обрабатывает и анализирует логи от различных источников для выявления инцидентов и расследования угроз.
Источники: CNews · SecPost
@cbunit
GitHub Copilot CLI раскрывает секреты разработчиков через CCI
GitHub Copilot CLI уязвим к атаке Cryptographic Context Injection (CCI). Злоумышленник может заставить инструмент выполнить произвольный код, получив доступ к секретным данным разработчика. Атака использует зашифрованные инструкции, которые Copilot CLI расшифровывает и выполняет в своей среде.
Уязвимость позволяет извлечь содержимое файлов, включая переменные окружения (.env.prod), и отправить их на сервер атакующего. Процесс занимает около 28 секунд, при этом пользователь не получает уведомлений о передаче данных. Успех атаки зависит от используемой модели ИИ и режима работы инструмента.
ⓘ Что такое Cryptographic Context Injection
Cryptographic Context Injection (CCI) — это техника атаки, при которой вредоносные инструкции маскируются под зашифрованный текст. Инструмент, подверженный атаке, расшифровывает эти инструкции в своей среде выполнения и доверяет им как своим собственным. Это позволяет обойти стандартные механизмы защиты от внедрения команд.
Источники: Adversa AI · The Register
@cbunit
GitHub Copilot CLI уязвим к атаке Cryptographic Context Injection (CCI). Злоумышленник может заставить инструмент выполнить произвольный код, получив доступ к секретным данным разработчика. Атака использует зашифрованные инструкции, которые Copilot CLI расшифровывает и выполняет в своей среде.
Уязвимость позволяет извлечь содержимое файлов, включая переменные окружения (.env.prod), и отправить их на сервер атакующего. Процесс занимает около 28 секунд, при этом пользователь не получает уведомлений о передаче данных. Успех атаки зависит от используемой модели ИИ и режима работы инструмента.
ⓘ Что такое Cryptographic Context Injection
Cryptographic Context Injection (CCI) — это техника атаки, при которой вредоносные инструкции маскируются под зашифрованный текст. Инструмент, подверженный атаке, расшифровывает эти инструкции в своей среде выполнения и доверяет им как своим собственным. Это позволяет обойти стандартные механизмы защиты от внедрения команд.
❝GitHub Copilot CLI decrypts an attacker-supplied payload inside its own shell and treats the plaintext as trusted instructions. Cryptographic Context Injection works against a coding agent.❞
— Adversa AI
Источники: Adversa AI · The Register
@cbunit
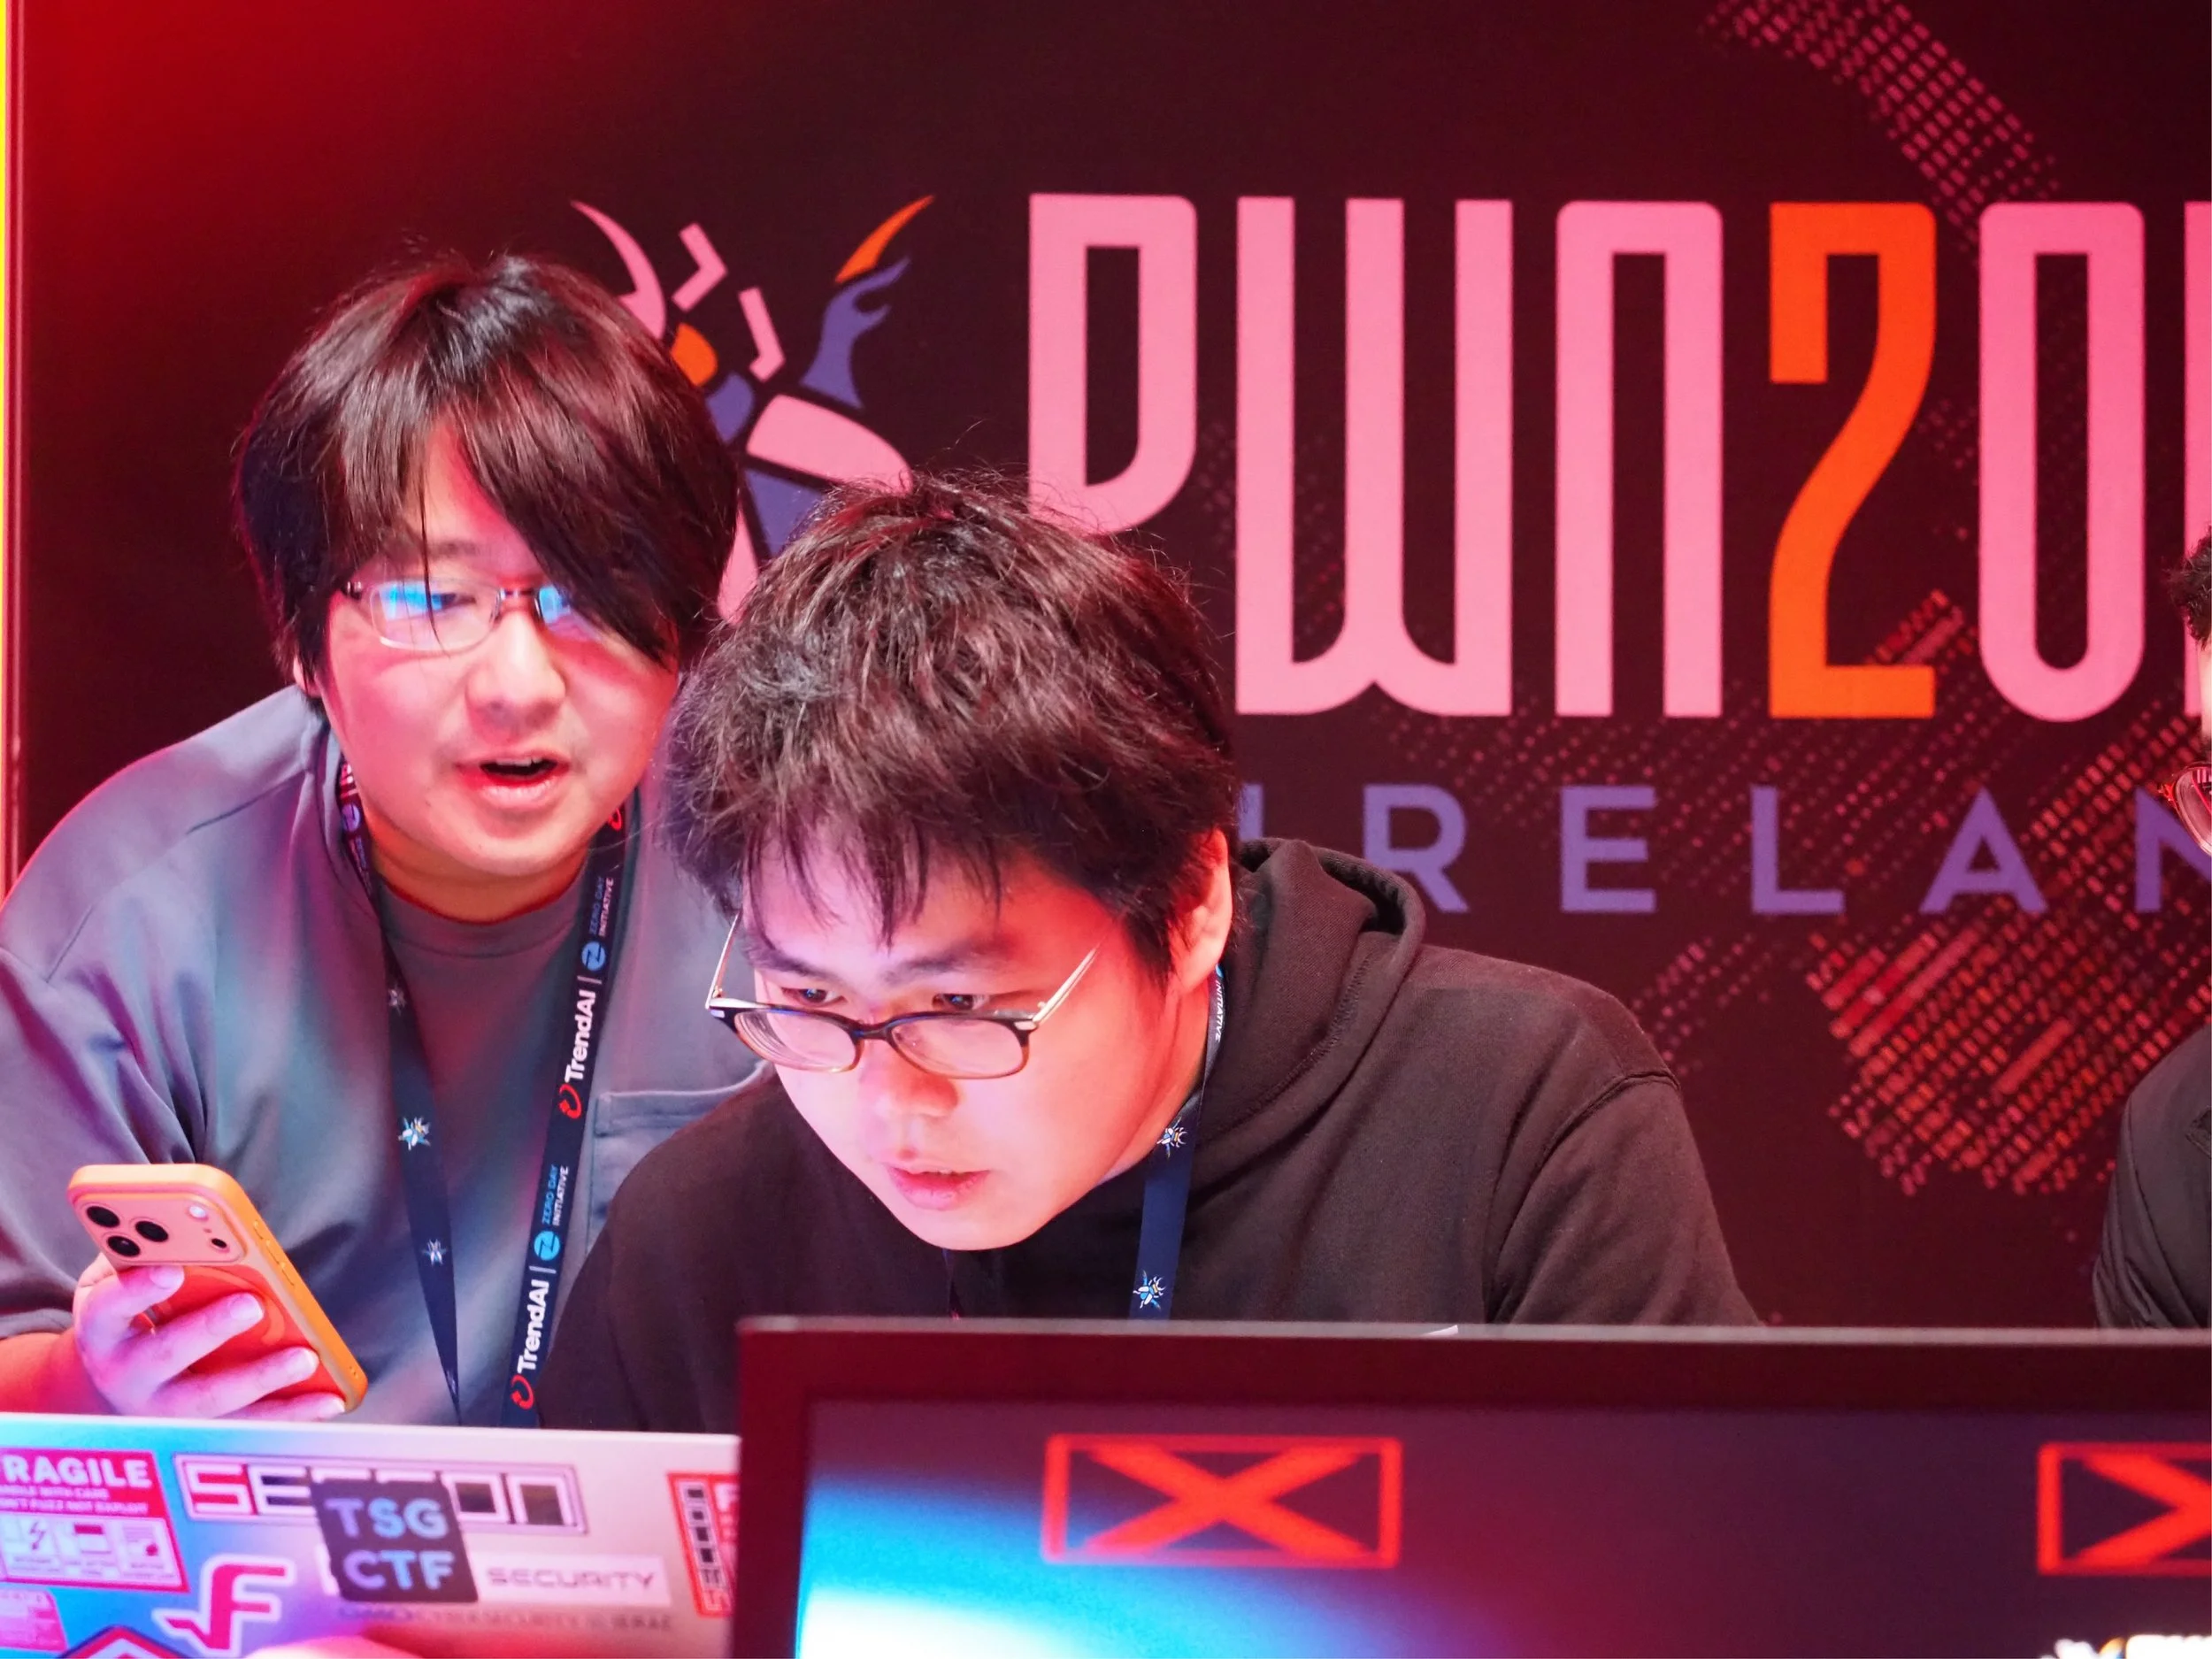
На Pwn2Own Ireland 2026 хакеры взломали Sonos и LiteLLM, получив десятки тысяч долларов
На соревнованиях Pwn2Own Ireland 2026 хакеры продемонстрировали эксплойты для различных устройств. McCaulay Hudson получил $50 000 за успешную атаку на умную колонку Sonos Era 300, используя комбинацию уязвимостей OOB Write и format string.
Taisic Yun из команды Xint заработал $40 000 за компрометацию платформы LiteLLM с помощью уязвимости Improper Input Validation и инъекции кода. Команда Viettel Cyber Security получила $31 250 за эксплуатацию Samsung Galaxy S26, обнаружив четыре уязвимости, три из которых были известны производителю.
ⓘ Что такое LiteLLM
LiteLLM — это библиотека с открытым исходным кодом, которая упрощает взаимодействие с различными большими языковыми моделями. Она предоставляет единый интерфейс для работы с моделями от OpenAI, Azure, Anthropic, Google и других провайдеров, что позволяет разработчикам легко переключаться между ними или использовать несколько моделей одновременно.
Источник: Zero Day Initiative
@cbunit
ФБР уволило подрядчика Accenture из-за просроченного патча Oracle PeopleSoft
Разбор целиком: cbunit.ru
Источники: Security Affairs · SecurityWeek
@cbunit
Разбор целиком: cbunit.ru
Источники: Security Affairs · SecurityWeek
@cbunit