
❢ Уязвимость в Cisco Catalyst SD-WAN Manager позволяет получить root-доступ через API
Уязвимость в механизме управления аутентификацией API Cisco Catalyst SD-WAN Manager позволяет удалённому неаутентифицированному злоумышленнику получить доступ к системе с правами администратора.
Уязвимость вызвана некорректной обработкой кодировки URI в HTTP-запросе. Это позволяет обойти правило аутентификации, предназначенное для ограничения доступа к определённой конечной точке API. Злоумышленник может использовать уязвимость, отправив специально сформированный HTTP-запрос к API затронутой системы. Успешная эксплуатация позволит обойти аутентификацию и получить доступ к API от имени пользователя с правами администратора.
ⓘ Что такое Cisco Catalyst SD-WAN Manager
Cisco Catalyst SD-WAN Manager — это платформа для управления и оркестрации программно-определяемых глобальных сетей (SD-WAN). Она позволяет централизованно настраивать, мониторить и оптимизировать сетевую инфраструктуру.
Источники: Cisco PSIRT · BleepingComputer
@cbunit
Уязвимость в механизме управления аутентификацией API Cisco Catalyst SD-WAN Manager позволяет удалённому неаутентифицированному злоумышленнику получить доступ к системе с правами администратора.
Уязвимость вызвана некорректной обработкой кодировки URI в HTTP-запросе. Это позволяет обойти правило аутентификации, предназначенное для ограничения доступа к определённой конечной точке API. Злоумышленник может использовать уязвимость, отправив специально сформированный HTTP-запрос к API затронутой системы. Успешная эксплуатация позволит обойти аутентификацию и получить доступ к API от имени пользователя с правами администратора.
ⓘ Что такое Cisco Catalyst SD-WAN Manager
Cisco Catalyst SD-WAN Manager — это платформа для управления и оркестрации программно-определяемых глобальных сетей (SD-WAN). Она позволяет централизованно настраивать, мониторить и оптимизировать сетевую инфраструктуру.
[2026-09-29T23:11:13.948-05:00] "POST /%6a_security_check HTTP/1.1" 200 - 48 0 4 - "10.10.10.47,192.168.1.174" "Mozilla/5.0" "92980fc6-bb3c-4b67-8a6d-af5ceb236d4c" "vmanage-9999.example.com" "127.0.0.1:8080"
Источники: Cisco PSIRT · BleepingComputer
@cbunit
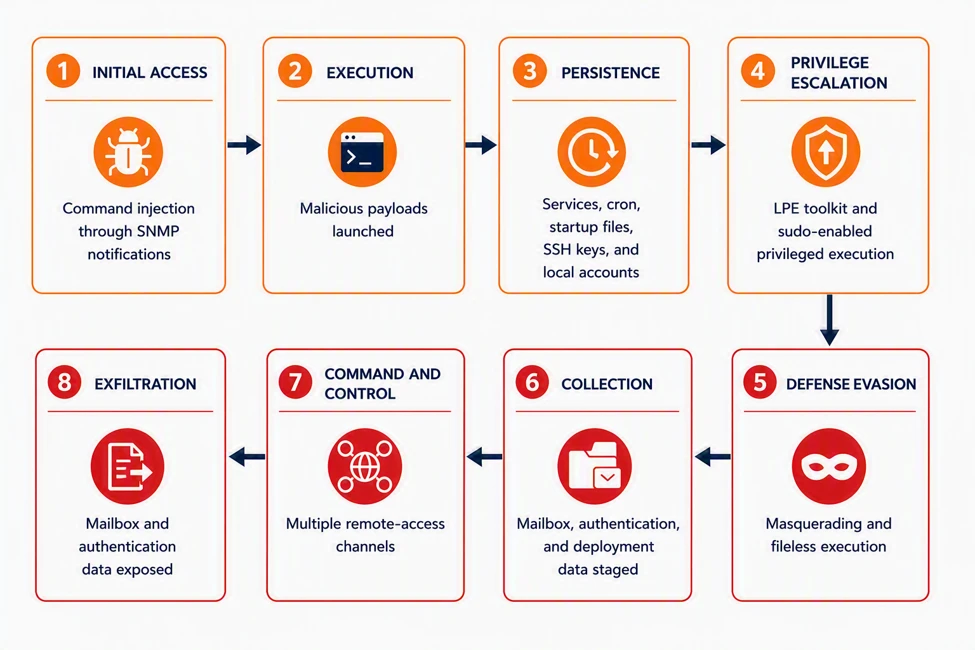
Уязвимость в Zimbra позволяет удалённо выполнять команды без аутентификации
Microsoft Threat Intelligence зафиксировала эксплуатацию уязвимости CVE-2026-73570 в Zimbra Collaboration Suite. Уязвимость типа «инъекция команд ОС без аутентификации» находится в пути уведомлений SNMP. Атакующие могут инициировать её с помощью специально сформированного электронного письма, направленного на почтовые серверы Zimbra, если установлен опциональный пакет zimbra-snmp и включены уведомления SNMP. Эксплуатация не требует аутентификации или взаимодействия с пользователем.
После успешной эксплуатации злоумышленники разворачивали веб-оболочки JSP и обратные оболочки, повышали привилегии, устанавливали инструменты для удалённого доступа и выполняли код из памяти. Они также получали доступ к электронной почте, собирали данные аутентификации и почтовых ящиков, создавали архивы и передавали их. Наблюдалась как автоматизированная доставка полезной нагрузки, так и ручные операции на скомпрометированных серверах. Уязвимость затрагивает организации в разных регионах и отраслях.
Источник: Microsoft Security
@cbunit
Microsoft Threat Intelligence зафиксировала эксплуатацию уязвимости CVE-2026-73570 в Zimbra Collaboration Suite. Уязвимость типа «инъекция команд ОС без аутентификации» находится в пути уведомлений SNMP. Атакующие могут инициировать её с помощью специально сформированного электронного письма, направленного на почтовые серверы Zimbra, если установлен опциональный пакет zimbra-snmp и включены уведомления SNMP. Эксплуатация не требует аутентификации или взаимодействия с пользователем.
После успешной эксплуатации злоумышленники разворачивали веб-оболочки JSP и обратные оболочки, повышали привилегии, устанавливали инструменты для удалённого доступа и выполняли код из памяти. Они также получали доступ к электронной почте, собирали данные аутентификации и почтовых ящиков, создавали архивы и передавали их. Наблюдалась как автоматизированная доставка полезной нагрузки, так и ручные операции на скомпрометированных серверах. Уязвимость затрагивает организации в разных регионах и отраслях.
let lookback = 30d;
 union
 (
     DeviceProcessEvents
     | where Timestamp > ago(lookback)
     | where ProcessCommandLine contains "zimlog.service"
         or ProcessCommandLine contains "chronyd-helper.service"
         or ProcessCommandLine contains "syslog_init.service"
         or ProcessCommandLine contains "zimbraPreAuthKey"
         or ProcessCommandLine contains "pam_exec"
         or ProcessCommandLine contains "zmstat-fd"
         or ProcessCommandLine contains "/etc/sudoers.d/81_metric"
     | project Timestamp, DeviceId, DeviceName, EvidenceType="Process",
…
Источник: Microsoft Security
@cbunit
Zscaler: новый загрузчик 2CLoader доставляет стиллеры Vidar и Remus
В августе 2026 года исследователи Zscaler ThreatLabz обнаружили новый загрузчик вредоносного ПО, получивший название 2CLoader. Он использовался для распространения стиллеров Vidar и Remus, а также RAT XWorm.
2CLoader применяет техники обхода анализа, включая непрямые системные вызовы, проверки на анти-VM и анти-отладку, а также установку хуков Windows API. Конфигурация и зашифрованная полезная нагрузка хранятся в ресурсах PE-файла. Расшифровка происходит в два этапа XOR-операциями, после чего используется AES-GCM с ключом, производным от хеша собственного кода загрузчика.
Источник: Zscaler ThreatLabz
@cbunit
В августе 2026 года исследователи Zscaler ThreatLabz обнаружили новый загрузчик вредоносного ПО, получивший название 2CLoader. Он использовался для распространения стиллеров Vidar и Remus, а также RAT XWorm.
2CLoader применяет техники обхода анализа, включая непрямые системные вызовы, проверки на анти-VM и анти-отладку, а также установку хуков Windows API. Конфигурация и зашифрованная полезная нагрузка хранятся в ресурсах PE-файла. Расшифровка происходит в два этапа XOR-операциями, после чего используется AES-GCM с ключом, производным от хеша собственного кода загрузчика.
struct 2cloader_config

{

uint32_t magic; // Magic bytes 2C 3D 4E 5F.

uint32_t fl; // Payload execution options, explained in later sections. Sent in the registration message.

uint32_t payload_size_before_decompression; // Final payload size before decompression.

uint32_t aes_gcm_nonce_size; // AES-GCM nonce length used for final payload decryption.

uint32_t aes_gcm_tag_size; // AES-GCM tag length used for final payload decryption.

uint8_t aes_gcm_nonce[0xC]; // AES-GCM nonce for the final encrypted payload.
…
Источник: Zscaler ThreatLabz
@cbunit
#дайджест
Главное к исходу среды (30.09):
🔸 Уязвимость в Cisco Catalyst SD-WAN Manager позволяет получить root-доступ через API
🔸 Apple: уязвимость в продуктах добавили в каталог CISA KEV
🔸 Google закрыла 110 уязвимостей в Pixel, включая эксплуатируемую 0-day
🔸 Сканеры уязвимостей создают иллюзию защиты: как ускорить их устранение

OFAC ввело санкции против лидера Tren de Aragua за отмывание денег с помощью криптовалют
OFAC внесло в санкционный список 10 участников схемы ATM jackpotting, организованной преступной группировкой Tren de Aragua (TdA). Операция принесла организаторам не менее $40,73 млн, похищенных из финансовых учреждений США. Для отмывания средств использовались криптовалюты.
Предполагаемый лидер схемы, Анибал Александр Канелон Агирре (известный как «Прометей»), входит в список десяти самых разыскиваемых преступников ФБР. Он разработал вредоносное ПО, которое заставляло банкоматы выдавать наличные без списания со счетов.
Анализ Chainalysis выявил, что контрагенты кошельков TdA имели связи с крупными операциями по отмыванию денег, используемыми преступными группировками Мексики, Колумбии и Венесуэлы.
ⓘ Что такое ATM jackpotting
ATM jackpotting — это кибератака, при которой злоумышленники устанавливают вредоносное ПО на банкомат и заставляют его выдавать наличные без списания средств со счетов. Для этого атакующие получают физический доступ к банкомату, устанавливают вредоносное ПО на его жесткий диск, активируют его удаленно и отправляют команду на выдачу наличных.
Источники: Chainalysis · The Record
@cbunit
UserGate: 69% компаний передают ИБ-операции провайдерам, ФСТЭК разрешила аутсорсинг
69% компаний передают часть ИБ-операций внешним провайдерам, рынок переходит от точечного аудита к постоянной сервисной поддержке. ФСТЭК России разрешает привлекать внешних исполнителей для защиты ГИС и объектов КИИ при документальном разграничении ответственности.
Портфель услуг uFactor охватывает весь цикл кибербезопасности, от анализа периметра до SOC as a Service и расследования инцидентов. Автоматизация SOC делает экспертизу доступнее для компаний с ограниченными бюджетами.
Источник: UserGate
@cbunit
0-day в Zammad позволили ИИ-агенту взломать сеть DIVD
Нидерландский Институт раскрытия уязвимостей (DIVD) сообщил об атаке на свою сеть. Злоумышленники использовали цепочку из двух 0-day уязвимостей в системе Zammad.
Эксплуатация уязвимостей CVE-2026-102489 и CVE-2026-102490 позволила перехватывать сессии, выполнять удалённый код и повышать привилегии до уровня root. Атака была автоматизирована с помощью ИИ-агента, который самостоятельно принимал решения. Злоумышленник получил доступ к другим сервисам и смог извлечь данные из систем DIVD за секунды. Сегментация сети и действия по реагированию на инцидент помешали дальнейшему продвижению атакующего. Расследование продолжается.
ⓘ Что такое Zammad
Zammad — это open-source платформа для управления запросами клиентов и технической поддержки. Она используется для обработки обращений и внутренних заявок. Сервис доступен как для самостоятельного хостинга, так и в облачном варианте. Zammad насчитывает более 2000 клиентов и 55 000 пользователей, включая такие компании, как De’Longhi, Amnesty International и NextCloud.
Источники: BleepingComputer · Security Affairs
@cbunit
Cisco Talos: как замедлить и сбить с толку киберзлоумышленников
Исследователи Cisco Talos предложили методы противодействия злоумышленникам на разных этапах атак. Техники обмана, такие как ложные учётные записи и фальшивая инфраструктура, замедляют противника и дают защитникам больше времени для обнаружения его действий.
Поведенческие методы обнаружения, усиленный контроль над легитимными инструментами удалённого управления и чёткие границы для ИИ-агентов делают действия злоумышленников более заметными и упрощают их прерывание. Разрыв зависимостей между этапами операции не позволяет противнику достичь следующей цели.
ⓘ Что такое tarpits
Tarpits — это техники, которые замедляют сетевые соединения, намеренно увеличивая время отклика. Они могут использоваться для замедления сканеров или автоматизированных инструментов, давая защитникам время для обнаружения и реагирования.
Источник: Cisco Talos
@cbunit
Исследователи Cisco Talos предложили методы противодействия злоумышленникам на разных этапах атак. Техники обмана, такие как ложные учётные записи и фальшивая инфраструктура, замедляют противника и дают защитникам больше времени для обнаружения его действий.
Поведенческие методы обнаружения, усиленный контроль над легитимными инструментами удалённого управления и чёткие границы для ИИ-агентов делают действия злоумышленников более заметными и упрощают их прерывание. Разрыв зависимостей между этапами операции не позволяет противнику достичь следующей цели.
ⓘ Что такое tarpits
Tarpits — это техники, которые замедляют сетевые соединения, намеренно увеличивая время отклика. Они могут использоваться для замедления сканеров или автоматизированных инструментов, давая защитникам время для обнаружения и реагирования.
❝Talos loves to see an adversary forced to change course. And if every alternative for them is slower, less stealthy, less reliable and more expensive? Chef’s kiss.❞
— Cisco Talos
Источник: Cisco Talos
@cbunit
Malwarebytes получила награду Top Product от AV-TEST и сертификацию MRG Effitas
Malwarebytes получила награду Top Product от AV-TEST за июль-август, набрав максимальные 18 из 18 баллов. Тестирование оценивало защиту от вредоносного ПО, влияние на производительность и количество ложных срабатываний.
Продукт также прошёл сертификацию Level 1 от MRG Effitas, заблокировав 99% вредоносных программ до их запуска и 100% угроз до их выполнения в тестах AVLab Cybersecurity Foundation. MRG Effitas протестировала восемь продуктов на вредоносное ПО, фишинг и ложные срабатывания, используя 300 реальных образцов угроз.
Источник: Malwarebytes Labs
@cbunit
Malwarebytes получила награду Top Product от AV-TEST за июль-август, набрав максимальные 18 из 18 баллов. Тестирование оценивало защиту от вредоносного ПО, влияние на производительность и количество ложных срабатываний.
Продукт также прошёл сертификацию Level 1 от MRG Effitas, заблокировав 99% вредоносных программ до их запуска и 100% угроз до их выполнения в тестах AVLab Cybersecurity Foundation. MRG Effitas протестировала восемь продуктов на вредоносное ПО, фишинг и ложные срабатывания, используя 300 реальных образцов угроз.
❝One of the best cybersecurity suites on the planet.❞
— CNET
Источник: Malwarebytes Labs
@cbunit
Пентагон: утечка затронула миллионы записей с номерами соцстраха и данными о службе
Министерство обороны США предупредило миллионы человек об утечке персональных данных из Центра обработки данных о личном составе (DMDC).
DMDC управляет записями о личном составе, удостоверениями и льготами для военнослужащих, гражданских сотрудников, ветеранов и их семей. Киберпреступники получили доступ к данным в период с октября 2025 по июль 2026 года. Утечка затронула 2,76 миллиона ныне живущих и 294 000 умерших лиц.
Злоумышленники получили доступ к незашифрованным персональным данным, эксплуатируя уязвимость в системе обмена файлами. Пентагон не располагает информацией о злоупотреблении данными, но не исключает такого риска в будущем. Утечка могла затронуть номера социального страхования, имена, даты рождения, пол, расу и сведения о службе.
ⓘ Что такое PII
PII — это персональные данные, которые позволяют идентифицировать конкретного человека. К ним относятся имя, номер социального страхования, дата рождения, адрес и другая конфиденциальная информация.
Источник: Malwarebytes Labs
@cbunit
Министерство обороны США предупредило миллионы человек об утечке персональных данных из Центра обработки данных о личном составе (DMDC).
DMDC управляет записями о личном составе, удостоверениями и льготами для военнослужащих, гражданских сотрудников, ветеранов и их семей. Киберпреступники получили доступ к данным в период с октября 2025 по июль 2026 года. Утечка затронула 2,76 миллиона ныне живущих и 294 000 умерших лиц.
Злоумышленники получили доступ к незашифрованным персональным данным, эксплуатируя уязвимость в системе обмена файлами. Пентагон не располагает информацией о злоупотреблении данными, но не исключает такого риска в будущем. Утечка могла затронуть номера социального страхования, имена, даты рождения, пол, расу и сведения о службе.
ⓘ Что такое PII
PII — это персональные данные, которые позволяют идентифицировать конкретного человека. К ним относятся имя, номер социального страхования, дата рождения, адрес и другая конфиденциальная информация.
❝A small number of unauthorized users accessed files on a server containing unencrypted PII.❞
Источник: Malwarebytes Labs
@cbunit
Минцифры изменит порядок контроля за расходами госслужащих
Минцифры России подготовило проект нормативного правового акта, вносящий изменение в порядок контроля за расходами федеральных госслужащих.
Изменения коснутся пункта 2 Порядка принятия решения об осуществлении контроля за расходами, утвержденного приказом Минцифры России от 18.02.2025 № 115. Проект опубликован на портале regulation.gov.ru.
Источник: regulation.gov.ru
@cbunit