
Google закрыла 110 уязвимостей в Pixel, включая эксплуатируемую 0-day
Google выпустила патчи для 110 уязвимостей в смартфонах Pixel. Среди них CVE-2026-58704 — 0-day уязвимость, которую уже эксплуатируют в целевых атаках.
Уязвимость CVE-2026-58704 находится в компоненте «Сотовый модем». Её успешная эксплуатация позволяет повысить привилегии на устройстве. Для атаки злоумышленнику необходимы базовые привилегии и доступ к сотовой сети, либо возможность заставить смартфон подключиться к вредоносной базовой станции. Google отмечает, что уязвимость может ограниченно использоваться в целевых атаках, но не раскрывает всех технических деталей.
Источник: Kaspersky Daily
@cbunit
Google выпустила патчи для 110 уязвимостей в смартфонах Pixel. Среди них CVE-2026-58704 — 0-day уязвимость, которую уже эксплуатируют в целевых атаках.
Уязвимость CVE-2026-58704 находится в компоненте «Сотовый модем». Её успешная эксплуатация позволяет повысить привилегии на устройстве. Для атаки злоумышленнику необходимы базовые привилегии и доступ к сотовой сети, либо возможность заставить смартфон подключиться к вредоносной базовой станции. Google отмечает, что уязвимость может ограниченно использоваться в целевых атаках, но не раскрывает всех технических деталей.
❝Google отмечает, что есть признаки того, что CVE-2026-58704 уже может ограниченно использоваться в целевых атаках.❞
Источник: Kaspersky Daily
@cbunit

ИИ ускоряет обнаружение и эксплуатацию уязвимостей: отчёт GTIG
Google Threat Intelligence Group (GTIG) выявила, что искусственный интеллект (ИИ) ускоряет обнаружение и эксплуатацию уязвимостей. Число раскрываемых уязвимостей удвоилось с января по август 2026 года, достигнув 10 740 в августе. Эксплуатация уязвимостей также почти удвоилась, увеличившись с 10,5 до 18 в месяц.
ИИ способствует обнаружению более критичных уязвимостей. Доля уязвимостей с высоким уровнем риска выросла на 167% за тот же период. Увеличилось количество уязвимостей, позволяющих удалённое выполнение кода (RCE). Эксплуатация 0-day уязвимостей выросла незначительно, но остаётся основной частью используемых уязвимостей.
ⓘ Что такое RCE
RCE (Remote Code Execution) — это тип уязвимости, позволяющий злоумышленнику удалённо выполнить произвольный код на целевой системе. Это даёт атакующему полный контроль над скомпрометированным устройством.
Источник: Google Threat Intelligence
@cbunit
Google Threat Intelligence Group (GTIG) выявила, что искусственный интеллект (ИИ) ускоряет обнаружение и эксплуатацию уязвимостей. Число раскрываемых уязвимостей удвоилось с января по август 2026 года, достигнув 10 740 в августе. Эксплуатация уязвимостей также почти удвоилась, увеличившись с 10,5 до 18 в месяц.
ИИ способствует обнаружению более критичных уязвимостей. Доля уязвимостей с высоким уровнем риска выросла на 167% за тот же период. Увеличилось количество уязвимостей, позволяющих удалённое выполнение кода (RCE). Эксплуатация 0-day уязвимостей выросла незначительно, но остаётся основной частью используемых уязвимостей.
ⓘ Что такое RCE
RCE (Remote Code Execution) — это тип уязвимости, позволяющий злоумышленнику удалённо выполнить произвольный код на целевой системе. Это даёт атакующему полный контроль над скомпрометированным устройством.
❝To counter the increased risk from rapid vulnerability discovery and exploitation, organizations must transition from unprioritized mass-patching to threat-intelligence-driven triage, combining targeted edge-defense with automated, agentic remediation.❞
— GTIG
Источник: Google Threat Intelligence
@cbunit
❢ Уязвимость в Cisco Catalyst SD-WAN Manager позволяет получить root-доступ через API
Уязвимость в механизме управления аутентификацией API Cisco Catalyst SD-WAN Manager позволяет удалённому неаутентифицированному злоумышленнику получить доступ к системе с правами администратора.
Уязвимость вызвана некорректной обработкой кодировки URI в HTTP-запросе. Это позволяет обойти правило аутентификации, предназначенное для ограничения доступа к определённой конечной точке API. Злоумышленник может использовать уязвимость, отправив специально сформированный HTTP-запрос к API затронутой системы. Успешная эксплуатация позволит обойти аутентификацию и получить доступ к API от имени пользователя с правами администратора.
ⓘ Что такое Cisco Catalyst SD-WAN Manager
Cisco Catalyst SD-WAN Manager — это платформа для управления и оркестрации программно-определяемых глобальных сетей (SD-WAN). Она позволяет централизованно настраивать, мониторить и оптимизировать сетевую инфраструктуру.
Источники: Cisco PSIRT · BleepingComputer
@cbunit
Уязвимость в механизме управления аутентификацией API Cisco Catalyst SD-WAN Manager позволяет удалённому неаутентифицированному злоумышленнику получить доступ к системе с правами администратора.
Уязвимость вызвана некорректной обработкой кодировки URI в HTTP-запросе. Это позволяет обойти правило аутентификации, предназначенное для ограничения доступа к определённой конечной точке API. Злоумышленник может использовать уязвимость, отправив специально сформированный HTTP-запрос к API затронутой системы. Успешная эксплуатация позволит обойти аутентификацию и получить доступ к API от имени пользователя с правами администратора.
ⓘ Что такое Cisco Catalyst SD-WAN Manager
Cisco Catalyst SD-WAN Manager — это платформа для управления и оркестрации программно-определяемых глобальных сетей (SD-WAN). Она позволяет централизованно настраивать, мониторить и оптимизировать сетевую инфраструктуру.
[2026-09-29T23:11:13.948-05:00] "POST /%6a_security_check HTTP/1.1" 200 - 48 0 4 - "10.10.10.47,192.168.1.174" "Mozilla/5.0" "92980fc6-bb3c-4b67-8a6d-af5ceb236d4c" "vmanage-9999.example.com" "127.0.0.1:8080"
Источники: Cisco PSIRT · BleepingComputer
@cbunit
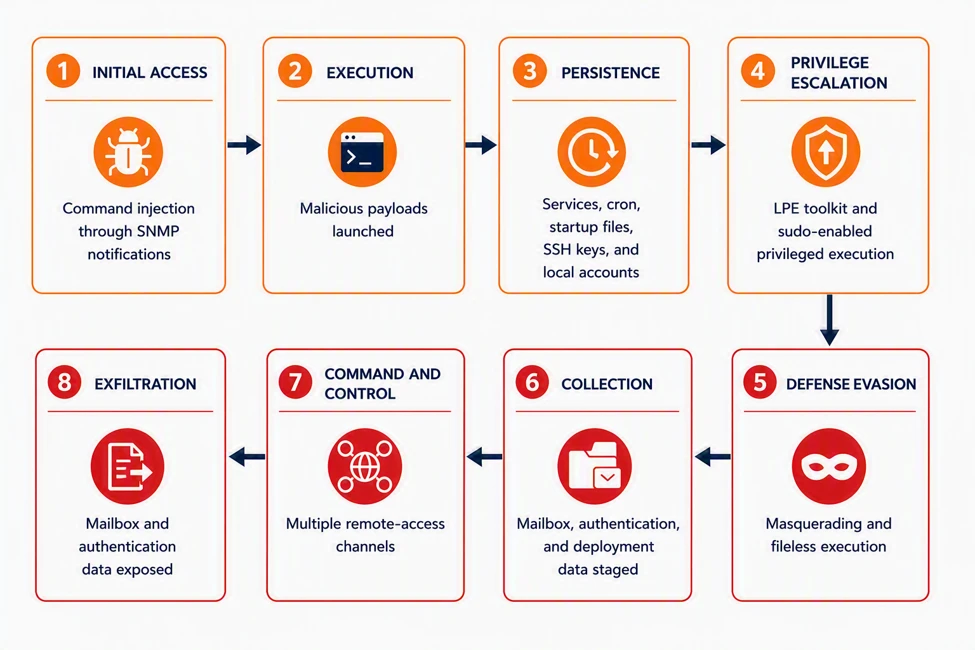
Уязвимость в Zimbra позволяет удалённо выполнять команды без аутентификации
Microsoft Threat Intelligence зафиксировала эксплуатацию уязвимости CVE-2026-73570 в Zimbra Collaboration Suite. Уязвимость типа «инъекция команд ОС без аутентификации» находится в пути уведомлений SNMP. Атакующие могут инициировать её с помощью специально сформированного электронного письма, направленного на почтовые серверы Zimbra, если установлен опциональный пакет zimbra-snmp и включены уведомления SNMP. Эксплуатация не требует аутентификации или взаимодействия с пользователем.
После успешной эксплуатации злоумышленники разворачивали веб-оболочки JSP и обратные оболочки, повышали привилегии, устанавливали инструменты для удалённого доступа и выполняли код из памяти. Они также получали доступ к электронной почте, собирали данные аутентификации и почтовых ящиков, создавали архивы и передавали их. Наблюдалась как автоматизированная доставка полезной нагрузки, так и ручные операции на скомпрометированных серверах. Уязвимость затрагивает организации в разных регионах и отраслях.
Источник: Microsoft Security
@cbunit
Microsoft Threat Intelligence зафиксировала эксплуатацию уязвимости CVE-2026-73570 в Zimbra Collaboration Suite. Уязвимость типа «инъекция команд ОС без аутентификации» находится в пути уведомлений SNMP. Атакующие могут инициировать её с помощью специально сформированного электронного письма, направленного на почтовые серверы Zimbra, если установлен опциональный пакет zimbra-snmp и включены уведомления SNMP. Эксплуатация не требует аутентификации или взаимодействия с пользователем.
После успешной эксплуатации злоумышленники разворачивали веб-оболочки JSP и обратные оболочки, повышали привилегии, устанавливали инструменты для удалённого доступа и выполняли код из памяти. Они также получали доступ к электронной почте, собирали данные аутентификации и почтовых ящиков, создавали архивы и передавали их. Наблюдалась как автоматизированная доставка полезной нагрузки, так и ручные операции на скомпрометированных серверах. Уязвимость затрагивает организации в разных регионах и отраслях.
let lookback = 30d;
 union
 (
     DeviceProcessEvents
     | where Timestamp > ago(lookback)
     | where ProcessCommandLine contains "zimlog.service"
         or ProcessCommandLine contains "chronyd-helper.service"
         or ProcessCommandLine contains "syslog_init.service"
         or ProcessCommandLine contains "zimbraPreAuthKey"
         or ProcessCommandLine contains "pam_exec"
         or ProcessCommandLine contains "zmstat-fd"
         or ProcessCommandLine contains "/etc/sudoers.d/81_metric"
     | project Timestamp, DeviceId, DeviceName, EvidenceType="Process",
…
Источник: Microsoft Security
@cbunit
Zscaler: новый загрузчик 2CLoader доставляет стиллеры Vidar и Remus
В августе 2026 года исследователи Zscaler ThreatLabz обнаружили новый загрузчик вредоносного ПО, получивший название 2CLoader. Он использовался для распространения стиллеров Vidar и Remus, а также RAT XWorm.
2CLoader применяет техники обхода анализа, включая непрямые системные вызовы, проверки на анти-VM и анти-отладку, а также установку хуков Windows API. Конфигурация и зашифрованная полезная нагрузка хранятся в ресурсах PE-файла. Расшифровка происходит в два этапа XOR-операциями, после чего используется AES-GCM с ключом, производным от хеша собственного кода загрузчика.
Источник: Zscaler ThreatLabz
@cbunit
В августе 2026 года исследователи Zscaler ThreatLabz обнаружили новый загрузчик вредоносного ПО, получивший название 2CLoader. Он использовался для распространения стиллеров Vidar и Remus, а также RAT XWorm.
2CLoader применяет техники обхода анализа, включая непрямые системные вызовы, проверки на анти-VM и анти-отладку, а также установку хуков Windows API. Конфигурация и зашифрованная полезная нагрузка хранятся в ресурсах PE-файла. Расшифровка происходит в два этапа XOR-операциями, после чего используется AES-GCM с ключом, производным от хеша собственного кода загрузчика.
struct 2cloader_config

{

uint32_t magic; // Magic bytes 2C 3D 4E 5F.

uint32_t fl; // Payload execution options, explained in later sections. Sent in the registration message.

uint32_t payload_size_before_decompression; // Final payload size before decompression.

uint32_t aes_gcm_nonce_size; // AES-GCM nonce length used for final payload decryption.

uint32_t aes_gcm_tag_size; // AES-GCM tag length used for final payload decryption.

uint8_t aes_gcm_nonce[0xC]; // AES-GCM nonce for the final encrypted payload.
…
Источник: Zscaler ThreatLabz
@cbunit
#дайджест
Главное к исходу среды (30.09):
🔸 Уязвимость в Cisco Catalyst SD-WAN Manager позволяет получить root-доступ через API
🔸 Apple: уязвимость в продуктах добавили в каталог CISA KEV
🔸 Google закрыла 110 уязвимостей в Pixel, включая эксплуатируемую 0-day
🔸 Сканеры уязвимостей создают иллюзию защиты: как ускорить их устранение