
❢ Apple: уязвимость в продуктах добавили в каталог CISA KEV
CISA добавила в каталог известных эксплуатируемых уязвимостей (KEV) новую уязвимость CVE-2026-86950. Уязвимость затрагивает различные продукты Apple и относится к типу Out-of-Bounds Write.
Уязвимость представляет собой частый вектор атак для злоумышленников и создаёт значительные риски для федеральных систем. Федеральным агентствам предписано оперативно устранять уязвимости из каталога KEV на общедоступных активах, которые после эксплуатации предоставляют полный контроль над системой. CISA рекомендует всем организациям применять управление уязвимостями на основе рисков и приоритизировать устранение уязвимостей из каталога KEV.
ⓘ Уязвимость Apple CVE-2026-86950
Уязвимость типа Out-of-Bounds Write позволяет злоумышленникам записывать данные за пределами выделенной области памяти. Это может привести к сбою программы или выполнению произвольного кода.
Источники: CISA · Dark Reading · Security Affairs
@cbunit
Сканеры уязвимостей создают иллюзию защиты: как ускорить их устранение
Число обнаруженных в коде уязвимостей растет: в первой половине года найдено 5,2 тыс. критических ошибок, что на 50% больше, чем годом ранее. Сокращается время между публикацией информации об уязвимости и первыми попытками ее эксплуатации, чему способствует развитие ИИ. Треть кибератак в России начиналась с эксплуатации известных дефектов, а не 0-day.
Наличие сканера уязвимостей не гарантирует качественного управления ими. Продукт находит ошибки, но приоритизация и устранение ложатся на команду, что может занять недели. Злоумышленники активно следят за публикациями и эксплуатируют уязвимости быстрее, чем компании успевают их закрыть. Процесс от публикации до реального закрытия может занимать месяцы из-за пробелов в цепочке управления уязвимостями.
ⓘ Что такое NVD
NVD (National Vulnerability Database) — это база данных уязвимостей, поддерживаемая Национальным институтом стандартов и технологий США. Она содержит информацию об известных уязвимостях программного обеспечения, включая их идентификаторы (CVE), описания, оценки степени опасности (CVSS) и рекомендации по устранению.
Источник: Kaspersky Daily
@cbunit
NVIDIA представила платформу контроля ИИ-агентов с DPU BlueField-4
NVIDIA представила Open Agent Safety Platform — открытую программную платформу и референсный дизайн системы для контроля автономных агентов. Платформа изолирует агентов в песочнице на уровне ядра и использует внеполосный процессор DPU BlueField-4 для мониторинга их поведения.
Платформа состоит из двух слоев: OpenShell, среда исполнения с открытым кодом, работающая на процессорах NVIDIA Vera, Arm и Intel, и Sentry, «сторож» на DPU BlueField-4, построенный на стеке NVIDIA DOCA. Sentry может поместить агента в карантин при попытке выйти за границы дозволенного.
К платформе уже подключились Anthropic, SpaceXAI, Salesforce, Citi, JPMorganChase, Figure, Gecko Robotics и Skild AI. Разработка направлена на решение проблемы безопасности ИИ, связанной с несанкционированными действиями автономных агентов, которые могут переписать системные настройки или найти обходные пути через разрешенные сервисы.
ⓘ Что такое DPU
DPU (data processing unit) — это отдельный сетевой процессор в сервере, который обрабатывает трафик и функции безопасности в обход основного CPU. Он позволяет выгрузить задачи по сетевой обработке и безопасности с центрального процессора.
Источник: Selectel
@cbunit
NVIDIA представила Open Agent Safety Platform — открытую программную платформу и референсный дизайн системы для контроля автономных агентов. Платформа изолирует агентов в песочнице на уровне ядра и использует внеполосный процессор DPU BlueField-4 для мониторинга их поведения.
Платформа состоит из двух слоев: OpenShell, среда исполнения с открытым кодом, работающая на процессорах NVIDIA Vera, Arm и Intel, и Sentry, «сторож» на DPU BlueField-4, построенный на стеке NVIDIA DOCA. Sentry может поместить агента в карантин при попытке выйти за границы дозволенного.
К платформе уже подключились Anthropic, SpaceXAI, Salesforce, Citi, JPMorganChase, Figure, Gecko Robotics и Skild AI. Разработка направлена на решение проблемы безопасности ИИ, связанной с несанкционированными действиями автономных агентов, которые могут переписать системные настройки или найти обходные пути через разрешенные сервисы.
ⓘ Что такое DPU
DPU (data processing unit) — это отдельный сетевой процессор в сервере, который обрабатывает трафик и функции безопасности в обход основного CPU. Он позволяет выгрузить задачи по сетевой обработке и безопасности с центрального процессора.
❝Выдающийся потенциал ИИ для общества реализуется, только если мы решим проблему безопасности ИИ.❞
— Дженсен Хуанг, гендиректор NVIDIA
Источник: Selectel
@cbunit
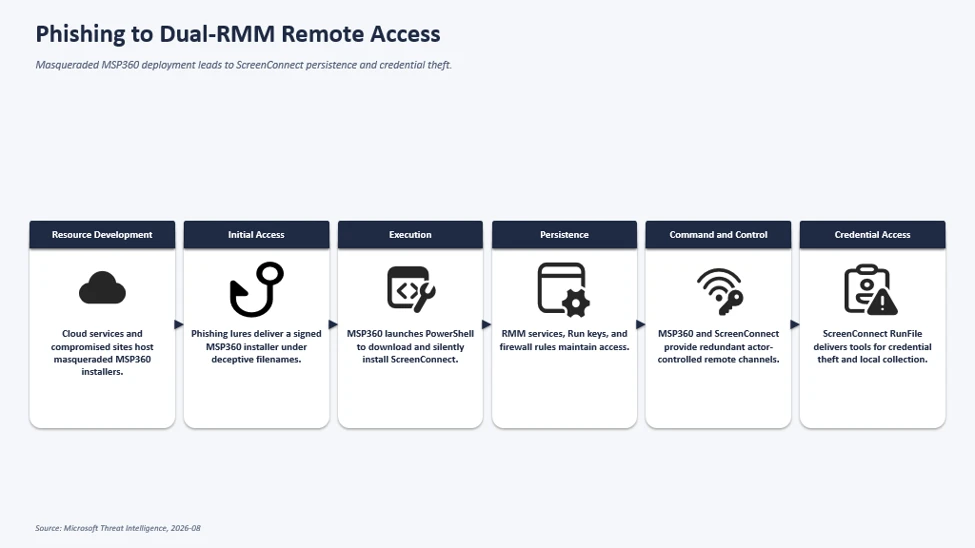
Фишинг с использованием RMM-инструментов для получения постоянного доступа
Microsoft Defender Experts выявили фишинговые кампании, нацеленные на организации в различных отраслях. Злоумышленники распространяли установщик MSP360 Remote Monitoring and Management (RMM) под видом приглашений на встречи, PDF-файлов или обновлений ПО.
После выполнения легитимный установщик MSP360 создавал удалённый доступ к устройствам, позволяя атакующим получить первоначальный доступ с помощью доверенного административного ПО. Затем злоумышленники использовали MSP360 для загрузки и установки клиента ConnectWise ScreenConnect, создавая второй канал удалённого доступа. Эксплуатация самого ScreenConnect не наблюдалась; атакующие злоупотребляли легитимным ПО для поддержания доступа и снижения вероятности обнаружения.
ⓘ Что такое MSP360 RMM
MSP360 Remote Monitoring and Management (RMM) — это легитимное программное обеспечение, предназначенное для удалённого управления и мониторинга конечных устройств. Оно предоставляет администраторам широкие возможности, включая выполнение команд, развёртывание ПО и передачу файлов, что делает его привлекательным для злоумышленников, стремящихся получить постоянный доступ к системам и снизить вероятность обнаружения.
Источник: Microsoft Security
@cbunit
Microsoft Defender Experts выявили фишинговые кампании, нацеленные на организации в различных отраслях. Злоумышленники распространяли установщик MSP360 Remote Monitoring and Management (RMM) под видом приглашений на встречи, PDF-файлов или обновлений ПО.
После выполнения легитимный установщик MSP360 создавал удалённый доступ к устройствам, позволяя атакующим получить первоначальный доступ с помощью доверенного административного ПО. Затем злоумышленники использовали MSP360 для загрузки и установки клиента ConnectWise ScreenConnect, создавая второй канал удалённого доступа. Эксплуатация самого ScreenConnect не наблюдалась; атакующие злоупотребляли легитимным ПО для поддержания доступа и снижения вероятности обнаружения.
ⓘ Что такое MSP360 RMM
MSP360 Remote Monitoring and Management (RMM) — это легитимное программное обеспечение, предназначенное для удалённого управления и мониторинга конечных устройств. Оно предоставляет администраторам широкие возможности, включая выполнение команд, развёртывание ПО и передачу файлов, что делает его привлекательным для злоумышленников, стремящихся получить постоянный доступ к системам и снизить вероятность обнаружения.
let MaliciousURLs =  DeviceNetworkEvents
| where Timestamp >= ago(30d)
| where InitiatingProcessCommandLine == "\"powershell.exe\""
| where InitiatingProcessParentFileName == "RMM.Agent.exe"
| where isnotempty(RemoteUrl)
| distinct  RemoteUrl;
DeviceNetworkEvents
| where Timestamp >= ago(30d)
| where InitiatingProcessFileName has_any ( "ScreenConnect.ClientService.exe","ScreenConnect.WindowsClient.exe","ScreenConnect.Client.exe")
| where isnotempty(RemoteUrl)
| where RemoteUrl in (MaliciousURLs)
Источник: Microsoft Security
@cbunit
Уязвимость в ядре Linux позволяет обходить защиту памяти на процессорах Arm
Источник: Ubuntu Security
@cbunit
Источник: Ubuntu Security
@cbunit
Патчи для ПО стали инструкциями для атак из-за ИИ
▤ Разбор
Искусственный интеллект ускорил превращение исправлений уязвимостей в инструменты для атак. Злоумышленники используют ИИ для реверс-инжиниринга опубликованных патчей и создания эксплойтов быстрее, чем команды безопасности успевают развернуть обновления.
В эпоху ИИ публикация патча становится инструкцией для атакующих. Для выживания вендорам необходимо сегментировать раскрытие конфиденциальной информации, а клиентам — рассматривать скорость применения патчей как критический показатель безопасности.
Источник: JFrog Security
@cbunit
«Код Безопасности» выпустил Secret Net EDR 1.3 с рейтингом доверия устройств
«Код Безопасности» выпустил Secret Net EDR 1.3. Система класса Endpoint Detection and Response обнаруживает атаки на конечных точках и реагирует на инциденты.
Решение обеспечивает мониторинг активностей на рабочих станциях и серверах. Оно включает поиск руткитов, YARA-сканирование, контроль конфигурации, сигнатурный анализ трафика и автоматические реакции на аномалии. Новая версия присваивает устройствам статус «Доверенный», «Приемлемый» или «Недоверенный» на основе анализа.
Источники: CNews · Anti-Malware · SecPost
@cbunit
Китайская группировка UAT-11587 использует бэкдор Antino для атак на азиатские госструктуры
Cisco Talos выявила группу активностей UAT-11587, нацеленную на правительственные и политические организации в Азии. В ходе кампании, начавшейся в сентябре 2025 года, злоумышленники использовали ранее неизвестный бэкдор Antino, написанный на Rust. К июлю 2026 года было затронуто не менее 16 организаций в восьми азиатских странах.
Бэкдор Antino предназначен для Windows и обладает функциями сбора информации о хосте, выполнения команд и PowerShell-скриптов, передачи файлов, а также загрузки шеллкода в памяти и обеспечения персистентности. Канал управления и контроля (C2) работает исключительно через Microsoft 365, используя Microsoft Graph для взаимодействия с Outlook и OneDrive. Цепочка заражения начиналась с целевых фишинговых писем с документами-приманками и включала пять этапов. В качестве инфраструктуры для доставки, отслеживания выполнения и размещения полезной нагрузки использовался Cloudflare.
Источник: Cisco Talos
@cbunit
Cisco Talos выявила группу активностей UAT-11587, нацеленную на правительственные и политические организации в Азии. В ходе кампании, начавшейся в сентябре 2025 года, злоумышленники использовали ранее неизвестный бэкдор Antino, написанный на Rust. К июлю 2026 года было затронуто не менее 16 организаций в восьми азиатских странах.
Бэкдор Antino предназначен для Windows и обладает функциями сбора информации о хосте, выполнения команд и PowerShell-скриптов, передачи файлов, а также загрузки шеллкода в памяти и обеспечения персистентности. Канал управления и контроля (C2) работает исключительно через Microsoft 365, используя Microsoft Graph для взаимодействия с Outlook и OneDrive. Цепочка заражения начиналась с целевых фишинговых писем с документами-приманками и включала пять этапов. В качестве инфраструктуры для доставки, отслеживания выполнения и размещения полезной нагрузки использовался Cloudflare.
D:\a\antino\antino\target\x86_64-pc-windows msvc\release\deps\slc_template.pdb
D:\a\antino\antino\target\x86_64-pc-windows-msvc\release\deps\antino_client_template.pdb
D:\a\antino\antino\target\i686-pc-windows-msvc\release\deps\antino_client_template.pdb
D:\a\antino\antino\client\src\core.rs
D:\a\antino\antino\client\src\signaller\mod.rs
D:\a\antino\antino\client\src\artillery\run.rs
D:\a\antino\antino\client\src\config\mod.rs
D:\a\antino\antino\shared\src\command_client.rs
D:\a\antino\antino\shared\src\command\registry.rs
D:\a\antino\antino\shared\src\command\add_to_run.rs
…
Источник: Cisco Talos
@cbunit
Google закрыла 110 уязвимостей в Pixel, включая эксплуатируемую 0-day
Google выпустила патчи для 110 уязвимостей в смартфонах Pixel. Среди них CVE-2026-58704 — 0-day уязвимость, которую уже эксплуатируют в целевых атаках.
Уязвимость CVE-2026-58704 находится в компоненте «Сотовый модем». Её успешная эксплуатация позволяет повысить привилегии на устройстве. Для атаки злоумышленнику необходимы базовые привилегии и доступ к сотовой сети, либо возможность заставить смартфон подключиться к вредоносной базовой станции. Google отмечает, что уязвимость может ограниченно использоваться в целевых атаках, но не раскрывает всех технических деталей.
Источник: Kaspersky Daily
@cbunit
Google выпустила патчи для 110 уязвимостей в смартфонах Pixel. Среди них CVE-2026-58704 — 0-day уязвимость, которую уже эксплуатируют в целевых атаках.
Уязвимость CVE-2026-58704 находится в компоненте «Сотовый модем». Её успешная эксплуатация позволяет повысить привилегии на устройстве. Для атаки злоумышленнику необходимы базовые привилегии и доступ к сотовой сети, либо возможность заставить смартфон подключиться к вредоносной базовой станции. Google отмечает, что уязвимость может ограниченно использоваться в целевых атаках, но не раскрывает всех технических деталей.
❝Google отмечает, что есть признаки того, что CVE-2026-58704 уже может ограниченно использоваться в целевых атаках.❞
Источник: Kaspersky Daily
@cbunit