
Unsloth Studio: уязвимость позволяет выполнить код через выбор модели
Разбор целиком: cbunit.ru
Источник: Pillar Security
@cbunit
Разбор целиком: cbunit.ru
Источник: Pillar Security
@cbunit
OVN научили зеркалировать трафик ВМ для NTA/NDR-систем
Российские публичные облака не поддерживали зеркалирование трафика виртуальных машин, что препятствовало развёртыванию NTA/NDR-систем, включая PT Network Attack Discovery (PT NAD) от Positive Technologies. Проблема заключалась в отсутствии у облаков возможности предоставлять копию сетевого трафика с интерфейсов ВМ.
Команда K2 Cloud реализовала зеркалирование трафика в overlay-сети на базе OVN и отправила соответствующий патч в апстрим. Патч был принят и стал частью основной кодовой базы проекта OVN. Теперь облачное зеркалирование трафика виртуальных машин доступно в российских публичных облаках.
ⓘ Что такое OVN
OVN (Open Virtual Network) — это проект с открытым исходным кодом, предназначенный для создания и управления виртуальными сетями в облачных средах. Он обеспечивает функции виртуального коммутатора и маршрутизатора, позволяя создавать сложные сетевые топологии для виртуальных машин.
Источник: Positive Technologies
@cbunit
DDoS-атака на заказ обойдётся от 30 долларов, подписка — до 30 тысяч
Эксперты Kaspersky Digital Footprint Intelligence проанализировали более 250 тысяч публикаций в даркнете и выявили почти 150 поставщиков услуг DDoS-атак. Исследование «DDoS-экономика: сколько стоит „положить” сайт» раскрывает структуру теневого рынка, предлагаемые услуги и цены.
Злоумышленники используют три подхода: разовые атаки на заказ, подписку на DDoS-as-a-Service или собственную инфраструктуру. Стоимость разовой атаки на 1–30 дней варьируется от 30 до 2000 долларов США. Пробные атаки стоят около 10 долларов или предоставляются бесплатно. Подписка на 30 дней, позволяющая проводить атаки от 1 минуты до 48 часов, стоит от 1 до 30 тысяч долларов в месяц.
ⓘ Что такое DDoS-as-a-Service
DDoS-as-a-Service — это модель предоставления услуг по организации распределённых атак на отказ в обслуживании по подписке. Злоумышленники получают доступ к инструментам и инфраструктуре для проведения атак на определённый срок, вместо оплаты каждой атаки отдельно.
Источники: SecurityMedia · CNews · SecPost
@cbunit
Quarkslab создала ИИ-систему для поиска уязвимостей с RCE
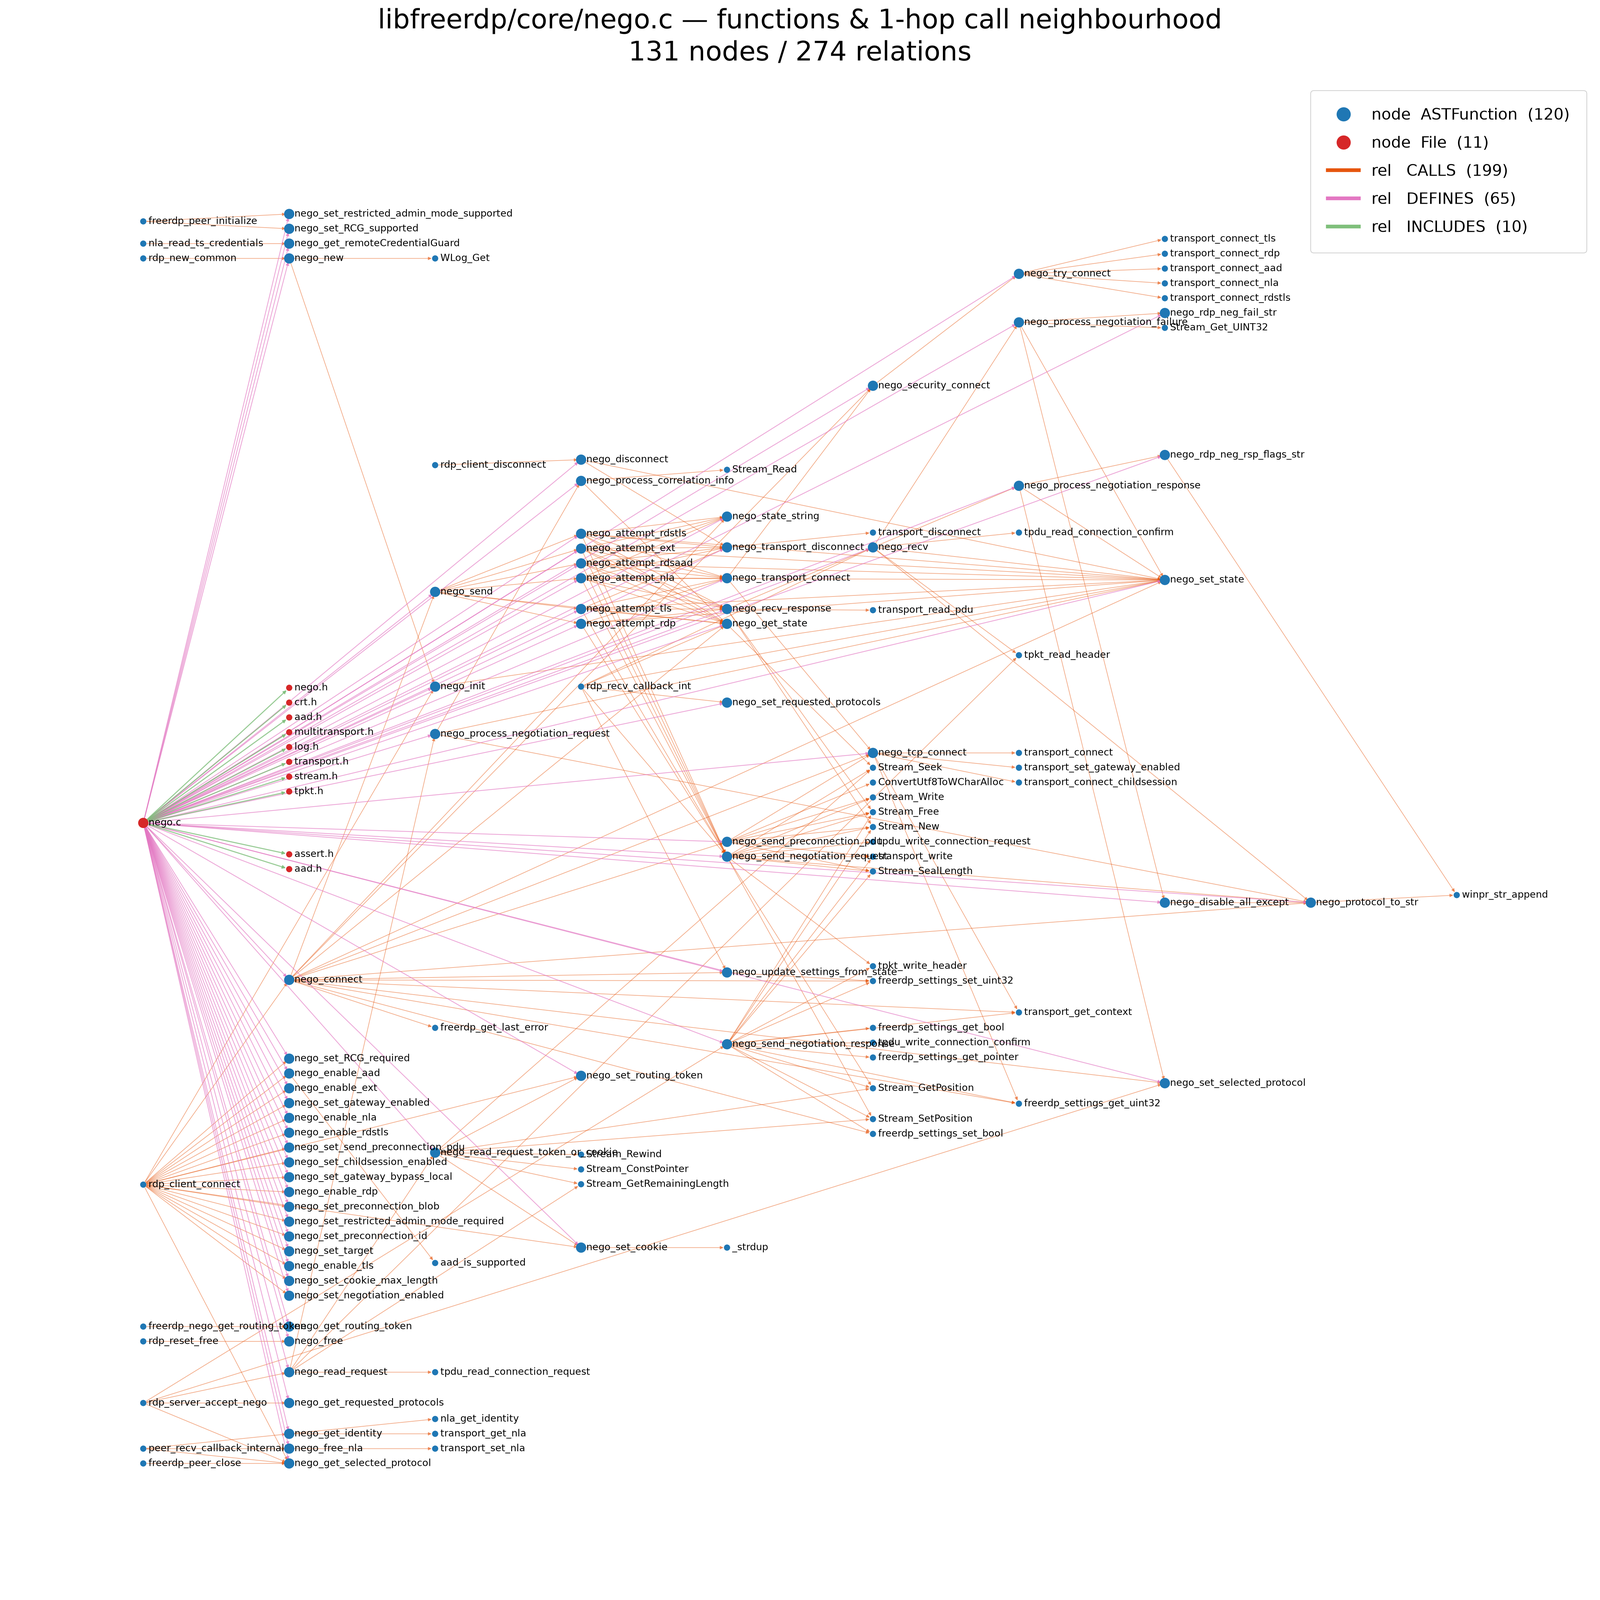
Исследователи Quarkslab разработали систему для автоматизации поиска уязвимостей. Система использует ИИ-агентов для анализа кода и построения графа связей между функциями. Цель — сократить время, затрачиваемое на поиск потенциальных уязвимостей, и повысить эффективность работы исследователя.
Разработанный рабочий процесс включает восемь этапов: индексация кода, определение поверхности атаки, сужение поиска до конкретной гипотезы, анализ с использованием статического анализа и сопоставления с известными паттернами, сортировка результатов, создание прототипа эксплойта (PoC), объединение слабых уязвимостей в цепочку и, наконец, создание рабочего эксплойта. Система была протестирована на открытом клиенте FreeRDP, где обнаружила две уязвимости, позволяющие выполнить код удаленно.
ⓘ Что такое FreeRDP
FreeRDP — это открытая реализация протокола удаленного рабочего стола (RDP). Она позволяет подключаться к удаленным компьютерам под управлением Windows и других операционных систем. Проект является популярной альтернативой проприетарному клиенту Microsoft.
Источник: Quarkslab
@cbunit
Исследователи Quarkslab разработали систему для автоматизации поиска уязвимостей. Система использует ИИ-агентов для анализа кода и построения графа связей между функциями. Цель — сократить время, затрачиваемое на поиск потенциальных уязвимостей, и повысить эффективность работы исследователя.
Разработанный рабочий процесс включает восемь этапов: индексация кода, определение поверхности атаки, сужение поиска до конкретной гипотезы, анализ с использованием статического анализа и сопоставления с известными паттернами, сортировка результатов, создание прототипа эксплойта (PoC), объединение слабых уязвимостей в цепочку и, наконец, создание рабочего эксплойта. Система была протестирована на открытом клиенте FreeRDP, где обнаружила две уязвимости, позволяющие выполнить код удаленно.
ⓘ Что такое FreeRDP
FreeRDP — это открытая реализация протокола удаленного рабочего стола (RDP). Она позволяет подключаться к удаленным компьютерам под управлением Windows и других операционных систем. Проект является популярной альтернативой проприетарному клиенту Microsoft.
==4514==ERROR: AddressSanitizer: heap-buffer-overflow
WRITE of size 615

#2  Stream_Write
#4  nego_send_negotiation_request  libfreerdp/core/nego.c:1098
#9  rdp_client_redirect            libfreerdp/core/connection.c:715

0x75e976227180 is located 0 bytes after 512-byte region
[0x75e976226f80,0x75e976227180) allocated by thread T2 here:

#1  Stream_New
#2  nego_send_negotiation_request  libfreerdp/core/nego.c:1083
Источник: Quarkslab
@cbunit
Star Blizzard использует технику RedFlick для доставки вредоносного ПО
Российская государственная группировка Star Blizzard усовершенствовала методы уклонения от обнаружения. С января 2026 года она проводит масштабные фишинговые кампании, использует учётные записи на взломанных сайтах и применяет новую технику доставки вредоносного ПО RedFlick.
Эти изменения усложняют обнаружение и повышают вероятность успешной компрометации. Star Blizzard нацелена на украинских граждан и организации, а также на международные НПО, западные аналитические центры и правительства, поддерживающие Украину.
ⓘ Что такое RedFlick
RedFlick — это техника доставки вредоносного ПО, разработанная группировкой Star Blizzard. Она позволяет обойти обнаружение путём запуска запланированных задач для развёртывания бэкдора CosmicPulse. Техника требует только одного взаимодействия с пользователем, в отличие от предыдущих методов, которые требовали нескольких действий.
Источник: Microsoft Security
@cbunit
Российская государственная группировка Star Blizzard усовершенствовала методы уклонения от обнаружения. С января 2026 года она проводит масштабные фишинговые кампании, использует учётные записи на взломанных сайтах и применяет новую технику доставки вредоносного ПО RedFlick.
Эти изменения усложняют обнаружение и повышают вероятность успешной компрометации. Star Blizzard нацелена на украинских граждан и организации, а также на международные НПО, западные аналитические центры и правительства, поддерживающие Украину.
ⓘ Что такое RedFlick
RedFlick — это техника доставки вредоносного ПО, разработанная группировкой Star Blizzard. Она позволяет обойти обнаружение путём запуска запланированных задач для развёртывания бэкдора CosmicPulse. Техника требует только одного взаимодействия с пользователем, в отличие от предыдущих методов, которые требовали нескольких действий.
union isfuzzy=true
(
DeviceProcessEvents
| where Timestamp > ago(7d)
| where ProcessCommandLine has_any ("Internet Quality Test Connection","Network Configuration Manager","System Health Monitor") or AdditionalFields has_any ("Internet Quality Test Connection","Network Configuration Manager","System Health Monitor")
| project Timestamp, DeviceName, ActionType, ProcessCommandLine, AdditionalFields
, RegistryKey = tostring(dynamic(null)), RegistryValueName = tostring(dynamic(null))
, SourceTable = "DeviceProcessEvents"
, ProcessId, AccountName, AccountDomain, AccountSid
)
,
(
DeviceEvents
…
Источник: Microsoft Security
@cbunit
#дайджест
Главное к исходу вторника (29.09):
🔸 DDoS-атака на заказ обойдётся от 30 долларов, подписка — до 30 тысяч
🔸 Мошенники представляются соседями для кражи данных в мессенджерах
🔸 Positive Technologies перешла на собственный антивирус MaxPatrol EPP
🔸 Star Blizzard использует технику RedFlick для доставки вредоносного ПО