
Китайская группа UTA0565 эксплуатирует 0-day уязвимости в Chrome и Windows
Разбор целиком: cbunit.ru
Источник: CyberScoop
@cbunit
Разбор целиком: cbunit.ru
Источник: CyberScoop
@cbunit
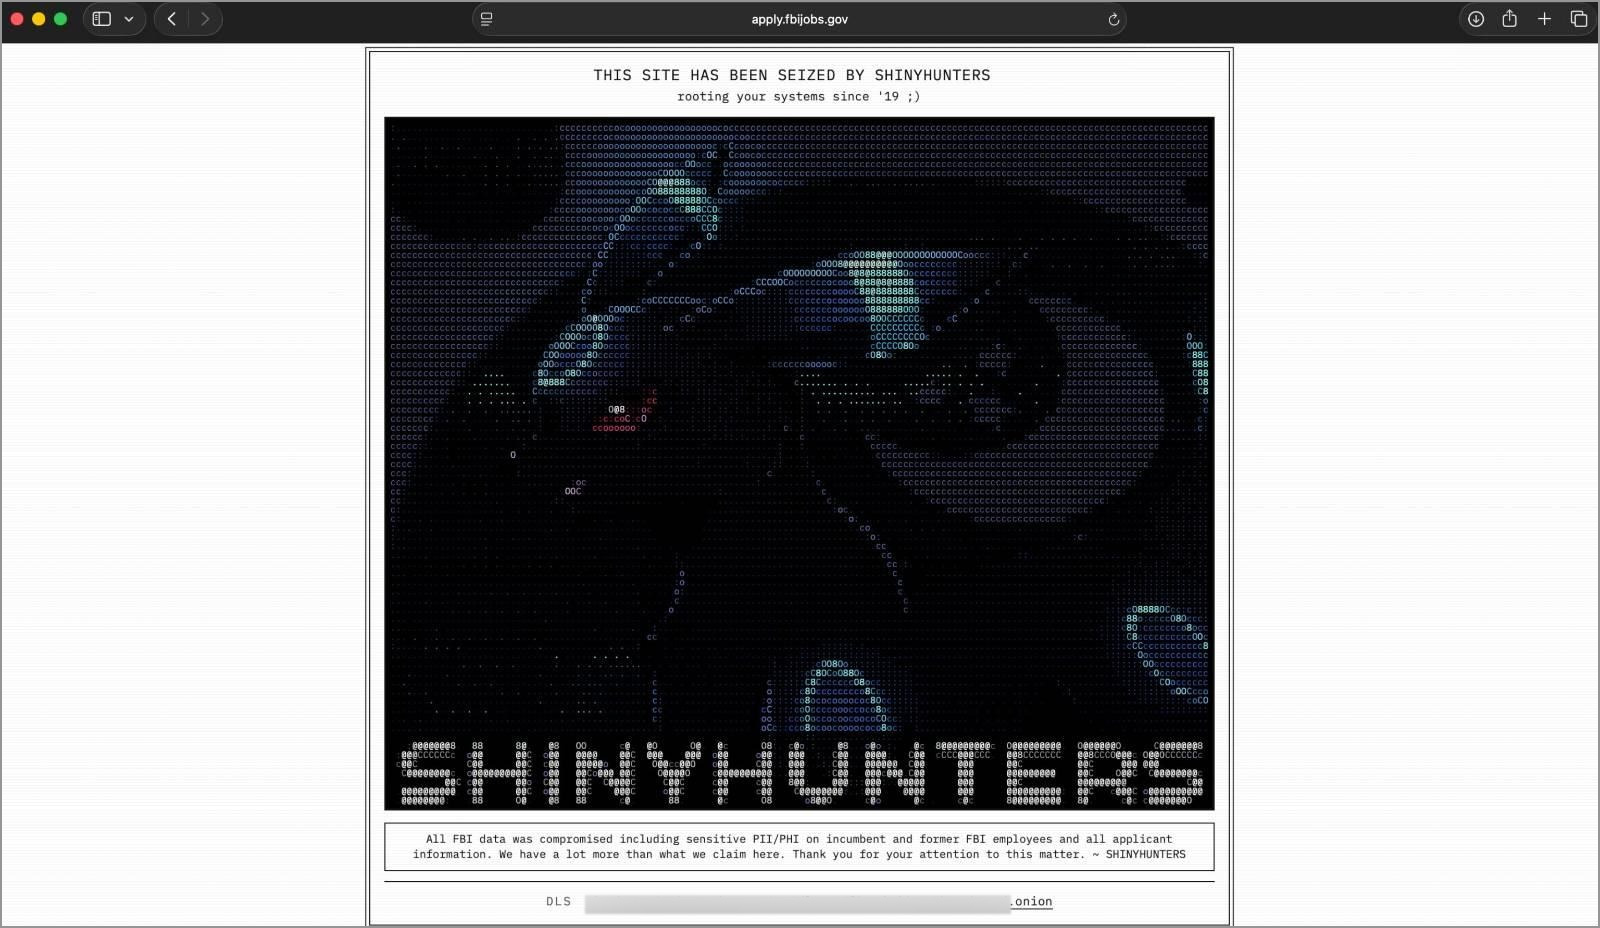
ShinyHunters взломали ФБР через 0-day в Oracle PeopleSoft, похитив данные
Группировка ShinyHunters заявила об атаке на системы ФБР с использованием уязвимости нулевого дня в Oracle PeopleSoft. Злоумышленники утверждают, что получили доступ к внутренним сервисам и похитили конфиденциальные данные сотрудников и соискателей.
Уязвимость, по словам атакующих, позволяет выполнять удалённый код. Они использовали её для проникновения в системы ФБР и перемещения в облачную инфраструктуру FBI-managed AWS GovCloud. ShinyHunters заявляет о краже от 2 до 3 ТБ данных, включая информацию о текущих и бывших сотрудниках, соискателях и другие внутренние записи. Группировка также утверждает, что эта же уязвимость нулевого дня эксплуатируется против других организаций, включая компании из списка Fortune 500.
ФБР подтвердило расследование заявлений, но не подтвердило факт взлома или кражи данных. ShinyHunters предоставила скриншот сайта FBI Jobs с сообщением о компрометации данных сотрудников и соискателей, а также два образца украденных записей. Атака, по заявлению группировки, является ответом на отчёт ФБР о деятельности ShinyHunters, опубликованный в мае 2026 года.
ⓘ Что такое Oracle PeopleSoft
Oracle PeopleSoft — это набор интегрированных приложений для управления человеческими ресурсами, финансами, цепочками поставок и другими бизнес-процессами. Уязвимость в этой системе может предоставить злоумышленникам доступ к конфиденциальным данным сотрудников, финансовой информации и другим критически важным записям.
Источники: BleepingComputer · «Хакер» · SecurityLab · SecPost
@cbunit
Группировка ShinyHunters заявила об атаке на системы ФБР с использованием уязвимости нулевого дня в Oracle PeopleSoft. Злоумышленники утверждают, что получили доступ к внутренним сервисам и похитили конфиденциальные данные сотрудников и соискателей.
Уязвимость, по словам атакующих, позволяет выполнять удалённый код. Они использовали её для проникновения в системы ФБР и перемещения в облачную инфраструктуру FBI-managed AWS GovCloud. ShinyHunters заявляет о краже от 2 до 3 ТБ данных, включая информацию о текущих и бывших сотрудниках, соискателях и другие внутренние записи. Группировка также утверждает, что эта же уязвимость нулевого дня эксплуатируется против других организаций, включая компании из списка Fortune 500.
ФБР подтвердило расследование заявлений, но не подтвердило факт взлома или кражи данных. ShinyHunters предоставила скриншот сайта FBI Jobs с сообщением о компрометации данных сотрудников и соискателей, а также два образца украденных записей. Атака, по заявлению группировки, является ответом на отчёт ФБР о деятельности ShinyHunters, опубликованный в мае 2026 года.
ⓘ Что такое Oracle PeopleSoft
Oracle PeopleSoft — это набор интегрированных приложений для управления человеческими ресурсами, финансами, цепочками поставок и другими бизнес-процессами. Уязвимость в этой системе может предоставить злоумышленникам доступ к конфиденциальным данным сотрудников, финансовой информации и другим критически важным записям.
Источники: BleepingComputer · «Хакер» · SecurityLab · SecPost
@cbunit

Selectel внедрил RAG для автоматизации разбора инцидентов ИБ
В Selectel автоматизировали первичный разбор инцидентов ИБ с помощью локальной LLM, RAG и валидатора. Это позволило снизить нагрузку на L1-аналитиков, сократить время на проверку ложных срабатываний и уменьшить риск ошибок из-за усталости.
Новый подход применяется для анализа однотипных инцидентов, которые часто оказываются ложными срабатываниями. Система обогащает алерт контекстом и документирует результат, освобождая аналитиков для решения более сложных задач.
ⓘ Что такое RAG
RAG (Retrieval-Augmented Generation) — это подход к работе с большими языковыми моделями (LLM), который позволяет улучшить качество ответов за счёт извлечения информации из внешних источников. Модель сначала находит релевантные данные, а затем использует их для генерации ответа, что повышает точность и актуальность информации.
Источники: Selectel · Хабр / ИБ
@cbunit
В Selectel автоматизировали первичный разбор инцидентов ИБ с помощью локальной LLM, RAG и валидатора. Это позволило снизить нагрузку на L1-аналитиков, сократить время на проверку ложных срабатываний и уменьшить риск ошибок из-за усталости.
Новый подход применяется для анализа однотипных инцидентов, которые часто оказываются ложными срабатываниями. Система обогащает алерт контекстом и документирует результат, освобождая аналитиков для решения более сложных задач.
ⓘ Что такое RAG
RAG (Retrieval-Augmented Generation) — это подход к работе с большими языковыми моделями (LLM), который позволяет улучшить качество ответов за счёт извлечения информации из внешних источников. Модель сначала находит релевантные данные, а затем использует их для генерации ответа, что повышает точность и актуальность информации.
if (v.validation_result === "confirmed") {
    // Валидатор согласен с решением модели, ничего не меняем
    finalResult = {
        final_severity: l1.severity, // значение от L1
        final_true_positive: l1.true_positive, // значение от L1
        final_decision: l1.l1_decision, // решение от L1
        final_escalate_to_l2: l1.escalate_to_l2 || false,
        validation_status: "confirmed",
        agreement_score: v.agreement_score,
        human_review_required: false
    };
} else if (v.validation_result === "corrected") {
…
Источники: Selectel · Хабр / ИБ
@cbunit
Chrome 154: 108 исправлений безопасности, включая переполнение буфера в ANGLE
Google выпустила обновление Chrome 154 для настольных версий Windows, Mac и Linux. Обновление включает 108 исправлений безопасности.
Среди исправленных уязвимостей — переполнение буфера в ANGLE (CVE-2026-95350, CVE-2026-95281, CVE-2026-95284), выход за границы записи в GPU (CVE-2026-95357, CVE-2026-95322), использование после освобождения в ServiceWorker (CVE-2026-95339) и другие.
ⓘ Что такое ANGLE
ANGLE (Almost Native Graphics Layer Engine) — это графический движок с открытым исходным кодом, разработанный Google. Он транслирует вызовы API графики OpenGL ES в API графики нативных платформ, таких как DirectX на Windows, Metal на macOS и iOS, и OpenGL на других платформах. ANGLE используется в браузере Chrome для обеспечения совместимости с веб-графикой.
Источник: Chrome Releases
@cbunit
Google выпустила обновление Chrome 154 для настольных версий Windows, Mac и Linux. Обновление включает 108 исправлений безопасности.
Среди исправленных уязвимостей — переполнение буфера в ANGLE (CVE-2026-95350, CVE-2026-95281, CVE-2026-95284), выход за границы записи в GPU (CVE-2026-95357, CVE-2026-95322), использование после освобождения в ServiceWorker (CVE-2026-95339) и другие.
ⓘ Что такое ANGLE
ANGLE (Almost Native Graphics Layer Engine) — это графический движок с открытым исходным кодом, разработанный Google. Он транслирует вызовы API графики OpenGL ES в API графики нативных платформ, таких как DirectX на Windows, Metal на macOS и iOS, и OpenGL на других платформах. ANGLE используется в браузере Chrome для обеспечения совместимости с веб-графикой.
Источник: Chrome Releases
@cbunit
NGFW: как не утонуть в требованиях и выбрать решение под задачи
▤ Разбор
Выбор межсетевого экрана нового поколения (NGFW) часто начинается с необоснованного списка требований, а не с анализа реальных задач. Заказчики стремятся получить весь функционал, которым обладали предыдущие решения, даже если он не используется.
Специалисты Innostage предлагают разделять требования на три категории: «нужно сейчас», «нужно в обозримом будущем» и «когда-нибудь». Последняя категория часто разрастается, включая функции, которые могут понадобиться в неопределённом будущем, что приводит к избыточным затратам.
Стоимость владения NGFW включает не только цену оборудования и лицензий, но и расходы на поддержку, обновления, масштабирование и обучение. Недооценка этих факторов приводит к несоответствию между ожиданиями и реальным бюджетом проекта.
ⓘ Что такое NGFW
NGFW (Next-Generation Firewall) — межсетевой экран нового поколения. Он обеспечивает не только базовую фильтрацию трафика по IP-адресам и портам, но и глубокую инспекцию пакетов, контроль приложений, предотвращение вторжений и другие продвинутые функции безопасности.
Источники: Innostage · ИнфоТеКС
@cbunit
▤ Разбор
Выбор межсетевого экрана нового поколения (NGFW) часто начинается с необоснованного списка требований, а не с анализа реальных задач. Заказчики стремятся получить весь функционал, которым обладали предыдущие решения, даже если он не используется.
Специалисты Innostage предлагают разделять требования на три категории: «нужно сейчас», «нужно в обозримом будущем» и «когда-нибудь». Последняя категория часто разрастается, включая функции, которые могут понадобиться в неопределённом будущем, что приводит к избыточным затратам.
Стоимость владения NGFW включает не только цену оборудования и лицензий, но и расходы на поддержку, обновления, масштабирование и обучение. Недооценка этих факторов приводит к несоответствию между ожиданиями и реальным бюджетом проекта.
ⓘ Что такое NGFW
NGFW (Next-Generation Firewall) — межсетевой экран нового поколения. Он обеспечивает не только базовую фильтрацию трафика по IP-адресам и портам, но и глубокую инспекцию пакетов, контроль приложений, предотвращение вторжений и другие продвинутые функции безопасности.
Источники: Innostage · ИнфоТеКС
@cbunit
Фейковая раздача Claude Max маскирует фишинг учётных данных Google
Мошенники используют фейковую раздачу Claude Max для кражи учётных данных Google.
Кампания предлагает бесплатную подписку на ИИ-сервис, обещая доступ к премиум-функциям. Для получения доступа пользователям предлагается войти в свой аккаунт Google через поддельную форму входа. Эта техника, известная как «браузер в браузере», имитирует реальное окно входа Google, включая адресную строку и значок замка, но на самом деле является частью фишинговой страницы.
ⓘ Что такое Claude Max
Claude Max — это премиальная версия чат-бота от компании Anthropic, предлагающая расширенные возможности использования по сравнению с бесплатными аккаунтами. Мошенники используют обещание бесплатного доступа к этому сервису как приманку для кражи учётных данных.
Источник: Malwarebytes Labs
@cbunit
Мошенники используют фейковую раздачу Claude Max для кражи учётных данных Google.
Кампания предлагает бесплатную подписку на ИИ-сервис, обещая доступ к премиум-функциям. Для получения доступа пользователям предлагается войти в свой аккаунт Google через поддельную форму входа. Эта техника, известная как «браузер в браузере», имитирует реальное окно входа Google, включая адресную строку и значок замка, но на самом деле является частью фишинговой страницы.
ⓘ Что такое Claude Max
Claude Max — это премиальная версия чат-бота от компании Anthropic, предлагающая расширенные возможности использования по сравнению с бесплатными аккаунтами. Мошенники используют обещание бесплатного доступа к этому сервису как приманку для кражи учётных данных.
Источник: Malwarebytes Labs
@cbunit
Атаки Denial of Wallet истощают бюджеты ИИ: как защититься
Компании столкнулись с проблемой перерасхода бюджетов на ИИ-системы из-за автономных агентов. Стоимость автоматизации процессов с помощью ИИ варьируется и непредсказуема, что приводит к значительному увеличению трат токенов.
Злоумышленники могут использовать внешние данные, обрабатываемые ИИ, для атак, нацеленных на повышенный расход токенов. Это приводит к финансовым потерям, сравнимым с DDoS-атаками, но направленным на бюджеты ИИ. Gartner оценивает разрешение одного запроса пользователя к поддержке через LLM примерно в $3, что открывает возможности для атак с целью исчерпания бюджета.
Для защиты рекомендуется отказаться от использования ИИ без необходимости, ограничивать права и инструменты автономных агентов, а также устанавливать строгие лимиты расхода токенов с системой оповещения. Важно проверять внешние данные, поступающие в ИИ, чтобы предотвратить атаки, провоцирующие избыточные вычисления.
ⓘ Что такое Denial of Wallet
Denial of Wallet — это тип атаки, направленный на исчерпание бюджета жертвы, выделенного на использование ИИ-систем. Атакующие провоцируют языковые модели на избыточные вычисления, что приводит к неконтролируемому расходу токенов и финансовым потерям.
Источник: Kaspersky Daily
@cbunit
Компании столкнулись с проблемой перерасхода бюджетов на ИИ-системы из-за автономных агентов. Стоимость автоматизации процессов с помощью ИИ варьируется и непредсказуема, что приводит к значительному увеличению трат токенов.
Злоумышленники могут использовать внешние данные, обрабатываемые ИИ, для атак, нацеленных на повышенный расход токенов. Это приводит к финансовым потерям, сравнимым с DDoS-атаками, но направленным на бюджеты ИИ. Gartner оценивает разрешение одного запроса пользователя к поддержке через LLM примерно в $3, что открывает возможности для атак с целью исчерпания бюджета.
Для защиты рекомендуется отказаться от использования ИИ без необходимости, ограничивать права и инструменты автономных агентов, а также устанавливать строгие лимиты расхода токенов с системой оповещения. Важно проверять внешние данные, поступающие в ИИ, чтобы предотвратить атаки, провоцирующие избыточные вычисления.
ⓘ Что такое Denial of Wallet
Denial of Wallet — это тип атаки, направленный на исчерпание бюджета жертвы, выделенного на использование ИИ-систем. Атакующие провоцируют языковые модели на избыточные вычисления, что приводит к неконтролируемому расходу токенов и финансовым потерям.
Источник: Kaspersky Daily
@cbunit
АКРА повысила кредитный рейтинг Positive Technologies до AA(RU)
Разбор целиком: cbunit.ru
Источники: CNews · Positive Technologies
@cbunit
Разбор целиком: cbunit.ru
Источники: CNews · Positive Technologies
@cbunit
#дайджест
Главное к исходу среды (23.09):
🔸 WordPress 7.1.2: LFI в шаблонах страниц приводит к RCE без аутентификации
🔸 F5 BIG-IP APM: критическая уязвимость CVE-2026-94127 позволяет удалённо выполнить код
🔸 ShinyHunters взломали ФБР через 0-day в Oracle PeopleSoft, похитив данные
🔸 Атаки Denial of Wallet истощают бюджеты ИИ: как защититься
Главное к исходу среды (23.09):
🔸 WordPress 7.1.2: LFI в шаблонах страниц приводит к RCE без аутентификации
🔸 F5 BIG-IP APM: критическая уязвимость CVE-2026-94127 позволяет удалённо выполнить код
🔸 ShinyHunters взломали ФБР через 0-day в Oracle PeopleSoft, похитив данные
🔸 Атаки Denial of Wallet истощают бюджеты ИИ: как защититься
«Турбо Облако» запустило WAF с оплатой по запросам
«Турбо Облако» представило сервис защиты веб-приложений WAF. Решение отслеживает трафик, выявляет угрозы и блокирует вредоносные запросы.
Сервис интегрируется через личный кабинет облачной платформы. Оплата происходит по фактическому потреблению, исходя из количества запросов в секунду. Доступны инструменты для выявления атак, контроля аномального поведения и формирования отчётов. Для защиты от новых угроз применяются виртуальные обновления.
ⓘ Что такое WAF
WAF (Web Application Firewall) — это межсетевой экран, предназначенный для защиты веб-приложений. Он фильтрует, отслеживает и блокирует HTTP-трафик между веб-приложением и интернетом, защищая от таких угроз, как SQL-инъекции, межсайтовый скриптинг (XSS) и других атак.
Источники: CNews · Хабр / Новости
@cbunit
«Турбо Облако» представило сервис защиты веб-приложений WAF. Решение отслеживает трафик, выявляет угрозы и блокирует вредоносные запросы.
Сервис интегрируется через личный кабинет облачной платформы. Оплата происходит по фактическому потреблению, исходя из количества запросов в секунду. Доступны инструменты для выявления атак, контроля аномального поведения и формирования отчётов. Для защиты от новых угроз применяются виртуальные обновления.
ⓘ Что такое WAF
WAF (Web Application Firewall) — это межсетевой экран, предназначенный для защиты веб-приложений. Он фильтрует, отслеживает и блокирует HTTP-трафик между веб-приложением и интернетом, защищая от таких угроз, как SQL-инъекции, межсайтовый скриптинг (XSS) и других атак.
Источники: CNews · Хабр / Новости
@cbunit
Gartner назвал Zenity лидером рынка безопасности ИИ-приложений
▤ Разбор
Gartner включил Zenity в квадрант Market Shapers в отчёте Emerging Market Quadrant for AI Application Security — Startup Vendors. Компания стала одним из двух вендоров, получивших такую оценку среди почти 20 стартапов.
Ранее Gartner назвал Zenity «Компанией, за которой стоит следить» (Company to Beat) в области управления ИИ-агентами. Zenity позиционирует себя как единственный вендор, признанный в обеих категориях.
Квадрант Market Shapers отмечает поставщиков, анализирующих поведение ИИ-агентов в полном спектре: намерение, память, использование инструментов, доступ к данным и модификацию системы, а не только базовые функции.
Источники: Zenity Labs · Pillar Security
@cbunit
▤ Разбор
Gartner включил Zenity в квадрант Market Shapers в отчёте Emerging Market Quadrant for AI Application Security — Startup Vendors. Компания стала одним из двух вендоров, получивших такую оценку среди почти 20 стартапов.
Ранее Gartner назвал Zenity «Компанией, за которой стоит следить» (Company to Beat) в области управления ИИ-агентами. Zenity позиционирует себя как единственный вендор, признанный в обеих категориях.
Квадрант Market Shapers отмечает поставщиков, анализирующих поведение ИИ-агентов в полном спектре: намерение, память, использование инструментов, доступ к данным и модификацию системы, а не только базовые функции.
Источники: Zenity Labs · Pillar Security
@cbunit
АРПП: внедрение ИИ в России втрое опережает его защиту
Ассоциация «Отечественный софт» и AppSec Solutions провели исследование применения ИИ в российских ИТ-компаниях. В опросе участвовали более 50 компаний-членов АРПП.
Искусственный интеллект внедрили 100% участников, но только 23% компаний с собственной разработкой используют базовые системы контроля безопасности ИИ. Большие языковые модели применяют 81% опрошенных, ИИ-ассистенты кода — 72%, локальные языковые модели — 61%, RAG — 57%, ML-модели — 44%.
ИИ-агенты в корпоративный контур внедрили 72% опрошенных, передав моделям часть полномочий. С подтвержденными атаками столкнулись 4% респондентов, при этом более 90% компаний не оценивали потенциал ИИ-атак. Среди основных рисков: утечки конфиденциальных данных, промпт-инъекции, утечки через RAG-системы, обход ограничений и атаки на цепочку поставок ML.
ⓘ Что такое RAG
RAG (Retrieval-Augmented Generation) — это технология, которая комбинирует поиск информации в базе знаний с генерацией ответов большой языковой моделью. Она позволяет моделям получать доступ к актуальным данным и предоставлять более точные и обоснованные ответы.
Источник: АРПП «Отечественный софт»
@cbunit
Ассоциация «Отечественный софт» и AppSec Solutions провели исследование применения ИИ в российских ИТ-компаниях. В опросе участвовали более 50 компаний-членов АРПП.
Искусственный интеллект внедрили 100% участников, но только 23% компаний с собственной разработкой используют базовые системы контроля безопасности ИИ. Большие языковые модели применяют 81% опрошенных, ИИ-ассистенты кода — 72%, локальные языковые модели — 61%, RAG — 57%, ML-модели — 44%.
ИИ-агенты в корпоративный контур внедрили 72% опрошенных, передав моделям часть полномочий. С подтвержденными атаками столкнулись 4% респондентов, при этом более 90% компаний не оценивали потенциал ИИ-атак. Среди основных рисков: утечки конфиденциальных данных, промпт-инъекции, утечки через RAG-системы, обход ограничений и атаки на цепочку поставок ML.
ⓘ Что такое RAG
RAG (Retrieval-Augmented Generation) — это технология, которая комбинирует поиск информации в базе знаний с генерацией ответов большой языковой моделью. Она позволяет моделям получать доступ к актуальным данным и предоставлять более точные и обоснованные ответы.
Источник: АРПП «Отечественный софт»
@cbunit
«ИнфоТеКС» представит доклад об аппаратном ускорении NGFW на конференции «NGFW-день»
Компания «ИнфоТеКС» примет участие в конференции «NGFW-день», которая пройдёт 28 сентября в Москве.
Мероприятие сфокусируется на развитии российского рынка NGFW, обсуждении технологических вызовов, требований заказчиков и формировании экосистемы решений для сетевой безопасности.
ⓘ Что такое NGFW
NGFW (Next Generation Firewall) — межсетевой экран следующего поколения. Он обеспечивает не только базовые функции фильтрации трафика по портам и протоколам, но и глубокую инспекцию пакетов, контроль приложений и пользователей, а также защиту от современных угроз.
Источники: ИнфоТеКС · Anti-Malware · SecPost
@cbunit
Компания «ИнфоТеКС» примет участие в конференции «NGFW-день», которая пройдёт 28 сентября в Москве.
Мероприятие сфокусируется на развитии российского рынка NGFW, обсуждении технологических вызовов, требований заказчиков и формировании экосистемы решений для сетевой безопасности.
ⓘ Что такое NGFW
NGFW (Next Generation Firewall) — межсетевой экран следующего поколения. Он обеспечивает не только базовые функции фильтрации трафика по портам и протоколам, но и глубокую инспекцию пакетов, контроль приложений и пользователей, а также защиту от современных угроз.
Источники: ИнфоТеКС · Anti-Malware · SecPost
@cbunit