
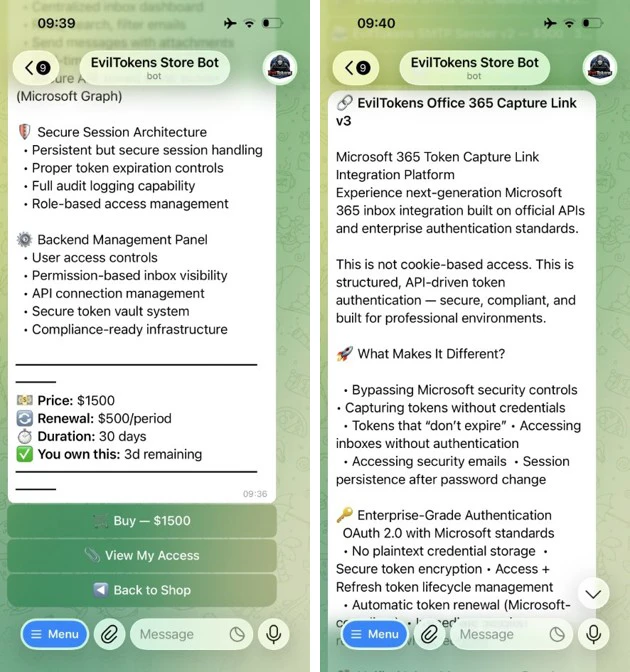
❢ EvilTokens использует ИИ и код устройства для фишинга, компрометируя 12 000 ящиков
Платформа EvilTokens стала одним из наиболее используемых сервисов фишинга как услуги (PhaaS) с февраля 2026 года. Она предоставляет киберпреступникам ИИ-возможности для адаптации фишинговых приманок и анализа скомпрометированных почтовых ящиков для выявления ценных целей. Эта ИИ-платформа способствовала проведению сложных кампаний бизнес-компрометации (BEC), в результате которых было скомпрометировано более 12 000 почтовых ящиков в более чем 10 000 организаций по всему миру.
EvilTokens позволяет злоумышленникам злоупотреблять потоком аутентификации через код устройства, красть токены и массово компрометировать организационные учётные записи, используя инфраструктуру на базе ИИ и автоматизируя различные этапы цепочки атак. Инструментарий предлагает множество готовых фишинговых шаблонов и целевых страниц с ИИ-помощником для составления писем, ориентированных на конкретных получателей. Украденные токены используются для эксфильтрации электронной почты и сохранения доступа, часто путём создания вредоносных правил в почтовом ящике, скрывающих переписку. В некоторых случаях токены также могут использоваться для предоставления новых устройств доступа к почтовому ящику жертвы, что является особенно надёжным методом для поддержания доступа.
Источники: Microsoft Security · BleepingComputer
@cbunit
Платформа EvilTokens стала одним из наиболее используемых сервисов фишинга как услуги (PhaaS) с февраля 2026 года. Она предоставляет киберпреступникам ИИ-возможности для адаптации фишинговых приманок и анализа скомпрометированных почтовых ящиков для выявления ценных целей. Эта ИИ-платформа способствовала проведению сложных кампаний бизнес-компрометации (BEC), в результате которых было скомпрометировано более 12 000 почтовых ящиков в более чем 10 000 организаций по всему миру.
EvilTokens позволяет злоумышленникам злоупотреблять потоком аутентификации через код устройства, красть токены и массово компрометировать организационные учётные записи, используя инфраструктуру на базе ИИ и автоматизируя различные этапы цепочки атак. Инструментарий предлагает множество готовых фишинговых шаблонов и целевых страниц с ИИ-помощником для составления писем, ориентированных на конкретных получателей. Украденные токены используются для эксфильтрации электронной почты и сохранения доступа, часто путём создания вредоносных правил в почтовом ящике, скрывающих переписку. В некоторых случаях токены также могут использоваться для предоставления новых устройств доступа к почтовому ящику жертвы, что является особенно надёжным методом для поддержания доступа.
AlertInfo
| where ServiceSource =~ "Microsoft Defender for Office 365"
| join (
AlertEvidence
| where EntityType =="Url"
| project AlertId, RemoteUrl
)
on AlertId
| join (
AlertEvidence
| where EntityType =="MailMessage"
| project AlertId, NetworkMessageId
)
on AlertId
// Get the unique NetworkMessageId for the email containing the Url
| distinct RemoteUrl, NetworkMessageId
| join EmailEvents on NetworkMessageId
// Get the email RecipientEmailAddress and ObjectId from the email
| distinct RemoteUrl, NetworkMessageId, RecipientEmailAddress , RecipientObjectId
…
Источники: Microsoft Security · BleepingComputer
@cbunit
Минцифры утвердит методику оценки налоговых льгот для IT-отрасли
Минцифры России подготовило проект приказа об утверждении методики оценки эффективности налоговых расходов.
Документ касается налоговых льгот в сфере информационных технологий, предусмотренных Налоговым кодексом РФ.
Источник: regulation.gov.ru
@cbunit
Минцифры России подготовило проект приказа об утверждении методики оценки эффективности налоговых расходов.
Документ касается налоговых льгот в сфере информационных технологий, предусмотренных Налоговым кодексом РФ.
Источник: regulation.gov.ru
@cbunit
Скрытый SSID Wi-Fi не защищает, а раскрывает ваши данные
Скрытие SSID (имени сети Wi-Fi) не повышает безопасность, а может привести к утечке персональных данных. Устройства, подключенные к скрытой сети, транслируют её имя в эфир при попытке соединения, делая эту информацию доступной для перехвата.
Исследование 2021 года показало, что 23% смартфонов передавали SSID скрытых сетей. В именах сетей обнаруживались личные данные, такие как имена, фамилии и адреса. Специализированное ПО может обнаружить скрытую сеть по BSSID и перехватить SSID во время подключения легитимного клиента, что облегчает последующие атаки.
Эксперты рекомендуют использовать современные протоколы защиты WPA3 или WPA2 с PMF вместо скрытия SSID. Также следует отключить WPS и использовать длинные, сложные пароли для защиты Wi-Fi.
ⓘ Что такое SSID
SSID (Service Set Identifier) — это имя беспроводной сети Wi-Fi. Точки доступа транслируют SSID в эфир, чтобы устройства могли обнаружить и подключиться к сети. Скрытый SSID означает, что имя сети не передается в открытом виде, но устройства все равно могут его раскрыть.
Источник: Kaspersky Daily
@cbunit
Скрытие SSID (имени сети Wi-Fi) не повышает безопасность, а может привести к утечке персональных данных. Устройства, подключенные к скрытой сети, транслируют её имя в эфир при попытке соединения, делая эту информацию доступной для перехвата.
Исследование 2021 года показало, что 23% смартфонов передавали SSID скрытых сетей. В именах сетей обнаруживались личные данные, такие как имена, фамилии и адреса. Специализированное ПО может обнаружить скрытую сеть по BSSID и перехватить SSID во время подключения легитимного клиента, что облегчает последующие атаки.
Эксперты рекомендуют использовать современные протоколы защиты WPA3 или WPA2 с PMF вместо скрытия SSID. Также следует отключить WPS и использовать длинные, сложные пароли для защиты Wi-Fi.
ⓘ Что такое SSID
SSID (Service Set Identifier) — это имя беспроводной сети Wi-Fi. Точки доступа транслируют SSID в эфир, чтобы устройства могли обнаружить и подключиться к сети. Скрытый SSID означает, что имя сети не передается в открытом виде, но устройства все равно могут его раскрыть.
Источник: Kaspersky Daily
@cbunit
#дайджест
Главное к исходу вторника (22.09):
🔸 EvilTokens использует ИИ и код устройства для фишинга, компрометируя 12 000 ящиков
🔸 Yandex B2B Tech выводит на рынок решение для комплексной защиты ИИ-систем
🔸 WordPress-плагин скрывает команды через Etherhiding и самовосстанавливается
🔸 Zyxel GS1900: CISA добавила в KEV уязвимость с переполнением буфера
Главное к исходу вторника (22.09):
🔸 EvilTokens использует ИИ и код устройства для фишинга, компрометируя 12 000 ящиков
🔸 Yandex B2B Tech выводит на рынок решение для комплексной защиты ИИ-систем
🔸 WordPress-плагин скрывает команды через Etherhiding и самовосстанавливается
🔸 Zyxel GS1900: CISA добавила в KEV уязвимость с переполнением буфера
Исследователи взломали OpenAI с помощью ИИ-агента Claude
Разбор целиком: cbunit.ru
Источники: Malwarebytes Labs · «Хакер»
@cbunit
Разбор целиком: cbunit.ru
Источники: Malwarebytes Labs · «Хакер»
@cbunit
WordPress 7.1.2: LFI в шаблонах страниц приводит к RCE без аутентификации
WordPress выпустила обновление безопасности 7.1.2, устраняющее уязвимость типа «неаутентичное локальное включение файла» (LFI) в механизме разрешения шаблонов страниц. Уязвимость CVE-2026-87902 позволяет злоумышленнику удалённо выполнить код (RCE) на сервере.
Уязвимость затрагивает версии WordPress от 4.7.0 до 7.1.1 включительно, охватывая почти десятилетие выпусков. Для эксплуатации не требуется аутентификация. Уязвимость имеет рейтинг CVSS 9.2 и классифицируется как CWE-98. Для успешной эксплуатации необходимо, чтобы активная тема содержала каталог верхнего уровня, начинающийся с `page-`, и чтобы PHP был настроен с `register_argc_argv`.
Источники: Patchstack · Security Affairs · Wordfence
@cbunit
WordPress выпустила обновление безопасности 7.1.2, устраняющее уязвимость типа «неаутентичное локальное включение файла» (LFI) в механизме разрешения шаблонов страниц. Уязвимость CVE-2026-87902 позволяет злоумышленнику удалённо выполнить код (RCE) на сервере.
Уязвимость затрагивает версии WordPress от 4.7.0 до 7.1.1 включительно, охватывая почти десятилетие выпусков. Для эксплуатации не требуется аутентификация. Уязвимость имеет рейтинг CVSS 9.2 и классифицируется как CWE-98. Для успешной эксплуатации необходимо, чтобы активная тема содержала каталог верхнего уровня, начинающийся с `page-`, и чтобы PHP был настроен с `register_argc_argv`.
❝The Sink
When WordPress renders a page, get_page_template() in wp-includes/template.php builds a list of candidate template filenames and hands them to the template loader. One of those candidates is built from the pagename query variable, which comes straight from the request:❞
— WordPress
// wp-includes/template.php, new in WordPress 7.1.2

function _wp_is_template_path_allowed( $path ) {
    global $wp_stylesheet_path, $wp_template_path;

    // A file path that exists and does not contain `..` is allowed.
    if ( 0 === preg_match( '#(?:^|/)\.\.[. ]*(?:/|$)#', wp_normalize_path( $path ) ) ) {
        return true;
    }

    // Otherwise resolve the real path and require it to sit inside an allowed theme directory.
    $real_path = realpath( $path );
    // ...
}
Источники: Patchstack · Security Affairs · Wordfence
@cbunit
Forrester оценил поставщиков услуг внешней разведки угроз в 2026 году
Forrester опубликовало исследование The Forrester Wave™: External Threat Intelligence Service Providers, Q3 2026. Рынок услуг внешней разведки угроз трансформировался из-за усложнения требований и внедрения генеративного ИИ.
В новой оценке участвуют 10 поставщиков: CrowdStrike, Doppel, Flashpoint, Fortinet, Google, Netcraft, Recorded Future, ReliaQuest, TrendAI и ZeroFox. Исследование оценивает их по 17 критериям текущего предложения и 6 критериям стратегии. Участники разделены на категории: «Лидеры», «Сильные исполнители» и «Претенденты».
Источник: Forrester
@cbunit
Forrester опубликовало исследование The Forrester Wave™: External Threat Intelligence Service Providers, Q3 2026. Рынок услуг внешней разведки угроз трансформировался из-за усложнения требований и внедрения генеративного ИИ.
В новой оценке участвуют 10 поставщиков: CrowdStrike, Doppel, Flashpoint, Fortinet, Google, Netcraft, Recorded Future, ReliaQuest, TrendAI и ZeroFox. Исследование оценивает их по 17 критериям текущего предложения и 6 критериям стратегии. Участники разделены на категории: «Лидеры», «Сильные исполнители» и «Претенденты».
Источник: Forrester
@cbunit
F5 BIG-IP APM: критическая уязвимость CVE-2026-94127 позволяет удалённо выполнить код
22 сентября 2026 года F5 опубликовала бюллетень безопасности, касающийся критической уязвимости в продукте BIG-IP APM. Производитель подтвердил активную эксплуатацию уязвимости в реальных атаках.
Уязвимость CVE-2026-94127 с оценкой CVSS 9.8 представляет собой переполнение буфера на куче. Она позволяет неаутентифицированному злоумышленнику удалённо выполнить код (RCE) на уязвимом устройстве.
Уязвимость затрагивает версии BIG-IP APM 17.1.0–17.1.3, 17.5.0–17.5.1 и 21.1.0 при наличии настроенной политики доступа и профиля OAuth на виртуальном сервере. CERT-EU рекомендует как можно скорее применить исправление или использовать временное решение от F5.
ⓘ Что такое F5 BIG-IP APM
F5 BIG-IP APM — это решение для управления доступом и безопасностью приложений. Оно обеспечивает аутентификацию, авторизацию и управление сессиями для пользователей, обращающихся к корпоративным ресурсам.
Источники: CERT-EU · The Hacker News · BleepingComputer · SecurityWeek
@cbunit
22 сентября 2026 года F5 опубликовала бюллетень безопасности, касающийся критической уязвимости в продукте BIG-IP APM. Производитель подтвердил активную эксплуатацию уязвимости в реальных атаках.
Уязвимость CVE-2026-94127 с оценкой CVSS 9.8 представляет собой переполнение буфера на куче. Она позволяет неаутентифицированному злоумышленнику удалённо выполнить код (RCE) на уязвимом устройстве.
Уязвимость затрагивает версии BIG-IP APM 17.1.0–17.1.3, 17.5.0–17.5.1 и 21.1.0 при наличии настроенной политики доступа и профиля OAuth на виртуальном сервере. CERT-EU рекомендует как можно скорее применить исправление или использовать временное решение от F5.
ⓘ Что такое F5 BIG-IP APM
F5 BIG-IP APM — это решение для управления доступом и безопасностью приложений. Оно обеспечивает аутентификацию, авторизацию и управление сессиями для пользователей, обращающихся к корпоративным ресурсам.
<DATE> <HOST> err tmm1\[30975\]: 01990004:3: <PROFILE\_NAME>: Request UserInfo from Source ID (null) IP <IP> failed. Error Code (invalid\_token) Error Description (The access token is invalid.)
Источники: CERT-EU · The Hacker News · BleepingComputer · SecurityWeek
@cbunit
«ИнфоТеКС» и «ТРЭИ» подтвердили совместимость решений для защиты каналов связи в АСУ ТП
«ИнфоТеКС» и «ТРЭИ» подтвердили совместимость своих решений для защиты каналов связи в автоматизированных системах управления технологическими процессами (АСУ ТП).
Совместные испытания проводились на полигоне «ТРЭИ». Специалисты проверили работу шлюза безопасности ViPNet Coordinator IG 5 при организации защиты каналов связи между контроллерами TREI-5B и рабочими станциями со средой разработки Unimod PRO 2. По итогам испытаний подписан сертификат совместимости.
ⓘ Что такое АСУ ТП
Автоматизированные системы управления технологическими процессами (АСУ ТП) — это комплекс программно-технических средств, предназначенный для автоматизации управления производственными процессами. Они используются в различных отраслях промышленности для повышения эффективности, надежности и безопасности производства.
Источники: SecPost · ИнфоТеКС
@cbunit
«ИнфоТеКС» и «ТРЭИ» подтвердили совместимость своих решений для защиты каналов связи в автоматизированных системах управления технологическими процессами (АСУ ТП).
Совместные испытания проводились на полигоне «ТРЭИ». Специалисты проверили работу шлюза безопасности ViPNet Coordinator IG 5 при организации защиты каналов связи между контроллерами TREI-5B и рабочими станциями со средой разработки Unimod PRO 2. По итогам испытаний подписан сертификат совместимости.
ⓘ Что такое АСУ ТП
Автоматизированные системы управления технологическими процессами (АСУ ТП) — это комплекс программно-технических средств, предназначенный для автоматизации управления производственными процессами. Они используются в различных отраслях промышленности для повышения эффективности, надежности и безопасности производства.
Источники: SecPost · ИнфоТеКС
@cbunit
Китайская группа UTA0565 эксплуатирует 0-day уязвимости в Chrome и Windows
Разбор целиком: cbunit.ru
Источник: CyberScoop
@cbunit
Разбор целиком: cbunit.ru
Источник: CyberScoop
@cbunit
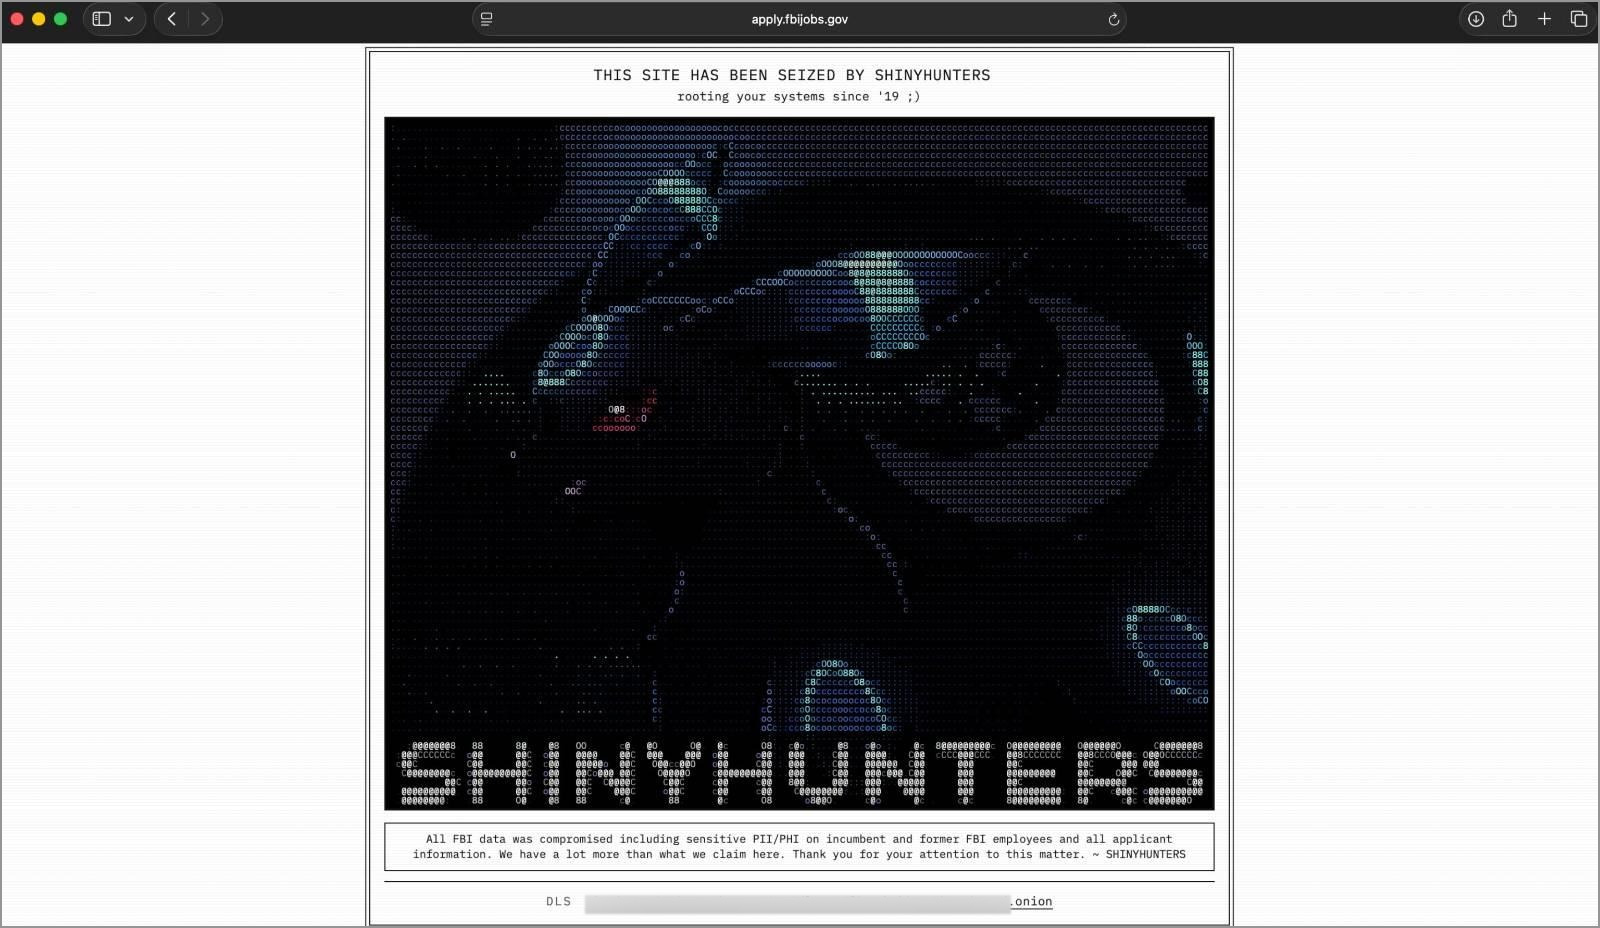
ShinyHunters взломали ФБР через 0-day в Oracle PeopleSoft, похитив данные
Группировка ShinyHunters заявила об атаке на системы ФБР с использованием уязвимости нулевого дня в Oracle PeopleSoft. Злоумышленники утверждают, что получили доступ к внутренним сервисам и похитили конфиденциальные данные сотрудников и соискателей.
Уязвимость, по словам атакующих, позволяет выполнять удалённый код. Они использовали её для проникновения в системы ФБР и перемещения в облачную инфраструктуру FBI-managed AWS GovCloud. ShinyHunters заявляет о краже от 2 до 3 ТБ данных, включая информацию о текущих и бывших сотрудниках, соискателях и другие внутренние записи. Группировка также утверждает, что эта же уязвимость нулевого дня эксплуатируется против других организаций, включая компании из списка Fortune 500.
ФБР подтвердило расследование заявлений, но не подтвердило факт взлома или кражи данных. ShinyHunters предоставила скриншот сайта FBI Jobs с сообщением о компрометации данных сотрудников и соискателей, а также два образца украденных записей. Атака, по заявлению группировки, является ответом на отчёт ФБР о деятельности ShinyHunters, опубликованный в мае 2026 года.
ⓘ Что такое Oracle PeopleSoft
Oracle PeopleSoft — это набор интегрированных приложений для управления человеческими ресурсами, финансами, цепочками поставок и другими бизнес-процессами. Уязвимость в этой системе может предоставить злоумышленникам доступ к конфиденциальным данным сотрудников, финансовой информации и другим критически важным записям.
Источники: BleepingComputer · «Хакер» · SecurityLab · SecPost
@cbunit
Группировка ShinyHunters заявила об атаке на системы ФБР с использованием уязвимости нулевого дня в Oracle PeopleSoft. Злоумышленники утверждают, что получили доступ к внутренним сервисам и похитили конфиденциальные данные сотрудников и соискателей.
Уязвимость, по словам атакующих, позволяет выполнять удалённый код. Они использовали её для проникновения в системы ФБР и перемещения в облачную инфраструктуру FBI-managed AWS GovCloud. ShinyHunters заявляет о краже от 2 до 3 ТБ данных, включая информацию о текущих и бывших сотрудниках, соискателях и другие внутренние записи. Группировка также утверждает, что эта же уязвимость нулевого дня эксплуатируется против других организаций, включая компании из списка Fortune 500.
ФБР подтвердило расследование заявлений, но не подтвердило факт взлома или кражи данных. ShinyHunters предоставила скриншот сайта FBI Jobs с сообщением о компрометации данных сотрудников и соискателей, а также два образца украденных записей. Атака, по заявлению группировки, является ответом на отчёт ФБР о деятельности ShinyHunters, опубликованный в мае 2026 года.
ⓘ Что такое Oracle PeopleSoft
Oracle PeopleSoft — это набор интегрированных приложений для управления человеческими ресурсами, финансами, цепочками поставок и другими бизнес-процессами. Уязвимость в этой системе может предоставить злоумышленникам доступ к конфиденциальным данным сотрудников, финансовой информации и другим критически важным записям.
Источники: BleepingComputer · «Хакер» · SecurityLab · SecPost
@cbunit

Selectel внедрил RAG для автоматизации разбора инцидентов ИБ
В Selectel автоматизировали первичный разбор инцидентов ИБ с помощью локальной LLM, RAG и валидатора. Это позволило снизить нагрузку на L1-аналитиков, сократить время на проверку ложных срабатываний и уменьшить риск ошибок из-за усталости.
Новый подход применяется для анализа однотипных инцидентов, которые часто оказываются ложными срабатываниями. Система обогащает алерт контекстом и документирует результат, освобождая аналитиков для решения более сложных задач.
ⓘ Что такое RAG
RAG (Retrieval-Augmented Generation) — это подход к работе с большими языковыми моделями (LLM), который позволяет улучшить качество ответов за счёт извлечения информации из внешних источников. Модель сначала находит релевантные данные, а затем использует их для генерации ответа, что повышает точность и актуальность информации.
Источники: Selectel · Хабр / ИБ
@cbunit
В Selectel автоматизировали первичный разбор инцидентов ИБ с помощью локальной LLM, RAG и валидатора. Это позволило снизить нагрузку на L1-аналитиков, сократить время на проверку ложных срабатываний и уменьшить риск ошибок из-за усталости.
Новый подход применяется для анализа однотипных инцидентов, которые часто оказываются ложными срабатываниями. Система обогащает алерт контекстом и документирует результат, освобождая аналитиков для решения более сложных задач.
ⓘ Что такое RAG
RAG (Retrieval-Augmented Generation) — это подход к работе с большими языковыми моделями (LLM), который позволяет улучшить качество ответов за счёт извлечения информации из внешних источников. Модель сначала находит релевантные данные, а затем использует их для генерации ответа, что повышает точность и актуальность информации.
if (v.validation_result === "confirmed") {
    // Валидатор согласен с решением модели, ничего не меняем
    finalResult = {
        final_severity: l1.severity, // значение от L1
        final_true_positive: l1.true_positive, // значение от L1
        final_decision: l1.l1_decision, // решение от L1
        final_escalate_to_l2: l1.escalate_to_l2 || false,
        validation_status: "confirmed",
        agreement_score: v.agreement_score,
        human_review_required: false
    };
} else if (v.validation_result === "corrected") {
…
Источники: Selectel · Хабр / ИБ
@cbunit
Chrome 154: 108 исправлений безопасности, включая переполнение буфера в ANGLE
Google выпустила обновление Chrome 154 для настольных версий Windows, Mac и Linux. Обновление включает 108 исправлений безопасности.
Среди исправленных уязвимостей — переполнение буфера в ANGLE (CVE-2026-95350, CVE-2026-95281, CVE-2026-95284), выход за границы записи в GPU (CVE-2026-95357, CVE-2026-95322), использование после освобождения в ServiceWorker (CVE-2026-95339) и другие.
ⓘ Что такое ANGLE
ANGLE (Almost Native Graphics Layer Engine) — это графический движок с открытым исходным кодом, разработанный Google. Он транслирует вызовы API графики OpenGL ES в API графики нативных платформ, таких как DirectX на Windows, Metal на macOS и iOS, и OpenGL на других платформах. ANGLE используется в браузере Chrome для обеспечения совместимости с веб-графикой.
Источник: Chrome Releases
@cbunit
Google выпустила обновление Chrome 154 для настольных версий Windows, Mac и Linux. Обновление включает 108 исправлений безопасности.
Среди исправленных уязвимостей — переполнение буфера в ANGLE (CVE-2026-95350, CVE-2026-95281, CVE-2026-95284), выход за границы записи в GPU (CVE-2026-95357, CVE-2026-95322), использование после освобождения в ServiceWorker (CVE-2026-95339) и другие.
ⓘ Что такое ANGLE
ANGLE (Almost Native Graphics Layer Engine) — это графический движок с открытым исходным кодом, разработанный Google. Он транслирует вызовы API графики OpenGL ES в API графики нативных платформ, таких как DirectX на Windows, Metal на macOS и iOS, и OpenGL на других платформах. ANGLE используется в браузере Chrome для обеспечения совместимости с веб-графикой.
Источник: Chrome Releases
@cbunit