Check Point: эксплуатируются 0-day и CVE-2026-85102 в Security Gateway и Management
Check Point Research выявил активную эксплуатацию двух уязвимостей в продуктах Security Gateway и Security Management. Уязвимость CVE-2026-85102 исправлена 9 сентября, пользователи, установившие патч, защищены.
Новая уязвимость CVE-2026-93616 в Security Management является 0-day. Исправление доступно в виде Jumbo hotfix. Рекомендуется немедленно установить обновления для защиты систем.
Источник: Check Point
@cbunit
Check Point Research выявил активную эксплуатацию двух уязвимостей в продуктах Security Gateway и Security Management. Уязвимость CVE-2026-85102 исправлена 9 сентября, пользователи, установившие патч, защищены.
Новая уязвимость CVE-2026-93616 в Security Management является 0-day. Исправление доступно в виде Jumbo hotfix. Рекомендуется немедленно установить обновления для защиты систем.
Источник: Check Point
@cbunit
В России внедрение ИИ втрое опережает развитие его защиты
Источники: SecurityMedia · ИКС-Медиа
@cbunit
Источники: SecurityMedia · ИКС-Медиа
@cbunit
WordPress-плагин скрывает команды через Etherhiding и самовосстанавливается
Исследователи Wordfence обнаружили вредоносный плагин для WordPress, который использует техники скрытности и самовосстановления для усложнения удаления.
Плагин устанавливается как "must-use" плагин, что означает его автоматическую загрузку при каждом запросе WordPress и невозможность отключения через стандартный интерфейс. Он также применяет методы обфускации кода и скрывает свое присутствие в панели администратора, чтобы избежать обнаружения.
Вредоносное ПО создает учётную запись администратора с новым паролем или изменяет пароль существующей, обеспечивая себе постоянный доступ. Для связи с командным центром злоумышленники используют технику Etherhiding, скрывая IP-адреса серверов за смарт-контрактами в блокчейне Ethereum, что затрудняет их блокировку.
ⓘ Что такое Etherhiding
Etherhiding — это техника, используемая злоумышленниками для сокрытия IP-адресов командных серверов. Она заключается в использовании смарт-контрактов в блокчейне Ethereum, которые направляют трафик к реальным серверам управления, делая их обнаружение и блокировку более сложной.
Источник: Wordfence
@cbunit
Исследователи Wordfence обнаружили вредоносный плагин для WordPress, который использует техники скрытности и самовосстановления для усложнения удаления.
Плагин устанавливается как "must-use" плагин, что означает его автоматическую загрузку при каждом запросе WordPress и невозможность отключения через стандартный интерфейс. Он также применяет методы обфускации кода и скрывает свое присутствие в панели администратора, чтобы избежать обнаружения.
Вредоносное ПО создает учётную запись администратора с новым паролем или изменяет пароль существующей, обеспечивая себе постоянный доступ. Для связи с командным центром злоумышленники используют технику Etherhiding, скрывая IP-адреса серверов за смарт-контрактами в блокчейне Ethereum, что затрудняет их блокировку.
ⓘ Что такое Etherhiding
Etherhiding — это техника, используемая злоумышленниками для сокрытия IP-адресов командных серверов. Она заключается в использовании смарт-контрактов в блокчейне Ethereum, которые направляют трафик к реальным серверам управления, делая их обнаружение и блокировку более сложной.
Источник: Wordfence
@cbunit
❢ EvilTokens использует ИИ и код устройства для фишинга, компрометируя 12 000 ящиков
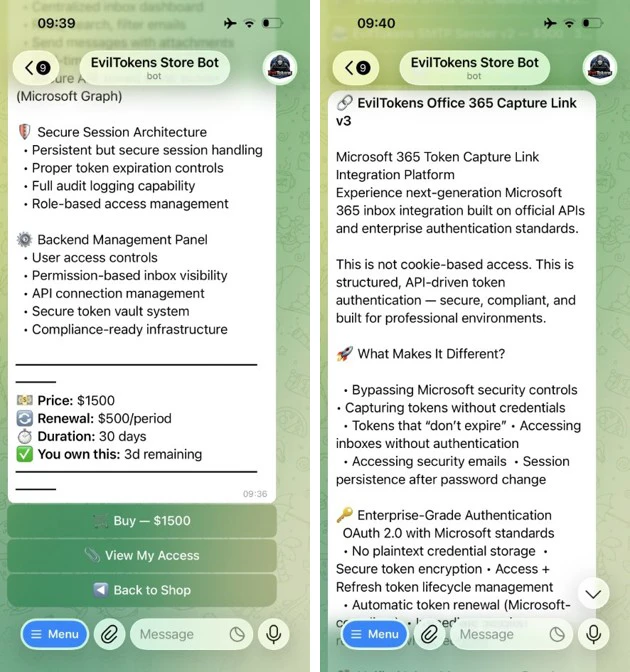
Платформа EvilTokens стала одним из наиболее используемых сервисов фишинга как услуги (PhaaS) с февраля 2026 года. Она предоставляет киберпреступникам ИИ-возможности для адаптации фишинговых приманок и анализа скомпрометированных почтовых ящиков для выявления ценных целей. Эта ИИ-платформа способствовала проведению сложных кампаний бизнес-компрометации (BEC), в результате которых было скомпрометировано более 12 000 почтовых ящиков в более чем 10 000 организаций по всему миру.
EvilTokens позволяет злоумышленникам злоупотреблять потоком аутентификации через код устройства, красть токены и массово компрометировать организационные учётные записи, используя инфраструктуру на базе ИИ и автоматизируя различные этапы цепочки атак. Инструментарий предлагает множество готовых фишинговых шаблонов и целевых страниц с ИИ-помощником для составления писем, ориентированных на конкретных получателей. Украденные токены используются для эксфильтрации электронной почты и сохранения доступа, часто путём создания вредоносных правил в почтовом ящике, скрывающих переписку. В некоторых случаях токены также могут использоваться для предоставления новых устройств доступа к почтовому ящику жертвы, что является особенно надёжным методом для поддержания доступа.
Источники: Microsoft Security · BleepingComputer
@cbunit
Платформа EvilTokens стала одним из наиболее используемых сервисов фишинга как услуги (PhaaS) с февраля 2026 года. Она предоставляет киберпреступникам ИИ-возможности для адаптации фишинговых приманок и анализа скомпрометированных почтовых ящиков для выявления ценных целей. Эта ИИ-платформа способствовала проведению сложных кампаний бизнес-компрометации (BEC), в результате которых было скомпрометировано более 12 000 почтовых ящиков в более чем 10 000 организаций по всему миру.
EvilTokens позволяет злоумышленникам злоупотреблять потоком аутентификации через код устройства, красть токены и массово компрометировать организационные учётные записи, используя инфраструктуру на базе ИИ и автоматизируя различные этапы цепочки атак. Инструментарий предлагает множество готовых фишинговых шаблонов и целевых страниц с ИИ-помощником для составления писем, ориентированных на конкретных получателей. Украденные токены используются для эксфильтрации электронной почты и сохранения доступа, часто путём создания вредоносных правил в почтовом ящике, скрывающих переписку. В некоторых случаях токены также могут использоваться для предоставления новых устройств доступа к почтовому ящику жертвы, что является особенно надёжным методом для поддержания доступа.
AlertInfo
| where ServiceSource =~ "Microsoft Defender for Office 365"
| join (
AlertEvidence
| where EntityType =="Url"
| project AlertId, RemoteUrl
)
on AlertId
| join (
AlertEvidence
| where EntityType =="MailMessage"
| project AlertId, NetworkMessageId
)
on AlertId
// Get the unique NetworkMessageId for the email containing the Url
| distinct RemoteUrl, NetworkMessageId
| join EmailEvents on NetworkMessageId
// Get the email RecipientEmailAddress and ObjectId from the email
| distinct RemoteUrl, NetworkMessageId, RecipientEmailAddress , RecipientObjectId
…
Источники: Microsoft Security · BleepingComputer
@cbunit
Минцифры утвердит методику оценки налоговых льгот для IT-отрасли
Минцифры России подготовило проект приказа об утверждении методики оценки эффективности налоговых расходов.
Документ касается налоговых льгот в сфере информационных технологий, предусмотренных Налоговым кодексом РФ.
Источник: regulation.gov.ru
@cbunit
Минцифры России подготовило проект приказа об утверждении методики оценки эффективности налоговых расходов.
Документ касается налоговых льгот в сфере информационных технологий, предусмотренных Налоговым кодексом РФ.
Источник: regulation.gov.ru
@cbunit
Скрытый SSID Wi-Fi не защищает, а раскрывает ваши данные
Скрытие SSID (имени сети Wi-Fi) не повышает безопасность, а может привести к утечке персональных данных. Устройства, подключенные к скрытой сети, транслируют её имя в эфир при попытке соединения, делая эту информацию доступной для перехвата.
Исследование 2021 года показало, что 23% смартфонов передавали SSID скрытых сетей. В именах сетей обнаруживались личные данные, такие как имена, фамилии и адреса. Специализированное ПО может обнаружить скрытую сеть по BSSID и перехватить SSID во время подключения легитимного клиента, что облегчает последующие атаки.
Эксперты рекомендуют использовать современные протоколы защиты WPA3 или WPA2 с PMF вместо скрытия SSID. Также следует отключить WPS и использовать длинные, сложные пароли для защиты Wi-Fi.
ⓘ Что такое SSID
SSID (Service Set Identifier) — это имя беспроводной сети Wi-Fi. Точки доступа транслируют SSID в эфир, чтобы устройства могли обнаружить и подключиться к сети. Скрытый SSID означает, что имя сети не передается в открытом виде, но устройства все равно могут его раскрыть.
Источник: Kaspersky Daily
@cbunit
Скрытие SSID (имени сети Wi-Fi) не повышает безопасность, а может привести к утечке персональных данных. Устройства, подключенные к скрытой сети, транслируют её имя в эфир при попытке соединения, делая эту информацию доступной для перехвата.
Исследование 2021 года показало, что 23% смартфонов передавали SSID скрытых сетей. В именах сетей обнаруживались личные данные, такие как имена, фамилии и адреса. Специализированное ПО может обнаружить скрытую сеть по BSSID и перехватить SSID во время подключения легитимного клиента, что облегчает последующие атаки.
Эксперты рекомендуют использовать современные протоколы защиты WPA3 или WPA2 с PMF вместо скрытия SSID. Также следует отключить WPS и использовать длинные, сложные пароли для защиты Wi-Fi.
ⓘ Что такое SSID
SSID (Service Set Identifier) — это имя беспроводной сети Wi-Fi. Точки доступа транслируют SSID в эфир, чтобы устройства могли обнаружить и подключиться к сети. Скрытый SSID означает, что имя сети не передается в открытом виде, но устройства все равно могут его раскрыть.
Источник: Kaspersky Daily
@cbunit
#дайджест
Главное к исходу вторника (22.09):
🔸 EvilTokens использует ИИ и код устройства для фишинга, компрометируя 12 000 ящиков
🔸 Yandex B2B Tech выводит на рынок решение для комплексной защиты ИИ-систем
🔸 WordPress-плагин скрывает команды через Etherhiding и самовосстанавливается
🔸 Zyxel GS1900: CISA добавила в KEV уязвимость с переполнением буфера
Главное к исходу вторника (22.09):
🔸 EvilTokens использует ИИ и код устройства для фишинга, компрометируя 12 000 ящиков
🔸 Yandex B2B Tech выводит на рынок решение для комплексной защиты ИИ-систем
🔸 WordPress-плагин скрывает команды через Etherhiding и самовосстанавливается
🔸 Zyxel GS1900: CISA добавила в KEV уязвимость с переполнением буфера
Исследователи взломали OpenAI с помощью ИИ-агента Claude
Разбор целиком: cbunit.ru
Источники: Malwarebytes Labs · «Хакер»
@cbunit
Разбор целиком: cbunit.ru
Источники: Malwarebytes Labs · «Хакер»
@cbunit