44% российских компаний не интегрировали NGFW с DLP и Security Awareness
44% российских компаний не интегрировали межсетевые экраны нового поколения (NGFW) с другими системами защиты или не используют их вовсе. Интеграция NGFW с DLP и Security Awareness позволяет блокировать утечки данных через публичные облака и атаки на сотрудников.
Среди мер снижения рисков, связанных с действиями сотрудников, респонденты назвали регулярные тренировки по распознаванию фишинга (31%) и строгие политики доступа для групп риска (12%). Комплексный подход, включающий автоматическое обучение после срабатывания защиты и вовлечение руководителей, выбрали 46% опрошенных.
ⓘ Что такое NGFW
NGFW (Next-Generation Firewall) — межсетевой экран нового поколения. Он обеспечивает более глубокую инспекцию трафика, чем традиционные файрволы, и может применять политики безопасности на уровне приложений, пользователей и контента.
Источники: SecPost · Innostage
@cbunit
44% российских компаний не интегрировали межсетевые экраны нового поколения (NGFW) с другими системами защиты или не используют их вовсе. Интеграция NGFW с DLP и Security Awareness позволяет блокировать утечки данных через публичные облака и атаки на сотрудников.
Среди мер снижения рисков, связанных с действиями сотрудников, респонденты назвали регулярные тренировки по распознаванию фишинга (31%) и строгие политики доступа для групп риска (12%). Комплексный подход, включающий автоматическое обучение после срабатывания защиты и вовлечение руководителей, выбрали 46% опрошенных.
ⓘ Что такое NGFW
NGFW (Next-Generation Firewall) — межсетевой экран нового поколения. Он обеспечивает более глубокую инспекцию трафика, чем традиционные файрволы, и может применять политики безопасности на уровне приложений, пользователей и контента.
Источники: SecPost · Innostage
@cbunit
ИИ-ассистент Meta Muse получил 0-day, превращающий его в бэкдор для Mac
Исследователь безопасности macOS Патрик Уордл обнаружил уязвимость в ИИ-ассистенте Meta Muse. Уязвимость позволяет превратить Muse в бэкдор для Mac.
Атакующий может перенаправить трафик диктовки Muse на контролируемый им сервер. Это даст возможность захватить голосовые команды и получить токен аутентификации учетной записи жертвы. Уязвимость требует локального выполнения кода, например, через вредоносное ПО или социальную инженерию.
ⓘ Что такое Meta Muse
Muse — это ИИ-ассистент от Meta, разработанный для выполнения задач, таких как бронирование встреч, заполнение форм, создание документов и совершение покупок. Для работы ему требуются расширенные разрешения и доступ к конфиденциальным данным, включая файлы, микрофон, камеру и календари.
Источник: Malwarebytes Labs
@cbunit
Исследователь безопасности macOS Патрик Уордл обнаружил уязвимость в ИИ-ассистенте Meta Muse. Уязвимость позволяет превратить Muse в бэкдор для Mac.
Атакующий может перенаправить трафик диктовки Muse на контролируемый им сервер. Это даст возможность захватить голосовые команды и получить токен аутентификации учетной записи жертвы. Уязвимость требует локального выполнения кода, например, через вредоносное ПО или социальную инженерию.
ⓘ Что такое Meta Muse
Muse — это ИИ-ассистент от Meta, разработанный для выполнения задач, таких как бронирование встреч, заполнение форм, создание документов и совершение покупок. Для работы ему требуются расширенные разрешения и доступ к конфиденциальным данным, включая файлы, микрофон, камеру и календари.
❝Please don’t install.❞
— Patrick Wardle
Источник: Malwarebytes Labs
@cbunit
WordPress: уязвимость Click2Shell позволяет выполнять PHP на сервере
Разбор целиком: cbunit.ru
Источники: BleepingComputer · Anti-Malware · SecurityWeek
@cbunit
Разбор целиком: cbunit.ru
Источники: BleepingComputer · Anti-Malware · SecurityWeek
@cbunit
UserGate повысила удовлетворенность клиентов сервисом до 98,4% благодаря KCS
Российский разработчик UserGate достиг показателя удовлетворенности клиентов сервисом в 98,4% в первом полугодии 2026 года. Компания оптимизировала работу техподдержки, внедрив методологию KCS (Knowledge Centered Service).
Внедрение KCS позволило минимизировать простои и ускорить решение задач бизнеса. Несмотря на рост клиентской базы и числа обращений, качество сервиса повысилось. Среднее время ответа инженера сократилось с 6,5 часа до 20 минут. 90% запросов решаются без привлечения отдела разработки.
ⓘ Что такое KCS
KCS (Knowledge Centered Service) — методология управления знаниями. Она предполагает создание и постоянное обновление базы знаний инженерами в процессе решения задач клиентов. Цель — ускорение решения типовых проблем и предиктивное предотвращение инцидентов.
Источники: CNews · UserGate
@cbunit
Российский разработчик UserGate достиг показателя удовлетворенности клиентов сервисом в 98,4% в первом полугодии 2026 года. Компания оптимизировала работу техподдержки, внедрив методологию KCS (Knowledge Centered Service).
Внедрение KCS позволило минимизировать простои и ускорить решение задач бизнеса. Несмотря на рост клиентской базы и числа обращений, качество сервиса повысилось. Среднее время ответа инженера сократилось с 6,5 часа до 20 минут. 90% запросов решаются без привлечения отдела разработки.
ⓘ Что такое KCS
KCS (Knowledge Centered Service) — методология управления знаниями. Она предполагает создание и постоянное обновление базы знаний инженерами в процессе решения задач клиентов. Цель — ускорение решения типовых проблем и предиктивное предотвращение инцидентов.
Источники: CNews · UserGate
@cbunit
Минцифры отменяет старые требования к госслужащим Минкомсвязи
Минцифры России подготовило проект приказа об отмене квалификационных требований к госслужащим Минкомсвязи, утверждённых в 2012 году.
Документ признает утратившим силу приказ № 185 от 26 июля 2012 года, который устанавливал профессиональные знания и навыки для федеральных госслужащих Министерства связи и массовых коммуникаций.
Источник: regulation.gov.ru
@cbunit
Минцифры России подготовило проект приказа об отмене квалификационных требований к госслужащим Минкомсвязи, утверждённых в 2012 году.
Документ признает утратившим силу приказ № 185 от 26 июля 2012 года, который устанавливал профессиональные знания и навыки для федеральных госслужащих Министерства связи и массовых коммуникаций.
Источник: regulation.gov.ru
@cbunit
Эксплойт нулевого дня блокирует обновления Microsoft Defender
Исследователь безопасности Абдельхамид Насери опубликовал эксплойт нулевого дня для Microsoft Defender, который блокирует обновления антивируса. Утилита BigDiskBuster позволяет обычным пользователям остановить загрузку определений и платформных обновлений Defender.
Эксплойт работает на всех поддерживаемых версиях Windows. Для его работы требуется, чтобы утилита была запущена в фоновом режиме. Microsoft пока не выпустила официальный патч для устранения этой уязвимости.
Источники: BleepingComputer · SecurityWeek
@cbunit
Исследователь безопасности Абдельхамид Насери опубликовал эксплойт нулевого дня для Microsoft Defender, который блокирует обновления антивируса. Утилита BigDiskBuster позволяет обычным пользователям остановить загрузку определений и платформных обновлений Defender.
Эксплойт работает на всех поддерживаемых версиях Windows. Для его работы требуется, чтобы утилита была запущена в фоновом режиме. Microsoft пока не выпустила официальный патч для устранения этой уязвимости.
Источники: BleepingComputer · SecurityWeek
@cbunit
Check Point: эксплуатируются 0-day и CVE-2026-85102 в Security Gateway и Management
Check Point Research выявил активную эксплуатацию двух уязвимостей в продуктах Security Gateway и Security Management. Уязвимость CVE-2026-85102 исправлена 9 сентября, пользователи, установившие патч, защищены.
Новая уязвимость CVE-2026-93616 в Security Management является 0-day. Исправление доступно в виде Jumbo hotfix. Рекомендуется немедленно установить обновления для защиты систем.
Источник: Check Point
@cbunit
Check Point Research выявил активную эксплуатацию двух уязвимостей в продуктах Security Gateway и Security Management. Уязвимость CVE-2026-85102 исправлена 9 сентября, пользователи, установившие патч, защищены.
Новая уязвимость CVE-2026-93616 в Security Management является 0-day. Исправление доступно в виде Jumbo hotfix. Рекомендуется немедленно установить обновления для защиты систем.
Источник: Check Point
@cbunit
В России внедрение ИИ втрое опережает развитие его защиты
Источники: SecurityMedia · ИКС-Медиа
@cbunit
Источники: SecurityMedia · ИКС-Медиа
@cbunit
WordPress-плагин скрывает команды через Etherhiding и самовосстанавливается
Исследователи Wordfence обнаружили вредоносный плагин для WordPress, который использует техники скрытности и самовосстановления для усложнения удаления.
Плагин устанавливается как "must-use" плагин, что означает его автоматическую загрузку при каждом запросе WordPress и невозможность отключения через стандартный интерфейс. Он также применяет методы обфускации кода и скрывает свое присутствие в панели администратора, чтобы избежать обнаружения.
Вредоносное ПО создает учётную запись администратора с новым паролем или изменяет пароль существующей, обеспечивая себе постоянный доступ. Для связи с командным центром злоумышленники используют технику Etherhiding, скрывая IP-адреса серверов за смарт-контрактами в блокчейне Ethereum, что затрудняет их блокировку.
ⓘ Что такое Etherhiding
Etherhiding — это техника, используемая злоумышленниками для сокрытия IP-адресов командных серверов. Она заключается в использовании смарт-контрактов в блокчейне Ethereum, которые направляют трафик к реальным серверам управления, делая их обнаружение и блокировку более сложной.
Источник: Wordfence
@cbunit
Исследователи Wordfence обнаружили вредоносный плагин для WordPress, который использует техники скрытности и самовосстановления для усложнения удаления.
Плагин устанавливается как "must-use" плагин, что означает его автоматическую загрузку при каждом запросе WordPress и невозможность отключения через стандартный интерфейс. Он также применяет методы обфускации кода и скрывает свое присутствие в панели администратора, чтобы избежать обнаружения.
Вредоносное ПО создает учётную запись администратора с новым паролем или изменяет пароль существующей, обеспечивая себе постоянный доступ. Для связи с командным центром злоумышленники используют технику Etherhiding, скрывая IP-адреса серверов за смарт-контрактами в блокчейне Ethereum, что затрудняет их блокировку.
ⓘ Что такое Etherhiding
Etherhiding — это техника, используемая злоумышленниками для сокрытия IP-адресов командных серверов. Она заключается в использовании смарт-контрактов в блокчейне Ethereum, которые направляют трафик к реальным серверам управления, делая их обнаружение и блокировку более сложной.
Источник: Wordfence
@cbunit
❢ EvilTokens использует ИИ и код устройства для фишинга, компрометируя 12 000 ящиков
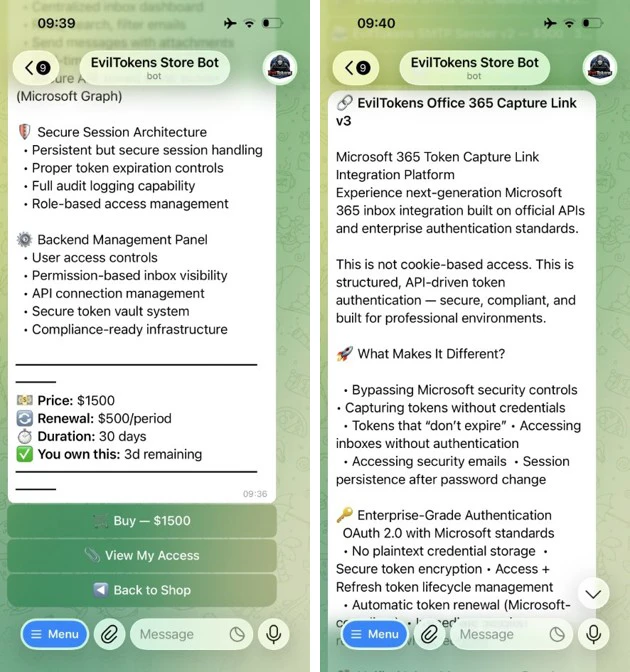
Платформа EvilTokens стала одним из наиболее используемых сервисов фишинга как услуги (PhaaS) с февраля 2026 года. Она предоставляет киберпреступникам ИИ-возможности для адаптации фишинговых приманок и анализа скомпрометированных почтовых ящиков для выявления ценных целей. Эта ИИ-платформа способствовала проведению сложных кампаний бизнес-компрометации (BEC), в результате которых было скомпрометировано более 12 000 почтовых ящиков в более чем 10 000 организаций по всему миру.
EvilTokens позволяет злоумышленникам злоупотреблять потоком аутентификации через код устройства, красть токены и массово компрометировать организационные учётные записи, используя инфраструктуру на базе ИИ и автоматизируя различные этапы цепочки атак. Инструментарий предлагает множество готовых фишинговых шаблонов и целевых страниц с ИИ-помощником для составления писем, ориентированных на конкретных получателей. Украденные токены используются для эксфильтрации электронной почты и сохранения доступа, часто путём создания вредоносных правил в почтовом ящике, скрывающих переписку. В некоторых случаях токены также могут использоваться для предоставления новых устройств доступа к почтовому ящику жертвы, что является особенно надёжным методом для поддержания доступа.
Источники: Microsoft Security · BleepingComputer
@cbunit
Платформа EvilTokens стала одним из наиболее используемых сервисов фишинга как услуги (PhaaS) с февраля 2026 года. Она предоставляет киберпреступникам ИИ-возможности для адаптации фишинговых приманок и анализа скомпрометированных почтовых ящиков для выявления ценных целей. Эта ИИ-платформа способствовала проведению сложных кампаний бизнес-компрометации (BEC), в результате которых было скомпрометировано более 12 000 почтовых ящиков в более чем 10 000 организаций по всему миру.
EvilTokens позволяет злоумышленникам злоупотреблять потоком аутентификации через код устройства, красть токены и массово компрометировать организационные учётные записи, используя инфраструктуру на базе ИИ и автоматизируя различные этапы цепочки атак. Инструментарий предлагает множество готовых фишинговых шаблонов и целевых страниц с ИИ-помощником для составления писем, ориентированных на конкретных получателей. Украденные токены используются для эксфильтрации электронной почты и сохранения доступа, часто путём создания вредоносных правил в почтовом ящике, скрывающих переписку. В некоторых случаях токены также могут использоваться для предоставления новых устройств доступа к почтовому ящику жертвы, что является особенно надёжным методом для поддержания доступа.
AlertInfo
| where ServiceSource =~ "Microsoft Defender for Office 365"
| join (
AlertEvidence
| where EntityType =="Url"
| project AlertId, RemoteUrl
)
on AlertId
| join (
AlertEvidence
| where EntityType =="MailMessage"
| project AlertId, NetworkMessageId
)
on AlertId
// Get the unique NetworkMessageId for the email containing the Url
| distinct RemoteUrl, NetworkMessageId
| join EmailEvents on NetworkMessageId
// Get the email RecipientEmailAddress and ObjectId from the email
| distinct RemoteUrl, NetworkMessageId, RecipientEmailAddress , RecipientObjectId
…
Источники: Microsoft Security · BleepingComputer
@cbunit
Минцифры утвердит методику оценки налоговых льгот для IT-отрасли
Минцифры России подготовило проект приказа об утверждении методики оценки эффективности налоговых расходов.
Документ касается налоговых льгот в сфере информационных технологий, предусмотренных Налоговым кодексом РФ.
Источник: regulation.gov.ru
@cbunit
Минцифры России подготовило проект приказа об утверждении методики оценки эффективности налоговых расходов.
Документ касается налоговых льгот в сфере информационных технологий, предусмотренных Налоговым кодексом РФ.
Источник: regulation.gov.ru
@cbunit
Скрытый SSID Wi-Fi не защищает, а раскрывает ваши данные
Скрытие SSID (имени сети Wi-Fi) не повышает безопасность, а может привести к утечке персональных данных. Устройства, подключенные к скрытой сети, транслируют её имя в эфир при попытке соединения, делая эту информацию доступной для перехвата.
Исследование 2021 года показало, что 23% смартфонов передавали SSID скрытых сетей. В именах сетей обнаруживались личные данные, такие как имена, фамилии и адреса. Специализированное ПО может обнаружить скрытую сеть по BSSID и перехватить SSID во время подключения легитимного клиента, что облегчает последующие атаки.
Эксперты рекомендуют использовать современные протоколы защиты WPA3 или WPA2 с PMF вместо скрытия SSID. Также следует отключить WPS и использовать длинные, сложные пароли для защиты Wi-Fi.
ⓘ Что такое SSID
SSID (Service Set Identifier) — это имя беспроводной сети Wi-Fi. Точки доступа транслируют SSID в эфир, чтобы устройства могли обнаружить и подключиться к сети. Скрытый SSID означает, что имя сети не передается в открытом виде, но устройства все равно могут его раскрыть.
Источник: Kaspersky Daily
@cbunit
Скрытие SSID (имени сети Wi-Fi) не повышает безопасность, а может привести к утечке персональных данных. Устройства, подключенные к скрытой сети, транслируют её имя в эфир при попытке соединения, делая эту информацию доступной для перехвата.
Исследование 2021 года показало, что 23% смартфонов передавали SSID скрытых сетей. В именах сетей обнаруживались личные данные, такие как имена, фамилии и адреса. Специализированное ПО может обнаружить скрытую сеть по BSSID и перехватить SSID во время подключения легитимного клиента, что облегчает последующие атаки.
Эксперты рекомендуют использовать современные протоколы защиты WPA3 или WPA2 с PMF вместо скрытия SSID. Также следует отключить WPS и использовать длинные, сложные пароли для защиты Wi-Fi.
ⓘ Что такое SSID
SSID (Service Set Identifier) — это имя беспроводной сети Wi-Fi. Точки доступа транслируют SSID в эфир, чтобы устройства могли обнаружить и подключиться к сети. Скрытый SSID означает, что имя сети не передается в открытом виде, но устройства все равно могут его раскрыть.
Источник: Kaspersky Daily
@cbunit
#дайджест
Главное к исходу вторника (22.09):
🔸 EvilTokens использует ИИ и код устройства для фишинга, компрометируя 12 000 ящиков
🔸 Yandex B2B Tech выводит на рынок решение для комплексной защиты ИИ-систем
🔸 WordPress-плагин скрывает команды через Etherhiding и самовосстанавливается
🔸 Zyxel GS1900: CISA добавила в KEV уязвимость с переполнением буфера
Главное к исходу вторника (22.09):
🔸 EvilTokens использует ИИ и код устройства для фишинга, компрометируя 12 000 ящиков
🔸 Yandex B2B Tech выводит на рынок решение для комплексной защиты ИИ-систем
🔸 WordPress-плагин скрывает команды через Etherhiding и самовосстанавливается
🔸 Zyxel GS1900: CISA добавила в KEV уязвимость с переполнением буфера