Patchstack защитит приложения, созданные ИИ, от уязвимостей
Разбор целиком: cbunit.ru
Источник: Patchstack
@cbunit
Разбор целиком: cbunit.ru
Источник: Patchstack
@cbunit
Управление идентификацией в эпоху ИИ: шесть принципов защиты от атак
Атаки с использованием искусственного интеллекта (ИИ) усугубляют риски, связанные с уязвимостями в управлении идентификационными данными. Злоумышленники могут использовать ИИ для инициирования финансовых транзакций, изменения политик доступа и непредсказуемого взаимодействия с другими системами.
Исследование Meta показало, что чат-боты могут быть использованы для смены электронной почты высокопоставленных пользователей, что позволяет получить доступ к их аккаунтам. Атакующие использовали Meta AI для привязки новой почты к учётной записи и получения кода верификации, что привело к компрометации аккаунтов.
Для защиты от таких угроз необходимо применять принципы нулевого доверия и управления идентификационными данными, уделяя особое внимание нечеловеческим идентификаторам (NHI), таким как API-ключи и учётные записи служб. Эти идентификаторы должны управляться и контролироваться наравне с человеческими.
ⓘ Что такое Meta AI
Meta AI — это чат-бот, разработанный компанией Meta Platforms. Он может выполнять различные задачи, включая ответы на вопросы, генерацию текста и взаимодействие с другими сервисами компании, как показано в инциденте со сменой электронной почты пользователей.
Источник: ISACA
@cbunit
Атаки с использованием искусственного интеллекта (ИИ) усугубляют риски, связанные с уязвимостями в управлении идентификационными данными. Злоумышленники могут использовать ИИ для инициирования финансовых транзакций, изменения политик доступа и непредсказуемого взаимодействия с другими системами.
Исследование Meta показало, что чат-боты могут быть использованы для смены электронной почты высокопоставленных пользователей, что позволяет получить доступ к их аккаунтам. Атакующие использовали Meta AI для привязки новой почты к учётной записи и получения кода верификации, что привело к компрометации аккаунтов.
Для защиты от таких угроз необходимо применять принципы нулевого доверия и управления идентификационными данными, уделяя особое внимание нечеловеческим идентификаторам (NHI), таким как API-ключи и учётные записи служб. Эти идентификаторы должны управляться и контролироваться наравне с человеческими.
ⓘ Что такое Meta AI
Meta AI — это чат-бот, разработанный компанией Meta Platforms. Он может выполнять различные задачи, включая ответы на вопросы, генерацию текста и взаимодействие с другими сервисами компании, как показано в инциденте со сменой электронной почты пользователей.
Источник: ISACA
@cbunit
UserGate открыл первую ИБ-лабораторию в БГУ для подготовки IT-специалистов
Компания UserGate открыла первую в Республике Беларусь учебную лабораторию по информационной безопасности на базе Белорусского государственного университета (БГУ).
Лаборатория оснащена современным оборудованием, включая аппаратную платформу UserGate D200, и предназначена для обучения около 200 студентов ежегодно основам кибербезопасности и настройке межсетевых экранов следующего поколения (NGFW).
UserGate предоставил университету лицензированный курс для преподавания, лабораторные работы и необходимые лицензии, что позволит студентам отрабатывать навыки защиты информации в условиях современных киберугроз.
ⓘ Что такое NGFW
NGFW (Next-Generation Firewall) — межсетевой экран следующего поколения. Он обеспечивает не только базовые функции фильтрации трафика, но и глубокую инспекцию пакетов, обнаружение вторжений, контроль приложений и защиту от продвинутых угроз.
Источники: UserGate · CNews
@cbunit
Компания UserGate открыла первую в Республике Беларусь учебную лабораторию по информационной безопасности на базе Белорусского государственного университета (БГУ).
Лаборатория оснащена современным оборудованием, включая аппаратную платформу UserGate D200, и предназначена для обучения около 200 студентов ежегодно основам кибербезопасности и настройке межсетевых экранов следующего поколения (NGFW).
UserGate предоставил университету лицензированный курс для преподавания, лабораторные работы и необходимые лицензии, что позволит студентам отрабатывать навыки защиты информации в условиях современных киберугроз.
ⓘ Что такое NGFW
NGFW (Next-Generation Firewall) — межсетевой экран следующего поколения. Он обеспечивает не только базовые функции фильтрации трафика, но и глубокую инспекцию пакетов, обнаружение вторжений, контроль приложений и защиту от продвинутых угроз.
Источники: UserGate · CNews
@cbunit
KREMLIN подделывает проверки целостности Chrome для кражи банковских сессий
▤ Разбор
Операция REF9334, использующая вредоносное ПО KREMLIN, нацелена на пользователей из Бразилии с мая 2025 года. Злоумышленники применяют фишинговые письма, маскирующиеся под уведомления от двенадцати бразильских банков, для распространения вредоносного ПО.
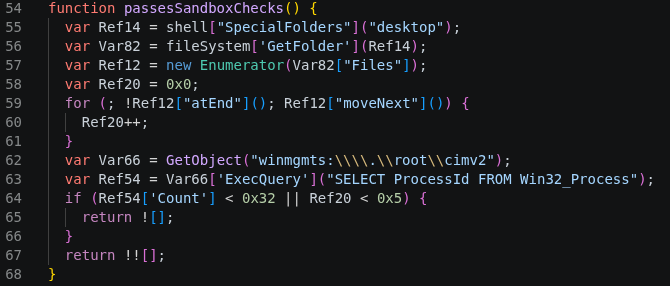
Вредоносная цепочка включает многоступенчатые JavaScript-загрузчики, кастомные C++ установщики и браузерные расширения. Расширения устанавливаются в Chrome и Edge, обходя механизмы безопасности браузера путём манипуляций с защищёнными настройками и перегенерации криптографических хешей. Инфраструктура атаки использует смарт-контракты Ethereum для динамического обновления командных серверов и хостингов вредоносных файлов.
ⓘ Что такое KREMLIN
KREMLIN — это вредоносное программное обеспечение, разработанное группировкой REF9334. Оно включает в себя браузерные расширения, которые устанавливаются в Chrome и Edge, обходя механизмы безопасности. Основная цель KREMLIN — кража учётных данных и банковских сессий у пользователей из Бразилии.
Источник: Elastic Security Labs
@cbunit
▤ Разбор
Операция REF9334, использующая вредоносное ПО KREMLIN, нацелена на пользователей из Бразилии с мая 2025 года. Злоумышленники применяют фишинговые письма, маскирующиеся под уведомления от двенадцати бразильских банков, для распространения вредоносного ПО.
Вредоносная цепочка включает многоступенчатые JavaScript-загрузчики, кастомные C++ установщики и браузерные расширения. Расширения устанавливаются в Chrome и Edge, обходя механизмы безопасности браузера путём манипуляций с защищёнными настройками и перегенерации криптографических хешей. Инфраструктура атаки использует смарт-контракты Ethereum для динамического обновления командных серверов и хостингов вредоносных файлов.
ⓘ Что такое KREMLIN
KREMLIN — это вредоносное программное обеспечение, разработанное группировкой REF9334. Оно включает в себя браузерные расширения, которые устанавливаются в Chrome и Edge, обходя механизмы безопасности. Основная цель KREMLIN — кража учётных данных и банковских сессий у пользователей из Бразилии.
{
    "extensions": {
        "ui": {
            "developer_mode": true
        },
        "settings": {
            "<extension-id>": {
                "...": "extension configuration"
            }
        }
    },
    "account_values": {
        "extensions": {
            "ui": {
                "developer_mode": true
            }
        }
    },
    "protection": {
        "macs": {
            "extensions": {
                "ui": {
                    "developer_mode": "<legacy HMAC>",
                    "developer_mode_encrypted_hash": "<new hash>"
                },
…
Источник: Elastic Security Labs
@cbunit
DataSuckers похитила 395,5 млн записей Tez Tour и продала базу «пробив-боту»
Группировка DataSuckers заявила об атаке на российского туроператора Tez Tour. Хакеры утверждают, что похитили 395,5 млн записей, включая данные клиентов, бронирования, заказы туров и финансовые транзакции.
По словам представителей DataSuckers, украденная база данных была продана сервису «пробива», который предоставляет персональную информацию по запросу. Хакеры заявили, что уничтожили исходные данные, перезаписав серверы и удалив резервные копии.
В Tez Tour подтвердили инцидент в области информационной безопасности, затронувший ИТ-инфраструктуру. Компания заявила о локализации инцидента и начале восстановительных работ, но не предоставила информацию об утечке данных клиентов.
ⓘ Что такое «пробив-бот»
«Пробив-бот» — это сервис, который за плату предоставляет доступ к персональным данным граждан, полученным через инсайдеров или взломанные базы. Такие боты часто используются для получения информации о людях по запросу.
Источник: SecPost
@cbunit
Группировка DataSuckers заявила об атаке на российского туроператора Tez Tour. Хакеры утверждают, что похитили 395,5 млн записей, включая данные клиентов, бронирования, заказы туров и финансовые транзакции.
По словам представителей DataSuckers, украденная база данных была продана сервису «пробива», который предоставляет персональную информацию по запросу. Хакеры заявили, что уничтожили исходные данные, перезаписав серверы и удалив резервные копии.
В Tez Tour подтвердили инцидент в области информационной безопасности, затронувший ИТ-инфраструктуру. Компания заявила о локализации инцидента и начале восстановительных работ, но не предоставила информацию об утечке данных клиентов.
ⓘ Что такое «пробив-бот»
«Пробив-бот» — это сервис, который за плату предоставляет доступ к персональным данным граждан, полученным через инсайдеров или взломанные базы. Такие боты часто используются для получения информации о людях по запросу.
Источник: SecPost
@cbunit
Microsoft 365: неуправляемый обмен файлами остаётся риском
Миллионы команд используют Microsoft 365 для обмена документами с коллегами, клиентами и партнёрами. Простота обмена файлами усложняет обеспечение безопасности данных.
Неуправляемый облачный обмен — распространённая проблема в корпоративных средах. Команды безопасности Microsoft 365 борются за выявление и устранение проблем с облачным доступом. Опрос Wire показал, что 61% руководителей по безопасности сообщили, что доступ к общим файлам остаётся активным дольше, чем предполагалось. Более трети признали трудности с идентификацией того, кто имеет доступ к конфиденциальным общим файлам.
Встроенные инструменты Microsoft 365 предоставляют два варианта отчётности: глобальный отчёт по ссылкам для общего доступа и отчёты на уровне сайтов. Первый показывает количество новых ссылок за последние 28 дней, но не даёт контекста. Второй позволяет получить таблицу CSV со всеми общими файлами и пользователями, имеющими к ним доступ, но требует ручной обработки и занимает много времени.
ⓘ Microsoft 365
Пакет офисных приложений и облачных сервисов от Microsoft, включающий инструменты для совместной работы, такие как Teams, SharePoint и OneDrive, которые позволяют пользователям обмениваться файлами и совместно работать над документами.
Источники: BleepingComputer · CSO Online
@cbunit
Миллионы команд используют Microsoft 365 для обмена документами с коллегами, клиентами и партнёрами. Простота обмена файлами усложняет обеспечение безопасности данных.
Неуправляемый облачный обмен — распространённая проблема в корпоративных средах. Команды безопасности Microsoft 365 борются за выявление и устранение проблем с облачным доступом. Опрос Wire показал, что 61% руководителей по безопасности сообщили, что доступ к общим файлам остаётся активным дольше, чем предполагалось. Более трети признали трудности с идентификацией того, кто имеет доступ к конфиденциальным общим файлам.
Встроенные инструменты Microsoft 365 предоставляют два варианта отчётности: глобальный отчёт по ссылкам для общего доступа и отчёты на уровне сайтов. Первый показывает количество новых ссылок за последние 28 дней, но не даёт контекста. Второй позволяет получить таблицу CSV со всеми общими файлами и пользователями, имеющими к ним доступ, но требует ручной обработки и занимает много времени.
ⓘ Microsoft 365
Пакет офисных приложений и облачных сервисов от Microsoft, включающий инструменты для совместной работы, такие как Teams, SharePoint и OneDrive, которые позволяют пользователям обмениваться файлами и совместно работать над документами.
Источники: BleepingComputer · CSO Online
@cbunit
Cisco устранила критические уязвимости в Secure Firewall, две из них эксплуатируются
Разбор целиком: cbunit.ru
Источник: Cisco PSIRT
@cbunit
Разбор целиком: cbunit.ru
Источник: Cisco PSIRT
@cbunit
NIST выделил $1,7 млн на развитие кадров кибербезопасности в восьми штатах
Национальный институт стандартов и технологий (NIST) США выделил более $1,7 млн на развитие кибербезопасности в восьми штатах. Гранты получат образовательные и общественные организации для решения проблемы нехватки квалифицированных специалистов.
Программа RAMPS (Regional Alliances and Multistakeholder Partnerships to Stimulate Cybersecurity Education and Workforce Development) направлена на согласование образования и обучения с потребностями местного бизнеса. Цели включают увеличение числа студентов, выбирающих карьеру в кибербезопасности, подготовку американцев к рабочим местам в этой сфере и стимулирование экономического развития.
ⓘ NICE Framework для кибербезопасности
NICE Framework — это руководство, разработанное программой NICE NIST. Оно определяет ключевые компетенции и навыки, необходимые для специалистов по кибербезопасности, и помогает согласовывать образовательные программы с потребностями рынка труда.
Источник: NIST
@cbunit
Национальный институт стандартов и технологий (NIST) США выделил более $1,7 млн на развитие кибербезопасности в восьми штатах. Гранты получат образовательные и общественные организации для решения проблемы нехватки квалифицированных специалистов.
Программа RAMPS (Regional Alliances and Multistakeholder Partnerships to Stimulate Cybersecurity Education and Workforce Development) направлена на согласование образования и обучения с потребностями местного бизнеса. Цели включают увеличение числа студентов, выбирающих карьеру в кибербезопасности, подготовку американцев к рабочим местам в этой сфере и стимулирование экономического развития.
ⓘ NICE Framework для кибербезопасности
NICE Framework — это руководство, разработанное программой NICE NIST. Оно определяет ключевые компетенции и навыки, необходимые для специалистов по кибербезопасности, и помогает согласовывать образовательные программы с потребностями рынка труда.
Источник: NIST
@cbunit
#дайджест
Главное к исходу пятницы (18.09):
🔸 Cisco устранила критические уязвимости в Secure Firewall, две из них эксплуатируются
🔸 Cisco ISE отдаёт root без пароля — вторую 0-day за два дня эксплуатируют
🔸 MacSync похищает пароли и данные криптокошельков пользователей macOS
🔸 Уязвимость в Tutor LMS позволяет выполнить код на 100 000 сайтах WordPress
Главное к исходу пятницы (18.09):
🔸 Cisco устранила критические уязвимости в Secure Firewall, две из них эксплуатируются
🔸 Cisco ISE отдаёт root без пароля — вторую 0-day за два дня эксплуатируют
🔸 MacSync похищает пароли и данные криптокошельков пользователей macOS
🔸 Уязвимость в Tutor LMS позволяет выполнить код на 100 000 сайтах WordPress
Хакеры из КНДР крадут криптовалюту, эксплуатируя соискателей работы
Северокорейские хакеры используют фишинговые схемы под видом предложений о работе для кражи криптовалюты и конфиденциальных данных. Группировка, известная как WaterPlum или Contagious Interview, действует под контролем 313 General Bureau of the Munitions Industry Department.
Злоумышленники выдают себя за представителей компаний в сферах искусственного интеллекта, криптовалют и NFT, а также используют рекрутинговые сервисы. Целью являются разработчики ПО и IT-специалисты по всему миру. Часть участников группировки также работает как IT-специалисты, выполняя задачи по веб-разработке для клиентов.
WaterPlum заразила более 30 000 устройств в 100 странах, похитив около 11 миллионов долларов в криптовалюте. Японские власти смогли ликвидировать «ферму ноутбуков», использовавшуюся для операций группировки.
Источники: CyberScoop · The Register
@cbunit
Северокорейские хакеры используют фишинговые схемы под видом предложений о работе для кражи криптовалюты и конфиденциальных данных. Группировка, известная как WaterPlum или Contagious Interview, действует под контролем 313 General Bureau of the Munitions Industry Department.
Злоумышленники выдают себя за представителей компаний в сферах искусственного интеллекта, криптовалют и NFT, а также используют рекрутинговые сервисы. Целью являются разработчики ПО и IT-специалисты по всему миру. Часть участников группировки также работает как IT-специалисты, выполняя задачи по веб-разработке для клиентов.
WaterPlum заразила более 30 000 устройств в 100 странах, похитив около 11 миллионов долларов в криптовалюте. Японские власти смогли ликвидировать «ферму ноутбуков», использовавшуюся для операций группировки.
Источники: CyberScoop · The Register
@cbunit
Утечка данных Gyazo: скомпрометированы 23,6 млн записей пользователей
Хакеры получили доступ к серверам сервиса обмена изображениями Gyazo. Злоумышленник использовал уязвимость на сервере загрузки изображений 11 сентября и получил доступ к базе данных с 23,6 миллионами записей пользователей.
Утечка затронула имена, адреса электронной почты, хеши паролей, идентификаторы пользователей и устройств, токены интеграции с X, информацию профиля и платежные данные. Информация о платежных картах не была скомпрометирована. Также были скомпрометированы 490 миллионов записей метаданных изображений, которые могут позволить восстановить URL-адреса загруженных изображений, и список приватных изображений.
ⓘ Что такое Gyazo
Gyazo — это сервис для обмена изображениями, позволяющий пользователям делать снимки экрана, GIF или короткие записи экрана и мгновенно создавать ссылки для их отправки. Сервис принадлежит японской компании Helpfeel.
Источники: SecurityWeek · Security Affairs
@cbunit
Хакеры получили доступ к серверам сервиса обмена изображениями Gyazo. Злоумышленник использовал уязвимость на сервере загрузки изображений 11 сентября и получил доступ к базе данных с 23,6 миллионами записей пользователей.
Утечка затронула имена, адреса электронной почты, хеши паролей, идентификаторы пользователей и устройств, токены интеграции с X, информацию профиля и платежные данные. Информация о платежных картах не была скомпрометирована. Также были скомпрометированы 490 миллионов записей метаданных изображений, которые могут позволить восстановить URL-адреса загруженных изображений, и список приватных изображений.
ⓘ Что такое Gyazo
Gyazo — это сервис для обмена изображениями, позволяющий пользователям делать снимки экрана, GIF или короткие записи экрана и мгновенно создавать ссылки для их отправки. Сервис принадлежит японской компании Helpfeel.
Источники: SecurityWeek · Security Affairs
@cbunit
Wordfence: критическая уязвимость в libheif позволяет выполнять код через HEIC-фото
Wordfence обнаружила критическую уязвимость в библиотеке libheif, используемой для обработки фотографий формата HEIC.
Уязвимость типа «переполнение буфера кучи» (heap buffer overflow) позволяет злоумышленнику записать произвольные данные за пределами выделенной области памяти. Это может привести к чтению конфиденциальных файлов или выполнению кода с правами пользователя, обрабатывающего изображение.
Уязвимость затрагивает версии libheif до 1.23.3. Исправление доступно в версии 1.23.3 и выше. Пользователям WordPress следует обновить системную библиотеку libheif через операционную систему или хостинг-провайдера, так как плагинов для её обновления нет. Контейнерные среды требуют пересборки образов.
ⓘ Что такое libheif
libheif — это популярная библиотека для обработки изображений в формате HEIC, который используется по умолчанию на устройствах Apple. Она позволяет приложениям, включая WordPress через ImageMagick, читать и обрабатывать такие файлы, создавая миниатюры и извлекая метаданные. Уязвимость в ней может быть использована при загрузке специально созданного HEIC-файла.
Источник: Wordfence
@cbunit
Wordfence обнаружила критическую уязвимость в библиотеке libheif, используемой для обработки фотографий формата HEIC.
Уязвимость типа «переполнение буфера кучи» (heap buffer overflow) позволяет злоумышленнику записать произвольные данные за пределами выделенной области памяти. Это может привести к чтению конфиденциальных файлов или выполнению кода с правами пользователя, обрабатывающего изображение.
Уязвимость затрагивает версии libheif до 1.23.3. Исправление доступно в версии 1.23.3 и выше. Пользователям WordPress следует обновить системную библиотеку libheif через операционную систему или хостинг-провайдера, так как плагинов для её обновления нет. Контейнерные среды требуют пересборки образов.
ⓘ Что такое libheif
libheif — это популярная библиотека для обработки изображений в формате HEIC, который используется по умолчанию на устройствах Apple. Она позволяет приложениям, включая WordPress через ImageMagick, читать и обрабатывать такие файлы, создавая миниатюры и извлекая метаданные. Уязвимость в ней может быть использована при загрузке специально созданного HEIC-файла.
❝The bug lets a crafted HEIC image write attacker-chosen data past the end of a memory buffer. On a vulnerable server, that can lead to reading files the image-processing worker can access or running code with its permissions.❞
— Wordfence Threat Intelligence
Источник: Wordfence
@cbunit