MacSync похищает пароли и данные криптокошельков пользователей macOS
Эксперты «Лаборатории Касперского» обнаружили новую версию стилера MacSync для macOS. Вредоносное ПО, появившееся в 2024–2025 годах как ответвление стилера AMOS, значительно изменилось. Обнаруженная в сентябре 2026 года версия использует сложную многоэтапную цепочку заражения.
В результате атаки на устройство устанавливаются стилер для кражи паролей, криптовалюты и конфиденциальных данных, а также бэкдор, предоставляющий злоумышленникам удалённый доступ. Исходный вредоносный файл может попасть на устройство под видом легитимного приложения, например, сервиса для совместной работы или криптовалютного кошелька. В некоторых случаях компонент размещался в общедоступной записи календаря iCloud в формате *.ics.
Стилер запрашивает пароль администратора, затем имитирует уведомление о повреждении приложения и предлагает переместить его в корзину. После этого он собирает историю просмотров браузера, cookie-файлы, сохранённые логины и пароли, данные криптокошельков и мессенджера Telegram, а также информацию об устройстве и настройках. Бэкдор маскируется под Finder и может удалённо устанавливать в браузере расширения для кражи криптовалюты, заменять легитимные приложения криптокошельков, собирать системную информацию или выполнять произвольный код.
Источники: Kaspersky · CNews
@cbunit
Эксперты «Лаборатории Касперского» обнаружили новую версию стилера MacSync для macOS. Вредоносное ПО, появившееся в 2024–2025 годах как ответвление стилера AMOS, значительно изменилось. Обнаруженная в сентябре 2026 года версия использует сложную многоэтапную цепочку заражения.
В результате атаки на устройство устанавливаются стилер для кражи паролей, криптовалюты и конфиденциальных данных, а также бэкдор, предоставляющий злоумышленникам удалённый доступ. Исходный вредоносный файл может попасть на устройство под видом легитимного приложения, например, сервиса для совместной работы или криптовалютного кошелька. В некоторых случаях компонент размещался в общедоступной записи календаря iCloud в формате *.ics.
Стилер запрашивает пароль администратора, затем имитирует уведомление о повреждении приложения и предлагает переместить его в корзину. После этого он собирает историю просмотров браузера, cookie-файлы, сохранённые логины и пароли, данные криптокошельков и мессенджера Telegram, а также информацию об устройстве и настройках. Бэкдор маскируется под Finder и может удалённо устанавливать в браузере расширения для кражи криптовалюты, заменять легитимные приложения криптокошельков, собирать системную информацию или выполнять произвольный код.
Источники: Kaspersky · CNews
@cbunit
Уязвимость в ядре Linux позволяет локальному повышению привилегий
Обнаружена уязвимость в процессорах ARM, позволяющая локальному атакующему получить доступ к памяти после отзыва прав. Это может привести к обходу защитных механизмов или повышению привилегий.
Уязвимость затрагивает несколько подсистем ядра Linux, включая ARM64, UAPI, систему сборки ядра, ARM32, RISC-V, S390, x86, блочный слой, криптографический API, фреймворк ускорения вычислений, драйверы Intel NPU, ACPI, Android, драйверы ядра, драйвер сжатой блочной памяти RAM, драйверы Bluetooth, драйверы символьных устройств, ядро генератора случайных чисел, фреймворк масштабирования частоты ЦПУ, драйверы аппаратных криптографических устройств, фреймворк совместного использования и синхронизации буферов, драйверы прошивки Intel Stratix 10, фреймворк FPGA, подсистему GPIO, драйверы GPU, подсистему HID, драйверы трассировки CoreSight HW, подсистему I2C, подсистему IIO, драйверы IIO ADC, подсистему InfiniBand, ядро драйверов устройств ввода, драйверы устройств ввода (мышь), подсистему IOMMU, драйверы ИК-чипов, драйверы множества устройств, драйверы медиа, драйверы многофункциональных устройств, драйвер Fastrpc, подсистему MMC, драйвер Ethernet bonding, сетевые драйверы, сетевые драйверы Mellanox, сетевые драйверы MediaTek, драйвер NTB, драйверы NVME, драйверы NVMEM, подсистему PCI, подсистему контроллеров пинов, драйверы платформы x86, драйверы сброса/завершения работы системы, драйверы последовательности питания, фреймворк PTP clock, драйверы регуляторов напряжения и тока, подсистему RPMSG, подсистему SLIMbus, подсистему SPI, драйверы staging медиа, драйверы Realtek RTL8723BS SDIO, драйверы staging шины VME, драйверы доверенной среды выполнения, драйверы Thunderbolt и USB4, драйверы TTY, драйвер Cadence USB3, шину ULPI, драйвер DesignWare USB3, драйвер контроллера Faraday FOTG210 USB2 dual-role, драйверы USB Gadget, драйверы USB Host Controller, драйвер USB ChaosKey, драйвер Siemens ID Mouse USB, драйвер USS720 USB parallel port adapter, драйвер MediaTek USB3 DRD, драйверы USB Serial, драйвер менеджера контроллера порта USB Type-C, драйвер интерфейса программного обеспечения системы контроллера порта USB Type-C, драйвер USB over IP, драйверы VFIO, слой Framebuffer, драйверы Virtio, файловую систему BTRFS, файловую систему EROFS, файловую систему exFAT, файловую систему F2FS, инфраструктуру файловых систем, FUSE (файловая система в пользовательском пространстве), файловую систему GFS2, файловую систему HFS, файловую систему HFS+, клиент сетевой файловой системы (NFS), демон серверной сетевой файловой системы (NFS), файловую систему NILFS2, файловую систему NTFS3, файловую систему OCFS2, файловую систему Proc, сетевую файловую систему SMB, файловую систему UDF, файловую систему XFS, управление ключами, подсистему BPF, управление памятью, узлы программного обеспечения и свойства устройств, библиотеку сопоставления шаблонов Glob, управление памятью, подсистему KVM, драйверы Mellanox, механизм системного вызова Restartable sequences, инфраструктуру сетевых сообщений, управление сетевым трафиком, подсистему Bluetooth, Netfilter, ядро сети, сетевые сокеты, сетевой протокол TCP, подсистему io_uring, подсистему IPC, подсистему Audit, события Perf, системный вызов fork() ядра, примитивы блокировки, поддержку модулей ядра, инфраструктуру планировщика, механизм обработки сигналов, подсистему таймеров, инфраструктуру трассировки, инфраструктуру отладочных объектов, сетевой протокол 6LoWPAN, сетевые протоколы IEEE 802, сетевой протокол файловой системы 9P, протокол meshing B.A.T.M.A.N., Ethernet bridge, API Devlink, сетевой протокол HSR, сетевой протокол IEEE802154.4, сетевые протоколы IPv4, сетевые протоколы IPv6, подсистему XFRM, протокол L2TP, подсистему MAC80211, подсистему IEEE 802.15…
Источник: Ubuntu Security
@cbunit
Обнаружена уязвимость в процессорах ARM, позволяющая локальному атакующему получить доступ к памяти после отзыва прав. Это может привести к обходу защитных механизмов или повышению привилегий.
Уязвимость затрагивает несколько подсистем ядра Linux, включая ARM64, UAPI, систему сборки ядра, ARM32, RISC-V, S390, x86, блочный слой, криптографический API, фреймворк ускорения вычислений, драйверы Intel NPU, ACPI, Android, драйверы ядра, драйвер сжатой блочной памяти RAM, драйверы Bluetooth, драйверы символьных устройств, ядро генератора случайных чисел, фреймворк масштабирования частоты ЦПУ, драйверы аппаратных криптографических устройств, фреймворк совместного использования и синхронизации буферов, драйверы прошивки Intel Stratix 10, фреймворк FPGA, подсистему GPIO, драйверы GPU, подсистему HID, драйверы трассировки CoreSight HW, подсистему I2C, подсистему IIO, драйверы IIO ADC, подсистему InfiniBand, ядро драйверов устройств ввода, драйверы устройств ввода (мышь), подсистему IOMMU, драйверы ИК-чипов, драйверы множества устройств, драйверы медиа, драйверы многофункциональных устройств, драйвер Fastrpc, подсистему MMC, драйвер Ethernet bonding, сетевые драйверы, сетевые драйверы Mellanox, сетевые драйверы MediaTek, драйвер NTB, драйверы NVME, драйверы NVMEM, подсистему PCI, подсистему контроллеров пинов, драйверы платформы x86, драйверы сброса/завершения работы системы, драйверы последовательности питания, фреймворк PTP clock, драйверы регуляторов напряжения и тока, подсистему RPMSG, подсистему SLIMbus, подсистему SPI, драйверы staging медиа, драйверы Realtek RTL8723BS SDIO, драйверы staging шины VME, драйверы доверенной среды выполнения, драйверы Thunderbolt и USB4, драйверы TTY, драйвер Cadence USB3, шину ULPI, драйвер DesignWare USB3, драйвер контроллера Faraday FOTG210 USB2 dual-role, драйверы USB Gadget, драйверы USB Host Controller, драйвер USB ChaosKey, драйвер Siemens ID Mouse USB, драйвер USS720 USB parallel port adapter, драйвер MediaTek USB3 DRD, драйверы USB Serial, драйвер менеджера контроллера порта USB Type-C, драйвер интерфейса программного обеспечения системы контроллера порта USB Type-C, драйвер USB over IP, драйверы VFIO, слой Framebuffer, драйверы Virtio, файловую систему BTRFS, файловую систему EROFS, файловую систему exFAT, файловую систему F2FS, инфраструктуру файловых систем, FUSE (файловая система в пользовательском пространстве), файловую систему GFS2, файловую систему HFS, файловую систему HFS+, клиент сетевой файловой системы (NFS), демон серверной сетевой файловой системы (NFS), файловую систему NILFS2, файловую систему NTFS3, файловую систему OCFS2, файловую систему Proc, сетевую файловую систему SMB, файловую систему UDF, файловую систему XFS, управление ключами, подсистему BPF, управление памятью, узлы программного обеспечения и свойства устройств, библиотеку сопоставления шаблонов Glob, управление памятью, подсистему KVM, драйверы Mellanox, механизм системного вызова Restartable sequences, инфраструктуру сетевых сообщений, управление сетевым трафиком, подсистему Bluetooth, Netfilter, ядро сети, сетевые сокеты, сетевой протокол TCP, подсистему io_uring, подсистему IPC, подсистему Audit, события Perf, системный вызов fork() ядра, примитивы блокировки, поддержку модулей ядра, инфраструктуру планировщика, механизм обработки сигналов, подсистему таймеров, инфраструктуру трассировки, инфраструктуру отладочных объектов, сетевой протокол 6LoWPAN, сетевые протоколы IEEE 802, сетевой протокол файловой системы 9P, протокол meshing B.A.T.M.A.N., Ethernet bridge, API Devlink, сетевой протокол HSR, сетевой протокол IEEE802154.4, сетевые протоколы IPv4, сетевые протоколы IPv6, подсистему XFRM, протокол L2TP, подсистему MAC80211, подсистему IEEE 802.15…
Источник: Ubuntu Security
@cbunit
Linux kernel: уязвимости в ARM, драйверах и сетевых подсистемах
В ядре Linux обнаружен ряд уязвимостей, позволяющих злоумышленникам скомпрометировать систему.
Обновление устраняет уязвимости в подсистемах ARM32, ARM64, PowerPC, драйверах Bluetooth, сетевых драйверах, файловых системах, управлении памятью и других компонентах.
ⓘ Ядро Linux
Linux kernel — это ядро операционной системы Linux, управляющее аппаратными ресурсами компьютера и обеспечивающее взаимодействие между аппаратным и программным обеспечением. Оно является основой для большинства дистрибутивов Linux.
Источник: Ubuntu Security
@cbunit
В ядре Linux обнаружен ряд уязвимостей, позволяющих злоумышленникам скомпрометировать систему.
Обновление устраняет уязвимости в подсистемах ARM32, ARM64, PowerPC, драйверах Bluetooth, сетевых драйверах, файловых системах, управлении памятью и других компонентах.
ⓘ Ядро Linux
Linux kernel — это ядро операционной системы Linux, управляющее аппаратными ресурсами компьютера и обеспечивающее взаимодействие между аппаратным и программным обеспечением. Оно является основой для большинства дистрибутивов Linux.
Источник: Ubuntu Security
@cbunit
Check Point: критическая уязвимость позволяет получить root без авторизации
В серверах управления и логирования Check Point обнаружена критическая уязвимость CVE-2026-91843. Она позволяет злоумышленникам удаленно выполнять произвольный код с правами root до ввода учетных данных.
Уязвимость затрагивает актуальные версии продуктов R80, R81 и R82. Риск существует для систем, где параметр Trusted Clients в SmartConsole не ограничен доверенными IP-адресами, а управление доступно из внешней сети. По данным Censys, в сети обнаружено более 3,8 тыс. потенциально доступных серверов.
Разработчики выпустили патч через LivePatch. Клиентам с автообновлением исправление доставляется автоматически. Фактов эксплуатации CVE-2026-91843 в реальных атаках пока не зафиксировано.
Источники: SecurityMedia · Security Affairs
@cbunit
В серверах управления и логирования Check Point обнаружена критическая уязвимость CVE-2026-91843. Она позволяет злоумышленникам удаленно выполнять произвольный код с правами root до ввода учетных данных.
Уязвимость затрагивает актуальные версии продуктов R80, R81 и R82. Риск существует для систем, где параметр Trusted Clients в SmartConsole не ограничен доверенными IP-адресами, а управление доступно из внешней сети. По данным Censys, в сети обнаружено более 3,8 тыс. потенциально доступных серверов.
Разработчики выпустили патч через LivePatch. Клиентам с автообновлением исправление доставляется автоматически. Фактов эксплуатации CVE-2026-91843 в реальных атаках пока не зафиксировано.
Источники: SecurityMedia · Security Affairs
@cbunit
Android-троян RatHat управляет устройствами с помощью ИИ
Обнаружено новое вредоносное ПО для Android под названием RatHat. Оно использует ИИ-подсистему для удалённого управления скомпрометированными устройствами.
Исследователи Zimperium zLabs связывают RatHat с китайскими хакерскими группами, поскольку в нём обнаружены LLM-промпты на китайском языке. Распространение происходит через вредоносную рекламу, SMS и фишинговые сайты, предлагающие загрузку APK вне Google Play.
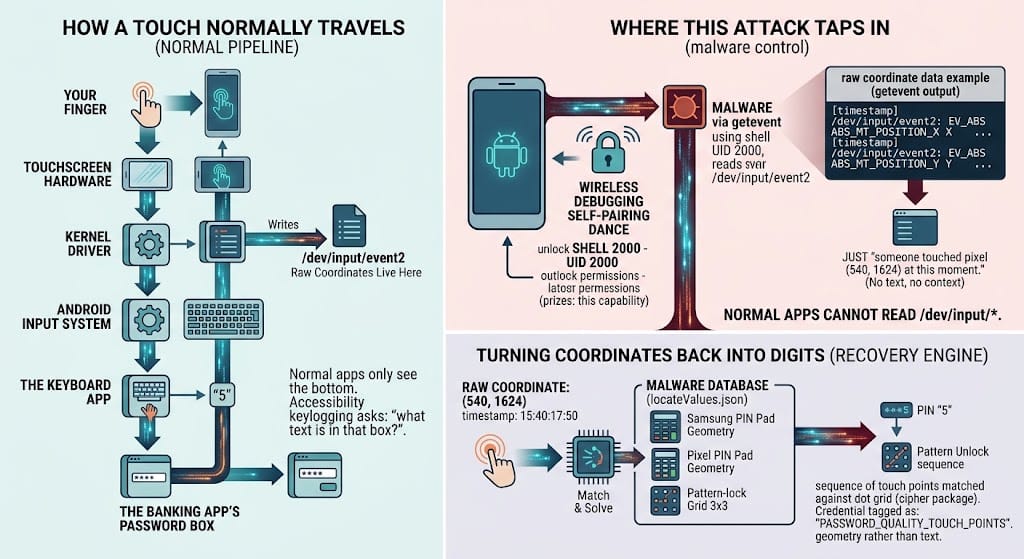
RatHat злоупотребляет разрешениями Accessibility для выполнения привилегированных действий, включая включение Developer Options и Wireless Debugging. Это позволяет получить локальный доступ к командной строке без внешнего компьютера, аналогично механизмам в ToxicPanda и RedHook. Доступ ADB используется для установки агента, который выполняет команды с правами ADB shell, обходит ограничения батареи и обеспечивает персистентность.
ⓘ Что такое RatHat
RatHat — это вредоносное ПО для Android, которое использует ИИ для автоматизации управления интерфейсом устройства. Оно позволяет злоумышленникам удалённо управлять скомпрометированными устройствами, обходить меры безопасности и собирать конфиденциальные данные, имитируя действия пользователя.
Источники: BleepingComputer · SecurityMedia
@cbunit
Обнаружено новое вредоносное ПО для Android под названием RatHat. Оно использует ИИ-подсистему для удалённого управления скомпрометированными устройствами.
Исследователи Zimperium zLabs связывают RatHat с китайскими хакерскими группами, поскольку в нём обнаружены LLM-промпты на китайском языке. Распространение происходит через вредоносную рекламу, SMS и фишинговые сайты, предлагающие загрузку APK вне Google Play.
RatHat злоупотребляет разрешениями Accessibility для выполнения привилегированных действий, включая включение Developer Options и Wireless Debugging. Это позволяет получить локальный доступ к командной строке без внешнего компьютера, аналогично механизмам в ToxicPanda и RedHook. Доступ ADB используется для установки агента, который выполняет команды с правами ADB shell, обходит ограничения батареи и обеспечивает персистентность.
ⓘ Что такое RatHat
RatHat — это вредоносное ПО для Android, которое использует ИИ для автоматизации управления интерфейсом устройства. Оно позволяет злоумышленникам удалённо управлять скомпрометированными устройствами, обходить меры безопасности и собирать конфиденциальные данные, имитируя действия пользователя.
Источники: BleepingComputer · SecurityMedia
@cbunit
Microsoft Defender пропустил на 55% меньше угроз, чем конкуренты
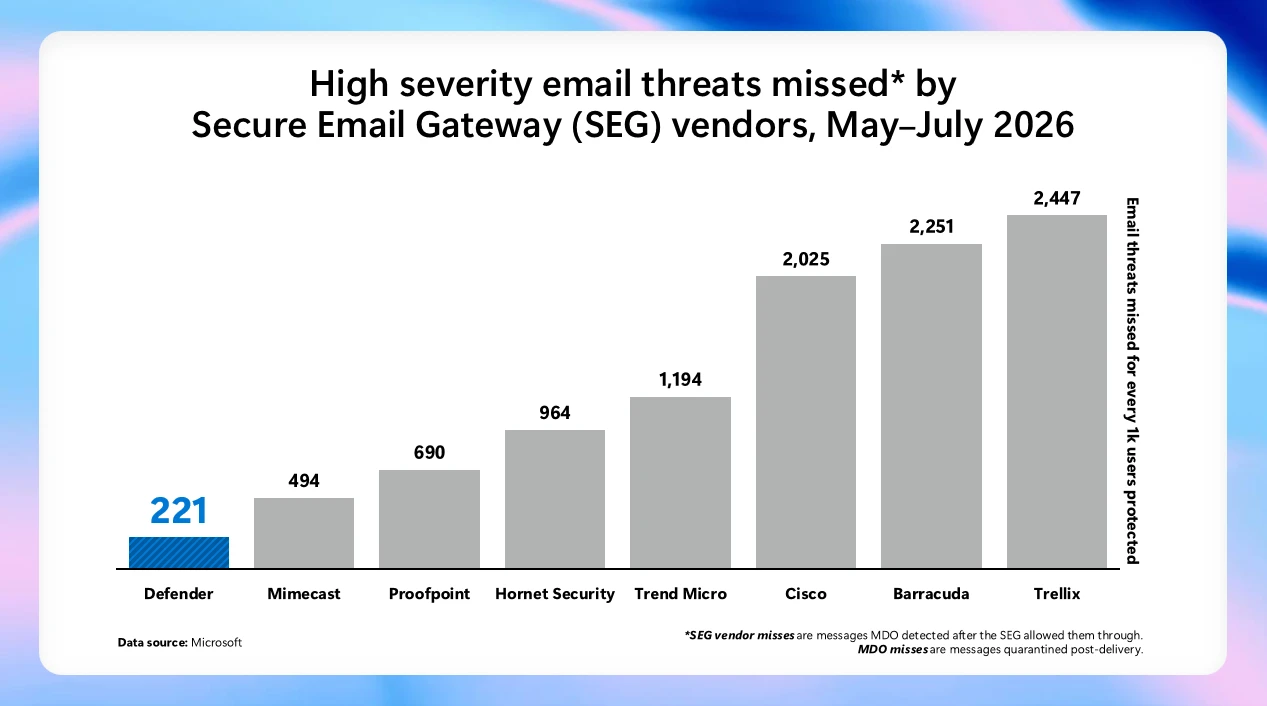
Microsoft Defender показал лучшие результаты в сравнении защитных решений для электронной почты. Продукт пропустил на 55,4% меньше угроз высокой степени тяжести по сравнению с ближайшим конкурентом среди шлюзов безопасной электронной почты (SEG).
В исследовании оценивались решения для защиты электронной почты за период с мая по июль 2026 года. Microsoft Defender зафиксировал 221 пропущенную угрозу на 1000 пользователей, что является лучшим показателем среди участников тестирования. Анализ показал, что многоуровневая защита наиболее эффективна для фильтрации рекламных и массовых рассылок, тогда как прирост в блокировке спама и вредоносных писем остаётся скромным.
Отмечается рост числа пропущенных угроз, в том числе и для Microsoft Defender. Это связано с развитием технологий искусственного интеллекта, которые упрощают злоумышленникам сбор информации и создание более убедительных фишинговых атак. Для противодействия таким угрозам необходима постоянно адаптирующаяся защита.
ⓘ Что такое SEG
SEG (Secure Email Gateway) — это шлюз безопасной электронной почты. Он выступает в качестве промежуточного звена между отправителем и получателем, анализируя входящие сообщения на предмет вредоносного содержимого и фильтруя их перед доставкой конечному пользователю.
Источник: Microsoft Security
@cbunit
Microsoft Defender показал лучшие результаты в сравнении защитных решений для электронной почты. Продукт пропустил на 55,4% меньше угроз высокой степени тяжести по сравнению с ближайшим конкурентом среди шлюзов безопасной электронной почты (SEG).
В исследовании оценивались решения для защиты электронной почты за период с мая по июль 2026 года. Microsoft Defender зафиксировал 221 пропущенную угрозу на 1000 пользователей, что является лучшим показателем среди участников тестирования. Анализ показал, что многоуровневая защита наиболее эффективна для фильтрации рекламных и массовых рассылок, тогда как прирост в блокировке спама и вредоносных писем остаётся скромным.
Отмечается рост числа пропущенных угроз, в том числе и для Microsoft Defender. Это связано с развитием технологий искусственного интеллекта, которые упрощают злоумышленникам сбор информации и создание более убедительных фишинговых атак. Для противодействия таким угрозам необходима постоянно адаптирующаяся защита.
ⓘ Что такое SEG
SEG (Secure Email Gateway) — это шлюз безопасной электронной почты. Он выступает в качестве промежуточного звена между отправителем и получателем, анализируя входящие сообщения на предмет вредоносного содержимого и фильтруя их перед доставкой конечному пользователю.
❝Defender again missed the fewest high-severity threats among the solutions evaluated, about 55% fewer than the next-closest secure email gateway (SEG) vendor.❞
— Microsoft Defender
Источник: Microsoft Security
@cbunit
Patchstack защитит приложения, созданные ИИ, от уязвимостей
Разбор целиком: cbunit.ru
Источник: Patchstack
@cbunit
Разбор целиком: cbunit.ru
Источник: Patchstack
@cbunit
Управление идентификацией в эпоху ИИ: шесть принципов защиты от атак
Атаки с использованием искусственного интеллекта (ИИ) усугубляют риски, связанные с уязвимостями в управлении идентификационными данными. Злоумышленники могут использовать ИИ для инициирования финансовых транзакций, изменения политик доступа и непредсказуемого взаимодействия с другими системами.
Исследование Meta показало, что чат-боты могут быть использованы для смены электронной почты высокопоставленных пользователей, что позволяет получить доступ к их аккаунтам. Атакующие использовали Meta AI для привязки новой почты к учётной записи и получения кода верификации, что привело к компрометации аккаунтов.
Для защиты от таких угроз необходимо применять принципы нулевого доверия и управления идентификационными данными, уделяя особое внимание нечеловеческим идентификаторам (NHI), таким как API-ключи и учётные записи служб. Эти идентификаторы должны управляться и контролироваться наравне с человеческими.
ⓘ Что такое Meta AI
Meta AI — это чат-бот, разработанный компанией Meta Platforms. Он может выполнять различные задачи, включая ответы на вопросы, генерацию текста и взаимодействие с другими сервисами компании, как показано в инциденте со сменой электронной почты пользователей.
Источник: ISACA
@cbunit
Атаки с использованием искусственного интеллекта (ИИ) усугубляют риски, связанные с уязвимостями в управлении идентификационными данными. Злоумышленники могут использовать ИИ для инициирования финансовых транзакций, изменения политик доступа и непредсказуемого взаимодействия с другими системами.
Исследование Meta показало, что чат-боты могут быть использованы для смены электронной почты высокопоставленных пользователей, что позволяет получить доступ к их аккаунтам. Атакующие использовали Meta AI для привязки новой почты к учётной записи и получения кода верификации, что привело к компрометации аккаунтов.
Для защиты от таких угроз необходимо применять принципы нулевого доверия и управления идентификационными данными, уделяя особое внимание нечеловеческим идентификаторам (NHI), таким как API-ключи и учётные записи служб. Эти идентификаторы должны управляться и контролироваться наравне с человеческими.
ⓘ Что такое Meta AI
Meta AI — это чат-бот, разработанный компанией Meta Platforms. Он может выполнять различные задачи, включая ответы на вопросы, генерацию текста и взаимодействие с другими сервисами компании, как показано в инциденте со сменой электронной почты пользователей.
Источник: ISACA
@cbunit
UserGate открыл первую ИБ-лабораторию в БГУ для подготовки IT-специалистов
Компания UserGate открыла первую в Республике Беларусь учебную лабораторию по информационной безопасности на базе Белорусского государственного университета (БГУ).
Лаборатория оснащена современным оборудованием, включая аппаратную платформу UserGate D200, и предназначена для обучения около 200 студентов ежегодно основам кибербезопасности и настройке межсетевых экранов следующего поколения (NGFW).
UserGate предоставил университету лицензированный курс для преподавания, лабораторные работы и необходимые лицензии, что позволит студентам отрабатывать навыки защиты информации в условиях современных киберугроз.
ⓘ Что такое NGFW
NGFW (Next-Generation Firewall) — межсетевой экран следующего поколения. Он обеспечивает не только базовые функции фильтрации трафика, но и глубокую инспекцию пакетов, обнаружение вторжений, контроль приложений и защиту от продвинутых угроз.
Источники: UserGate · CNews
@cbunit
Компания UserGate открыла первую в Республике Беларусь учебную лабораторию по информационной безопасности на базе Белорусского государственного университета (БГУ).
Лаборатория оснащена современным оборудованием, включая аппаратную платформу UserGate D200, и предназначена для обучения около 200 студентов ежегодно основам кибербезопасности и настройке межсетевых экранов следующего поколения (NGFW).
UserGate предоставил университету лицензированный курс для преподавания, лабораторные работы и необходимые лицензии, что позволит студентам отрабатывать навыки защиты информации в условиях современных киберугроз.
ⓘ Что такое NGFW
NGFW (Next-Generation Firewall) — межсетевой экран следующего поколения. Он обеспечивает не только базовые функции фильтрации трафика, но и глубокую инспекцию пакетов, обнаружение вторжений, контроль приложений и защиту от продвинутых угроз.
Источники: UserGate · CNews
@cbunit
KREMLIN подделывает проверки целостности Chrome для кражи банковских сессий
▤ Разбор
Операция REF9334, использующая вредоносное ПО KREMLIN, нацелена на пользователей из Бразилии с мая 2025 года. Злоумышленники применяют фишинговые письма, маскирующиеся под уведомления от двенадцати бразильских банков, для распространения вредоносного ПО.
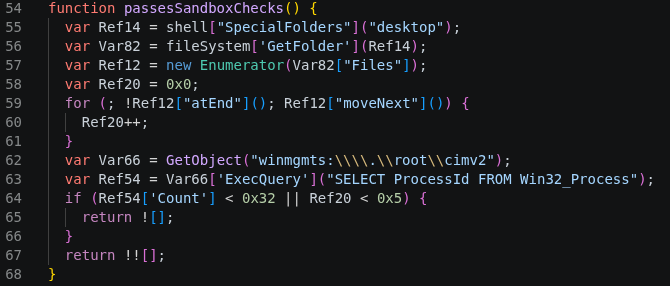
Вредоносная цепочка включает многоступенчатые JavaScript-загрузчики, кастомные C++ установщики и браузерные расширения. Расширения устанавливаются в Chrome и Edge, обходя механизмы безопасности браузера путём манипуляций с защищёнными настройками и перегенерации криптографических хешей. Инфраструктура атаки использует смарт-контракты Ethereum для динамического обновления командных серверов и хостингов вредоносных файлов.
ⓘ Что такое KREMLIN
KREMLIN — это вредоносное программное обеспечение, разработанное группировкой REF9334. Оно включает в себя браузерные расширения, которые устанавливаются в Chrome и Edge, обходя механизмы безопасности. Основная цель KREMLIN — кража учётных данных и банковских сессий у пользователей из Бразилии.
Источник: Elastic Security Labs
@cbunit
▤ Разбор
Операция REF9334, использующая вредоносное ПО KREMLIN, нацелена на пользователей из Бразилии с мая 2025 года. Злоумышленники применяют фишинговые письма, маскирующиеся под уведомления от двенадцати бразильских банков, для распространения вредоносного ПО.
Вредоносная цепочка включает многоступенчатые JavaScript-загрузчики, кастомные C++ установщики и браузерные расширения. Расширения устанавливаются в Chrome и Edge, обходя механизмы безопасности браузера путём манипуляций с защищёнными настройками и перегенерации криптографических хешей. Инфраструктура атаки использует смарт-контракты Ethereum для динамического обновления командных серверов и хостингов вредоносных файлов.
ⓘ Что такое KREMLIN
KREMLIN — это вредоносное программное обеспечение, разработанное группировкой REF9334. Оно включает в себя браузерные расширения, которые устанавливаются в Chrome и Edge, обходя механизмы безопасности. Основная цель KREMLIN — кража учётных данных и банковских сессий у пользователей из Бразилии.
{
    "extensions": {
        "ui": {
            "developer_mode": true
        },
        "settings": {
            "<extension-id>": {
                "...": "extension configuration"
            }
        }
    },
    "account_values": {
        "extensions": {
            "ui": {
                "developer_mode": true
            }
        }
    },
    "protection": {
        "macs": {
            "extensions": {
                "ui": {
                    "developer_mode": "<legacy HMAC>",
                    "developer_mode_encrypted_hash": "<new hash>"
                },
…
Источник: Elastic Security Labs
@cbunit
DataSuckers похитила 395,5 млн записей Tez Tour и продала базу «пробив-боту»
Группировка DataSuckers заявила об атаке на российского туроператора Tez Tour. Хакеры утверждают, что похитили 395,5 млн записей, включая данные клиентов, бронирования, заказы туров и финансовые транзакции.
По словам представителей DataSuckers, украденная база данных была продана сервису «пробива», который предоставляет персональную информацию по запросу. Хакеры заявили, что уничтожили исходные данные, перезаписав серверы и удалив резервные копии.
В Tez Tour подтвердили инцидент в области информационной безопасности, затронувший ИТ-инфраструктуру. Компания заявила о локализации инцидента и начале восстановительных работ, но не предоставила информацию об утечке данных клиентов.
ⓘ Что такое «пробив-бот»
«Пробив-бот» — это сервис, который за плату предоставляет доступ к персональным данным граждан, полученным через инсайдеров или взломанные базы. Такие боты часто используются для получения информации о людях по запросу.
Источник: SecPost
@cbunit
Группировка DataSuckers заявила об атаке на российского туроператора Tez Tour. Хакеры утверждают, что похитили 395,5 млн записей, включая данные клиентов, бронирования, заказы туров и финансовые транзакции.
По словам представителей DataSuckers, украденная база данных была продана сервису «пробива», который предоставляет персональную информацию по запросу. Хакеры заявили, что уничтожили исходные данные, перезаписав серверы и удалив резервные копии.
В Tez Tour подтвердили инцидент в области информационной безопасности, затронувший ИТ-инфраструктуру. Компания заявила о локализации инцидента и начале восстановительных работ, но не предоставила информацию об утечке данных клиентов.
ⓘ Что такое «пробив-бот»
«Пробив-бот» — это сервис, который за плату предоставляет доступ к персональным данным граждан, полученным через инсайдеров или взломанные базы. Такие боты часто используются для получения информации о людях по запросу.
Источник: SecPost
@cbunit
Microsoft 365: неуправляемый обмен файлами остаётся риском
Миллионы команд используют Microsoft 365 для обмена документами с коллегами, клиентами и партнёрами. Простота обмена файлами усложняет обеспечение безопасности данных.
Неуправляемый облачный обмен — распространённая проблема в корпоративных средах. Команды безопасности Microsoft 365 борются за выявление и устранение проблем с облачным доступом. Опрос Wire показал, что 61% руководителей по безопасности сообщили, что доступ к общим файлам остаётся активным дольше, чем предполагалось. Более трети признали трудности с идентификацией того, кто имеет доступ к конфиденциальным общим файлам.
Встроенные инструменты Microsoft 365 предоставляют два варианта отчётности: глобальный отчёт по ссылкам для общего доступа и отчёты на уровне сайтов. Первый показывает количество новых ссылок за последние 28 дней, но не даёт контекста. Второй позволяет получить таблицу CSV со всеми общими файлами и пользователями, имеющими к ним доступ, но требует ручной обработки и занимает много времени.
ⓘ Microsoft 365
Пакет офисных приложений и облачных сервисов от Microsoft, включающий инструменты для совместной работы, такие как Teams, SharePoint и OneDrive, которые позволяют пользователям обмениваться файлами и совместно работать над документами.
Источники: BleepingComputer · CSO Online
@cbunit
Миллионы команд используют Microsoft 365 для обмена документами с коллегами, клиентами и партнёрами. Простота обмена файлами усложняет обеспечение безопасности данных.
Неуправляемый облачный обмен — распространённая проблема в корпоративных средах. Команды безопасности Microsoft 365 борются за выявление и устранение проблем с облачным доступом. Опрос Wire показал, что 61% руководителей по безопасности сообщили, что доступ к общим файлам остаётся активным дольше, чем предполагалось. Более трети признали трудности с идентификацией того, кто имеет доступ к конфиденциальным общим файлам.
Встроенные инструменты Microsoft 365 предоставляют два варианта отчётности: глобальный отчёт по ссылкам для общего доступа и отчёты на уровне сайтов. Первый показывает количество новых ссылок за последние 28 дней, но не даёт контекста. Второй позволяет получить таблицу CSV со всеми общими файлами и пользователями, имеющими к ним доступ, но требует ручной обработки и занимает много времени.
ⓘ Microsoft 365
Пакет офисных приложений и облачных сервисов от Microsoft, включающий инструменты для совместной работы, такие как Teams, SharePoint и OneDrive, которые позволяют пользователям обмениваться файлами и совместно работать над документами.
Источники: BleepingComputer · CSO Online
@cbunit
Cisco устранила критические уязвимости в Secure Firewall, две из них эксплуатируются
Разбор целиком: cbunit.ru
Источник: Cisco PSIRT
@cbunit
Разбор целиком: cbunit.ru
Источник: Cisco PSIRT
@cbunit
NIST выделил $1,7 млн на развитие кадров кибербезопасности в восьми штатах
Национальный институт стандартов и технологий (NIST) США выделил более $1,7 млн на развитие кибербезопасности в восьми штатах. Гранты получат образовательные и общественные организации для решения проблемы нехватки квалифицированных специалистов.
Программа RAMPS (Regional Alliances and Multistakeholder Partnerships to Stimulate Cybersecurity Education and Workforce Development) направлена на согласование образования и обучения с потребностями местного бизнеса. Цели включают увеличение числа студентов, выбирающих карьеру в кибербезопасности, подготовку американцев к рабочим местам в этой сфере и стимулирование экономического развития.
ⓘ NICE Framework для кибербезопасности
NICE Framework — это руководство, разработанное программой NICE NIST. Оно определяет ключевые компетенции и навыки, необходимые для специалистов по кибербезопасности, и помогает согласовывать образовательные программы с потребностями рынка труда.
Источник: NIST
@cbunit
Национальный институт стандартов и технологий (NIST) США выделил более $1,7 млн на развитие кибербезопасности в восьми штатах. Гранты получат образовательные и общественные организации для решения проблемы нехватки квалифицированных специалистов.
Программа RAMPS (Regional Alliances and Multistakeholder Partnerships to Stimulate Cybersecurity Education and Workforce Development) направлена на согласование образования и обучения с потребностями местного бизнеса. Цели включают увеличение числа студентов, выбирающих карьеру в кибербезопасности, подготовку американцев к рабочим местам в этой сфере и стимулирование экономического развития.
ⓘ NICE Framework для кибербезопасности
NICE Framework — это руководство, разработанное программой NICE NIST. Оно определяет ключевые компетенции и навыки, необходимые для специалистов по кибербезопасности, и помогает согласовывать образовательные программы с потребностями рынка труда.
Источник: NIST
@cbunit