Bransys ELD имеет уязвимости: доступ к данным и прошивке через жёстко закодированные учётные данные
Обнаружены уязвимости в Bransys ELD, позволяющие несанкционированный доступ к телеметрическим данным и прошивке.
Уязвимости CVE-2026-86520, CVE-2026-86689 и CVE-2026-77960 связаны с использованием жёстко закодированных учётных данных и передачей данных в открытом виде. Эксплуатация позволяет получить доступ к данным или прочитать их.
Bransys рекомендует обновить приложение до версии 11.00.00 или новее для Android и 1.1.54 или новее для iOS. Уязвимости затрагивают системы, используемые в транспортной отрасли США.
ⓘ Что такое Bransys ELD
Bransys ELD — это приложение для управления электронными журналами водителей, используемое в транспортной отрасли. Оно работает на платформах Android и iOS и предназначено для соблюдения нормативных требований к учёту рабочего времени водителей.
Источник: CISA
@cbunit
Обнаружены уязвимости в Bransys ELD, позволяющие несанкционированный доступ к телеметрическим данным и прошивке.
Уязвимости CVE-2026-86520, CVE-2026-86689 и CVE-2026-77960 связаны с использованием жёстко закодированных учётных данных и передачей данных в открытом виде. Эксплуатация позволяет получить доступ к данным или прочитать их.
Bransys рекомендует обновить приложение до версии 11.00.00 или новее для Android и 1.1.54 или новее для iOS. Уязвимости затрагивают системы, используемые в транспортной отрасли США.
ⓘ Что такое Bransys ELD
Bransys ELD — это приложение для управления электронными журналами водителей, используемое в транспортной отрасли. Оно работает на платформах Android и iOS и предназначено для соблюдения нормативных требований к учёту рабочего времени водителей.
Источник: CISA
@cbunit
Wordfence: 260 уязвимостей в плагинах WordPress за неделю
Wordfence Intelligence зафиксировала 260 уязвимостей в 207 плагинах WordPress за неделю с 7 по 13 сентября 2026 года. Из них 217 уязвимостей уже исправлены, 1 — частично, 42 остаются неисправленными.
Наиболее распространёнными типами уязвимостей стали XSS (66 случаев), недостаточная авторизация (58) и раскрытие конфиденциальной информации (21). 10 уязвимостей получили критический рейтинг опасности по шкале CVSS.
Источник: Wordfence
@cbunit
Wordfence Intelligence зафиксировала 260 уязвимостей в 207 плагинах WordPress за неделю с 7 по 13 сентября 2026 года. Из них 217 уязвимостей уже исправлены, 1 — частично, 42 остаются неисправленными.
Наиболее распространёнными типами уязвимостей стали XSS (66 случаев), недостаточная авторизация (58) и раскрытие конфиденциальной информации (21). 10 уязвимостей получили критический рейтинг опасности по шкале CVSS.
Источник: Wordfence
@cbunit
Microsoft: ИИ ускоряет атаки через знакомые уязвимости
Кибератаки становятся быстрее и сложнее из-за развития ИИ. Злоумышленники используют знакомые уязвимости: избыточные разрешения, незащищенные потоки аутентификации, неустановленные патчи, открытые пути выполнения и пробелы в контроле. Эти слабости быстро объединяются в пути атак, охватывающие идентификационные данные, конечные устройства, приложения, сети и ИИ-системы.
Microsoft представила функцию Secure Now в Security Exposure Management для помощи в приоритизации действий по укреплению базовой безопасности при внедрении ИИ. Рекомендации сосредоточены на областях, где автономные атаки могут привести к чрезмерному риску. ИИ меняет ландшафт угроз, усиливая необходимость в дополнительной видимости, управлении и контроле.
Источник: Microsoft Security
@cbunit
Кибератаки становятся быстрее и сложнее из-за развития ИИ. Злоумышленники используют знакомые уязвимости: избыточные разрешения, незащищенные потоки аутентификации, неустановленные патчи, открытые пути выполнения и пробелы в контроле. Эти слабости быстро объединяются в пути атак, охватывающие идентификационные данные, конечные устройства, приложения, сети и ИИ-системы.
Microsoft представила функцию Secure Now в Security Exposure Management для помощи в приоритизации действий по укреплению базовой безопасности при внедрении ИИ. Рекомендации сосредоточены на областях, где автономные атаки могут привести к чрезмерному риску. ИИ меняет ландшафт угроз, усиливая необходимость в дополнительной видимости, управлении и контроле.
Источник: Microsoft Security
@cbunit
Уязвимость в Tutor LMS позволяет выполнить код на 100 000 сайтах WordPress
Исследователи Wordfence обнаружили уязвимость PHP Object Injection в плагине Tutor LMS для WordPress. Уязвимость позволяет аутентифицированным злоумышленникам с правами подписчика удалённо выполнить код на сервере.
Эксплуатация возможна через взаимодействие слоя абстракции базы данных WordPress и механизма сериализации PHP. Поскольку плагин часто используется с открытой регистрацией, злоумышленник может получить необходимые права, зарегистрировавшись как обычный пользователь.
ⓘ Что такое PHP Object Injection
PHP Object Injection — это уязвимость, при которой злоумышленник может внедрить в приложение специально созданный объект PHP. Это происходит, когда приложение десериализует ненадежные данные, полученные от пользователя. Успешная эксплуатация позволяет выполнить произвольный код на сервере.
Источник: Wordfence
@cbunit
Исследователи Wordfence обнаружили уязвимость PHP Object Injection в плагине Tutor LMS для WordPress. Уязвимость позволяет аутентифицированным злоумышленникам с правами подписчика удалённо выполнить код на сервере.
Эксплуатация возможна через взаимодействие слоя абстракции базы данных WordPress и механизма сериализации PHP. Поскольку плагин часто используется с открытой регистрацией, злоумышленник может получить необходимые права, зарегистрировавшись как обычный пользователь.
ⓘ Что такое PHP Object Injection
PHP Object Injection — это уязвимость, при которой злоумышленник может внедрить в приложение специально созданный объект PHP. Это происходит, когда приложение десериализует ненадежные данные, полученные от пользователя. Успешная эксплуатация позволяет выполнить произвольный код на сервере.
Источник: Wordfence
@cbunit
Рынок виртуализации в России вырос на 40%, растёт спрос на микросегментацию
Российский рынок виртуализации вырос на 40% за прошлый год, достигнув 19,4 млрд рублей. Увеличение объёмов стимулирует развитие средств защиты инфраструктуры.
Приказ ФСТЭК России № 117 требует сегментации сетей, а для первого класса защищённости — микросегментации. Микросегментация затрудняет перемещение злоумышленников по инфраструктуре и позволяет создавать изолированные сегменты любого размера.
Внедрение микросегментации сталкивается с проблемами производительности, сложности управления политиками безопасности и скорости изменений. ИБ-вендоры работают над интеграцией средств безопасности непосредственно в среду виртуализации для упрощения процесса.
Источник: Anti-Malware
@cbunit
Российский рынок виртуализации вырос на 40% за прошлый год, достигнув 19,4 млрд рублей. Увеличение объёмов стимулирует развитие средств защиты инфраструктуры.
Приказ ФСТЭК России № 117 требует сегментации сетей, а для первого класса защищённости — микросегментации. Микросегментация затрудняет перемещение злоумышленников по инфраструктуре и позволяет создавать изолированные сегменты любого размера.
Внедрение микросегментации сталкивается с проблемами производительности, сложности управления политиками безопасности и скорости изменений. ИБ-вендоры работают над интеграцией средств безопасности непосредственно в среду виртуализации для упрощения процесса.
Источник: Anti-Malware
@cbunit
Cisco ISE отдаёт root без пароля — вторую 0-day за два дня эксплуатируют
Разбор целиком: cbunit.ru
Источники: CyberScoop · CSO Online
@cbunit
Разбор целиком: cbunit.ru
Источники: CyberScoop · CSO Online
@cbunit
MacSync похищает пароли и данные криптокошельков пользователей macOS
Эксперты «Лаборатории Касперского» обнаружили новую версию стилера MacSync для macOS. Вредоносное ПО, появившееся в 2024–2025 годах как ответвление стилера AMOS, значительно изменилось. Обнаруженная в сентябре 2026 года версия использует сложную многоэтапную цепочку заражения.
В результате атаки на устройство устанавливаются стилер для кражи паролей, криптовалюты и конфиденциальных данных, а также бэкдор, предоставляющий злоумышленникам удалённый доступ. Исходный вредоносный файл может попасть на устройство под видом легитимного приложения, например, сервиса для совместной работы или криптовалютного кошелька. В некоторых случаях компонент размещался в общедоступной записи календаря iCloud в формате *.ics.
Стилер запрашивает пароль администратора, затем имитирует уведомление о повреждении приложения и предлагает переместить его в корзину. После этого он собирает историю просмотров браузера, cookie-файлы, сохранённые логины и пароли, данные криптокошельков и мессенджера Telegram, а также информацию об устройстве и настройках. Бэкдор маскируется под Finder и может удалённо устанавливать в браузере расширения для кражи криптовалюты, заменять легитимные приложения криптокошельков, собирать системную информацию или выполнять произвольный код.
Источники: Kaspersky · CNews
@cbunit
Эксперты «Лаборатории Касперского» обнаружили новую версию стилера MacSync для macOS. Вредоносное ПО, появившееся в 2024–2025 годах как ответвление стилера AMOS, значительно изменилось. Обнаруженная в сентябре 2026 года версия использует сложную многоэтапную цепочку заражения.
В результате атаки на устройство устанавливаются стилер для кражи паролей, криптовалюты и конфиденциальных данных, а также бэкдор, предоставляющий злоумышленникам удалённый доступ. Исходный вредоносный файл может попасть на устройство под видом легитимного приложения, например, сервиса для совместной работы или криптовалютного кошелька. В некоторых случаях компонент размещался в общедоступной записи календаря iCloud в формате *.ics.
Стилер запрашивает пароль администратора, затем имитирует уведомление о повреждении приложения и предлагает переместить его в корзину. После этого он собирает историю просмотров браузера, cookie-файлы, сохранённые логины и пароли, данные криптокошельков и мессенджера Telegram, а также информацию об устройстве и настройках. Бэкдор маскируется под Finder и может удалённо устанавливать в браузере расширения для кражи криптовалюты, заменять легитимные приложения криптокошельков, собирать системную информацию или выполнять произвольный код.
Источники: Kaspersky · CNews
@cbunit
Уязвимость в ядре Linux позволяет локальному повышению привилегий
Обнаружена уязвимость в процессорах ARM, позволяющая локальному атакующему получить доступ к памяти после отзыва прав. Это может привести к обходу защитных механизмов или повышению привилегий.
Уязвимость затрагивает несколько подсистем ядра Linux, включая ARM64, UAPI, систему сборки ядра, ARM32, RISC-V, S390, x86, блочный слой, криптографический API, фреймворк ускорения вычислений, драйверы Intel NPU, ACPI, Android, драйверы ядра, драйвер сжатой блочной памяти RAM, драйверы Bluetooth, драйверы символьных устройств, ядро генератора случайных чисел, фреймворк масштабирования частоты ЦПУ, драйверы аппаратных криптографических устройств, фреймворк совместного использования и синхронизации буферов, драйверы прошивки Intel Stratix 10, фреймворк FPGA, подсистему GPIO, драйверы GPU, подсистему HID, драйверы трассировки CoreSight HW, подсистему I2C, подсистему IIO, драйверы IIO ADC, подсистему InfiniBand, ядро драйверов устройств ввода, драйверы устройств ввода (мышь), подсистему IOMMU, драйверы ИК-чипов, драйверы множества устройств, драйверы медиа, драйверы многофункциональных устройств, драйвер Fastrpc, подсистему MMC, драйвер Ethernet bonding, сетевые драйверы, сетевые драйверы Mellanox, сетевые драйверы MediaTek, драйвер NTB, драйверы NVME, драйверы NVMEM, подсистему PCI, подсистему контроллеров пинов, драйверы платформы x86, драйверы сброса/завершения работы системы, драйверы последовательности питания, фреймворк PTP clock, драйверы регуляторов напряжения и тока, подсистему RPMSG, подсистему SLIMbus, подсистему SPI, драйверы staging медиа, драйверы Realtek RTL8723BS SDIO, драйверы staging шины VME, драйверы доверенной среды выполнения, драйверы Thunderbolt и USB4, драйверы TTY, драйвер Cadence USB3, шину ULPI, драйвер DesignWare USB3, драйвер контроллера Faraday FOTG210 USB2 dual-role, драйверы USB Gadget, драйверы USB Host Controller, драйвер USB ChaosKey, драйвер Siemens ID Mouse USB, драйвер USS720 USB parallel port adapter, драйвер MediaTek USB3 DRD, драйверы USB Serial, драйвер менеджера контроллера порта USB Type-C, драйвер интерфейса программного обеспечения системы контроллера порта USB Type-C, драйвер USB over IP, драйверы VFIO, слой Framebuffer, драйверы Virtio, файловую систему BTRFS, файловую систему EROFS, файловую систему exFAT, файловую систему F2FS, инфраструктуру файловых систем, FUSE (файловая система в пользовательском пространстве), файловую систему GFS2, файловую систему HFS, файловую систему HFS+, клиент сетевой файловой системы (NFS), демон серверной сетевой файловой системы (NFS), файловую систему NILFS2, файловую систему NTFS3, файловую систему OCFS2, файловую систему Proc, сетевую файловую систему SMB, файловую систему UDF, файловую систему XFS, управление ключами, подсистему BPF, управление памятью, узлы программного обеспечения и свойства устройств, библиотеку сопоставления шаблонов Glob, управление памятью, подсистему KVM, драйверы Mellanox, механизм системного вызова Restartable sequences, инфраструктуру сетевых сообщений, управление сетевым трафиком, подсистему Bluetooth, Netfilter, ядро сети, сетевые сокеты, сетевой протокол TCP, подсистему io_uring, подсистему IPC, подсистему Audit, события Perf, системный вызов fork() ядра, примитивы блокировки, поддержку модулей ядра, инфраструктуру планировщика, механизм обработки сигналов, подсистему таймеров, инфраструктуру трассировки, инфраструктуру отладочных объектов, сетевой протокол 6LoWPAN, сетевые протоколы IEEE 802, сетевой протокол файловой системы 9P, протокол meshing B.A.T.M.A.N., Ethernet bridge, API Devlink, сетевой протокол HSR, сетевой протокол IEEE802154.4, сетевые протоколы IPv4, сетевые протоколы IPv6, подсистему XFRM, протокол L2TP, подсистему MAC80211, подсистему IEEE 802.15…
Источник: Ubuntu Security
@cbunit
Обнаружена уязвимость в процессорах ARM, позволяющая локальному атакующему получить доступ к памяти после отзыва прав. Это может привести к обходу защитных механизмов или повышению привилегий.
Уязвимость затрагивает несколько подсистем ядра Linux, включая ARM64, UAPI, систему сборки ядра, ARM32, RISC-V, S390, x86, блочный слой, криптографический API, фреймворк ускорения вычислений, драйверы Intel NPU, ACPI, Android, драйверы ядра, драйвер сжатой блочной памяти RAM, драйверы Bluetooth, драйверы символьных устройств, ядро генератора случайных чисел, фреймворк масштабирования частоты ЦПУ, драйверы аппаратных криптографических устройств, фреймворк совместного использования и синхронизации буферов, драйверы прошивки Intel Stratix 10, фреймворк FPGA, подсистему GPIO, драйверы GPU, подсистему HID, драйверы трассировки CoreSight HW, подсистему I2C, подсистему IIO, драйверы IIO ADC, подсистему InfiniBand, ядро драйверов устройств ввода, драйверы устройств ввода (мышь), подсистему IOMMU, драйверы ИК-чипов, драйверы множества устройств, драйверы медиа, драйверы многофункциональных устройств, драйвер Fastrpc, подсистему MMC, драйвер Ethernet bonding, сетевые драйверы, сетевые драйверы Mellanox, сетевые драйверы MediaTek, драйвер NTB, драйверы NVME, драйверы NVMEM, подсистему PCI, подсистему контроллеров пинов, драйверы платформы x86, драйверы сброса/завершения работы системы, драйверы последовательности питания, фреймворк PTP clock, драйверы регуляторов напряжения и тока, подсистему RPMSG, подсистему SLIMbus, подсистему SPI, драйверы staging медиа, драйверы Realtek RTL8723BS SDIO, драйверы staging шины VME, драйверы доверенной среды выполнения, драйверы Thunderbolt и USB4, драйверы TTY, драйвер Cadence USB3, шину ULPI, драйвер DesignWare USB3, драйвер контроллера Faraday FOTG210 USB2 dual-role, драйверы USB Gadget, драйверы USB Host Controller, драйвер USB ChaosKey, драйвер Siemens ID Mouse USB, драйвер USS720 USB parallel port adapter, драйвер MediaTek USB3 DRD, драйверы USB Serial, драйвер менеджера контроллера порта USB Type-C, драйвер интерфейса программного обеспечения системы контроллера порта USB Type-C, драйвер USB over IP, драйверы VFIO, слой Framebuffer, драйверы Virtio, файловую систему BTRFS, файловую систему EROFS, файловую систему exFAT, файловую систему F2FS, инфраструктуру файловых систем, FUSE (файловая система в пользовательском пространстве), файловую систему GFS2, файловую систему HFS, файловую систему HFS+, клиент сетевой файловой системы (NFS), демон серверной сетевой файловой системы (NFS), файловую систему NILFS2, файловую систему NTFS3, файловую систему OCFS2, файловую систему Proc, сетевую файловую систему SMB, файловую систему UDF, файловую систему XFS, управление ключами, подсистему BPF, управление памятью, узлы программного обеспечения и свойства устройств, библиотеку сопоставления шаблонов Glob, управление памятью, подсистему KVM, драйверы Mellanox, механизм системного вызова Restartable sequences, инфраструктуру сетевых сообщений, управление сетевым трафиком, подсистему Bluetooth, Netfilter, ядро сети, сетевые сокеты, сетевой протокол TCP, подсистему io_uring, подсистему IPC, подсистему Audit, события Perf, системный вызов fork() ядра, примитивы блокировки, поддержку модулей ядра, инфраструктуру планировщика, механизм обработки сигналов, подсистему таймеров, инфраструктуру трассировки, инфраструктуру отладочных объектов, сетевой протокол 6LoWPAN, сетевые протоколы IEEE 802, сетевой протокол файловой системы 9P, протокол meshing B.A.T.M.A.N., Ethernet bridge, API Devlink, сетевой протокол HSR, сетевой протокол IEEE802154.4, сетевые протоколы IPv4, сетевые протоколы IPv6, подсистему XFRM, протокол L2TP, подсистему MAC80211, подсистему IEEE 802.15…
Источник: Ubuntu Security
@cbunit
Linux kernel: уязвимости в ARM, драйверах и сетевых подсистемах
В ядре Linux обнаружен ряд уязвимостей, позволяющих злоумышленникам скомпрометировать систему.
Обновление устраняет уязвимости в подсистемах ARM32, ARM64, PowerPC, драйверах Bluetooth, сетевых драйверах, файловых системах, управлении памятью и других компонентах.
ⓘ Ядро Linux
Linux kernel — это ядро операционной системы Linux, управляющее аппаратными ресурсами компьютера и обеспечивающее взаимодействие между аппаратным и программным обеспечением. Оно является основой для большинства дистрибутивов Linux.
Источник: Ubuntu Security
@cbunit
В ядре Linux обнаружен ряд уязвимостей, позволяющих злоумышленникам скомпрометировать систему.
Обновление устраняет уязвимости в подсистемах ARM32, ARM64, PowerPC, драйверах Bluetooth, сетевых драйверах, файловых системах, управлении памятью и других компонентах.
ⓘ Ядро Linux
Linux kernel — это ядро операционной системы Linux, управляющее аппаратными ресурсами компьютера и обеспечивающее взаимодействие между аппаратным и программным обеспечением. Оно является основой для большинства дистрибутивов Linux.
Источник: Ubuntu Security
@cbunit
Check Point: критическая уязвимость позволяет получить root без авторизации
В серверах управления и логирования Check Point обнаружена критическая уязвимость CVE-2026-91843. Она позволяет злоумышленникам удаленно выполнять произвольный код с правами root до ввода учетных данных.
Уязвимость затрагивает актуальные версии продуктов R80, R81 и R82. Риск существует для систем, где параметр Trusted Clients в SmartConsole не ограничен доверенными IP-адресами, а управление доступно из внешней сети. По данным Censys, в сети обнаружено более 3,8 тыс. потенциально доступных серверов.
Разработчики выпустили патч через LivePatch. Клиентам с автообновлением исправление доставляется автоматически. Фактов эксплуатации CVE-2026-91843 в реальных атаках пока не зафиксировано.
Источники: SecurityMedia · Security Affairs
@cbunit
В серверах управления и логирования Check Point обнаружена критическая уязвимость CVE-2026-91843. Она позволяет злоумышленникам удаленно выполнять произвольный код с правами root до ввода учетных данных.
Уязвимость затрагивает актуальные версии продуктов R80, R81 и R82. Риск существует для систем, где параметр Trusted Clients в SmartConsole не ограничен доверенными IP-адресами, а управление доступно из внешней сети. По данным Censys, в сети обнаружено более 3,8 тыс. потенциально доступных серверов.
Разработчики выпустили патч через LivePatch. Клиентам с автообновлением исправление доставляется автоматически. Фактов эксплуатации CVE-2026-91843 в реальных атаках пока не зафиксировано.
Источники: SecurityMedia · Security Affairs
@cbunit
Android-троян RatHat управляет устройствами с помощью ИИ
Обнаружено новое вредоносное ПО для Android под названием RatHat. Оно использует ИИ-подсистему для удалённого управления скомпрометированными устройствами.
Исследователи Zimperium zLabs связывают RatHat с китайскими хакерскими группами, поскольку в нём обнаружены LLM-промпты на китайском языке. Распространение происходит через вредоносную рекламу, SMS и фишинговые сайты, предлагающие загрузку APK вне Google Play.
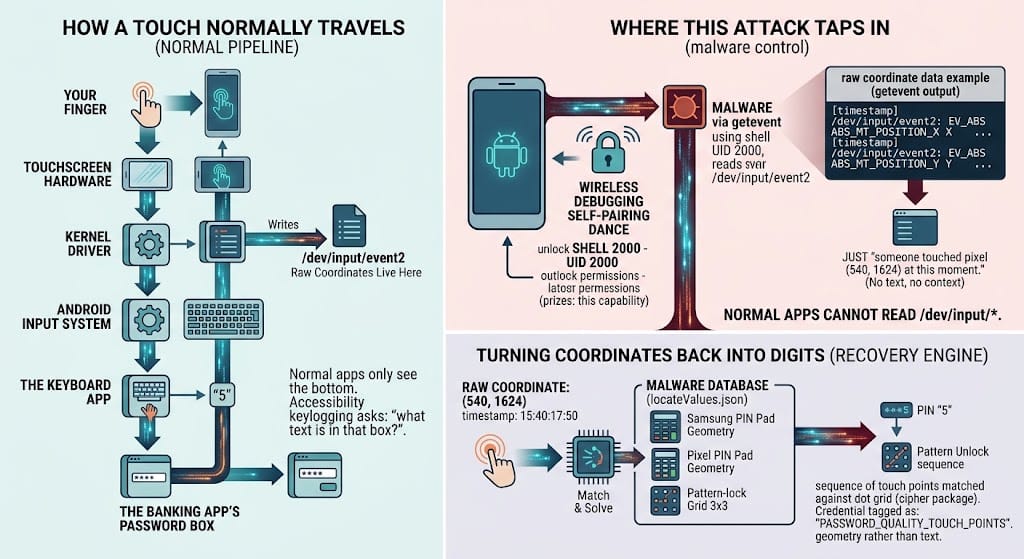
RatHat злоупотребляет разрешениями Accessibility для выполнения привилегированных действий, включая включение Developer Options и Wireless Debugging. Это позволяет получить локальный доступ к командной строке без внешнего компьютера, аналогично механизмам в ToxicPanda и RedHook. Доступ ADB используется для установки агента, который выполняет команды с правами ADB shell, обходит ограничения батареи и обеспечивает персистентность.
ⓘ Что такое RatHat
RatHat — это вредоносное ПО для Android, которое использует ИИ для автоматизации управления интерфейсом устройства. Оно позволяет злоумышленникам удалённо управлять скомпрометированными устройствами, обходить меры безопасности и собирать конфиденциальные данные, имитируя действия пользователя.
Источники: BleepingComputer · SecurityMedia
@cbunit
Обнаружено новое вредоносное ПО для Android под названием RatHat. Оно использует ИИ-подсистему для удалённого управления скомпрометированными устройствами.
Исследователи Zimperium zLabs связывают RatHat с китайскими хакерскими группами, поскольку в нём обнаружены LLM-промпты на китайском языке. Распространение происходит через вредоносную рекламу, SMS и фишинговые сайты, предлагающие загрузку APK вне Google Play.
RatHat злоупотребляет разрешениями Accessibility для выполнения привилегированных действий, включая включение Developer Options и Wireless Debugging. Это позволяет получить локальный доступ к командной строке без внешнего компьютера, аналогично механизмам в ToxicPanda и RedHook. Доступ ADB используется для установки агента, который выполняет команды с правами ADB shell, обходит ограничения батареи и обеспечивает персистентность.
ⓘ Что такое RatHat
RatHat — это вредоносное ПО для Android, которое использует ИИ для автоматизации управления интерфейсом устройства. Оно позволяет злоумышленникам удалённо управлять скомпрометированными устройствами, обходить меры безопасности и собирать конфиденциальные данные, имитируя действия пользователя.
Источники: BleepingComputer · SecurityMedia
@cbunit
Microsoft Defender пропустил на 55% меньше угроз, чем конкуренты
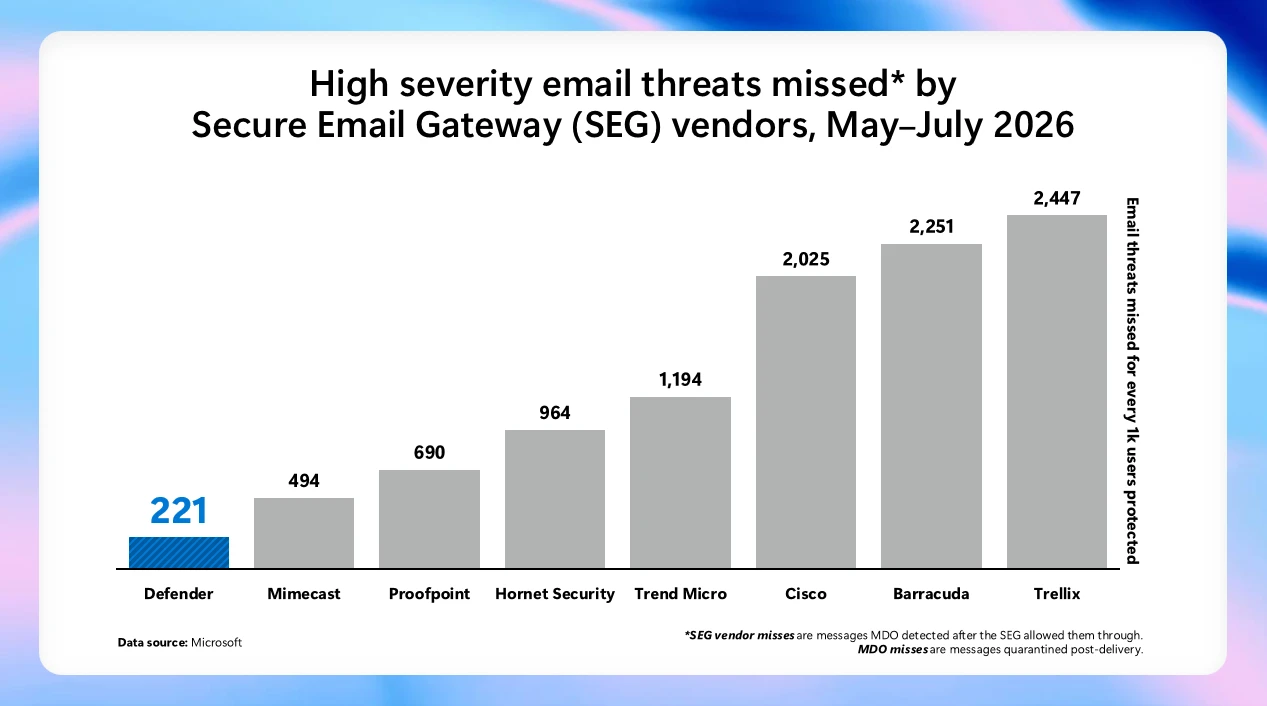
Microsoft Defender показал лучшие результаты в сравнении защитных решений для электронной почты. Продукт пропустил на 55,4% меньше угроз высокой степени тяжести по сравнению с ближайшим конкурентом среди шлюзов безопасной электронной почты (SEG).
В исследовании оценивались решения для защиты электронной почты за период с мая по июль 2026 года. Microsoft Defender зафиксировал 221 пропущенную угрозу на 1000 пользователей, что является лучшим показателем среди участников тестирования. Анализ показал, что многоуровневая защита наиболее эффективна для фильтрации рекламных и массовых рассылок, тогда как прирост в блокировке спама и вредоносных писем остаётся скромным.
Отмечается рост числа пропущенных угроз, в том числе и для Microsoft Defender. Это связано с развитием технологий искусственного интеллекта, которые упрощают злоумышленникам сбор информации и создание более убедительных фишинговых атак. Для противодействия таким угрозам необходима постоянно адаптирующаяся защита.
ⓘ Что такое SEG
SEG (Secure Email Gateway) — это шлюз безопасной электронной почты. Он выступает в качестве промежуточного звена между отправителем и получателем, анализируя входящие сообщения на предмет вредоносного содержимого и фильтруя их перед доставкой конечному пользователю.
Источник: Microsoft Security
@cbunit
Microsoft Defender показал лучшие результаты в сравнении защитных решений для электронной почты. Продукт пропустил на 55,4% меньше угроз высокой степени тяжести по сравнению с ближайшим конкурентом среди шлюзов безопасной электронной почты (SEG).
В исследовании оценивались решения для защиты электронной почты за период с мая по июль 2026 года. Microsoft Defender зафиксировал 221 пропущенную угрозу на 1000 пользователей, что является лучшим показателем среди участников тестирования. Анализ показал, что многоуровневая защита наиболее эффективна для фильтрации рекламных и массовых рассылок, тогда как прирост в блокировке спама и вредоносных писем остаётся скромным.
Отмечается рост числа пропущенных угроз, в том числе и для Microsoft Defender. Это связано с развитием технологий искусственного интеллекта, которые упрощают злоумышленникам сбор информации и создание более убедительных фишинговых атак. Для противодействия таким угрозам необходима постоянно адаптирующаяся защита.
ⓘ Что такое SEG
SEG (Secure Email Gateway) — это шлюз безопасной электронной почты. Он выступает в качестве промежуточного звена между отправителем и получателем, анализируя входящие сообщения на предмет вредоносного содержимого и фильтруя их перед доставкой конечному пользователю.
❝Defender again missed the fewest high-severity threats among the solutions evaluated, about 55% fewer than the next-closest secure email gateway (SEG) vendor.❞
— Microsoft Defender
Источник: Microsoft Security
@cbunit