WSO2 API Manager: обнаружена эксплуатация уязвимости JWT-обхода с поддельными токенами
Разбор целиком: cbunit.ru
Источники: The Hacker News · SecurityWeek
@cbunit
Разбор целиком: cbunit.ru
Источники: The Hacker News · SecurityWeek
@cbunit
Acronis предупреждает об эксплуатации уязвимости в плагине резервного копирования для cPanel
Acronis сообщила об уязвимости повышения привилегий в Linux в плагине резервного копирования для cPanel, WHM и Plesk. Уязвимость CVE-2026-87886 получила оценку 7.8.
Атакующий с низкими привилегиями может использовать её для получения повышенных прав на сервере, что позволит ему получить доступ к конфиденциальным данным или нарушить работу системы. Acronis зафиксировала ограниченные целевые атаки с использованием этой уязвимости.
ⓘ Что такое cPanel
cPanel и WHM — это панели управления веб-хостингом, которые используются для управления веб-сайтами и серверами через графический интерфейс. Плагины Acronis для этих панелей позволяют администраторам создавать резервные копии и восстанавливать данные.
Источники: BleepingComputer · The Hacker News
@cbunit
Acronis сообщила об уязвимости повышения привилегий в Linux в плагине резервного копирования для cPanel, WHM и Plesk. Уязвимость CVE-2026-87886 получила оценку 7.8.
Атакующий с низкими привилегиями может использовать её для получения повышенных прав на сервере, что позволит ему получить доступ к конфиденциальным данным или нарушить работу системы. Acronis зафиксировала ограниченные целевые атаки с использованием этой уязвимости.
ⓘ Что такое cPanel
cPanel и WHM — это панели управления веб-хостингом, которые используются для управления веб-сайтами и серверами через графический интерфейс. Плагины Acronis для этих панелей позволяют администраторам создавать резервные копии и восстанавливать данные.
Источники: BleepingComputer · The Hacker News
@cbunit
Рынок Ethernet-коммутаторов вырос на 43,4% до $18,9 млрд из-за ИИ
Мировой рынок Ethernet-коммутаторов в 2 квартале 2026 года достиг $18,9 млрд, показав рост 43,4% год к году. Сегмент дата-центров вырос на 64,5% до $12,3 млрд благодаря развертыванию инфраструктуры для обучения и инференса ИИ.
Порты 800GbE заняли 41,2% выручки дата-центров, что отражает стремление к увеличению скоростей для кластеров ИИ. Сегмент кампусных и филиальных сетей (не дата-центров) вырос на 15,7% до $6,6 млрд на фоне обновления оборудования и роста цен на компоненты.
ⓘ Рынок Ethernet-коммутаторов
Ethernet Switch — это сетевое устройство, которое соединяет несколько устройств в одной локальной сети (LAN). В дата-центрах используются высокоскоростные коммутаторы для обеспечения связи между серверами и системами хранения данных, особенно в контексте ИИ-вычислений.
Источник: IDC
@cbunit
Мировой рынок Ethernet-коммутаторов в 2 квартале 2026 года достиг $18,9 млрд, показав рост 43,4% год к году. Сегмент дата-центров вырос на 64,5% до $12,3 млрд благодаря развертыванию инфраструктуры для обучения и инференса ИИ.
Порты 800GbE заняли 41,2% выручки дата-центров, что отражает стремление к увеличению скоростей для кластеров ИИ. Сегмент кампусных и филиальных сетей (не дата-центров) вырос на 15,7% до $6,6 млрд на фоне обновления оборудования и роста цен на компоненты.
ⓘ Рынок Ethernet-коммутаторов
Ethernet Switch — это сетевое устройство, которое соединяет несколько устройств в одной локальной сети (LAN). В дата-центрах используются высокоскоростные коммутаторы для обеспечения связи между серверами и системами хранения данных, особенно в контексте ИИ-вычислений.
Источник: IDC
@cbunit
NightEagle атакует Россию: бэкдор GhostContainer и туннелирование трафика
Специалисты «Лаборатории Касперского» зафиксировали атаки группировки NightEagle (APT-Q-95) на российские компании. Группировка использует скомпрометированные учетные записи для получения доступа к корпоративным VPN.
В ходе атак злоумышленники разворачивают бэкдор GhostContainer на серверах Microsoft Exchange. Этот бэкдор включает компоненты из открытых проектов, такие как туннель Neo-reGeorg и эксплойт для уязвимости CVE-2020-0688. Для дальнейшего перемещения по сети и сохранения доступа группировка использует легитимные инструменты Microsoft Dev Tunnels и утилиту rdp2tcp, а также эксплуатирует уязвимости в Active Directory, включая CVE-2019-0708 (BlueKeep).
ⓘ Что такое GhostContainer
GhostContainer — это бэкдор, используемый группировкой NightEagle. Он разворачивается на серверах Microsoft Exchange и включает компоненты из открытых проектов. Бэкдор обходит защиту Antimalware Scan Interface (AMSI) и механизмы журнала событий Windows, а также реализует функциональность перенаправления сетевого трафика.
Источник: Securelist
@cbunit
Специалисты «Лаборатории Касперского» зафиксировали атаки группировки NightEagle (APT-Q-95) на российские компании. Группировка использует скомпрометированные учетные записи для получения доступа к корпоративным VPN.
В ходе атак злоумышленники разворачивают бэкдор GhostContainer на серверах Microsoft Exchange. Этот бэкдор включает компоненты из открытых проектов, такие как туннель Neo-reGeorg и эксплойт для уязвимости CVE-2020-0688. Для дальнейшего перемещения по сети и сохранения доступа группировка использует легитимные инструменты Microsoft Dev Tunnels и утилиту rdp2tcp, а также эксплуатирует уязвимости в Active Directory, включая CVE-2019-0708 (BlueKeep).
ⓘ Что такое GhostContainer
GhostContainer — это бэкдор, используемый группировкой NightEagle. Он разворачивается на серверах Microsoft Exchange и включает компоненты из открытых проектов. Бэкдор обходит защиту Antimalware Scan Interface (AMSI) и механизмы журнала событий Windows, а также реализует функциональность перенаправления сетевого трафика.
Источник: Securelist
@cbunit
«Лаборатория Касперского» выпустила первых ИБ-специалистов в Саудовской Аравии
«Лаборатория Касперского» и Tuwaiq Academy расширяют сотрудничество по подготовке специалистов по кибербезопасности в Саудовской Аравии.
Партнёрство стартовало в конце 2025 года. Летом 2026 года прошли два интенсивных курса по анализу вредоносного ПО, безопасности приложений и сетей, компьютерной криминалистике. 49 участников получили дипломы. До конца 2026 года запланированы ещё три интенсива.
Осенью 2026 года начнётся обучение по SIEM-системе Kaspersky Unified Monitoring and Analysis Platform (KUMA). Участники изучат архитектуру, установку, настройку и управление системой.
ⓘ Tuwaiq Academy — образовательное учреждение
Tuwaiq Academy — ведущее образовательное учреждение в Эр-Рияде, Саудовская Аравия. Академия специализируется на передовых технологиях, программировании и цифровых навыках. Она работает при поддержке Саудовской федерации кибербезопасности, программирования и дронов и сотрудничает с мировыми ИТ-гигантами.
Источники: Kaspersky · IT Channel News · SecurityMedia
@cbunit
«Лаборатория Касперского» и Tuwaiq Academy расширяют сотрудничество по подготовке специалистов по кибербезопасности в Саудовской Аравии.
Партнёрство стартовало в конце 2025 года. Летом 2026 года прошли два интенсивных курса по анализу вредоносного ПО, безопасности приложений и сетей, компьютерной криминалистике. 49 участников получили дипломы. До конца 2026 года запланированы ещё три интенсива.
Осенью 2026 года начнётся обучение по SIEM-системе Kaspersky Unified Monitoring and Analysis Platform (KUMA). Участники изучат архитектуру, установку, настройку и управление системой.
ⓘ Tuwaiq Academy — образовательное учреждение
Tuwaiq Academy — ведущее образовательное учреждение в Эр-Рияде, Саудовская Аравия. Академия специализируется на передовых технологиях, программировании и цифровых навыках. Она работает при поддержке Саудовской федерации кибербезопасности, программирования и дронов и сотрудничает с мировыми ИТ-гигантами.
Источники: Kaspersky · IT Channel News · SecurityMedia
@cbunit

APT36 использует Rust-бэкдор RUSTYSHADE и стиллеры PSNATCH/BASHNATCH
Zscaler ThreatLabz выявил новую кампанию APT36 под названием Operation RapidRust. Группировка, связанная с Пакистаном, атакует правительственные и оборонные организации в Индии и Афганистане. APT36 обновила тактики и процедуры, используя новые вредоносные программы.
В рамках кампании обнаружены бэкдор RUSTYSHADE, инструмент пост-компрометации RUSTYMOVE и файловые стиллеры PSNATCH и BASHNATCH. RUSTYSHADE написан на Rust, использует приватные репозитории GitHub для управления и шифрует трафик с помощью AES-256-GCM. RUSTYMOVE копирует вредоносные файлы на внешние носители для распространения в изолированных сетях. PSNATCH и BASHNATCH крадут файлы с заражённых машин, отправляя их в репозитории злоумышленников.
ⓘ Что такое RUSTYSHADE
RUSTYSHADE — это новый бэкдор для Windows, написанный на языке Rust. Он использует приватные репозитории GitHub для связи с командными серверами (C2) и шифрует трафик с помощью AES-256-GCM. Злоумышленники используют его для получения контроля над заражёнными системами.
Источник: Zscaler ThreatLabz
@cbunit
Zscaler ThreatLabz выявил новую кампанию APT36 под названием Operation RapidRust. Группировка, связанная с Пакистаном, атакует правительственные и оборонные организации в Индии и Афганистане. APT36 обновила тактики и процедуры, используя новые вредоносные программы.
В рамках кампании обнаружены бэкдор RUSTYSHADE, инструмент пост-компрометации RUSTYMOVE и файловые стиллеры PSNATCH и BASHNATCH. RUSTYSHADE написан на Rust, использует приватные репозитории GitHub для управления и шифрует трафик с помощью AES-256-GCM. RUSTYMOVE копирует вредоносные файлы на внешние носители для распространения в изолированных сетях. PSNATCH и BASHNATCH крадут файлы с заражённых машин, отправляя их в репозитории злоумышленников.
ⓘ Что такое RUSTYSHADE
RUSTYSHADE — это новый бэкдор для Windows, написанный на языке Rust. Он использует приватные репозитории GitHub для связи с командными серверами (C2) и шифрует трафик с помощью AES-256-GCM. Злоумышленники используют его для получения контроля над заражёнными системами.
powershell.exe -NoProfile -NonInteractive -WindowStyle Hidden -Command "
Get-Volume | Where-Object DriveLetter | ForEach-Object {
   $letter = $_.DriveLetter
   $part = Get-Partition -DriveLetter $letter -ErrorAction SilentlyContinue
   if (-not $part) { return }
   $disk = Get-Disk -Number $part.DiskNumber -ErrorAction SilentlyContinue
   if (-not $disk) { return }
   $external = ($disk.BusType -in @('USB','1394','SD','MMC')) -or
               ($disk.MediaType -in @('Removable Media','External hard disk media'))
   if ($external -and $_.UniqueId) {
…
Источник: Zscaler ThreatLabz
@cbunit
Облачный фишинг: как AiTM-атаки обходят MFA через Cloudflare и GitHub
Злоумышленники используют облачные платформы, такие как Cloudflare Workers, Netlify и GitHub Pages, для размещения фишинговых страниц. Эти платформы позволяют быстро и недорого развернуть вредоносные ресурсы, часто с бесплатными тарифами и быстрой регистрацией. Это затрудняет блокировку, так как при блокировке одного аккаунта злоумышленники могут легко создать новый.
Опасность заключается в том, что такие ресурсы могут обходить инструменты, полагающиеся на списки фишинговых адресов, из-за высокой скорости создания поддоменов. Встроенные механизмы защиты платформ также помогают скрыть реальный IP-адрес сервера. Знакомые домены не вызывают подозрений у пользователей.
Один из наиболее опасных сценариев — атака Adversary-in-the-Middle (AiTM). Злоумышленник встраивается в коммуникацию между пользователем и легитимным сервисом, перехватывая сессионный токен после успешной аутентификации пользователя. Многофакторная аутентификация (MFA) не защищает от такого типа атаки. Похищенные учетные данные могут быть проданы или использованы для длительных целевых атак APT-группировками.
Источник: Kaspersky Daily
@cbunit
Злоумышленники используют облачные платформы, такие как Cloudflare Workers, Netlify и GitHub Pages, для размещения фишинговых страниц. Эти платформы позволяют быстро и недорого развернуть вредоносные ресурсы, часто с бесплатными тарифами и быстрой регистрацией. Это затрудняет блокировку, так как при блокировке одного аккаунта злоумышленники могут легко создать новый.
Опасность заключается в том, что такие ресурсы могут обходить инструменты, полагающиеся на списки фишинговых адресов, из-за высокой скорости создания поддоменов. Встроенные механизмы защиты платформ также помогают скрыть реальный IP-адрес сервера. Знакомые домены не вызывают подозрений у пользователей.
Один из наиболее опасных сценариев — атака Adversary-in-the-Middle (AiTM). Злоумышленник встраивается в коммуникацию между пользователем и легитимным сервисом, перехватывая сессионный токен после успешной аутентификации пользователя. Многофакторная аутентификация (MFA) не защищает от такого типа атаки. Похищенные учетные данные могут быть проданы или использованы для длительных целевых атак APT-группировками.
Источник: Kaspersky Daily
@cbunit
#дайджест
Главное к исходу среды (16.09):
🔸 Google устранила 0-day уязвимость в модеме Pixel, которую эксплуатировали злоумышленники
🔸 Мошенники крадут данные через поддельные уведомления Zoom и Docusign
🔸 Google закрыла 42 уязвимости в Chrome, включая критические RCE
🔸 UserGate поддержит конференцию NGFW-день, где обсудят Shadow AI и риски
Главное к исходу среды (16.09):
🔸 Google устранила 0-day уязвимость в модеме Pixel, которую эксплуатировали злоумышленники
🔸 Мошенники крадут данные через поддельные уведомления Zoom и Docusign
🔸 Google закрыла 42 уязвимости в Chrome, включая критические RCE
🔸 UserGate поддержит конференцию NGFW-день, где обсудят Shadow AI и риски
Иранское шпионское ПО CHOSEN BRICK атакует диссидентов и журналистов
▤ Разбор
Великобритания и её союзники раскрыли информацию о шпионском ПО, которое иранские государственные акторы используют для слежки за диссидентами, активистами и журналистами.
NCSC совместно с ФБР США и Генеральной разведывательной и охранной службой Нидерландов опубликовала рекомендации по выявлению и противодействию атакам с использованием фишинга и шпионского ПО. Иранские хакеры выдают себя за знакомых в мессенджерах, чтобы установить доверие с целью, а затем развернуть шпионское ПО CHOSEN BRICK.
CHOSEN BRICK позволяет собирать информацию о контактах, электронной почте и сообщениях в социальных сетях, а также делать снимки экрана и получать доступ к микрофону устройства. Вредоносное ПО нацелено исключительно на операционную систему Windows и сохраняет свою активность после перезагрузки устройства. Данные жертв, включая личную информацию, появлялись на сайтах утечек.
Источники: NCSC UK · BleepingComputer
@cbunit
▤ Разбор
Великобритания и её союзники раскрыли информацию о шпионском ПО, которое иранские государственные акторы используют для слежки за диссидентами, активистами и журналистами.
NCSC совместно с ФБР США и Генеральной разведывательной и охранной службой Нидерландов опубликовала рекомендации по выявлению и противодействию атакам с использованием фишинга и шпионского ПО. Иранские хакеры выдают себя за знакомых в мессенджерах, чтобы установить доверие с целью, а затем развернуть шпионское ПО CHOSEN BRICK.
CHOSEN BRICK позволяет собирать информацию о контактах, электронной почте и сообщениях в социальных сетях, а также делать снимки экрана и получать доступ к микрофону устройства. Вредоносное ПО нацелено исключительно на операционную систему Windows и сохраняет свою активность после перезагрузки устройства. Данные жертв, включая личную информацию, появлялись на сайтах утечек.
Источники: NCSC UK · BleepingComputer
@cbunit
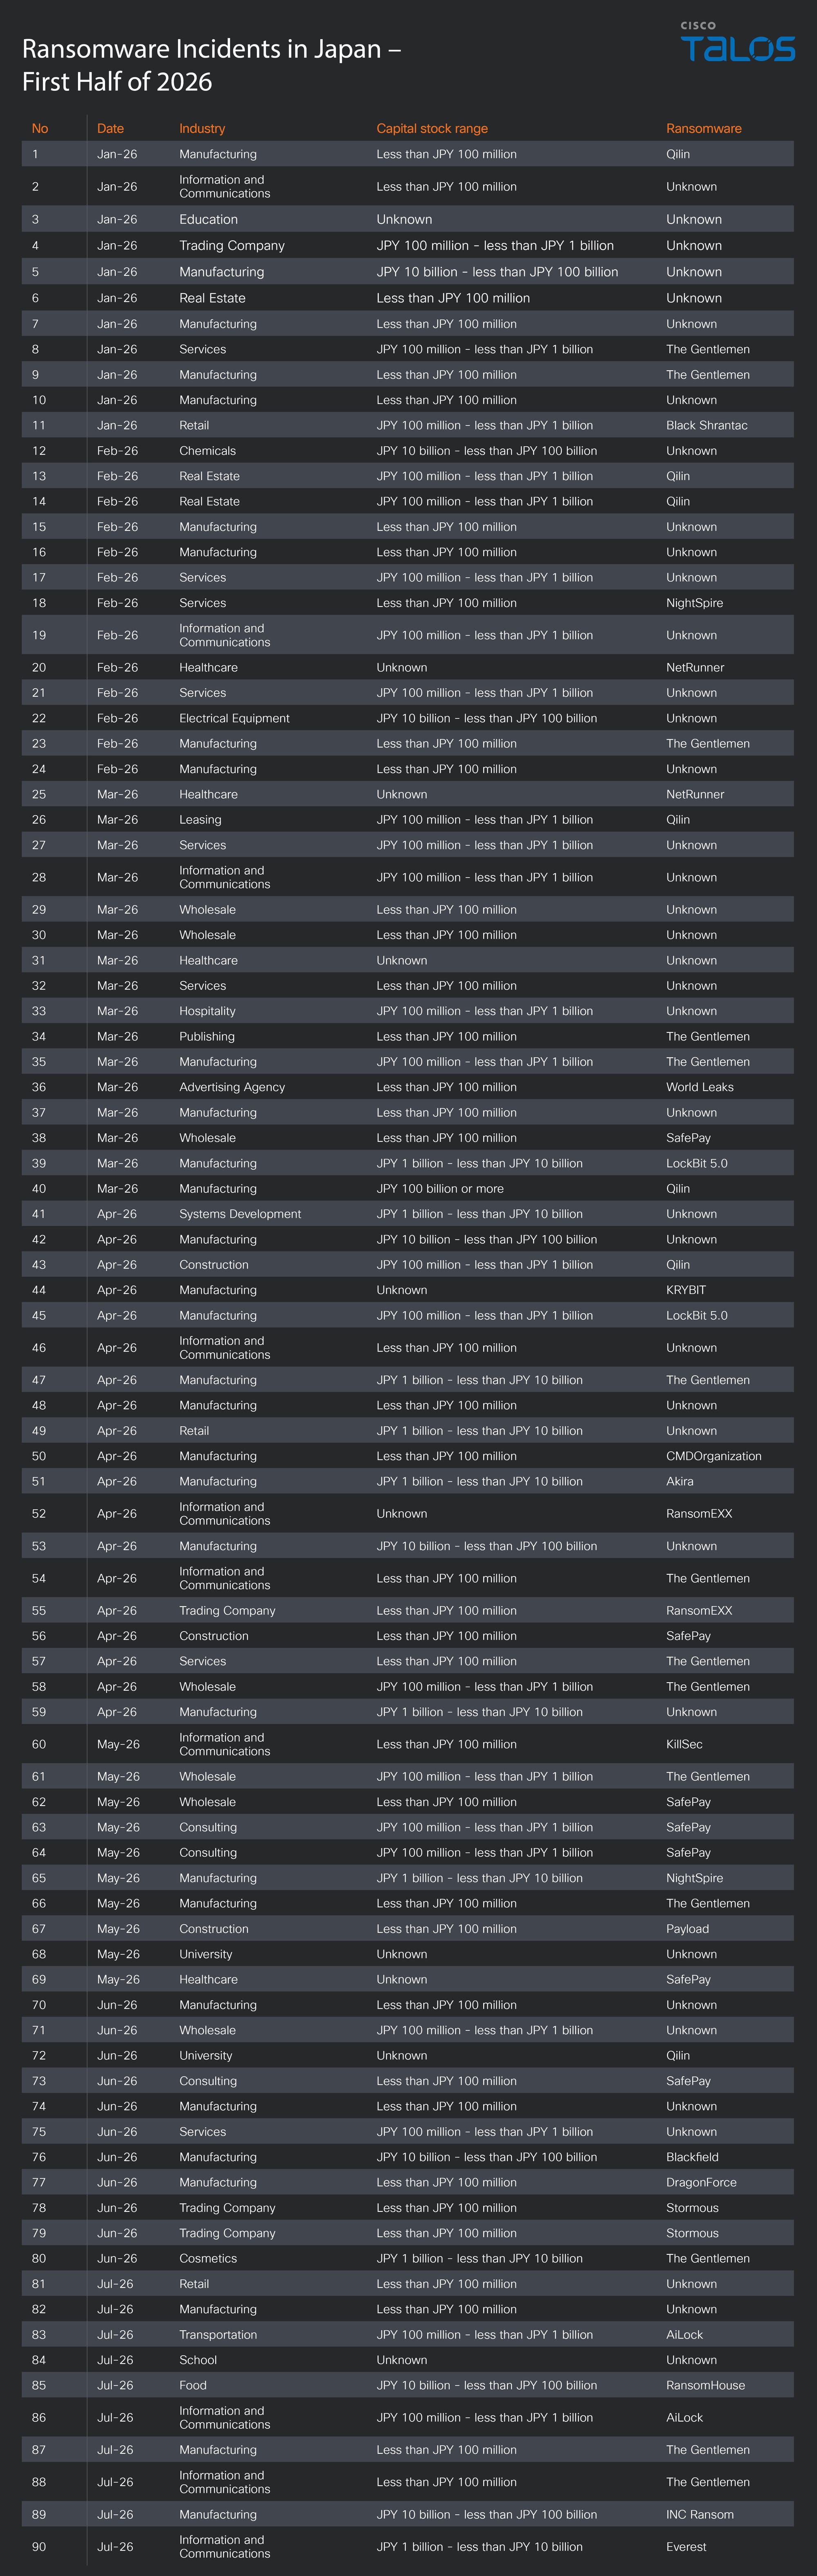
The Gentlemen и Qilin: вымогатели в Японии наращивают активность и используют ИИ
В первой половине 2026 года количество инцидентов с программами-вымогателями в Японии выросло на 4,7% по сравнению с аналогичным периодом прошлого года. Основной целью злоумышленников остаются малые и средние предприятия, на которые приходится около 80% атак. Активность группировки The Gentlemen значительно возросла: число публикаций на их сайте утечек данных увеличилось в 2,2 раза с января по июль.
Вторая по активности группировка Qilin использует искусственный интеллект для повышения эффективности своих операций. Исследование Cisco Talos выявило 90 организаций в Японии, пострадавших от программ-вымогателей в период с января по июль 2026 года. Наиболее уязвимым сектором остаётся производство, за ним следуют информационно-коммуникационная и сфера услуг.
ⓘ Обзор группировки The Gentlemen
The Gentlemen — относительно новая группировка программ-вымогателей, активная с июля 2025 года. Она использует модель Ransomware-as-a-Service (RaaS) и применяет двойное вымогательство: шифрует данные жертв и угрожает их публикацией. Активность группы демонстрирует устойчивый рост, особенно в летние месяцы 2026 года.
Источник: Cisco Talos
@cbunit
В первой половине 2026 года количество инцидентов с программами-вымогателями в Японии выросло на 4,7% по сравнению с аналогичным периодом прошлого года. Основной целью злоумышленников остаются малые и средние предприятия, на которые приходится около 80% атак. Активность группировки The Gentlemen значительно возросла: число публикаций на их сайте утечек данных увеличилось в 2,2 раза с января по июль.
Вторая по активности группировка Qilin использует искусственный интеллект для повышения эффективности своих операций. Исследование Cisco Talos выявило 90 организаций в Японии, пострадавших от программ-вымогателей в период с января по июль 2026 года. Наиболее уязвимым сектором остаётся производство, за ним следуют информационно-коммуникационная и сфера услуг.
ⓘ Обзор группировки The Gentlemen
The Gentlemen — относительно новая группировка программ-вымогателей, активная с июля 2025 года. Она использует модель Ransomware-as-a-Service (RaaS) и применяет двойное вымогательство: шифрует данные жертв и угрожает их публикацией. Активность группы демонстрирует устойчивый рост, особенно в летние месяцы 2026 года.
Источник: Cisco Talos
@cbunit
Positive Technologies переориентирует WAF-направление на PT AF PRO и PT Cloud AF
Positive Technologies меняет стратегию развития продуктового направления защиты веб-приложений. Компания прекращает активное развитие PT Application Firewall 3 (PT AF 3), но сохранит техническую поддержку для действующих клиентов. Основные ресурсы будут направлены на PT Application Firewall PRO (PT AF PRO) и облачное решение PT Cloud Application Firewall (PT Cloud AF).
Изменения обусловлены усложнением веб-приложений и инфраструктур, а также ростом числа и изощрённости атак. Эксплуатация уязвимостей веб-приложений остаётся основным вектором проникновения в корпоративную инфраструктуру, составляя 36% успешных атак. Веб-приложения всё чаще становятся точкой входа для дальнейшего развития атаки на всю организацию с целью кражи данных или нарушения бизнес-процессов.
Новая стратегия предполагает развитие PT AF PRO для крупных распределённых инфраструктур с сотнями приложений и PT Cloud AF для быстрой защиты веб-сервисов и API по подписке. PT AF PRO демонстрирует двукратный рост клиентской базы за последний год, что связано с необходимостью контроля трафика в нескольких ЦОД и филиалах, а также с расширением задач защиты.
ⓘ Что такое WAF
WAF (Web Application Firewall) — это межсетевой экран для защиты веб-приложений. Он фильтрует, отслеживает и блокирует HTTP-трафик между веб-приложением и интернетом, защищая от таких угроз, как SQL-инъекции, межсайтовый скриптинг и других атак.
Источники: CNews · SecPost
@cbunit
Positive Technologies меняет стратегию развития продуктового направления защиты веб-приложений. Компания прекращает активное развитие PT Application Firewall 3 (PT AF 3), но сохранит техническую поддержку для действующих клиентов. Основные ресурсы будут направлены на PT Application Firewall PRO (PT AF PRO) и облачное решение PT Cloud Application Firewall (PT Cloud AF).
Изменения обусловлены усложнением веб-приложений и инфраструктур, а также ростом числа и изощрённости атак. Эксплуатация уязвимостей веб-приложений остаётся основным вектором проникновения в корпоративную инфраструктуру, составляя 36% успешных атак. Веб-приложения всё чаще становятся точкой входа для дальнейшего развития атаки на всю организацию с целью кражи данных или нарушения бизнес-процессов.
Новая стратегия предполагает развитие PT AF PRO для крупных распределённых инфраструктур с сотнями приложений и PT Cloud AF для быстрой защиты веб-сервисов и API по подписке. PT AF PRO демонстрирует двукратный рост клиентской базы за последний год, что связано с необходимостью контроля трафика в нескольких ЦОД и филиалах, а также с расширением задач защиты.
ⓘ Что такое WAF
WAF (Web Application Firewall) — это межсетевой экран для защиты веб-приложений. Он фильтрует, отслеживает и блокирует HTTP-трафик между веб-приложением и интернетом, защищая от таких угроз, как SQL-инъекции, межсайтовый скриптинг и других атак.
Источники: CNews · SecPost
@cbunit
WAF: как настроить после установки, чтобы он защищал, а не мешал
Большинство команд спотыкается на этапе боевой эксплуатации WAF, даже после успешного пилота. Подход «поставил и забыл» неэффективен для защиты веб-приложений.
Необходимо правильно подключать приложения к защите после интеграции и регулярно проверять работоспособность решения.
ⓘ Что такое WAF
WAF (Web Application Firewall) — межсетевой экран для защиты веб-приложений. Он фильтрует, мониторит и блокирует трафик между веб-приложением и интернетом, защищая от распространённых атак, таких как SQL-инъекции и межсайтовый скриптинг.
Источники: Вебмониторэкс · Anti-Malware
@cbunit
Большинство команд спотыкается на этапе боевой эксплуатации WAF, даже после успешного пилота. Подход «поставил и забыл» неэффективен для защиты веб-приложений.
Необходимо правильно подключать приложения к защите после интеграции и регулярно проверять работоспособность решения.
ⓘ Что такое WAF
WAF (Web Application Firewall) — межсетевой экран для защиты веб-приложений. Он фильтрует, мониторит и блокирует трафик между веб-приложением и интернетом, защищая от распространённых атак, таких как SQL-инъекции и межсайтовый скриптинг.
Источники: Вебмониторэкс · Anti-Malware
@cbunit
Positive Technologies и ПНТ договорились о сотрудничестве в сфере кибербезопасности
Разбор целиком: cbunit.ru
Источники: CNews · Anti-Malware
@cbunit
Разбор целиком: cbunit.ru
Источники: CNews · Anti-Malware
@cbunit