Уязвимость в Telegram Desktop позволяла красть данные из экспортированных чатов
Исследователи обнаружили критическую уязвимость в Telegram Desktop, позволявшую внедрять вредоносный JavaScript-код в HTML-архивы экспортированной переписки. Проблема относилась к хранимой XSS (CVSS 8.2) и присутствовала в клиенте мессенджера с марта 2024 года.
Опасность заключалась в механизме экранирования спецсимволов при формировании HTML-версии чата. Приложение пропускало названия встроенных кнопок Telegram-ботов. Злоумышленники могли создать бота с тегом скрипта в названии URL-кнопки. При экспорте истории и открытии файла в браузере JavaScript запускался автоматически.
Вредоносный скрипт получал полный доступ к содержимому экспортированной страницы, включая сообщения, имена участников и таймштампы, с последующей отправкой данных на сервер атакующих. Код также мог подменять текст или отображать фальшивую форму авторизации. Разработчики Telegram устранили уязвимость в релизе Telegram Desktop 7.0.1, добавив экранирование кнопок. Однако ранее созданные HTML-архивы с вредоносными сообщениями сохраняют работоспособность.
ⓘ Telegram Desktop
Telegram Desktop — это официальный десктопный клиент мессенджера Telegram для операционных систем Windows, macOS и Linux. Он позволяет пользователям обмениваться сообщениями, файлами, совершать голосовые и видеозвонки, а также экспортировать историю переписки в HTML-формате.
Источники: SecurityMedia · Security Affairs
@cbunit
Исследователи обнаружили критическую уязвимость в Telegram Desktop, позволявшую внедрять вредоносный JavaScript-код в HTML-архивы экспортированной переписки. Проблема относилась к хранимой XSS (CVSS 8.2) и присутствовала в клиенте мессенджера с марта 2024 года.
Опасность заключалась в механизме экранирования спецсимволов при формировании HTML-версии чата. Приложение пропускало названия встроенных кнопок Telegram-ботов. Злоумышленники могли создать бота с тегом скрипта в названии URL-кнопки. При экспорте истории и открытии файла в браузере JavaScript запускался автоматически.
Вредоносный скрипт получал полный доступ к содержимому экспортированной страницы, включая сообщения, имена участников и таймштампы, с последующей отправкой данных на сервер атакующих. Код также мог подменять текст или отображать фальшивую форму авторизации. Разработчики Telegram устранили уязвимость в релизе Telegram Desktop 7.0.1, добавив экранирование кнопок. Однако ранее созданные HTML-архивы с вредоносными сообщениями сохраняют работоспособность.
ⓘ Telegram Desktop
Telegram Desktop — это официальный десктопный клиент мессенджера Telegram для операционных систем Windows, macOS и Linux. Он позволяет пользователям обмениваться сообщениями, файлами, совершать голосовые и видеозвонки, а также экспортировать историю переписки в HTML-формате.
Источники: SecurityMedia · Security Affairs
@cbunit
BambooToken использует MQTT для управления Windows и Linux
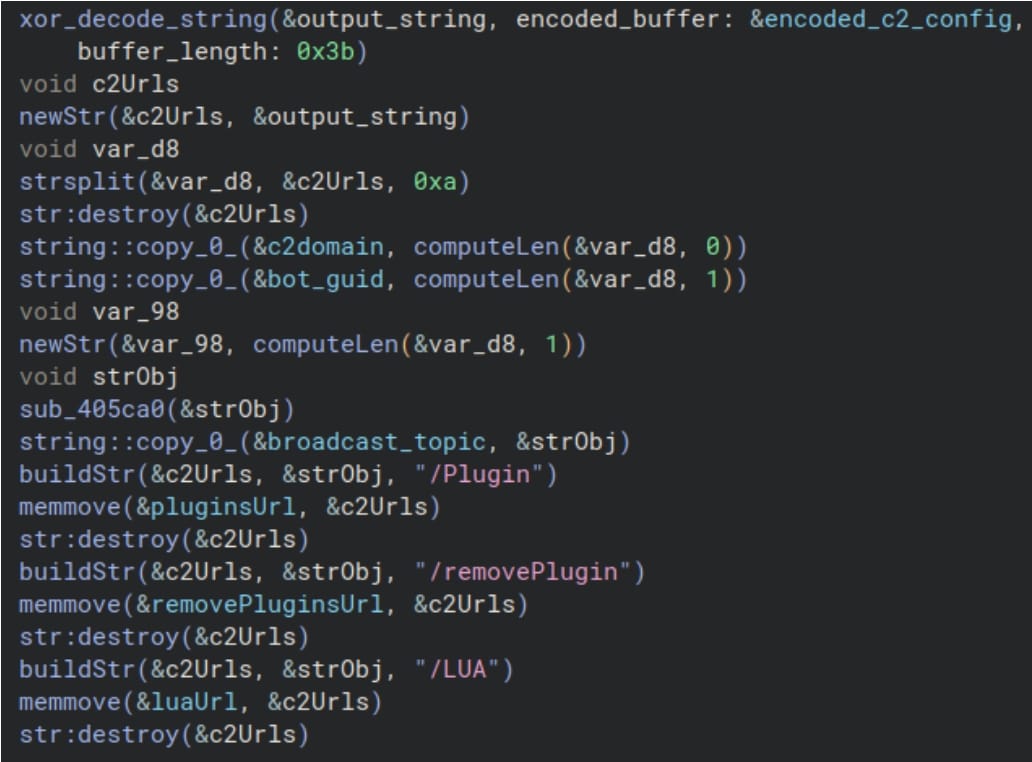
Неизвестный фреймворк вредоносного ПО BambooToken, активный с 2023 года, использует протокол MQTT для управления системами Windows и Linux. Варианты вредоноса, разработанные в 2024–2025 годах, компрометируют серверы, используемые мобильными приложениями, юридическими и финансовыми службами, а также разработчиками ПО.
BambooToken заражает машины путём боковой загрузки через подписанное ПО Tendyron OnKey USB-token или выдавая себя за Kingsoft Office. Исследователи обнаружили плагин, который перечислял антивирусы на заражённых хостах и отправлял результаты в C2. Также найдены строки, указывающие на кейлоггинг, кражу буфера обмена, запись аудио, захват видео с веб-камеры и снимков экрана, однако эти модули могли находиться в разработке.
Обнаружен вариант BambooToken для Linux (версия 2.1, декабрь 2025 года), который также использует MQTT, собирает системную информацию, может запускать командную оболочку и позволяет загружать/скачивать/удалять файлы. Однако Linux-образец, по мнению исследователей, ещё находился в разработке. Телеметрия Lumen выявила около дюжины скомпрометированных корпоративных объектов в Азии и Южной Америке, включая отели, биомедицинские и юридические фирмы, финансовую организацию и криптовалютный сайт.
ⓘ Что такое MQTT
MQTT (Message Queuing Telemetry Transport) — легковесный протокол обмена сообщениями, разработанный для устройств Интернета вещей (IoT). Он работает по модели издатель-подписчик через центральный брокер, используя каналы, называемые «топиками», для передачи сообщений. Такой подход позволяет избежать прямого соединения между устройствами и инфраструктурой атакующего, повышая скрытность и устойчивость.
Источники: BleepingComputer · The Hacker News
@cbunit
Неизвестный фреймворк вредоносного ПО BambooToken, активный с 2023 года, использует протокол MQTT для управления системами Windows и Linux. Варианты вредоноса, разработанные в 2024–2025 годах, компрометируют серверы, используемые мобильными приложениями, юридическими и финансовыми службами, а также разработчиками ПО.
BambooToken заражает машины путём боковой загрузки через подписанное ПО Tendyron OnKey USB-token или выдавая себя за Kingsoft Office. Исследователи обнаружили плагин, который перечислял антивирусы на заражённых хостах и отправлял результаты в C2. Также найдены строки, указывающие на кейлоггинг, кражу буфера обмена, запись аудио, захват видео с веб-камеры и снимков экрана, однако эти модули могли находиться в разработке.
Обнаружен вариант BambooToken для Linux (версия 2.1, декабрь 2025 года), который также использует MQTT, собирает системную информацию, может запускать командную оболочку и позволяет загружать/скачивать/удалять файлы. Однако Linux-образец, по мнению исследователей, ещё находился в разработке. Телеметрия Lumen выявила около дюжины скомпрометированных корпоративных объектов в Азии и Южной Америке, включая отели, биомедицинские и юридические фирмы, финансовую организацию и криптовалютный сайт.
ⓘ Что такое MQTT
MQTT (Message Queuing Telemetry Transport) — легковесный протокол обмена сообщениями, разработанный для устройств Интернета вещей (IoT). Он работает по модели издатель-подписчик через центральный брокер, используя каналы, называемые «топиками», для передачи сообщений. Такой подход позволяет избежать прямого соединения между устройствами и инфраструктурой атакующего, повышая скрытность и устойчивость.
Источники: BleepingComputer · The Hacker News
@cbunit
#дайджест
Главное к исходу вторника (15.09):
🔸 Уязвимость нулевого дня в Cisco Secure Email Gateway позволяет получить root-доступ
🔸 Hive0117 использует новый банковский троян FMVT RAT против российских компаний
🔸 Китайские хакеры использовали 0-day в Chrome и Windows для доставки GRIMWEDGE
🔸 BambooToken использует MQTT для управления Windows и Linux
Главное к исходу вторника (15.09):
🔸 Уязвимость нулевого дня в Cisco Secure Email Gateway позволяет получить root-доступ
🔸 Hive0117 использует новый банковский троян FMVT RAT против российских компаний
🔸 Китайские хакеры использовали 0-day в Chrome и Windows для доставки GRIMWEDGE
🔸 BambooToken использует MQTT для управления Windows и Linux
Аккаунт HBO Max в Reddit использовали для атак ClickFix
Аккаунт HBO Max в Reddit скомпрометировали для распространения вредоносной рекламы. Злоумышленники использовали более 100 объявлений, нацеленных на пользователей Windows и macOS, с целью кражи информации.
Реклама предлагала скачать приложение для macOS, которого не существует. Пользователей перенаправляли на фишинговый сайт, где им предлагалось выполнить команду в терминале. Эксперты считают, что это классическая схема доставки инфостилеров.
ⓘ Что такое ClickFix
ClickFix — это тип атаки, при которой пользователю предлагается выполнить команду в терминале или командной строке. Целью является установка вредоносного ПО, часто инфостилера, который крадет конфиденциальные данные.
Источники: The Register · Malwarebytes Labs
@cbunit
Аккаунт HBO Max в Reddit скомпрометировали для распространения вредоносной рекламы. Злоумышленники использовали более 100 объявлений, нацеленных на пользователей Windows и macOS, с целью кражи информации.
Реклама предлагала скачать приложение для macOS, которого не существует. Пользователей перенаправляли на фишинговый сайт, где им предлагалось выполнить команду в терминале. Эксперты считают, что это классическая схема доставки инфостилеров.
ⓘ Что такое ClickFix
ClickFix — это тип атаки, при которой пользователю предлагается выполнить команду в терминале или командной строке. Целью является установка вредоносного ПО, часто инфостилера, который крадет конфиденциальные данные.
Источники: The Register · Malwarebytes Labs
@cbunit
Google закрыла 42 уязвимости в Chrome, включая критические RCE
Разбор целиком: cbunit.ru
Источник: Chrome Releases
@cbunit
Разбор целиком: cbunit.ru
Источник: Chrome Releases
@cbunit
WordPress-сайты атакуют через уязвимость в плагине WooCommerce Wholesale Lead Capture
Хакеры активно эксплуатируют критическую уязвимость в плагине WooCommerce Wholesale Lead Capture для WordPress. Уязвимость позволяет загружать PHP-бэкдоры и выполнять произвольный код на сайте.
Проблема затрагивает версии плагина 2.0.3.1 и старше. Уязвимость исправлена в версии 2.0.3.2, выпущенной 20 февраля. Компания Defiant сообщает, что её межсетевой экран Wordfence заблокировал более 100 000 атак, связанных с CVE-2026-27540. Активность эксплуатации наблюдалась в периоды с 4 по 17 июня и с 1 по 30 августа.
ⓘ WooCommerce Wholesale Lead Capture
Плагин для WordPress, позволяющий владельцам интернет-магазинов на WooCommerce предлагать специальные цены и условия для оптовых покупателей. Уязвимость в нём позволяет злоумышленникам загружать вредоносные файлы на сайт.
Источники: BleepingComputer · The Hacker News
@cbunit
Хакеры активно эксплуатируют критическую уязвимость в плагине WooCommerce Wholesale Lead Capture для WordPress. Уязвимость позволяет загружать PHP-бэкдоры и выполнять произвольный код на сайте.
Проблема затрагивает версии плагина 2.0.3.1 и старше. Уязвимость исправлена в версии 2.0.3.2, выпущенной 20 февраля. Компания Defiant сообщает, что её межсетевой экран Wordfence заблокировал более 100 000 атак, связанных с CVE-2026-27540. Активность эксплуатации наблюдалась в периоды с 4 по 17 июня и с 1 по 30 августа.
ⓘ WooCommerce Wholesale Lead Capture
Плагин для WordPress, позволяющий владельцам интернет-магазинов на WooCommerce предлагать специальные цены и условия для оптовых покупателей. Уязвимость в нём позволяет злоумышленникам загружать вредоносные файлы на сайт.
Источники: BleepingComputer · The Hacker News
@cbunit
UserGate поддержит конференцию NGFW-день, где обсудят Shadow AI и риски
▤ Разбор
Российский разработчик UserGate выступит генеральным партнёром конференции NGFW-день. Мероприятие пройдёт 28 сентября 2026 года в Кибердоме и соберёт более 250 специалистов по информационной безопасности.
Конференция сфокусируется на практических аспектах использования межсетевых экранов нового поколения (NGFW). Участники обсудят производительность, отказоустойчивость и управление политиками безопасности в распределённых сетях. Особое внимание уделят разрыву между формальным соответствием требованиям регуляторов и реальной защищённостью.
В рамках мероприятия представят результаты закрытого опроса 30 CISO крупнейших российских компаний о проблемах внедрения и эксплуатации NGFW. Также рассмотрят применение NGFW в ритейле, медицине и других отраслях с распределённой инфраструктурой. Отдельная тема — контроль Shadow AI и его влияния на безопасность корпоративных сетей.
ⓘ Что такое NGFW
NGFW (Next-Generation Firewall) — это межсетевой экран нового поколения. Он сочетает функции традиционного файрвола с более продвинутыми возможностями, такими как контроль приложений, инспекция трафика на уровне приложений, предотвращение вторжений и глубокий анализ пакетов. NGFW обеспечивает более комплексную защиту сети.
Источники: UserGate · Хабр / Новости · CNews
@cbunit
▤ Разбор
Российский разработчик UserGate выступит генеральным партнёром конференции NGFW-день. Мероприятие пройдёт 28 сентября 2026 года в Кибердоме и соберёт более 250 специалистов по информационной безопасности.
Конференция сфокусируется на практических аспектах использования межсетевых экранов нового поколения (NGFW). Участники обсудят производительность, отказоустойчивость и управление политиками безопасности в распределённых сетях. Особое внимание уделят разрыву между формальным соответствием требованиям регуляторов и реальной защищённостью.
В рамках мероприятия представят результаты закрытого опроса 30 CISO крупнейших российских компаний о проблемах внедрения и эксплуатации NGFW. Также рассмотрят применение NGFW в ритейле, медицине и других отраслях с распределённой инфраструктурой. Отдельная тема — контроль Shadow AI и его влияния на безопасность корпоративных сетей.
ⓘ Что такое NGFW
NGFW (Next-Generation Firewall) — это межсетевой экран нового поколения. Он сочетает функции традиционного файрвола с более продвинутыми возможностями, такими как контроль приложений, инспекция трафика на уровне приложений, предотвращение вторжений и глубокий анализ пакетов. NGFW обеспечивает более комплексную защиту сети.
Источники: UserGate · Хабр / Новости · CNews
@cbunit
Мошенники крадут данные через поддельные уведомления Zoom и Docusign
«Лаборатория Касперского» выявила фишинговую кампанию, нацеленную на корпоративных пользователей по всему миру. Злоумышленники рассылают поддельные уведомления от Zoom и Docusign с целью кражи учётных данных и личной информации, включая банковские реквизиты.
Атаки проводились в две волны. Первая волна имитировала сообщения от Docusign, вторая — от Zoom, предупреждая о блокировке аккаунта или доставке нового сообщения. В письмах содержатся фишинговые ссылки или вложения с формами для ввода данных.
ⓘ Что такое Docusign
Docusign — сервис для электронного подписания документов. Компании используют его для отправки и получения юридически значимых электронных подписей, что упрощает документооборот.
Источники: Kaspersky · CNews · SecPost
@cbunit
«Лаборатория Касперского» выявила фишинговую кампанию, нацеленную на корпоративных пользователей по всему миру. Злоумышленники рассылают поддельные уведомления от Zoom и Docusign с целью кражи учётных данных и личной информации, включая банковские реквизиты.
Атаки проводились в две волны. Первая волна имитировала сообщения от Docusign, вторая — от Zoom, предупреждая о блокировке аккаунта или доставке нового сообщения. В письмах содержатся фишинговые ссылки или вложения с формами для ввода данных.
ⓘ Что такое Docusign
Docusign — сервис для электронного подписания документов. Компании используют его для отправки и получения юридически значимых электронных подписей, что упрощает документооборот.
Источники: Kaspersky · CNews · SecPost
@cbunit
Google устранила 0-day уязвимость в модеме Pixel, которую эксплуатировали злоумышленники
Google выпустила сентябрьские патчи безопасности для устройств Pixel, устранив 110 уязвимостей, включая одну 0-day, которая активно эксплуатировалась в целевых атаках.
Уязвимость CVE-2026-58704, связанная с неправильной авторизацией и отказом в механизме защиты модема, позволяет злоумышленникам с доступом к соседней сети и базовыми привилегиями повысить свои права в системе без взаимодействия с пользователем.
Обновление также включает исправления для 109 других проблем безопасности, в том числе 12 уязвимостей удалённого выполнения кода и 89 уязвимостей повышения привилегий, классифицированных как критические или с высоким уровнем опасности.
Источники: BleepingComputer · Malwarebytes Labs
@cbunit
Google выпустила сентябрьские патчи безопасности для устройств Pixel, устранив 110 уязвимостей, включая одну 0-day, которая активно эксплуатировалась в целевых атаках.
Уязвимость CVE-2026-58704, связанная с неправильной авторизацией и отказом в механизме защиты модема, позволяет злоумышленникам с доступом к соседней сети и базовыми привилегиями повысить свои права в системе без взаимодействия с пользователем.
Обновление также включает исправления для 109 других проблем безопасности, в том числе 12 уязвимостей удалённого выполнения кода и 89 уязвимостей повышения привилегий, классифицированных как критические или с высоким уровнем опасности.
❝There are indications that CVE-2026-58704 may be under limited, targeted exploitation❞
Источники: BleepingComputer · Malwarebytes Labs
@cbunit
WSO2 API Manager: обнаружена эксплуатация уязвимости JWT-обхода с поддельными токенами
Разбор целиком: cbunit.ru
Источники: The Hacker News · SecurityWeek
@cbunit
Разбор целиком: cbunit.ru
Источники: The Hacker News · SecurityWeek
@cbunit
Acronis предупреждает об эксплуатации уязвимости в плагине резервного копирования для cPanel
Acronis сообщила об уязвимости повышения привилегий в Linux в плагине резервного копирования для cPanel, WHM и Plesk. Уязвимость CVE-2026-87886 получила оценку 7.8.
Атакующий с низкими привилегиями может использовать её для получения повышенных прав на сервере, что позволит ему получить доступ к конфиденциальным данным или нарушить работу системы. Acronis зафиксировала ограниченные целевые атаки с использованием этой уязвимости.
ⓘ Что такое cPanel
cPanel и WHM — это панели управления веб-хостингом, которые используются для управления веб-сайтами и серверами через графический интерфейс. Плагины Acronis для этих панелей позволяют администраторам создавать резервные копии и восстанавливать данные.
Источники: BleepingComputer · The Hacker News
@cbunit
Acronis сообщила об уязвимости повышения привилегий в Linux в плагине резервного копирования для cPanel, WHM и Plesk. Уязвимость CVE-2026-87886 получила оценку 7.8.
Атакующий с низкими привилегиями может использовать её для получения повышенных прав на сервере, что позволит ему получить доступ к конфиденциальным данным или нарушить работу системы. Acronis зафиксировала ограниченные целевые атаки с использованием этой уязвимости.
ⓘ Что такое cPanel
cPanel и WHM — это панели управления веб-хостингом, которые используются для управления веб-сайтами и серверами через графический интерфейс. Плагины Acronis для этих панелей позволяют администраторам создавать резервные копии и восстанавливать данные.
Источники: BleepingComputer · The Hacker News
@cbunit
Рынок Ethernet-коммутаторов вырос на 43,4% до $18,9 млрд из-за ИИ
Мировой рынок Ethernet-коммутаторов в 2 квартале 2026 года достиг $18,9 млрд, показав рост 43,4% год к году. Сегмент дата-центров вырос на 64,5% до $12,3 млрд благодаря развертыванию инфраструктуры для обучения и инференса ИИ.
Порты 800GbE заняли 41,2% выручки дата-центров, что отражает стремление к увеличению скоростей для кластеров ИИ. Сегмент кампусных и филиальных сетей (не дата-центров) вырос на 15,7% до $6,6 млрд на фоне обновления оборудования и роста цен на компоненты.
ⓘ Рынок Ethernet-коммутаторов
Ethernet Switch — это сетевое устройство, которое соединяет несколько устройств в одной локальной сети (LAN). В дата-центрах используются высокоскоростные коммутаторы для обеспечения связи между серверами и системами хранения данных, особенно в контексте ИИ-вычислений.
Источник: IDC
@cbunit
Мировой рынок Ethernet-коммутаторов в 2 квартале 2026 года достиг $18,9 млрд, показав рост 43,4% год к году. Сегмент дата-центров вырос на 64,5% до $12,3 млрд благодаря развертыванию инфраструктуры для обучения и инференса ИИ.
Порты 800GbE заняли 41,2% выручки дата-центров, что отражает стремление к увеличению скоростей для кластеров ИИ. Сегмент кампусных и филиальных сетей (не дата-центров) вырос на 15,7% до $6,6 млрд на фоне обновления оборудования и роста цен на компоненты.
ⓘ Рынок Ethernet-коммутаторов
Ethernet Switch — это сетевое устройство, которое соединяет несколько устройств в одной локальной сети (LAN). В дата-центрах используются высокоскоростные коммутаторы для обеспечения связи между серверами и системами хранения данных, особенно в контексте ИИ-вычислений.
Источник: IDC
@cbunit
NightEagle атакует Россию: бэкдор GhostContainer и туннелирование трафика
Специалисты «Лаборатории Касперского» зафиксировали атаки группировки NightEagle (APT-Q-95) на российские компании. Группировка использует скомпрометированные учетные записи для получения доступа к корпоративным VPN.
В ходе атак злоумышленники разворачивают бэкдор GhostContainer на серверах Microsoft Exchange. Этот бэкдор включает компоненты из открытых проектов, такие как туннель Neo-reGeorg и эксплойт для уязвимости CVE-2020-0688. Для дальнейшего перемещения по сети и сохранения доступа группировка использует легитимные инструменты Microsoft Dev Tunnels и утилиту rdp2tcp, а также эксплуатирует уязвимости в Active Directory, включая CVE-2019-0708 (BlueKeep).
ⓘ Что такое GhostContainer
GhostContainer — это бэкдор, используемый группировкой NightEagle. Он разворачивается на серверах Microsoft Exchange и включает компоненты из открытых проектов. Бэкдор обходит защиту Antimalware Scan Interface (AMSI) и механизмы журнала событий Windows, а также реализует функциональность перенаправления сетевого трафика.
Источник: Securelist
@cbunit
Специалисты «Лаборатории Касперского» зафиксировали атаки группировки NightEagle (APT-Q-95) на российские компании. Группировка использует скомпрометированные учетные записи для получения доступа к корпоративным VPN.
В ходе атак злоумышленники разворачивают бэкдор GhostContainer на серверах Microsoft Exchange. Этот бэкдор включает компоненты из открытых проектов, такие как туннель Neo-reGeorg и эксплойт для уязвимости CVE-2020-0688. Для дальнейшего перемещения по сети и сохранения доступа группировка использует легитимные инструменты Microsoft Dev Tunnels и утилиту rdp2tcp, а также эксплуатирует уязвимости в Active Directory, включая CVE-2019-0708 (BlueKeep).
ⓘ Что такое GhostContainer
GhostContainer — это бэкдор, используемый группировкой NightEagle. Он разворачивается на серверах Microsoft Exchange и включает компоненты из открытых проектов. Бэкдор обходит защиту Antimalware Scan Interface (AMSI) и механизмы журнала событий Windows, а также реализует функциональность перенаправления сетевого трафика.
Источник: Securelist
@cbunit