Уязвимость нулевого дня в Cisco Secure Email Gateway позволяет получить root-доступ
Уязвимость нулевого дня в Cisco Secure Email Gateway эксплуатируется злоумышленниками.
Уязвимость CVE-2026-76461 с оценкой CVSS 9.8 позволяет удалённо выполнять произвольные команды с правами root в операционной системе устройства. Атакующие могут использовать её для внедрения вредоносных SQL-запросов через специально сформированное электронное письмо.
Cisco осведомлена об эксплуатации уязвимости с сентября 2026 года, но не раскрывает подробностей атак. Злоумышленники могут скрывать следы компрометации, получая root-доступ. Уязвимость затрагивает как физические, так и виртуальные версии Secure Email Gateway. CISA добавила CVE-2026-76461 в каталог KEV, предписав федеральным организациям устранить её к 17 сентября.
Источники: SecurityWeek · The Hacker News · BleepingComputer
@cbunit
Уязвимость нулевого дня в Cisco Secure Email Gateway эксплуатируется злоумышленниками.
Уязвимость CVE-2026-76461 с оценкой CVSS 9.8 позволяет удалённо выполнять произвольные команды с правами root в операционной системе устройства. Атакующие могут использовать её для внедрения вредоносных SQL-запросов через специально сформированное электронное письмо.
Cisco осведомлена об эксплуатации уязвимости с сентября 2026 года, но не раскрывает подробностей атак. Злоумышленники могут скрывать следы компрометации, получая root-доступ. Уязвимость затрагивает как физические, так и виртуальные версии Secure Email Gateway. CISA добавила CVE-2026-76461 в каталог KEV, предписав федеральным организациям устранить её к 17 сентября.
❝The critical flaw can be exploited to execute malicious SQL statements by sending them to the targeted user inside a specially crafted email.❞
— Cisco
Источники: SecurityWeek · The Hacker News · BleepingComputer
@cbunit
Innostage TDIR 1.5.1: ИИ-агенты для SOC научились отменять запросы и лучше анализировать PowerShell
Компания Innostage выпустила версию 1.5.1 платформы Innostage TDIR. Решение предназначено для автоматизации работы центров мониторинга и реагирования на инциденты ИБ (SOC).
Innostage TDIR — российское on-premise решение класса Agentic SOC. Оно дополняет SIEM/SOAR-системы автономными ИИ-агентами, которые расследуют инциденты, фильтруют ложные срабатывания и проводят историческую корреляцию.
В новой версии улучшен механизм проверки инцидентов для сокращения ложных срабатываний (AntiFP) и предоставления рекомендаций по реагированию. Добавлена поддержка нескольких алгоритмов AntiFP для повышения точности детектирования. Функциональность автоматического выполнения запросов к SIEM теперь предусматривает возможность отмены действий пользователем. Обновленный отчет об инцидентах включает аналитику по вердикту, детальный анализ PowerShell, сопоставление с историческими инцидентами и обогащение из баз знаний.
ⓘ Что такое Agentic SOC
Agentic SOC — это подход к построению систем безопасности, где вместо традиционных инструментов используются автономные ИИ-агенты. Эти агенты способны самостоятельно расследовать инциденты, фильтровать ложные срабатывания и проводить корреляцию данных, автоматизируя рутинные задачи аналитиков SOC.
Источник: РУССОФТ
@cbunit
Компания Innostage выпустила версию 1.5.1 платформы Innostage TDIR. Решение предназначено для автоматизации работы центров мониторинга и реагирования на инциденты ИБ (SOC).
Innostage TDIR — российское on-premise решение класса Agentic SOC. Оно дополняет SIEM/SOAR-системы автономными ИИ-агентами, которые расследуют инциденты, фильтруют ложные срабатывания и проводят историческую корреляцию.
В новой версии улучшен механизм проверки инцидентов для сокращения ложных срабатываний (AntiFP) и предоставления рекомендаций по реагированию. Добавлена поддержка нескольких алгоритмов AntiFP для повышения точности детектирования. Функциональность автоматического выполнения запросов к SIEM теперь предусматривает возможность отмены действий пользователем. Обновленный отчет об инцидентах включает аналитику по вердикту, детальный анализ PowerShell, сопоставление с историческими инцидентами и обогащение из баз знаний.
ⓘ Что такое Agentic SOC
Agentic SOC — это подход к построению систем безопасности, где вместо традиционных инструментов используются автономные ИИ-агенты. Эти агенты способны самостоятельно расследовать инциденты, фильтровать ложные срабатывания и проводить корреляцию данных, автоматизируя рутинные задачи аналитиков SOC.
Источник: РУССОФТ
@cbunit
Microsoft Cloud: фишинг с поддельными IT-звонками крадёт учётные записи
Разбор целиком: cbunit.ru
Источники: TechRadar Pro · BleepingComputer · CNews · SecurityMedia
@cbunit
Разбор целиком: cbunit.ru
Источники: TechRadar Pro · BleepingComputer · CNews · SecurityMedia
@cbunit
ТВ-приставки и Smart TV превращают в прокси для атак
▤ Разбор
Умные телевизоры и ТВ-приставки становятся целью злоумышленников для включения в ботнеты и сети «домашних прокси». Зараженные устройства сдают в субаренду для анонимного доступа к сайтам, что используется в теневых схемах, таких как накрутка рекламы, рассылка спама и взлом аккаунтов.
Привлекательность этих устройств для преступников обусловлена их постоянным подключением к сети и ограниченными возможностями мониторинга для пользователя. Исследование показало, что ПО для прокси-сетей (proxyware) на ТВ-приставках может привести к компрометации внутренней сети, позволяя злоумышленникам получать доступ к админпанели роутера и сетевым хранилищам.
Эксперты обнаружили, что одна ТВ-приставка SuperBox была включена сразу в пять ботнетов. Дефекты прошивки позволяют удаленно устанавливать приложения с правами суперпользователя. За три недели на тестовую приставку совершили более 1300 атак, установив вредоносное ПО для DDoS-атак.
ⓘ Что такое proxyware
Proxyware — это программное обеспечение, которое превращает устройство пользователя в прокси-сервер. Злоумышленники используют его для создания сетей «домашних прокси», сдавая IP-адреса зараженных устройств в аренду для различных теневых операций.
Источник: Kaspersky Daily
@cbunit
▤ Разбор
Умные телевизоры и ТВ-приставки становятся целью злоумышленников для включения в ботнеты и сети «домашних прокси». Зараженные устройства сдают в субаренду для анонимного доступа к сайтам, что используется в теневых схемах, таких как накрутка рекламы, рассылка спама и взлом аккаунтов.
Привлекательность этих устройств для преступников обусловлена их постоянным подключением к сети и ограниченными возможностями мониторинга для пользователя. Исследование показало, что ПО для прокси-сетей (proxyware) на ТВ-приставках может привести к компрометации внутренней сети, позволяя злоумышленникам получать доступ к админпанели роутера и сетевым хранилищам.
Эксперты обнаружили, что одна ТВ-приставка SuperBox была включена сразу в пять ботнетов. Дефекты прошивки позволяют удаленно устанавливать приложения с правами суперпользователя. За три недели на тестовую приставку совершили более 1300 атак, установив вредоносное ПО для DDoS-атак.
ⓘ Что такое proxyware
Proxyware — это программное обеспечение, которое превращает устройство пользователя в прокси-сервер. Злоумышленники используют его для создания сетей «домашних прокси», сдавая IP-адреса зараженных устройств в аренду для различных теневых операций.
Источник: Kaspersky Daily
@cbunit
Китайские хакеры использовали 0-day в Chrome и Windows для доставки GRIMWEDGE
Китайская группировка UTA0560 использовала цепочку эксплойтов для атак на НКО. Злоумышленники применяли фишинговые письма со ссылками, ведущими на уязвимый сайт американского университета. С сайта жертвы перенаправлялись на инфраструктуру атакующих, где запускалась цепочка эксплойтов.
Цепочка включала уязвимости в Google Chrome и Microsoft Windows. Эксплойты позволяли обойти защиту V8 sandbox, выйти из браузерной песочницы и выполнить код в процессе Chrome. После компрометации разворачивался бэкдор GRIMWEDGE, предназначенный для сбора информации и выполнения команд.
ⓘ Что такое GRIMWEDGE
GRIMWEDGE — это бэкдор, используемый группировкой UTA0560. Он предназначен для сбора информации о системе, управления файлами и процессами, а также для выполнения команд и доставки дополнительных полезных нагрузок. Бэкдор работает через цикл команд, опрашивая сервер управления и контроля.
Источники: The Hacker News · Security Affairs
@cbunit
Китайская группировка UTA0560 использовала цепочку эксплойтов для атак на НКО. Злоумышленники применяли фишинговые письма со ссылками, ведущими на уязвимый сайт американского университета. С сайта жертвы перенаправлялись на инфраструктуру атакующих, где запускалась цепочка эксплойтов.
Цепочка включала уязвимости в Google Chrome и Microsoft Windows. Эксплойты позволяли обойти защиту V8 sandbox, выйти из браузерной песочницы и выполнить код в процессе Chrome. После компрометации разворачивался бэкдор GRIMWEDGE, предназначенный для сбора информации и выполнения команд.
ⓘ Что такое GRIMWEDGE
GRIMWEDGE — это бэкдор, используемый группировкой UTA0560. Он предназначен для сбора информации о системе, управления файлами и процессами, а также для выполнения команд и доставки дополнительных полезных нагрузок. Бэкдор работает через цикл команд, опрашивая сервер управления и контроля.
Источники: The Hacker News · Security Affairs
@cbunit
АСУ в России: нефтегаз, стройка и автоматизация зданий — лидеры по атакам шифровальщиков
Во втором квартале 2026 года 15% компьютеров АСУ в России были атакованы вредоносным ПО. Глобальный показатель составил 19%.
В России программы-вымогатели стали чаще поражать компьютеры в нефтегазовой индустрии, строительстве и автоматизации зданий. Злоумышленники используют легитимные инструменты для маскировки атак. Устаревшие системы и уязвимости в цепочках поставок повышают риски остановки производства и физического ущерба.
ⓘ Что такое АСУ
Автоматизированные системы управления (АСУ) — это комплекс программно-аппаратных средств, предназначенный для управления технологическими процессами в различных отраслях промышленности. Они обеспечивают сбор данных, их обработку и выдачу управляющих команд, что критически важно для непрерывности производства.
Источники: IT Channel News · CNews
@cbunit
Во втором квартале 2026 года 15% компьютеров АСУ в России были атакованы вредоносным ПО. Глобальный показатель составил 19%.
В России программы-вымогатели стали чаще поражать компьютеры в нефтегазовой индустрии, строительстве и автоматизации зданий. Злоумышленники используют легитимные инструменты для маскировки атак. Устаревшие системы и уязвимости в цепочках поставок повышают риски остановки производства и физического ущерба.
ⓘ Что такое АСУ
Автоматизированные системы управления (АСУ) — это комплекс программно-аппаратных средств, предназначенный для управления технологическими процессами в различных отраслях промышленности. Они обеспечивают сбор данных, их обработку и выдачу управляющих команд, что критически важно для непрерывности производства.
Источники: IT Channel News · CNews
@cbunit
Российские вузы выпустили первых специалистов по конструктивной инфобезопасности
В 2026 году российские вузы впервые выпустили ИТ-специалистов, прошедших обучение по конструктивной информационной безопасности (КИБ). На программах, включающих проектирование безопасных цифровых систем, обучается более 2,5 тысячи студентов. Из них около 1,5 тысячи — первокурсники, в том числе на программах топ-ИТ и топ-ИИ.
КИБ — это подход, при котором защита встраивается в цифровые системы на этапе архитектуры и проектирования. Это повышает устойчивость систем к кибератакам и сокращает количество уязвимостей. Принцип КИБ реализован в операционной системе KasperskyOS.
«Лаборатория Касперского» развивает образовательные программы по КИБ совместно с 25 российскими вузами. Среди выпускников 2026 года — студенты Петрозаводского, Уральского государственного горного, Южного федерального, Чувашского государственного университетов, МГУ имени адмирала Г.И. Невельского и Российского университета транспорта.
Источник: Kaspersky
@cbunit
В 2026 году российские вузы впервые выпустили ИТ-специалистов, прошедших обучение по конструктивной информационной безопасности (КИБ). На программах, включающих проектирование безопасных цифровых систем, обучается более 2,5 тысячи студентов. Из них около 1,5 тысячи — первокурсники, в том числе на программах топ-ИТ и топ-ИИ.
КИБ — это подход, при котором защита встраивается в цифровые системы на этапе архитектуры и проектирования. Это повышает устойчивость систем к кибератакам и сокращает количество уязвимостей. Принцип КИБ реализован в операционной системе KasperskyOS.
«Лаборатория Касперского» развивает образовательные программы по КИБ совместно с 25 российскими вузами. Среди выпускников 2026 года — студенты Петрозаводского, Уральского государственного горного, Южного федерального, Чувашского государственного университетов, МГУ имени адмирала Г.И. Невельского и Российского университета транспорта.
Источник: Kaspersky
@cbunit
Уязвимость в Telegram Desktop позволяла красть данные из экспортированных чатов
Исследователи обнаружили критическую уязвимость в Telegram Desktop, позволявшую внедрять вредоносный JavaScript-код в HTML-архивы экспортированной переписки. Проблема относилась к хранимой XSS (CVSS 8.2) и присутствовала в клиенте мессенджера с марта 2024 года.
Опасность заключалась в механизме экранирования спецсимволов при формировании HTML-версии чата. Приложение пропускало названия встроенных кнопок Telegram-ботов. Злоумышленники могли создать бота с тегом скрипта в названии URL-кнопки. При экспорте истории и открытии файла в браузере JavaScript запускался автоматически.
Вредоносный скрипт получал полный доступ к содержимому экспортированной страницы, включая сообщения, имена участников и таймштампы, с последующей отправкой данных на сервер атакующих. Код также мог подменять текст или отображать фальшивую форму авторизации. Разработчики Telegram устранили уязвимость в релизе Telegram Desktop 7.0.1, добавив экранирование кнопок. Однако ранее созданные HTML-архивы с вредоносными сообщениями сохраняют работоспособность.
ⓘ Telegram Desktop
Telegram Desktop — это официальный десктопный клиент мессенджера Telegram для операционных систем Windows, macOS и Linux. Он позволяет пользователям обмениваться сообщениями, файлами, совершать голосовые и видеозвонки, а также экспортировать историю переписки в HTML-формате.
Источники: SecurityMedia · Security Affairs
@cbunit
Исследователи обнаружили критическую уязвимость в Telegram Desktop, позволявшую внедрять вредоносный JavaScript-код в HTML-архивы экспортированной переписки. Проблема относилась к хранимой XSS (CVSS 8.2) и присутствовала в клиенте мессенджера с марта 2024 года.
Опасность заключалась в механизме экранирования спецсимволов при формировании HTML-версии чата. Приложение пропускало названия встроенных кнопок Telegram-ботов. Злоумышленники могли создать бота с тегом скрипта в названии URL-кнопки. При экспорте истории и открытии файла в браузере JavaScript запускался автоматически.
Вредоносный скрипт получал полный доступ к содержимому экспортированной страницы, включая сообщения, имена участников и таймштампы, с последующей отправкой данных на сервер атакующих. Код также мог подменять текст или отображать фальшивую форму авторизации. Разработчики Telegram устранили уязвимость в релизе Telegram Desktop 7.0.1, добавив экранирование кнопок. Однако ранее созданные HTML-архивы с вредоносными сообщениями сохраняют работоспособность.
ⓘ Telegram Desktop
Telegram Desktop — это официальный десктопный клиент мессенджера Telegram для операционных систем Windows, macOS и Linux. Он позволяет пользователям обмениваться сообщениями, файлами, совершать голосовые и видеозвонки, а также экспортировать историю переписки в HTML-формате.
Источники: SecurityMedia · Security Affairs
@cbunit
BambooToken использует MQTT для управления Windows и Linux
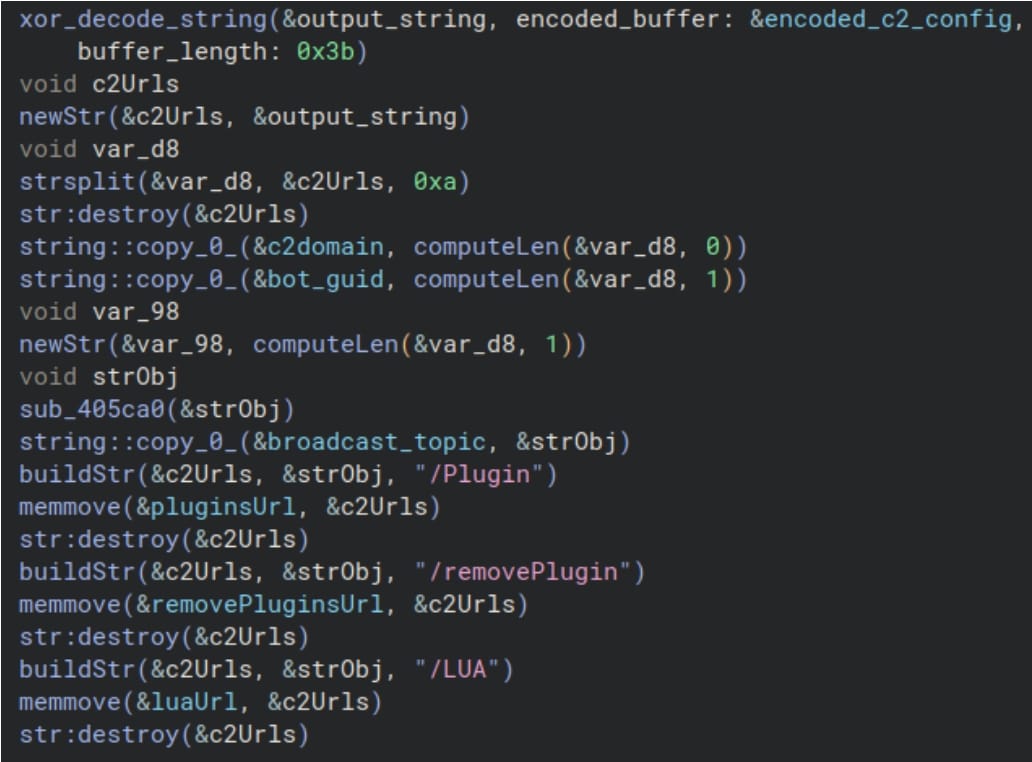
Неизвестный фреймворк вредоносного ПО BambooToken, активный с 2023 года, использует протокол MQTT для управления системами Windows и Linux. Варианты вредоноса, разработанные в 2024–2025 годах, компрометируют серверы, используемые мобильными приложениями, юридическими и финансовыми службами, а также разработчиками ПО.
BambooToken заражает машины путём боковой загрузки через подписанное ПО Tendyron OnKey USB-token или выдавая себя за Kingsoft Office. Исследователи обнаружили плагин, который перечислял антивирусы на заражённых хостах и отправлял результаты в C2. Также найдены строки, указывающие на кейлоггинг, кражу буфера обмена, запись аудио, захват видео с веб-камеры и снимков экрана, однако эти модули могли находиться в разработке.
Обнаружен вариант BambooToken для Linux (версия 2.1, декабрь 2025 года), который также использует MQTT, собирает системную информацию, может запускать командную оболочку и позволяет загружать/скачивать/удалять файлы. Однако Linux-образец, по мнению исследователей, ещё находился в разработке. Телеметрия Lumen выявила около дюжины скомпрометированных корпоративных объектов в Азии и Южной Америке, включая отели, биомедицинские и юридические фирмы, финансовую организацию и криптовалютный сайт.
ⓘ Что такое MQTT
MQTT (Message Queuing Telemetry Transport) — легковесный протокол обмена сообщениями, разработанный для устройств Интернета вещей (IoT). Он работает по модели издатель-подписчик через центральный брокер, используя каналы, называемые «топиками», для передачи сообщений. Такой подход позволяет избежать прямого соединения между устройствами и инфраструктурой атакующего, повышая скрытность и устойчивость.
Источники: BleepingComputer · The Hacker News
@cbunit
Неизвестный фреймворк вредоносного ПО BambooToken, активный с 2023 года, использует протокол MQTT для управления системами Windows и Linux. Варианты вредоноса, разработанные в 2024–2025 годах, компрометируют серверы, используемые мобильными приложениями, юридическими и финансовыми службами, а также разработчиками ПО.
BambooToken заражает машины путём боковой загрузки через подписанное ПО Tendyron OnKey USB-token или выдавая себя за Kingsoft Office. Исследователи обнаружили плагин, который перечислял антивирусы на заражённых хостах и отправлял результаты в C2. Также найдены строки, указывающие на кейлоггинг, кражу буфера обмена, запись аудио, захват видео с веб-камеры и снимков экрана, однако эти модули могли находиться в разработке.
Обнаружен вариант BambooToken для Linux (версия 2.1, декабрь 2025 года), который также использует MQTT, собирает системную информацию, может запускать командную оболочку и позволяет загружать/скачивать/удалять файлы. Однако Linux-образец, по мнению исследователей, ещё находился в разработке. Телеметрия Lumen выявила около дюжины скомпрометированных корпоративных объектов в Азии и Южной Америке, включая отели, биомедицинские и юридические фирмы, финансовую организацию и криптовалютный сайт.
ⓘ Что такое MQTT
MQTT (Message Queuing Telemetry Transport) — легковесный протокол обмена сообщениями, разработанный для устройств Интернета вещей (IoT). Он работает по модели издатель-подписчик через центральный брокер, используя каналы, называемые «топиками», для передачи сообщений. Такой подход позволяет избежать прямого соединения между устройствами и инфраструктурой атакующего, повышая скрытность и устойчивость.
Источники: BleepingComputer · The Hacker News
@cbunit
#дайджест
Главное к исходу вторника (15.09):
🔸 Уязвимость нулевого дня в Cisco Secure Email Gateway позволяет получить root-доступ
🔸 Hive0117 использует новый банковский троян FMVT RAT против российских компаний
🔸 Китайские хакеры использовали 0-day в Chrome и Windows для доставки GRIMWEDGE
🔸 BambooToken использует MQTT для управления Windows и Linux
Главное к исходу вторника (15.09):
🔸 Уязвимость нулевого дня в Cisco Secure Email Gateway позволяет получить root-доступ
🔸 Hive0117 использует новый банковский троян FMVT RAT против российских компаний
🔸 Китайские хакеры использовали 0-day в Chrome и Windows для доставки GRIMWEDGE
🔸 BambooToken использует MQTT для управления Windows и Linux
Аккаунт HBO Max в Reddit использовали для атак ClickFix
Аккаунт HBO Max в Reddit скомпрометировали для распространения вредоносной рекламы. Злоумышленники использовали более 100 объявлений, нацеленных на пользователей Windows и macOS, с целью кражи информации.
Реклама предлагала скачать приложение для macOS, которого не существует. Пользователей перенаправляли на фишинговый сайт, где им предлагалось выполнить команду в терминале. Эксперты считают, что это классическая схема доставки инфостилеров.
ⓘ Что такое ClickFix
ClickFix — это тип атаки, при которой пользователю предлагается выполнить команду в терминале или командной строке. Целью является установка вредоносного ПО, часто инфостилера, который крадет конфиденциальные данные.
Источники: The Register · Malwarebytes Labs
@cbunit
Аккаунт HBO Max в Reddit скомпрометировали для распространения вредоносной рекламы. Злоумышленники использовали более 100 объявлений, нацеленных на пользователей Windows и macOS, с целью кражи информации.
Реклама предлагала скачать приложение для macOS, которого не существует. Пользователей перенаправляли на фишинговый сайт, где им предлагалось выполнить команду в терминале. Эксперты считают, что это классическая схема доставки инфостилеров.
ⓘ Что такое ClickFix
ClickFix — это тип атаки, при которой пользователю предлагается выполнить команду в терминале или командной строке. Целью является установка вредоносного ПО, часто инфостилера, который крадет конфиденциальные данные.
Источники: The Register · Malwarebytes Labs
@cbunit