Баг в iMessage позволяет взломать любой iPhone удаленно
Всем известно, какое пристальное внимание Apple уделяет безопасности своих операционных систем. Но даже корпорация такого масштаба не всегда способна вовремя выявить все критические ошибки и уязвимости, которые могут быть использованы злоумышленниками. Не стал исключением и вчерашний день. На презентации Black Hat USA, посвященной вопросам безопасности, сразу несколько хакеров поставили под сомнение надежность iOS.
Конференция Black Hat
Конференция Black Hat USA целиком и полностью посвящена вопросам информационной безопасности и объединяют множество людей, интересующихся защитой личных данных, реверс-инженерингом, а также поиском уязвимостей в операционных системах.
Принцип работы одной из уязвимостей
Одной из главных тем прошедшего мероприятия стала безопасность iOS. В рамках конференции, исследователи продемонстрировали несколько уязвимостей, связанных с iMessage. Одна из них оказалось критической — используя брешь, хакерам удалось получить полный доступ к информации на тестовом устройстве — включая сообщения, письма электронной почты, фотографии и данные сторонних приложений.
Критический баг iMessage
Данная брешь затрагивает все устройства с iOS 12-12.3.1 на борту. Усугубляется ситуация тем, что уязвимость можно эксплуатировать удаленным образом, фактически, по всему миру.
Самое опасное в продемонстрированном эксплоите то, что злоумышленники могут использовать его совершенно незаметно. Это значит, что жертве не придется переходить по подозрительным ссылкам или скачивать вредоносные файлы. Весь процесс взлома происходит в фоновом режиме и не требует каких-либо действий со стороны пользователя.
Другими словами — операционная система, подвергшаяся атаке, будет работать так же как и прежде, не вызывая каких-либо подозрений со стороны пользователей. А хакер, тем временем, сможет загрузить ваши личные данные со смартфона, в которых может быть информация о банковских картах, фотографии, сообщения и другие важные сведения.
Как защититься от уязвимости в iMessage
Уязвимость не предоставляет особой угрозы обычным пользователям, так как требует от злоумышленника специализированных знаний и навыков.
Однако, если вы всё же решили обезопасить себя — необходимо обновиться до последней актуальной версии iOS 12.4, где данная ошибка с безопасностью была полностью устранена. Разумеется, соответствующие исправления были внесены и в актуальные бета-сборки iOS 13 и iPadOS.
Почему в iMessage так много багов
По словам хакеров, все эти обнаруженные уязвимости в iMessage — это следствие того, как стремительно развивалось приложение.
И это действительно так: за последние несколько лет Apple добавила в собственный мессенджер Animoji, множество визуальных эффектов и даже App Store — предоставив для сторонних приложений доступ к API. Компания просто не успевала комплексно протестировать iMessage на предмет наличия возможных уязвимостей или ошибок.
Всем известно, какое пристальное внимание Apple уделяет безопасности своих операционных систем. Но даже корпорация такого масштаба не всегда способна вовремя выявить все критические ошибки и уязвимости, которые могут быть использованы злоумышленниками. Не стал исключением и вчерашний день. На презентации Black Hat USA, посвященной вопросам безопасности, сразу несколько хакеров поставили под сомнение надежность iOS.
Конференция Black Hat
Конференция Black Hat USA целиком и полностью посвящена вопросам информационной безопасности и объединяют множество людей, интересующихся защитой личных данных, реверс-инженерингом, а также поиском уязвимостей в операционных системах.
Принцип работы одной из уязвимостей
Одной из главных тем прошедшего мероприятия стала безопасность iOS. В рамках конференции, исследователи продемонстрировали несколько уязвимостей, связанных с iMessage. Одна из них оказалось критической — используя брешь, хакерам удалось получить полный доступ к информации на тестовом устройстве — включая сообщения, письма электронной почты, фотографии и данные сторонних приложений.
Критический баг iMessage
Данная брешь затрагивает все устройства с iOS 12-12.3.1 на борту. Усугубляется ситуация тем, что уязвимость можно эксплуатировать удаленным образом, фактически, по всему миру.
Самое опасное в продемонстрированном эксплоите то, что злоумышленники могут использовать его совершенно незаметно. Это значит, что жертве не придется переходить по подозрительным ссылкам или скачивать вредоносные файлы. Весь процесс взлома происходит в фоновом режиме и не требует каких-либо действий со стороны пользователя.
Другими словами — операционная система, подвергшаяся атаке, будет работать так же как и прежде, не вызывая каких-либо подозрений со стороны пользователей. А хакер, тем временем, сможет загрузить ваши личные данные со смартфона, в которых может быть информация о банковских картах, фотографии, сообщения и другие важные сведения.
Как защититься от уязвимости в iMessage
Уязвимость не предоставляет особой угрозы обычным пользователям, так как требует от злоумышленника специализированных знаний и навыков.
Однако, если вы всё же решили обезопасить себя — необходимо обновиться до последней актуальной версии iOS 12.4, где данная ошибка с безопасностью была полностью устранена. Разумеется, соответствующие исправления были внесены и в актуальные бета-сборки iOS 13 и iPadOS.
Почему в iMessage так много багов
По словам хакеров, все эти обнаруженные уязвимости в iMessage — это следствие того, как стремительно развивалось приложение.
И это действительно так: за последние несколько лет Apple добавила в собственный мессенджер Animoji, множество визуальных эффектов и даже App Store — предоставив для сторонних приложений доступ к API. Компания просто не успевала комплексно протестировать iMessage на предмет наличия возможных уязвимостей или ошибок.
В App Store всё больше мошеннических приложений
App Store, пожалуй, самый прибыльный магазин приложений в мире. Однако, высокие показатели доходности привлекают не только добросовестных разработчиков и издателей, но и мошенников.
В фирменном каталоге приложений можно найти огромное количество приложений, которые вводят пользователей в заблуждение и навязывают дорогостоящую ежемесячную подписку. Но странно даже не это, а то, как в App Store попадают подобные программы.
Как мошенники обманывают пользователей App Store
Многие приложения в App Store сейчас распространяются по модели подписки. Это удобно как для разработчиков (финансовый стимул для внедрения новых функций), так и для самих пользователей (регулярные обновления и поддержка).
Однако, именно этим способом монетизации пользуются мошенники. Схемы обмана весьма простые, однако на подобные уловки по-прежнему попадается достаточно много неопытных пользователей.
Начинается все с того, что недобросовестные разработчики маскируют свои программы под фирменные приложения от наиболее крупных издателей. Мошенники используют похожие иконки приложений, названия и даже описание. Иными словами, злоумышленники делают всё, чтобы пользователь «клюнул» и загрузил приложение на свой смартфон.
В дальнейшем пользователя ожидает два варианта развития событий:
Сразу после запуска приложение предлагает оформить «бесплатную» подписку. Разумеется, пробный период заканчивается через несколько дней и с банковского счета снимается сумма за первый месяц подписки. Стоимость подписки может быть как небольшой (чтобы пользователь не сразу заметил), так и внушительной — если мошенник ставит перед собой цель «заработать» как можно больше денег в сжатые сроки.
Некоторые приложения могут заставить обманным путем совершить встроенную покупку. Очень часто, подобные приложения имитируют опции отслеживания состояния здоровья, например, измерение пульса.
Программа предлагает прислонить палец к Touch ID для процедуры измерения ритма, однако как только вы приблизите палец, приложение внезапно показывает всплывающее окно с встроенной покупкой.
Вы сами того не зная, только что подтвердили покупку своим отпечатком и с вашего банковского счёта списалось от нескольких десятков до нескольких сотен долларов.
При этом в процессе покупки злоумышленники могут намеренно снижать яркость экрана, чтобы окно с внутренней покупкой было не так просто заметить.
Большая часть подобных приложений-клонов размещается в разделе «Утилиты», так как это наиболее прибыльная категория программ.
Борьба Apple с мошенническими приложениями
В конце 2018 года Apple провела рейд в фирменном каталоге и удалила большое количество «подозрительных» приложений. Однако, по предварительным оценкам, в App Store всё ещё может находиться несколько тысяч аналогичных программ.
Очевидно, что борьба с подобными приложениями должна начинаться с процедуры модерации. Как известно, каждая программа проверяется вручную, однако мошенники нашли способ «сломать систему».
Дело в том, что недобросовестные разработчики отправляют на первую проверку приложение, которое действительно выполняет заявленные функции. Спустя определённый промежуток времени, мошенники незаметно обновляют своё приложение, добавляя «недокументированные» опции. А так как модераторы App Store уделяют гораздо меньше времени на проверку апдейтов, скрытые функции, в конечном итоге, остаются незамеченными для рецензентов.
Как защититься от приложений-клонов
По сути, всё что нужно — это быть максимально внимательным. Следует обращать внимание не только на иконку и название приложения, но и на издателя. Также следует обязательно ознакомиться с отзывами, в которых нередко можно найти действительно полезную информацию о программе.
Как вернуть деньги за встроенную покупку или отменить подписку
Если вы всё-таки попались на уловки мошенников, не спешите расстраиваться. App Store позволяет осуществить процедуру полного возврата денежных средств.
App Store, пожалуй, самый прибыльный магазин приложений в мире. Однако, высокие показатели доходности привлекают не только добросовестных разработчиков и издателей, но и мошенников.
В фирменном каталоге приложений можно найти огромное количество приложений, которые вводят пользователей в заблуждение и навязывают дорогостоящую ежемесячную подписку. Но странно даже не это, а то, как в App Store попадают подобные программы.
Как мошенники обманывают пользователей App Store
Многие приложения в App Store сейчас распространяются по модели подписки. Это удобно как для разработчиков (финансовый стимул для внедрения новых функций), так и для самих пользователей (регулярные обновления и поддержка).
Однако, именно этим способом монетизации пользуются мошенники. Схемы обмана весьма простые, однако на подобные уловки по-прежнему попадается достаточно много неопытных пользователей.
Начинается все с того, что недобросовестные разработчики маскируют свои программы под фирменные приложения от наиболее крупных издателей. Мошенники используют похожие иконки приложений, названия и даже описание. Иными словами, злоумышленники делают всё, чтобы пользователь «клюнул» и загрузил приложение на свой смартфон.
В дальнейшем пользователя ожидает два варианта развития событий:
Сразу после запуска приложение предлагает оформить «бесплатную» подписку. Разумеется, пробный период заканчивается через несколько дней и с банковского счета снимается сумма за первый месяц подписки. Стоимость подписки может быть как небольшой (чтобы пользователь не сразу заметил), так и внушительной — если мошенник ставит перед собой цель «заработать» как можно больше денег в сжатые сроки.
Некоторые приложения могут заставить обманным путем совершить встроенную покупку. Очень часто, подобные приложения имитируют опции отслеживания состояния здоровья, например, измерение пульса.
Программа предлагает прислонить палец к Touch ID для процедуры измерения ритма, однако как только вы приблизите палец, приложение внезапно показывает всплывающее окно с встроенной покупкой.
Вы сами того не зная, только что подтвердили покупку своим отпечатком и с вашего банковского счёта списалось от нескольких десятков до нескольких сотен долларов.
При этом в процессе покупки злоумышленники могут намеренно снижать яркость экрана, чтобы окно с внутренней покупкой было не так просто заметить.
Большая часть подобных приложений-клонов размещается в разделе «Утилиты», так как это наиболее прибыльная категория программ.
Борьба Apple с мошенническими приложениями
В конце 2018 года Apple провела рейд в фирменном каталоге и удалила большое количество «подозрительных» приложений. Однако, по предварительным оценкам, в App Store всё ещё может находиться несколько тысяч аналогичных программ.
Очевидно, что борьба с подобными приложениями должна начинаться с процедуры модерации. Как известно, каждая программа проверяется вручную, однако мошенники нашли способ «сломать систему».
Дело в том, что недобросовестные разработчики отправляют на первую проверку приложение, которое действительно выполняет заявленные функции. Спустя определённый промежуток времени, мошенники незаметно обновляют своё приложение, добавляя «недокументированные» опции. А так как модераторы App Store уделяют гораздо меньше времени на проверку апдейтов, скрытые функции, в конечном итоге, остаются незамеченными для рецензентов.
Как защититься от приложений-клонов
По сути, всё что нужно — это быть максимально внимательным. Следует обращать внимание не только на иконку и название приложения, но и на издателя. Также следует обязательно ознакомиться с отзывами, в которых нередко можно найти действительно полезную информацию о программе.
Как вернуть деньги за встроенную покупку или отменить подписку
Если вы всё-таки попались на уловки мошенников, не спешите расстраиваться. App Store позволяет осуществить процедуру полного возврата денежных средств.
Важное замечание: подать заявку на возврат необходимо в кратчайшие сроки.
Forwarded from apple inside
Топовые обои на ваши смарты 👉 https://t.me/topoboina
Telegram
ТОП ОБОИ 🤟
Самые топовые обои в ваш телефон
Реклама: @whitenick
Реклама: @whitenick
Apple может выпустить iPhone Pro.
Совсем немного времени остается до презентации новых iPhone. К сожалению, практически все слухи говорят нам о том, что в этом году откровений ждать не стоит: Apple обновит смартфоны чисто формально, а внедрение по-настоящему интересных технологий руководством компании было решено отложить до следующего года. Тем не менее, к линейке iPhone 11 по-прежнему приковано много внимания. Что ещё известно о новинках?
Вчера вечером авторитетный инсайдер CoinX, неоднократно демонстрировавший поразительную осведомленность о планах Apple, рассказал, что компания планирует добавить в наименования будущих смартфонов приставку «Pro». К сожалению, инсайдер не стал вдаваться в подробности и не уточнил, почему именно Apple решилась добавить подобную пометку в линейку iPhone 11.
Однако, можно предположить, что это связано со следующими факторами.
Тройная камера iPhone 11
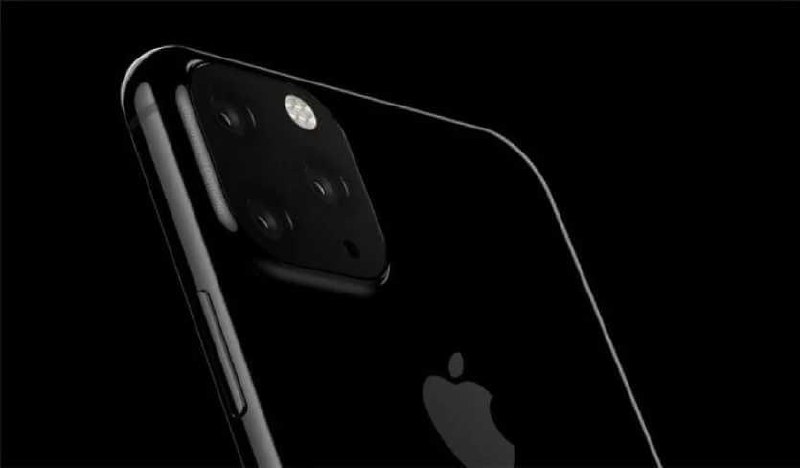
Главной фишкой линейки iPhone 11 станет тройной модуль основной камеры. Смартфоны получат широкоугольный объектив, модуль с ультраширокоугольной линзой и телеобъектив. По мнению аналитиков, Apple выбрала подобное направление не случайно. Дело в том, что сейчас iPhone не способен на равных конкурировать с топовыми решениями от Huawei и Samsung. Вне всяких сомнений, такое положение дел не может устраивать «яблочную» компанию.
По слухам, новый массив из камер выведет качество мобильной съемки на прежде недосягаемый уровень. Большие улучшения стоит ждать в режиме портретной съемки и в технологиях дополненной реальности.
Совсем немного времени остается до презентации новых iPhone. К сожалению, практически все слухи говорят нам о том, что в этом году откровений ждать не стоит: Apple обновит смартфоны чисто формально, а внедрение по-настоящему интересных технологий руководством компании было решено отложить до следующего года. Тем не менее, к линейке iPhone 11 по-прежнему приковано много внимания. Что ещё известно о новинках?
Вчера вечером авторитетный инсайдер CoinX, неоднократно демонстрировавший поразительную осведомленность о планах Apple, рассказал, что компания планирует добавить в наименования будущих смартфонов приставку «Pro». К сожалению, инсайдер не стал вдаваться в подробности и не уточнил, почему именно Apple решилась добавить подобную пометку в линейку iPhone 11.
Однако, можно предположить, что это связано со следующими факторами.
Тройная камера iPhone 11
Главной фишкой линейки iPhone 11 станет тройной модуль основной камеры. Смартфоны получат широкоугольный объектив, модуль с ультраширокоугольной линзой и телеобъектив. По мнению аналитиков, Apple выбрала подобное направление не случайно. Дело в том, что сейчас iPhone не способен на равных конкурировать с топовыми решениями от Huawei и Samsung. Вне всяких сомнений, такое положение дел не может устраивать «яблочную» компанию.
По слухам, новый массив из камер выведет качество мобильной съемки на прежде недосягаемый уровень. Большие улучшения стоит ждать в режиме портретной съемки и в технологиях дополненной реальности.
Хотите себе красивый номер телефона? 😍
С нашим новым сервисом сделать это проще простого 👉nomera.online
С нашим новым сервисом сделать это проще простого 👉nomera.online
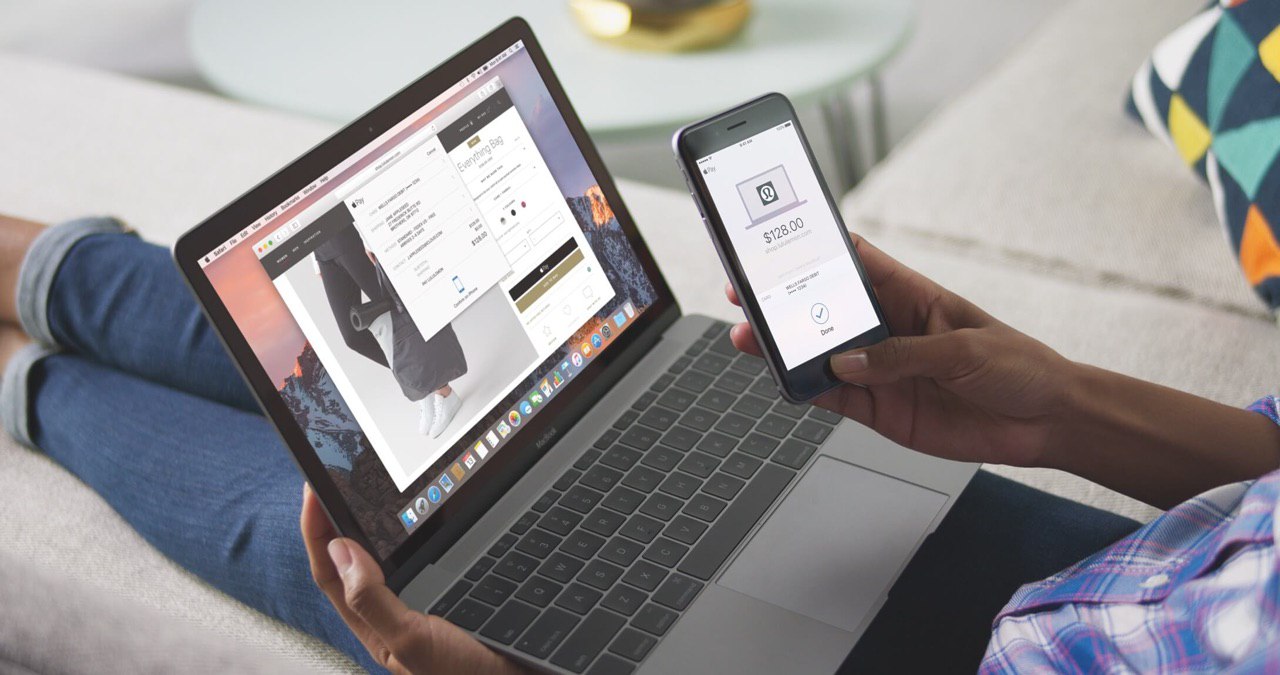
Платить Apple Pay в интернете оказалось небезопасно
В представлении Apple нет более безопасного способа оплаты, чем Apple Pay. Благодаря тому, что каждая транзакция не содержит данных платежной карты пользователя, его имени и другой конфиденциальной информации, которые заменяются уникальным токеном, взломать банковский аккаунт становится чрезвычайно сложно. Ну, по крайней мере, если речь идет об использовании iPhone или Apple Watch, а вот веб-версия Apple Pay оказалась уязвима настолько, что эксперты посоветовали клиентам Apple пользоваться ей с особой осторожностью.
По словам исследователя в области кибербезопасности Джошуа Мэддока, ему удалось выяснить, что кнопка Apple Pay, которая используется на веб-сайтах для оплаты покупок, не так безопасна, как кажется. Уязвимость кроется в системе установки соединения между сайтом и серверами Apple. Она позволяет подменить адрес, куда отправляются данные о транзакции, которые хоть и находятся в зашифрованном виде, все-таки содержат некоторые сведения, позволяющие вычислить покупателя.
В результате сам владелец сайта или посторонний злоумышленник, который смог взломать сайт, может внести изменения в систему пересылки данных и получать сведения о новых транзакциях. А, накопив достаточно информации, ничто не мешает злоумышленнику банально начать продавать ее. Не исключено, что еще более находчивые хакеры найдут способ расшифровать полученные сведения и воспользоваться ими в личных целях.
Кто виноват в утечках Apple Pay
Несмотря на критический характер уязвимости, вина за его существование лежит не на Apple, уточняет Мэддок. По его словам, проблема проистекает из слабой защищенности сайтов, которые размещают у себя кнопки Apple Pay. От этой уязвимости уже пострадали несколько крупных банков, в числе которых банковский холдинг Capital One. В то же время Google Pay предоставляет хакерам значительно меньше возможностей для взлома, чем Apple Pay, поскольку задействует другой тип обмена данными между сайтом и своими серверами.
Наглядный пример
Как бы там ни было, Apple следует принять серьезные меры по усовершенствованию безопасности Apple Pay, даже если изначальная вина за уязвимость лежит не на ней. Ведь пользователям нет дела до того, кто виновен в утечке их данных, им важен сам факт. Если сервис, которым они привыкли пользоваться, может слить их данные посторонним, многие наверняка задумаются о том, чтобы отказаться от его дальнейшего использования. А это уже отразится на Apple самым негативным образом, дискредитировав её как поставщика самой надежной системы оплаты.
В представлении Apple нет более безопасного способа оплаты, чем Apple Pay. Благодаря тому, что каждая транзакция не содержит данных платежной карты пользователя, его имени и другой конфиденциальной информации, которые заменяются уникальным токеном, взломать банковский аккаунт становится чрезвычайно сложно. Ну, по крайней мере, если речь идет об использовании iPhone или Apple Watch, а вот веб-версия Apple Pay оказалась уязвима настолько, что эксперты посоветовали клиентам Apple пользоваться ей с особой осторожностью.
По словам исследователя в области кибербезопасности Джошуа Мэддока, ему удалось выяснить, что кнопка Apple Pay, которая используется на веб-сайтах для оплаты покупок, не так безопасна, как кажется. Уязвимость кроется в системе установки соединения между сайтом и серверами Apple. Она позволяет подменить адрес, куда отправляются данные о транзакции, которые хоть и находятся в зашифрованном виде, все-таки содержат некоторые сведения, позволяющие вычислить покупателя.
В результате сам владелец сайта или посторонний злоумышленник, который смог взломать сайт, может внести изменения в систему пересылки данных и получать сведения о новых транзакциях. А, накопив достаточно информации, ничто не мешает злоумышленнику банально начать продавать ее. Не исключено, что еще более находчивые хакеры найдут способ расшифровать полученные сведения и воспользоваться ими в личных целях.
Кто виноват в утечках Apple Pay
Несмотря на критический характер уязвимости, вина за его существование лежит не на Apple, уточняет Мэддок. По его словам, проблема проистекает из слабой защищенности сайтов, которые размещают у себя кнопки Apple Pay. От этой уязвимости уже пострадали несколько крупных банков, в числе которых банковский холдинг Capital One. В то же время Google Pay предоставляет хакерам значительно меньше возможностей для взлома, чем Apple Pay, поскольку задействует другой тип обмена данными между сайтом и своими серверами.
Наглядный пример
Как бы там ни было, Apple следует принять серьезные меры по усовершенствованию безопасности Apple Pay, даже если изначальная вина за уязвимость лежит не на ней. Ведь пользователям нет дела до того, кто виновен в утечке их данных, им важен сам факт. Если сервис, которым они привыкли пользоваться, может слить их данные посторонним, многие наверняка задумаются о том, чтобы отказаться от его дальнейшего использования. А это уже отразится на Apple самым негативным образом, дискредитировав её как поставщика самой надежной системы оплаты.
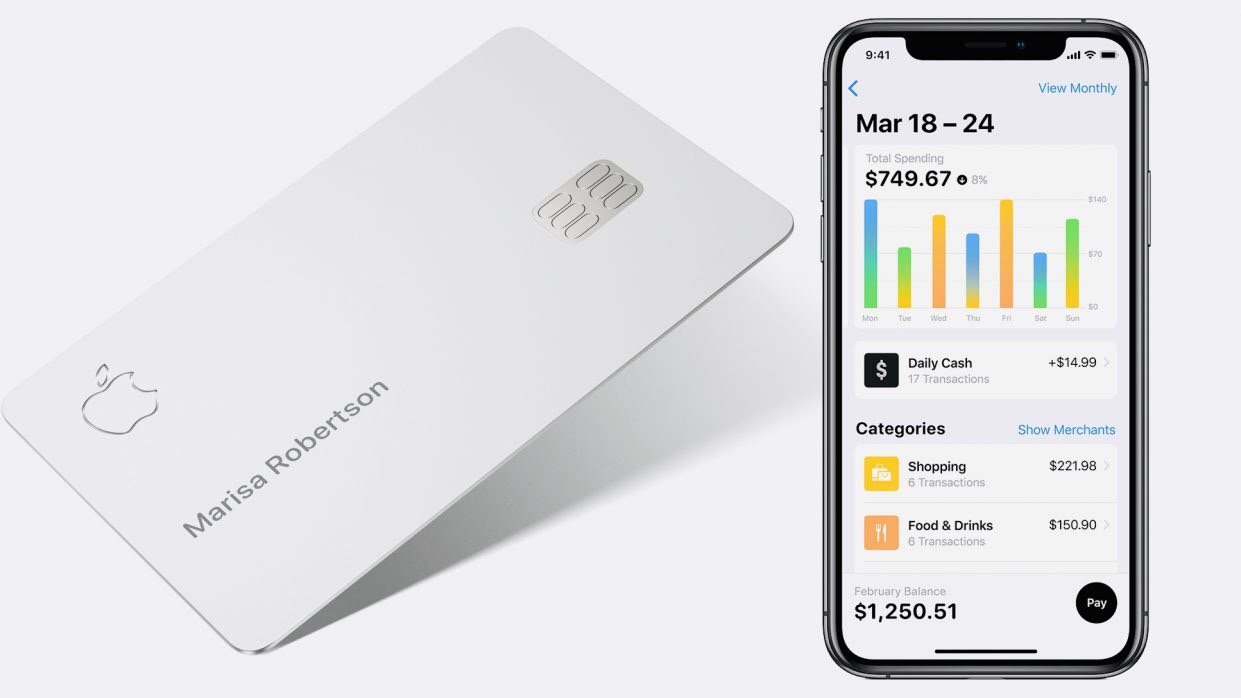
Apple блокирует виртуальную Apple Card при краже iPhone
Как только вы потеряете или у вас украдут iPhone, виртуальная версия Apple Card перестанет работать для покупок онлайн, о чем сообщает BuzzFeed. У вас останется только титановая карточка для совершения физических покупок.
Чтобы вновь платить виртуальной Apple Card с айфона, вам придётся восстановить устройство или купить новое.
Как только вы потеряете или у вас украдут iPhone, виртуальная версия Apple Card перестанет работать для покупок онлайн, о чем сообщает BuzzFeed. У вас останется только титановая карточка для совершения физических покупок.
Чтобы вновь платить виртуальной Apple Card с айфона, вам придётся восстановить устройство или купить новое.
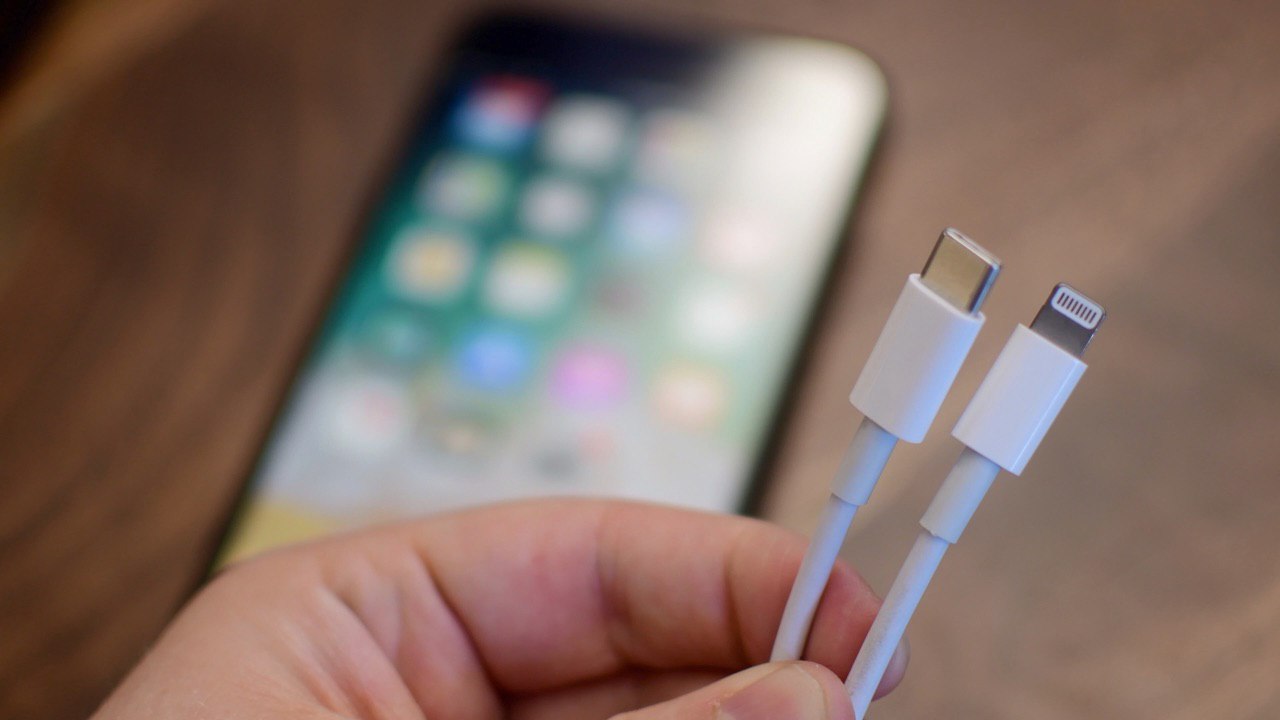
Поддельный Lightning-кабель позволяет взломать любой Mac
Почему многие пользователи отдают предпочтение Mac? Ответ очевиден: компьютеры Apple славятся надежностью, отличной производительностью, простотой использования и высокой защищенностью личных данных. Последний тезис, к слову, как никогда актуален: компания действительно прикладывает массу усилий, чтобы персональные данные пользователей не попали не в те руки. Но, как известно, любая защита имеет свои слабые места.
С 8 по 11 августа в Лаг-Вегасе прошла крупнейшая конференция по безопасности DEFCON.
В рамках этого мероприятия, хакер Майк Гровер представил специальный Lightning-кабель, который способен взломать любой компьютер, вне зависимости от установленной операционной системы — будь то macOS, Windows или даже Linux.
Фальшивый Lightning-кабель
Внешне Lightning-кабель, созданный хакером, ничем не отличается от оригинального. Распознать подделку не удастся даже при подключении к компьютеру: аксессуар исправно передает данные и заряжает все устройства.
Однако, отличия от сертифицированного кабеля можно обнаружить внутри: Майк встроил в аксессуар специальный чип, который и выполняет всю «грязную» работу.
Как происходит процесс взлома
После того как жертва подключает кабель к своему компьютеру, специальный аппаратный чип в Lightning-кабеле генерирует IP-адрес, к которому может подключиться хакер через браузер.
После этого злоумышленник запускает приложение «Терминал» и получает полный и неограниченный доступ к управлению компьютером.
Важное уточнение: хакеру необходимо быть в непосредственной близости от взламываемого устройства — на расстоянии не более чем 90 метров.
Предложенный мной Lightning-кабель маскируется под управляющие устройства — мышь и клавиатуру. Именно поэтому операционная система даже не замечает «подвоха», — заявил Майк Гровер.
По словам исследователя, в случае необходимости, чип можно деактивировать и, тем самым, скрыть все улики.
Модифицированный Lightning-кабель, к слову, уже можно приобрести у хакера за 200 долларов. На данный момент исследователь собирает каждый аксессуар вручную — на это уходит несколько часов.
Примечательно, что в комплекте с поддельным кабелем, идет специальная инструкция с командами, которые позволят быстро освоиться с управлением взломанного компьютера.
Почему многие пользователи отдают предпочтение Mac? Ответ очевиден: компьютеры Apple славятся надежностью, отличной производительностью, простотой использования и высокой защищенностью личных данных. Последний тезис, к слову, как никогда актуален: компания действительно прикладывает массу усилий, чтобы персональные данные пользователей не попали не в те руки. Но, как известно, любая защита имеет свои слабые места.
С 8 по 11 августа в Лаг-Вегасе прошла крупнейшая конференция по безопасности DEFCON.
В рамках этого мероприятия, хакер Майк Гровер представил специальный Lightning-кабель, который способен взломать любой компьютер, вне зависимости от установленной операционной системы — будь то macOS, Windows или даже Linux.
Фальшивый Lightning-кабель
Внешне Lightning-кабель, созданный хакером, ничем не отличается от оригинального. Распознать подделку не удастся даже при подключении к компьютеру: аксессуар исправно передает данные и заряжает все устройства.
Однако, отличия от сертифицированного кабеля можно обнаружить внутри: Майк встроил в аксессуар специальный чип, который и выполняет всю «грязную» работу.
Как происходит процесс взлома
После того как жертва подключает кабель к своему компьютеру, специальный аппаратный чип в Lightning-кабеле генерирует IP-адрес, к которому может подключиться хакер через браузер.
После этого злоумышленник запускает приложение «Терминал» и получает полный и неограниченный доступ к управлению компьютером.
Важное уточнение: хакеру необходимо быть в непосредственной близости от взламываемого устройства — на расстоянии не более чем 90 метров.
Предложенный мной Lightning-кабель маскируется под управляющие устройства — мышь и клавиатуру. Именно поэтому операционная система даже не замечает «подвоха», — заявил Майк Гровер.
По словам исследователя, в случае необходимости, чип можно деактивировать и, тем самым, скрыть все улики.
Модифицированный Lightning-кабель, к слову, уже можно приобрести у хакера за 200 долларов. На данный момент исследователь собирает каждый аксессуар вручную — на это уходит несколько часов.
Примечательно, что в комплекте с поддельным кабелем, идет специальная инструкция с командами, которые позволят быстро освоиться с управлением взломанного компьютера.
iPhone X выжил после двух дней на дне озера
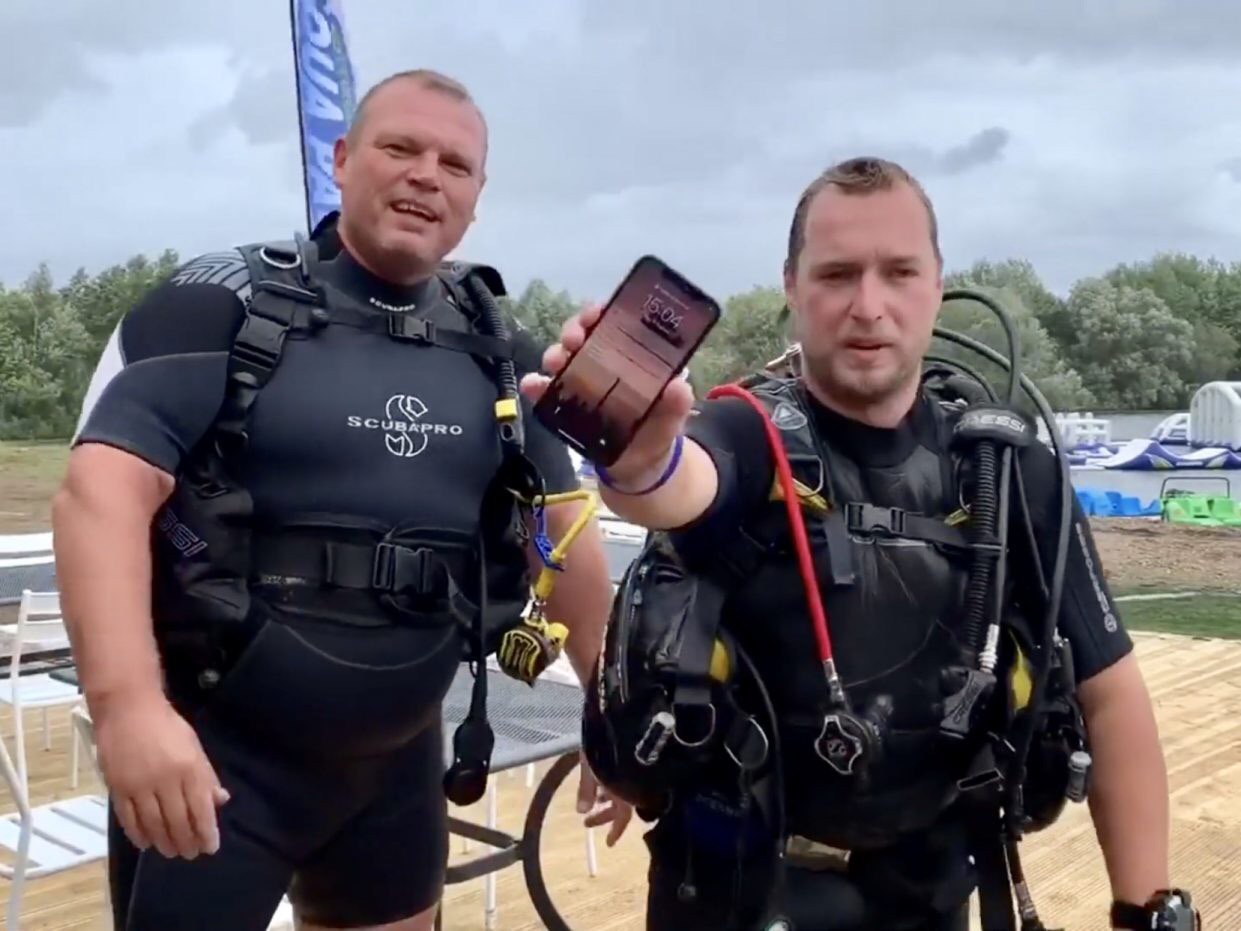
Дайверы, которые ведут свой YouTube канал Underwater Hunters, занимаются поиском вещей под водой. На днях они нашли iPhone X на дне озера в Великобритании. Со смартфоном ничего не случилось, хотя он пролежал под водой два дня.
iPhone X потерял сотрудник парка водных видов спорта. Он очень обрадовался, когда ему неожиданно вернули смартфон.
Дайверы, которые ведут свой YouTube канал Underwater Hunters, занимаются поиском вещей под водой. На днях они нашли iPhone X на дне озера в Великобритании. Со смартфоном ничего не случилось, хотя он пролежал под водой два дня.
iPhone X потерял сотрудник парка водных видов спорта. Он очень обрадовался, когда ему неожиданно вернули смартфон.
Хотите себе красивый номер телефона? 😍
С нашим новым сервисом сделать это проще простого ➡️ nomera.online
С нашим новым сервисом сделать это проще простого ➡️ nomera.online
Трамп отложил опасные для Apple пошлины до декабря
Торговое представительство США, подчиняющееся Дональду Трампу, до 15 декабря не будет вводить 10-процентную импортную пошлину на ряд товаров из Китая. В этот список входят смартфоны, ноутбуки, игровые приставки, мониторы, некоторые игрушки, обувь и одежда.
Ранее об отмене налога на импорт просили Apple и Sony.
Торговое представительство США, подчиняющееся Дональду Трампу, до 15 декабря не будет вводить 10-процентную импортную пошлину на ряд товаров из Китая. В этот список входят смартфоны, ноутбуки, игровые приставки, мониторы, некоторые игрушки, обувь и одежда.
Ранее об отмене налога на импорт просили Apple и Sony.

В США запретили летать с MacBook Pro
Федеральное управление гражданской авиации США запретило авиакомпаниям перевозить некоторые модели MacBook Pro 2015.
Американские пассажиры больше не могут сдавать в багаж и проносить в качестве ручной клади MacBook Pro, выпущенные с сентября 2015 по февраль 2017 года.
В ведомстве заявили, что знают об отзыве MacBook Pro из-за проблем с батареей, поэтому дали соответствующие распоряжения авиакомпаниям. Ноутбуков с исправленными аккумуляторами этот запрет не коснется.
Новые правила уже действуют в TUI Group, Thomas Cook Airlines, Air Italy и Air Transat.
20 июня Apple начала массово отзывать некоторые модели MacBook Pro из-за неисправных аккумуляторов, которые могут привести к возгоранию ноутбуков. В США под эту программу попадают 432 тысячи MacBook Pro
Федеральное управление гражданской авиации США запретило авиакомпаниям перевозить некоторые модели MacBook Pro 2015.
Американские пассажиры больше не могут сдавать в багаж и проносить в качестве ручной клади MacBook Pro, выпущенные с сентября 2015 по февраль 2017 года.
В ведомстве заявили, что знают об отзыве MacBook Pro из-за проблем с батареей, поэтому дали соответствующие распоряжения авиакомпаниям. Ноутбуков с исправленными аккумуляторами этот запрет не коснется.
Новые правила уже действуют в TUI Group, Thomas Cook Airlines, Air Italy и Air Transat.
20 июня Apple начала массово отзывать некоторые модели MacBook Pro из-за неисправных аккумуляторов, которые могут привести к возгоранию ноутбуков. В США под эту программу попадают 432 тысячи MacBook Pro
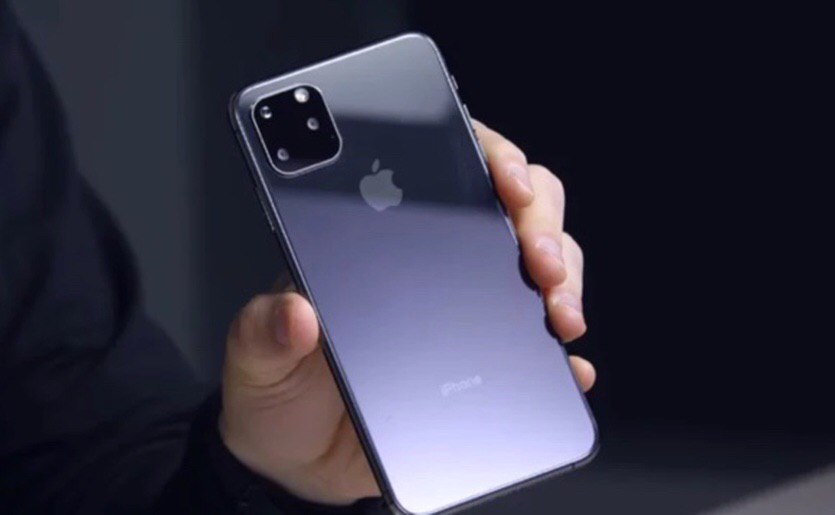
Производитель чехлов раскрыл название iPhone 11
Французское издание iPhonesoft поделилось эксклюзивной информацией от производителя чехлов Esr. Говорит, что знает все названия iPhone 11.
В этом году Apple унифицирует названия все айфонов, больше никаких iPhone Xs и XR. Преемником iPhone XR станет iPhone 11 с двойной камерой. А флагманы выйдут с названиями iPhone 11 Pro и iPhone 11 Pro Max. Особенно жутко звучит последнее.
Также утверждается, что вырез в дисплеях новинок в этом году не уменьшится, зато батарея станет больше на 15%. Эту же информацию на днях подтвердил инсайдер CoinX.
iPhone 11 покажут уже осенью. И если верить слухам, то ждать осталось чуть больше месяца — старт продаж 20 сентября.
Французское издание iPhonesoft поделилось эксклюзивной информацией от производителя чехлов Esr. Говорит, что знает все названия iPhone 11.
В этом году Apple унифицирует названия все айфонов, больше никаких iPhone Xs и XR. Преемником iPhone XR станет iPhone 11 с двойной камерой. А флагманы выйдут с названиями iPhone 11 Pro и iPhone 11 Pro Max. Особенно жутко звучит последнее.
Также утверждается, что вырез в дисплеях новинок в этом году не уменьшится, зато батарея станет больше на 15%. Эту же информацию на днях подтвердил инсайдер CoinX.
iPhone 11 покажут уже осенью. И если верить слухам, то ждать осталось чуть больше месяца — старт продаж 20 сентября.
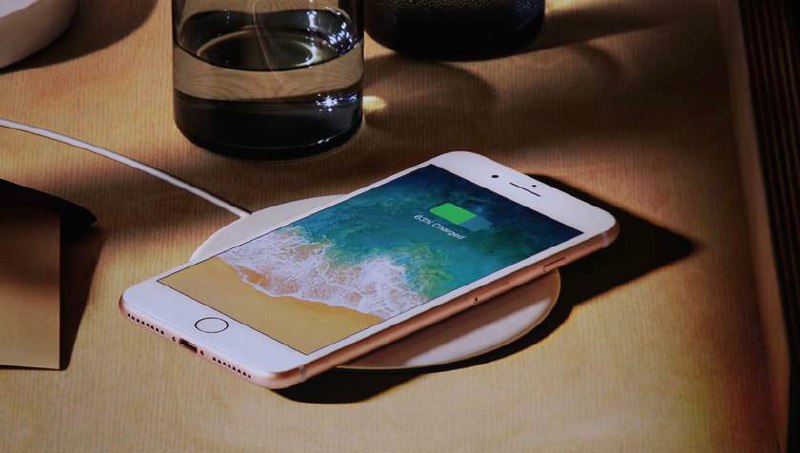
Беспроводная зарядка быстрее убивает батарею iPhone
Эксперты из ACS Energy опубликовали исследование, в котором доказали, что беспроводная зарядка быстрее расходует аккумулятор смартфона, чем проводная.
Индукционная зарядка позволяет источнику передавать энергию по воздуху, но есть проблема — количество нежелательного и потенциально вредного генерируемого тепла.
В смартфоне приемная катушка находится рядом с задней крышкой (которая обычно не проводит электричество), а ограничения корпуса требуют размещения аккумулятора и силовой электроники в непосредственной близости. Из-за этого ограничены возможности для отвода выделяемого тепла.
Сравнение методов зарядки смартфона
Исследователи проверили, как заряжаются смартфоны, составляя тепловые карты устройств.
Иллюстрация источников потерь энергии (КПД) и тепловыделения при индуктивной зарядке
Гаджет, заряжаемый 3 часа по проводу, нагрелся до 27 градусов Цельсия. При этом во время выравниваемой индуктивной зарядки девайс нагрелся до 30,5 градусов, но потом начал немного остывать.
Показатель со смещённой индуктивной зарядкой оказался таким же, но держался немного дольше — 125 минут против 55. На правой стороне смартфона нагрев происходил быстрее, чем в других частях. Компьютерная томография показала, что в этой точке находится материнская плата.
Когда смартфон перемещали, максимальная входная мощность была выше, чем если бы его не трогали: 11 Вт против 9,5 Вт. Это связано с тем, что система увеличивает мощность передатчика из-за передвижений устройства, чтобы поддерживать целевую входную мощность.
Средняя температура передвигаемого гаджета также оказалась выше на 2 градуса, чем если бы он оставался в покое: 35,3 градуса против 33. Зарядка в первом случае выделяет больше тепла.
Итог
Производители аккумуляторов всегда устанавливают ограничения по температурным режимам. И чаще всего показатель не должен превышать 30 градусов, иначе ёмкость батареи начнёт активнее уменьшаться.
Исследования показали, что беспроводная зарядка способна нагревать смартфон до более высоких температур и поддерживать их в течение длительного времени. Заряжая смартфон по проводу, вы экономите ёмкость аккумулятора.
Эксперты из ACS Energy опубликовали исследование, в котором доказали, что беспроводная зарядка быстрее расходует аккумулятор смартфона, чем проводная.
Индукционная зарядка позволяет источнику передавать энергию по воздуху, но есть проблема — количество нежелательного и потенциально вредного генерируемого тепла.
В смартфоне приемная катушка находится рядом с задней крышкой (которая обычно не проводит электричество), а ограничения корпуса требуют размещения аккумулятора и силовой электроники в непосредственной близости. Из-за этого ограничены возможности для отвода выделяемого тепла.
Сравнение методов зарядки смартфона
Исследователи проверили, как заряжаются смартфоны, составляя тепловые карты устройств.
Иллюстрация источников потерь энергии (КПД) и тепловыделения при индуктивной зарядке
Гаджет, заряжаемый 3 часа по проводу, нагрелся до 27 градусов Цельсия. При этом во время выравниваемой индуктивной зарядки девайс нагрелся до 30,5 градусов, но потом начал немного остывать.
Показатель со смещённой индуктивной зарядкой оказался таким же, но держался немного дольше — 125 минут против 55. На правой стороне смартфона нагрев происходил быстрее, чем в других частях. Компьютерная томография показала, что в этой точке находится материнская плата.
Когда смартфон перемещали, максимальная входная мощность была выше, чем если бы его не трогали: 11 Вт против 9,5 Вт. Это связано с тем, что система увеличивает мощность передатчика из-за передвижений устройства, чтобы поддерживать целевую входную мощность.
Средняя температура передвигаемого гаджета также оказалась выше на 2 градуса, чем если бы он оставался в покое: 35,3 градуса против 33. Зарядка в первом случае выделяет больше тепла.
Итог
Производители аккумуляторов всегда устанавливают ограничения по температурным режимам. И чаще всего показатель не должен превышать 30 градусов, иначе ёмкость батареи начнёт активнее уменьшаться.
Исследования показали, что беспроводная зарядка способна нагревать смартфон до более высоких температур и поддерживать их в течение длительного времени. Заряжая смартфон по проводу, вы экономите ёмкость аккумулятора.
Apple объяснила, почему на отремонтированных айфонах не показывается статус аккумулятора
В августе стало известно, что за ремонт батареи в неофициальных сервисных центрах, Apple блокирует просмотр статуса аккумулятора на iPhone XS, XS Max и XR.
Некоторые пользователи обвинили Apple в том, что она специально усложнила ремонт iPhone и заставляет переплачивать за услугу замены аккумулятора.
По словам Apple, новая функция должна защитить пользователей от неисправных батарей. Компания отметила, что предупреждение никоим образом не влияет на способность клиента пользоваться смартфоном.
Мы очень серьезно относимся к безопасности наших клиентов и хотим быть уверены в том, что любая замена батареи произведена правильно. В настоящее время в США насчитывается более 1800 авторизованных сервисных центров Apple, поэтому наши клиенты имеют еще более удобный доступ к качественному ремонту. С прошлого года мы начали уведомлять клиентов, если мы не смогли проверить, что новая оригинальная батарея была установлена сертифицированным техническим специалистом.
Эта информация предназначена для защиты наших клиентов от поврежденных, некачественных или использованных аккумуляторов, которые могут привести к проблемам с безопасностью или производительностью. Данное уведомление не влияет на использование телефона после несанкционированного ремонта.
Помимо нового уведомления, пользователи, которые заменили батарею у неофициалов, не могут следить за состоянием аккумулятора. Активировать эту функцию и убрать уведомление можно только в авторизованном сервисном центре.
В августе стало известно, что за ремонт батареи в неофициальных сервисных центрах, Apple блокирует просмотр статуса аккумулятора на iPhone XS, XS Max и XR.
Некоторые пользователи обвинили Apple в том, что она специально усложнила ремонт iPhone и заставляет переплачивать за услугу замены аккумулятора.
По словам Apple, новая функция должна защитить пользователей от неисправных батарей. Компания отметила, что предупреждение никоим образом не влияет на способность клиента пользоваться смартфоном.
Мы очень серьезно относимся к безопасности наших клиентов и хотим быть уверены в том, что любая замена батареи произведена правильно. В настоящее время в США насчитывается более 1800 авторизованных сервисных центров Apple, поэтому наши клиенты имеют еще более удобный доступ к качественному ремонту. С прошлого года мы начали уведомлять клиентов, если мы не смогли проверить, что новая оригинальная батарея была установлена сертифицированным техническим специалистом.
Эта информация предназначена для защиты наших клиентов от поврежденных, некачественных или использованных аккумуляторов, которые могут привести к проблемам с безопасностью или производительностью. Данное уведомление не влияет на использование телефона после несанкционированного ремонта.
Помимо нового уведомления, пользователи, которые заменили батарею у неофициалов, не могут следить за состоянием аккумулятора. Активировать эту функцию и убрать уведомление можно только в авторизованном сервисном центре.
Apple ищет место под гигантский офис в Нью-Йорке
Apple создала специальную команду, которая ищет в Нью-Йорке свободное помещение площадью до 70 тысяч квадратных метров. Компания хочет открыть новый офис для 5000 сотрудников.
В основном Apple рассматривает места на Манхэттене. Apple уже изучила несколько предложений, но пока что не нашла нужное помещение.
Apple создала специальную команду, которая ищет в Нью-Йорке свободное помещение площадью до 70 тысяч квадратных метров. Компания хочет открыть новый офис для 5000 сотрудников.
В основном Apple рассматривает места на Манхэттене. Apple уже изучила несколько предложений, но пока что не нашла нужное помещение.

Вышла iOS 13 beta 7. Что нового
Apple выпустила седьмую бета-версию iOS 13 и iPadOS для разработчиков.
Номер сборки — 17A5565b.
В новой сборке исправили баги и улучшили стабильность. Заметные изменения пока что не найдены. Если они появятся, статья обновится.
Размер обновления составляет 263,5 МБ. Скачать прошивку можно «по воздуху».
Apple выпустила седьмую бета-версию iOS 13 и iPadOS для разработчиков.
Номер сборки — 17A5565b.
В новой сборке исправили баги и улучшили стабильность. Заметные изменения пока что не найдены. Если они появятся, статья обновится.
Размер обновления составляет 263,5 МБ. Скачать прошивку можно «по воздуху».

В iOS 13 нашли дату релиза iPhone 11
Сегодня Apple выпустила седьмую бета-версию iOS 13 для разработчиков. И её код уже успели изучить.
Ресурс iHelp BR нашёл ассет (изображение) HoldForRelease. В нем показали потенциальную дату анонса операционной системы — тогда же показывают новые айфоны.
Судя по изображению, iPhone 11 покажут 10-го сентября. Это вторник, традиционный день недели для презентаций Apple.
Ожидается, что в сентябре компания покажет iPhone 11 вместо iPhone XR, iPhone 11 Pro и iPhone 11 Pro Max вместо iPhone Xs и iPhone Xs Max.
Сегодня Apple выпустила седьмую бета-версию iOS 13 для разработчиков. И её код уже успели изучить.
Ресурс iHelp BR нашёл ассет (изображение) HoldForRelease. В нем показали потенциальную дату анонса операционной системы — тогда же показывают новые айфоны.
Судя по изображению, iPhone 11 покажут 10-го сентября. Это вторник, традиционный день недели для презентаций Apple.
Ожидается, что в сентябре компания покажет iPhone 11 вместо iPhone XR, iPhone 11 Pro и iPhone 11 Pro Max вместо iPhone Xs и iPhone Xs Max.
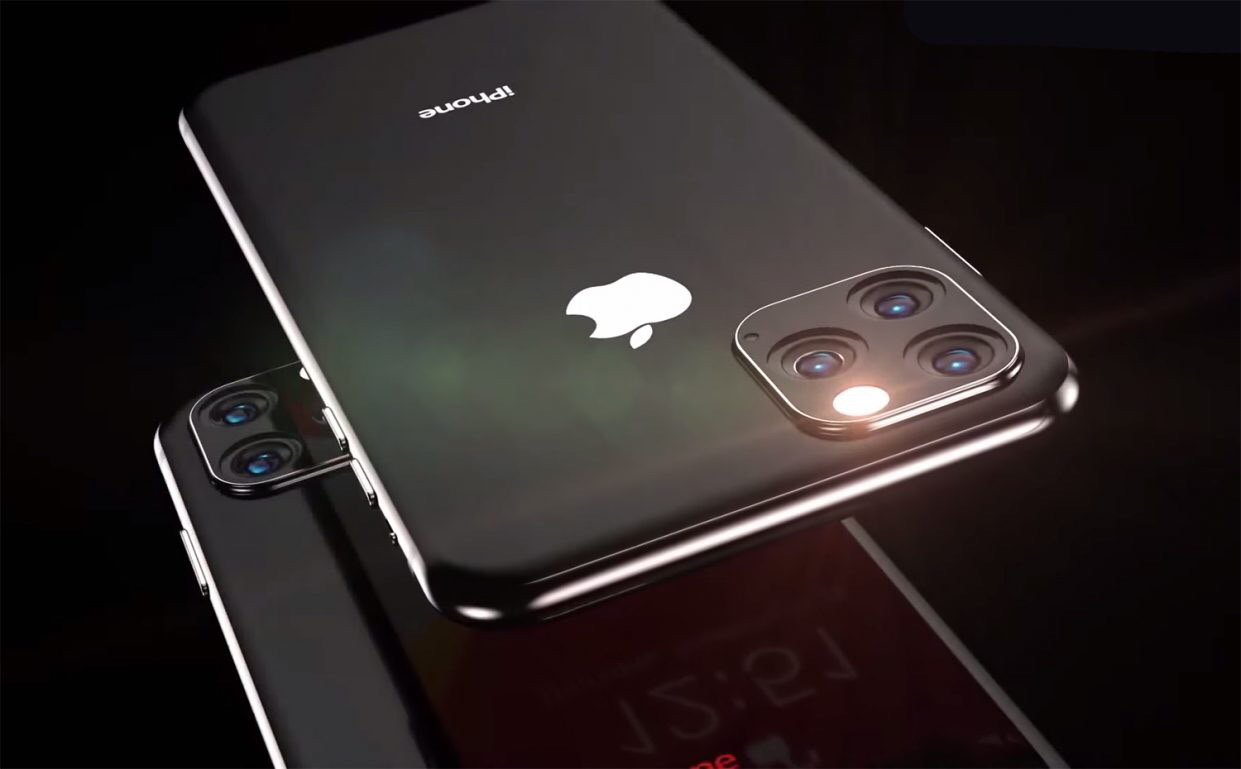
В iPhone 11 поставят OLED-экран от Samsung Galaxy Note10
Корейский ресурс Elec сообщает, что в iPhone 11 будут использоваться те же материалы для OLED-экранов, что и в Samsung Galaxy S10 и Note10.
Elec утверждает, что материал для дисплея iPhone X и iPhone Xs был под кодовым названием LT2, а для флагманов Samsung — M9.
Последний будет использоваться в iPhone 11 Pro и iPhone 11 Pro Max.
Это говорит о том, что в новые айфоны поставят экраны от последних «самсунгов».
И если раньше Apple их модифицировала под себя, то теперь это делать не станет.
Возможно, потому что дисплеи теперь соответствуют высоким стандартам качества купертиновцев.
Как бы там ни было, новинки мы увидим уже 10 сентября, если верить коду iOS 13.
Корейский ресурс Elec сообщает, что в iPhone 11 будут использоваться те же материалы для OLED-экранов, что и в Samsung Galaxy S10 и Note10.
Elec утверждает, что материал для дисплея iPhone X и iPhone Xs был под кодовым названием LT2, а для флагманов Samsung — M9.
Последний будет использоваться в iPhone 11 Pro и iPhone 11 Pro Max.
Это говорит о том, что в новые айфоны поставят экраны от последних «самсунгов».
И если раньше Apple их модифицировала под себя, то теперь это делать не станет.
Возможно, потому что дисплеи теперь соответствуют высоким стандартам качества купертиновцев.
Как бы там ни было, новинки мы увидим уже 10 сентября, если верить коду iOS 13.

Siri ответила на 83% вопросов. Это меньше Google Assistant, но больше Alexa
Джин Манстер из компании Loup Ventures задал 800 вопросов Google Assistant, Siri и Alexa. В этом тесте Siri заняла второе место.
Каждому помощнику задавался один и тот же набор вопросов. Они были разбиты на пять категорий:
Местные
Покупки
Навигация
Информационные
Команда
Siri ответила на 83,1% вопросов. Лучше всех с тестом справился Google Assistant, ответив на 92,9% вопросов. Alexa заняла третье место с результатом 79,8%.
Лучше всего Siri справлялась с командами, местными и навигационными запросами. Манстер отметил, что Siri хорошо интегрирована в iOS, поэтому она без проблем может позвонить, написать сообщение, добавить событие в календарь и включить музыку.
При этом Google Assistant интегрирован в Android, но по части управления телефоном он отстает от Siri. Alexa доступна в качестве стороннего приложения, поэтому она показывает худшие результаты.
Джин Манстер из компании Loup Ventures задал 800 вопросов Google Assistant, Siri и Alexa. В этом тесте Siri заняла второе место.
Каждому помощнику задавался один и тот же набор вопросов. Они были разбиты на пять категорий:
Местные
Покупки
Навигация
Информационные
Команда
Siri ответила на 83,1% вопросов. Лучше всех с тестом справился Google Assistant, ответив на 92,9% вопросов. Alexa заняла третье место с результатом 79,8%.
Лучше всего Siri справлялась с командами, местными и навигационными запросами. Манстер отметил, что Siri хорошо интегрирована в iOS, поэтому она без проблем может позвонить, написать сообщение, добавить событие в календарь и включить музыку.
При этом Google Assistant интегрирован в Android, но по части управления телефоном он отстает от Siri. Alexa доступна в качестве стороннего приложения, поэтому она показывает худшие результаты.
